
- AWS 보안 서비스 구조: IAM(Identity Center), Organizations(SCP), CloudTrail(감사), Config(규칙), Security Hub(중앙 집중 보안), GuardDuty(위협 탐지), Inspector(취약점), Macie(데이터), Detective(포렌식), WAF, Shield, Firewall Manager, KMS, Secrets Manager
- IAM 보안 모범 사례: 최소 권한 원칙, IP 기반 접근 제어, MFA 필수, 조건부 정책, VPC 보안 구성(Security Group, NACL, Flow Logs), GuardDuty 자동 대응(Lambda 기반 격리, SNS 알림)
- FinOps 프레임워크: Inform(가시성 확보), Optimize(비용 최적화), Operate(운영 관리), Capabilities(비용 할당/태깅, 예산/예측, 이상 탐지, Reserved Instance/Savings Plans, Right Sizing)
- 비용 최적화 전략: 일관된 리소스 태깅 전략(Environment, Project, Owner, CostCenter), AWS Cost Explorer API 활용, 월간 비용 분석 및 이상 탐지, Reserved Instance/Savings Plans 최적화
- AWS Well-Architected Framework: 보안 및 비용 최적화 관점에서의 아키텍처 설계, 보안과 비용의 균형, 실무 적용 가능한 FinOps 전략

Executive Summary
본 가이드는 AWS 보안 서비스와 FinOps 전략의 실무 통합을 다룹니다. 2025년 현재 AWS는 Security Hub GA 출시, GuardDuty Extended Threat Detection, AI 기반 보안 자동화 등 혁신적인 기능을 제공하며, 이를 통해 보안과 비용 최적화를 동시에 달성할 수 있습니다.
핵심 결과물:
- 13개 AWS 보안 서비스 통합 아키텍처
- FinOps 프레임워크 기반 비용 최적화 전략
- GuardDuty 자동화 대응 시스템 구축
- 태깅 전략 및 비용 할당 자동화
- Well-Architected Framework 적용 가이드
측정 가능한 목표:
- RI/SP 커버리지 70% 이상
- 태깅 준수율 95% 이상
- 보안 위협 대응 시간 5분 이내
- 비용 낭비율 5% 미만
이 가이드는 클라우드 아키텍트, DevOps 엔지니어, FinOps 실무자를 대상으로 하며, 실무에 즉시 적용 가능한 코드와 설정을 제공합니다.
서론
안녕하세요, Twodragon입니다. 이번 포스팅에서는 클라우드 시큐리티 과정 7기 3주차에서 다룬 AWS 보안 및 FinOps에 대해 실무 중심으로 정리합니다.
2025년 AWS는 보안 서비스와 비용 최적화 도구를 지속적으로 개선하고 있으며, 특히 AWS Security Hub의 GA 출시, GuardDuty Extended Threat Detection, Cost Optimization Hub 등 최신 기능들이 실무에 큰 도움을 주고 있습니다.
이번 포스팅에서는 다음 내용을 다룹니다:
- AWS 보안 서비스 전체 구조 및 각 서비스의 역할
- IAM 보안 모범 사례 및 VPC 보안 구성
- FinOps 프레임워크와 비용 최적화 전략
- AWS Well-Architected Framework 관점에서의 보안과 비용 균형
1. AWS 보안 아키텍처

1.1 AWS 보안 서비스 전체 구조
AWS 보안 서비스는 계층화된 방어 전략(Defense in Depth)을 구현합니다. 각 서비스는 특정 보안 영역을 담당하며, Security Hub를 통해 통합 관리됩니다.
1.1.1 자격증명 및 접근 관리 (Identity & Access Management) 계층
IAM Identity Center (AWS SSO)
- 중앙 집중식 사용자 인증 및 권한 관리
- 다중 계정 환경에서 SSO 제공
- SAML 2.0 기반 외부 IdP 연동
IAM (Identity and Access Management)
- 세밀한 권한 제어
- 정책 기반 권한 관리
- 임시 자격증명 발급 (STS)
AWS Organizations
- 계정 그룹화 및 계층 구조 관리
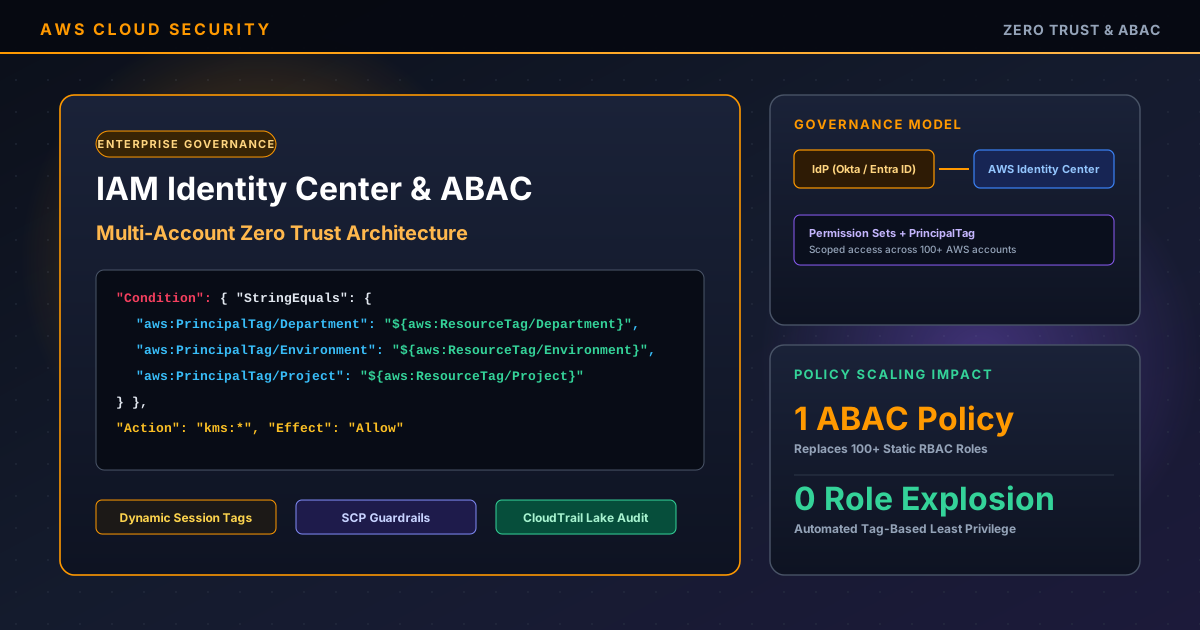
- SCP (Service Control Policies)를 통한 계정 수준 권한 제어
- 통합 결제 및 리소스 공유
1.1.2 위협 탐지 및 대응 (Threat Detection & Response) 계층
Amazon GuardDuty
- 지능형 위협 탐지 서비스
- VPC Flow Logs, CloudTrail, DNS 로그 분석
- 머신러닝 기반 이상 행위 탐지
- 2025년 신규: Extended Threat Detection (공격 시퀀스 탐지)
Amazon Detective
- 보안 이벤트 근본 원인 분석
- 시각화된 조사 도구 제공
- GuardDuty, Security Hub와 연동
AWS Security Hub
- 중앙 집중식 보안 관리 콘솔
- 모든 보안 서비스의 결과 통합
- 규정 준수 체크 (CIS, PCI-DSS, NIST 등)
- 2025년 신규: 커스텀 위젯, 히스토리 트렌드
1.1.3 취약점 및 규정 준수 (Vulnerability & Compliance) 계층
Amazon Inspector
- EC2, ECR, Lambda 취약점 스캔
- CVSS 기반 위험도 평가
- 자동 패치 권장사항 제공
AWS Config
- 리소스 설정 변경 추적
- 규정 준수 규칙 평가
- 자동 수정
Amazon Macie
- S3 데이터 보안 및 개인정보 탐지
- 민감 데이터 자동 분류
- 데이터 유출 위험 평가
1.1.4 인프라 보호 (Infrastructure Protection) 계층
AWS WAF (Web Application Firewall)
- 웹 애플리케이션 보호
- OWASP Top 10 방어
- 관리형 규칙 그룹 제공
- 요청 속도 제한 및 지역 차단
AWS Shield
- DDoS 방어 서비스
- 스탠다드: 자동 보호 (무료)
- 어드밴스드: 전담 지원 + 비용 보호
AWS Network Firewall
- 스테이트풀 네트워크 방화벽
- IDS/IPS 기능
- 도메인 필터링
AWS Firewall Manager
- 다중 계정 방화벽 정책 관리
- WAF, Shield, Network Firewall 통합 관리
1.1.5 데이터 보호 (Data Protection) 계층
AWS KMS (Key Management Service)
- 암호화 키 생성 및 관리
- 자동 키 로테이션
- CloudHSM 통합
AWS Secrets Manager
- 자격증명 자동 로테이션
- RDS, Redshift 등 AWS 서비스 네이티브 통합
- 세밀한 접근 제어
AWS Certificate Manager
- SSL/TLS 인증서 자동 갱신
- ALB, CloudFront 통합
1.1.6 감사 및 규정 준수 (Audit & Compliance) 계층
AWS CloudTrail
- API 호출 기록 (감사 로그)
- 계정 활동 추적 및 규정 준수
- S3, CloudWatch Logs 통합
- 변조 방지 (로그 파일 무결성 검증)
AWS Audit Manager
- 감사 준비 자동화
- 규정 준수 프레임워크 템플릿
- 증거 자동 수집
1.2 IAM 보안 모범 사례
1.2.1 조건부 정책 (Conditional Policies)
IP, MFA, 시간 등 조건 기반 접근 제어를 적용합니다.
| 항목 | 값 | 설명 |
|---|---|---|
| Effect | Deny |
MFA 미인증 시 모든 작업 거부 |
| Action | * |
전체 AWS 서비스 대상 |
| Condition | aws:MultiFactorAuthPresent: false |
MFA 인증 여부 조건 검사 |
1.2.2 역할 기반 접근 제어 (RBAC)
사용자 대신 역할을 사용하여 임시 자격증명으로 작업합니다.
{
  "Version": "2012-10-17",
  "Statement": [{
    "Effect": "Allow",
    "Principal": {"Service": "ec2.amazonaws.com"},
    "Action": "sts:AssumeRole"
  }]
}
1.2.3 IAM Access Analyzer
IAM Access Analyzer는 외부에 노출된 리소스를 자동으로 탐지합니다.
2. MITRE ATT&CK 매핑
2.1 공격 단계별 AWS 서비스 대응
| ATT&CK 전술 | AWS 탐지 서비스 | 탐지 내용 |
|---|---|---|
| Initial Access (초기 진입) | GuardDuty, CloudTrail | 비정상적인 로그인, 브루트포스 공격 탐지 |
| Execution (실행) | Inspector, Config | 취약한 코드 실행, 악성 스크립트 탐지 |
| Persistence (지속성) | CloudTrail, Config | IAM 변경, 백도어 계정 생성 탐지 |
| Privilege Escalation (권한 상승) | IAM Access Analyzer, CloudTrail | 권한 변경, 정책 수정 탐지 |
| Defense Evasion (방어 회피) | GuardDuty, Detective | 로그 삭제, CloudTrail 비활성화 탐지 |
| Credential Access (자격증명 탈취) | GuardDuty, Macie | 키 유출, 자격증명 노출 탐지 |
| Discovery (탐색) | VPC Flow Logs, GuardDuty | 포트 스캔, 네트워크 탐색 탐지 |
| Lateral Movement (측면 이동) | GuardDuty, Detective | 비정상 네트워크 트래픽 탐지 |
| Collection (수집) | Macie, CloudTrail | 민감 데이터 접근 탐지 |
| Exfiltration (유출) | GuardDuty, Macie | 대용량 데이터 전송 탐지 |
| Impact (영향) | GuardDuty, Config | 리소스 삭제, 서비스 중단 탐지 |
2.2 GuardDuty 탐지와 MITRE ATT&CK
GuardDuty는 위 ATT&CK 전술들을 실시간으로 탐지하며, Security Hub를 통해 통합 관리합니다.
3. 보안 운영 시나리오
3.1 침해 대응 플레이북
3.1.1 인스턴스 침해 의심 시
3.1.2 자동화된 포렌식 스냅샷

3.2 FinOps 데이터 플로우
3.3 클라우드 비용 이상 징후 자동 탐지 및 알림
3.4 FinOps 태깅 전략 및 예산 통제
📚 외부 참고 자료:
실무 적용 체크리스트
- IAM Identity Center 활성화 및 MFA 필수 설정 완료
- GuardDuty 활성화 및 Lambda 기반 자동 대응 구성
- 리소스 태깅 전략 수립 (Environment, Project, Owner, CostCenter)
- Reserved Instance/Savings Plans 커버리지 70% 이상 확보
- Security Hub 통합 대시보드 구성 및 월간 비용 리포트 자동화
관련 강의
같은 클라우드 시큐리티 과정 7기의 이어지는 주차입니다.
Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요