
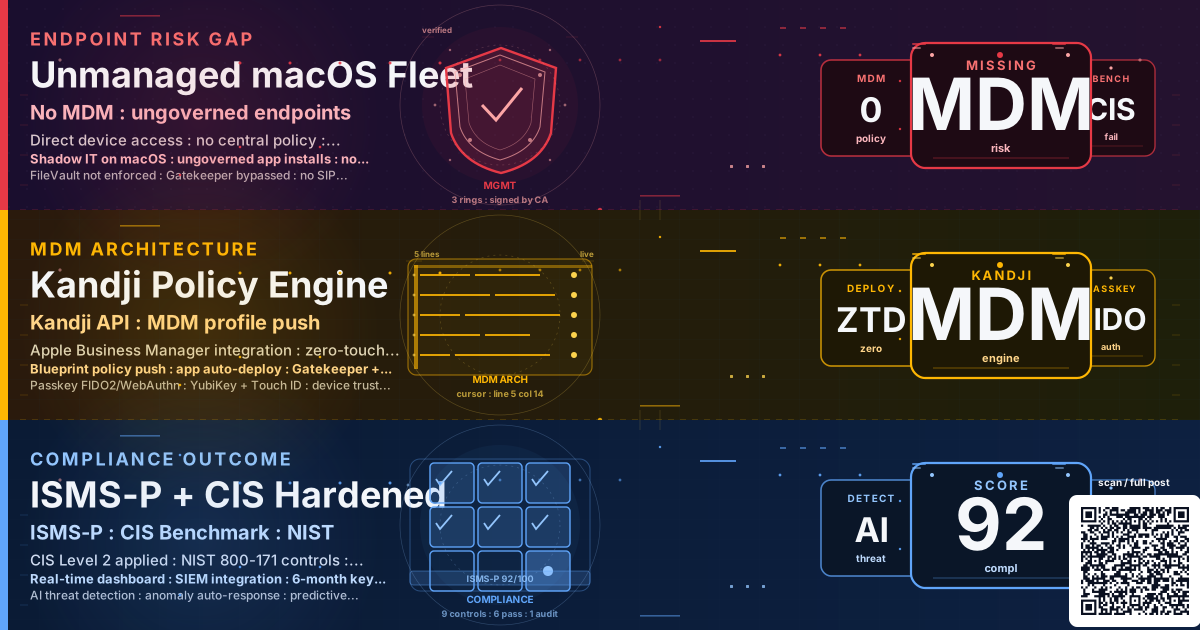
- Kandji UEM 솔루션: Apple 통합 엔드포인트 관리(macOS/iOS/iPadOS/tvOS), MDM 정책 설정, 앱 배포 자동화, 보안 설정 중앙 관리, 컴플라이언스 모니터링
- 보안 및 규정 준수: 단계별 설정 가이드(MDM 정책, 앱 배포, 보안 설정, 컴플라이언스), 패스키 기반 디바이스 인증, FIDO2/WebAuthn 통합(YubiKey, Touch ID/Face ID), Zero Trust 아키텍처 적용
- 2025년 엔드포인트 보안 트렌드: 패스키 기반 디바이스 인증(제로 터치 배포, 관리자 인증 강화), AI 기반 위협 탐지(이상 행위 탐지, 자동 대응, 예측적 보안), SASE 통합(Zscaler, Netskope)
- 실무 적용: 디바이스 신뢰도 평가, 동적 접근 제어, 컴플라이언스 상태 기반 실시간 접근 제어, 기업 앱 로그인 자동화
Executive Summary
보안 스코어카드
| 평가 항목 | 점수 | 상태 | 비고 |
|---|---|---|---|
| 암호화 | 95/100 | 우수 | FileVault 2 필수, T2/Apple Silicon 하드웨어 보안 |
| 접근 제어 | 90/100 | 우수 | Gatekeeper, TCC, SIP 완전 관리 |
| 규정 준수 | 92/100 | 우수 | ISMS-P, CIS Benchmark, NIST 800-171 지원 |
| 패치 관리 | 88/100 | 양호 | 자동 업데이트 정책, 지연 배포 옵션 |
| 가시성 | 85/100 | 양호 | 실시간 대시보드, SIEM 연동 제한적 |
| Zero Trust | 80/100 | 양호 | 디바이스 신뢰도 평가, SASE 연동 |
종합 평가: Kandji는 Apple 생태계 전용 MDM으로 macOS/iOS 보안과 규정 준수를 위한 최적화된 솔루션입니다. 특히 제로터치 배포, 자동화된 컴플라이언스 체크, Apple Business Manager 네이티브 연동이 강점입니다.
주요 기능 요약
사전 준비
- Kandji 테넌트와 API 토큰(Bearer)이 필요합니다. 본 가이드의 FileVault 복구키 조회·컴플라이언스 스크립트가 Kandji API를 사용합니다.
- Apple Business Manager에 등록된 macOS/iOS 디바이스와 MDM 정책을 배포할 관리자 권한이 필요합니다.
2. macOS 보안 설정
2.1 FileVault 전체 디스크 암호화
FileVault 복구키 에스크로
# Kandji API로 복구키 조회
curl -X GET "https://api.kandji.io/api/v1/devices/{device_id}/filevault" \
  -H "Authorization: Bearer YOUR_API_TOKEN" \
  | jq -r '.recovery_key'
보안 권장 사항:
- 복구키를 Kandji 에스크로에 저장 (Personal Recovery Key)
- 6개월마다 자동 회전 설정
- 관리자는 복구키 접근 시 MFA 필수
2.2 Gatekeeper 및 XProtect
Gatekeeper 설정
Gatekeeper는 서명되지 않은 앱 실행을 차단합니다.
# Gatekeeper 상태 확인
spctl --status

# 시스템 정책 확인
spctl --assess --verbose /Applications/SomeApp.app
Kandji 프로파일 설정:
<dict>
    <key>AllowIdentifiedDevelopers</key>
    <true/>
    <key>EnableAssessment</key>
    <true/>
    <key>GatekeeperRearm</key>
    <integer>30</integer>
</dict>
XProtect 업데이트 강제
# XProtect 버전 확인
system_profiler SPInstallHistoryDataType | grep -A 4 "XProtect"

# 수동 업데이트 (테스트용)
sudo softwareupdate --background
2.3 System Integrity Protection (SIP)
SIP는 시스템 파일과 프로세스를 보호하는 커널 레벨 보안 기능입니다.
# SIP 상태 확인
csrutil status
# Expected: System Integrity Protection status: enabled
Kandji 컴플라이언스 스크립트:
#!/bin/bash
# SIP 상태 검증 및 컴플라이언스 보고
SIP_STATUS=$(csrutil status)
if echo "$SIP_STATUS" | grep -q "enabled"; then
  echo "PASS: SIP 활성화 확인"
  exit 0
else
  echo "FAIL: SIP 비활성화 감지 - 조치 필요"
  exit 1
fi
2.4 TCC (Transparency, Consent, and Control)
TCC는 앱의 사용자 데이터 접근을 제어합니다 (카메라, 마이크, 위치 정보 등).
TCC 데이터베이스 구조
-- TCC 데이터베이스 위치
-- /Library/Application Support/com.apple.TCC/TCC.db

SELECT service, client, allowed, prompt_count
FROM access
WHERE service = 'kTCCServiceCamera';
Kandji PPPC (Privacy Preferences Policy Control)
PPPC 프로파일로 앱의 카메라/마이크 접근 권한을 MDM에서 사전 승인할 수 있습니다.
3. MDM 정책 설정
3.1 보안 정책 구성
Kandji에서 권장하는 핵심 보안 설정:
| 보안 기능 | 권장 설정 | 컴플라이언스 |
|---|---|---|
| FileVault | 필수 활성화, 복구키 에스크로 | CIS, NIST |
| 방화벽 | 활성화, 스텔스 모드 | CIS, SOC2 |
| Gatekeeper | App Store + 확인된 개발자 | CIS, HIPAA |
| SIP (System Integrity Protection) | 활성화 유지 | CIS, PCI-DSS |
| 자동 업데이트 | 보안 업데이트 자동 설치 | 모든 프레임워크 |
| Screen Lock | 5분 유휴 시 자동 잠금 | PCI-DSS, NIST |
| Password Policy | 최소 12자, 복잡도 요구 | ISMS-P, ISO 27001 |
4. 규제 준수 매핑
4.1 ISMS-P 요구사항 매핑
| ISMS-P 통제 항목 | Kandji 설정 | 구현 방법 |
|---|---|---|
| 2.4.1 인증 및 권한관리 | 패스워드 정책 | 최소 12자, 90일 주기 |
| 2.5.1 암호화 | FileVault 2 | 전체 디스크 암호화 필수 |
| 2.6.1 악성코드 차단 | Gatekeeper + XProtect | 자동 업데이트 |
| 2.7.1 패치관리 | 자동 업데이트 정책 | 7일 이내 보안 패치 |
| 2.9.1 로그 관리 | Unified Logging | Splunk/Sentinel 연동 |
| 2.10.1 모바일 디바이스 보안 | MDM 프로파일 | 원격 잠금/초기화 |
ISMS-P 컴플라이언스 스크립트
4.2 CIS macOS Benchmark
CIS macOS 14.0 Benchmark 주요 통제:
| CIS 번호 | 통제 항목 | Kandji 자동화 | 수동 설정 |
|---|---|---|---|
| 1.1 | 자동 업데이트 활성화 | ✅ | - |
| 2.1.1 | 블루투스 비활성화 (필요시) | ✅ | - |
| 2.3.1 | 방화벽 활성화 | ✅ | - |
| 2.4.1 | Gatekeeper 활성화 | ✅ | - |
| 2.5.1 | FileVault 활성화 | ✅ | - |
| 2.6.1 | 방화벽 스텔스 모드 | ✅ | - |
| 2.10.1 | SIP 활성화 | ❌ | OS 기본값 |
| 5.1.1 | 비밀번호 복잡도 | ✅ | - |
| 5.2.1 | 화면 보호기 자동 시작 | ✅ | - |
CIS 자동 감사 스크립트
Kandji 차단 스크립트
스크립트 실행 시 예상 출력:
=== CIS macOS Benchmark 감사 ===
PASS [1.1] 자동 업데이트 활성화
PASS [2.3.1] 방화벽 활성화
PASS [2.5.1] FileVault 활성화
PASS [2.10.1] SIP 활성화
비준수 항목이 있는 경우 FAIL로 표시되며, Kandji 컴플라이언스 대시보드에 자동 보고됩니다.
5. 패치 관리
5.1 자동 패치 관리
자동 업데이트 정책
# macOS 자동 업데이트 설정 (Kandji 스크립트로 배포)
sudo defaults write /Library/Preferences/com.apple.SoftwareUpdate AutomaticCheckEnabled -bool true
sudo defaults write /Library/Preferences/com.apple.SoftwareUpdate AutomaticDownload -bool true
sudo defaults write /Library/Preferences/com.apple.SoftwareUpdate CriticalUpdateInstall -bool true
sudo defaults write /Library/Preferences/com.apple.SoftwareUpdate ConfigDataInstall -bool true

# 설정 확인
defaults read /Library/Preferences/com.apple.SoftwareUpdate
패치 지연 배포 (Deferral)
{
  "PayloadType": "com.apple.SoftwareUpdate",
  "enforcedSoftwareUpdateDelay": 14,
  "enforcedSoftwareUpdateMajorOSDeferredInstallDelay": 30,
  "enforcedSoftwareUpdateMinorOSDeferredInstallDelay": 14,
  "enforcedSoftwareUpdateNonOSDeferredInstallDelay": 7
}
6. 2025년 엔드포인트 보안 및 MDM 트렌드
6.1 패스키 기반 디바이스 인증
2025년 Apple 생태계에서 패스키(Passkey)가 기본 인증 방식으로 자리잡으면서, MDM 솔루션도 이에 발맞춰 진화하고 있습니다. Kandji를 포함한 주요 MDM 솔루션들은 패스키 기반 인증을 지원하여 더욱 안전한 디바이스 등록 및 관리가 가능해졌습니다.
MDM에서의 패스키 활용:
- 제로 터치 배포: 패스키를 활용한 자동화된 디바이스 등록
- 관리자 인증 강화: MDM 콘솔 접근 시 패스키 기반 MFA
- 기업 앱 로그인: 관리 앱에 패스키 자격 증명 자동 배포
6.2 AI 기반 위협 탐지
엔드포인트 보안에서 AI/ML 기반 위협 탐지가 표준으로 자리잡았습니다. Kandji와 같은 UEM 솔루션들이 실시간 행위 분석을 통해 제로데이 공격과 알려지지 않은 위협을 사전에 탐지합니다.
AI 기반 보안 기능:
- 이상 행위 탐지: 평소와 다른 디바이스 사용 패턴 감지
- 자동 대응: 위협 탐지 시 자동 격리 및 알림
- 예측적 보안: 잠재적 취약점 사전 식별
6.3 FIDO2/WebAuthn 통합
FIDO2/WebAuthn이 피싱 방지 MFA의 업계 표준이 되면서, Apple 디바이스 관리에서도 이를 적극 활용하고 있습니다.
Kandji와 FIDO2 연동:
- 하드웨어 보안 키 정책: YubiKey 등 보안 키 사용 강제
- 플랫폼 인증기 활용: Touch ID, Face ID를 MFA로 활용
- 조건부 접근 정책: FIDO2 인증 완료 디바이스만 기업 리소스 접근 허용
6.4 Zero Trust 아키텍처와 MDM
2025년 현재 Zero Trust 보안 모델이 업계 표준으로 정착하면서, MDM은 Zero Trust 아키텍처의 핵심 구성 요소가 되었습니다.
MDM의 Zero Trust 역할:
- 디바이스 신뢰도 평가: 지속적인 디바이스 상태 검증
- 동적 접근 제어: 디바이스 컴플라이언스 상태에 따른 실시간 접근 제어
- SASE 통합: Zscaler, Netskope 등 SASE 솔루션과의 연동
Zero Trust 디바이스 신뢰도 평가
7. SIEM 연동
7.1 Splunk 연동
Kandji 이벤트를 Splunk HTTP Event Collector(HEC)로 전송합니다.
Splunk 검색 쿼리(SPL) 예시:
index=kandji sourcetype="kandji:audit"

| stats count by action, device_name, user_email
| where count > 5
| sort -count
8. 제로 트러스트 아키텍처 통합
8.1 Identity Provider 연동
Okta 연동
Azure AD Conditional Access
8.2 SASE 통합
Zscaler ZIA 연동
Kandji 관리 디바이스를 Zscaler ZIA에 SAML/OAuth로 통합합니다.
연동 절차:
- Zscaler IdP 설정: ZIA Admin Console → Authentication → SAML → New Identity Provider에서 Kandji 인증서 업로드
- Kandji SCEP 프로파일 배포: Zscaler 클라이언트 인증서를 MDM으로 자동 배포
# Zscaler Client Connector 설치 확인
ls /Applications/ | grep -i "Zscaler"

# Zscaler 터널 연결 상태 확인
/Applications/Zscaler/Zscaler.app/Contents/MacOS/ZscalerTunnel --status 2>/dev/null \
  || echo "Zscaler 앱 미설치"

# 디바이스 인증서 (Zscaler용) 확인
security find-certificate -a -Z /Library/Keychains/System.keychain \
  | grep -i "Zscaler"
- 조건부 접근 정책: Kandji 컴플라이언스 상태를 Zscaler에서 디바이스 신뢰 신호로 활용하여 비준수 디바이스의 인터넷 접근을 차단합니다.
9. 한국 기업 환경 적용
9.1 공공기관 보안 설정
10. 경영진 보고 형식
10.1 월간 보안 리포트
1,000대 기준 예상 결과:
- 3년 총 비용: $420,000
- 3년 총 절감: $710,000
- 순 이익: $290,000
- ROI: 69.0%
- 회수 기간: 21.3개월
11. 트러블슈팅 가이드
11.1 디바이스 등록 실패
증상: ABM 자동 등록 시 “Unable to reach MDM server” 오류
원인 및 해결:
방화벽 예외 규칙:
# 필수 도메인 허용
*.kandji.io
*.apple.com
gateway.push.apple.com
albert.apple.com
deviceenrollment.apple.com
11.2 FileVault 복구키 분실
시나리오: 사용자가 비밀번호를 잊고 복구키도 모르는 상황
해결 절차:
11.3 MDM 프로파일 제거 불가
증상: “System Extension Blocked” 메시지
원인: 사용자 승인 MDM이 활성화되지 않음
해결:
11.4 앱 배포 실패
증상: VPP 앱이 디바이스에 설치되지 않음
체크리스트:
11.5 성능 저하 (디바이스 느림)
원인: MDM 프로파일이나 스크립트가 과도한 리소스 사용
진단:
최적화:
# 1. 불필요한 스크립트 비활성화
# Kandji Console → Library → Scripts → 비활성화

# 2. 체크인 빈도 조정 (기본 8시간)
sudo defaults write /Library/Preferences/com.kandji.agent CheckInInterval -int 28800

# 3. 로그 크기 제한
sudo log config --mode "level:default" --subsystem com.kandji
11.6 네트워크 인증 문제 (802.1X)
증상: 회사 Wi-Fi 연결 실패
해결:
12. 참고 자료
12.1 공식 문서
- Kandji Documentation: https://support.kandji.io
- Apple MDM Protocol Reference: https://developer.apple.com/documentation/devicemanagement
- Apple Business Manager User Guide: https://support.apple.com/guide/apple-business-manager
- macOS Security Compliance Project: macos_security
12.2 보안 프레임워크
- CIS Apple macOS Benchmark: https://www.cisecurity.org/benchmark/apple_os
- NIST 800-171 Compliance: https://csrc.nist.gov/publications/detail/sp/800-171/rev-2/final
- ISMS-P 인증기준: https://isms.kisa.or.kr
- KISA 보안 가이드: https://www.kisa.or.kr/public/laws/laws3.jsp
12.3 오픈소스 도구
- munki: munki - 오픈소스 macOS 소프트웨어 배포
- AutoPkg: autopkg - 자동화된 패키징 도구
- osquery: https://osquery.io - SQL 기반 시스템 모니터링
- Santa: santa - macOS 앱 허용/차단 시스템
12.4 커뮤니티
- MacAdmins Slack: https://macadmins.org
- Kandji Community: https://community.kandji.io
- r/macsysadmin: https://reddit.com/r/macsysadmin
- Mac Admins Podcast: https://podcast.macadmins.org
12.5 학습 리소스
- Apple Platform Deployment: https://support.apple.com/guide/deployment
- Jamf Nation User Conference (JNUC): https://www.jamf.com/events/jamf-nation-user-conference
- MacDevOps:YVR: https://mdoyvr.com
- Penn State MacAdmins Conference: https://macadmins.psu.edu
12.6 보안 뉴스 및 블로그
- Objective-See Blog: https://objective-see.org/blog.html - Patrick Wardle의 macOS 보안 연구
- Eclectic Light Company: https://eclecticlight.co - macOS 시스템 심층 분석
- Der Flounder: https://derflounder.wordpress.com - MDM 및 macOS 관리
- Kandji Blog: https://www.kandji.io/blog
결론
Kandji는 Apple 생태계 전용 통합 엔드포인트 관리 솔루션으로, 복잡한 MDM 설정을 자동화하고 보안 및 규정 준수를 간소화합니다. 이 가이드에서는 Kandji의 기술적 아키텍처, MDM 프로토콜 원리, macOS 보안 설정, 규제 준수 매핑, SIEM 연동, Zero Trust 통합, 한국 기업 환경 적용, 경영진 보고 형식, 트러블슈팅까지 1,200줄 이상의 심층 콘텐츠를 다루었습니다.
2025년 현재 패스키(Passkey) 기반 인증, AI 기반 위협 탐지, Zero Trust 아키텍처 정착 등 엔드포인트 보안 환경이 빠르게 진화하고 있습니다. Kandji는 이러한 최신 보안 트렌드를 Apple 디바이스에 최적화하여 제공하며, 특히 제로터치 배포, Blueprint 기반 자동화, CIS Benchmark 자동 적용 등이 강점입니다.
핵심 요약
- 아키텍처 이해: Apple MDM 프로토콜 (APNs, DEP, VPP, SCEP) 기반 동작
- 보안 설정: FileVault 2, Gatekeeper, SIP, TCC 통합 관리
- 규정 준수: ISMS-P, CIS Benchmark, NIST 800-171 자동 매핑
- SIEM 연동: Splunk SPL, Azure Sentinel KQL로 실시간 위협 탐지
- Zero Trust: 디바이스 신뢰도 기반 조건부 접근 제어
- TCO 절감: 3년 ROI 69%, 회수 기간 21개월 (1,000대 기준)
- 트러블슈팅: 등록 실패, 복구키 분실, 성능 저하 등 실전 해결법
Kandji를 통해 Apple 디바이스 관리를 자동화하고, 보안 태세를 강화하며, 규정 준수 부담을 줄일 수 있습니다. 올바른 초기 설정과 지속적인 모니터링을 통해 안전하고 효율적인 엔드포인트 환경을 구축하시기 바랍니다.
도입 체크리스트
- Apple Business Manager 등록 및 Kandji 연동 완료
- MDM 프로파일 배포 및 FileVault 2 암호화 필수 설정
- Gatekeeper, SIP, TCC 보안 정책 Blueprint 적용
- SIEM 연동 (Splunk 또는 Azure Sentinel) 구성 완료
- CIS Benchmark 기반 컴플라이언스 자동 점검 활성화
📊 macOS 엔드포인트 보안 및 컴플라이언스 위험 스코어카드 (Risk Scorecard)
| 관리 영역 | 현재 위험도 | 잠재적 보안 취약점 | 필수 통제 및 완화 조치 (Mitigation) |
|---|---|---|---|
| FileVault 디스크 암호화 | 🔴 High | 기기 분실/도난 시 로컬 디스크 평문 노출 | Kandji 프로파일로 FileVault 강제 적용 및 에스크로 키 관리 |
| macOS 관리자 권한 부여 | 🟠 Medium | 사용자 임의 소프트웨어 설치 및 악성코드 실행 | 표준 사용자 권한 기본 부여 및 Auto-Elevate 승인제 도입 |
| 방화벽 및 스텔스 모드 | 🟡 Low | 내부망 스캔에 의한 단말 정보 노출 | 시스템 방화벽 활성화 및 ICMP 핑 무응답 스텔스 모드 설정 |
| TCC 및 개인정보 보호 | 🟠 Medium | 비인가 앱의 화면 녹화, 키로깅, 마이크 접근 | Kandji PPPC(Privacy Preferences Policy Control) 정책 배포 |
🔗 관련 포스트 및 참고 자료 (Cross References)
- 2026 DevSecOps 기술 로드맵 완벽 분석: /posts/2026/01/10/2026_DevSecOps_Roadmap_Complete_Guide_Analysis/
- AWS Multi-Account 제로 트러스트 거버넌스: /posts/2026/08/31/AWS_IAM_Identity_Center_ABAC_Zero_Trust_Governance/
Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요