
- The Hacker News: 연구진, Telegram의 새로운 Android 방어 체계를 우회하는 두 가지 RCE 익스플로잇 주장
- AWS Security Blog: AWS WAF Bot Control의 targeted inspection 레벨에 간소화된 온보딩 도입
- The Hacker News: Oracle, 치명적 OpenJDK RCE(CVE-2026-114938) 보고서 등장 속 오늘 Java
- Google Cloud Blog: Google Antigravity로 내구성 있는 에이전트 시스템 구축하는 방법: 지침에서 루프까지
서론
안녕하세요, Twodragon입니다.
2026년 11월 18일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 연구진, Telegram의 새로운 Android 방어 체계를 우회하는 두 가지 RCE 익스플로잇 주장 | 🔴 Critical |
| 🔒 Security | AWS Security Blog | AWS WAF Bot Control의 targeted inspection 레벨에 간소화된 온보딩 도입 | 🔴 Critical |
| 🔒 Security | The Hacker News | Oracle, 치명적 OpenJDK RCE(CVE-2026-114938) 보고서 등장 속 오늘 Java 취약점 11개 패치 예정 | 🔴 Critical |
| 🤖 AI/ML | OpenAI Blog | GPT-6.2 Astra와 Sol 소개 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Gemini를 당신을 위해 일하게 하세요 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | Ian Buck, SC26에서 NVIDIA의 한 주를 시작하며 과학이 에이전트의 시대로 접어들다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Antigravity로 내구성 있는 에이전트 시스템 구축하는 방법: 지침에서 루프까지 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 파트너 Cross-Cloud Interconnect를 통해 Azure로의 멀티클라우드 네트워킹 간소화 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud, 2026 Gartner Magic Quadrant AI 애플리케이션 개발 플랫폼 부문 리더로 선정 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | OpenAI의 GPT-6.2 Astra와 GPT-6.2 Sol 이제 사용 가능 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 연구진, Telegram의 새로운 Android 방어 체계를 우회하는 두 가지 RCE 익스플로잇 주장, AWS WAF Bot Control의 targeted inspection 레벨에 간소화된 온보딩 도입 등 Critical 등급 위협 3건이 확인되었습니다.
- 주요 모니터링 대상: Bitcoin Policy Institute, Finney Foundation for Open Technology로 사명 변경, Trezor 배송 파트너 침해로 27,000건 주문 노출, 고객들 사기 전화 신고 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
2026-11-18 디지스트의 중심축은 Telegram Android 방어 우회 RCE와 OpenJDK 원격 실행 취약점, 그리고 AWS WAF Bot Control의 타깃 검사 단순화가 한 주기에 겹친 흐름이다. 표면적으로는 서로 다른 계층의 이슈 같지만 결국 경계 통제와 런타임 신뢰 경계가 동시에 흔들린다는 신호로 읽힌다. DevSecOps 실무자라면 이번 주기엔 AWS WAF Bot Control의 targeted inspection 설정 변경을 가장 먼저 확인해야 한다. Telegram·OpenJDK 취약점은 벤더 패치 주기를 따라가면 되지만, WAF 봇 검사 레벨 조정은 GitHub Actions 파이프라인의 배포 게이트와 즉시 연동되는 운영 변경이라 배포 직후 트래픽 프로파일이 조용히 바뀔 수 있다. 패치 뉴스에 밀려 놓치기 쉬운 쪽이 오히려 이번 주기엔 더 위험하다.
1. 보안 뉴스
1.1 연구진, Telegram의 새로운 Android 방어 체계를 우회하는 두 가지 RCE 익스플로잇 주장

연구진, Telegram의 새로운 Android 방어 체계를 우회하는 두 가지 RCE 익스플로잇 주장
NebuSec은 악성 위젯이 지난주 Telegram Android 앱에 추가된 보안 필터를 우회해 외부 코드를 실행할 수 있다고 주장했습니다. 위젯은 봇이 채팅 메시지로 보내는 작은 상호작용 블록으로, 그 JavaScript가 사용자 휴대폰에서 실행되며 연구진은 승인된 봇만 전송할 수 있는 Telegram 테스트 서버에서 시연을 진행했습니다.
원문 보기 →Telegram Android 위젯 RCE 우회 취약점 분석
기술적 배경 및 위협 분석
Telegram은 지난주 Android 앱에 위젯 내 JavaScript 실행을 제한하는 보안 필터를 추가했으나, NebuSec 연구팀이 이를 우회하는 두 가지 RCE 익스플로잇을 공개했다. 핵심 위협은 신뢰 경계 붕괴다. 위젯은 봇이 채팅 메시지로 전송하는 인터랙티브 블록이며, 내부 JavaScript가 사용자 기기에서 직접 실행되는 구조다. 즉 메신저 메시지라는 “데이터”가 “실행 코드”로 승격되는 아키텍처적 위험이 상존한다. 특히 악성 위젯이 샌드박스/필터를 우회해 앱 외부 코드를 실행할 수 있다는 점은 WebView 기반 렌더링과 JS 브리지의 검증 로직이 불충분함을 시사한다. 다만 연구진이 승인된 봇만 위젯을 전송할 수 있는 테스트 서버에서 시연했다는 점은 실제 공격 체인의 진입 장벽(봇 승인, 배포 채널)이 존재함을 의미한다.
실무 영향 분석
DevSecOps 관점에서 이 사안은 클라이언트 측 공급망 신뢰 모델의 취약성을 드러낸다. 첫째, 모바일 앱의 임베디드 콘텐츠(위젯, 미니앱, WebView)는 서버 필터만으로 방어하기 어렵고, 클라이언트 런타임 검증이 필수임을 확인시킨다. 둘째, 봇 생태계는 제3자 개발자가 참여하는 확장 표면으로, 승인 프로세스만으로는 악성 페이로드 변종을 차단하기 부족하다. 셋째, 조직 내 Telegram 사용 정책과 MDM/EMM 정책에서 위젯·미니앱 실행을 통제 대상에 포함해야 한다. 넷째, 패치-익스플로잇 경쟁 주기가 단축되는 추세로, 취약점 공개 후 신속한 버전 강제 적용 체계가 필요하다.
1.2 AWS WAF Bot Control의 targeted inspection 레벨에 간소화된 온보딩 도입

AWS WAF Bot Control의 targeted inspection 레벨에 간소화된 온보딩 도입
AWS WAF Bot Control의 targeted inspection 레벨에서 간소화된 온보딩과 bot confidence levels를 발표했습니다. Bot confidence levels와 새로운 LATEST rule group 버전은 AWS WAF가 보호하는 리소스 유형에서 사용할 수 있습니다.
원문 보기 →AWS WAF Bot Control 간소화된 온보딩 분석
기술적 배경 및 위협 분석
AWS WAF의 Targeted Bot Control은 정상 봇(검색엔진, 모니터링)과 악성 봇(스크래핑, credential stuffing, 자동화 공격)을 구분하는 세밀한 검사 계층이다. 기존에는 규칙 그룹 활성화와 튜닝에 상당한 사전 지식이 필요했으나, 이번 업데이트로 봇 신뢰도 레벨(Bot confidence levels) 과 LATEST 규칙 그룹 버전이 도입되어 온보딩이 간소화됐다. 이는 OWASP Automated Threats(OAT-001 스크래핑, OAT-008 credential stuffing 등) 대응에서 탐지 임계값을 비즈니스 맥락에 맞춰 조정할 수 있게 한다는 점에서 의미가 크다.
실무 영향 분석
DevSecOps 관점에서 핵심 변화는 IaC(CloudFormation/Terraform) 및 CI/CD 파이프라인 통합 용이성이다. 신뢰도 레벨 파라미터화로 환경별(dev/stage/prod) 차등 정책 적용이 쉬워지고, LATEST 버전 참조로 규칙 업데이트 자동 반영이 가능해졌다. 다만 LATEST 사용 시 예기치 않은 룰 변경 리스크가 있으므로 프로덕션에서는 버전 고정 전략과 카나리 배포가 필요하다. 또한 WAF 로그를 SIEM에 연동해 봇 신뢰도별 차단/허용 통계를 모니터링 대시보드에 반영해야 오탐을 조기에 감지할 수 있다.
1.3 Oracle, 치명적 OpenJDK RCE(CVE-2026-114938) 보고서 등장 속 오늘 Java 취약점 11개 패치 예정

Oracle, 치명적 OpenJDK RCE(CVE-2026-114938) 보고서 등장 속 오늘 Java 취약점 11개 패치 예정
Oracle이 2026년 11월 17일 Java SE의 원격 무인증 악용 가능 취약점 11개에 대한 보안 패치를 발표할 예정이며, 이 취약점들의 최대 CVSS 3.1 점수는 8.1이다. 별도로 OpenJDK에 영향을 주는 잠재적으로 치명적인 RCE 취약점(CVE-2026-114938) 보고서도 제기되었다.
원문 보기 →Oracle Java 보안 패치 및 OpenJDK RCE 위협 분석
기술적 배경 및 위협 분석
Oracle이 2026년 11월 17일 Java SE의 11개 취약점에 대한 패치를 발표한다. 해당 취약점들은 인증 없이 원격에서 악용 가능하며 최대 CVSS 3.1 점수 8.1(High) 을 기록했다. 별도로 보고된 OpenJDK RCE(CVE-2026-114938) 는 아직 정식 패치가 확인되지 않은 상태로, Java 역직렬화·JNDI·리플렉션 등 전통적인 공격 벡터와 결합될 경우 Log4Shell급 파급력을 가질 수 있다. OpenJDK 기반 배포판(Temurin, Corretto, Zulu 등)은 Oracle 패치와 별개로 벤더별 백포트 일정을 확인해야 하며, RCE 특성상 공개 PoC 등장 시 즉시 무기화될 가능성이 높다.
실무 영향 분석
DevSecOps 파이프라인 전반에 영향이 크다. 빌드 이미지, CI 러너, 컨테이너 베이스 이미지, 애플리케이션 런타임까지 Java가 광범위하게 침투해 있어 SBOM 기반 영향 범위 산정이 선행되어야 한다. 특히 ① 레거시 서비스의 JDK 버전 파편화, ② 서드파티 라이브러리 의존성으로 인한 전이적 노출, ③ 패치 후 회귀 테스트 자동화 부재가 주요 리스크다. 또한 RCE는 WAF 우회 가능성이 있어 네트워크 세그멘테이션·런타임 보호(RASP/eBPF) 계층의 탐지 룰 보강이 필요하다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1078  # Valid Accounts
2. AI/ML 뉴스
2.1 GPT-6.2 Astra와 Sol 소개
GPT-6.2 Astra와 Sol 소개
OpenAI가 더 나은 전문 업무 결과물, 코딩, 컴퓨터 사용 능력과 효율성을 갖춘 GPT-6.2 Astra와 Sol을 공개했습니다. 이 모델은 ChatGPT Work, Codex, API 전반에서 더 낮은 비용으로 제공됩니다.
원문 보기 →2.2 Gemini를 당신을 위해 일하게 하세요
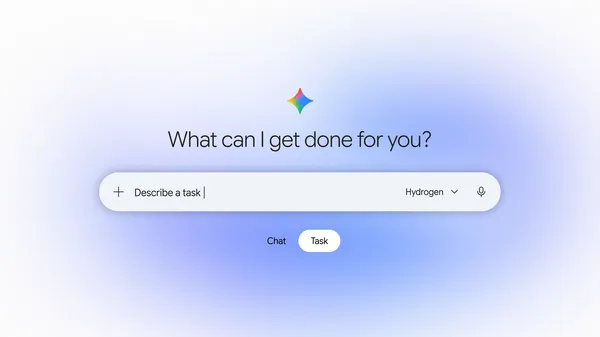
Gemini를 당신을 위해 일하게 하세요
Google이 Gemini를 실무에 활용하도록 돕는 새 인터페이스를 공개했으며, 화면에는 ”What can I get done for you?”라는 프롬프트와 ”Describe a task”라는 입력란이 표시됩니다. 사용자는 이 입력창에 수행할 작업을 설명해 Gemini에 작업을 맡길 수 있습니다.
원문 보기 →2.3 Ian Buck, SC26에서 NVIDIA의 한 주를 시작하며 과학이 에이전트의 시대로 접어들다
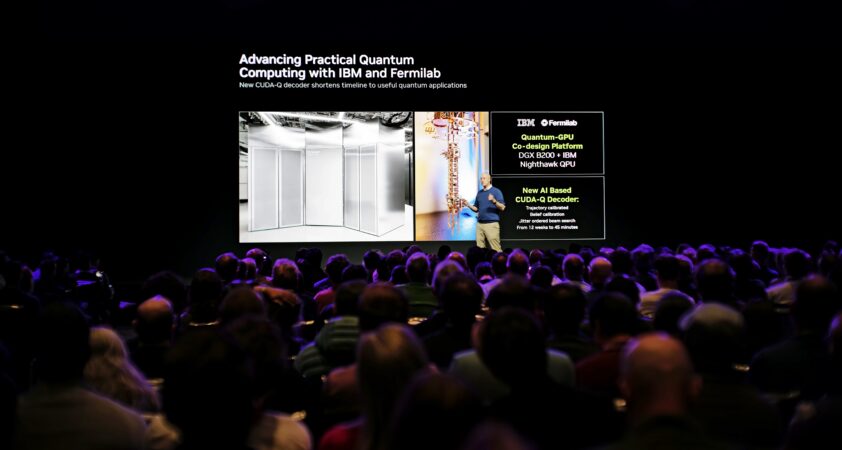
Ian Buck, SC26에서 NVIDIA의 한 주를 시작하며 과학이 에이전트의 시대로 접어들다
NVIDIA의 Ian Buck이 시카고에서 열린 SC26에서 연구자 시스템에서 실험 계획, 코드 실행, 결과 검증이 가능한 AI 에이전트용 신규 도구를 공개하며 행사를 시작했다. 그는 특별 연설에서 Nemotron for Science, Rubin HPC GPU, 그리고 확장된 Vera CPU 플랫폼을 발표했다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Antigravity로 내구성 있는 에이전트 시스템 구축하는 방법: 지침에서 루프까지

Google Antigravity로 내구성 있는 에이전트 시스템 구축하는 방법: 지침에서 루프까지
프롬프트 엔지니어링이 개별 작업에서 시스템 설계로 전환되면서 모델 자체보다 모델을 둘러싼 harness가 소프트웨어 엔지니어링의 핵심 제약이 되었다. 이 글은 Google Antigravity에서 단일 턴 지시에서 내구성 있는 agentic loop로 나아가기 위해 harness를 구축하고 검증하는 방법을 다룬다.
원문 보기 →3.2 파트너 Cross-Cloud Interconnect를 통해 Azure로의 멀티클라우드 네트워킹 간소화

파트너 Cross-Cloud Interconnect를 통해 Azure로의 멀티클라우드 네트워킹 간소화
AI로 인해 기업들이 모델, 데이터, 애플리케이션을 여러 클라우드에 분산시키면서 환경 간 빠른 프라이빗 연결이 필요해졌습니다. 기존에는 각 제공업체로부터 물리적 연결을 주문하고 양측 네트워킹을 설정하는 데 몇 주에서 몇 달이 걸렸으나, Microsoft는 파트너 Cross-Cloud Interconnect를 통해 이를 대폭 간소화하고자 합니다.
원문 보기 →3.3 Google Cloud, 2026 Gartner Magic Quadrant AI 애플리케이션 개발 플랫폼 부문 리더로 선정

Google Cloud, 2026 Gartner Magic Quadrant AI 애플리케이션 개발 플랫폼 부문 리더로 선정
Google Cloud가 2026 Gartner Magic Quadrant for AI Application Development Platforms에서 3회 연속 Leader로 선정되었으며, Ability to Execute 축에서 전체 최고 위치를 차지했습니다.
원문 보기 →요약
Google Cloud가 2026 Gartner Magic Quadrant for AI Application Development Platforms에서 3회 연속 Leader로 선정되었으며, Ability to Execute 축에서 전체 최고 위치를 차지했습니다. 지난 한 해 동안 약 500개의 Google Cloud 고객사가 각각 1조 개 이상의 토큰을 처리했습니다.
4. DevOps & 개발 뉴스
4.1 OpenAI의 GPT-6.2 Astra와 GPT-6.2 Sol 이제 사용 가능
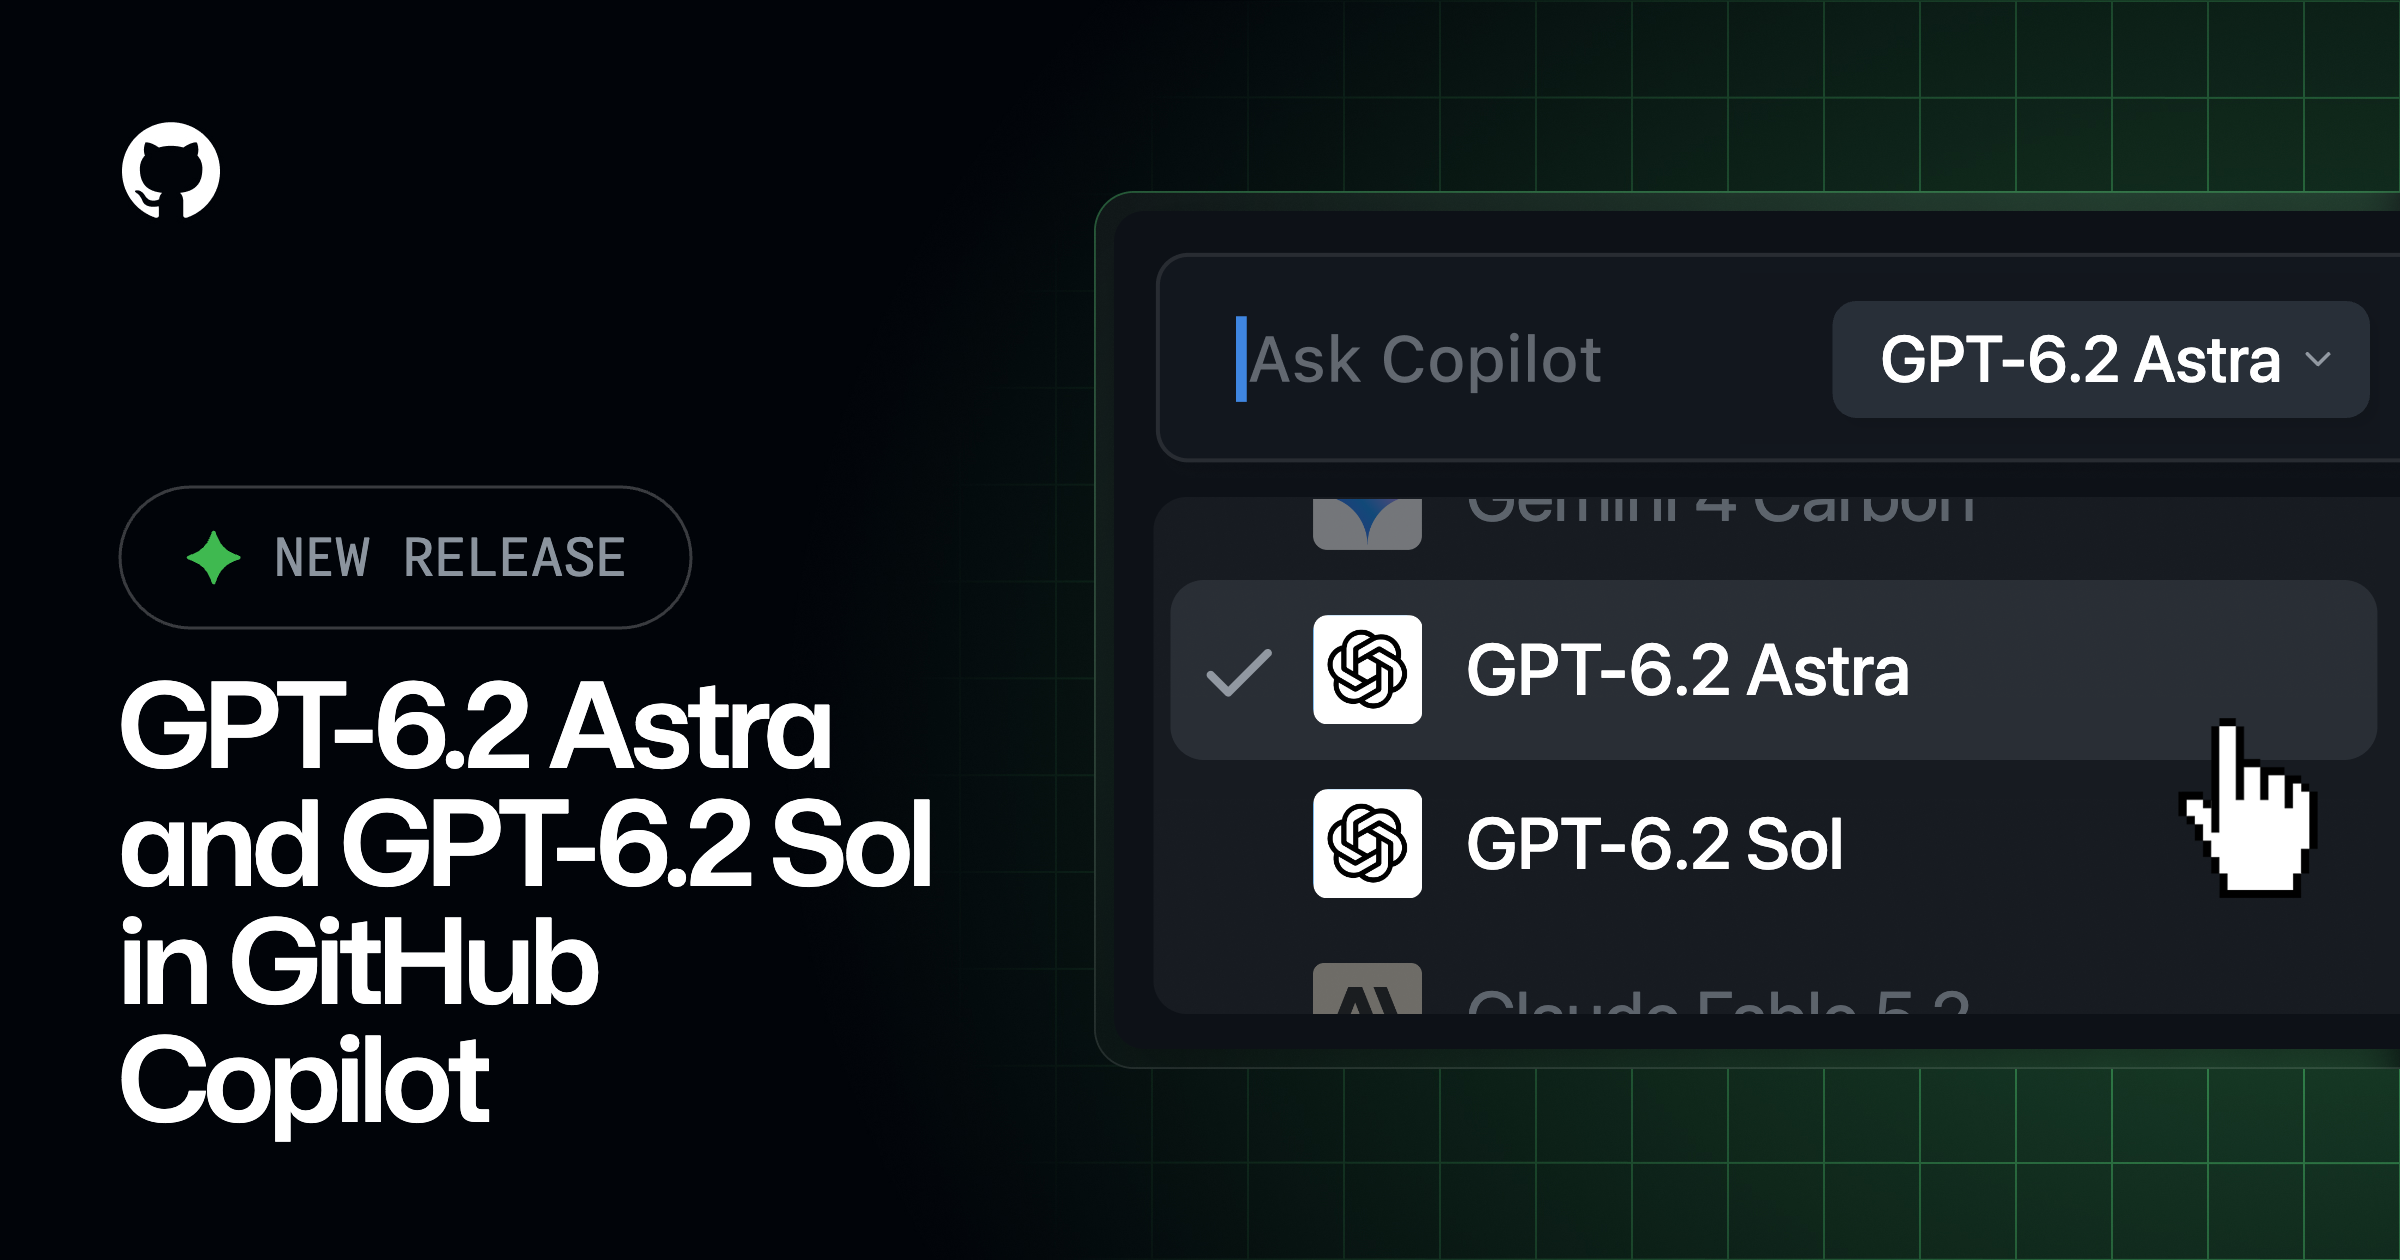
OpenAI의 GPT-6.2 Astra와 GPT-6.2 Sol 이제 사용 가능
OpenAI의 GPT-6.2 Astra와 GPT-6.2 Sol이 GitHub Copilot에서 정식 출시되었습니다. 두 모델은 agentic coding과 code review를 위해 설계되었으며 이전 GPT-6보다 향상된 코딩 판단력을 제공합니다.
원문 보기 →4.2 여러 기기에서 이어지는 세션을 위한 Agent Host Protocol 구축
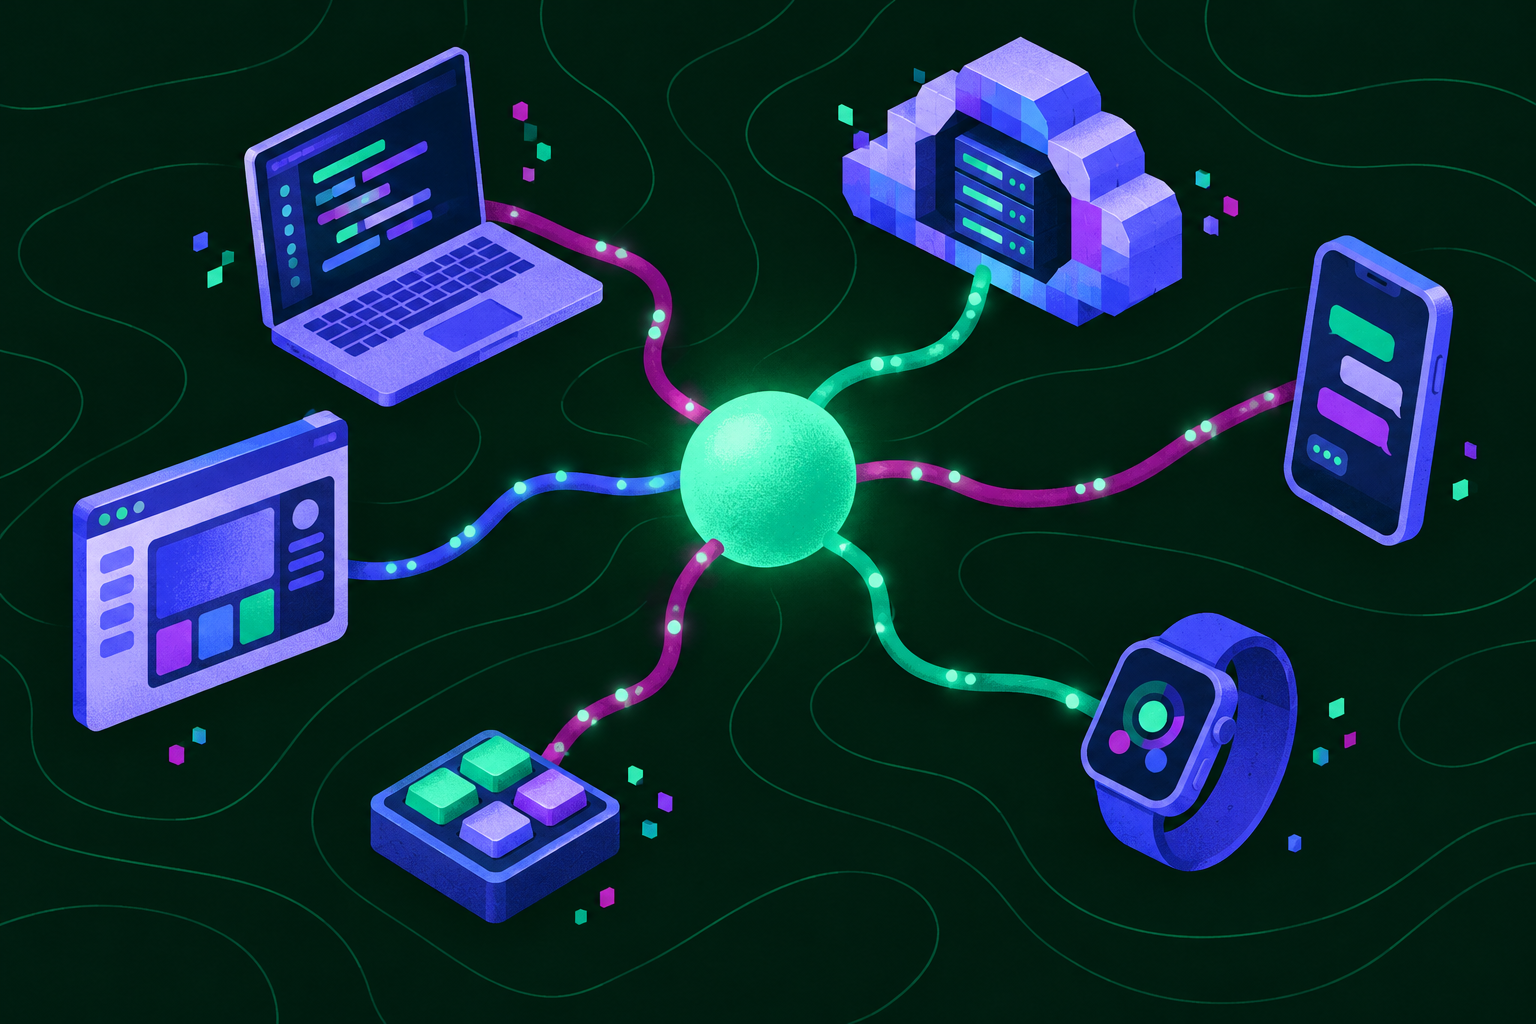
여러 기기에서 이어지는 세션을 위한 Agent Host Protocol 구축
GitHub가 에디터, 앱, 폰, 클라우드 전반에서 에이전트 세션을 이어갈 수 있도록 오픈 Agent Host Protocol을 구축했다. 이 프로토콜은 여러 기기에서 세션 접근성을 유지하는 것을 목표로 한다.
원문 보기 →4.3 GitHub Copilot Fusion 업데이트: 더 많은 가용성, 벤치마크, 모델
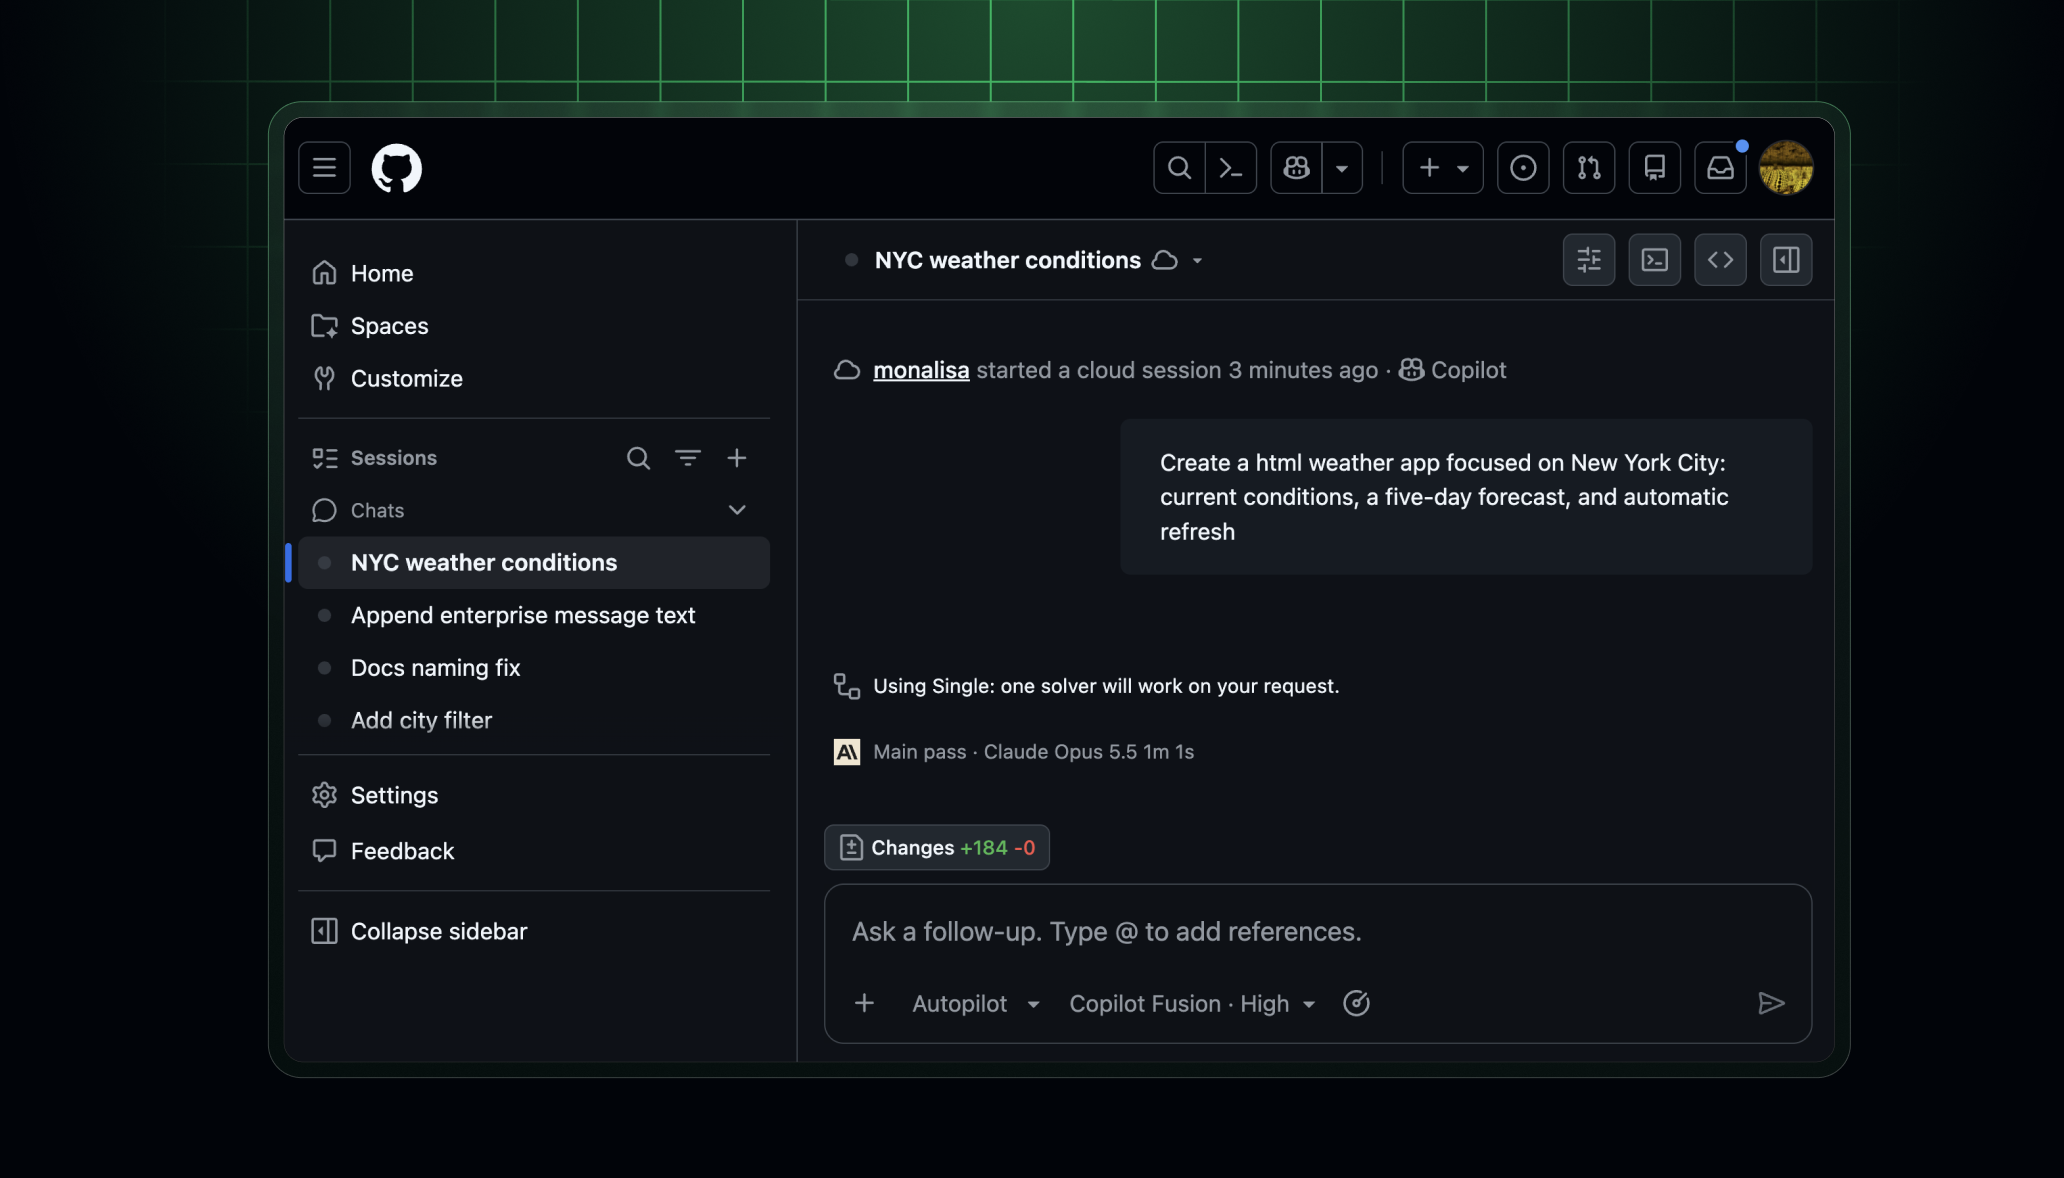
GitHub Copilot Fusion 업데이트: 더 많은 가용성, 벤치마크, 모델
GitHub Copilot Fusion이 새로운 모델과 더 많은 Copilot surface 지원으로 확장되었으며, 두 개의 공개 Terminal-Bench 리더보드 결과도 공개되었다. 이를 통해 Fusion을 더 다양한 방식으로 활용하고 성능을 비교할 수 있게 되었다.
원문 보기 →5. 블록체인 뉴스
5.1 Bitcoin Policy Institute, Finney Foundation for Open Technology로 사명 변경
Bitcoin Policy Institute, Finney Foundation for Open Technology로 사명 변경
Bitcoin Policy Institute가 Finney Foundation for Open Technology로 사명을 변경하고 오픈 소스 분야로 활동을 확장한다. 전략 책임자 Andrew Bailey가 이번 변경 당일 BMTV에 출연해 관련 내용을 전했다.
원문 보기 →5.2 월스트리트, 3분기에 42억 달러어치 Bitcoin 매수: 알아야 할 것들
월스트리트, 3분기에 42억 달러어치 Bitcoin 매수: 알아야 할 것들
월스트리트가 3분기에 42억 달러어치의 Bitcoin을 매입했다는 소식이 Bitcoin Magazine을 통해 보도되었다. Grace Remington과 Sean Hagan은 마감일 제출 서류를 통해 누가 Bitcoin을 소유하고 어떻게 소유하는지를 분석했다.
원문 보기 →5.3 Trezor 배송 파트너 침해로 27,000건 주문 노출, 고객들 사기 전화 신고
Trezor 배송 파트너 침해로 27,000건 주문 노출, 고객들 사기 전화 신고
Trezor의 배송 파트너 Skladon에서 발생한 침해 사고로 약 27,000건의 주문에 대한 이름, 주소, 이메일, 전화번호 및 구매 세부 정보가 유출됐다고 회사가 밝혔으며 일부 고객은 이미 사기 전화를 신고했다. 지갑 백업은 이번 사고와 관련이 없는 것으로 확인됐다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Airbnb, AI 학습에서 개인 데이터를 보호하기 위해 대규모 텍스트 비식별화 | Airbnb Engineering | Airbnb는 메시지, 리뷰, 지원 채팅에서 개인식별정보(PII)를 탐지·대체하는 대규모 텍스트 비식별화 시스템을 구축해 AI 학습 데이터에 개인정보가 모델로 유입되기 전에 차단한다. 이 시스템은 이름, 거주지, 현재 위치, 결제 정보 등 PII를 자동으로 감지해 안전하게 처리함으로써 신뢰 기반 서비스를 유지하는 것을 목표로 한다 |
| 지표 뒤에 숨은 맥락을 한눈에: New20 Timeline Hub 만들기 | 토스 기술 블로그 | 흩어진 정책, 배포, 실험 기록을 하나의 시간축으로 연결해 분석가의 질문에 답하는 허브를 만든 경험을 공유합니다 |
| 판단에만 집중하세요: 토스 타겟팅 모델 개발 자동화 | 토스 기술 블로그 | 피쳐 개수 자동 결정부터 모델 비교, 평가 보고서 자동 생성, 메트릭 확인까지 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 6건 | 기타 주제 |
| 클라우드 보안 | 4건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 |
| AI/ML | 3건 | The Hacker News 관련 동향, OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 취약점/CVE | 2건 | The Hacker News 관련 동향 |
| 블록체인/암호화폐 | 1건 | Bitcoin Magazine 관련 동향 |
이번 주기의 핵심 트렌드는 클라우드 보안(4건)입니다. AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다. AI/ML 분야에서는 The Hacker News 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 연구진, Telegram의 새로운 Android 방어 체계를 우회하는 두 가지 RCE 익스플로잇 주장 관련 긴급 패치 및 영향도 확인
- AWS WAF Bot Control의 targeted inspection 레벨에 간소화된 온보딩 도입 관련 긴급 패치 및 영향도 확인
- Oracle, 치명적 OpenJDK RCE(CVE-2026-114938) 보고서 등장 속 오늘 Java 취약점 11개 패치 예정 (CVE-2026-114938) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 보안 뉴스 기반 SIEM/EDR 탐지 룰 업데이트
- Google Antigravity로 내구성 있는 에이전트 시스템 구축하는 방법: 지침에서 루프까지 관련 인프라 설정 점검
P2 (30일 내)
- GPT-6.2 Astra와 Sol 소개 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 16일 주간 보안 다이제스트: /posts/2026/11/16/Tech_Security_Weekly_Digest_AI_Cloud_Data_Go/
- 2026년 11월 15일 주간 보안 다이제스트: /posts/2026/11/15/Tech_Security_Weekly_Digest_Security_AI_Bitcoin/
- 2026년 11월 14일 주간 보안 다이제스트: /posts/2026/11/14/Tech_Security_Weekly_Digest_Patch_AWS_Cloud_AI/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| GitHub Engineering Blog | github.blog | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 15일 주간 보안 다이제스트: 제로데이·북한 위협·AI 에이전트 (15건) — 2026-11-15
- 2026년 11월 11일 주간 보안 다이제스트: 제로데이·패치·악성코드 (30건) — 2026-11-11
- 2026년 11월 16일 주간 보안 다이제스트: 패치·AI 에이전트·클라우드 (19건) — 2026-11-16
작성자: Twodragon

Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요