
- The Hacker News: PHP, 지원되는 모든 버전에 영향을 미치는 심각한 보안 취약점 경고…11월 19일 수정 배포 예정
- The Hacker News: 10년 된 NGINX HTTP/2 취약점으로 인증되지 않은 공격자가 서버에서 코드 실행 가능
- AWS Security Blog: 단계별 인증: 위험에 맞게 인증 수준을 적정화하는 방법
- Google Cloud Blog: 현대화로 가는 다리: IDC Market Note가 Google의 Cameyo에 대해 말하는 것
서론
안녕하세요, Twodragon입니다.
2026년 11월 19일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | PHP, 지원되는 모든 버전에 영향을 미치는 심각한 보안 취약점 경고…11월 19일 수정 배포 예정 | 🔴 Critical |
| 🔒 Security | The Hacker News | 10년 된 NGINX HTTP/2 취약점으로 인증되지 않은 공격자가 서버에서 코드 실행 가능 | 🔴 Critical |
| 🔒 Security | AWS Security Blog | 단계별 인증: 위험에 맞게 인증 수준을 적정화하는 방법 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Gemini 앱이 이제 저사양 Android 기기에서도 사용 가능해졌습니다. | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | Meta가 광고 순위 모델 전반에서 ML 혁신을 확장하기 위해 AI 에이전트를 활용하는 방법 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | 한 번 설계하고 대규모로 배포하기: 템플릿 기반 ML 생태계 구축 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 현대화로 가는 다리: IDC Market Note가 Google의 Cameyo에 대해 말하는 것 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | EMEA 스타트업, Google Cloud에서 차세대 에이전트 구축 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | OKF v0.3의 새로운 기능: 엔터프라이즈 지원 지식, 사용 사례 및 스킬 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub CLI로 pull request 이벤트 대기하기 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: PHP, 지원되는 모든 버전에 영향을 미치는 심각한 보안 취약점 경고…11월 19일 수정 배포 예정, 10년 된 NGINX HTTP/2 취약점으로 인증되지 않은 공격자가 서버에서 코드 실행 가능 등 Critical 등급 위협 2건이 확인되었습니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 PHP, 지원되는 모든 버전에 영향을 미치는 심각한 보안 취약점 경고…11월 19일 수정 배포 예정

PHP, 지원되는 모든 버전에 영향을 미치는 심각한 보안 취약점 경고…11월 19일 수정 배포 예정
PHP 유지관리자들이 2026년 11월 19일 14:00~14:30 UTC에 모든 지원 버전에 영향을 미치는 critical 보안 취약점을 수정하는 보안 릴리스를 예정대로 공개한다고 공지했다. 이번 릴리스는 PHP의 정기 4주 릴리스 주기의 일부로, 지원되는 모든 PHP 버전의 보안 결함을 해결한다.
원문 보기 →PHP 11월 보안 릴리스 사전 공지 분석
기술적 배경 및 위협 분석
PHP 메인테이너가 모든 지원 버전(8.1~8.4 등)에 영향을 미치는 critical 취약점을 사전 예고했다. 통상 PHP는 4주 주기 릴리스에서 보안 패치를 묶어 배포하지만, “critical”이라는 표현과 사전 예고는 통상 패치보다 심각도가 높다는 신호다. 과거 CVE-2024-4577(CGI 인자 주입, 원격 코드 실행) 사례처럼 PHP-FPM/CGI SAPI 계층의 취약점은 웹 서버를 통한 인증 없이 RCE로 이어질 수 있다. 사전 공지 시점(수요일)과 패치일(11/19) 사이에 최대 1주일의 취약점 노출 윈도우가 발생하며, 이는 공격자에게 역공학·PoC 개발 시간을 제공한다.
실무 영향 분석
DevSecOps 관점에서 핵심 리스크는 동시다발적 패치 압박이다. PHP는 WordPress·Laravel·Symfony 등 주요 스택의 기반이므로, 컨테이너 베이스 이미지(php:8.x-fpm)·CI 파이프라인·프로덕션 런타임이 모두 영향을 받는다. 특히 (1) SBOM에 PHP 버전이 명시되지 않은 레거시 이미지, (2) EOL 버전(7.x)을 여전히 쓰는 서비스는 지원 대상 외로 방치될 위험이 크다. 패치 당일 대규모 재빌드·재배포가 몰리면 레지스트리·Kubernetes 롤아웃에 병목이 생기고, 카나리 배포 없이 일괄 반영 시 회귀 리스크도 커진다.
1.2 10년 된 NGINX HTTP/2 취약점으로 인증되지 않은 공격자가 서버에서 코드 실행 가능

10년 된 NGINX HTTP/2 취약점으로 인증되지 않은 공격자가 서버에서 코드 실행 가능
NGINX의 HTTP/2 지원에서 발견된 10년 된 취약점 CVE-2026-123007(”nginx2root”)로 인해 인증 없이 공격자가 HTTP/2가 활성화된 서버에서 코드를 실행할 수 있습니다. 이 결함은 2015년 9월 22일 출시된 버전 1.9.5부터 존재해 왔으며, 오늘 수정 버전 1.31.9와 1.30.7이 공개되었습니다.
원문 보기 →기술적 배경 및 위협 분석
CVE-2026-123007(“nginx2root”)은 NGINX의 HTTP/2 프로토콜 처리 로직에서 발생하는 메모리 손상 취약점으로, 2015년 1.9.5 버전부터 약 10년간 잠복해 있었다. HTTP/2의 스트림 다중화(stream multiplexing)와 HPACK 헤더 압축 처리 과정에서 경계 검증이 누락되어, 인증 없이 전송된 조작된 프레임이 힙 오버플로우를 유발하고 원격 코드 실행(RCE)으로 이어질 수 있다. 특히 “nginx2root”라는 별칭처럼 NGINX 워커 프로세스 권한(흔히 root 또는 고권한)으로 코드가 실행될 수 있어, 리버스 프록시·로드밸런서 계층이 그대로 침해 거점으로 전락할 수 있다. 인터넷 노출 NGINX 비중과 HTTP/2 기본 활성화 관행을 고려하면 스캐닝 난이도가 낮고 파급력이 큰 취약점이다.
실무 영향 분석
DevSecOps 관점에서 핵심 리스크는 탐지 공백과 배포 파이프라인 전파다. 첫째, 컨테이너 베이스 이미지(nginx:latest, nginx:alpine)가 광범위하게 취약 버전을 포함하고 있어 SBOM 기반 자산 식별이 선행되지 않으면 영향 범위 산정이 불가하다. 둘째, Ingress Controller(NGINX Ingress), API Gateway, 사이드카 프록시 등 간접 의존성까지 스캔 대상에 포함해야 한다. 셋째, HTTP/2는 TLS 종단 지점에서 흔히 기본 활성화되어 있어 “내부 서비스라 안전하다”는 가정이 무너진다. 패치(1.31.9/1.30.7)는 당일 릴리스되었으나, 이미지 리빌드·서명·재배포까지의 리드타임이 실제 노출 기간을 결정한다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.3 단계별 인증: 위험에 맞게 인증 수준을 적정화하는 방법

단계별 인증: 위험에 맞게 인증 수준을 적정화하는 방법
모든 애플리케이션 동작이 동일한 위험을 갖지는 않으며, 은행 앱에서 잔액을 조회하는 것과 새 수취인에게 수천 달러를 이체하는 것은 위험 수준이 다릅니다. 그럼에도 많은 애플리케이션은 로그인 시 한 번만 신원을 확인한 뒤 이후 모든 동작을 동일하게 취급합니다.
원문 보기 →요약
모든 애플리케이션 동작이 동일한 위험을 갖지는 않으며, 은행 앱에서 잔액을 조회하는 것과 새 수취인에게 수천 달러를 이체하는 것은 위험 수준이 다릅니다. 그럼에도 많은 애플리케이션은 로그인 시 한 번만 신원을 확인한 뒤 이후 모든 동작을 동일하게 취급합니다. Step-up authentication은 이러한 위험에 맞춰 인증 수준을 적절히 조정하는 방법입니다.
권장 조치
- 관련 시스템의 인증 정보(Credential) 즉시 로테이션 검토
- MFA(다중 인증) 적용 현황 점검 및 미적용 시스템 식별
- SSO/IdP 로그에서 비정상 인증 시도 모니터링 강화
- 서비스 계정 및 API 키 사용 현황 감사
2. AI/ML 뉴스
2.1 Gemini 앱이 이제 저사양 Android 기기에서도 사용 가능해졌습니다.
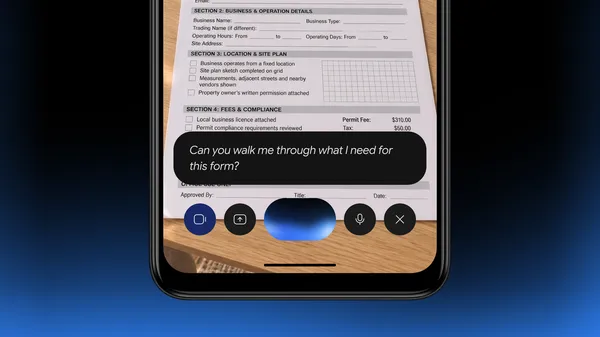
Gemini 앱이 이제 저사양 Android 기기에서도 사용 가능해졌습니다.
Google Gemini 앱이 이제 저사양(저메모리) Android 기기를 지원합니다. 해당 기기에서도 Gemini Live와 맞춤 이미지 생성 기능을 사용할 수 있으며, 앱을 다운로드해 이용할 수 있습니다.
원문 보기 →2.2 Meta가 광고 순위 모델 전반에서 ML 혁신을 확장하기 위해 AI 에이전트를 활용하는 방법
Meta가 광고 순위 모델 전반에서 ML 혁신을 확장하기 위해 AI 에이전트를 활용하는 방법
Meta가 광고 랭킹 모델 전반에 ML 혁신을 확장하기 위해 AI 에이전트를 활용하는 방법을 공유했습니다. 이전 글에서 소개한 Ranking Engineer Agent(REA)는 가설을 생성하고 실험을 설계하며 새로운 ML 기법을 입증하는 자율 시스템입니다.
원문 보기 →요약
Meta가 광고 랭킹 모델 전반에 ML 혁신을 확장하기 위해 AI 에이전트를 활용하는 방법을 공유했습니다. 이전 글에서 소개한 Ranking Engineer Agent(REA)는 가설을 생성하고 실험을 설계하며 새로운 ML 기법을 입증하는 자율 시스템입니다. 이번 글에서는 아키텍처 개선과 학습 최적화 같은 랭킹 모델 개선 사항을 대규모 광고 모델군에 효율적으로 전파하는 방법을 다룹니다.
2.3 한 번 설계하고 대규모로 배포하기: 템플릿 기반 ML 생태계 구축
한 번 설계하고 대규모로 배포하기: 템플릿 기반 ML 생태계 구축
Meta가 다수의 프로덕션 모델을 효율적으로 배포하기 위해 template 기반 ML 생태계를 구축했다. 이 접근법은 모델 설계를 표준화하여 파편화된 모델 공간 전반에 걸쳐 안정적이고 효율적인 배포를 가능하게 한다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 현대화로 가는 다리: IDC Market Note가 Google의 Cameyo에 대해 말하는 것
현대화로 가는 다리: IDC Market Note가 Google의 Cameyo에 대해 말하는 것
IDC Market Note는 기업들이 generative 및 agentic AI 도입을 늘리는 가운데 business-critical legacy desktop 앱이 보안 문제와 생산성 기회를 저해하는 장벽이라고 지적했다.
원문 보기 →요약
IDC Market Note는 기업들이 generative 및 agentic AI 도입을 늘리는 가운데 business-critical legacy desktop 앱이 보안 문제와 생산성 기회를 저해하는 장벽이라고 지적했다. Google의 Cameyo는 이러한 레거시 앱을 폐기하거나 재작성하지 않고도 현대화 전략을 이어갈 수 있는 다리 역할을 한다는 평가를 담고 있다.
3.2 EMEA 스타트업, Google Cloud에서 차세대 에이전트 구축
EMEA 스타트업, Google Cloud에서 차세대 에이전트 구축
Slush 2026을 계기로 EMEA 스타트업 생태계가 AI 실험 단계에서 운영 에이전트 단계로 전환하고 있다. 유럽, 중동, 아프리카의 선도 스타트업들은 추론하고 핵심 시스템과 통합되며 복잡한 워크플로를 자동화하는 자율 AI 에이전트를 Google Cloud 기반으로 배포하고 있다.
원문 보기 →3.3 OKF v0.3의 새로운 기능: 엔터프라이즈 지원 지식, 사용 사례 및 스킬
OKF v0.3의 새로운 기능: 엔터프라이즈 지원 지식, 사용 사례 및 스킬
OKF v0.3은 여러 조직 간 번들 이동, 다중 에이전트의 동시 편집, 독립 도구의 일관된 번들 해석 등 프로덕션 환경 요구를 반영한 버전이다. 앞서 v0.2에서는 provenance, trust, freshness, lifecycle, attestation 등 신뢰 신호를 추가했으며, OKF는 plain markdown과 YAML로 에이전트에 등이 확인되었습니다.
원문 보기 →요약
OKF v0.3은 여러 조직 간 번들 이동, 다중 에이전트의 동시 편집, 독립 도구의 일관된 번들 해석 등 프로덕션 환경 요구를 반영한 버전이다. 앞서 v0.2에서는 provenance, trust, freshness, lifecycle, attestation 등 신뢰 신호를 추가했으며, OKF는 plain markdown과 YAML로 에이전트에 컨텍스트를 제공하는 오픈 명세다.
4. DevOps & 개발 뉴스
4.1 GitHub CLI로 pull request 이벤트 대기하기
GitHub CLI로 pull request 이벤트 대기하기
GitHub CLI v2.105.0에서 GitHub Event Streams를 지원하게 되어, 단일 명령으로 pull request 변경 이벤트를 기다릴 수 있게 되었다. 이를 통해 폴링 없이 pull request 변화를 감지할 수 있으며, 사용자와 에이전트 모두 활용할 수 있다.
원문 보기 →4.2 Supabase, Box, Calendly 등을 Copilot에 연결하세요

Supabase, Box, Calendly 등을 Copilot에 연결하세요
GitHub-verified MCP servers를 통해 Supabase, Box, Calendly 등 8개의 서비스를 Copilot에 새롭게 연결할 수 있게 되었으며 현재 public preview로 제공됩니다. 이는 이미 연결 가능한 25개 이상의 서비스에 추가되는 것입니다.
원문 보기 →4.3 GitHub Copilot의 Gemini 4 Neon
GitHub Copilot의 Gemini 4 Neon
Gemini 4 Neon이 GitHub Copilot에서 정식 출시되었습니다. 이 모델은 agentic coding, multistep tool use, knowledge work에 최적화되어 설계되었으며 Google에 따르면 높은 품질을 제공합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Bloomberg의 James Seyffart: 월스트리트, 3분기에 42억 달러어치 BTC 매수
Bloomberg의 James Seyffart: 월스트리트, 3분기에 42억 달러어치 BTC 매수
Bloomberg Intelligence의 James Seyffart는 최신 13F 공시를 분석하며 월스트리트가 3분기에 spot Bitcoin ETF를 통해 42억 달러어치의 BTC를 매수했다고 밝혔습니다. 해당 내용은 Bitcoin Magazine에 Patrick Green이 작성한 기사에서 처음 보도되었습니다.
원문 보기 →5.2 Bitcoin: 이제 끝났어
Bitcoin: 이제 끝났어
Bitcoin 매거진의 패트릭 그린이 Bitcoin 약세장에 관한 글을 게재했으며, 현재의 Bitcoin 약세장을 이전 약세장들과 비교하는 내용을 다루고 있습니다. 해당 글은 Bitcoin 매거진에 처음 게시되었습니다.
원문 보기 →5.3 Saifedean Ammous: AI는 “엄청나게 과대평가”될 수 있으며 Bitcoin은 “자체 상승세”를 시작했다
Saifedean Ammous: AI는 ”엄청나게 과대평가”될 수 있으며 Bitcoin은 ”자체 상승세”를 시작했다
Saifedean Ammous는 BMTV 인터뷰에서 AI가 ”Massively Overvalued”될 수 있다고 언급하며 Bitcoin이 ”Its Own Run”을 시작하는 시점에서의 향방을 논했다. 해당 내용은 Patrick Green이 Bitcoin Magazine에 기고한 글에서 다뤄졌다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Jetpack Compose 기반 커스텀 3D 캐러셀 개발기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 10th 에서 발표되었던 세션을 공개합니다. 발표 내용 가로로 넘기는 목록을 만들 때 대부분 LazyRow부터 떠올립니다 |
| 컨테이너처럼 쓰고, VM처럼 격리하기 4편 - IB 네트워크와 로컬 NVMe, vCPU 배치, 베어메탈 대비 성능 | 네이버 D2 | 3편에서는 Fabric Manager가 NVLink로 묶어 주는 GPU 조합인 fabric partition(이하 ‘파티션’)을 DRA(동적 리소스 할당)로 할당하고 VM에 연결했습니다. |
| 컨테이너처럼 쓰고, VM처럼 격리하기 3편 - Fabric Manager 파티션과 DRA를 이용한 GPU 할당 | 네이버 D2 | 2편에서는 GPU를 vfio-pci에 바인딩해 VM에 연결하는 구조와 GPU 8장 VM의 부팅·메모리 구성을 살펴봤습니다. 이번 3편에서는 그 VM에 연결할 GPU를 어떻게 고르는지 다룹니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 2건 | Meta Engineering Blog 관련 동향 |
| 인증 보안 | 2건 | Step-up 인증 right-size 인증 리스크, The Hacker News 관련 동향 |
| 취약점/CVE | 2건 | F5 경고 6 심각한 BIG-IP 결함, The Hacker News 관련 동향 |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(2건)입니다. Meta Engineering Blog 관련 동향 등이 주요 이슈입니다. 인증 보안 분야에서는 Step-up 인증 right-size 인증 리스크, The Hacker News 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- PHP, 지원되는 모든 버전에 영향을 미치는 심각한 보안 취약점 경고…11월 19일 수정 배포 예정 관련 긴급 패치 및 영향도 확인
- 10년 된 NGINX HTTP/2 취약점으로 인증되지 않은 공격자가 서버에서 코드 실행 가능 (CVE-2026-123007) 관련 긴급 패치 및 영향도 확인
- F5, 특정 구성에서 트래픽 중단 및 RCE 가능성 있는 6개 치명적 BIG-IP 취약점 경고 관련 긴급 패치 및 영향도 확인
- 인증 없이 악용 가능한 치명적 Apache Roller RCE 취약점, 실제 공격에 악용 중 (CVE-2026-129448) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Sashiko: Linux를 위한 에이전트형 코드 리뷰 시스템 구축에서 얻은 교훈 관련 보안 검토 및 모니터링
P2 (30일 내)
- Gemini 앱이 이제 저사양 Android 기기에서도 사용 가능해졌습니다. 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 18일 주간 보안 다이제스트: /posts/2026/11/18/Tech_Security_Weekly_Digest_AI_AWS_CVE_Patch/
- 2026년 11월 16일 주간 보안 다이제스트: /posts/2026/11/16/Tech_Security_Weekly_Digest_AI_Cloud_Data_Go/
- 2026년 11월 15일 주간 보안 다이제스트: /posts/2026/11/15/Tech_Security_Weekly_Digest_Security_AI_Bitcoin/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 18일 주간 보안 다이제스트: 클라우드·제로데이·패치 (30건) — 2026-11-18
- 2026년 11월 16일 주간 보안 다이제스트: 패치·AI 에이전트·클라우드 (19건) — 2026-11-16
- 2026년 11월 12일 주간 보안 다이제스트: 제로데이·클라우드·패치 (30건) — 2026-11-12
작성자: Twodragon
Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요