
- The Hacker News: 치명적인 Apache HTTP/2 취약점으로 인증되지 않은 공격자가 원격에서 코드를 실행할 수 있어
- The Hacker News: ScreenConnect 공격, 48개 조직의 최소 288개 엔드포인트를 악성 클라이언트로 표적화
- The Hacker News: 치명적인 Zoom Workplace 결함으로 인증되지 않은 원격 권한 상승 가능
- Google Cloud Blog: lemonflow가 Gemma와 TPU를 활용해 EV 충전용 실시간 에이전트를 구축한 방법
서론
안녕하세요, Twodragon입니다.
2026년 11월 12일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 치명적인 Apache HTTP/2 취약점으로 인증되지 않은 공격자가 원격에서 코드를 실행할 수 있어 | 🔴 Critical |
| 🔒 Security | The Hacker News | ScreenConnect 공격, 48개 조직의 최소 288개 엔드포인트를 악성 클라이언트로 표적화 | 🟠 High |
| 🔒 Security | The Hacker News | 치명적인 Zoom Workplace 결함으로 인증되지 않은 원격 권한 상승 가능 | 🟠 High |
| 🤖 AI/ML | Meta Engineering Blo | 지능형 딜리버리: 모든 컴퓨팅 자원이 더 나은 광고를 제공하도록 만들기 | 🟠 High |
| 🤖 AI/ML | Google AI Blog | Tabletop 사용해 보기: 그룹이 함께 계획하고, 놀고, 더 많은 일을 할 수 있는 맞춤형 협업 공간 | 🟡 Medium |
| 🤖 AI/ML | Google DeepMind Blog | AlphaGenome 2: 세포가 DNA를 읽는 방식을 해독하여 질병을 더 잘 이해하다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | lemonflow가 Gemma와 TPU를 활용해 EV 충전용 실시간 에이전트를 구축한 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AlloyDB를 위한 새로운 AI 함수 소개: ai.classify 및 ai.extract | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AI에 프롬프트만 넣지 말고 설계하세요: Professional Agentic Architect Certification 소개 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 이슈 유형 및 필드가 개인 계정에서 사용 가능 | 🟠 High |
경영진 브리핑
- 긴급 대응 필요: 치명적인 Apache HTTP/2 취약점으로 인증되지 않은 공격자가 원격에서 코드를 실행할 수 있어 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: ScreenConnect 공격, 48개 조직의 최소 288개 엔드포인트를 악성 클라이언트로 표적화, 치명적인 Zoom Workplace 결함으로 인증되지 않은 원격 권한 상승 가능, 지능형 딜리버리: 모든 컴퓨팅 자원이 더 나은 광고를 제공하도록 만들기 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
현장 운영 관점에서 보면 이번 주기는 인증 없이 원격 코드 실행으로 직결되는 Apache HTTP/2 결함과 Zoom Workplace 권한 상승, 그리고 침해 단말에서 위장 클라이언트로 재접속하는 ScreenConnect 288개 엔드포인트 사례가 겹치며 경계 통제의 전제가 흔들린 주기다. DevSecOps 실무자가 가장 먼저 봐야 할 신호는 역방향 프록시와 원격 지원 채널의 아웃바운드 목적지 허용목록이다. WAF 뒤에 숨겨둔 HTTP/2 종단과 ScreenConnect 같은 상시 연결 도구는 패치 지연이 곧 측면 이동 창구가 되므로, eBPF 기반 아웃바운드 관측과 GitHub Actions 파이프라인의 이미지 서명 검증을 함께 묶어 노출면 축소를 배포 게이트로 강제해야 한다.
1. 보안 뉴스
1.1 치명적인 Apache HTTP/2 취약점으로 인증되지 않은 공격자가 원격에서 코드를 실행할 수 있어

치명적인 Apache HTTP/2 취약점으로 인증되지 않은 공격자가 원격에서 코드를 실행할 수 있어
Apache HTTP Server의 HTTP/2 모듈인 mod_http2에서 원격 공격자가 서버에서 코드를 실행할 수 있는 치명적 취약점(CVE-2026-119618)이 발견되었으며, 이는 버전 2.4.55부터 2.4.70까지 영향을 미치고 어제 출시된 2.4.71에서 수정되었습니다.
원문 보기 →CVE-2026-119618 (Apache mod_http2) DevSecOps 분석
기술적 배경 및 위협 분석
Apache HTTP Server의 mod_http2 모듈에서 원격 코드 실행(RCE)이 가능한 치명적 취약점(CVSS 9.8급 추정)이 공개됐다. 영향 범위는 2.4.55~2.4.70이며, 2.4.71에서 패치됐다. HTTP/2가 활성화된 서버만 영향받지만, 현대 웹 아키텍처(리버스 프록시, API 게이트웨이, 로드밸런서)는 대부분 HTTP/2를 기본 활성화하므로 노출면이 넓다. 인증 없이 도달 가능한 엔드포인트만으로 트리거될 수 있어, 경계 방어(방화벽·WAF)만으로는 차단이 어렵고 패치가 근본 대응이다. RHEL 등 배포판 패키지로 공급되는 경우도 있어, 컨테이너 베이스 이미지와 OS 패키지 양쪽을 모두 추적해야 한다.
실무 영향 분석
- CI/CD 파이프라인:
httpd:2.4.5x기반 베이스 이미지, Helm 차트, AMI/골든 이미지에 취약 버전이 잔존할 가능성이 높다. SBOM 기반 스캔이 없다면 탐지 공백이 발생한다. - 런타임 노출: HTTP/2 종단이 ALB/NLB가 아닌 Apache에서 직접 처리되는 구간(레거시 온프레미스, 사이드카)이 우선 패치 대상이다.
- 컴플라이언스: RCE + 무인증 조합은 즉시 핫픽스 트리거 대상이며, SLA 내 미패치 시 감사 이슈로 직결된다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1190  # Exploit Public-Facing Application
1.2 ScreenConnect 공격, 48개 조직의 최소 288개 엔드포인트를 악성 클라이언트로 표적화

ScreenConnect 공격, 48개 조직의 최소 288개 엔드포인트를 악성 클라이언트로 표적화
ConnectWise는 파트너 환경에서 무단 접근 신고가 접수된 후 5개의 서드파티 extension을 비활성화하는 예방 조치를 취했습니다. 회사는 이번 사건이 자사 인프라 침해나 ScreenConnect 소프트웨어의 취약점과 관련이 있다는 증거는 없다고 밝혔습니다.
원문 보기 →ScreenConnect 익스텐션 악용 사고 분석
기술적 배경 및 위협 분석
핵심은 “제품 취약점이 아니라 서드파티 익스텐션”이라는 점입니다. ConnectWise는 인프라 침해나 ScreenConnect 자체 취약점 증거는 없다고 밝히면서도, 파트너 환경의 서드파티 익스텐션 5개를 선제적으로 비활성화했습니다. 48개 조직·최소 288개 엔드포인트에서 “rogue client”(비인가 클라이언트) 접속이 관측된 것은, 공격자가 정상 RMM 채널을 통해 측면 이동·원격 제어를 시도했음을 시사합니다. RMM 도구는 서명된 정상 바이너리이고 아웃바운드 통신을 사용하므로 EDR·방화벽 화이트리스트를 통과하기 쉽습니다. 즉 공급망 신뢰 경계(익스텐션 마켓플레이스)가 새로운 공격면이 된 전형적 사례입니다.
실무 영향 분석
- 자산 가시성 공백: 익스텐션이 누가·언제 설치했는지 파악 안 되면 침해 범위 산정 불가. SBOM/익스텐션 인벤토리 부재가 곧 사각지대.
- 탐지 난이도: 정상 RMM 트래픽과 rogue client 구분이 어려워, 세션 단위 감사(누가 어떤 엔드포인트에 접속했나) 로깅이 없으면 사후 추적 불가.
- 운영 연속성: 익스텐션 강제 비활성화 시 자동화 워크플로우(패치 배포·스크립트 실행) 중단 가능 → 변경관리 프로세스 필요.
- 컴플라이언스: 원격접근 경로의 비인가 확장은 감사 지적 사항. MFA·세션 녹화 정책 재점검 필요.
1.3 치명적인 Zoom Workplace 결함으로 인증되지 않은 원격 권한 상승 가능

치명적인 Zoom Workplace 결함으로 인증되지 않은 원격 권한 상승 가능
Zoom이 Windows용 Zoom Workplace에 영향을 주는 두 가지 보안 취약점을 수정하는 업데이트를 발표했으며, 그중 CVE-2026-108186(CVSS 9.6)은 부적절한 입력 검증으로 인해 인증되지 않은 사용자가 권한 상승을 수행할 수 있는 치명적인 결함입니다.
원문 보기 →Zoom Workplace 치명적 취약점 분석 (DevSecOps 관점)
기술적 배경 및 위협 분석
CVE-2026-108186은 CVSS 9.6의 치명적 improper input validation 취약점으로, 비인증 원격 공격자가 권한 상승을 수행할 수 있습니다. Windows용 Zoom Workplace 클라이언트에서 입력 검증 미흡으로 인해 발생하며, 공격자는 악의적으로 조작된 입력을 통해 시스템 권한을 획득할 수 있습니다. 이는 원격 코드 실행(RCE)으로 이어질 수 있는 전형적 패턴으로, 사용자 상호작용 없이(또는 최소한의 상호작용으로) 트리거될 가능성이 높아 웜형 전파나 표적 공격에 악용될 수 있습니다. 특히 재택근무·하이브리드 환경에서 광범위하게 설치된 Zoom 클라이언트는 엔드포인트 공격면을 넓히는 요인입니다.
실무 영향 분석
- 자산 가시성 공백: 개인 기기(BYOD)에 설치된 Zoom은 EDR/패치 관리 범위 밖에 있을 수 있어 취약 버전 탐지가 어렵습니다.
- 권한 상승의 파급: 로컬 권한 상승은 측면 이동(lateral movement)과 자격증명 탈취의 발판이 되어, CI/CD 러너나 빌드 에이전트가 상주하는 개발자 워크스테이션에서 특히 위험합니다.
- SBOM/취약점 관리: 소프트웨어 구성요소 관리 체계에 Zoom 버전이 포함되어 있지 않다면 신속한 영향 범위 산정이 불가합니다.
- 규제/감사 리스크: 미패치 상태 방치는 컴플라이언스 위반으로 이어질 수 있습니다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1068  # Exploitation for Privilege Escalation
2. AI/ML 뉴스
2.1 지능형 딜리버리: 모든 컴퓨팅 자원이 더 나은 광고를 제공하도록 만들기
지능형 딜리버리: 모든 컴퓨팅 자원이 더 나은 광고를 제공하도록 만들기
Meta가 광고 랭킹 모델이 LLM 규모로 성장하는 속도를 하드웨어가 따라가지 못하는 상황에서 컴퓨팅 자원을 최적으로 배분하는 Intelligent Delivery를 개발했다. 추가 컴퓨팅 자원이 광고 요청, 모델, 칩에 따라 미치는 영향이 다르기 때문에 전체 시스템 관점에서 최선의 결과를 얻도록 자원을 할당하는 것이 핵심 과제다.
원문 보기 →2.2 Tabletop 사용해 보기: 그룹이 함께 계획하고, 놀고, 더 많은 일을 할 수 있는 맞춤형 협업 공간
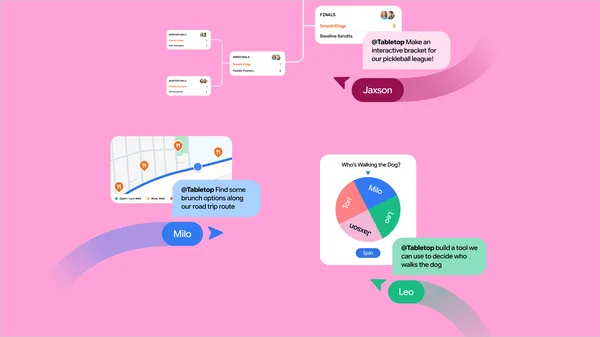
Tabletop 사용해 보기: 그룹이 함께 계획하고, 놀고, 더 많은 일을 할 수 있는 맞춤형 협업 공간
Google Labs의 새로운 실험인 Tabletop은 그룹 협업을 위한 맞춤형 협업 공간으로, 팀과 함께 인터랙티브 일정, 투표, 브래킷을 만들 수 있습니다. 대기자 명단에 참여해 이용할 수 있습니다.
원문 보기 →2.3 AlphaGenome 2: 세포가 DNA를 읽는 방식을 해독하여 질병을 더 잘 이해하다

AlphaGenome 2: 세포가 DNA를 읽는 방식을 해독하여 질병을 더 잘 이해하다
AlphaGenome 2는 DNA 서열과 그 변이가 특정 인간 세포 유형 및 질병에 미치는 영향을 예측하는 모델이다. 이를 통해 세포가 DNA를 읽는 방식을 해독하여 질병 이해를 돕고자 한다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 lemonflow가 Gemma와 TPU를 활용해 EV 충전용 실시간 에이전트를 구축한 방법
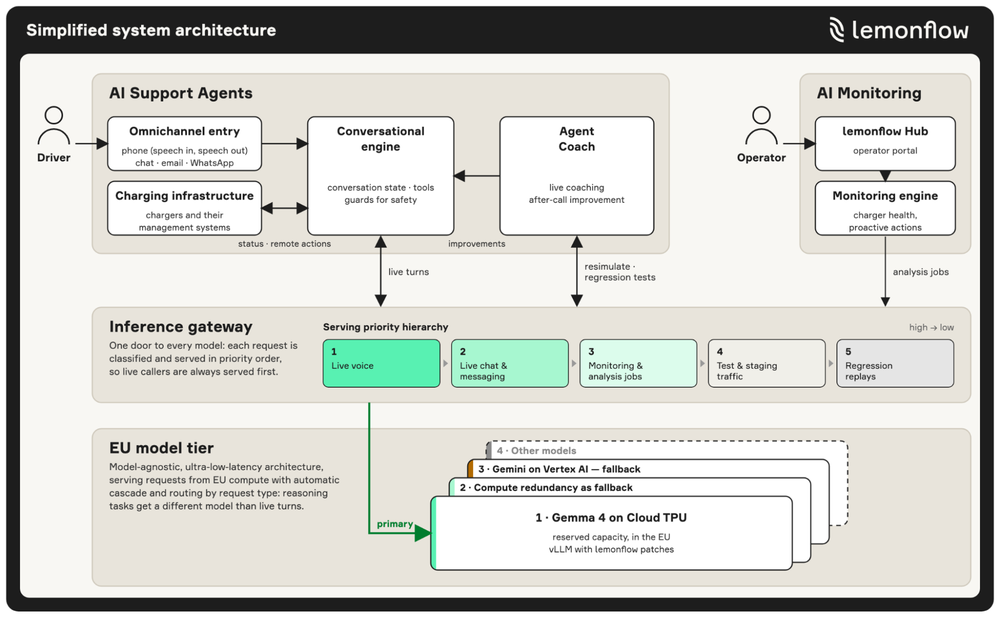
lemonflow가 Gemma와 TPU를 활용해 EV 충전용 실시간 에이전트를 구축한 방법
Google Cloud 고객 사례를 소개하는 The Blueprint에서 lemonflow가 Gemma와 TPU를 활용해 EV 충전을 위한 실시간 에이전트를 구축한 사례를 다뤘다. 유럽에서 전기차 혁명이 본격화되면서 모든 충전 세션이 운전자와 전환 자체에 중요한 순간이 되고 있다.
원문 보기 →3.2 AlloyDB를 위한 새로운 AI 함수 소개: ai.classify 및 ai.extract
AlloyDB를 위한 새로운 AI 함수 소개: ai.classify 및 ai.extract
AlloyDB에 새로 추가된 ai.classify와 ai.extract 함수는 임상 노트, 고객 리뷰, 지원 티켓 등 트랜잭션 데이터베이스에 저장된 비정형 텍스트를 다룰 때 기존에 필요했던 데이터 내보내기, 외부 모델 호출, 프롬프트 래퍼 작성, 응답 파싱, 재시도 로직 관리 등의 복잡한 애플리케이션 측 작업을 줄여준다.
원문 보기 →요약
AlloyDB에 새로 추가된 ai.classify와 ai.extract 함수는 임상 노트, 고객 리뷰, 지원 티켓 등 트랜잭션 데이터베이스에 저장된 비정형 텍스트를 다룰 때 기존에 필요했던 데이터 내보내기, 외부 모델 호출, 프롬프트 래퍼 작성, 응답 파싱, 재시도 로직 관리 등의 복잡한 애플리케이션 측 작업을 줄여준다. 이를 통해 애플리케이션 측 루프에서 발생하던 운영상의 마찰을 해소한다.
3.3 AI에 프롬프트만 넣지 말고 설계하세요: Professional Agentic Architect Certification 소개
AI에 프롬프트만 넣지 말고 설계하세요: Professional Agentic Architect Certification 소개
Google Cloud가 Gemini Agent Ready(GEAR) 이니셔티브의 일환으로 Professional Agentic Architect 자격증을 새롭게 출시했습니다. 약 100만 명의 개발자가 GEAR를 통해 에이전트 역량을 키우고 있는 가운데, 이 자격증은 Google 내부에서도 채택되었다는 점이 특징입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 이슈 유형 및 필드가 개인 계정에서 사용 가능
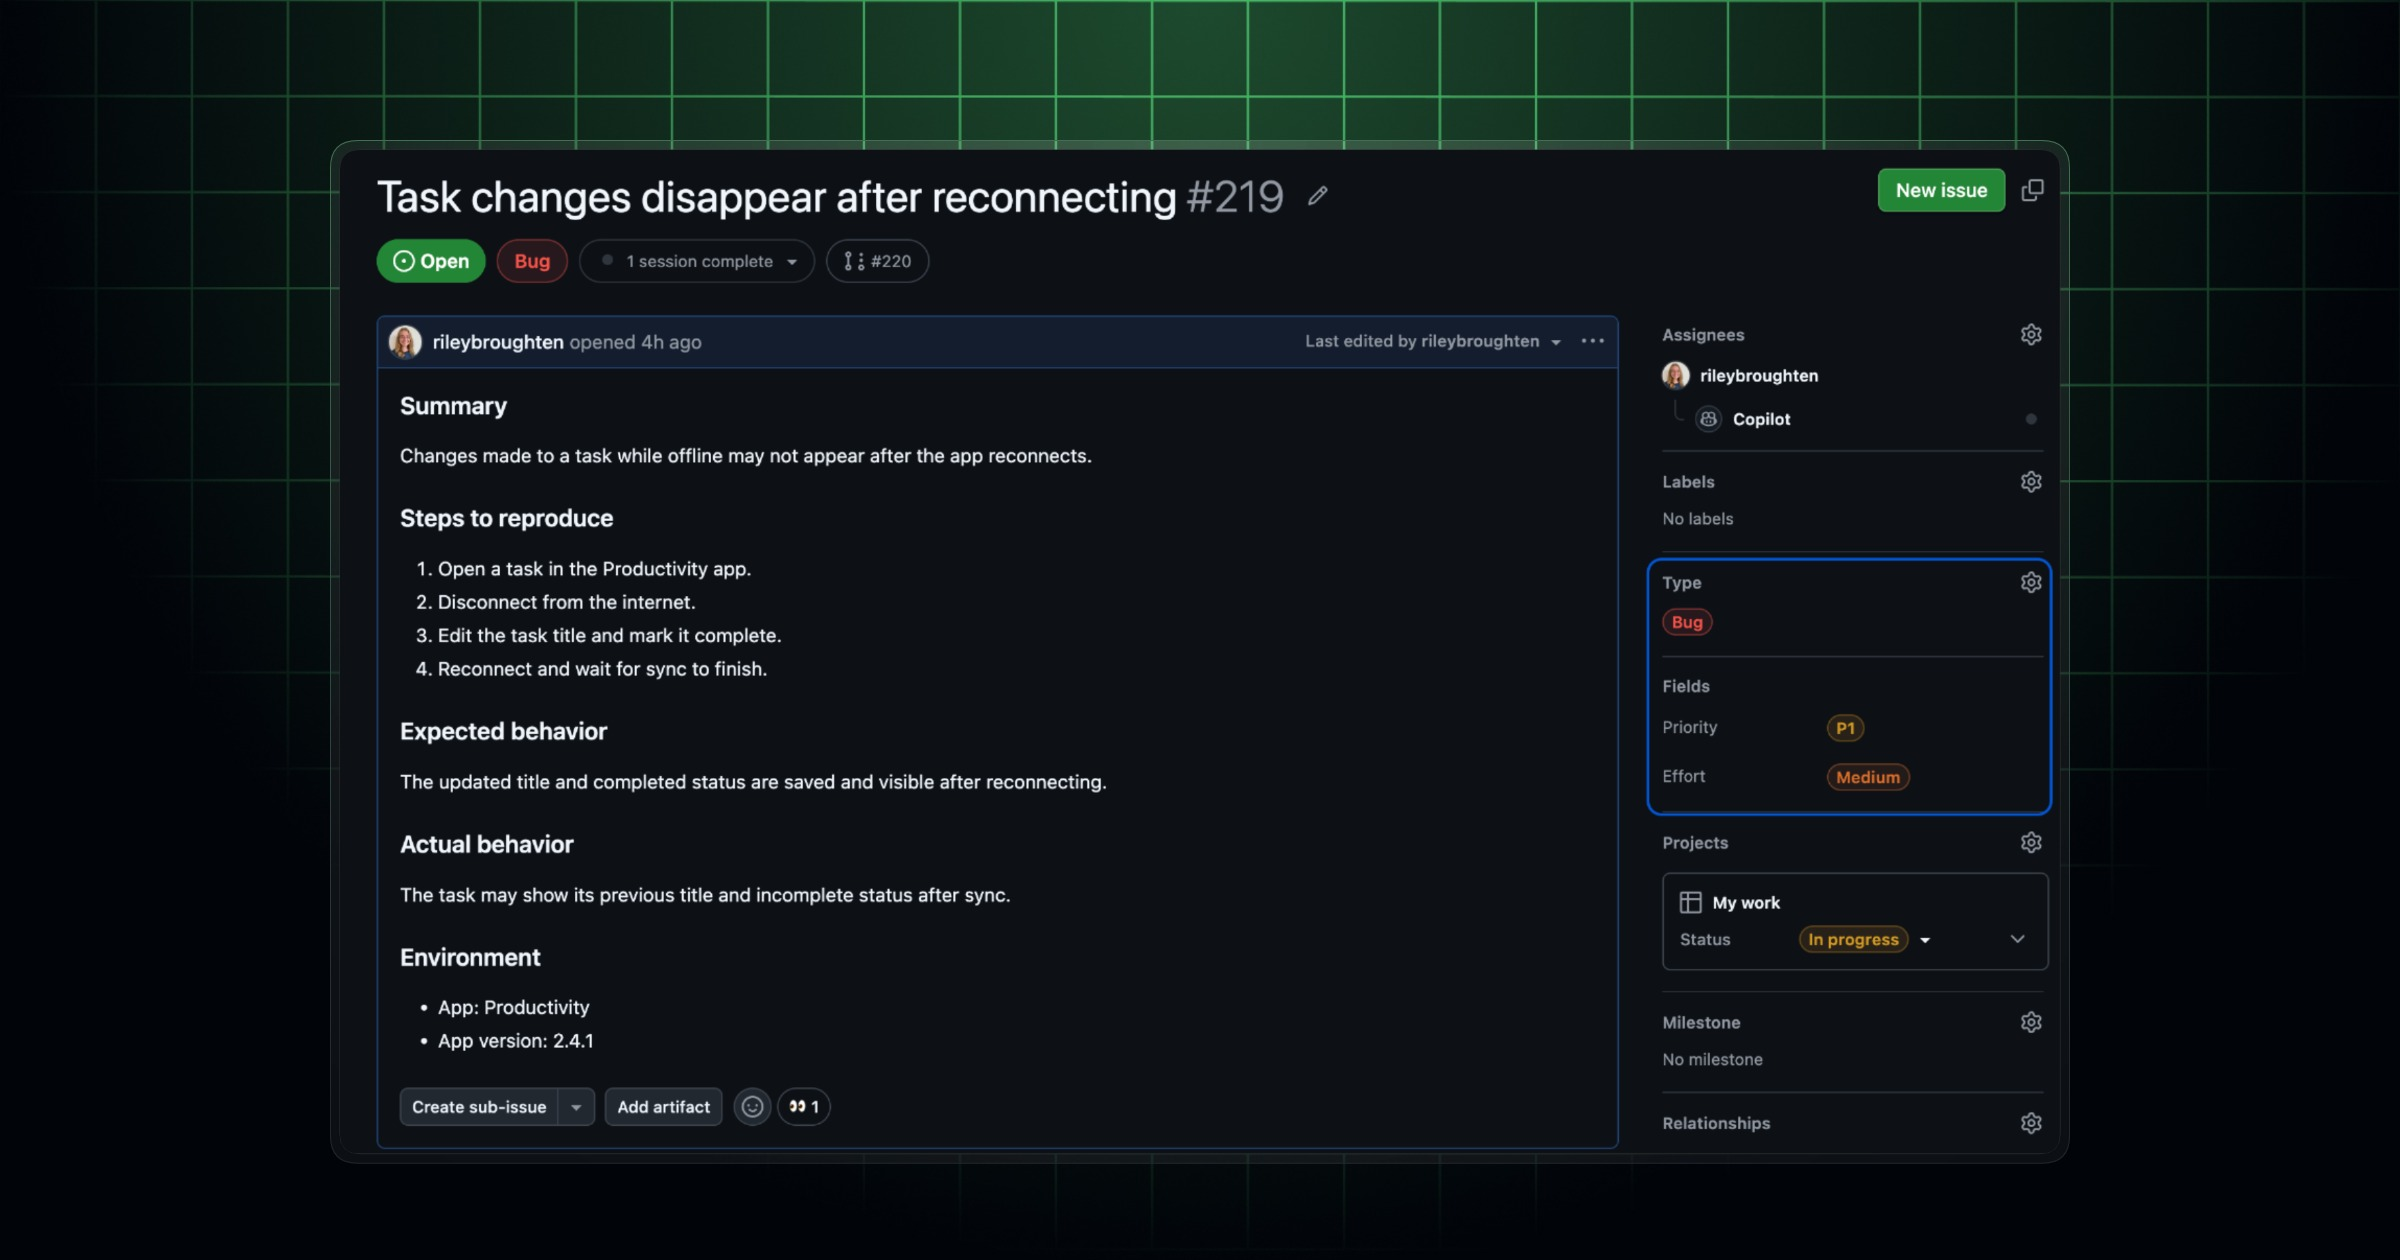
이슈 유형 및 필드가 개인 계정에서 사용 가능
GitHub의 Issue types와 issue fields가 personal accounts 소유 저장소에서 정식 제공됩니다. 이를 통해 개인 개발자와 오픈 소스 메인테이너도 표준화된 계획 기능을 사용할 수 있습니다.
원문 보기 →4.2 CNCF 사용자 그룹 소개: 최종 사용자 협업을 위한 장기 거점

CNCF 사용자 그룹 소개: 최종 사용자 협업을 위한 장기 거점
CNCF End User Community가 KubeCon + CloudNativeCon North America에서 User Group Program을 출범한다. 이 그룹들은 산업 분야나 문제 영역을 중심으로 구성된 장기 지속 그룹으로, End User 협업을 위한 상설 공간을 제공한다.
원문 보기 →4.3 Meta, AI 인프라 배포 시간을 몇 시간에서 몇 분으로 단축한 사례로 CNCF 엔드 유저 케이스 스터디 콘테스트 우승

Meta, AI 인프라 배포 시간을 몇 시간에서 몇 분으로 단축한 사례로 CNCF 엔드 유저 케이스 스터디 콘테스트 우승
Meta가 Argo CD와 Kargo를 활용해 100개의 Kubernetes 클러스터 전반에 걸친 애플리케이션 딜리버리를 간소화하는 GitOps 플랫폼을 구축한 사례가 CNCF End User Case Study Contest에서 우승했다. 이를 통해 AI 연구 및 추론을 지원하는 인프라 배포 시간을 수 시간에서 수 분으로 단축했다.
원문 보기 →5. 블록체인 뉴스
5.1 MSCI, USA 지수에서 Strategy(MSTR) 제외…11월 30일까지 인덱스 펀드 매도 불가피
MSCI, USA 지수에서 Strategy(MSTR) 제외…11월 30일까지 인덱스 펀드 매도 불가피
MSCI가 Strategy(MSTR), Metaplanet, Yellow Cake, Skel, Upexi를 비운영 기업으로 분류하는 새로운 기준을 적용해 11월 30일 종가부로 글로벌 지수에서 제외한다. 이에 따라 Strategy는 USA 지수에서도 빠지면서 인덱스 펀드들이 해당 주식을 매도해야 한다.
원문 보기 →5.2 Sam Altman의 지원을 받는 Meanwhile이 20조 달러 생명보험 산업을 어떻게 뒤흔들고 있는가
Sam Altman의 지원을 받는 Meanwhile이 20조 달러 생명보험 산업을 어떻게 뒤흔들고 있는가
Sam Altman이 지원하는 버뮤다 기반 보험사 Meanwhile이 Bitcoin으로만 운영되는 세계 최초의 완전 허가 생명보험사로, 규제 자본을 Bitcoin으로 보유하고 보험금도 Bitcoin으로 지급한다. Meanwhile의 수익·투자 책임자 Danny Baer는 이 회사가 20조 달러 규모의 생명보험 산업을 혁신하고 있다고 설명했다.
원문 보기 →5.3 민주당의 암호화폐 시장 구조 법안 전망 | Chris Giancarlo, 전 CFTC 위원장
민주당의 암호화폐 시장 구조 법안 전망 | Chris Giancarlo, 전 CFTC 위원장
전 CFTC 위원장 Chris Giancarlo가 민주당이 양원을 장악한 상황에서 crypto market structure 법안의 전망을 논의했습니다. 해당 내용은 Bitcoin Magazine에 Patrick Green이 작성한 기사로 게재되었습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 컨테이너처럼 쓰고, VM처럼 격리하기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 10th 에서 발표되었던 세션을 공개합니다. 발표 내용 Kubernetes GPU 노드를 VM으로 격리해 나눠 쓰면서, 호스트 수준의 성능까지 최적화한 방법을 소개합니다 |
| 딸깍으로 안되는 Multi-interest 개발기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 10th 에서 발표되었던 세션을 공개합니다. 발표 내용 다양한 관심사 추천 모델인 Multi-interest를 여러 지면에 적용하며 겪었던 문제를 해결했던 과정을 공유합니다 |
| 크림에서 통합 임베딩(Universal Embedding)은 어떻게 쓰일까? | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 10th 에서 발표되었던 세션을 공개합니다. 발표 내용 여러 엔티티를 한 공간에 담은 통합 임베딩과 범용 리트리벌이 크림 추천 곳곳에 쓰이는 방식, 운영하며 드러난 한계를 v2에서 해결한 과정, 그리고 확장 방향을 공유합니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 3건 | The Hacker News 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 3건 | The Hacker News 관련 동향, AWS Security Blog 관련 동향, AWS Blog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(3건)입니다. The Hacker News 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 The Hacker News 관련 동향, AWS Security Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 치명적인 Apache HTTP/2 취약점으로 인증되지 않은 공격자가 원격에서 코드를 실행할 수 있어 (CVE-2026-119618) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- ScreenConnect 공격, 48개 조직의 최소 288개 엔드포인트를 악성 클라이언트로 표적화 관련 보안 검토 및 모니터링
- 치명적인 Zoom Workplace 결함으로 인증되지 않은 원격 권한 상승 가능 (CVE-2026-108186) 관련 보안 검토 및 모니터링
- AntiFox AI 모의해킹 플랫폼, AWS 프로덕션 시크릿에 접근한 공격과 연관돼 관련 보안 검토 및 모니터링
- 지능형 딜리버리: 모든 컴퓨팅 자원이 더 나은 광고를 제공하도록 만들기 관련 보안 검토 및 모니터링
- AWS Emulator로 로컬에서 AWS에 대해 애플리케이션을 테스트하세요 관련 보안 검토 및 모니터링
P2 (30일 내)
- 지능형 딜리버리: 모든 컴퓨팅 자원이 더 나은 광고를 제공하도록 만들기 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 11일 주간 보안 다이제스트: /posts/2026/11/11/Tech_Security_Weekly_Digest_Patch_AI_Agent_Data/
- 2026년 11월 10일 주간 보안 다이제스트: /posts/2026/11/10/Tech_Security_Weekly_Digest_AWS_Data_Rust_Malware/
- 2026년 11월 09일 주간 보안 다이제스트: /posts/2026/11/09/Tech_Security_Weekly_Digest_Cloud_Data_Security_Agent/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 2건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 11일 주간 보안 다이제스트: 제로데이·패치·악성코드 (30건) — 2026-11-11
- 2026년 11월 09일 주간 보안 다이제스트: 클라우드·BYOVD EDR·블록체인 (15건) — 2026-11-09
- 2026년 11월 10일 주간 보안 다이제스트: 클라우드·악성코드·AI 에이전트 (29건) — 2026-11-10
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요