
- The Hacker News: 해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다
- The Hacker News: 해커들이 Ethersphere의 bee-js와 Swarm Desktop을 침해해 지갑 탈취 악성코드 유포
- Microsoft Security Blog: FORGE Lab, 에이전트 도구로 Rust의 메모리 안전 문제 식별
- Google Cloud Blog: Kubernetes 기반의 오픈 AI 네이티브 스택: 오픈 모델부터 분산 추론과 에이전트까지
서론
안녕하세요, Twodragon입니다.
2026년 11월 10일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 4개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다 | 🟠 High |
| 🔒 Security | The Hacker News | 해커들이 Ethersphere의 bee-js와 Swarm Desktop을 침해해 지갑 탈취 악성코드 유포 | 🟠 High |
| 🔒 Security | Microsoft Security B | FORGE Lab, 에이전트 도구로 Rust의 메모리 안전 문제 식별 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | ChatGPT Enterprise, AWS Marketplace에서 이용 가능 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | CPU와 GPU에 걸친 애플리케이션을 디버깅하도록 LLDB 확장 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 연습이 정밀함을 만든다: CoRL에서 NVIDIA와 파트너들이 로봇이 시뮬레이션에서 정교한 작업을 리허설하는 방법을 공개하다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Kubernetes 기반의 오픈 AI 네이티브 스택: 오픈 모델부터 분산 추론과 에이전트까지 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 새 설문조사에 따르면 기업들이 레거시 소프트웨어와 AI 현대화 사이에서 갇혀 있는 것으로 나타났다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: 2027년 보안 전망 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Copilot의 Claude Fable 5.2 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다, 해커들이 Ethersphere의 bee-js와 Swarm Desktop을 침해해 지갑 탈취 악성코드 유포, FORGE Lab, 에이전트 도구로 Rust의 메모리 안전 문제 식별 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
분석가 시점
이번 분석 사이클에서 가장 먼저 눈에 띄는 신호는 신뢰 경계로 위장한 공급망 침해가 AWS IAM과 npm 배포 파이프라인 양쪽에서 동시에 터졌다는 점이다. Qubole 사례는 고객이 부여한 신뢰된 AWS 액세스 자체가 공격면이 됐고, bee-js 사례는 패키지 배포 권한 탈취가 곧 지갑 키 유출로 직결됨을 보여준다. FORGE Lab의 Rust 메모리 안전성 분석은 겉보기엔 별개지만, 에이전트 도구로 코드 자산을 자동 스캔하는 흐름이 CI 파이프라인에 들어오는 순간 GitHub Actions 시크릿과 OIDC 신뢰 정책이 새로운 표적이 된다. DevSecOps 실무자라면 이번 주기는 AWS IAM 신뢰 정책과 CI 토큰 스코프를 먼저 좁히는 것에 집중해야 한다. 패키지 서명 검증과 eBPF 기반 런타임 이상행위 탐지는 그다음 순서다.
1. 보안 뉴스
1.1 해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다

해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다
Wiz에 따르면 공격자가 10월 14일부터 26일 사이 Qubole 플랫폼이 고객 AWS 계정에 접근할 때 사용하는 자격 증명을 악용해 여러 고객의 AWS 계정에 침입하여 저장된 시크릿과 데이터를 탈취했습니다. 공격자가 해당 자격 증명을 어떻게 확보했는지는 아직 공개되지 않았습니다.
원문 보기 →Qubole 신뢰 관계 악용 사고 분석
기술적 배경 및 위협 분석
이번 사고의 핵심은 신뢰 경계(trust boundary) 침해다. Qubole은 데이터 레이크 플랫폼으로서 고객 AWS 계정에 접근하기 위해 자체 AWS 계정의 자격증명을 사용한다. 공격자는 이 중간 계정 자격증명을 탈취해 10월 14~26일 사이 다수 고객 계정에 침투, 시크릿과 데이터를 유출했다. 자격증명 획득 경로가 미공개라는 점은 탐지·포렌식 관점에서 우려스럽다. 전형적인 신뢰된 제3자(trusted third-party) 공급망 공격이며, IAM 역할 신뢰 정책, 교차 계정 AssumeRole, 장기 액세스 키 등이 공격 표면이 됐을 가능성이 높다. SaaS가 고객 클라우드에 광범위한 권한으로 상시 접근하는 구조적 취약점을 드러낸 사례다.
실무 영향 분석
DevSecOps 실무자에게 시사점은 명확하다. 첫째, 서드파티 SaaS의 IAM 권한이 곧 우리 조직의 공격 표면이다. Qubole 같은 벤더가 가진 교차 계정 역할의 권한 범위를 정기적으로 감사하지 않으면, 벤더 침해가 곧 고객 침해로 직결된다. 둘째, 시크릿 관리 실패 시 파급이 크다. Secrets Manager/Parameter Store에 저장된 자격증명이 유출되면 2차 확산이 발생한다. 셋째, CI/CD 파이프라인이 벤더 자격증명을 참조하는 경우 빌드·배포 체인 전체가 오염될 수 있다. 넷째, 사고 탐지까지 12일간 지속됐다는 점은 CloudTrail 이상 행위 모니터링과 교차 계정 접근 로깅의 사각지대를 시사한다.
1.2 해커들이 Ethersphere의 bee-js와 Swarm Desktop을 침해해 지갑 탈취 악성코드 유포

해커들이 Ethersphere의 bee-js와 Swarm Desktop을 침해해 지갑 탈취 악성코드 유포
공격자들이 Ethersphere 프로젝트의 릴리스 자동화를 악용해 Swarm 분산 스토리지 네트워크용 도구인 bee-js 13.3.0과 Swarm Desktop 0.56.2의 악성 버전을 배포했습니다.
원문 보기 →기술적 배경 및 위협 분석
공격자는 Ethersphere 프로젝트의 릴리스 자동화 파이프라인 자체를 침해해 bee-js 13.3.0과 Swarm Desktop 0.56.2를 정식 배포 채널로 유포했다. 이는 코드 서명·CI/CD 신뢰 체계를 우회한 소프트웨어 공급망 공격(Supply Chain Attack)으로, npm 패키지와 데스크톱 앱 양쪽을 동시에 오염시켰다는 점이 핵심이다. 악성 코드는 Swarm Desktop이 노드 운영을 위해 로컬에 보관하는 지갑 키와 이를 해제하는 비밀번호를 탈취하고, 추가로 백도어를 설치하도록 설계됐다. 즉 초기 침해가 단발성 자격증명 탈취로 끝나지 않고 지속적 원격 접근으로 확장되는 2단계 위협 구조다.
실무 영향 분석
DevSecOps 관점에서 가장 위험한 지점은 “공식 릴리스이므로 신뢰한다”는 가정의 붕괴다. 서명·버전·배포 채널 검증이 모두 정상으로 보였을 가능성이 높아, 기존 무결성 검사만으로는 탐지가 어렵다. bee-js는 노드 애플리케이션에 광범위하게 의존되는 라이브러리이므로 전이 의존성(transitive dependency)을 통한 확산 범위가 크다. 또한 지갑 키·비밀번호 동시 탈취는 노드 운영 자금과 운영 권한을 동시에 상실하는 시나리오로 이어진다. CI/CD 파이프라인의 시크릿·릴리스 권한이 단일 실패점(SPOF)이었다는 구조적 교훈도 남긴다.
1.3 FORGE Lab, 에이전트 도구로 Rust의 메모리 안전 문제 식별
FORGE Lab, 에이전트 도구로 Rust의 메모리 안전 문제 식별
Microsoft FORGE Lab 연구진이 Hyenas 도구를 활용해 Rust의 core 및 std 라이브러리에서 안전한 Rust 코드가 undefined behavior를 유발할 수 있는 메모리 안전성 버그를 발견했다. 이들은 unsafe 코드에 대한 세 가지 신뢰 오배치 패턴을 조사하며 Rust의 안전성 보장이 지닌 한계를 드러냈다.
원문 보기 →FORGE Lab, 에이전틱 도구로 Rust 메모리 안전성 이슈 탐지 — DevSecOps 관점 분석
기술적 배경 및 위협 분석
Rust는 unsafe 블록을 경계로 안전성을 보장하지만, FORGE Lab의 Hyenas(MDASH 연구 버전)는 안전한 Rust 코드가 unsafe 코드의 잘못된 신뢰(misplaced trust)를 통해 UB(Undefined Behavior)를 유발하는 3가지 패턴을 core/std 라이브러리에서 식별했다. 핵심 위협은 ① 안전 API가 내부적으로 unsafe에 위임할 때 불변식(invariant) 검증을 누락하거나 ② Send/Sync 등 auto-trait 구현이 실제 스레드 안전성을 담보하지 못하거나 ③ 수명(lifetime) 소거 과정에서 별칭 규칙을 위반하는 경우다. 에이전틱 도구가 대규모 코드베이스에서 이런 패턴을 자동 추론·탐지했다는 점이 기술적 전환점이다.
실무 영향 분석
- “Rust=메모리 안전” 신화 재검토: 표준 라이브러리 의존성까지 SBOM에 포함하고
unsafe사용 지점을 별도 추적해야 한다.cargo-geiger,miri기반 검증을 CI에 편입할 근거가 강화됐다. - 공급망 리스크: core/std 취약점은 모든 Rust 서비스에 전이된다. 툴체인 버전 고정과 러스트 보안 공지 모니터링이 필수.
- 에이전틱 스캐닝 도입 압력: 기존 SAST가 놓치는 의미론적 결함을 LLM 에이전트가 탐지하므로, 코드 리뷰 파이프라인에 에이전틱 분석 계층 추가를 검토해야 한다. 단, 오탐/환각 검증 게이트가 필요하다.
- 위협 모델 확장: 메모리 안전 결함이 RCE·정보 유출로 이어질 수 있어, Rust 마이크로서비스도 기존 C/C++ 수준의 하드닝(ASLR, 샌드박스)을 재검토해야 한다.
2. AI/ML 뉴스
2.1 ChatGPT Enterprise, AWS Marketplace에서 이용 가능
ChatGPT Enterprise, AWS Marketplace에서 이용 가능
ChatGPT Enterprise가 AWS Marketplace를 통해 제공되기 시작했으며, 조직은 기존 AWS 구매 및 청구 관계를 활용해 도입 절차를 간소화할 수 있습니다.
원문 보기 →2.2 CPU와 GPU에 걸친 애플리케이션을 디버깅하도록 LLDB 확장
CPU와 GPU에 걸친 애플리케이션을 디버깅하도록 LLDB 확장
lldb-server에 CPU와 GPU에 걸친 애플리케이션을 디버깅하기 위한 벤더 중립적 accelerator 플러그인 아키텍처를 구축했습니다. 이 설계는 공유 디버거 인프라와 하드웨어별 디바이스 제어를 분리하고, CPU와 GPU를 별도 디버거 프로세스로 표현하면서도 하나의 디버깅 세션에서 보여줍니다.
원문 보기 →2.3 연습이 정밀함을 만든다: CoRL에서 NVIDIA와 파트너들이 로봇이 시뮬레이션에서 정교한 작업을 리허설하는 방법을 공개하다
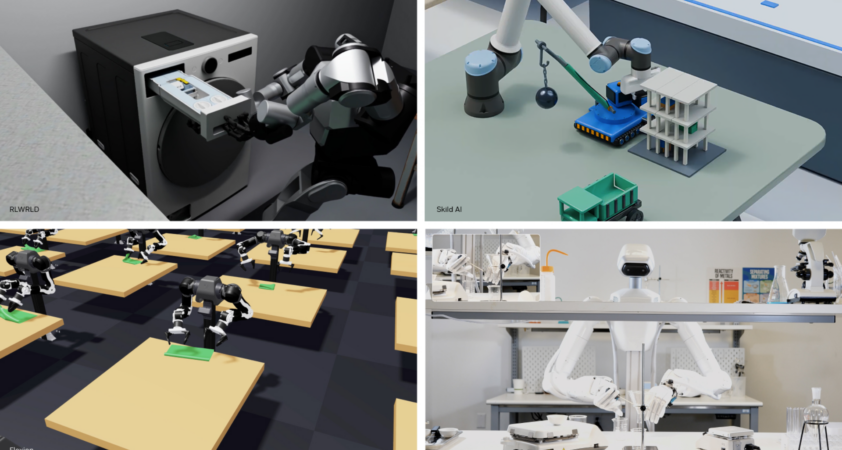
연습이 정밀함을 만든다: CoRL에서 NVIDIA와 파트너들이 로봇이 시뮬레이션에서 정교한 작업을 리허설하는 방법을 공개하다
NVIDIA와 파트너들은 CoRL에서 시뮬레이션을 활용해 로봇이 기어 정렬, 케이블 연결, 소형 부품 조립 등 정밀한 작업을 훈련하는 방법을 공개했다. 이는 보행·구르기·점프 같은 이동 중심에서 정밀 조작 중심으로 로봇 학습의 무게추가 옮겨가고 있음을 보여준다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Kubernetes 기반의 오픈 AI 네이티브 스택: 오픈 모델부터 분산 추론과 에이전트까지
Kubernetes 기반의 오픈 AI 네이티브 스택: 오픈 모델부터 분산 추론과 에이전트까지
Kubernetes가 마이크로서비스와 컨테이너 오케스트레이션의 표준으로 자리 잡은 가운데, AI 워크로드가 연구 프로토타입에서 대규모 멀티테넌트 프로덕션 플릿으로 이동하는 차세대 아키텍처 전환이 진행 중입니다.
원문 보기 →요약
Kubernetes가 마이크로서비스와 컨테이너 오케스트레이션의 표준으로 자리 잡은 가운데, AI 워크로드가 연구 프로토타입에서 대규모 멀티테넌트 프로덕션 플릿으로 이동하는 차세대 아키텍처 전환이 진행 중입니다. 이 글에서는 이러한 전환을 뒷받침하는 오픈소스 스택을 소개하고, 자신의 Kubernetes 클러스터에서 직접 시험해볼 수 있는 샘플 매니페스트를 제공합니다.
3.2 새 설문조사에 따르면 기업들이 레거시 소프트웨어와 AI 현대화 사이에서 갇혀 있는 것으로 나타났다

새 설문조사에 따르면 기업들이 레거시 소프트웨어와 AI 현대화 사이에서 갇혀 있는 것으로 나타났다
Google Cloud의 한 임원은 정부와 민간에서의 사이버보안 및 인프라 보호 경력을 통해 신기술과 기존 기술 간의 마찰이 종종 진보의 장벽이 된다는 점을 일관되게 목격했다고 밝혔다. 새로운 소프트웨어나 서비스가 단독으로는 훌륭하게 작동하더라도 복잡하고 상호 연결된 IT 환경에 배치되면 운영 관성 속에서 묻혀버린다는 것이다.
원문 보기 →요약
Google Cloud의 한 임원은 정부와 민간에서의 사이버보안 및 인프라 보호 경력을 통해 신기술과 기존 기술 간의 마찰이 종종 진보의 장벽이 된다는 점을 일관되게 목격했다고 밝혔다. 새로운 소프트웨어나 서비스가 단독으로는 훌륭하게 작동하더라도 복잡하고 상호 연결된 IT 환경에 배치되면 운영 관성 속에서 묻혀버린다는 것이다. 현재 엔터프라이즈 기술은 이러한 상황 속에서 역사적인 전환기를 겪고 있다.
3.3 Cloud CISO Perspectives: 2027년 보안 전망
Cloud CISO Perspectives: 2027년 보안 전망
Chris Betz가 Google, Google Cloud, Mandiant의 주요 리더 인사이트를 담아 2027년 보안 전망을 공유했습니다. 이번 Cloud CISO Perspectives는 Google Cloud 블로그에서도 확인할 수 있으며 이메일 구독도 가능합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Copilot의 Claude Fable 5.2
GitHub Copilot의 Claude Fable 5.2
Anthropic의 최신 Fable 모델인 Claude Fable 5.2가 GitHub Copilot에서 정식 출시되어 대규모 코드베이스 전반의 복잡한 다단계 코딩 작업에 활용할 수 있게 되었다. 초기 테스트에서 Fable의 성능이 언급되었으며, 자세한 내용은 The GitHub Blog 게시글에서 확인할 수 있다.
원문 보기 →4.2 Secret scanning, GitHub Actions 워크플로 로그에서 시크릿 탐지

Secret scanning, GitHub Actions 워크플로 로그에서 시크릿 탐지
GitHub secret scanning이 이제 issues, wikis, discussions, pull requests에 더해 GitHub Actions workflow logs에서도 secret을 탐지한다. Actions workflow log scanning은 public preview로 제공된다.
원문 보기 →4.3 새로운 연구: AI 워크로드가 진화함에 따라 가상 머신은 여전히 클라우드 네이티브 인프라의 중심
새로운 연구: AI 워크로드가 진화함에 따라 가상 머신은 여전히 클라우드 네이티브 인프라의 중심
Linux Foundation Research가 CNCF와 Broadcom 후원으로 진행한 연구에서 조직들이 컨테이너와 함께 virtual machine을 어떻게 활용하는지, 그리고 AI 워크로드에서 workload isolation의 중요성이 커지고 있음을 다룹니다.
원문 보기 →요약
Linux Foundation Research가 CNCF와 Broadcom 후원으로 진행한 연구에서 조직들이 컨테이너와 함께 virtual machine을 어떻게 활용하는지, 그리고 AI 워크로드에서 workload isolation의 중요성이 커지고 있음을 다룹니다. cloud native infrastructure가 진화하는 가운데 virtual machine이 여전히 핵심적인 역할을 한다는 점을 보여줍니다.
5. 블록체인 뉴스
5.1 Elizabeth Warren, 상원 은행위원장 준비하며 예측 시장 단속 계획
Elizabeth Warren, 상원 은행위원장 준비하며 예측 시장 단속 계획
Elizabeth Warren 상원의원이 Senate Banking 위원장 취임을 앞두고 prediction market에 대한 단속을 계획하고 있다. 그녀의 보좌관은 Kalshi와 Polymarket의 선거 거래 문제를 지적하며 ”Wild West-style lack of oversight”를 겨냥할 것이라고 밝혔다.
원문 보기 →5.2 제재 대상 캐나다 암호화폐 OTC, 이란과 마약 카르텔에 서비스 제공
제재 대상 캐나다 암호화폐 OTC, 이란과 마약 카르텔에 서비스 제공
미국 재무부 해외자산통제국(OFAC)이 이란의 불법 금융 네트워크와 마약 카르텔을 위해 수백만 달러를 이체하는 데 관여한 캐나다 암호화폐 OTC 업체 8곳을 제재 대상으로 지정했습니다. Chainalysis는 이들 업체가 이란과 마약 카르텔 관련 자금 세탁에 가담했다고 밝혔습니다.
원문 보기 →5.3 북한, Binance 해킹 자금 세탁 위해 자체 밈 코인 주조 중
북한, Binance 해킹 자금 세탁 위해 자체 밈 코인 주조 중
북한 자금세탁 조직이 11월 5일부터 7일까지 NEAR에서 6개의 일회용 meme coin을 만들어 약 43만 달러의 Binance 해킹 자금을 자체 유동성 풀을 통해 세탁했다고 Elliptic이 밝혔다. 해당 자금은 탈취된 Binance 자금으로, 이들은 직접 만든 유동성 풀을 이용해 자금을 이동시켰다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 | |
|---|---|---|---|
| 우리 팀만의 스펙 주도 개발 정착기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 10th 에서 발표되었던 세션을 공개합니다. 우리 팀만의 스펙 주도 개발 정착기 NAVER D2 | 우리 팀만의 스펙 주도 개발 정착기 naver.me 발표 내용 스펙 주도 개발(SDD)을 팀 내 개발 정책으로 채택한 배경과 시행착오에 대해 소개합니다 |
| TASTE, 토스의 추천 파운데이션 플랫폼 | 토스 기술 블로그 | 공동학습과 지식 전이로 추천 파운데이션 모델의 초석 놓기 | |
| Spotify의 AI 제품 관리: 세 가지 관점에서 본 시각 | Spotify Engineering | Spotify Engineering은 AI 제품 관리(AI PM)를 하나의 직무로 보는 통념에 의문을 제기하며, Spotify 내에서 AI PM이 실제로 어떤 역할을 하는지 세 가지 관점에서 조명한다. 이 글은 AI PM 업무의 다양한 측면을 Spotify의 실무 사례를 통해 살펴본다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 3건 | NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 3건 | 해커 익스플로잇 Qubole’s Trusted AWS 접근, OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 컨테이너/K8s | 1건 | Google Cloud Blog 관련 동향 |
| 악성코드/피싱 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(3건)입니다. NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 해커 익스플로잇 Qubole’s Trusted AWS 접근, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- 해커들이 Qubole의 신뢰받는 AWS 접근 권한을 악용해 고객 계정을 침해하고 데이터를 탈취하다 관련 보안 검토 및 모니터링
- 해커들이 Ethersphere의 bee-js와 Swarm Desktop을 침해해 지갑 탈취 악성코드 유포 관련 보안 검토 및 모니터링
- FORGE Lab, 에이전트 도구로 Rust의 메모리 안전 문제 식별 관련 보안 검토 및 모니터링
- Bitter 해커, 남아시아 겨냥한 사이버 스파이 캠페인에서 새로운 PapRAT 백도어 배포 관련 보안 검토 및 모니터링
- Kubernetes 기반의 오픈 AI 네이티브 스택: 오픈 모델부터 분산 추론과 에이전트까지 관련 보안 검토 및 모니터링
P2 (30일 내)
- ChatGPT Enterprise, AWS Marketplace에서 이용 가능 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 09일 주간 보안 다이제스트: /posts/2026/11/09/Tech_Security_Weekly_Digest_Cloud_Data_Security_Agent/
- 2026년 11월 08일 주간 보안 다이제스트: /posts/2026/11/08/Tech_Security_Weekly_Digest_AI_Rust_Vulnerability_Patch/
- 2026년 11월 07일 주간 보안 다이제스트: /posts/2026/11/07/Tech_Security_Weekly_Digest_Kubernetes_Security_AI_AWS/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 1건 인용 |
🔗 관련 포스트
- 2026년 11월 09일 주간 보안 다이제스트: 클라우드·BYOVD EDR·블록체인 (15건) — 2026-11-09
- 2026년 11월 07일 주간 보안 다이제스트: AI 에이전트·패치·Kubernetes (30건) — 2026-11-07
- 2026년 11월 08일 주간 보안 다이제스트: 제로데이·패치·Kubernetes (15건) — 2026-11-08
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요