
- The Hacker News: Claude Code의 “Don't Ask Again” 파일, GitHub 공개 사본 1,122개에서
- BleepingComputer: 해커들이 서비스 제공업체를 통해 1억 3,300만 달러 규모의 프랑스 은행 강도 사건을 벌이다
- BleepingComputer: CTM360, 신뢰받는 브랜드 악용한 가짜 기프트카드 사기 적발
서론
안녕하세요, Twodragon입니다.
2026년 11월 08일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 15개
- 보안 뉴스: 4개
- DevOps 뉴스: 1개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Claude Code의 “Don’t Ask Again” 파일, GitHub 공개 사본 1,122개에서 비밀번호와 키 노출 | 🟡 Medium |
| 🔒 Security | BleepingComputer | 해커들이 서비스 제공업체를 통해 1억 3,300만 달러 규모의 프랑스 은행 강도 사건을 벌이다 | 🟠 High |
| 🔒 Security | BleepingComputer | CTM360, 신뢰받는 브랜드 악용한 가짜 기프트카드 사기 적발 | 🟠 High |
| ⚙️ DevOps | CNCF Blog | 우리는 Sustainability Month를 조직했습니다. 우리가 배운 것은 다음과 같습니다. 🌱 | 🟠 High |
| ⛓️ Blockchain | Cointelegraph | 전 FBI 방첩 요원, 암호화폐 250만 달러 가까이 횡령 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | Bitcoin 홀더들이 eCash를 받았다 — 그것으로 무엇을 할 수 있을까? | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | 미국, 이란 연루 이유로 캐나다 환전 업체들 제재 | 🟡 Medium |
| 💻 Tech | Tech World Monitor | Tech Monitor - 실시간 AI 및 기술 산업 대시보드 | 🟡 Medium |
| 💻 Tech | GeekNews (긱뉴스) | 언어 모델의 거부 행동은 단일 방향에 의해 매개됨 | 🟡 Medium |
| 💻 Tech | GeekNews (긱뉴스) | Claude Code의 "다시 묻지 않기", 공개 GitHub 파일 1,122개에 비밀번호 노출 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 해커들이 서비스 제공업체를 통해 1억 3,300만 달러 규모의 프랑스 은행 강도 사건을 벌이다, CTM360, 신뢰받는 브랜드 악용한 가짜 기프트카드 사기 적발, 우리는 Sustainability Month를 조직했습니다. 우리가 배운 것은 다음과 같습니다. 🌱 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 Claude Code의 “Don’t Ask Again” 파일, GitHub 공개 사본 1,122개에서 비밀번호와 키 노출

Claude Code의 ”Don't Ask Again” 파일, GitHub 공개 사본 1,122개에서 비밀번호와 키 노출
Anthropic의 AI 코딩 어시스턴트 Claude Code에서 사용자가 ”Yes, and don't ask again”을 선택해 승인한 명령이 프로젝트 설정 파일에 그대로 저장되면서, 여기에 포함된 비밀번호와 API 키가 GitHub 공개 저장소 1,122곳에 노출됐다.
원문 보기 →요약
Anthropic의 AI 코딩 어시스턴트 Claude Code에서 사용자가 “Yes, and don’t ask again”을 선택해 승인한 명령이 프로젝트 설정 파일에 그대로 저장되면서, 여기에 포함된 비밀번호와 API 키가 GitHub 공개 저장소 1,122곳에 노출됐다. 보안 업체 Apiiro가 이를 발견했으며, 누구나 해당 저장소에서 민감 정보를 열람할 수 있는 상태다.
권장 조치
- 관련 시스템의 인증 정보(Credential) 즉시 로테이션 검토
- MFA(다중 인증) 적용 현황 점검 및 미적용 시스템 식별
- SSO/IdP 로그에서 비정상 인증 시도 모니터링 강화
- 서비스 계정 및 API 키 사용 현황 감사
1.2 해커들이 서비스 제공업체를 통해 1억 3,300만 달러 규모의 프랑스 은행 강도 사건을 벌이다
해커들이 서비스 제공업체를 통해 1억 3,300만 달러 규모의 프랑스 은행 강도 사건을 벌이다
프랑스 협동조합 은행 Crédit Mutuel Arkéa가 서비스 제공업체를 경유한 사이버 공격으로 최대 1억 3,300만 달러 규모의 부정 거래 피해를 입었다. 은행은 이에 대응해 일부 시스템을 일시 중단했다.
원문 보기 →기술적 배경 및 위협 분석
이번 사건의 핵심은 서드파티 서비스 프로바이더를 경유한 공급망(Supply Chain) 공격이라는 점입니다. 공격자는 은행 본체가 아닌 협력업체의 신뢰 관계와 접근 권한을 악용해 최대 1억 3,300만 달러 규모의 부정 거래를 실행했습니다. 이는 SBOM(Software Bill of Materials) 관리와 서드파티 리스크 평가가 사후 대응이 아닌 사전 통제로 작동해야 함을 보여줍니다. 또한 거래 실행 단계에서 이상 징후를 탐지하지 못했다는 점은 실시간 트랜잭션 모니터링 및 이상거래탐지(FDS)의 한계를 시사합니다. 사후 은행이 특정 시스템을 중단(suspension)했다는 것은 사고 격리(containment)와 포렌식 대응이 뒤늦게 이뤄졌음을 의미하며, DevSecOps 파이프라인에 공급망 보안 게이트와 런타임 이상탐지를 통합해야 할 근거가 됩니다.
실무 영향 분석
실무적으로는 ① 서드파티 접근 권한의 최소화·상시 검증, ② CI/CD 파이프라인 내 의존성·컨테이너 서명 검증, ③ 금융 거래 시스템의 런타임 행위 기반 탐지가 즉시 요구됩니다. 특히 외부 서비스 프로바이더와의 API 연동 구간은 mTLS, 서비스 메시 정책, 세분화된 RBAC로 재점검해야 하며, 공급망 사고 발생 시 신속한 시스템 격리와 거래 롤백이 가능한 런북(runbook)과 피처 플래그 기반 킬 스위치가 필수입니다. 컴플라이언스 측면에서는 DORA, NIS2 등 규제가 요구하는 ICT 서드파티 리스크 관리 증적을 DevSecOps 도구 체인에서 자동 수집·보관해야 합니다.
1.3 CTM360, 신뢰받는 브랜드 악용한 가짜 기프트카드 사기 적발
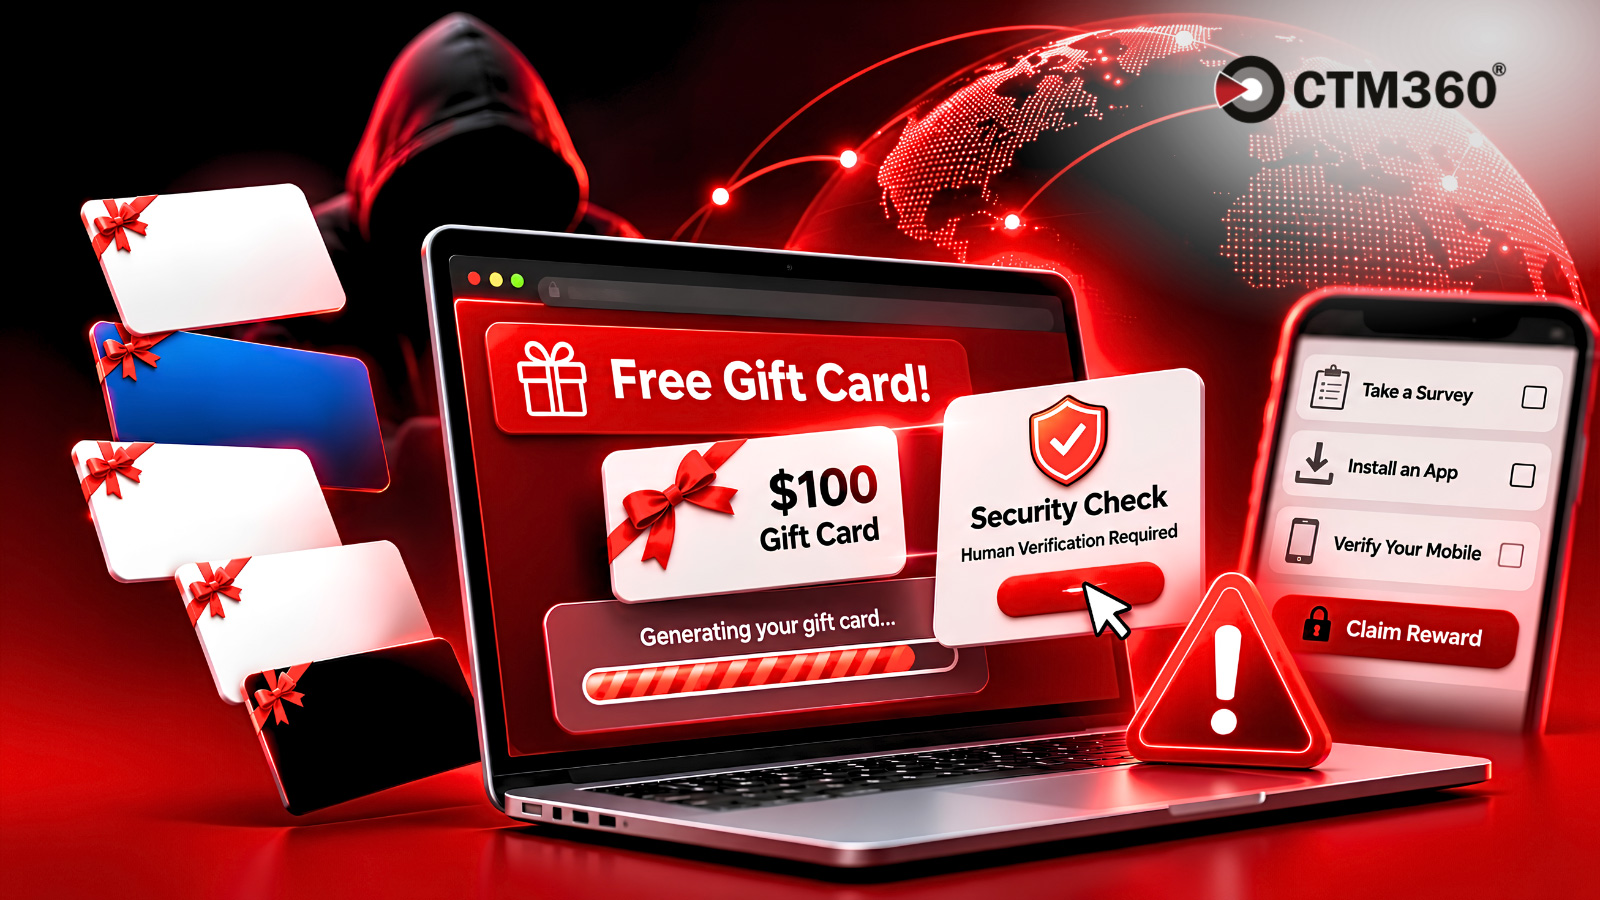
CTM360, 신뢰받는 브랜드 악용한 가짜 기프트카드 사기 적발
CTM360은 사기꾼들이 주요 브랜드와 유명인을 사칭해 가짜 기프트 카드 경품 행사를 통해 소비자의 개인정보를 수집하고 원치 않는 구독을 유도하는 수법을 폭로했다. 이러한 캠페인은 기만적인 verification 단계와 affiliate 네트워크를 활용해 약속된 보상을 제공하지 않은 채 수익을 창출한다.
원문 보기 →기술적 배경 및 위협 분석
해당 캠페인은 정상 브랜드/연예인 사칭 → 가짜 경품 페이지 → “검증 단계” 명목의 개인정보 수집 → 구독 트랩(affiliate network)으로 이어지는 전형적인 소셜 엔지니어링 퍼널이다. 기술적으로 주목할 점은 ① 실제 브랜드 자산을 도용한 고품질 랜딩페이지, ② CAPTCHA/설문형 위장 검증으로 신뢰감 부여, ③ 제휴(affiliate) 네트워크를 통한 수익화로 악성코드 배포 없이도 금전적 이득 창출, ④ 리퍼럴 링크·UTM 파라미터 기반 트래픽 추적. DevSecOps 관점에서는 전통적 악성코드 시그니처 탐지로는 잡히지 않는 비앱(non-binary) 위협이며, 브랜드 사칭 도메인·피싱 인프라가 지속적으로 교체(도메인 로테이션)되어 정적 블록리스트의 효용이 제한된다.
실무 영향 분석
- 브랜드 리스크: 자사 브랜드가 사칭되면 앱스토어/웹 평판·CS 채널로 문의 폭주, 피해자 민원 유입.
- 탐지 공백: SAST/DAST·SCA 등 코드 중심 파이프라인은 외부 사칭 인프라를 감지 못함 → EASM(외부 자산 노출 관리) 및 브랜드 모니터링이 파이프라인 밖에서 필요.
- 컴플라이언스: 개인정보(이메일·전화번호·카드정보) 수집 정황 시 GDPR/개인정보보호법 대응 및 침해 신고 프로세스 가동 필요.
- 공급망 연계: 제휴 네트워크가 마케팅 파트너사와 겹칠 경우, 자사 제휴 프로그램 악용 가능성 점검 필요.
2. DevOps & 개발 뉴스
2.1 우리는 Sustainability Month를 조직했습니다. 우리가 배운 것은 다음과 같습니다. 🌱
우리는 Sustainability Month를 조직했습니다. 우리가 배운 것은 다음과 같습니다. 🌱
Kubernetes 리소스 할당, eBPF, 탄소 관측성, GPU가 환경 지속가능성 관점에서 어떤 공통점을 갖는지 탐구하는 Sustainability Month를 10월에 진행했다. 이 행사를 통해 이들 기술이 지속가능성과 어떻게 연결되는지에 대한 논의를 나눴다.
원문 보기 →3. 블록체인 뉴스
3.1 전 FBI 방첩 요원, 암호화폐 250만 달러 가까이 횡령
전 FBI 방첩 요원, 암호화폐 250만 달러 가까이 횡령
전 FBI 방첩 요원 Yaroch가 약 250만 달러 상당의 암호화폐를 횡령한 혐의를 받고 있다. 그는 이 자금으로 부채를 상환하고 포르투갈에서 포도밭을 매입해 새 삶을 시작할 계획이었던 것으로 드러났다.
원문 보기 →3.2 Bitcoin 홀더들이 eCash를 받았다 — 그것으로 무엇을 할 수 있을까?
Bitcoin 홀더들이 eCash를 받았다 — 그것으로 무엇을 할 수 있을까?
Bitcoin 보유자들이 eCash 포크를 통해 ECX를 동일한 잔액으로 받았지만, 해당 토큰을 어디서 거래할 수 있고 무엇에 사용할 수 있는지에 대한 의문이 남아 있습니다.
원문 보기 →3.3 미국, 이란 연루 이유로 캐나다 환전 업체들 제재
미국, 이란 연루 이유로 캐나다 환전 업체들 제재
미국이 이란과의 연계를 이유로 캐나다의 환전 업체들을 제재했다. 미국은 또한 이란 핵 프로그램에 관한 정보 제공 대가로 최대 2천만 달러와 이주 지원 가능성을 제시했다.
원문 보기 →4. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Tech Monitor - 실시간 AI 및 기술 산업 대시보드 | Tech World Monitor | Tech World Monitor 글로벌 대시보드 기반 기술 동향 요약입니다. Real-time AI and tech industry dashboard tracking tech giants, AI labs, startup ecosystems, funding rounds, and technology events worldwide with live 등이 확인되었습니다. |
| 언어 모델의 거부 행동은 단일 방향에 의해 매개됨 | GeekNews (긱뉴스) | 18억~720억 매개변수 규모의 오픈소스 대화 모델 13개 에서 모델별 단일 활성화 방향을 제거하면 유해한 요청의 거부가 줄고, 반대로 더하면 무해한 요청도 거부하는 현상을 확인함 유해한 지시와 무해한 지시에 대한 평균 활성화의 차이 로 거부 방향을 추출하며, 이를 잔차 스트림에서 제거하는 개입은 가중치의 랭크 1 수정으로도 구현 가능함 가중치 직교화 등이 확인되었습니다. |
| Claude Code의 "다시 묻지 않기", 공개 GitHub 파일 1,122개에 비밀번호 노출 | GeekNews (긱뉴스) | Claude Code에서 “ Yes, and don’t ask again “을 선택하면 비밀정보가 포함된 명령어 전체가 프로젝트의 권한 설정 파일에 저장되며, 이 파일이 코드와 함께 커밋돼 자격증명이 노출될 수 있음 Apiiro는 공개 GitHub의 .claude/settings.local.json 104,185개 중 1,122개 에서 비밀정보를 등이 확인되었습니다. |
5. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 12건 | 기타 주제 |
| AI/ML | 1건 | Tech World Monitor 관련 동향 |
| 블록체인/암호화폐 | 1건 | Cointelegraph 관련 동향 |
| 데이터 유출 | 1건 | Claude Code의 "다시 묻지 않기" |
이번 주기에는 두드러진 트렌드가 감지되지 않았습니다.
실무 체크리스트
P0 (즉시)
- SonicWall, VPN 로그인 약화시키는 악용된 SonicOS 취약점 패치 (CVE-2026-19868) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 해커들이 서비스 제공업체를 통해 1억 3,300만 달러 규모의 프랑스 은행 강도 사건을 벌이다 관련 보안 검토 및 모니터링
- CTM360, 신뢰받는 브랜드 악용한 가짜 기프트카드 사기 적발 관련 보안 검토 및 모니터링
- 우리는 Sustainability Month를 조직했습니다. 우리가 배운 것은 다음과 같습니다. 🌱 관련 보안 검토 및 모니터링
P2 (30일 내)
- 암호화폐/블록체인 관련 컴플라이언스 점검
관련 포스트 및 참고 자료
- 2026년 11월 07일 주간 보안 다이제스트: /posts/2026/11/07/Tech_Security_Weekly_Digest_Kubernetes_Security_AI_AWS/
- 2026년 11월 06일 주간 보안 다이제스트: /posts/2026/11/05/Tech_Security_Weekly_Digest_Threat_DeFi_AI_Cloud/
- 2026년 10월 27일 주간 보안 다이제스트: /posts/2026/10/27/Tech_Security_Weekly_Digest_Agent_Update_Security_Malware/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 1건 인용 |
| BleepingComputer | bleepingcomputer.com | 본문 2건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Cointelegraph | cointelegraph.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 07일 주간 보안 다이제스트: AI 에이전트·패치·Kubernetes (30건) — 2026-11-07
- 2026년 11월 06일 주간 보안 다이제스트: 패치·AI 에이전트·클라우드 (30건) — 2026-11-06
- 2026년 10월 25일 주간 보안 다이제스트: BYOVD EDR·제로데이·블록체인 (15건) — 2026-10-25
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요