
- Microsoft Security Blog: ARTEX 악용 확대, 사이버 범죄자들이 금융 부문을 표적으로 삼아
- The Hacker News: 악용된 WordPress 취약점의 수정 사항을 설치하면 일부 사이트가 마지막으로 노출될 수 있다
- AWS Security Blog: 멀티 테넌트 Kubernetes의 프로토콜 보안 격차 해결
- Google Cloud Blog: Google Cloud의 새로운 소식
서론
안녕하세요, Twodragon입니다.
2026년 11월 07일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | Microsoft Security B | ARTEX 악용 확대, 사이버 범죄자들이 금융 부문을 표적으로 삼아 | 🟡 Medium |
| 🔒 Security | The Hacker News | 악용된 WordPress 취약점의 수정 사항을 설치하면 일부 사이트가 마지막으로 노출될 수 있다 | 🔴 Critical |
| 🔒 Security | AWS Security Blog | 멀티 테넌트 Kubernetes의 프로토콜 보안 격차 해결 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA 오픈 소스 도구가 연구자들의 차세대 6G 네트워크 구축을 돕는 방법 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | Hacktron과 협력하여 OpenAI 시스템의 취약점을 찾다 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | SageMaker Inference, 모델 엔드포인트의 GPU 활용 극대화 위해 Multi-Instance GPU 지원 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud의 새로운 소식 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | AI/ML 및 병렬 파일 시스템을 위한 스토리지 최적화 컴퓨팅 Z4M 소개 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | The Blueprint: 월드컵 TV 광고를 위해 5,000개 이상의 AI 에셋을 조율하다 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Copilot 코드 리뷰: API 관리 및 리뷰 개요 업데이트 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 악용된 WordPress 취약점의 수정 사항을 설치하면 일부 사이트가 마지막으로 노출될 수 있다 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: NVIDIA 오픈 소스 도구가 연구자들의 차세대 6G 네트워크 구축을 돕는 방법, Google Cloud의 새로운 소식, 미 재무부, 160억 달러 불법 자금 흐름 혐의로 MEXC를 미국 금융 시스템에서 차단 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 ARTEX 악용 확대, 사이버 범죄자들이 금융 부문을 표적으로 삼아

ARTEX 악용 확대, 사이버 범죄자들이 금융 부문을 표적으로 삼아
2026년 10월, 금전적 동기를 가진 위협 행위자 Storm-3358이 agentic AI 공격 프레임워크인 ARTEX를 사용해 금융 부문 조직을 표적으로 삼기 시작했습니다. 해당 내용은 Microsoft Security Blog에 처음 게시되었습니다.
원문 보기 →권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
1.2 악용된 WordPress 취약점의 수정 사항을 설치하면 일부 사이트가 마지막으로 노출될 수 있다

악용된 WordPress 취약점의 수정 사항을 설치하면 일부 사이트가 마지막으로 노출될 수 있다
Picus Security 연구원 Umut Bayram에 따르면, 활발히 악용되는 WordPress 취약점의 수정 사항을 설치하는 동안 일부 사이트가 여전히 공격받을 수 있습니다. 수정 파일을 설치하는 업데이트가 사이트의 패치되지 않은 기존 코드를 사용해 파일을 압축 해제하기 때문에, 공격자가 적절한 시점에 공격하면 서버에서 코드를 실행할 수 있습니다.
원문 보기 →기술적 배경 및 위협 분석
WordPress 코어/플러그인 업데이트는 파일 압축 해제 및 설치 과정에서 기존(패치되지 않은) 코드를 실행한다. 즉, 취약점이 활발히 익스플로잇되는 상황에서 “수정 사항을 설치하는 바로 그 순간”에도 공격자가 개입하면 RCE가 가능하다는 TOCTOU(Time-of-Check to Time-of-Use) 성격의 취약 창(window) 이 존재한다. Picus Security 연구자가 지적한 핵심은 “패치 적용 = 안전”이라는 통념의 허점으로, 업데이트 트리거 시점에 웹 요청을 통해 악성 페이로드가 처리될 수 있다는 점이다. 완화책으로 제시된 것은 설치 구간 동안 웹 접근 차단(예: .htaccess/WAF/유지보수 모드)이다.
실무 영향 분석
DevSecOps 관점에서 이 이슈는 CI/CD 파이프라인의 신뢰 경계와 런타임 노출 최소화 문제로 직결된다.
- 자동 업데이트의 역설: 무중단 자동 패치를 구성한 팀은 오히려 “패치 설치 중 노출” 창을 반복적으로 만든다. 패치 파이프라인에 격리 구간(maintenance window, 트래픽 차단) 이 없으면 안전성이 담보되지 않는다.
- 탐지 공백: 업데이트 프로세스 중 발생하는 비정상 요청은 정상 배포 트래픽과 구분이 어려워 WAF/EDR 룰이 놓치기 쉽다. 배포 시점 전후의 이상 행위 로깅이 필수다.
- SBOM/자산 가시성: 익스플로잇 중인 취약 버전을 신속히 식별하려면 버전 인벤토리와 취약점 매핑이 실시간으로 동작해야 한다.
- 롤백·재배포 리스크: 패치 실패 시 재시도 과정에서 노출 창이 중복 발생할 수 있어 멱등 배포와 사전 스테이징 검증이 요구된다.
1.3 멀티 테넌트 Kubernetes의 프로토콜 보안 격차 해결

멀티 테넌트 Kubernetes의 프로토콜 보안 격차 해결
Android Debug Bridge(ADB)와 Web Real-Time Communication(WebRTC) 같은 프로토콜은 기본적으로 암호화되지 않은 채널을 사용하며 JSON Web Tokens(JWTs) 같은 기업 인증 메커니즘을 지원하지 않습니다.
원문 보기 →요약
Android Debug Bridge(ADB)와 Web Real-Time Communication(WebRTC) 같은 프로토콜은 기본적으로 암호화되지 않은 채널을 사용하며 JSON Web Tokens(JWTs) 같은 기업 인증 메커니즘을 지원하지 않습니다. Amazon Elastic Kubernetes Service(Amazon EKS)를 포함한 멀티테넌트 Kubernetes 클러스터에서는 네트워크 정책을 구성하지 않는 한 파드가 기본적으로 다른 테넌트의 열린 포트에 접근할 수 있습니다.
권장 조치
- 백업 시스템 정상 동작 여부 즉시 검증 (오프라인 백업 포함)
- 인시던트 대응 플레이북 점검 및 랜섬웨어 시나리오 확인
- 네트워크 세그멘테이션 상태 확인 및 횡적 이동 차단 검토
- EDR/XDR 솔루션의 랜섬웨어 탐지 정책 최신 상태 확인
2. AI/ML 뉴스
2.1 NVIDIA 오픈 소스 도구가 연구자들의 차세대 6G 네트워크 구축을 돕는 방법
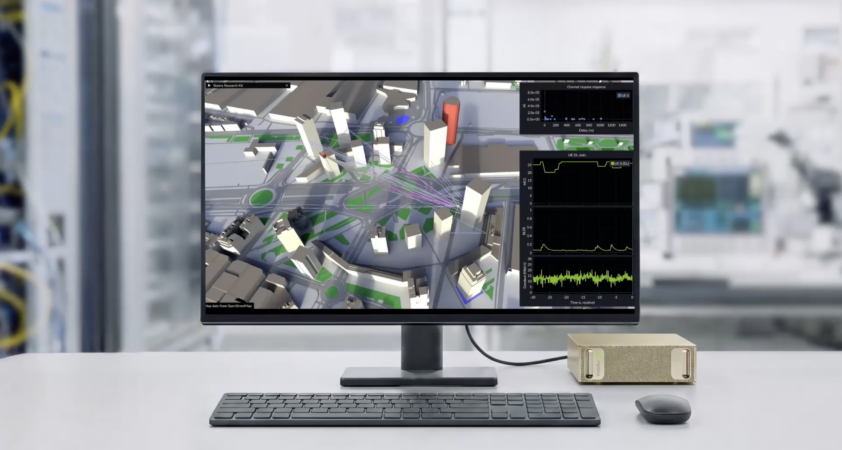
NVIDIA 오픈 소스 도구가 연구자들의 차세대 6G 네트워크 구축을 돕는 방법
NVIDIA가 Aerial 무선 소프트웨어를 오픈소스로 공개하며 Sionna 등 6G 개발 가속화를 위한 오픈소스 도구군을 확장했습니다. 이를 통해 연구자들은 아이디어를 테스트하고 결과를 비교하며 서로의 연구를 기반으로 시뮬레이션 및 AI 학습을 실제 무선 실험과 연결할 수 있게 되었습니다.
원문 보기 →2.2 Hacktron과 협력하여 OpenAI 시스템의 취약점을 찾다
Hacktron과 협력하여 OpenAI 시스템의 취약점을 찾다
OpenAI가 Hacktron과 협력하여 자사 시스템의 취약점을 찾고 제3자 서비스와의 연결을 테스트하며 frontier AI로 방어를 강화한다.
원문 보기 →2.3 SageMaker Inference, 모델 엔드포인트의 GPU 활용 극대화 위해 Multi-Instance GPU 지원

SageMaker Inference, 모델 엔드포인트의 GPU 활용 극대화 위해 Multi-Instance GPU 지원
Amazon SageMaker Inference가 NVIDIA Multi-Instance GPU(MIG)를 지원해 하나의 GPU를 하드웨어 격리 파티션으로 나눠 각기 다른 모델을 실행하거나 신형 가속기의 일부만 적정 규모로 사용할 수 있게 되었습니다.
원문 보기 →요약
Amazon SageMaker Inference가 NVIDIA Multi-Instance GPU(MIG)를 지원해 하나의 GPU를 하드웨어 격리 파티션으로 나눠 각기 다른 모델을 실행하거나 신형 가속기의 일부만 적정 규모로 사용할 수 있게 되었습니다. 두 개의 선택적 API 필드로 파티션당 하나의 모델을 배치하는 방법과 구형 GPU 전체 대비 측정 결과를 소개합니다.
3. 클라우드 & 인프라 뉴스
3.1 Google Cloud의 새로운 소식
Google Cloud의 새로운 소식
Google Cloud의 최신 업데이트, 공지, 리소스, 이벤트, 학습 기회 등을 한곳에서 확인할 수 있는 페이지가 제공됩니다. Google Cloud 블로그에서 원하는 정보를 찾기 어려울 경우 Google Cloud blog 101에서 전체 주제, 링크, 리소스 목록을 참고할 수 있습니다.
원문 보기 →3.2 AI/ML 및 병렬 파일 시스템을 위한 스토리지 최적화 컴퓨팅 Z4M 소개

AI/ML 및 병렬 파일 시스템을 위한 스토리지 최적화 컴퓨팅 Z4M 소개
Google Compute Engine에서 차세대 Storage-optimized Z4M 머신 시리즈가 정식 출시되었으며, VM과 bare-metal 인스턴스 형태로 모두 제공됩니다. Z4M은 AI/ML 워크로드와 병렬 파일 시스템에 최적화된 스토리지 중심 컴퓨팅을 지원합니다.
원문 보기 →3.3 The Blueprint: 월드컵 TV 광고를 위해 5,000개 이상의 AI 에셋을 조율하다
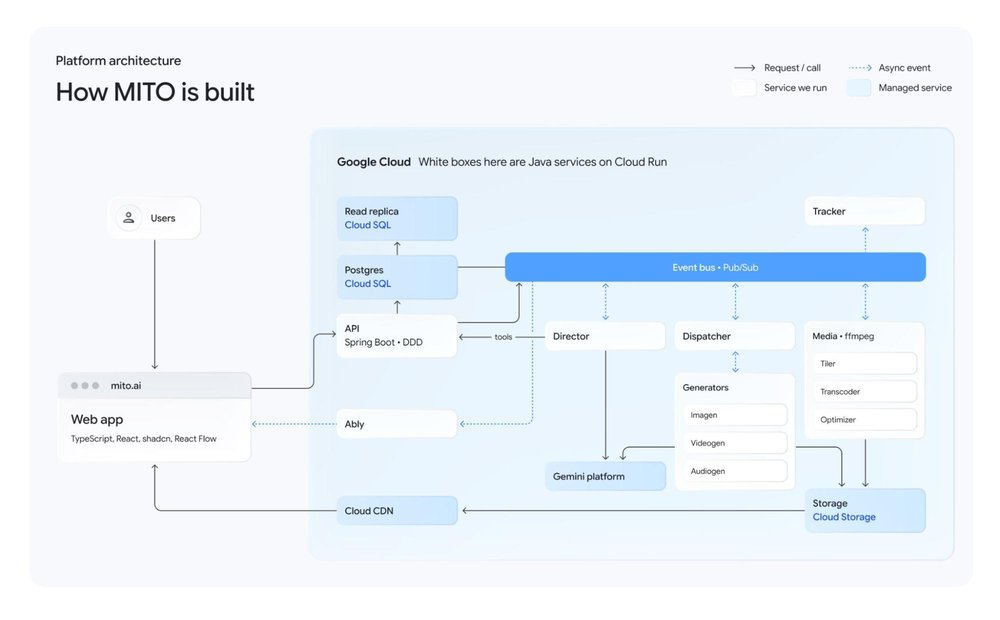
The Blueprint: 월드컵 TV 광고를 위해 5,000개 이상의 AI 에셋을 조율하다
Google Cloud 고객들이 최신 AI 및 클라우드 기술을 활용해 산업 전반의 과제를 해결하는 사례를 소개하는 The Blueprint 코너에서, World Cup TV 광고를 위해 5,000개 이상의 AI asset을 조율한 사례를 다룹니다.
원문 보기 →요약
Google Cloud 고객들이 최신 AI 및 클라우드 기술을 활용해 산업 전반의 과제를 해결하는 사례를 소개하는 The Blueprint 코너에서, World Cup TV 광고를 위해 5,000개 이상의 AI asset을 조율한 사례를 다룹니다. AI는 아이디어 구상과 스토리보드부터 촬영, 편집, 배포에 이르기까지 video production의 거의 모든 단계를 빠르게 변화시키고 있습니다.
4. DevOps & 개발 뉴스
4.1 Copilot 코드 리뷰: API 관리 및 리뷰 개요 업데이트
Copilot 코드 리뷰: API 관리 및 리뷰 개요 업데이트
GitHub Copilot code review 설정을 이제 REST 및 GraphQL API로 enterprise 정책부터 개별 repository까지 관리할 수 있게 되었다. 또한 Copilot의 review overview 코멘트가 더 간결해졌다.
원문 보기 →4.2 Copilot 영향 대시보드, 채팅 및 VS Code 에이전트 사용량 추가
Copilot 영향 대시보드, 채팅 및 VS Code 에이전트 사용량 추가
Copilot impact dashboard의 Agent adoption 차트에 Copilot Chat과 VS Code Agents window가 추가되어 아홉 가지 Copilot 경험 전반의 참여도를 확인할 수 있게 되었다. 이번 업데이트는 GitHub Blog를 통해 발표되었다.
원문 보기 →4.3 GitHub Copilot 주간 릴리스 — 11월 2일
GitHub Copilot 주간 릴리스 — 11월 2일
GitHub Copilot이 JetBrains Air와 Xcode의 코딩 어시스턴트에 도입되었으며, pull request와 설정, agent 세션 관리를 돕는 업데이트가 포함되었습니다. 또한 GitHub Copilot 앱에서 Agent Merge를 설정할 수 있게 되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 미 재무부, 160억 달러 불법 자금 흐름 혐의로 MEXC를 미국 금융 시스템에서 차단

미 재무부, 160억 달러 불법 자금 흐름 혐의로 MEXC를 미국 금융 시스템에서 차단
미국 재무부 산하 FinCEN이 section 9714(a)에 따라 MEXC Global과 미국 금융기관 간 자금 송수신을 차단하는 최종 명령을 내렸다. 이 조치는 Federal Register 게시 30일 후 발효되며, MEXC에서 최소 160억 달러 규모의 불법 자금 흐름이 있었다는 혐의를 근거로 한다.
원문 보기 →5.2 Bitcoin Magazine Books, 3주년 기념으로 333부 한정 Genesis Book Collector Edition 공개
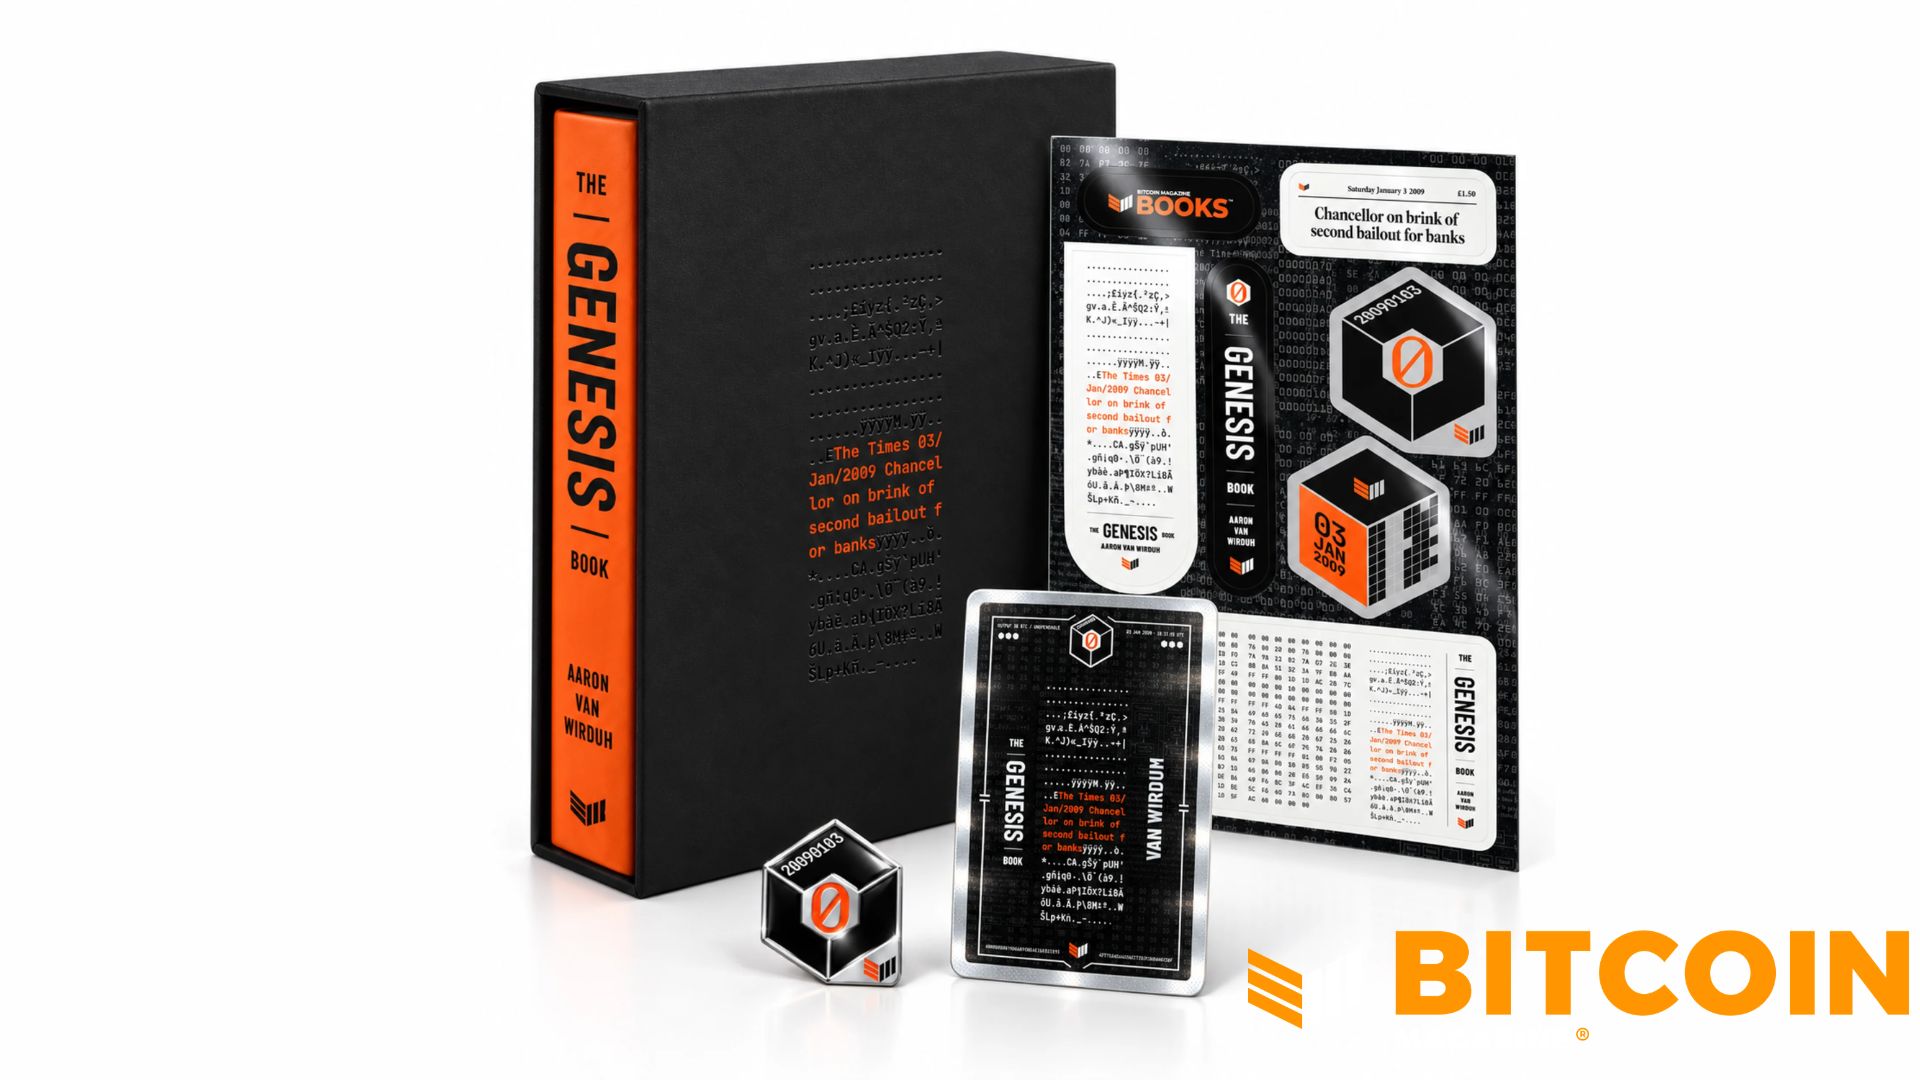
Bitcoin Magazine Books, 3주년 기념으로 333부 한정 Genesis Book Collector Edition 공개
Bitcoin Magazine Books가 Aaron van Wirdum의 The Genesis Book 3주년을 기념해 333부 한정의 손서명 Collectors Edition 캠페인을 시작했다. 해당 소식은 Micah Zimmerman이 작성해 Bitcoin Magazine에 처음 게재됐다.
원문 보기 →5.3 태국 SEC, 12월 5일 접속 차단 앞두고 Bitget 상대로 형사 고발
태국 SEC, 12월 5일 접속 차단 앞두고 Bitget 상대로 형사 고발
태국 SEC가 2022년부터 2025년까지 태국 내 무허가 거래를 이유로 Bitget 운영사 BG Limited를 형사 고발했습니다. 이는 12월 5일 Bitget 접속 차단을 앞두고 이루어진 조치입니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Chainalysis, 모든 고객의 자격 증명과 토큰이 해커에 의해 도난당했다고 밝혀 | Ars Technica | Chainalysis는 자사 고객 전원의 자격 증명과 토큰이 탈취당했다고 밝혔다. 회사는 이번 사건이 AI 에이전트와 on-path 데이터 탈취를 포함한 “multifront cyberattack”에 의한 것이라고 설명했다 |
| 안전하고 효율적인 다중 에포크 임베딩 학습 | Pinterest Engineering | Meta의 Shruthi Hariharan, Konish Dutta, Abhinav Naikawadi, Zhihua Zhang, Rakshita Nagalla가 multi-epoch embedding training을 안전하고 효율적으로 수행하는 방법을 다룬 기술 글을 발표했습니다. |
| Show GN: RepUnlock – 카메라로 스쿼트를 세어 SNS 잠금을 푸는 Android 앱 | GeekNews (긱뉴스) | HS솔루션에서 만든 앱입니다. 인스타그램이나 유튜브를 열기 전에 몸을 한 번 움직이게 하는 방법이 없을까 하다가 만들었습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, 서버리스 MCP 서버 AI agent 데이터, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 2건 | Google Cloud Blog 관련 동향, 인코어드의 AWS HPC 환경에서 WRF 실행하기 [2부 |
| 컨테이너/K8s | 1건 | AWS Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(4건)입니다. The Hacker News 관련 동향, 서버리스 MCP 서버 AI agent 데이터 등이 주요 이슈입니다. 클라우드 보안 분야에서는 Google Cloud Blog 관련 동향, 인코어드의 AWS HPC 환경에서 WRF 실행하기 [2부 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 악용된 WordPress 취약점의 수정 사항을 설치하면 일부 사이트가 마지막으로 노출될 수 있다 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 해커들이 OpenSSH SSHole 취약점 공개 몇 시간 만에 공격해 허니팟에서 루트 권한 획득 (CVE-2026-123158) 관련 보안 검토 및 모니터링
- OpenAI, AI로 Firefox 취약점 81개와 Linux 익스플로잇 948개 발견 후 GPT-6 Cyber 출시 관련 보안 검토 및 모니터링
- NVIDIA 오픈 소스 도구가 연구자들의 차세대 6G 네트워크 구축을 돕는 방법 관련 보안 검토 및 모니터링
- Google Cloud의 새로운 소식 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA 오픈 소스 도구가 연구자들의 차세대 6G 네트워크 구축을 돕는 방법 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 06일 주간 보안 다이제스트: /posts/2026/11/05/Tech_Security_Weekly_Digest_Threat_DeFi_AI_Cloud/
- 2026년 10월 27일 주간 보안 다이제스트: /posts/2026/10/27/Tech_Security_Weekly_Digest_Agent_Update_Security_Malware/
- 2026년 10월 26일 주간 보안 다이제스트: /posts/2026/10/26/Tech_Security_Weekly_Digest_AI_Malware_Agent/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| The Hacker News | thehackernews.com | 본문 1건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 06일 주간 보안 다이제스트: 패치·AI 에이전트·클라우드 (30건) — 2026-11-06
- 2026년 10월 24일 주간 보안 다이제스트: 제로데이·AI 에이전트·패치 (25건) — 2026-10-24
- 2026년 10월 08일 주간 보안 다이제스트: 악성코드·클라우드·AI 에이전트 (28건) — 2026-10-08
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요