
- The Hacker News: ThreatsDay: Apache OFBiz 원격 코드 실행·DreamHost 침해 소식
- The Hacker News: 노출 관리 플랫폼만으로 해소되지 않는 보안 위험
- The Hacker News: OpenAI, 30시간 실행으로 Linux 권한 상승 익스플로잇 948개 생성
- Google Cloud Blog: 자율 에이전트를 위한 개방형 인프라
서론
안녕하세요, Twodragon입니다.
2026년 11월 06일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
본문은 분류 후보 30개 중 핵심 기사 15개를 선별했다. 아래 수치는 후보 집합의 통계이며 본문 카드 수와 다르다. 표와 카드의 심각도는 편집상 검토 우선순위이며, 공식 CVSS나 독자 조직의 침해 사실을 의미하지 않는다.
분류 후보 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | ThreatsDay: Apache OFBiz 원격 코드 실행·DreamHost 침해 소식 | 🔴 Critical |
| 🔒 Security | The Hacker News | 노출 관리 플랫폼만으로 해소되지 않는 보안 위험 | 🟠 High |
| 🔒 Security | The Hacker News | OpenAI, 30시간 실행으로 Linux 권한 상승 익스플로잇 948개 생성 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 호그와트 레거시, GeForce NOW에서 NVIDIA DLSS 5 적용 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | OpenAI, 책임 있는 AI 인프라 개발 원칙 발표 | 🟠 High |
| 🤖 AI/ML | Bitcoin Magazine | Riot, 280억 달러 텍사스 임대 계약의 임차인으로 Anthropic 명시 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 자율 에이전트를 위한 개방형 인프라 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 에이전트 시대의 기계 속도 개발·방어 전략 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Google Public Sector Summit 주요 내용과 시사점 | 🟡 Medium |
| ⚙️ DevOps | Docker Blog | Docker·ActiveState, 신뢰할 수 있는 콘텐츠 협력 확대 | 🟠 High |
경영진 브리핑
- 긴급 대응 필요: ThreatsDay: Apache OFBiz 원격 코드 실행·DreamHost 침해 소식 등 Critical 검토 우선순위로 분류한 보도 1건을 확인했습니다.
- 주요 모니터링 대상: 노출 관리 플랫폼만으로 해소되지 않는 보안 위험, OpenAI, 30시간 실행으로 Linux 권한 상승 익스플로잇 948개 생성, 호그와트 레거시, GeForce NOW에서 NVIDIA DLSS 5 적용 등 High 검토 우선순위로 분류한 보도 7건은 자사 관련성을 먼저 확인해야 합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 ThreatsDay: Apache OFBiz 원격 코드 실행·DreamHost 침해 소식

ThreatsDay: Apache OFBiz 원격 코드 실행·DreamHost 침해 소식
The Hacker News는 Apache OFBiz 원격 코드 실행과 DreamHost 침해 등을 묶어 소개했습니다. 단일 사고로 간주하지 말고 원문의 개별 항목과 자사 자산의 연관성을 확인해야 합니다.
원문 보기 →위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | 미공개 또는 해당 없음 |
| 심각도 | Critical |
| 대응 우선순위 | P0 - 즉시 대응 |
SIEM 탐지 쿼리 (참고용)
index=security sourcetype=syslog ("exploit" OR "remote code execution" OR "shell")
| stats count by src_ip, dest_ip, action
| where count > 3
MITRE ATT&CK 매핑
- T1203 (Exploitation for Client Execution)
1.2 노출 관리 플랫폼만으로 해소되지 않는 보안 위험

노출 관리 플랫폼만으로 해소되지 않는 보안 위험
The Hacker News는 심각도와 티켓만으로는 노출을 해소하기 어렵다고 설명합니다. 시스템 소유자와 공격자 접근 가능성 등 대응에 필요한 맥락을 함께 확인하는 것이 핵심입니다.
원문 보기 →위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | 미공개 또는 해당 없음 |
| 심각도 | High |
| 대응 우선순위 | P1 - 7일 이내 검토 권장 |
1.3 OpenAI, 30시간 실행으로 Linux 권한 상승 익스플로잇 948개 생성

OpenAI, 30시간 실행으로 Linux 권한 상승 익스플로잇 948개 생성
The Hacker News 보도에 따르면 OpenAI는 사이버 보안용 AI 모델을 사용한 파이프라인을 공개했습니다. 기사 제목은 30시간 실행과 권한 상승 익스플로잇 948개를 언급하며, 요약은 API 비용 120만 달러를 제시합니다. 연구 결과를 자사 환경의 실제 침해 증거로 해석하지 말고 원문의 검증 조건을 확인해야 합니다.
원문 보기 →위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | 미공개 또는 해당 없음 |
| 심각도 | High |
| 대응 우선순위 | P1 - 7일 이내 검토 권장 |
MITRE ATT&CK 매핑
- T1068 (Exploitation for Privilege Escalation)
2. AI/ML 뉴스
2.1 호그와트 레거시, GeForce NOW에서 NVIDIA DLSS 5 적용
호그와트 레거시, GeForce NOW에서 NVIDIA DLSS 5 적용
NVIDIA는 GeForce NOW의 호그와트 레거시에 3D-Guided Neural Rendering을 포함한 DLSS 5가 적용된다고 발표했습니다. 이는 그래픽 기능 업데이트이며 그 자체로 보안 취약점 발표는 아닙니다.
원문 보기 →2.2 OpenAI, 책임 있는 AI 인프라 개발 원칙 발표
OpenAI, 책임 있는 AI 인프라 개발 원칙 발표
OpenAI는 지역 자원 보호와 일자리 창출, 책임 있는 AI 인프라 개발을 위한 National Community Compact와 Compute Campus Policy Blueprint를 소개했습니다. 구체적인 의무와 적용 범위는 원문 정책 문서를 확인해야 합니다.
원문 보기 →2.3 Riot, 280억 달러 텍사스 임대 계약의 임차인으로 Anthropic 명시
Riot, 280억 달러 텍사스 임대 계약의 임차인으로 Anthropic 명시
Bitcoin Magazine은 Riot의 10-Q에 910MW 코르시카나 임대 계약 상대가 Anthropic으로 기재됐다고 보도했습니다. 기사에 따르면 최대 36억 달러의 건설 비용에 12% 이자가 발생할 수 있습니다. 계약 규모와 조건은 해당 공시와 대조해야 합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 자율 에이전트를 위한 개방형 인프라
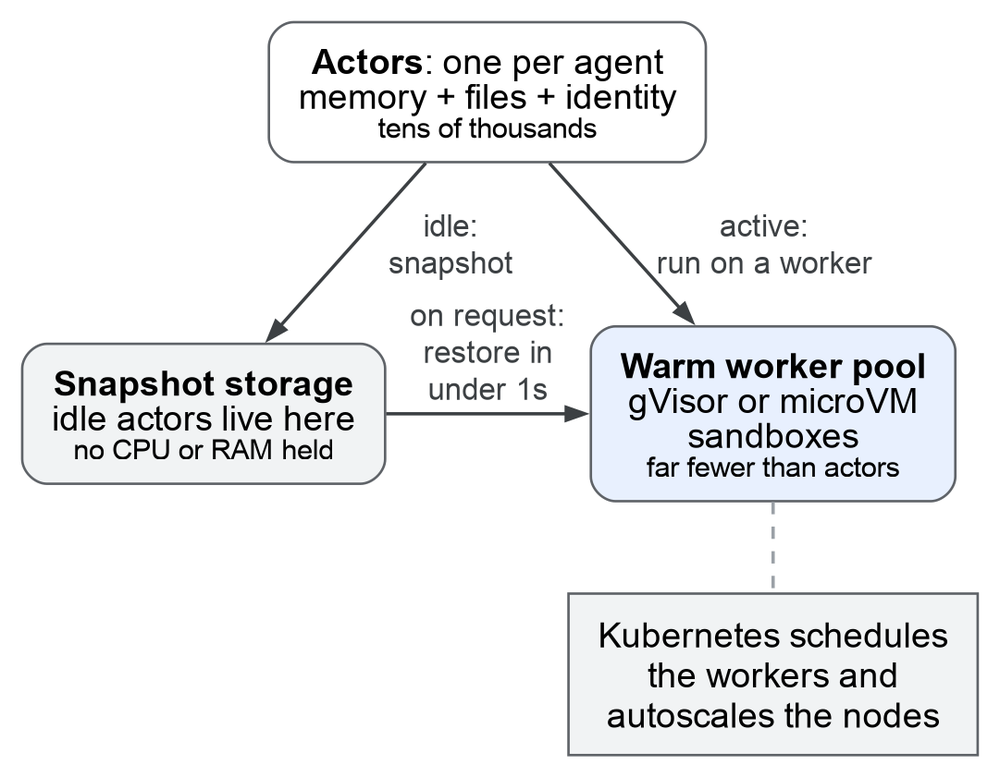
자율 에이전트를 위한 개방형 인프라
Google Cloud는 지속적으로 상태를 유지하고 하위 에이전트를 실행하는 작업이 기존 요청 중심 워크로드와 다른 인프라 요구를 만든다고 설명합니다. 에이전트 실행 상태와 자원 관리 경계를 점검할 때 참고할 자료입니다.
원문 보기 →3.2 에이전트 시대의 기계 속도 개발·방어 전략
에이전트 시대의 기계 속도 개발·방어 전략
Google Cloud는 대규모 언어 모델의 개발과 실제 위협 동향을 연결하며 에이전트 시대의 개발·방어 접근을 소개합니다. 자사 환경에 적용할 통제는 제품 제공 범위와 운영 권한을 확인한 뒤 선정해야 합니다.
원문 보기 →3.3 Google Public Sector Summit 주요 내용과 시사점

Google Public Sector Summit 주요 내용과 시사점
Google은 워싱턴 D.C.에서 이틀간 열린 Public Sector Summit에 정부 관계자·혁신가·산업 파트너 2,700명 이상이 참여했다고 소개했습니다. 공공 부문 AI 활용 사례와 발표 내용을 정리한 자료입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Docker·ActiveState, 신뢰할 수 있는 콘텐츠 협력 확대
Docker·ActiveState, 신뢰할 수 있는 콘텐츠 협력 확대
Docker는 ActiveState와의 협력을 통해 개발팀이 사용하는 신뢰할 수 있는 콘텐츠의 기준을 확장한다고 발표했습니다. 도입 시 지원 대상과 기존 이미지 검증 절차의 관계를 확인해야 합니다.
원문 보기 →4.2 CNCF Score, Docker 오픈소스 지원 프로그램으로 보안 개선
CNCF Score, Docker 오픈소스 지원 프로그램으로 보안 개선
Docker는 CNCF Score 프로젝트가 Docker Scout, Hardened Images, Docker-Sponsored Open Source Program을 활용해 컨테이너 보안을 개선한 사례를 소개했습니다. 사례의 적용 조건을 자사 빌드 경로와 비교할 수 있습니다.
원문 보기 →4.3 CodeQL 2.27.4, 쿼리 정확도·메타데이터 개선
CodeQL 2.27.4, 쿼리 정확도·메타데이터 개선
GitHub는 CodeQL 2.27.4에서 여러 언어의 쿼리 정확도와 메타데이터를 개선했다고 발표했습니다. 분석 결과의 증감을 평가할 때 엔진·쿼리 버전 변경을 함께 기록해야 합니다.
원문 보기 →5. 블록체인 뉴스
5.1 바이낸스 63억 달러 해킹 보도 후 Fed·OCC의 은행 점검
바이낸스 63억 달러 해킹 보도 후 Fed·OCC의 은행 점검
Bitcoin Magazine 보도에 따르면 Fed와 OCC 감독 당국은 바이낸스 해킹 이후 미국 은행의 취약성을 점검하기 위해 연락했습니다. 제목은 피해 규모를 63억 달러로 제시하며, 구체적인 영향 범위는 원문과 당국 발표를 대조해야 합니다.
원문 보기 →5.2 Tether·Tron, 바이낸스 해킹 두 달 전 T3 범죄 대응 조직 종료 보도
Tether·Tron, 바이낸스 해킹 두 달 전 T3 범죄 대응 조직 종료 보도
Bitcoin Magazine은 T3 Financial Crime Unit이 8월 말 활동을 종료했다고 보도했습니다. 이 조직은 23개 관할 당국과 협력해 불법 USDT 4억 5,000만 달러 이상을 동결했다고 밝혔습니다. 활동 종료와 이후 사고 사이의 인과관계는 이 사실만으로 입증되지 않습니다.
원문 보기 →5.3 American Bitcoin, 보유 자산 평가이익과 함께 분기 순이익 1억 2,600만 달러 기록

American Bitcoin, 보유 자산 평가이익과 함께 분기 순이익 1억 2,600만 달러 기록
Bitcoin Magazine은 American Bitcoin이 보유 Bitcoin에서 1억 9,730만 달러의 이익을 반영해 3분기 약 1억 2,600만 달러 순이익을 기록했다고 보도했습니다. 직전 분기 5,720만 달러 손실과 대비되며, 현금흐름과 평가손익은 구분해 읽어야 합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 | |
|---|---|---|---|
| worklog-system 주간보고 자동화 구축 경험기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 10th 에서 발표되었던 세션을 공개합니다. worklog-system 주간보고 자동화 구축 경험기 NAVER D2 | worklog-system 주간보고 자동화 구축 경험기 naver.me 발표 내용 대 AI 시대에 본인의 업무 기록을 수집하고 TODO 및 회의록을 기록하는 등이 확인되었습니다. |
| 2026년과 이후 JavaScript의 동향 - 브라우저 밖의 JavaScript | 네이버 D2 | 브라우저 밖의 JavaScript 동향을 마지막으로 다루었던 2019년 시점( 1부 , 2부 )에서는 Node.js 12와 막 1년을 넘긴 Deno를 소개하며 “Node.js와 같은 성공을 거둘 수 있을지는 아직 미지수”라고 썼습니다 | |
| 2026년과 이후 JavaScript의 동향 - JavaScript(ECMAScript) | 네이버 D2 | 2016년부터 매년 이어 오던 “JavaScript의 동향” 연재는 2020년을 마지막으로 한동안 쉬었습니다. 그사이 6년이 지났고, 그 6년 동안 ECMAScript 명세는 여섯 번 개정되었습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 11건 | 기타 주제 |
| AI/ML | 2건 | The Hacker News 관련 동향, OpenAI Blog 관련 동향 |
| 클라우드 보안 | 1건 | The Hacker News 관련 동향 |
| 블록체인/암호화폐 | 1건 | The Hacker News 관련 동향 |
| 취약점/CVE | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(2건)입니다. The Hacker News 관련 동향, OpenAI Blog 관련 동향 등이 주요 이슈입니다.
실무 체크리스트
P0 (즉시)
- ThreatsDay: Apache OFBiz 원격 코드 실행·DreamHost 침해 소식 관련 긴급 패치 및 영향도 확인
- 5 Active Cyber Threats That Put US Enterprises at 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 노출 관리 플랫폼만으로 해소되지 않는 보안 위험 관련 보안 검토 및 모니터링
- OpenAI, 30시간 실행으로 Linux 권한 상승 익스플로잇 948개 생성 관련 보안 검토 및 모니터링
- 호그와트 레거시, GeForce NOW에서 NVIDIA DLSS 5 적용 관련 보안 검토 및 모니터링
- OpenAI, 책임 있는 AI 인프라 개발 원칙 발표 관련 보안 검토 및 모니터링
- 에이전트 시대의 기계 속도 개발·방어 전략 관련 보안 검토 및 모니터링
P2 (30일 내)
- 호그와트 레거시, GeForce NOW에서 NVIDIA DLSS 5 적용 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 27일 주간 보안 다이제스트: /posts/2026/10/27/Tech_Security_Weekly_Digest_Agent_Update_Security_Malware/
- 2026년 10월 26일 주간 보안 다이제스트: /posts/2026/10/26/Tech_Security_Weekly_Digest_AI_Malware_Agent/
- 2026년 10월 25일 주간 보안 다이제스트: /posts/2026/10/25/Tech_Security_Weekly_Digest_AI_Bitcoin/
| 리소스 | 링크 |
|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog |
| MITRE ATT&CK | attack.mitre.org |
| FIRST EPSS | first.org/epss |
🔗 관련 포스트
- 2026년 10월 07일 주간 보안 다이제스트: 클라우드·AI 에이전트·클라우드 보안 (30건) — 2026-10-07
- 2026년 10월 27일 주간 보안 다이제스트: 제로데이·패치·랜섬웨어 (25건) — 2026-10-27
- 2026년 10월 26일 주간 보안 다이제스트: 클라우드·악성코드·BYOVD EDR (21건) — 2026-10-26
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요