
- The Hacker News: 가짜 ChatGPT, Gemini, Claude 광고 포털이 자격 증명과 MFA 코드를 탈취
- The Hacker News: Linux 백도어, 한국과 대만에서 탐지 회피 위해 이메일 보안 도구로 위장
- AWS Security Blog: AWS 관리형 서비스로 SPIRE 보안 및 복원력 개선
- Google Cloud Blog: MCP Toolbox Java SDK v1.0 발표: 엔터프라이즈를 위한 에이전트 기반 데이터 액세스
서론
안녕하세요, Twodragon입니다.
2026년 10월 07일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 가짜 ChatGPT, Gemini, Claude 광고 포털이 자격 증명과 MFA 코드를 탈취 | 🟠 High |
| 🔒 Security | The Hacker News | Linux 백도어, 한국과 대만에서 탐지 회피 위해 이메일 보안 도구로 위장 | 🟠 High |
| 🔒 Security | AWS Security Blog | AWS 관리형 서비스로 SPIRE 보안 및 복원력 개선 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | NTS: Meta에서의 인증된 시간 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | Atlassian과 OpenAI, 기업 지식을 실행으로 전환하기 위해 파트너십 확대 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 통신 사업자들이 오픈 모델을 기반으로 AI 전략을 구축하는 이유 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | MCP Toolbox Java SDK v1.0 발표: 엔터프라이즈를 위한 에이전트 기반 데이터 액세스 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Spanner로 대규모 Managed Apache Iceberg 구현: Lakehouse 런타임 카탈로그를 지원하는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AI 추론 모델 서비스를 위한 네트워킹 - GKE 전용 및 기타 모든 백엔드용 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Copilot 사용 메트릭에서 에이전트 활동을 복원하려면 IDE를 업데이트하세요 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 가짜 ChatGPT, Gemini, Claude 광고 포털이 자격 증명과 MFA 코드를 탈취, Linux 백도어, 한국과 대만에서 탐지 회피 위해 이메일 보안 도구로 위장, NTS: Meta에서의 인증된 시간 등 High 등급 위협 6건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 가짜 ChatGPT, Gemini, Claude 광고 포털이 자격 증명과 MFA 코드를 탈취

가짜 ChatGPT, Gemini, Claude 광고 포털이 자격 증명과 MFA 코드를 탈취
사이버 보안 연구진이 Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse, Manus 등 AI 챗봇의 광고 상품을 사칭하는 인간 운영형 피싱 플랫폼을 공개했다.
원문 보기 →Fake ChatGPT, Gemini, Claude 광고 포털 피싱 분석
기술적 배경 및 위협 분석
이번 캠페인은 AI 챗봇의 광고·비즈니스 계정 연동 기능을 사칭한 “인간 운영형(huam-operated) 피싱 플랫폼”이다. 기존 자동화 피싱 킷과 달리 실시간으로 공격자가 개입해 캠페인 최적화, 광고비 감사(spend audit), 비즈니스 계정 연결 등을 미끼로 자격증명과 MFA 코드까지 탈취한다. ChatGPT, Gemini, Claude, Perplexity, Meta Muse, Manus 등 주요 AI 서비스를 동시에 사칭한다는 점에서 특정 벤더 대상이 아닌 AI 생태계 전반을 노린 공급망형 위협이다.
기술적으로는 ▲유사 도메인 및 광고 랜딩 페이지 ▲실시간 채팅 기반 사회공학 ▲OTP 릴레이(실시간 프록시)를 통한 MFA 우회가 결합된 AiTM(Adversary-in-the-Middle) 패턴으로 분류된다. MFA 코드까지 탈취된다는 것은 TOTP/SMS 기반 인증이 더 이상 방어선이 되지 못함을 의미한다.
실무 영향 분석
DevSecOps 관점에서 핵심 리스크는 CI/CD 파이프라인과 클라우드 시크릿의 연쇄 노출이다. 개발자가 AI API 키·광고 계정을 관리하다 탈취당하면, 해당 세션 토큰으로 GitHub, AWS, GCP, SaaS 광고 콘솔까지 측면 이동이 가능하다. 특히 AI 챗봇 계정은 종종 조직 SSO로 연결되어 있어 단일 계정 탈취가 전체 IdP 세션 장악으로 확대될 수 있다. 또한 “spend audit” 미끼는 재무·마케팅 담당자까지 표적 범위를 넓혀, 보안 경계가 개발 조직 밖으로 확장된다.
1.2 Linux 백도어, 한국과 대만에서 탐지 회피 위해 이메일 보안 도구로 위장

Linux 백도어, 한국과 대만에서 탐지 회피 위해 이메일 보안 도구로 위장
한국과 대만의 통신 및 네트워크 장비를 노린 Linux 백도어가 트래픽을 이메일 서비스와 정상 프로세스로 위장해 탐지를 회피하고 있다. 공격자들은 방어 회피를 위해 악성 소프트웨어를 정상 운영체제 구성 요소나 프로세스 이름으로 명명하는 수법을 사용한다.
원문 보기 →Linux 백도어, 이메일 보안 도구 위장 — DevSecOps 관점 분석
기술적 배경 및 위협 분석
해당 위협은 한국·대만의 통신 및 네트워크 장비를 표적으로 한 Linux 백도어로, 트래픽을 이메일 서비스(SMTP/IMAP 등)로 위장하고 프로세스명을 정상 바이너리(예: systemd, cron, postfix 유사 명칭)로 가장해 탐지를 회피한다. 핵심은 Defense Evasion(T1070, T1036) 기법으로, 합법 프로세스 명명을 악용해 EDR/호스트 기반 탐지와 네트워크 트래픽 분석을 동시에 우회한다는 점이다. 특히 통신·네트워크 장비는 패치 주기가 길고, 텔넷/SSH·SNMP 등 관리 채널이 노출되기 쉬워 초기 침투 이후 장기 잠복에 유리하다. 이메일 포트(25/465/587/993)를 사용한 C2는 방화벽 정책상 허용되는 경우가 많아 탐지 난이도가 높다.
실무 영향 분석
- 탐지 신뢰도 저하: 프로세스명 기반 화이트리스트 정책이 무력화되므로, 서명·해시·행위 기반 탐지로 전환이 필요하다.
- 네트워크 정책 재점검 필요: 이메일 트래픽으로 위장한 C2를 차단하려면 목적지 평판·TLS 지문(JA3/JA4)·비정상 페이로드 분석이 요구된다.
- 공급망/엣지 리스크: 통신·네트워크 장비는 DevSecOps 파이프라인 밖에 있는 경우가 많아 자산 인벤토리·SBOM·취약점 관리 사각지대가 된다.
- 컴플라이언스 이슈: 국내 망 보안 규정(정보통신망법, 주요정보통신기반시설 보호지침)상 침해 사고 신고·증적 요구 가능성.
1.3 AWS 관리형 서비스로 SPIRE 보안 및 복원력 개선

AWS 관리형 서비스로 SPIRE 보안 및 복원력 개선
AWS managed services를 활용해 SPIRE의 보안과 복원성을 개선하는 방법을 다룬다. 클라우드 환경에서 API keys, shared secrets, 정적 service account credentials 같은 기존 방식은 확장성과 일시성을 가진 워크로드에 적합하지 않아, 장기 정적 자격 증명에서 단기 암호화 워크로드 아이덴티티로 전환할 등이 확인되었습니다.
원문 보기 →요약
AWS managed services를 활용해 SPIRE의 보안과 복원성을 개선하는 방법을 다룬다. 클라우드 환경에서 API keys, shared secrets, 정적 service account credentials 같은 기존 방식은 확장성과 일시성을 가진 워크로드에 적합하지 않아, 장기 정적 자격 증명에서 단기 암호화 워크로드 아이덴티티로 전환할 필요가 있다.
권장 조치
- 관련 시스템의 인증 정보(Credential) 즉시 로테이션 검토
- MFA(다중 인증) 적용 현황 점검 및 미적용 시스템 식별
- SSO/IdP 로그에서 비정상 인증 시도 모니터링 강화
- 서비스 계정 및 API 키 사용 현황 감사
2. AI/ML 뉴스
2.1 NTS: Meta에서의 인증된 시간
NTS: Meta에서의 인증된 시간
Meta가 nts.meta.com에서 NTS(Network Time Security, RFC 8915)를 지원하는 공개 시간 서비스를 시작했으며, 패킷 인증을 통해 기기가 시간의 출처와 무결성을 검증할 수 있다. 이 서버는 클라이언트별 상태를 저장하지 않고 쿠키 키를 파생 방식으로 처리하며, 관련 코드는 모두 오픈소스로 공개되었다.
원문 보기 →2.2 Atlassian과 OpenAI, 기업 지식을 실행으로 전환하기 위해 파트너십 확대
Atlassian과 OpenAI, 기업 지식을 실행으로 전환하기 위해 파트너십 확대
Atlassian과 OpenAI가 파트너십을 확장해 frontier models를 기업 지식과 연결하고 팀의 업무 계획, 구축, 전달을 지원한다. 이를 통해 기업 지식을 실행으로 전환하는 것을 목표로 한다.
원문 보기 →2.3 통신 사업자들이 오픈 모델을 기반으로 AI 전략을 구축하는 이유
통신 사업자들이 오픈 모델을 기반으로 AI 전략을 구축하는 이유
통신 사업자들이 단순한 비용 절감을 넘어 자율 네트워크와 고객 서비스 같은 핵심 워크로드 전반에서 AI를 신뢰하고 통제하며 맞춤화하기 위해 open models 기반의 AI 전략을 구축하고 있다. NVIDIA의 최신 State of AI in Telecommunications 보고서도 이러한 전환을 반영하고 있다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 MCP Toolbox Java SDK v1.0 발표: 엔터프라이즈를 위한 에이전트 기반 데이터 액세스
MCP Toolbox Java SDK v1.0 발표: 엔터프라이즈를 위한 에이전트 기반 데이터 액세스
Google이 MCP Toolbox Java SDK v1.0을 정식 출시했으며, 이는 MCP Toolbox v1.0 발표에 이은 후속 릴리스입니다. 이번 버전은 널리 사용되는 엔터프라이즈 생태계에 타입 안전한 에이전트 오케스트레이션을 제공합니다.
원문 보기 →3.2 Spanner로 대규모 Managed Apache Iceberg 구현: Lakehouse 런타임 카탈로그를 지원하는 방법

Spanner로 대규모 Managed Apache Iceberg 구현: Lakehouse 런타임 카탈로그를 지원하는 방법
고객들이 lakehouse 아키텍처로 현대화하면서 Apache Iceberg 같은 개방형 포맷을 표준으로 채택해 호환 엔진 간 공유 데이터 자산을 구축하고 있다.
원문 보기 →요약
고객들이 lakehouse 아키텍처로 현대화하면서 Apache Iceberg 같은 개방형 포맷을 표준으로 채택해 호환 엔진 간 공유 데이터 자산을 구축하고 있다. lakehouse의 핵심 구성 요소인 catalog는 Apache Iceberg 환경에서 주로 Iceberg REST Catalog를 의미하며, Spanner가 Lakehouse runtime catalog를 지원하는 방식이 이 글의 주제다.
3.3 AI 추론 모델 서비스를 위한 네트워킹 - GKE 전용 및 기타 모든 백엔드용

AI 추론 모델 서비스를 위한 네트워킹 - GKE 전용 및 기타 모든 백엔드용
기업과 개발자는 여러 AI inference model을 자주 실행하며, 올바른 아키텍처는 모델 호출을 단순화하고 중앙 집중식 governance를 제공할 수 있습니다.
원문 보기 →요약
기업과 개발자는 여러 AI inference model을 자주 실행하며, 올바른 아키텍처는 모델 호출을 단순화하고 중앙 집중식 governance를 제공할 수 있습니다. 이 글에서는 Google Kubernetes Engine(GKE)용과 기타 모든 backend 유형용이라는 두 가지 networking AI inference model serving 참조 아키텍처를 살펴봅니다.
4. DevOps & 개발 뉴스
4.1 Copilot 사용 메트릭에서 에이전트 활동을 복원하려면 IDE를 업데이트하세요
Copilot 사용 메트릭에서 에이전트 활동을 복원하려면 IDE를 업데이트하세요
Copilot 사용량 지표에서 agent activity나 agent lines of code가 감소하는 원인이 발견되어 수정 사항이 배포되고 있습니다. IDE를 업데이트하면 Copilot usage metrics의 agent activity가 복원됩니다.
원문 보기 →4.2 에이전트 규모 개발을 위한 Git 인프라 구축
에이전트 규모 개발을 위한 Git 인프라 구축
GitHub는 서비스 운영을 중단하지 않은 채 GitHub의 Git 인프라를 재구축하며, 이를 통해 agent-scale 소프트웨어 개발을 위한 기반을 마련하고 있다. 해당 내용은 The GitHub Blog의 ”Building Git infrastructure for agent-scale development” 글에서 다뤄졌다.
원문 보기 →4.3 Stacked pull requests 일반 제공
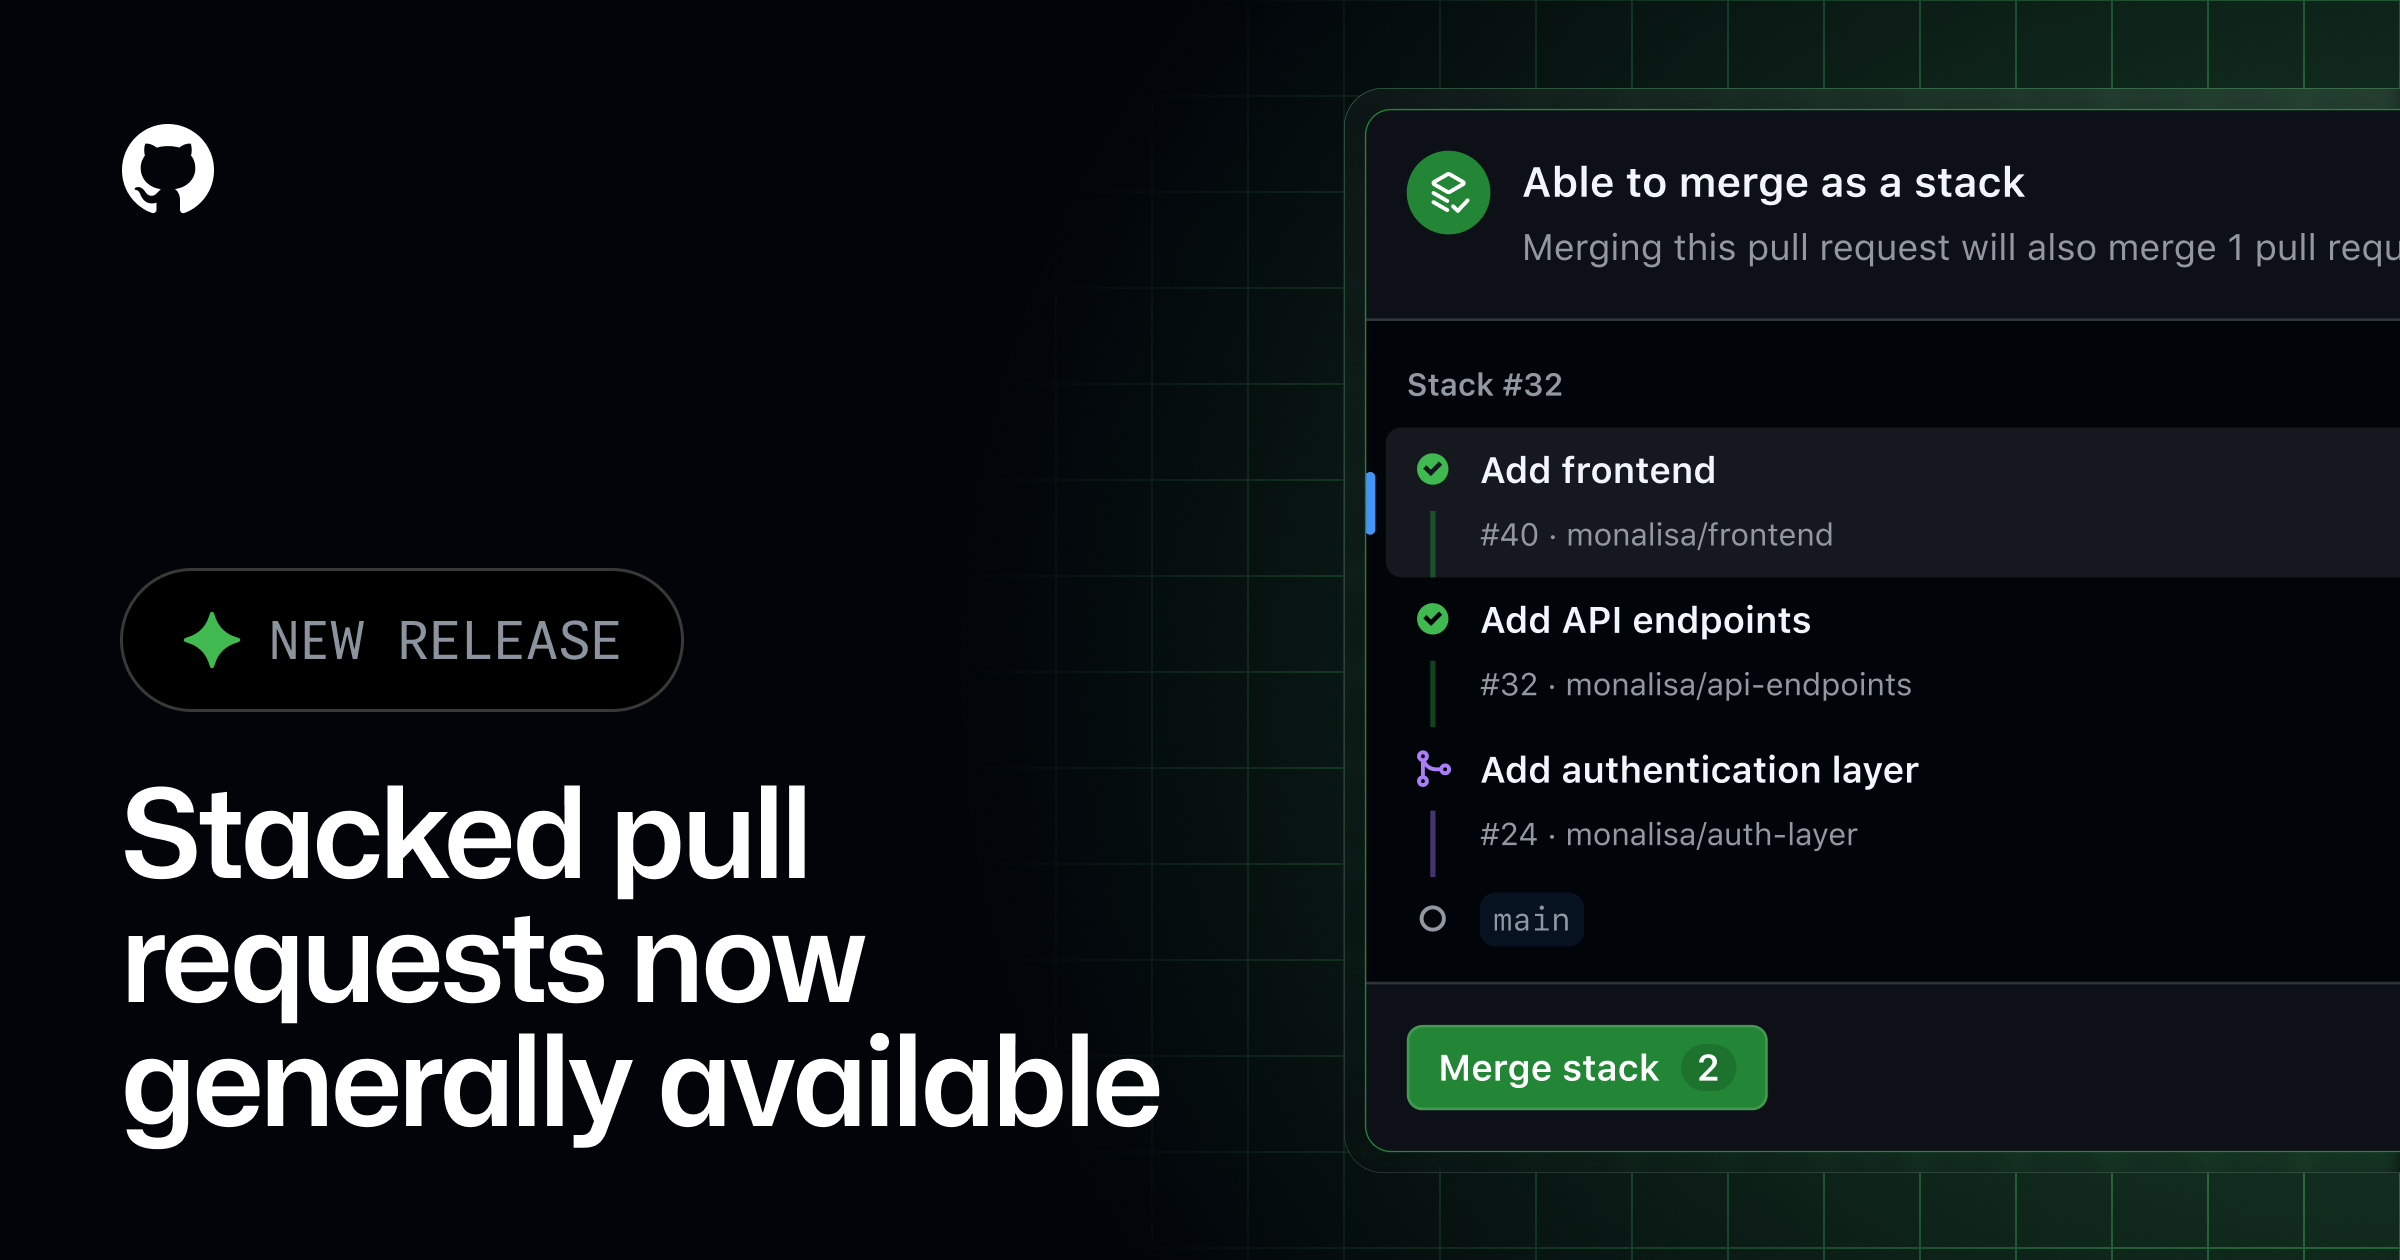
Stacked pull requests 일반 제공
GitHub stacked pull requests가 정식 출시되어 큰 변경 사항을 독립적으로 리뷰하고 함께 병합할 수 있는 작은 단위의 pull request로 나눌 수 있게 되었습니다. 이 기능은 public preview를 거쳐 일반 제공 단계에 도달했습니다.
원문 보기 →5. 블록체인 뉴스
5.1 $350M St Cloud CEO Jed Meyer: Bitcoin을 핵심 원장에 올린 최초의 신용조합
$350M St Cloud CEO Jed Meyer: Bitcoin을 핵심 원장에 올린 최초의 신용조합
St. Cloud CEO Jed Meyer는 1930년대 우편 신용조합이 실제 Bitcoin을 보관하며 20 BTC 이상을 확보했다고 밝혔다. 이 신용조합은 하이브리드 vault 모델을 통해 Bitcoin을 core ledger에 통합한 최초의 사례다.
원문 보기 →5.2 Leon Wankum: BTC, 부동산의 300조 달러 통화 프리미엄에 도전하다
Leon Wankum: BTC, 부동산의 300조 달러 통화 프리미엄에 도전하다
Leon Wankum은 한때 기본적인 가치 저장 수단이었던 부동산의 시대가 끝나고 있으며, Bitcoin이 부동산이 지닌 300조 달러 규모의 화폐적 프리미엄을 흡수하고 있다고 주장한다. 이는 Bitcoin Magazine에 Patrick Green이 기고한 글에서 다뤄졌다.
원문 보기 →5.3 Bitcoin 프라이버시의 전설 Amir Taaki, 싱가포르에서 추방
Bitcoin 프라이버시의 전설 Amir Taaki, 싱가포르에서 추방
Bitcoin 초기 기여자인 Amir Taaki가 싱가포르에서 추방되었으며, 그는 추방 전 몇 시간 동안 심문을 받았다고 밝혔다. 그는 이러한 일이 계속 반복되고 있다고 전했다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Airbnb에서 실제 데이터베이스 워크로드를 캡처하고 재생하기: 합성 테스트를 넘어서 | Airbnb Engineering | Airbnb는 MySQL 호환 데이터베이스의 실제 프로덕션 트래픽을 캡처해 오프라인에서 재생함으로써 부하 테스트, 용량 계획, 업그레이드 리스크 완화에 활용하는 방식을 공개했다. 이 인프라는 수백 개 클러스터에서 초당 수백만 QPS를 처리하는 온라인 데이터베이스의 핵심 기반을 이루며, 합성 테스트를 넘어선 실제 워크로드 검증을 가능하게 한다 |
| 해커들이 Google 및 기타 대형 서비스의 위조 TLS 인증서를 입수했다 | Ars Technica | 해커들이 3개 도메인 레지스트리를 침해해 Google 등 대형 서비스의 위조 TLS 인증서를 발급받았다. 이로 인해 공격자들은 unauthorized certs를 확보할 수 있게 되었다 |
| Metrics Board: 에이전트가 바로 쓸 수 있는 메트릭 레이어 구축 | Pinterest Engineering | Pinterest는 Metrics Board를 통해 에이전트가 바로 활용할 수 있는 메트릭 레이어를 구축하고 있으며, 이는 회사 전체의 비즈니스 성과 측정부터 각 기능 실험 결과 평가까지 모든 의사결정의 기반이 되는 신뢰할 수 있는 지표를 제공하기 위한 것이다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 3건 | NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 1건 | AWS Security Blog 관련 동향 |
| 인증 보안 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(3건)입니다. NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 등이 주요 이슈입니다.
실무 체크리스트
P0 (즉시)
- Ninja Forms 플러그인 취약점 악용돼 WordPress 사이트 해킹에 사용 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 가짜 ChatGPT, Gemini, Claude 광고 포털이 자격 증명과 MFA 코드를 탈취 관련 보안 검토 및 모니터링
- Linux 백도어, 한국과 대만에서 탐지 회피 위해 이메일 보안 도구로 위장 관련 보안 검토 및 모니터링
- LibreOffice와 OpenOffice 취약점으로 악성 스프레드시트가 매크로 경고 없이 코드 실행 가능 관련 보안 검토 및 모니터링
- NTS: Meta에서의 인증된 시간 관련 보안 검토 및 모니터링
- 통신 사업자들이 오픈 모델을 기반으로 AI 전략을 구축하는 이유 관련 보안 검토 및 모니터링
P2 (30일 내)
- NTS: Meta에서의 인증된 시간 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 06일 주간 보안 다이제스트: /posts/2026/10/06/Tech_Security_Weekly_Digest_AI_AWS_Security_Ransomware/
- 2026년 10월 05일 주간 보안 다이제스트: /posts/2026/10/05/Tech_Security_Weekly_Digest_Zero-Day_Patch_ML_AI/
- 2026년 10월 04일 주간 보안 다이제스트: /posts/2026/10/04/Tech_Security_Weekly_Digest_Zero-Day_ML_Update_AI/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| GitHub Engineering Blog | github.blog | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 06일 주간 보안 다이제스트: 제로데이·패치·AI 에이전트 (26건) — 2026-10-06
- 2026년 10월 04일 주간 보안 다이제스트: 제로데이·패치·보안 위협 (16건) — 2026-10-04
- 2026년 09월 30일 주간 보안 다이제스트: 클라우드 보안·보안 위협·AI (28건) — 2026-09-30
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요