
- The Hacker News: 도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다.
- The Hacker News: 새로운 Spectre-v2 BTR 공격, 기존 방어에도 불구 리눅스 메모리 유출
- The Hacker News: 러시아의 Star Blizzard가 가짜 행사 초대장으로 100개 이상의 조직을 표적 공격해 백도어를
- Google Cloud Blog: 45배 빨라진 GKE Agent Sandbox로 agentic RL 및 평가 연구 속도 가속화
서론
안녕하세요, Twodragon입니다.
2026년 09월 30일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 3개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다. | 🟠 High |
| 🔒 Security | The Hacker News | 새로운 Spectre-v2 BTR 공격, 기존 방어에도 불구 Linux 메모리 유출 | 🟠 High |
| 🔒 Security | The Hacker News | 러시아의 Star Blizzard가 가짜 행사 초대장으로 100개 이상의 조직을 표적 공격해 백도어를 유포한다. | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | GPT-6.1 Sol 소개 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | DevDay 2026 요약 | 🟡 Medium |
| 🤖 AI/ML | Cointelegraph | OpenAI, 신규 펀딩 라운드서 기업 가치 1.4조 달러에 달할 수도: 보고서 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 45배 빨라진 GKE Agent Sandbox로 agentic RL 및 평가 연구 속도 가속화 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | ADK의 Graph Workflows: 알아야 할 모든 것 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud 파트너사, Gemini Enterprise로 새로운 보안 에이전트 및 AI 방어 선보여 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Dependabot용 저장소 커스텀 러너 설정 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다., 새로운 Spectre-v2 BTR 공격, 기존 방어에도 불구 Linux 메모리 유출, 러시아의 Star Blizzard가 가짜 행사 초대장으로 100개 이상의 조직을 표적 공격해 백도어를 유포한다. 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | High | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
오늘의 우선순위를 한 가지로 좁히면, 런타임 환경의 깊은 가시성과 행위 기반 이상 탐지를 강화하는 것입니다. 비밀번호 탈취로 7주간 미탐지된 유출, 방어 무력화 Spectre-v2 공격, 가짜 초대 백도어 유포는 인간 심리부터 하드웨어까지 깊이 침투하여 기존 방어를 무력화하고 장기 잠복하는 공격 양상을 명확히 보여줍니다. DevSecOps는 GitHub Actions 스캔이나 AWS IAM 정책 강화를 넘어, eBPF 런타임 보안이나 XDR 도입으로 운영 환경의 비정상 행위를 실시간 감지 및 대응에 집중해야 합니다.
1. 보안 뉴스
1.1 도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다.

도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다.
공격자가 프랑스 조세 당국 직원들의 도난된 비밀번호를 사용하여 6월과 7월에 수십만 명의 납세자와 기업에 대한 세금 데이터를 탈취했습니다. 이 공격은 7주 동안 감지되지 않았으며, 조세 당국과 프랑스 국가 사이버 보안국 모두 데이터 유출을 포착하지 못했고, 사이버 보안국은 공격이 정교하지 않았다고 밝혔습니다.
원문 보기 →프랑스 세금 데이터 유출: DevSecOps 관점 분석
-
기술 배경 프랑스 세금 데이터 유출은 직원 자격 증명 탈취라는 기본적인 공격 벡터를 통해 발생했으며, 7주간 미감지된 점이 핵심이다. 이는 개발 단계부터 운영에 이르는 전 과정에서 강력한 인증 메커니즘 부재, 취약한 접근 제어, 그리고 데이터 유출 감지 및 이상 징후 모니터링 시스템의 부재를 시사한다. ‘정교하지 않은 공격’이라는 평가는 기본적인 보안 원칙조차 제대로 적용되지 않았음을 드러낸다.
-
실무 영향 이 사고는 강력한 ID 및 접근 관리(IAM) 시스템, 다단계 인증(MFA)의 미적용, 그리고 보안 정보 및 이벤트 관리(SIEM) 도구를 통한 실시간 모니터링 및 경고 시스템의 부재를 보여준다. 또한, 데이터 유출 방지(DLP) 솔루션이나 침입 탐지/방지 시스템(IDS/IPS)이 제 역할을 하지 못했거나 아예 없었을 가능성을 제기한다. 개발 단계부터 시큐어 코딩 및 보안 취약점 점검이 부족했을 수 있으며, 운영 단계의 지속적인 보안 감사 및 로깅 분석 프로세스 또한 미흡했음이 드러났다.
- 체크리스트
- 모든 중요 시스템에 다단계 인증(MFA) 및 강력한 비밀번호 정책 적용
- SIEM/SOAR 및 DLP 솔루션을 통한 실시간 보안 모니터링 및 이상 징후 자동 감지 체계 구축
- 개발 파이프라인(CI/CD)에 정적/동적 보안 분석(SAST/DAST) 도구 통합 및 취약점 자동 검사
- 정기적인 보안 인식 교육 및 위협 모델링을 통한 사전 예방적 보안 문화 구축
- MITRE ATT&CK
- 초기 접근 (TA0001 - Initial Access):
- T1078 - 유효 계정 (Valid Accounts): 탈취된 직원 비밀번호 사용
- 수집 (TA0009 - Collection):
- T1005 - 로컬 시스템으로부터 데이터 수집 (Data from Local System): 세금 데이터 접근 및 수집
- 반출 (TA0010 - Exfiltration):
- T1041 - C2 채널을 통한 반출 (Exfiltration Over C2 Channel): 데이터 유출 감지 실패
- 초기 접근 (TA0001 - Initial Access):
1.2 새로운 Spectre-v2 BTR 공격, 기존 방어에도 불구 Linux 메모리 유출

새로운 Spectre-v2 BTR 공격, 기존 방어에도 불구 Linux 메모리 유출
VUSec과 Scuola Superiore Sant'Anna의 학자들이 새로운 스펙터-v2 변종인 Branch Target Reuse(BTR) 공격에 대한 세부 정보를 공개했습니다. 이 취약점은 웹 브라우저, 언어 런타임 및 운영체제 커널의 JIT 엔진에 영향을 미쳐 리눅스 메모리를 유출시키며, 여러 CPU 벤더에 걸쳐 발생합니다.
원문 보기 →Spectre-v2 BTR: JIT 엔진 메모리 누수 공격과 DevSecOps 관점
-
기술 배경 새로운 Spectre-v2 변형인 BTR(Branch Target Injection Reissue) 공격은 CPU의 예측 실행 메커니즘을 악용하여 Linux 시스템의 민감한 메모리 내용을 유출합니다. 이 공격은 웹 브라우저의 JIT(Just-In-Time) 엔진, 언어 런타임(Node.js, JVM 등), 그리고 운영체제 커널까지 광범위한 시스템에 영향을 미치며 기존 방어 기법들을 우회합니다.
-
실무 영향 DevSecOps 관점에서 이는 심각한 위협입니다. 웹 애플리케이션의 클라이언트 측(브라우저)에서뿐만 아니라, JIT 컴파일러를 사용하는 서버 측 애플리케이션(예: Node.js, Python, Java 기반 서비스)의 메모리 내 민감 데이터(API 키, 사용자 세션 정보 등) 유출로 이어질 수 있습니다. Docker, Kubernetes와 같은 컨테이너 환경의 Linux 기반 워크로드와 클라우드 인스턴스에 직접적인 영향을 미쳐 데이터 침해 및 권한 상승의 위험을 증가시킵니다.
- 체크리스트
- OS 커널 및 JIT 엔진(브라우저, 런타임) 최신 보안 패치 신속 적용.
- 위협 모델링을 재수행하여 CPU 사이드 채널 공격 경로 분석 및 데이터 격리 전략 강화.
- 비정상적인 메모리 접근 및 시스템 행위 탐지를 위한 모니터링 강화.
- 최소 권한 원칙(Principle of Least Privilege) 적용 및 중요 데이터의 메모리 상주 시간 최소화.
- MITRE ATT&CK
- T1005 - Data from Local System (로컬 시스템 데이터 수집)
- 하위 기술: 시스템 메모리에서 민감 정보를 수집하는 행위와 직접적으로 관련됩니다.
- T1005 - Data from Local System (로컬 시스템 데이터 수집)
1.3 러시아의 Star Blizzard가 가짜 행사 초대장으로 100개 이상의 조직을 표적 공격해 백도어를 유포한다.

러시아의 Star Blizzard가 가짜 행사 초대장으로 100개 이상의 조직을 표적 공격해 백도어를 유포한다.
Microsoft에 따르면, 러시아 국가 지원 해킹 그룹 스타 블리자드(Star Blizzard)가 가짜 행사 초대장을 이용해 윈도우 컴퓨터에 백도어를 설치하려 시도했습니다. 이들은 지난 1월부터 주로 미국과 영국에 위치한 100개 이상의 우크라이나 관련 기관을 표적으로 삼아 공격했으며, 최소 한 대의 컴퓨터가 감염된 것으로 알려졌습니다.
원문 보기 →Star Blizzard 공격과 DevSecOps 방어 전략
-
기술 배경 러시아 해킹 그룹 Star Blizzard는 가짜 이벤트 초대장을 통해 스피어 피싱 공격을 감행, 윈도우 시스템에 백도어를 설치합니다. 이는 사용자 심리를 악용한 사회 공학적 기법과 고도화된 악성코드 전달을 결합한 국가 지원 해킹(APT)의 전형적인 수법입니다. 목표는 주로 우크라이나 관련 기관에 대한 장기적 접근 및 정보 탈취입니다.
-
실무 영향 이 공격은 조직의 이메일 시스템(Microsoft 365, Google Workspace 등)을 통해 유입되며, 감염된 윈도우 엔드포인트(개발자 워크스테이션, 서버 등)에 백도어를 심습니다. 이는 기업의 주요 정보 유출뿐만 아니라, 잠재적으로 CI/CD 파이프라인 접근을 통한 소프트웨어 공급망 공격으로 이어질 수 있습니다. EDR/XDR 솔루션의 탐지 우회 시도가 있을 수 있어, 이메일 보안 게이트웨이(SEG) 및 엔드포인트 보안 솔루션의 고도화된 위협 탐지 역량이 필수적입니다. 또한, 계정 탈취 위험이 높아 강력한 IAM(Identity and Access Management) 정책과 MFA(Multi-Factor Authentication) 적용이 중요합니다.
- 체크리스트
- 지속적인 보안 인식 교육: 스피어 피싱 공격 유형 및 식별 방법, 의심스러운 첨부파일/링크 클릭 금지 교육을 개발/운영팀 포함 전 직원에 정기적으로 실시합니다.
- 엔드포인트 보안 강화: EDR/XDR 솔루션을 통해 악성코드 실행 및 행위 기반 탐지를 강화하고, 모든 윈도우 시스템에 최신 보안 패치를 신속하게 적용합니다.
- 이메일 보안 정책 개선: 스팸/피싱 메일 필터링 강화, 첨부파일/링크 검증, DMARC/SPF/DKIM 설정을 통한 이메일 위변조 방지를 구현합니다.
- 강력한 접근 제어: 모든 시스템 및 애플리케이션에 MFA를 의무화하고, 최소 권한 원칙(Principle of Least Privilege)을 적용하여 계정 탈취 피해를 최소화합니다.
- MITRE ATT&CK
Star Blizzard의 공격은 주로 다음 MITRE ATT&CK 전술 및 기법과 연관됩니다.
- Initial Access (TA0001):
- T1566.001 Spearphishing Attachment: 가짜 이벤트 초대장 내 악성 첨부파일
- T1566.002 Spearphishing Link: 악성 웹사이트로 유도하는 링크 포함
- Persistence (TA0003): 백도어 설치를 통한 지속적인 시스템 접근 (예: T1547.001 Boot or Logon Autostart Execution)
- Defense Evasion (TA0005): 백도어 코드 난독화 등을 통해 보안 솔루션 우회 (T1027 Obfuscated Files or Information)
- Initial Access (TA0001):
2. AI/ML 뉴스
2.1 GPT-6.1 Sol 소개
GPT-6.1 Sol 소개
새롭게 선보인 GPT-6.1 Sol은 코딩, 컴퓨터 사용 및 전문 업무에서 Astra에 근접하는 지능을 제공합니다. 이 모델은 Astra의 표준 API 입출력 토큰 가격의 5분의 1 수준으로 이용할 수 있습니다.
원문 보기 →2.2 DevDay 2026 요약
DevDay 2026 요약
OpenAI DevDay 2026에서는 20가지 이상의 주요 발표가 있었습니다. 여기에는 GPT-6 Astra, ChatGPT, Codex 등 신규 모델 및 서비스 개선사항과 API, 보안, 개발자 도구 등이 포함됩니다.
원문 보기 →2.3 OpenAI, 신규 펀딩 라운드서 기업 가치 1.4조 달러에 달할 수도: 보고서
OpenAI, 신규 펀딩 라운드서 기업 가치 1.4조 달러에 달할 수도: 보고서
OpenAI는 투자자들로부터 추가 300억 달러를 조달하려 한다고 알려졌습니다. 이는 ChatGPT 개발사가 오랫동안 기다려온 상장 데뷔를 2027년으로 미루면서 추진하는 자금 조달입니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 45배 빨라진 GKE Agent Sandbox로 agentic RL 및 평가 연구 속도 가속화

45배 빨라진 GKE Agent Sandbox로 agentic RL 및 평가 연구 속도 가속화
대규모 에이전트 강화 학습 및 평가 시, 고가 GPU 클러스터가 CPU 샌드박스 콜드 스타트, 대용량 이미지 풀링 등으로 인해 유휴 상태로 방치되는 병목 현상이 발생합니다. 이는 샌드박스 인프라 문제로, 연구 속도를 저하시키고 막대한 훈련 예산을 소모하게 만듭니다.
원문 보기 →3.2 ADK의 Graph Workflows: 알아야 할 모든 것

ADK의 Graph Workflows: 알아야 할 모든 것
그래프 엔지니어링은 작업을 노드와 엣지로 설계하고 다음 단계의 제어 주체를 결정하는 것이며, ADK(Agent Development Kit)의 워크플로는 이를 함수와 에이전트를 통해 실행 가능한 프로세스로 구현합니다.
원문 보기 →요약
그래프 엔지니어링은 작업을 노드와 엣지로 설계하고 다음 단계의 제어 주체를 결정하는 것이며, ADK(Agent Development Kit)의 워크플로는 이를 함수와 에이전트를 통해 실행 가능한 프로세스로 구현합니다. 이 게시물은 환불 예시를 통해 병렬 단계 실행, 의사결정 라우팅, 사람의 검토를 위한 일시 중지, 그리고 목록 처리 등 다양한 기능들을 시연합니다.
3.3 Google Cloud 파트너사, Gemini Enterprise로 새로운 보안 에이전트 및 AI 방어 선보여
Google Cloud 파트너사, Gemini Enterprise로 새로운 보안 에이전트 및 AI 방어 선보여
위협 행위자들이 AI를 이용해 사이버 공격을 가속화하고 개발함에 따라, 기업 방어자들은 AI와 함께 기업만이 보유한 비즈니스 문맥에 의존해야 합니다. 엔터프라이즈 사이버 방어는 신원, 네트워크, 엔드포인트, 데이터, 클라우드 및 애플리케이션 계층을 아우르며, 각각 고유한 문맥을 가진 여러 제품으로 분할되는 경우가 많습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Dependabot용 저장소 커스텀 러너 설정
Dependabot용 저장소 커스텀 러너 설정
저장소 관리자는 이제 Dependabot 버전 및 보안 업데이트 시 러너 유형, 선택적 사용자 지정 레이블, 그리고 러너 그룹을 구성할 수 있습니다. 이를 통해 Dependabot 업데이트 실행 환경에 대한 더욱 세밀한 제어가 가능해졌습니다.
원문 보기 →4.2 외부 맞춤 속성으로 비즈니스 맥락 제공
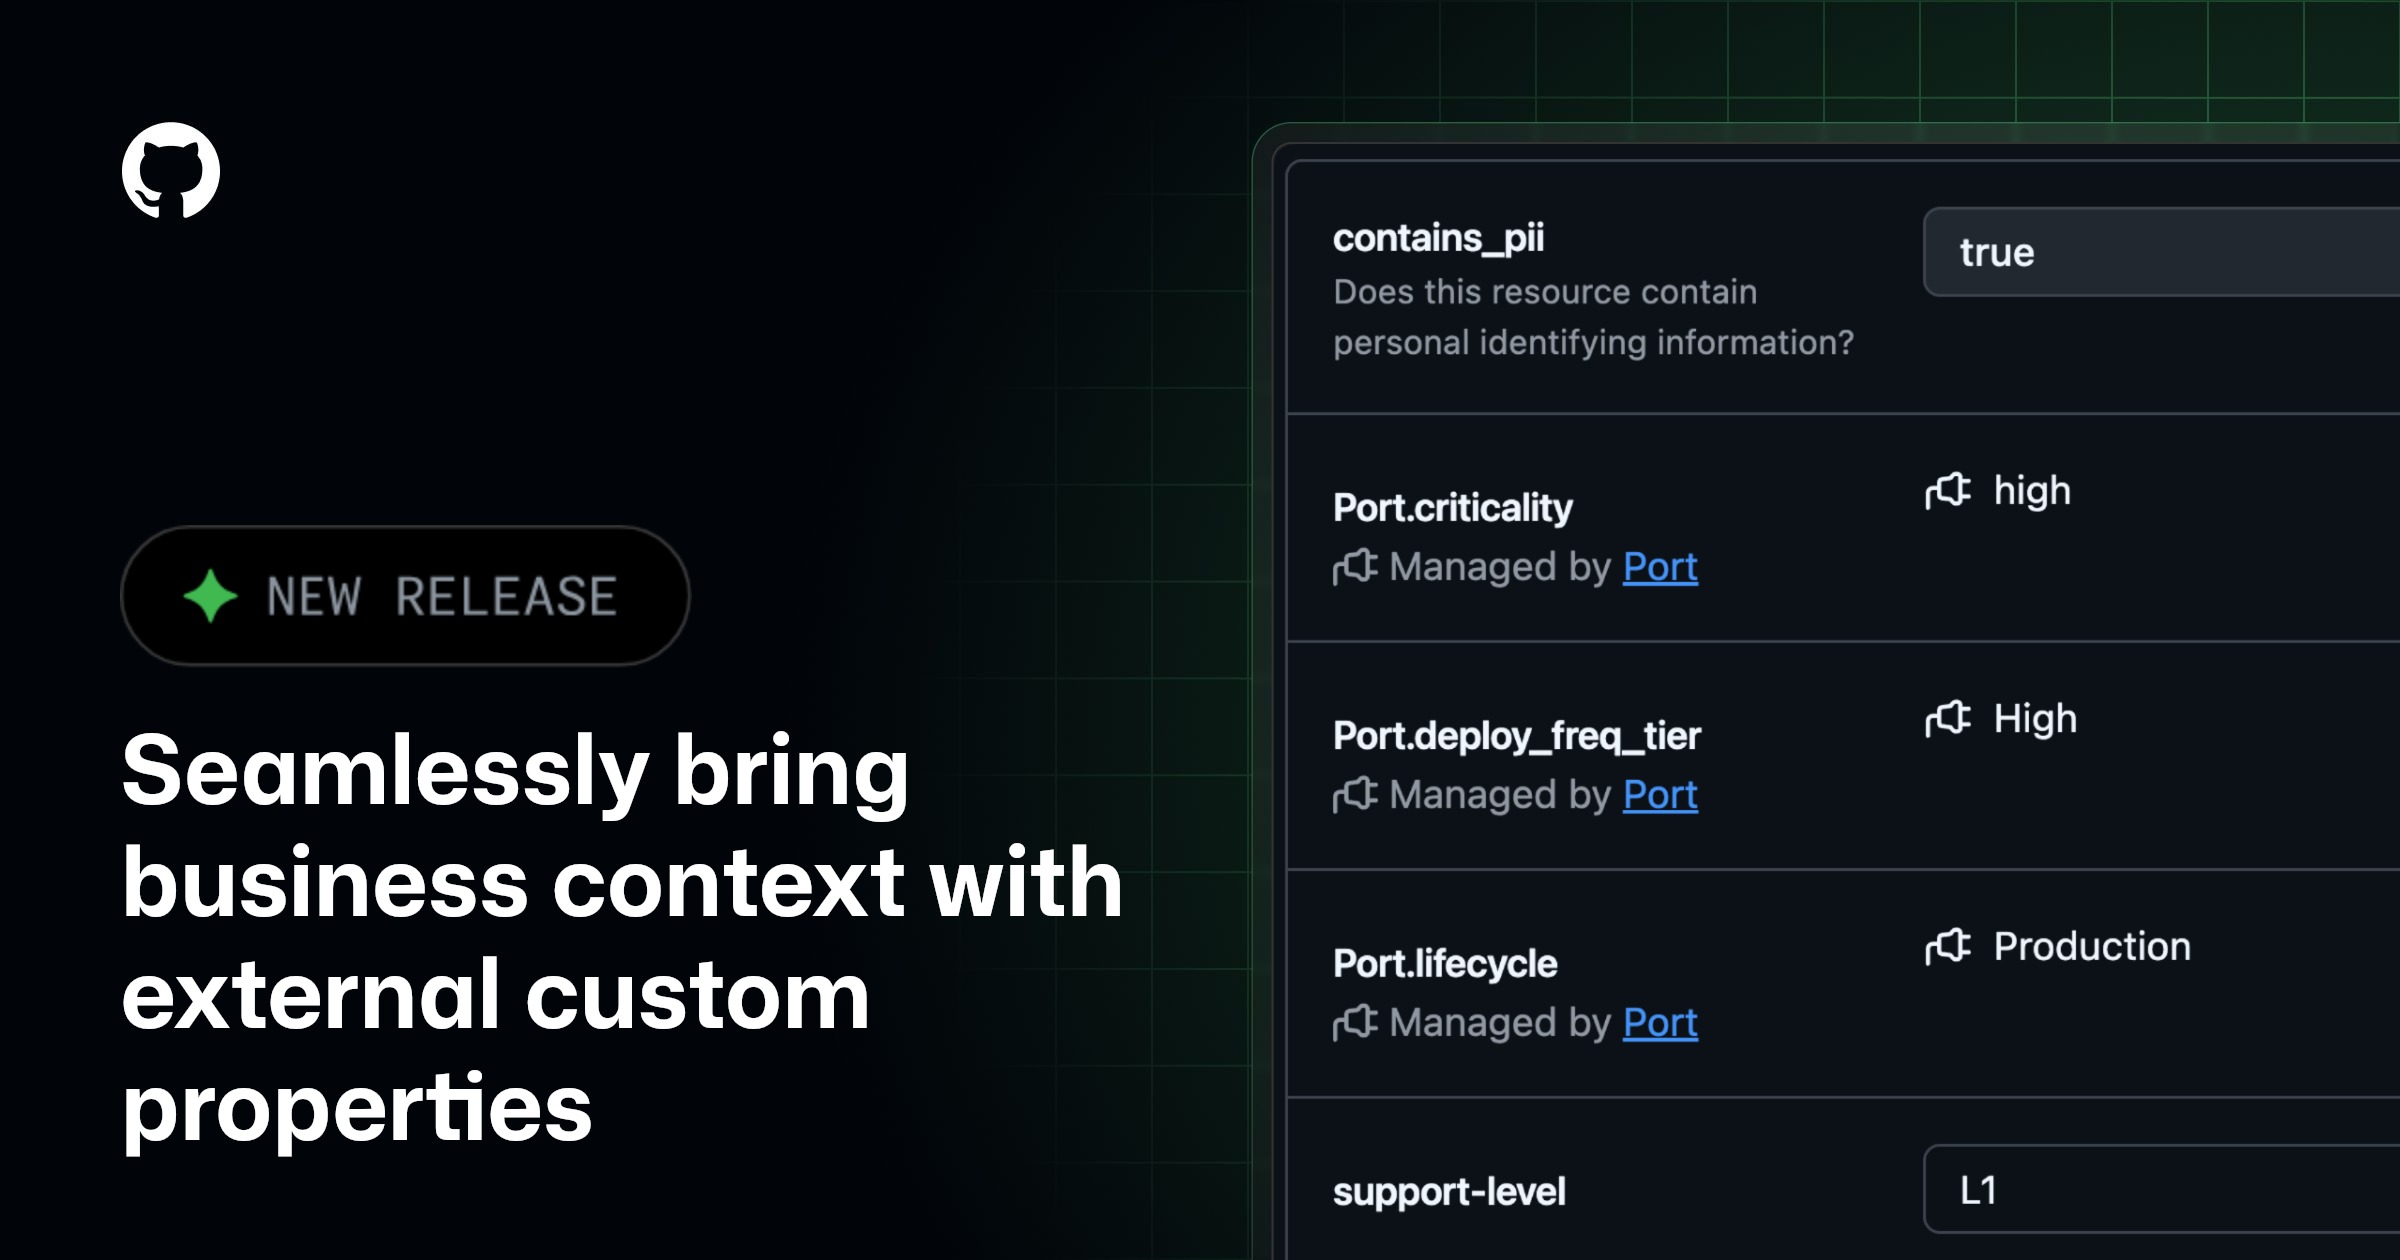
외부 맞춤 속성으로 비즈니스 맥락 제공
새로운 기능을 통해 저장소에 대한 비즈니스 컨텍스트를 외부 시스템에서 원활하게 가져올 수 있게 되었습니다. 이는 구성 관리 데이터베이스(CMDB)나 내부 개발자 포털과 같은 다양한 외부 기록 시스템을 포함합니다.
원문 보기 →4.3 GPT-6.1 Sol GitHub Copilot에 탑재
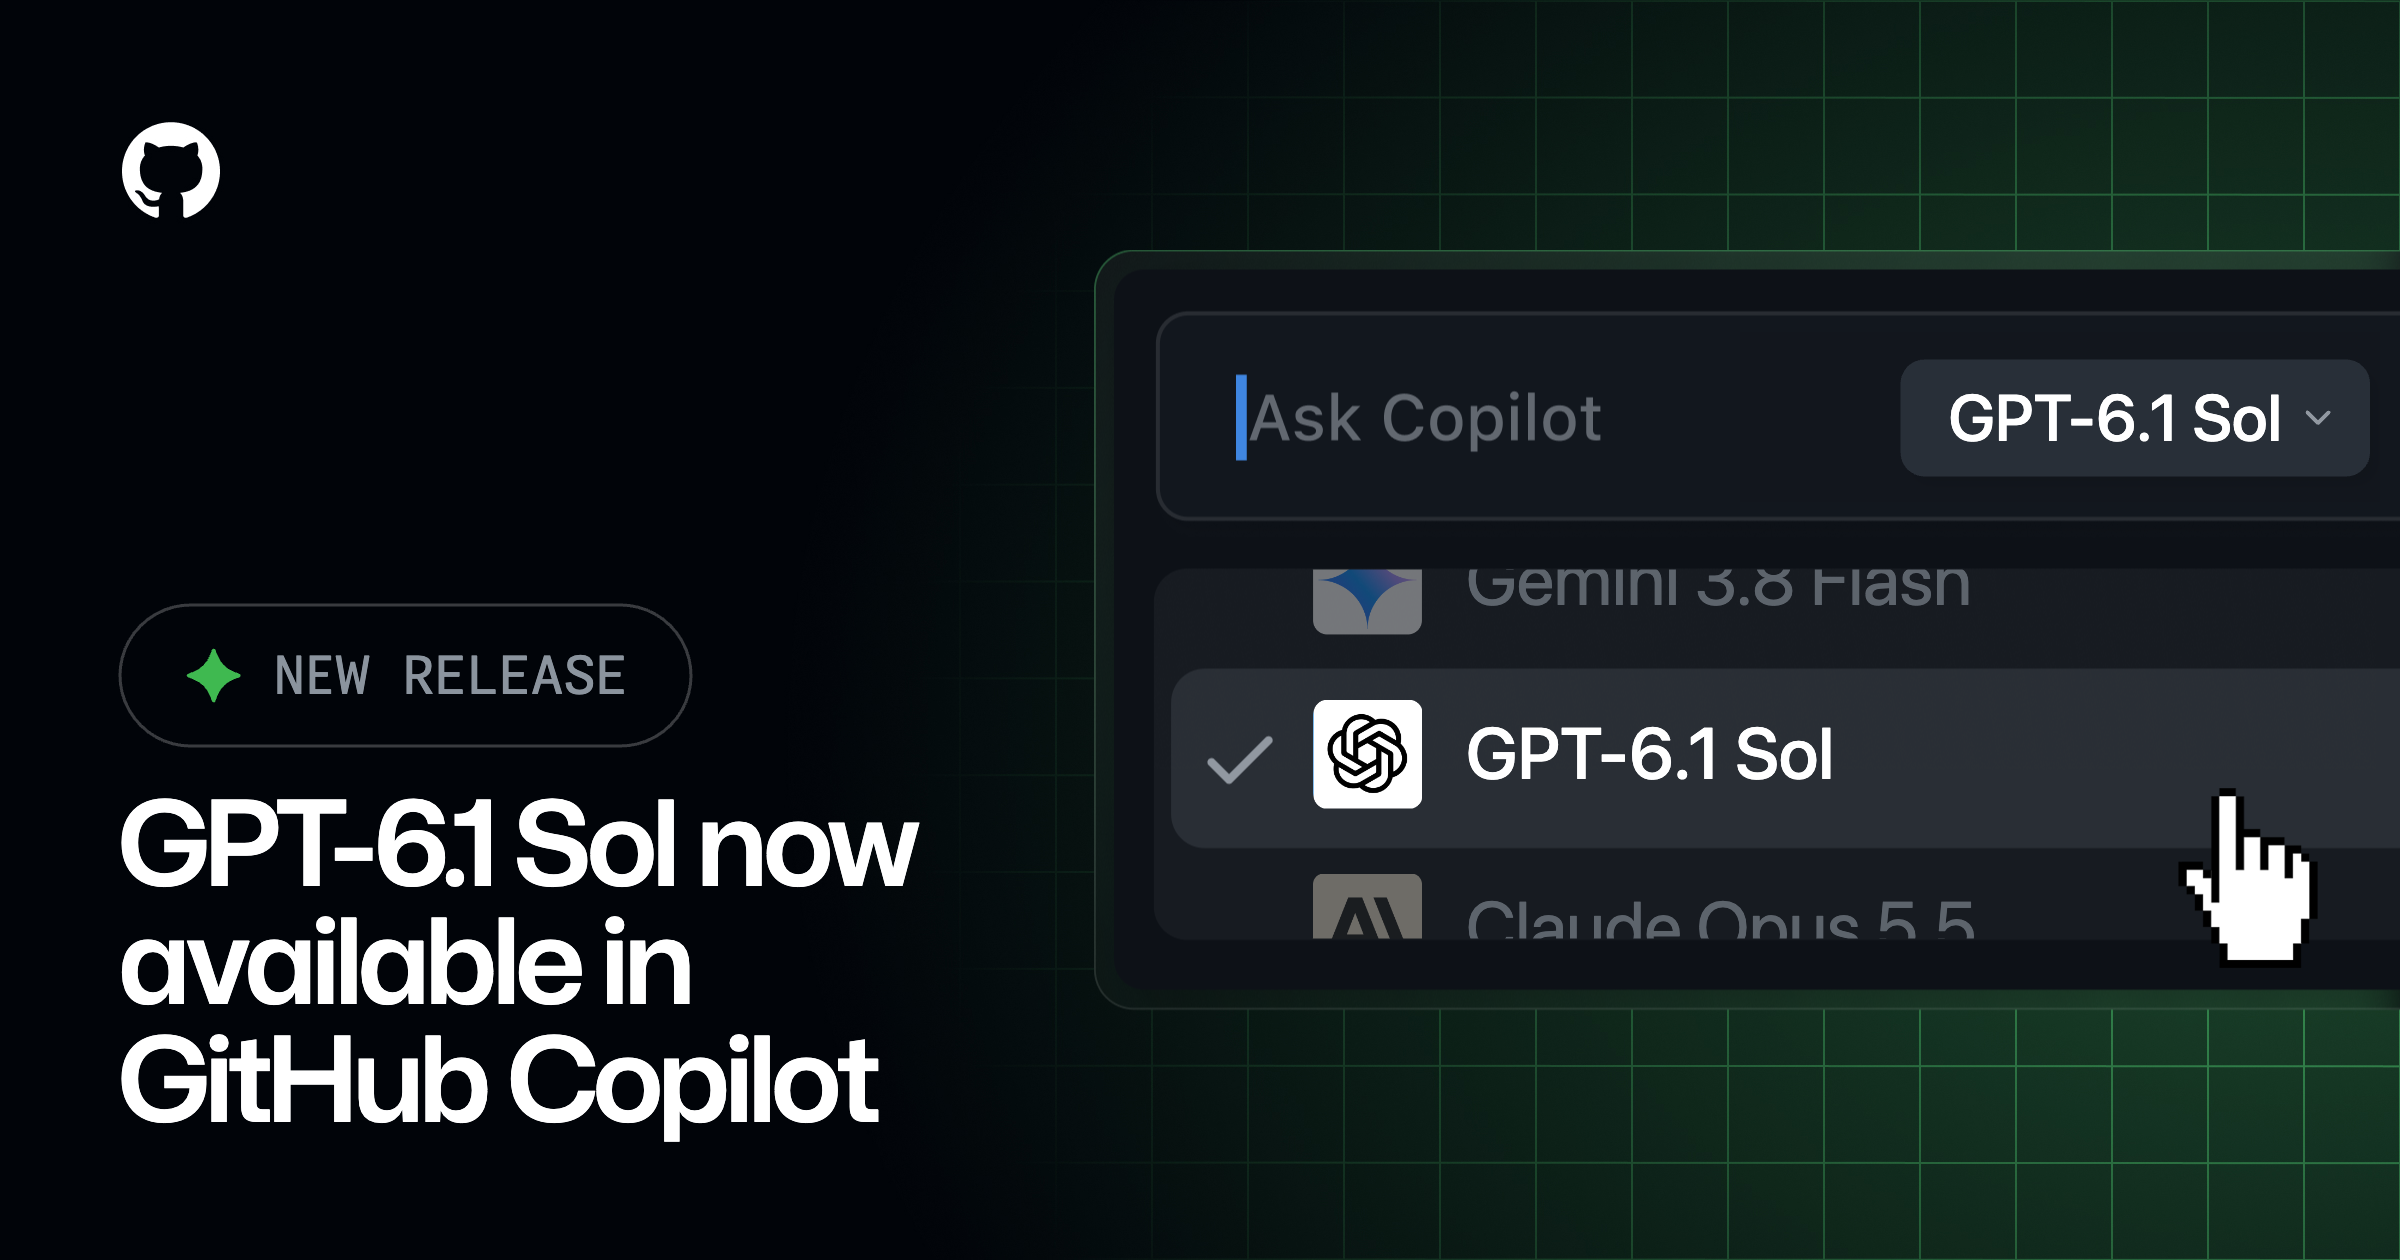
GPT-6.1 Sol GitHub Copilot에 탑재
OpenAI의 최신 모델인 GPT-6.1 Sol이 이제 GitHub Copilot에 정식 배포되어 일반적으로 사용할 수 있습니다. 사용자들은 이를 통해 에이전틱 코딩 및 강력한 다단계 터미널 워크플로우에 활용할 수 있습니다.
원문 보기 →5. 블록체인 뉴스
5.1 Bitget 고객들, 3억 8천 8백만 달러 해킹 이후 한 시간 만에 4,000 Bitcoins 이상 인출
Bitget 고객들, 3억 8천 8백만 달러 해킹 이후 한 시간 만에 4,000 Bitcoins 이상 인출
빗겟에서 3억 8천 8백만 달러 규모의 해킹 사건이 발생한 후 고객 인출이 재개되었습니다. 이에 사용자들은 한 시간 만에 4,000개가 넘는 Bitcoin을 거래소에서 인출했습니다.
원문 보기 →5.2 Bitwise 리서치 책임자 Ryan Rasmussen, 국가들의 금 Bitcoin 매각 주장
Bitwise 리서치 책임자 Ryan Rasmussen, 국가들의 금 Bitcoin 매각 주장
Bitwise 연구 책임자 라이언 라스무센은 주권국가들이 금을 팔아 Bitcoin을 사들이고 있다고 밝혔다. 그는 기관 투자자들의 암호화폐 채택을 분석하며 연기금과 국부펀드가 하락장에서 매수했다고 설명했다.
원문 보기 →5.3 Tracy Shuchart: BTC와 상품 슈퍼사이클

Tracy Shuchart: BTC와 상품 슈퍼사이클
트레이시 슈차트가 호르무즈 해협의 석유 공급 차질을 분석했습니다. 그녀는 GCC 산유량 감소와 크랙 스프레드가 다가오는 겨울의 심각한 에너지난을 예고한다고 경고했습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 9인조 다람쥐 아이돌을 데뷔시켰습니다 | 토스 기술 블로그 | 가입하고 한 번도 열어보지 않던 적금을, 매일 열어보게 만들었어요 |
| 사용자 신원 없이 개인화 | Airbnb Engineering | 사용자 신원을 알 수 없을 때도 효과적인 개인화를 제공하는 것이 중요한 과제입니다. 에어비앤비는 개별 사용자 이력 대신 근접 신호를 활용하여 이러한 개인화를 구현하고 있습니다 |
| Hive는 잊으려 했지만, Spark는 기억하고 있었다: 사라진 get_table RPC 복원기 | 네이버 D2 | 네이버의 하둡 플랫폼에서 Hive Metastore를 4.2로 업그레이드하는 과정에서 get_table RPC가 사라져 Spark 잡이 실패하는 문제가 발생했다. |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 4건 | OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향, Amazon SageMaker AI와 AWS IoT |
| 클라우드 보안 | 3건 | Google Cloud Blog 관련 동향, Amazon SageMaker AI와 AWS IoT, AWS 인프라를 활용한 무븐트의 music |
| 컨테이너/K8s | 1건 | BleepingComputer 관련 동향 |
| 데이터 유출 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(4건)입니다. OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 Google Cloud Blog 관련 동향, Amazon SageMaker AI와 AWS IoT 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다. 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- 도난당한 직원 비밀번호를 이용한 French Tax 데이터 절도가 7주간 미발견됐다. 관련 보안 검토 및 모니터링
- 새로운 Spectre-v2 BTR 공격, 기존 방어에도 불구 Linux 메모리 유출 관련 보안 검토 및 모니터링
- 러시아의 Star Blizzard가 가짜 행사 초대장으로 100개 이상의 조직을 표적 공격해 백도어를 유포한다. 관련 보안 검토 및 모니터링
- 피싱, 영구 접근을 위해 RMM 툴 악용 관련 보안 검토 및 모니터링
- 45배 빨라진 GKE Agent Sandbox로 agentic RL 및 평가 연구 속도 가속화 관련 보안 검토 및 모니터링
P2 (30일 내)
- GPT-6.1 Sol 소개 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 09월 29일 주간 보안 다이제스트: /posts/2026/09/29/Tech_Security_Weekly_Digest_Patch_Apple_AI_Agent/
- 2026년 09월 28일 주간 보안 다이제스트: /posts/2026/09/28/Tech_Security_Weekly_Digest_AI_GPT_Zero-Day_Cloud/
- 2026년 09월 27일 주간 보안 다이제스트: /posts/2026/09/27/Tech_Security_Weekly_Digest_Zero-Day_Patch_Security_AI/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| Cointelegraph | cointelegraph.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 09월 29일 주간 보안 다이제스트: 제로데이·패치·악성코드 (29건) — 2026-09-29
- 2026년 09월 27일 주간 보안 다이제스트: 제로데이·클라우드·패치 (15건) — 2026-09-27
- 2026년 09월 23일 주간 보안 다이제스트: 제로데이·패치·DNS 유출 (28건) — 2026-09-23
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요