
- The Hacker News: 공격자들이 Zimbra 취약점 악용해 웹 셸 배포 및 인증 정보 탈취
- The Hacker News: 공격자들, MSP360 악용해 Dual-RMM 피싱 공격에서 ScreenConnect 배포
- The Hacker News: Cisco, SD-WAN Manager의 치명적 인증 우회 취약점 악용 경고
- Google Cloud Blog: 9월 AI 인프라 및 오케스트레이션 최신 소식
서론
안녕하세요, Twodragon입니다.
2026년 10월 01일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 공격자들이 Zimbra 취약점 악용해 웹 셸 배포 및 인증 정보 탈취 | 🔴 Critical |
| 🔒 Security | The Hacker News | 공격자들, MSP360 악용해 Dual-RMM 피싱 공격에서 ScreenConnect 배포 | 🟠 High |
| 🔒 Security | The Hacker News | Cisco, SD-WAN Manager의 치명적 인증 우회 취약점 악용 경고 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA, 최대 $60,000 상금의 2027–2028 Graduate Fellowships 지원 접수 시작 | 🟡 Medium |
| 🤖 AI/ML | Google DeepMind Blog | SynthID Bio 소개 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 훈련부터 생산까지, NVIDIA와 CoreWeave가 Agentic AI 순환을 완성하다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 9월 AI 인프라 및 오케스트레이션 최신 소식 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 클라우드 CISO 퍼스펙티브: 사이버보안 스타트업이 CISO를 사로잡는 법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud CLI 원격 MCP 서버로 에이전트 역량 강화 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | npm trusted publishing을 위한 선택 동의 dist-tag 권한 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 공격자들이 Zimbra 취약점 악용해 웹 셸 배포 및 인증 정보 탈취, Cisco, SD-WAN Manager의 치명적 인증 우회 취약점 악용 경고 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: 공격자들, MSP360 악용해 Dual-RMM 피싱 공격에서 ScreenConnect 배포 등 High 등급 위협 1건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
오늘의 우선순위를 한 가지로 좁히면, 우리 IT 인프라와 소프트웨어 공급망의 통합된 관리 주체에 대한 접근 제어 강화다. Zimbra와 Cisco SD-WAN Manager의 취약점, 그리고 MSP360과 ScreenConnect를 악용한 원격 제어 탈취 시도는 공격자들이 개별 시스템의 경계를 넘어, 모든 것을 제어하는 핵심 관리 도구와 인증 메커니즘을 직접 노리고 있음을 보여준다. DevSecOps 실무자는 CI/CD 파이프라인의 서비스 계정, 클라우드 IAM 역할, 아티팩트 저장소의 접근 정책 등 모든 특권 계정과 그 흐름을 면밀히 검토하고, 서드파티 소프트웨어 및 SaaS 서비스 연동 시의 인증 및 인가 시스템 또한 지속적으로 모니터링하여, 단일 지점의 침해가 전체 시스템 장악으로 이어지지 않도록 방어 체계를 고도화해야 할 것이다.
1. 보안 뉴스
1.1 공격자들이 Zimbra 취약점 악용해 웹 셸 배포 및 인증 정보 탈취

공격자들이 Zimbra 취약점 악용해 웹 셸 배포 및 인증 정보 탈취
Microsoft 보안 연구팀에 따르면, 공격자들이 Zimbra 협업 스위트의 취약점을 악용하여 웹 쉘을 배포하고 메일함 인증 정보를 탈취했습니다. CVE-2026-73570으로 알려진 이 취약점은 인증되지 않은 운영체제 명령어 삽입으로 원격 코드 실행을 유발하며, 현재는 패치된 상태입니다.
원문 보기 →Zimbra 취약점 악용 공격: DevSecOps 관점 분석
-
기술 배경 공격자들이 Zimbra Collaboration Suite(ZCS)의 CVE-2026-73570(CVSS 8.9) 취약점을 악용했습니다. 이는 비인증 운영체제 명령 주입(unauthenticated OS command injection) 취약점으로, 공격자는 이를 통해 웹쉘을 배포하고 메일박스 데이터 및 인증 정보를 탈취했습니다.
-
실무 영향 Zimbra와 같은 상용/오픈소스 솔루션을 사용하는 기업은 즉각적인 패치 적용 및 시스템 전반의 보안 강화가 필수적입니다. SIEM/EDR 시스템은 웹쉘 활동 및 비정상적인 프로세스 실행을 탐지하도록 설정되어야 합니다. CI/CD 파이프라인에서 써드파티 컴포넌트 스캔을 강화하여 이러한 취약점이 운영 환경에 배포되기 전에 차단해야 합니다.
- 체크리스트
- 모든 써드파티 컴포넌트(Zimbra 포함)에 대한 최신 보안 패치 즉시 적용 및 자동화
- 소프트웨어 공급망 보안 강화 및 취약점 관리(Vulnerability Management) 프로세스 자동화
- SIEM/EDR을 통한 웹쉘 및 비정상 행위(명령 주입, 파일 생성 등) 탐지 및 대응 체계 구축
- 최소 권한 원칙(Least Privilege) 적용 및 중요 데이터/인증 정보 접근 통제 강화
- MITRE ATT&CK
- 초기 침투 (Initial Access): T1190: Exploit Public-Facing Application
- 실행 (Execution): T1059: Command and Scripting Interpreter (OS Command Injection)
- 지속성 (Persistence): T1505.003: Server Software Component - Web Shell
- 자격 증명 접근 (Credential Access): T1552: Unsecured Credentials
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1078  # Valid Accounts
    - T1190  # Exploit Public-Facing Application
1.2 공격자들, MSP360 악용해 Dual-RMM 피싱 공격에서 ScreenConnect 배포

공격자들, MSP360 악용해 Dual-RMM 피싱 공격에서 ScreenConnect 배포
Microsoft는 회의 초대, PDF 미끼, 소프트웨어 업데이트 등 다양한 사회 공학적 기법을 사용하여 MSP360 원격 모니터링 및 관리(RMM) 소프트웨어 설치 관리자를 배포하는 피싱 캠페인에 대해 경고했습니다. 일단 실행되면, 이 합법적인 MSP360 설치 관리자는 영향을 받는 시스템에 원격 관리 액세스를 설정합니다.
원문 보기 →MSP360 오용 ScreenConnect 배포: DevSecOps 분석
-
기술 배경: 피싱으로 합법적 MSP360 RMM 설치를 유도합니다. 공격자는 MSP360을 악용, ScreenConnect를 배포하여 이중 원격 제어권을 확보, 탐지를 회피하며 시스템 지속성을 유지합니다.
-
실무 영향: 합법적 RMM 도구 악용은 EDR/SIEM 탐지를 우회, CI/CD 파이프라인 및 인프라 자동화 도구 통제권 탈취로 이어질 수 있습니다. 이는 코드 변조 및 데이터 유출 등 심각한 위협을 가중시킵니다.
- 체크리스트:
- 사용자 대상 피싱 방지 교육 강화 및 이메일 보안 솔루션 도입
- RMM/원격 접속 도구의 비정상적 설치/사용 패턴 EDR/SIEM 모니터링
- 애플리케이션 화이트리스트/컨트롤 정책 적용 및 최소 권한 원칙 구현
- MITRE ATT&CK:
- 초기 접근 (TA0001): T1566 Phishing (Spearphishing Attachment)
- 실행 (TA0002): T1204 User Execution (Malicious File)
- 방어 회피 (TA0005): T1218 Signed Binary Proxy Execution (합법 도구 오용)
- 지속성 (TA0003): T1133 External Remote Services
- 명령 및 제어 (TA0011): T1071 Application Layer Protocol
1.3 Cisco, SD-WAN Manager의 치명적 인증 우회 취약점 악용 경고

Cisco, SD-WAN Manager의 치명적 인증 우회 취약점 악용 경고
Cisco는 9월 30일 자사 Catalyst SD-WAN Manager의 치명적인 제로데이 취약점(CVE-2026-76504)이 공격자들에 의해 악용되고 있다고 경고했습니다. 이 취약점은 로그인 없이 원격 공격자가 관리자 권한으로 시스템 API를 사용할 수 있게 하며, 이에 대한 수정 버전이 배포되었습니다.
원문 보기 →Cisco Catalyst SD-WAN Manager 제로데이 공격 및 DevSecOps 대응
-
기술 배경 Cisco Catalyst SD-WAN Manager에서 원격 공격자가 로그인 없이 API 취약점(CVE-2026-76504)을 악용하여 인증 우회가 가능한 치명적인 제로데이 취약점이 발견되었습니다. 이는 기업 SD-WAN 네트워크 인프라의 핵심 관리 시스템을 직접적으로 위협하며, DevSecOps 관점에서 API 보안 및 인증 메커니즘 설계의 중요성을 강조합니다.
-
실무 영향 이 취약점은 Cisco Catalyst SD-WAN Manager의 API 보안 허점을 통해 전체 SD-WAN 네트워크를 위험에 빠뜨립니다. 공격자는 관리 시스템을 장악하여 라우팅 변경, 트래픽 가로채기, 방화벽 규칙 조작, 데이터 유출 등 광범위한 침해 행위를 수행할 수 있습니다. 보안 운영 센터(SOC)는 비정상적인 API 호출 및 관리 시스템 접근 시도 모니터링을 강화해야 하며, Cisco SD-WAN 네트워크 전반의 보안 가시성이 필수적입니다.
- 체크리스트
- 긴급 패치 및 완화 조치: Cisco의 공식 보안 패치 또는 완화 가이드를 즉시 적용합니다.
- 관리 시스템 접근 제어 강화: SD-WAN Manager를 외부로부터 격리하고, 최소 권한 및 MFA(다단계 인증)를 통한 접근을 엄격히 통제합니다.
- API 보안 감사: 모든 중요 관리 시스템의 API에 대한 인증, 권한 부여, 입력 유효성 검사 등 보안 아키텍처를 재점검하고 강화합니다.
- 침해 탐지 및 대응 계획 검토: SD-WAN 인프라 침해 발생 시 탐지 및 대응 절차를 재검토하고 모의 훈련을 실시합니다.
- MITRE ATT&CK
- Initial Access (TA0001): Exploit Public-Facing Application (T1190) - 인터넷 노출 관리 시스템 API 취약점 악용.
- Privilege Escalation (TA0004): Exploitation for Privilege Escalation (T1068) - 인증 우회를 통한 비인가 관리자 권한 획득.
- Impact (TA0040): Network Denial of Service (T1498), Data Exfiltration (T1041), Impair Defenses (T1562) - 네트워크 구성 변경, 데이터 유출, 보안 정책 무력화 가능.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1078  # Valid Accounts
2. AI/ML 뉴스
2.1 NVIDIA, 최대 $60,000 상금의 2027–2028 Graduate Fellowships 지원 접수 시작
NVIDIA, 최대 $60,000 상금의 2027–2028 Graduate Fellowships 지원 접수 시작
엔비디아가 가속 컴퓨팅 기술 혁신을 촉진하기 위해 2027~2028년 대학원 펠로우십 프로그램 지원을 시작했다. 이 프로그램은 엔비디아 기술과 관련된 뛰어난 연구를 수행하는 박사 과정 학생들에게 최대 6만 달러의 보조금, 멘토 및 기술 지원을 제공한다.
원문 보기 →2.2 SynthID Bio 소개

SynthID Bio 소개
AI가 생성한 단백질에 워터마크를 삽입하는 기술의 개념 증명이 공개되었습니다. 이는 단백질의 생물학적 기능을 보존하면서도 식별 가능한 표식을 추가할 수 있음을 보여줍니다.
원문 보기 →2.3 훈련부터 생산까지, NVIDIA와 CoreWeave가 Agentic AI 순환을 완성하다
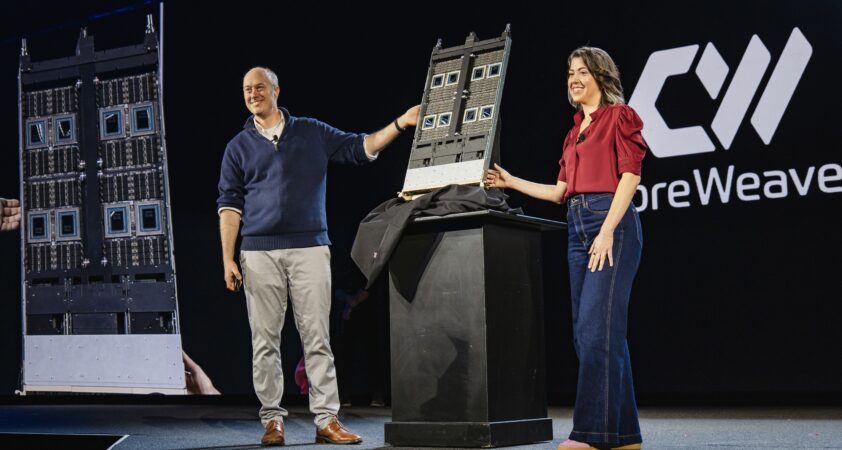
훈련부터 생산까지, NVIDIA와 CoreWeave가 Agentic AI 순환을 완성하다
CoreWeave는 NVIDIA와 오랜 기간 협력하여 AI에 특화된 클라우드를 구축하고 여러 세대에 걸쳐 투자 수익을 얻어왔습니다. 이제 CoreWeave는 NVIDIA의 차세대 인프라를 프로덕션에 도입하며, 에이전트 AI의 훈련부터 생산까지 전 과정을 아우르는 통합을 완성하고 있습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 9월 AI 인프라 및 오케스트레이션 최신 소식
9월 AI 인프라 및 오케스트레이션 최신 소식
에이전트 AI의 급증에 대비하여, 9월을 확장성 강화의 달로 선포하고 AI 인프라 및 오케스트레이션 서비스를 확충하고 있습니다. 이는 증가하는 수요에 신속하고 효율적으로 대응하면서도 워크로드 격리, 보안 및 비용 절감을 유지하기 위함입니다.
원문 보기 →3.2 클라우드 CISO 퍼스펙티브: 사이버보안 스타트업이 CISO를 사로잡는 법

클라우드 CISO 퍼스펙티브: 사이버보안 스타트업이 CISO를 사로잡는 법
CISO 사무실의 고위 이사들이 사이버보안 스타트업이 CISO들의 마음을 얻는 방법에 대한 지침을 공유했습니다. 이 지침은 CISO가 미래의 핵심 비즈니스 파트너이자 고객이 될 것이라는 점을 강조합니다.
원문 보기 →3.3 Google Cloud CLI 원격 MCP 서버로 에이전트 역량 강화
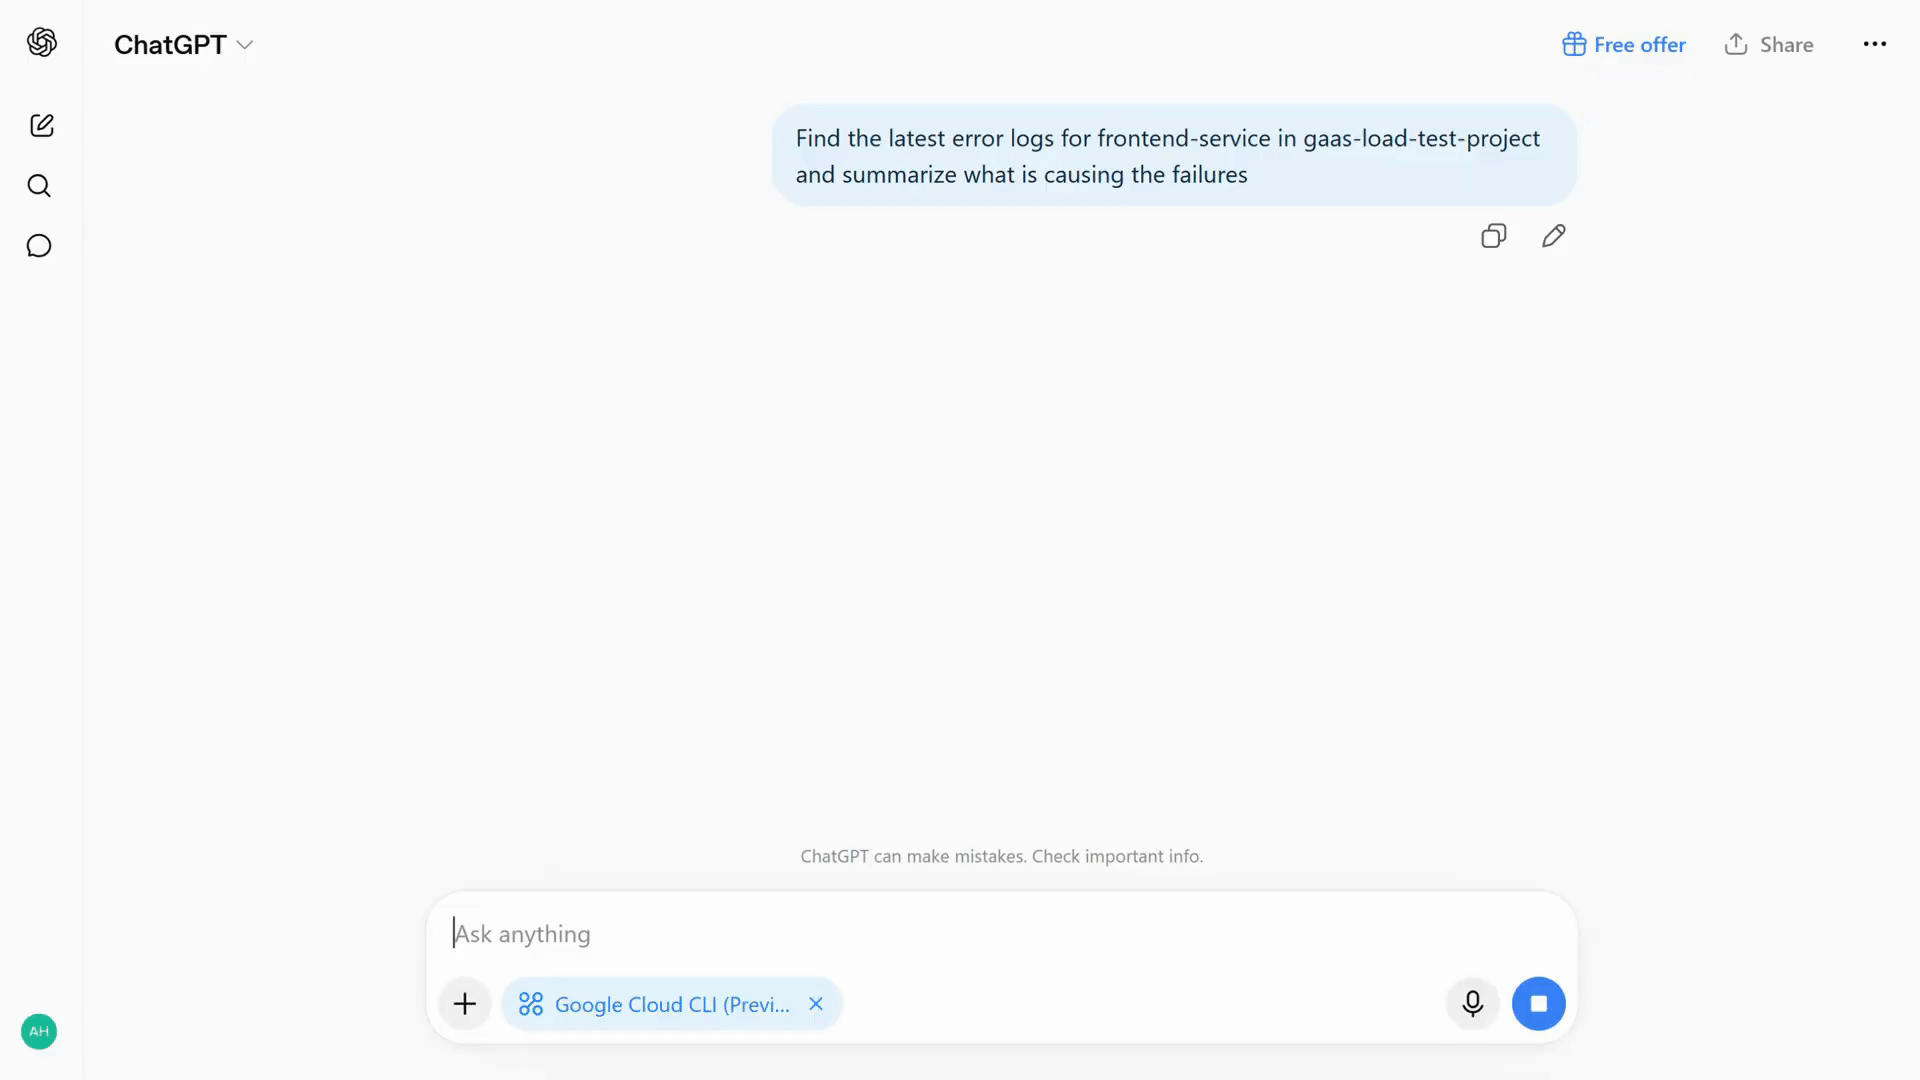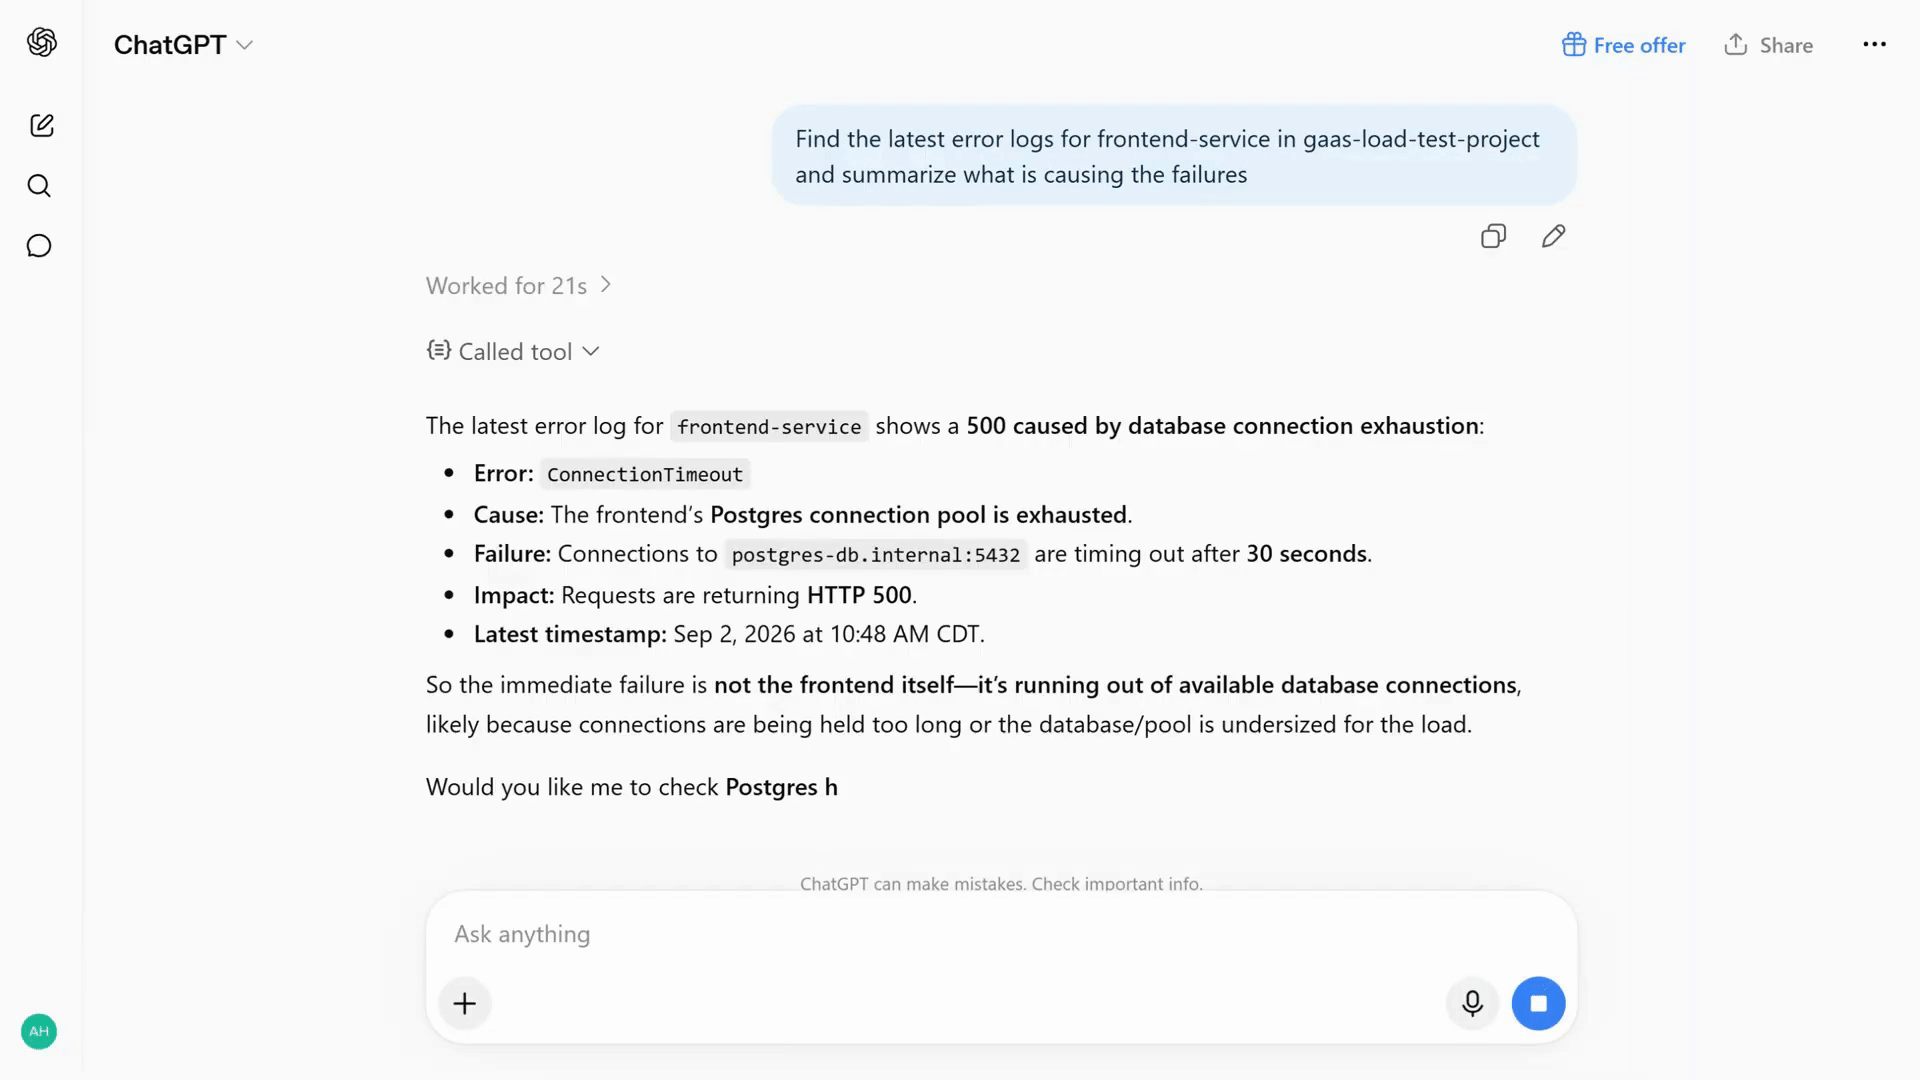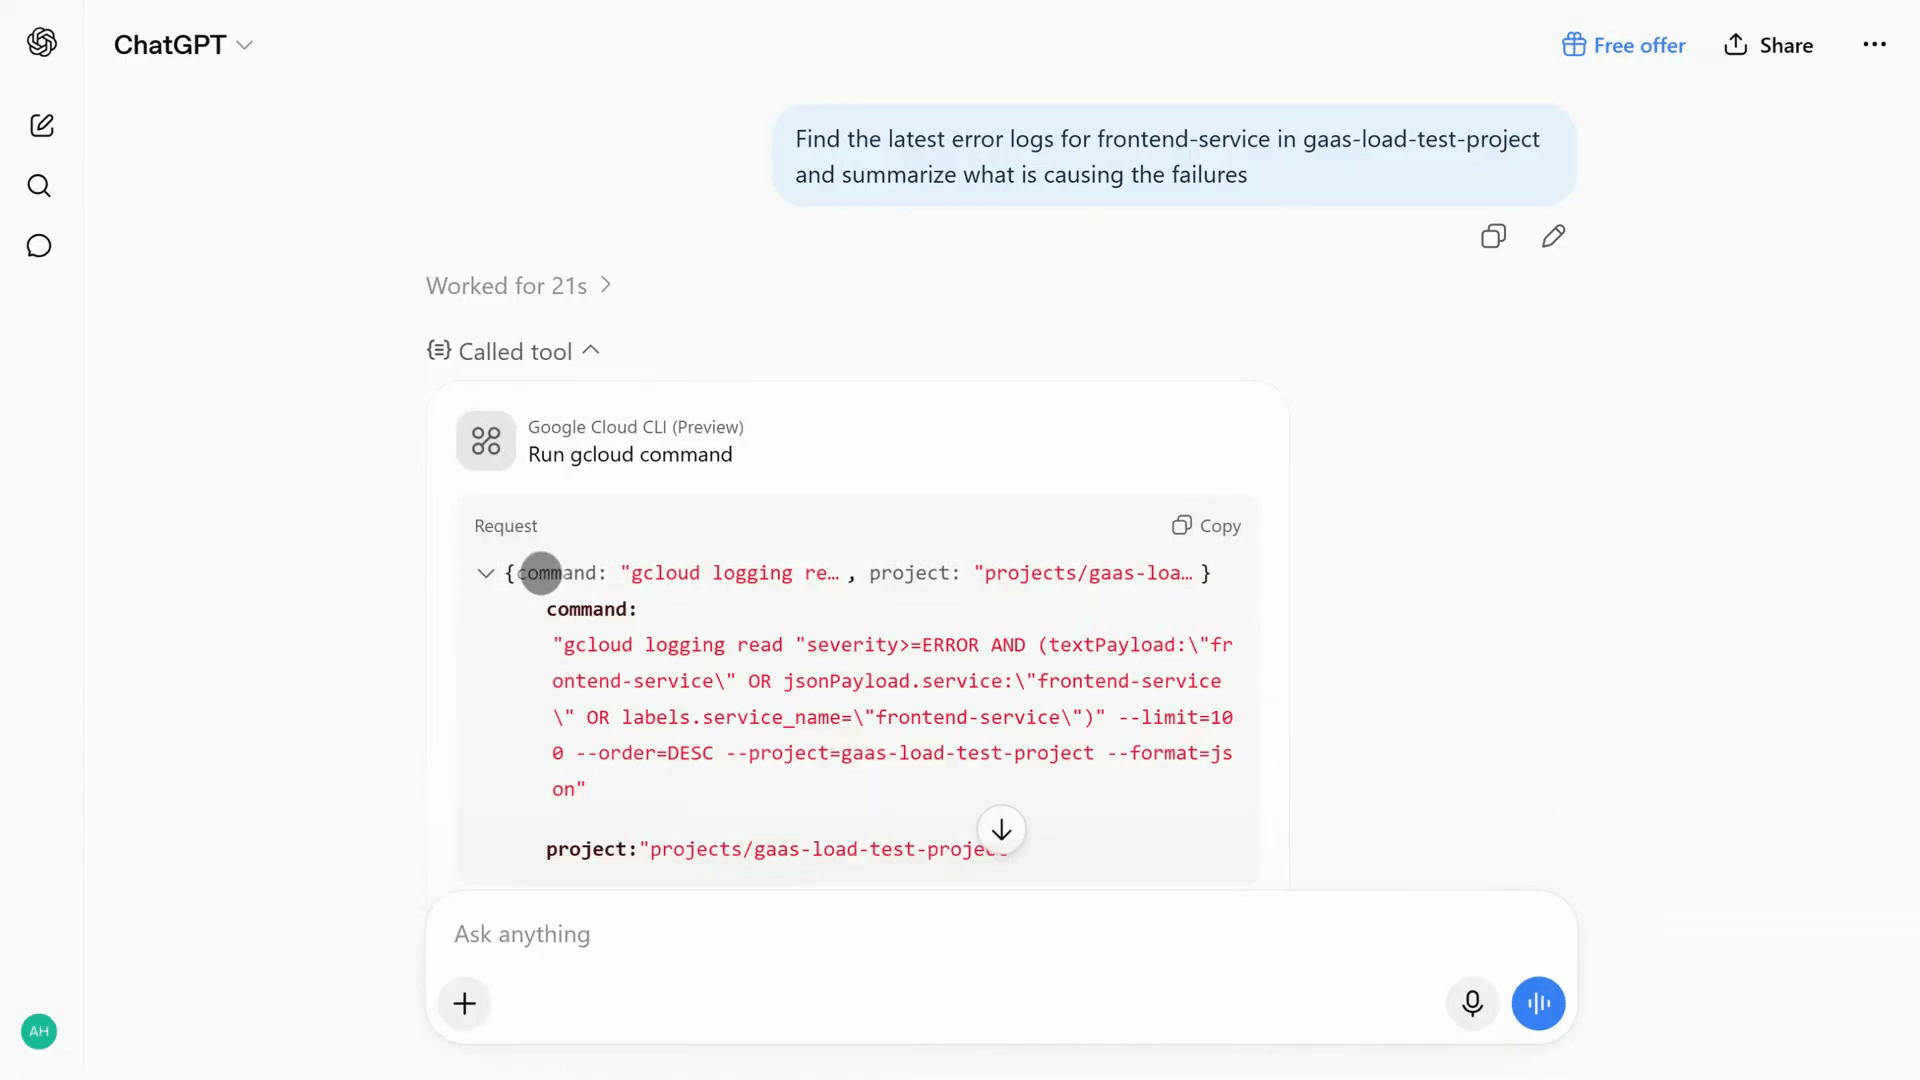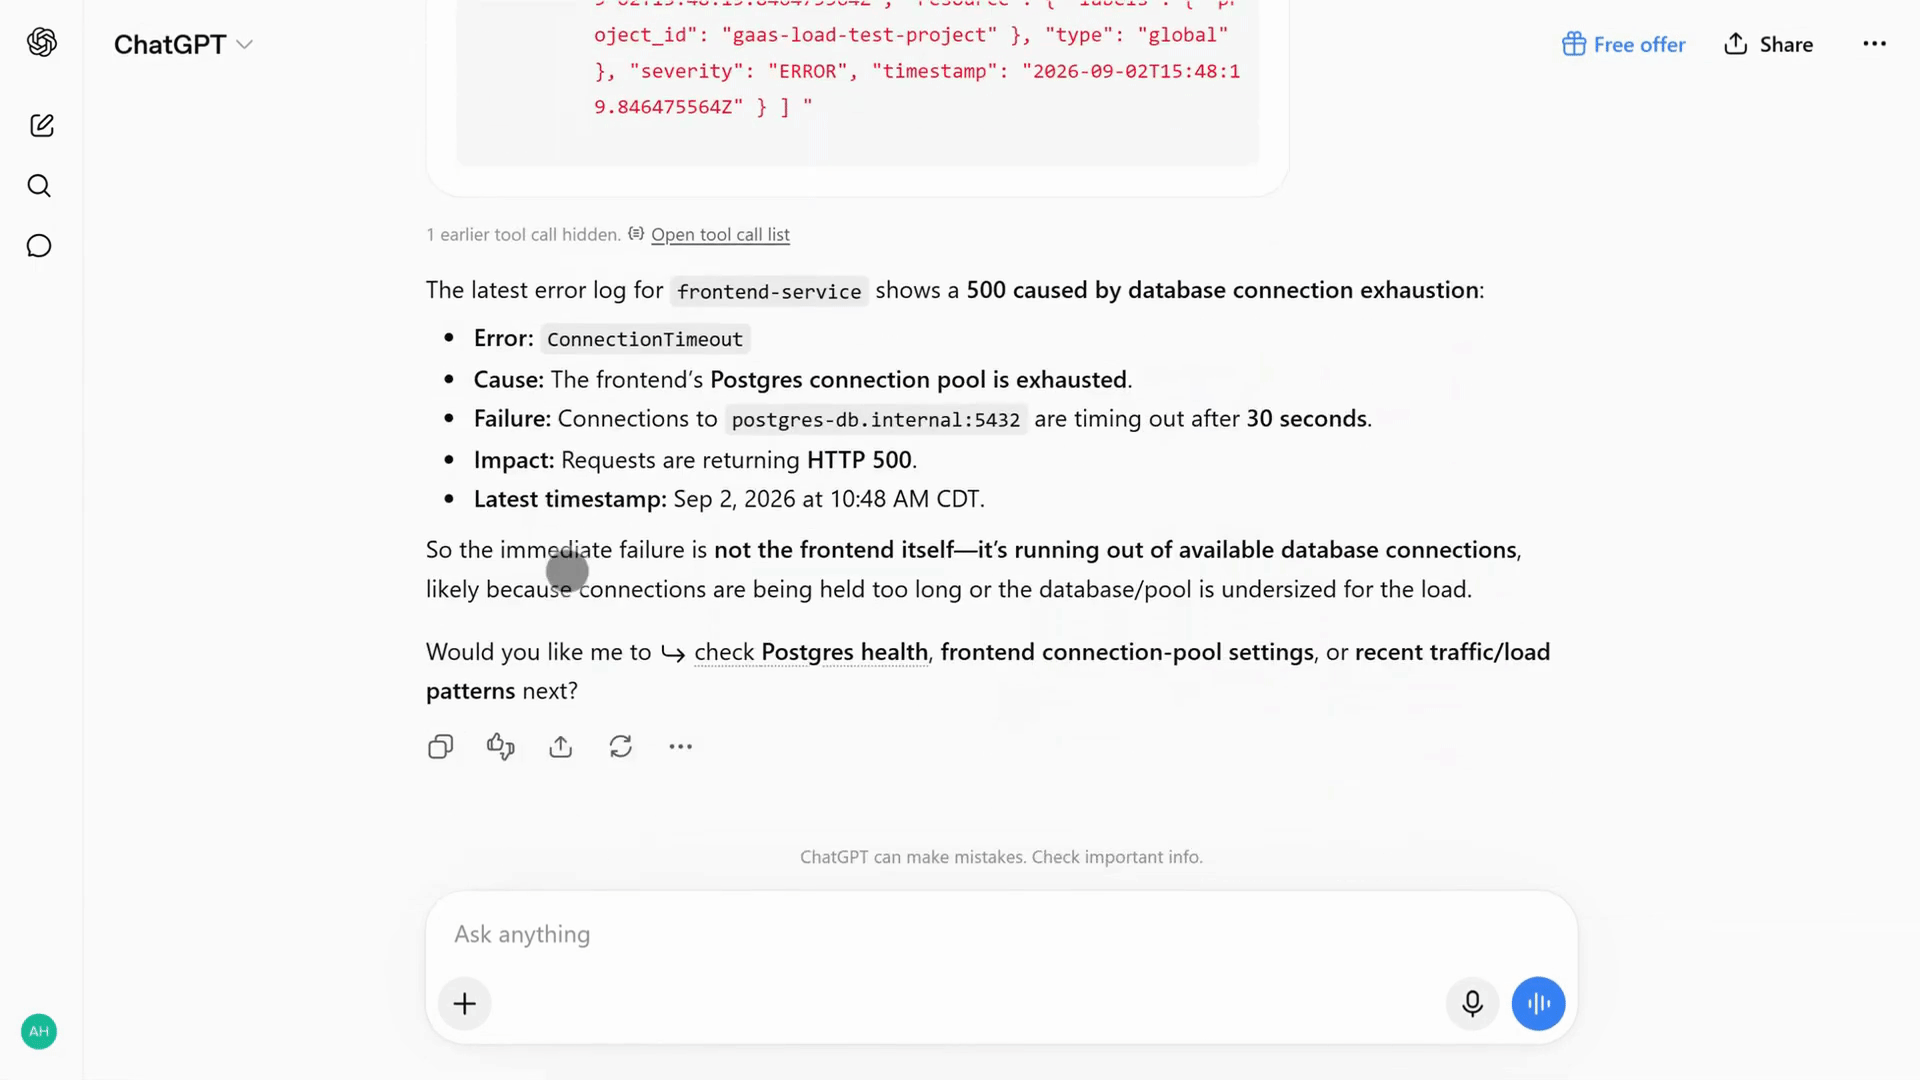
Google Cloud CLI 원격 MCP 서버로 에이전트 역량 강화
Google은 관리형 원격 MCP 서버 생태계를 확장하고자 Google Cloud CLI 원격 MCP 서버 미리보기를 선보였습니다. 인기 있는 gcloud 및 bq(BigQuery) 명령줄 도구를 활용하는 이 서버는 AI 에이전트가 Google Cloud 인프라 관리와 고급 BigQuery 워크플로우를 안전하고 원활하게 처리할 수 있도록 명령줄 작업에 즉각적이고 등이 확인되었습니다.
원문 보기 →요약
Google은 관리형 원격 MCP 서버 생태계를 확장하고자 Google Cloud CLI 원격 MCP 서버 미리보기를 선보였습니다. 인기 있는 gcloud 및 bq(BigQuery) 명령줄 도구를 활용하는 이 서버는 AI 에이전트가 Google Cloud 인프라 관리와 고급 BigQuery 워크플로우를 안전하고 원활하게 처리할 수 있도록 명령줄 작업에 즉각적이고 폭넓은 접근을 제공합니다.
4. DevOps & 개발 뉴스
4.1 npm trusted publishing을 위한 선택 동의 dist-tag 권한
npm trusted publishing을 위한 선택 동의 dist-tag 권한
npm trusted publishing 구성에서 이제 단기 OIDC 자격 증명을 사용해 dist-tags를 관리할 수 있는 권한을 선택적으로 부여할 수 있게 되었습니다. 이를 통해 latest 승격이나 next, beta 포인터 업데이트 같은 작업을 보다 안전하게 수행할 수 있습니다.
원문 보기 →4.2 GitHub Team용 GitHub Advanced Security 체험
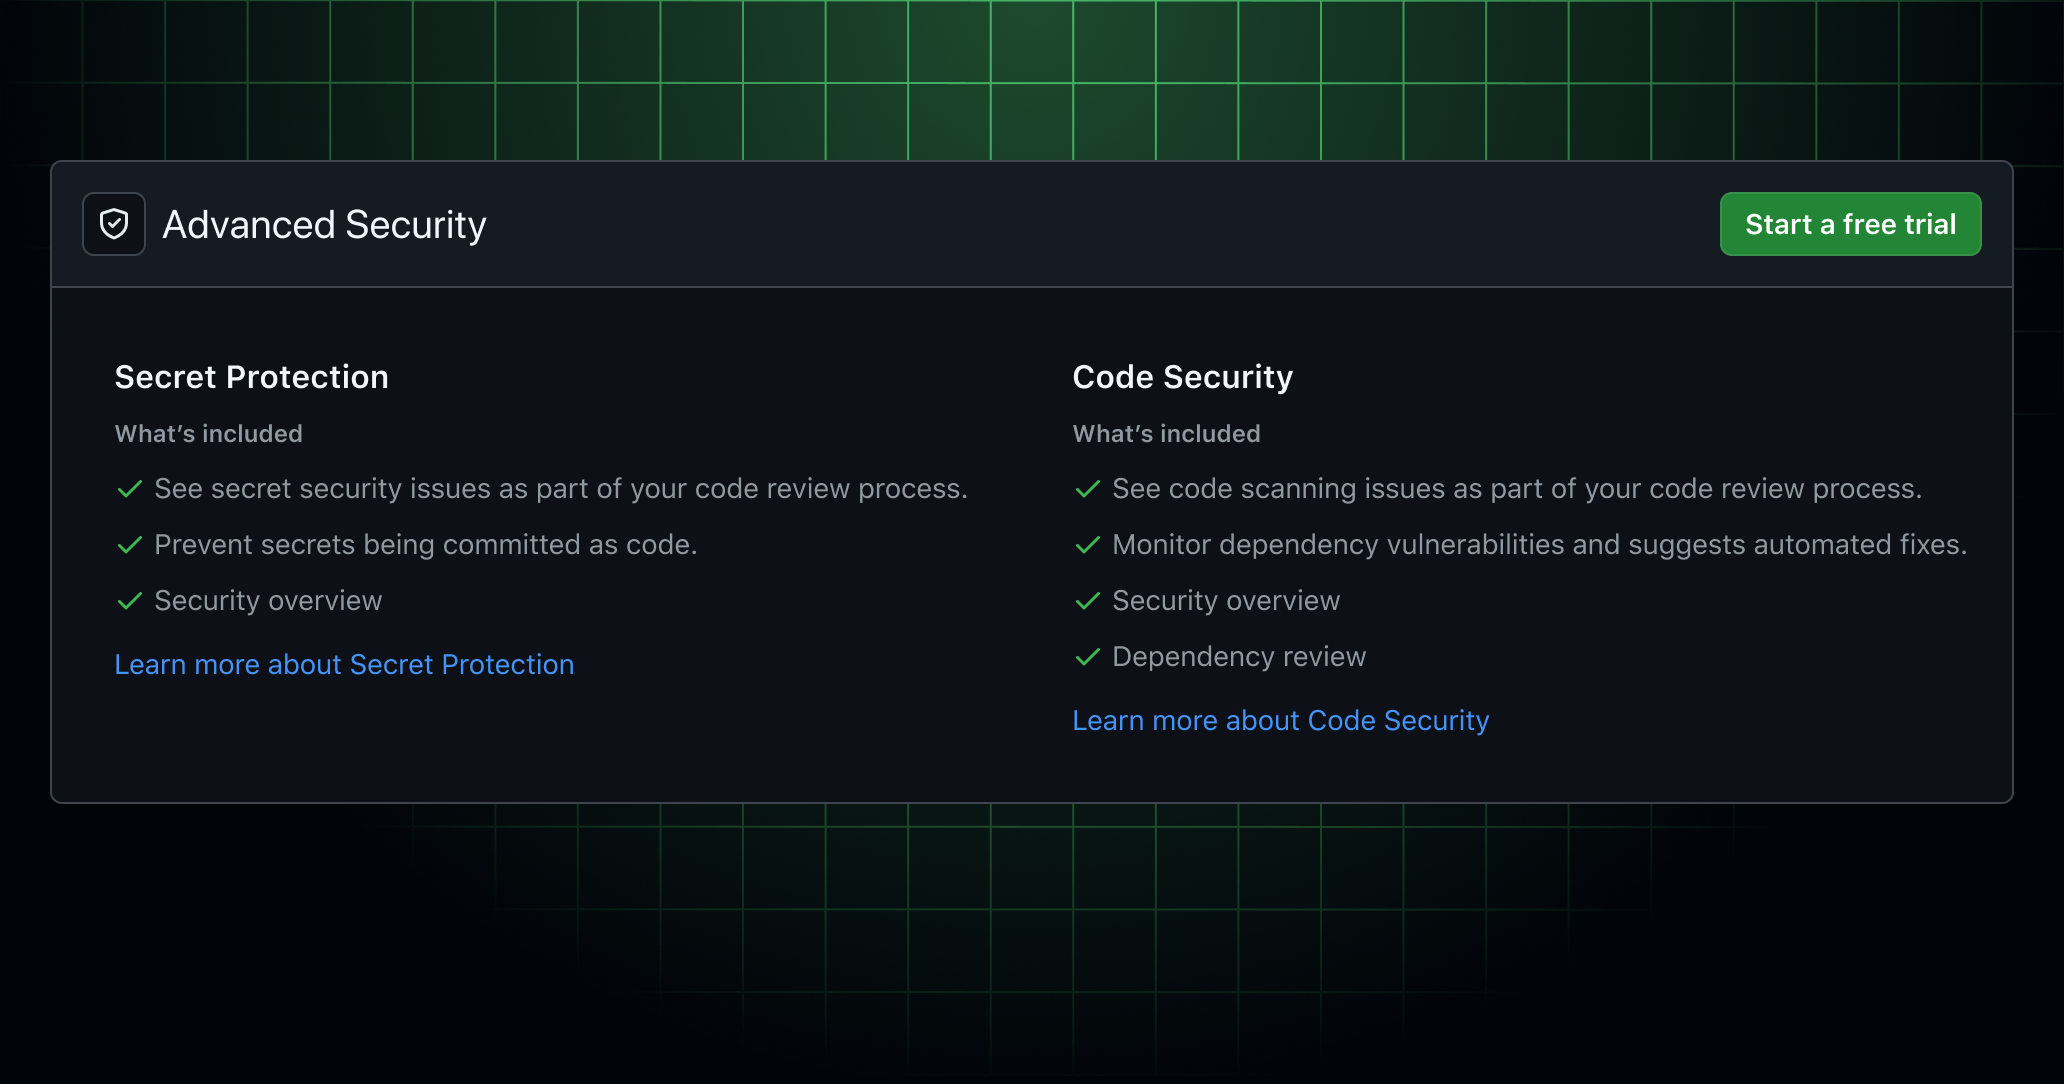
GitHub Team용 GitHub Advanced Security 체험
GitHub Team 고객들은 이제 GitHub Advanced Security의 셀프 서비스 평가판을 시작할 수 있게 되었습니다. 이 평가판을 통해 GitHub Code Security 및 GitHub Secret Protection 기능을 직접 평가해 볼 수 있습니다.
원문 보기 →4.3 VS Code의 HydraFusion 및 GitHub Copilot 앱
VS Code의 HydraFusion 및 GitHub Copilot 앱
HydraFusion 연구 프리뷰가 이제 Visual Studio Code와 GitHub Copilot 앱에서 사용할 수 있도록 공개되었습니다. 이는 기존 Copilot CLI 외에 더 많은 환경으로 서비스가 확장된 것을 의미합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Bitcoin 프라이버시 혁신, Zcash 킬러가 될까? | Misha Komorov, Alloc Innit
Bitcoin 프라이버시 혁신, Zcash 킬러가 될까? | Misha Komorov, Alloc Innit
미샤 코마로프는 Bitcoin 거래를 숨기기 위한 새로운 ZK(영지식) 프라이버시 프로토콜인 '쉴디드 비트코인'을 제안했습니다. 이 프로토콜은 Bitcoin PIPEs를 활용하여 소프트 포크 없이 거래 내역을 감출 수 있도록 설계되었습니다.
원문 보기 →5.2 Robinhood VP of Crypto Institutions Nicola White는 Bitcoin의 기관 시대가 도래했다고 밝혔다.
Robinhood VP of Crypto Institutions Nicola White는 Bitcoin의 기관 시대가 도래했다고 밝혔다.
로빈후드 암호화폐 기관 부사장 니콜라 화이트는 미국에 10배 암호화폐 무기한 선물 상품이 도입된 배경을 설명했습니다. 그녀는 또한 로빈후드가 24시간 연중무휴 글로벌 시장을 추진하는 이유를 밝혔습니다.
원문 보기 →5.3 Mark Moss: Bitcoin 엔드게임 – 2030년까지 BTC $1 Million 전망
Mark Moss: Bitcoin 엔드게임 – 2030년까지 BTC $1 Million 전망
마크 모스는 Bitcoin이 2030년까지 100만 달러에 도달할 것으로 전망했습니다. 그는 연준의 금리 인상 이후에도 Bitcoin이 상승세를 이어가는 이유로 통화 가치 하락과 기술의 밝은 미래를 들었습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 에이전트, 개념부터 같이 정리해봐요 - 워크플로우 · 하네스 · Context/Memory · MCP/A2A | 네이버 D2 | 네이버 사내 인기 Tech Meetup에서 에이전트 개발 시 혼란을 겪는 핵심 개념들을 정리한 세션이 공유되었습니다. 이는 워크플로우, 하네스, Context/Memory, MCP/A2A 등 사내외에서 불명확했던 용어들을 원문과 실제 사례를 통해 분석하여 명확히 정리한 내용입니다 |
| 추천 후보는 많을수록 좋을까? TopK를 최적화해 전환율을 높인 방법 | 토스 기술 블로그 | TopK를 감이 아닌 최적화로 정한 이야기 |
| Cloudflare, 양자 안전 TLS 인증서 발행 계획 | Ars Technica | Cloudflare는 양자 내성 TLS 인증서를 발급할 계획이다. 이는 웹사이트 인증 생태계를 대규모로 개편하는 작업의 일환이 될 것이다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 6건 | 기타 주제 |
| AI/ML | 3건 | NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 3건 | Google Cloud Blog 관련 동향 |
| 인증 보안 | 2건 | The Hacker News 관련 동향 |
| 악성코드/피싱 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(3건)입니다. NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 공격자들이 Zimbra 취약점 악용해 웹 셸 배포 및 인증 정보 탈취 (CVE-2026-73570) 관련 긴급 패치 및 영향도 확인
- Cisco, SD-WAN Manager의 치명적 인증 우회 취약점 악용 경고 (CVE-2026-76504) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 공격자들, MSP360 악용해 Dual-RMM 피싱 공격에서 ScreenConnect 배포 관련 보안 검토 및 모니터링
- 공격자들이 ClickFix 미끼로 ChatGPT 커스텀 GPTs를 악용해 RAT 유포 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA, 최대 $60,000 상금의 2027–2028 Graduate Fellowships 지원 접수 시작 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 09월 30일 주간 보안 다이제스트: /posts/2026/09/30/Tech_Security_Weekly_Digest_Data_AI_GPT/
- 2026년 09월 29일 주간 보안 다이제스트: /posts/2026/09/29/Tech_Security_Weekly_Digest_Patch_Apple_AI_Agent/
- 2026년 09월 28일 주간 보안 다이제스트: /posts/2026/09/28/Tech_Security_Weekly_Digest_AI_GPT_Zero-Day_Cloud/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 09월 30일 주간 보안 다이제스트: 클라우드 보안·보안 위협·AI (28건) — 2026-09-30
- 2026년 09월 28일 주간 보안 다이제스트: 제로데이·클라우드·패치 (16건) — 2026-09-28
- 2026년 09월 24일 주간 보안 다이제스트: 악성코드·클라우드·패치 (29건) — 2026-09-24
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요