
- The Hacker News: Microsoft Exchange 취약점, 인증된 공격자의 다른 사용자 사서함 읽기 허용
- AWS Security Blog: AWS Continuum은 자율 코드 보안의 새로운 기준을 정립한다.
- The Hacker News: 주간 요약: NetScaler와 FortiMail 제로데이, AI 코딩 정보 유출, Spectre v2
- Google Cloud Blog: Google Cloud Modernize 출시, AI 시대의 변혁 이끌다
서론
안녕하세요, Twodragon입니다.
2026년 10월 06일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 26개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 2개
- DevOps 뉴스: 4개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Microsoft Exchange 취약점, 인증된 공격자의 다른 사용자 사서함 읽기 허용 | 🟠 High |
| 🔒 Security | AWS Security Blog | AWS Continuum은 자율 코드 보안의 새로운 기준을 정립한다. | 🟠 High |
| 🔒 Security | The Hacker News | 주간 요약: NetScaler와 FortiMail 제로데이, AI 코딩 정보 유출, Spectre v2, 랜섬웨어 체포 | 🔴 Critical |
| 🤖 AI/ML | OpenAI Blog | EU 텍스트 출처 규칙에 대한 우리의 접근 방식 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 스캔부터 치료 계획까지, AI 유방암의 가장 치명적인 격차를 좁힌다. | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 사람들이 AI를 사용하는 방식에 맞춘 광고 구축 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud Modernize 출시, AI 시대의 변혁 이끌다 | 🟡 Medium |
| ☁️ Cloud | AWS Blog | AWS 주간 요약: OpenAI 기반 Amazon Bedrock Managed Agents, Q3 서비스 가용성 업데이트, Kiro 워크플로우 등 (2026년 10월 5일) | 🟠 High |
| ⚙️ DevOps | GitHub Changelog | 시크릿 스캐닝에 Lovable, Supabase 등의 탐지기 추가 | 🟡 Medium |
| ⚙️ DevOps | CNCF Blog | Kubelet, inodes 감시. 단, 비상시가 되어서야 비로소. | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 주간 요약: NetScaler와 FortiMail 제로데이, AI 코딩 정보 유출, Spectre v2, 랜섬웨어 체포 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Microsoft Exchange 취약점, 인증된 공격자의 다른 사용자 사서함 읽기 허용, AWS Continuum은 자율 코드 보안의 새로운 기준을 정립한다., AWS 주간 요약: OpenAI 기반 Amazon Bedrock Managed Agents, Q3 서비스 가용성 업데이트, Kiro 워크플로우 등 (2026년 10월 5일) 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
이번 주기를 한 줄로 정리하면, 기존 Microsoft Exchange 및 NetScaler 같은 애플리케이션, 인프라 취약점들이 여전히 위협적이지만, 생성형 AI 기반 코드 생성 도구들이 개발 워크플로우에 깊이 통합되면서 발생하는 새로운 형태의 공급망 보안 위협과 민감 데이터 유출 가능성을 면밀히 주시해야 합니다. AWS Continuum이 제시하는 자율 코드 보안 솔루션이 미래 방향을 보여주지만, LLM 내부의 잠재적 정보 유출과 부정확한 코드 생성에 대한 통제력이 DevSecOps 실무자가 당장 가장 먼저 봐야 할 가장 중요한 신호입니다. Exchange 서버 취약점이나 FortiMail 0-Day 공격 방어는 기본이며, 이제는 생성형 AI가 생산하는 코드 위생과 데이터 거버넌스에 집중할 때입니다.
1. 보안 뉴스
1.1 Microsoft Exchange 취약점, 인증된 공격자의 다른 사용자 사서함 읽기 허용

Microsoft Exchange 취약점, 인증된 공격자의 다른 사용자 사서함 읽기 허용
Microsoft는 인증된 공격자가 다른 사용자의 사서함을 읽거나 권한을 상승시킬 수 있는 Microsoft Exchange Server의 고위험 취약점을 해결하기 위해 긴급 보안 업데이트를 배포했습니다. CVSS 점수 8.8로 평가된 이 취약점은 특정 조건에서 악용될 수 있습니다.
원문 보기 →DevSecOps 관점: Microsoft Exchange 취약점 분석 및 대응
-
기술 배경 Microsoft Exchange Server에서 CVSS 8.8점의 고위험 취약점(CVE-2026-96940)이 발견되었습니다. 이 취약점은 인증된 공격자가 ‘약한 권한 부여’를 악용, 다른 사용자의 메일박스에 접근하고 권한을 에스컬레이션할 수 있게 합니다.
-
실무 영향 Exchange Server를 사용하는 모든 조직은 즉각적인 보안 업데이트 적용이 필수입니다. DevSecOps 관점에서 취약한 권한 부여 문제는 IAM/RBAC 시스템의 재점검을 요구하며, SIEM/SOAR를 활용한 비정상 접근 모니터링 강화가 중요합니다. CI/CD 파이프라인에서 보안 업데이트 배포 자동화와 인프라 보안 검증이 핵심입니다.
- 체크리스트
- Exchange 서버 긴급 보안 패치 즉시 적용
- Exchange 관련 계정 및 권한(IAM/RBAC) 재점검 및 강화
- SIEM/SOAR를 통해 Exchange 로그 비정상 접근 모니터링 강화
- CI/CD 파이프라인에 보안 업데이트 배포 및 검증 자동화 포함
- MITRE ATT&CK TA0004 권한 에스컬레이션 (T1068 - Exploitation for Privilege Escalation), TA0009 정보 수집 (T1114 - Email Collection)
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1068  # Exploitation for Privilege Escalation
1.2 AWS Continuum은 자율 코드 보안의 새로운 기준을 정립한다.

AWS Continuum은 자율 코드 보안의 새로운 기준을 정립한다.
AI 모델이 발전하며 더 많은 보안 취약점과 정교한 공격 경로를 찾아내면서 보안 담당자의 대응 속도에 대한 요구가 높아지고 있습니다. 이에 따라 보안팀은 기존 프로세스로는 감당하기 어려운 수많은 잠재적 취약점에 직면했으며, 각 취약점은 조사, 재현, 테스트를 거친 수정 과정을 필요로 합니다.
원문 보기 →AWS Continuum과 자율 코드 보안: DevSecOps 관점
-
기술 배경 AI 모델 발전으로 취약점 발견 속도와 복잡도가 증가하여 기존 보안 프로세스가 한계에 봉착했습니다. AWS Continuum은 이러한 문제를 해결하기 위해 자율 코드 보안을 도입, 코드 레벨의 취약점을 자동 식별하고 대응하는 새로운 표준을 제시합니다.
-
실무 영향 CI/CD 파이프라인에 자율 보안 검사를 통합하여 Shift-Left를 강화합니다. 개발자는 코드 작성 단계에서 SAST/DAST/SCA 자동화된 피드백을 즉시 받아 신속하게 취약점을 수정하고, 수동 분석 부담을 줄여 개발 속도를 유지할 수 있습니다.
- 체크리스트
- CI/CD 파이프라인에 AWS Continuum 연동 및 자동 보안 검사 단계 추가
- 탐지된 취약점에 대한 자동 수정/알림 정책 정의 및 적용
- 개발자 대상 자율 보안 피드백 활용 교육 및 워크플로우 개선
- 자율 보안 시스템의 오탐율 및 성능 지표 지속 모니터링
- MITRE ATT&CK 코드 취약점 사전 제거를 통해 공격자의 초기 접근(T1190 Exploit Public-Facing Application) 및 실행(T1059 Command and Scripting Interpreter)을 선제 방어합니다. 이는 방어 능력 강화(M1047 Vulnerability Scanning, M1048 DevSecOps)에 크게 기여합니다.
1.3 주간 요약: NetScaler와 FortiMail 제로데이, AI 코딩 정보 유출, Spectre v2, 랜섬웨어 체포

주간 요약: NetScaler와 FortiMail 제로데이, AI 코딩 정보 유출, Spectre v2, 랜섬웨어 체포
이번 주에는 NetScaler와 FortiMail 제로데이 취약점, AI 코딩 유출 등 작고 간과하기 쉬운 틈을 이용한 사이버 위협들이 활발히 악용되었습니다. 이는 스펙터 v2 취약점과 랜섬웨어 관련 체포 소식과 더불어, 더욱 정교해진 침투 경로와 자동화된 공격 방식 등 다양한 사이버 보안 문제들이 복합적으로 나타나고 있음을 보여줍니다.
원문 보기 →⚡ 주간 보안 이슈 DevSecOps 관점 분석
기술적 배경 및 위협 분석
이번 주 핵심은 NetScaler와 FortiMail의 제로데이 활발한 익스플로잇이다. 두 제품 모두 엣지 노출형 어플라이언스로, 인증 우회·RCE 계열 취약점이 실제 공격에 사용 중이다. “blank field, public repo, exposed box”라는 요약은 전형적인 저복잡도·고임팩트 공격 벡터를 시사한다. 특히 AI 코딩 도구가 생성한 코드에서 시크릿·토큰이 유출되는 “AI Coding Leaks”는 개발 파이프라인 자체가 신규 공격면이 되었음을 보여준다. Spectre v2 재부팅은 하드웨어 완화의 지속적 필요성을, 랜섬웨어 조직원 체포는 RaaS 생태계의 자동화·전문화 추세를 반영한다.
실무 영향 분석
- 엣지 자산 우선순위 재편: VPN·메일 게이트웨이가 1순위 패치 대상. CI/CD 러너와 동일 네트워크에 있다면 즉시 분리 검토.
- 시크릿 관리 재점검: AI 코드 어시스턴트가 생성한 커밋·PR에 하드코딩된 자격증명이 있는지 Git 히스토리 전수 스캔 필요.
- SBOM·의존성 추적: 0-day 대응 속도가 곧 MTTR. 자산 인벤토리 없이는 영향 범위 산정 불가.
- 패치 백로그 부채: “long patch list”는 곧 SLA 위반. 위험 기반 자동화 패치 정책 요구.
2. AI/ML 뉴스
2.1 EU 텍스트 출처 규칙에 대한 우리의 접근 방식
EU 텍스트 출처 규칙에 대한 우리의 접근 방식
OpenAI는 EU 텍스트 출처 규정에 맞춰 텍스트 워터마킹에 대한 자사의 접근 방식을 밝혔습니다. 여기에는 워터마크 적용 방식, 감지 원리, 그리고 연구자부터의 우선 접근 방식이 포함됩니다.
원문 보기 →2.2 스캔부터 치료 계획까지, AI 유방암의 가장 치명적인 격차를 좁힌다.
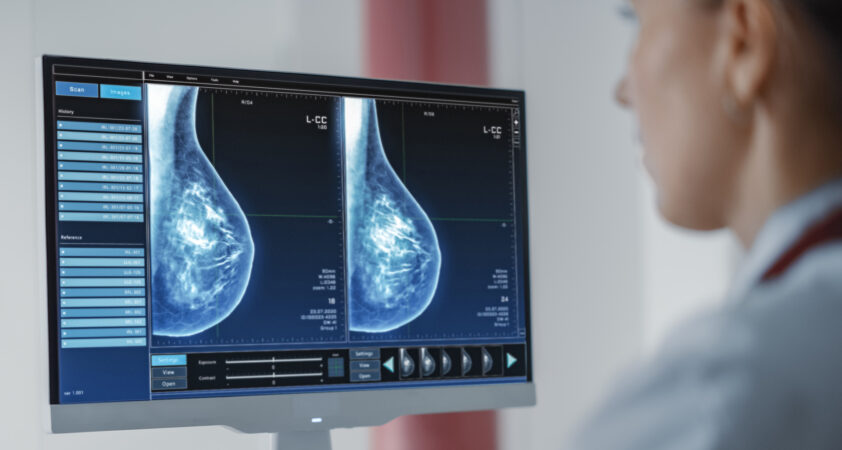
스캔부터 치료 계획까지, AI 유방암의 가장 치명적인 격차를 좁힌다.
미국 여성에게 가장 흔한 암인 유방암은 40세 이상 여성의 낮은 검진율, 부족한 방사선 전문의, 그리고 치료 계획을 위한 검사 결과의 지연 등 진료 과정에 심각한 격차를 안고 있습니다. AI는 이러한 문제들을 해결하여 유방암 진단 및 치료의 치명적인 공백을 메우는 데 도움을 주고 있습니다.
원문 보기 →2.3 사람들이 AI를 사용하는 방식에 맞춘 광고 구축
사람들이 AI를 사용하는 방식에 맞춘 광고 구축
OpenAI는 ChatGPT에 새로운 시각 광고 형식을 도입합니다. 이와 함께 광고주를 위한 측정 도구, 기여 분석 파트너십, 브랜드 적합성 기능을 확장하고 있습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Cloud Modernize 출시, AI 시대의 변혁 이끌다
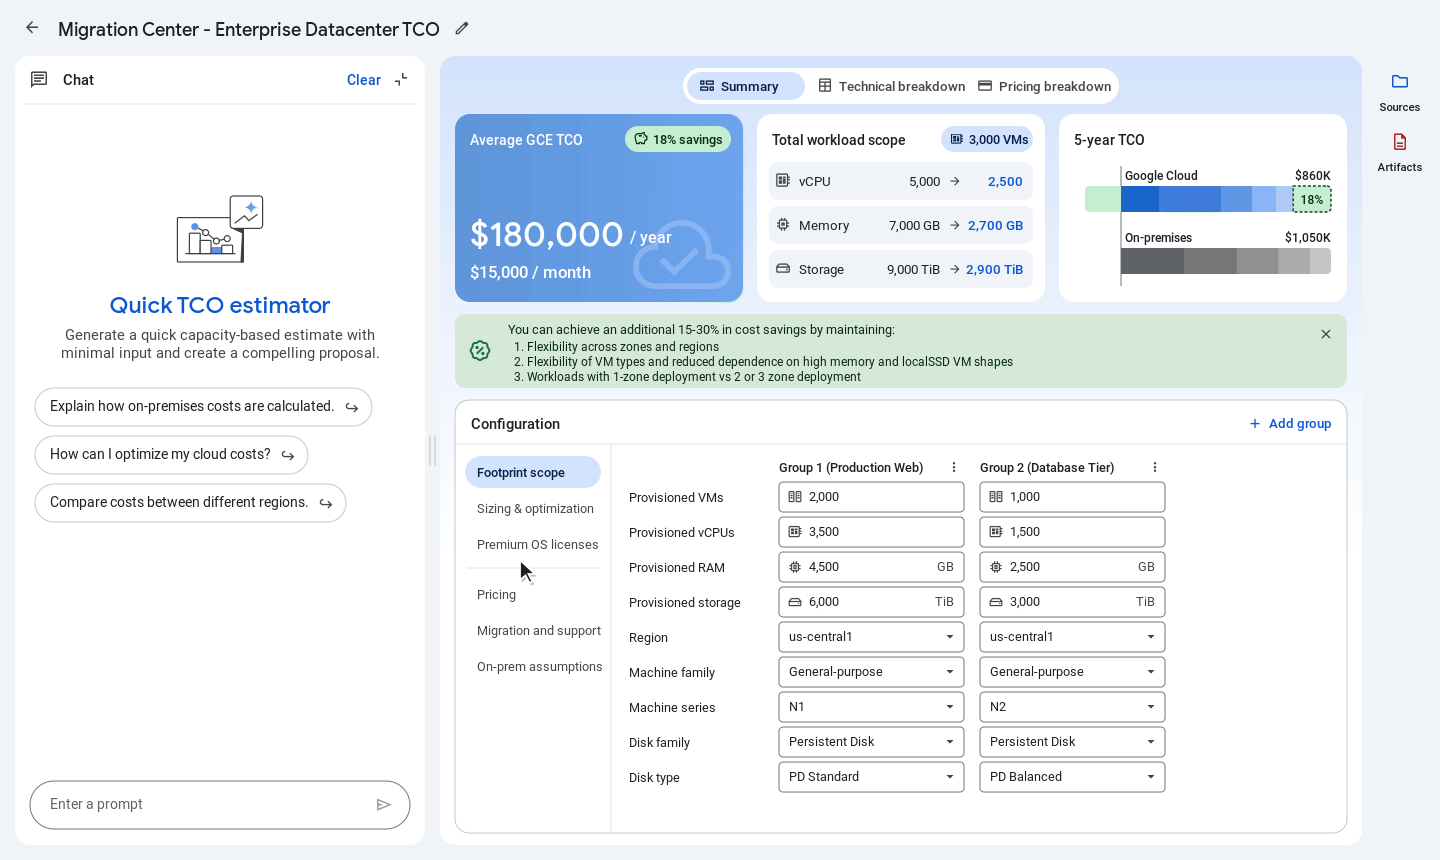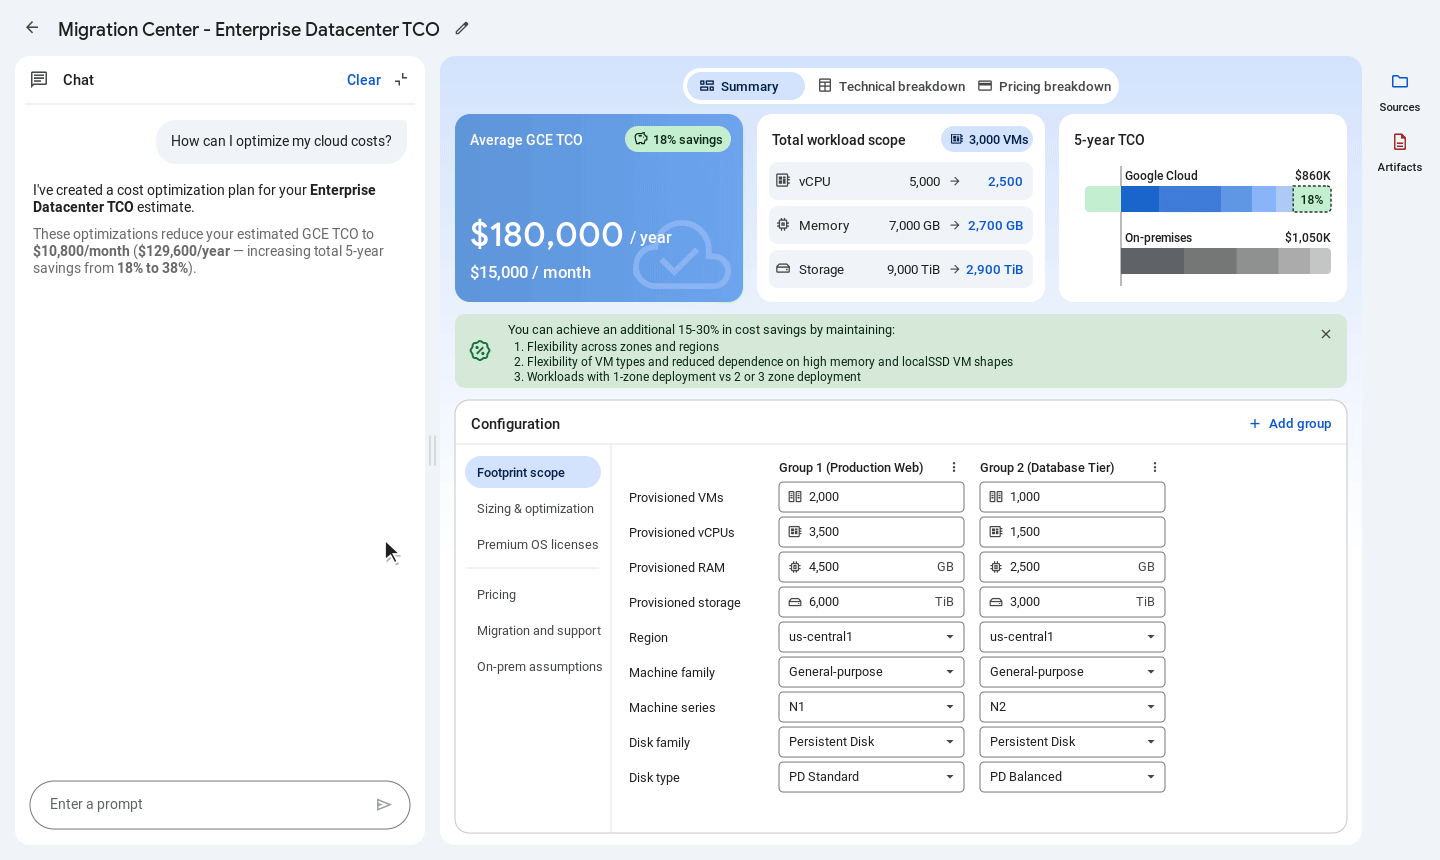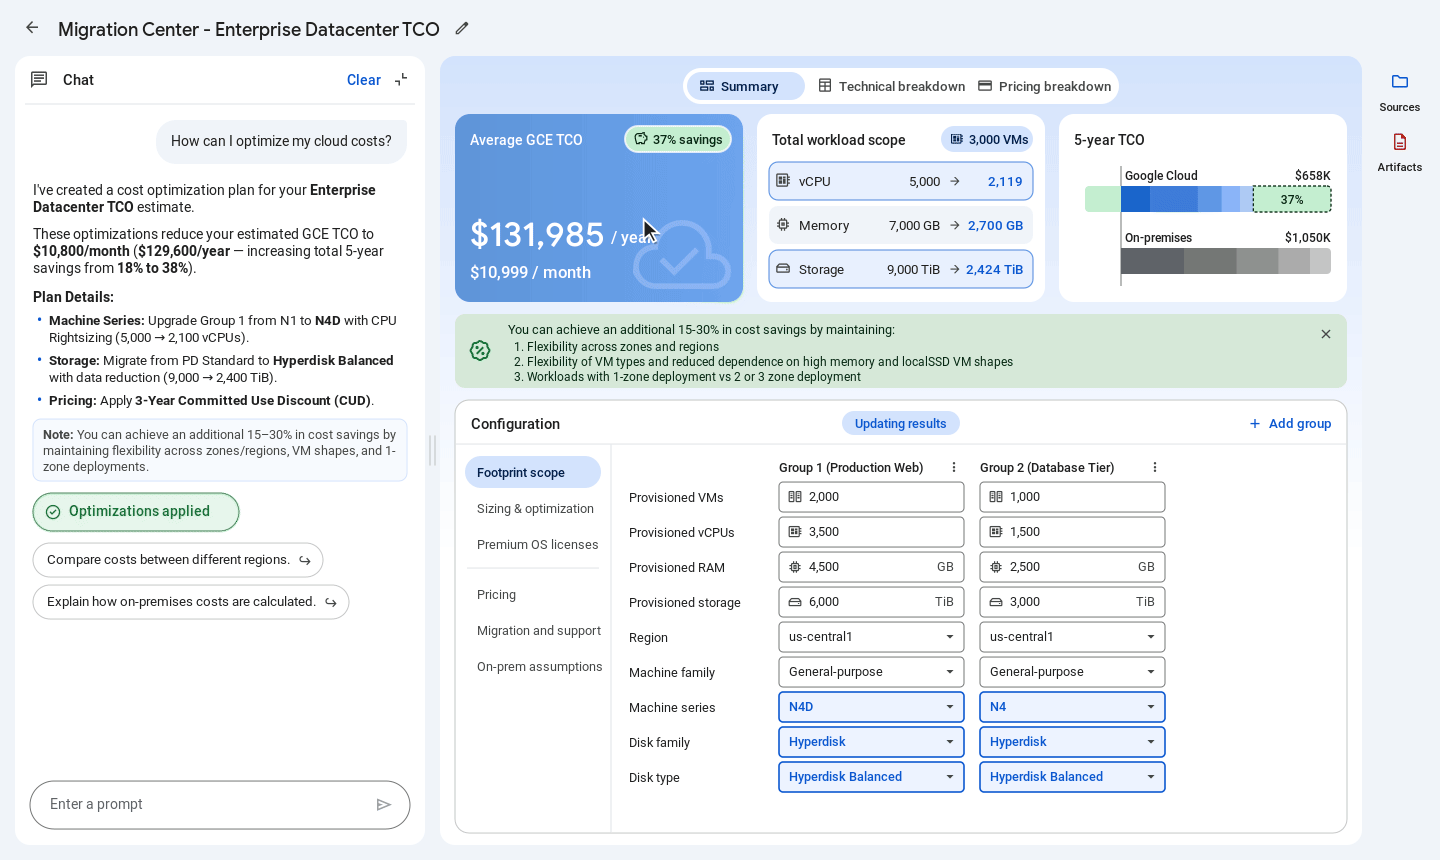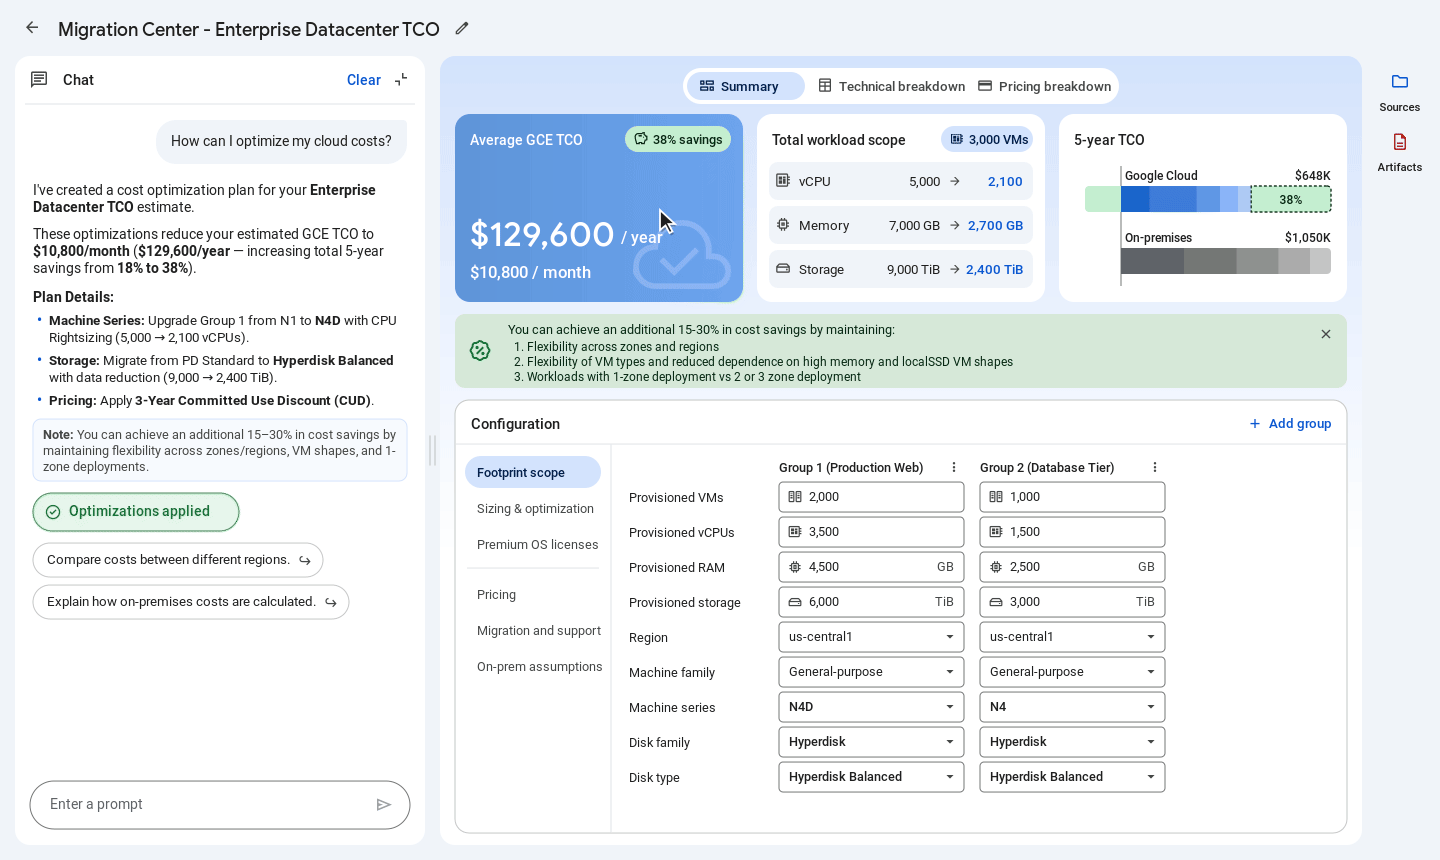
Google Cloud Modernize 출시, AI 시대의 변혁 이끌다
Google Cloud는 AI를 활용하여 기업이 수년간의 로드맵을 단축하도록 돕는 엔드투엔드 전환 포트폴리오인 'Google Cloud Modernize'를 공개했습니다. 이 서비스는 Migration Center 등 검증된 Google Cloud의 마이그레이션 및 현대화 도구들을 단일 포트폴리오로 묶어 제공합니다.
원문 보기 →3.2 AWS 주간 요약: OpenAI 기반 Amazon Bedrock Managed Agents, Q3 서비스 가용성 업데이트, Kiro 워크플로우 등 (2026년 10월 5일)

AWS 주간 요약: OpenAI 기반 Amazon Bedrock Managed Agents, Q3 서비스 가용성 업데이트, Kiro 워크플로우 등 (2026년 10월 5일)
AWS는 지난주 OpenAI 기반의 Amazon Bedrock 관리형 에이전트의 공개 프리뷰를 발표했습니다. 이 에이전트는 OpenAI Agents API를 AWS 환경에 맞춰 사용자 정의하여, OpenAI 모델에 최적화된 에이전트를 AWS 내에서 AWS의 보안 및 제어 기능을 활용해 실행할 수 있게 합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 시크릿 스캐닝에 Lovable, Supabase 등의 탐지기 추가
시크릿 스캐닝에 Lovable, Supabase 등의 탐지기 추가
비밀 스캐닝 기능에 Lovable Labs, Pydantic Services Inc., Supabase의 새로운 비밀 유형 탐지기가 추가되었습니다. 새로운 비밀 스캐닝 파트너도 이 파트너십 프로그램에 합류했습니다.
원문 보기 →4.2 Kubelet, inodes 감시. 단, 비상시가 되어서야 비로소.
Kubelet, inodes 감시. 단, 비상시가 되어서야 비로소.
Kubelet은 이노드 사용량을 감시하지만 실제로는 비상 상황이 되어서야 경고를 보냅니다. 초기 디스크 공간은 충분해 보였음에도 불구하고, 워커 노드는 `NodeFilesystemFilesFillingUp` 경고와 함께 이노드 고갈이 임박했음을 알렸습니다.
원문 보기 →4.3 UWP 및 WinUI 3 앱: MSTest로 UI 테스트

UWP 및 WinUI 3 앱: MSTest로 UI 테스트
UWP 및 WinUI 3 앱의 UI 테스트 방법을 MSTest와 Microsoft.Testing.Platform을 활용하여 다룹니다. 이 방법은 패키지, 언패키지, AppContainer 호스트를 포함한 다양한 환경에서 적용 가능합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Coinbase의 Ryan VanGrack: CFTC 승인, Bitcoin에 많은 문 열어줄 것
Coinbase의 Ryan VanGrack: CFTC 승인, Bitcoin에 많은 문 열어줄 것
코인베이스의 라이언 밴그랙은 CFTC 승인이 Bitcoin에 많은 기회를 열어줄 것이라고 밝혔습니다. 그는 제안된 SEC 규정이 투자 자문사들의 Bitcoin 직접 소유를 늘릴 수 있으며, ETF와 직접 보유 방식 모두 번성할 수 있다고 설명했습니다.
원문 보기 →5.2 Coinbase 사업 총괄 Shan Aggarwal: 대형 은행 BTC 노출 확대
Coinbase 사업 총괄 Shan Aggarwal: 대형 은행 BTC 노출 확대
코인베이스 비즈니스 총괄 샨 아가왈은 대형 은행들이 Bitcoin 노출을 늘리고 있다고 밝혔습니다. 이는 새로운 SEC 규정이 Bitcoin에 대한 자문가 접근을 가능하게 하면서, 코인베이스의 커스터디 인프라가 이러한 흐름을 뒷받침하고 있기 때문입니다.
원문 보기 →5.3 Caitlin Long: 재정 지배, Stablecoins 및 Bitcoin의 거시적 정당성
Caitlin Long: 재정 지배, Stablecoins 및 Bitcoin의 거시적 정당성
캐틀린 롱은 재정적 지배, 스테이블코인, Bitcoin의 거시적 사례에 대해 논의했습니다. 그녀는 토큰화된 예금이 스테이블코인을 대체할지 여부에 대한 질문을 던지며, 전통 은행에 토큰화를 도입하는 것이 더 큰 이야기라고 설명합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 한 문장으로 앱을 테스트하기까지 | 당근 기술 블로그 | 당근 모바일실의 테스트 자동화 엔지니어 Lily는 앱의 품질을 빠르고 안정적으로 확인하기 위해 실제 기기에서 테스트를 만들고 관리하며 실행하는 QAHub를 개발했습니다. QAHub는 흩어진 테스트 기록 통합부터 시작해 비전문가도 테스트를 실행하게 했으며, 현재는 AI를 활용한 테스트 생성 및 실행으로 확장하고 있습니다 |
| 에이전트 간 통신용 MCP, 생소하지만 가장 위험한 프로토콜일 수도 | Ars Technica | 에이전트 간 통신을 위한 MCP는 아직 잘 알려지지 않았지만 매우 위험한 프로토콜로 지목됩니다. 이 새로운 프로토콜의 신뢰성 격차로 인해 악성 프롬프트가 에이전트 간에 쉽게 확산될 수 있습니다 |
| Example.com, 수십 년 만에 최대 규모의 리디자인 공개 | GeekNews (긱뉴스) | 문서 예시용 예약 도메인인 example.com 이 2026년 9월 28일 정적 영어 페이지에서 6개 언어를 5초마다 전환하는 페이지 로 바뀜 언어 전환은 JavaScript로 처리하며, 글자마다 별도의 span 과 점진적인 등이 확인되었습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 |
| 클라우드 보안 | 3건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향, AWS Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | The Hacker News 관련 동향 |
| 데이터 유출 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(4건)입니다. The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 주간 요약: NetScaler와 FortiMail 제로데이, AI 코딩 정보 유출, Spectre v2, 랜섬웨어 체포 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Microsoft Exchange 취약점, 인증된 공격자의 다른 사용자 사서함 읽기 허용 (CVE-2026-96940) 관련 보안 검토 및 모니터링
- AWS Continuum은 자율 코드 보안의 새로운 기준을 정립한다. 관련 보안 검토 및 모니터링
- Amazon Bedrock에 GLM 5.3 소개 관련 보안 검토 및 모니터링
- AWS 주간 요약: OpenAI 기반 Amazon Bedrock Managed Agents, Q3 서비스 가용성 업데이트, Kiro 워크플로우 등 (2026년 10월 5일) 관련 보안 검토 및 모니터링
P2 (30일 내)
- EU 텍스트 출처 규칙에 대한 우리의 접근 방식 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 05일 주간 보안 다이제스트: /posts/2026/10/05/Tech_Security_Weekly_Digest_Zero-Day_Patch_ML_AI/
- 2026년 10월 04일 주간 보안 다이제스트: /posts/2026/10/04/Tech_Security_Weekly_Digest_Zero-Day_ML_Update_AI/
- 2026년 10월 01일 주간 보안 다이제스트: /posts/2026/10/01/Tech_Security_Weekly_Digest_GPT_Security/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 1건 인용 |
| AWS Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Microsoft .NET Blog | devblogs.microsoft.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 05일 주간 보안 다이제스트: 제로데이·패치·AI 에이전트 (15건) — 2026-10-05
- 2026년 09월 29일 주간 보안 다이제스트: 제로데이·패치·악성코드 (29건) — 2026-09-29
- 2026년 10월 04일 주간 보안 다이제스트: 제로데이·패치·보안 위협 (16건) — 2026-10-04
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요