
- The Hacker News: 공격자들이 .gh, .sl, .as 레지스트리를 탈취해 Google 도메인 인증서를 발급받아
- The Hacker News: 8개의 악성 npm 패키지, 40,767회 다운로드되어 Overlord RAT와 Stealer 유포
- AWS Security Blog: AI 취약점 하네스 구성하기, Part 2: 스티어링 파일
- Google Cloud Blog: Google Cloud의 U4 컴퓨트 소개: 초저지연 트레이딩 지원
서론
안녕하세요, Twodragon입니다.
2026년 10월 08일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 3개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 공격자들이 .gh, .sl, .as 레지스트리를 탈취해 Google 도메인 인증서를 발급받아 | 🟠 High |
| 🔒 Security | The Hacker News | 8개의 악성 npm 패키지, 40,767회 다운로드되어 Overlord RAT와 Stealer 유포 | 🟠 High |
| 🔒 Security | AWS Security Blog | AI 취약점 하네스 구성하기, Part 2: 스티어링 파일 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA, Microsoft, RTX Spark와 AI 에이전트로 Windows PC의 새로운 시작을 열다 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 10대가 AI의 미래를 배우고 계획하고 만들어 가도록 돕기 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | Radisson Hotel Group, ChatGPT에 호텔 탐색 기능 도입 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud의 U4 컴퓨트 소개: 초저지연 트레이딩 지원 | 🟡 Medium |
| ☁️ Cloud | Azure Blog | 인프라 수명 주기 전반의 AI 전환: 공급망에서 플릿 운영까지 | 🟠 High |
| ☁️ Cloud | AWS Korea Blog | 넷마블넥서스의 AI 코딩 도구 도입기 – 게임 개발팀의 Kiro 도입 및 활용 여정 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Copilot의 Claude Haiku 5.5 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: AI 취약점 하네스 구성하기, Part 2: 스티어링 파일 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 공격자들이 .gh, .sl, .as 레지스트리를 탈취해 Google 도메인 인증서를 발급받아, 8개의 악성 npm 패키지, 40,767회 다운로드되어 Overlord RAT와 Stealer 유포, 인프라 수명 주기 전반의 AI 전환: 공급망에서 플릿 운영까지 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 공격자들이 .gh, .sl, .as 레지스트리를 탈취해 Google 도메인 인증서를 발급받아

공격자들이 .gh, .sl, .as 레지스트리를 탈취해 Google 도메인 인증서를 발급받아
공격자들이 .gh, .sl, .as 국가 코드 최상위 도메인(ccTLD) 레지스트리를 해킹해 여러 Google 도메인에 대한 무단 HTTPS 인증서를 획득했습니다. Google 자체 시스템은 침해되지 않았지만, 해당 ccTLD로 끝나는 모든 도메인이 위험에 노출되었으며 공격자는 이 인증서로 암호화된 연결에서 실제 사이트인 것처럼 위장할 수 있습니다.
원문 보기 →기술적 배경 및 위협 분석
이번 사건의 핵심은 DNS와 인증서 발급 체계 간 신뢰 경계 붕괴다. 공격자는 .gh(가나), .sl(시에라리온), .as(아메리카사모아) ccTLD 레지스트리를 탈취해 DNS 레코드와 WHOIS/도메인 소유권 검증 경로를 조작했다. ACME 프로토콜 기반 CA(예: Let’s Encrypt, DigiCert)는 도메인 제어 검증(DV) 시 DNS TXT 또는 HTTP-01 챌린지에 의존하는데, 레지스트리 단계가 침해되면 합법적 CA가 공격자에게 정당한 인증서를 발급하게 된다. 즉 CA·TLS 자체는 정상 작동하지만, 신뢰의 뿌리(Root of Trust)가 오염된 전형적 supply chain 공격이다. Google 자체 시스템 침해는 아니지만, 해당 ccTLD를 사용하는 모든 도메인이 중간자 공격(MITM)·스푸핑에 노출된다.
실무 영향 분석
DevSecOps 관점에서 즉시 영향을 받는 영역은 ① CI/CD 파이프라인의 외부 의존성, ② 서비스 메시·API 게이트웨이의 mTLS 검증, ③ 시크릿·아티팩트 저장소 접근이다. 특히 사내 시스템이 해당 ccTLD 도메인과 통신하거나, SaaS 통합 지점이 이들 TLD를 신뢰 앵커로 사용할 경우 인증서 검증 로직이 우회될 수 있다. 또한 CT(Certificate Transparency) 로그 모니터링 부재 조직은 침해 사실을 사후에야 인지하게 된다. 규제 산업(금융·의료)은 공급망 리스크 보고 의무 대상이 될 수 있다.
1.2 8개의 악성 npm 패키지, 40,767회 다운로드되어 Overlord RAT와 Stealer 유포

8개의 악성 npm 패키지, 40,767회 다운로드되어 Overlord RAT와 Stealer 유포
CloudSEK와 Checkmarx는 2023년 8월부터 12개의 npm 패키지를 배포한 단일 위협 행위자의 캠페인을 MALFEX로 명명하고 분석했으며, 이 중 8개 패키지가 40,767회 다운로드되어 Overlord RAT와 정보 탈취 악성코드를 유포한 것으로 확인됐다.
원문 보기 →Eight Malicious npm Packages 분석 (DevSecOps 관점)
기술적 배경 및 위협 분석
MALFEX로 명명된 이 캠페인은 2023년 8월부터 단일 위협 행위자가 최소 12개 npm 패키지를 배포하고, 그중 8개가 40,767회 다운로드된 장기 지속형 공급망 공격이다. 핵심 위협은 install-time 실행을 악용해 postinstall/preinstall 스크립트로 Overlord RAT과 정보 탈취기를 설치한다는 점이다. 개발자 워크스테이션은 소스코드, CI/CD 시크릿, 클라우드 자격증명, SSH 키가 집중된 고가치 표적이며, 단일 npm install이 곧 초기 침투 벡터가 된다. 특히 typosquatting·의존성 혼동(dependency confusion)·패키지 계정 탈취 등 기존 TTP를 재활용하면서도 장기간 유지되어 탐지 회피가 용이했다는 점이 위험하다. RAT 확보 시 공격자는 빌드 파이프라인으로 측면 이동하여 아티팩트 자체를 오염시킬 수 있다.
실무 영향 분석
- 빌드 신뢰성 붕괴: 악성 패키지가 lockfile에 고정되면 재현 빌드 전체가 오염되고, SBOM에는 정상 의존성으로 기록되어 사후 추적이 어렵다.
- 시크릿 유출 파급: 개발자 로컬의
.env, AWS/GCP 토큰, npm publish 토큰 탈취 시 2차 공급망 공격(사내 패키지 오염)으로 확산된다. - CI/CD 격리 부재 노출: 컨테이너화되지 않은 러너나 과도한 권한의 파이프라인은 RAT 실행 시 즉시 프로덕션 접근 경로가 된다.
- 탐지 사각지대: npm audit/Snyk 등 기존 SCA는 악성코드 시그니처 기반이 아니므로 install script 행위 탐지가 별도로 필요하다.
1.3 AI 취약점 하네스 구성하기, Part 2: 스티어링 파일

AI 취약점 하네스 구성하기, Part 2: 스티어링 파일
이 글은 AI 모델을 숙련된 보안 분석가처럼 일관성 있게 구조화된 증거 기반 취약점 트리아지를 수행하도록 구성하는 방법을 다룬다. 구조적 검증, 증거 기반 점수 산정, 인프라 인식 우선순위 지정을 강제하는 다섯 가지 구성 섹션의 설계 결정을 설명하며, 아키텍처를 다룬 자매 글 Building your AI vulnerability harness와 함께 등이 확인되었습니다.
원문 보기 →AWS AI 취약점 하네스 Part 2 분석: DevSecOps 실무 관점
기술적 배경 및 위협 분석
AWS가 공개한 이 글은 AI 모델을 “숙련된 보안 분석가” 수준의 일관된 취약점 트리아지에 활용하기 위한 스티어링 파일(steering file) 설계 방법을 다룬다. 핵심은 LLM의 비결정성(non-determinism)을 구조적 검증·증거 기반 스코어링·인프라 인지 우선순위화로 통제하는 5개 구성 섹션이다.
기존 AI 기반 취약점 분석의 위협은 ① 환각(hallucination)으로 인한 오탐/미탐, ② CVSS 점수의 맹목적 신뢰, ③ 컨텍스트(노출도·자산 중요도) 미반영이다. 이 하네스는 “증거 없는 판단 금지” 원칙을 프롬프트 레벨에서 강제함으로써, AI를 판단자가 아닌 증거 수집·정규화 도구로 위치시킨다. 이는 공급망 공격(예: 악성 패키지의 CVE 위장)이나 프롬프트 인젝션을 통한 트리아지 조작 시나리오에서도 방어선을 제공한다.
실무 영향 분석
- 일관성 확보: 분석가 개인차·피로도로 인한 트리아지 편차를 줄이고, 야간/주말 대응에서도 동일 기준 적용 가능.
- 감사 대응력: 각 판단에 증거(로그·코드 스니펫·설정)가 연결되어 규제 감사 및 사후 분석이 용이.
- 비용·속도 트레이드오프: 구조적 검증은 토큰 소비를 증가시키지만, 1차 트리아지 자동화로 시니어 분석가의 고부가 업무 집중 가능.
- 한계: 스티어링 파일 자체의 버전 관리·드리프트, 모델 업데이트 시 재검증 부담. CI/CD 파이프라인(SAST/SCA)과의 통합 지점 설계가 성패를 좌우.
출처: AWS Security Blog, “Configuring your AI vulnerability harness, Part 2: The steering file”
2. AI/ML 뉴스
2.1 NVIDIA, Microsoft, RTX Spark와 AI 에이전트로 Windows PC의 새로운 시작을 열다
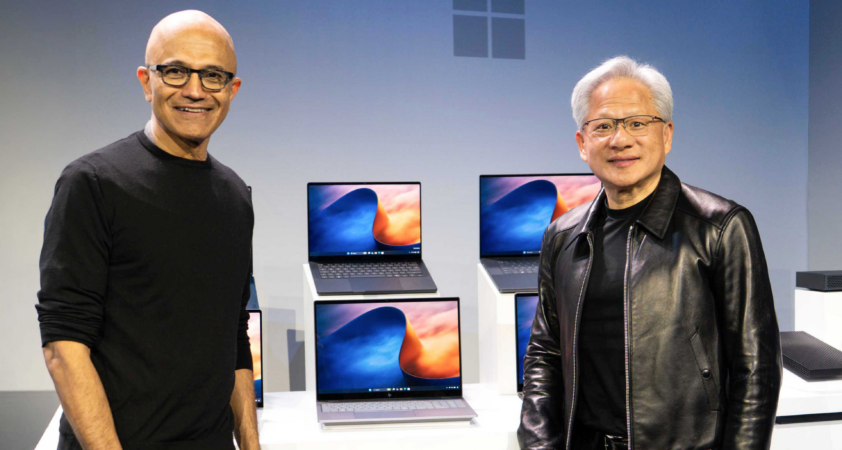
NVIDIA, Microsoft, RTX Spark와 AI 에이전트로 Windows PC의 새로운 시작을 열다
NVIDIA와 Microsoft가 샌프란시스코에서 열린 행사에서 Windows PC용 AI 에이전트를 위한 하드웨어와 소프트웨어를 공동 개발한다고 발표했다.
원문 보기 →요약
NVIDIA와 Microsoft가 샌프란시스코에서 열린 행사에서 Windows PC용 AI 에이전트를 위한 하드웨어와 소프트웨어를 공동 개발한다고 발표했다. Jensen Huang은 NVIDIA가 Windows 덕분에 탄생했다며 이제 AI 에이전트가 Windows에 온다고 밝혔고, RTX Spark와 AI 에이전트가 Windows PC의 새로운 시작을 연다고 강조했다.
2.2 10대가 AI의 미래를 배우고 계획하고 만들어 가도록 돕기
10대가 AI의 미래를 배우고 계획하고 만들어 가도록 돕기
ChatGPT for Teens에 College Planner가 추가되어 학생들의 대학 지원 관리를 돕고, flashcards와 quizzes 기능도 함께 제공된다. 또한 청소년 AI council이 신설되어 청소년이 AI의 미래를 함께 만들어갈 수 있도록 지원한다.
원문 보기 →2.3 Radisson Hotel Group, ChatGPT에 호텔 탐색 기능 도입
Radisson Hotel Group, ChatGPT에 호텔 탐색 기능 도입
Radisson Hotel Group이 Accenture와 협력해 OpenAI 기술 기반의 ChatGPT 플러그인을 구축하여 여행자들이 여행 계획 중 호텔을 검색, 비교, 예약할 수 있도록 지원한다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Cloud의 U4 컴퓨트 소개: 초저지연 트레이딩 지원

Google Cloud의 U4 컴퓨트 소개: 초저지연 트레이딩 지원
Google Cloud가 초저지연 트레이딩을 지원하는 U4 compute를 발표했습니다. 이는 자본시장에서 예측 가능한 성능과 낮은 지연 시간이 중요하며, 기존 온프레미스 데이터센터가 전력·랙 공간·하드웨어 조달 주기 등의 제약에 직면한 상황을 해결하기 위한 것입니다.
원문 보기 →3.2 인프라 수명 주기 전반의 AI 전환: 공급망에서 플릿 운영까지
인프라 수명 주기 전반의 AI 전환: 공급망에서 플릿 운영까지
AI 전환의 기회는 개별 작업을 빠르게 하는 것을 넘어 인프라가 설계되고 조달되고 운영되는 방식에서 학습하는 시스템을 구축하는 데 있습니다. 이는 supply chain부터 fleet operations까지 인프라 수명주기 전반에 걸친 AI transformation을 의미하며 Microsoft Azure Blog에 게시되었습니다.
원문 보기 →3.3 넷마블넥서스의 AI 코딩 도구 도입기 – 게임 개발팀의 Kiro 도입 및 활용 여정

넷마블넥서스의 AI 코딩 도구 도입기 – 게임 개발팀의 Kiro 도입 및 활용 여정
생성형 AI는 현재 다양한 영역에서 활용되고 있습니다. 그 중 많은 조직에서 적극적으로 도입 및 활용하고 있는 것이 바로 AI 코딩 도구 또는 AI 코딩 어시스턴트라고 불리는 코드 작성을 돕는 AI 도구입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Copilot의 Claude Haiku 5.5
GitHub Copilot의 Claude Haiku 5.5
Anthropic의 최신 경량 모델 Claude Haiku 5.5가 GitHub Copilot에서 정식 출시되었다. 이 모델은 subagents, 빠른 편집, 터미널 작업 등 빠르고 대량의 작업에 적합하도록 설계되었다.
원문 보기 →4.2 유출된 시크릿 탐지를 위한 특수 목적 모델
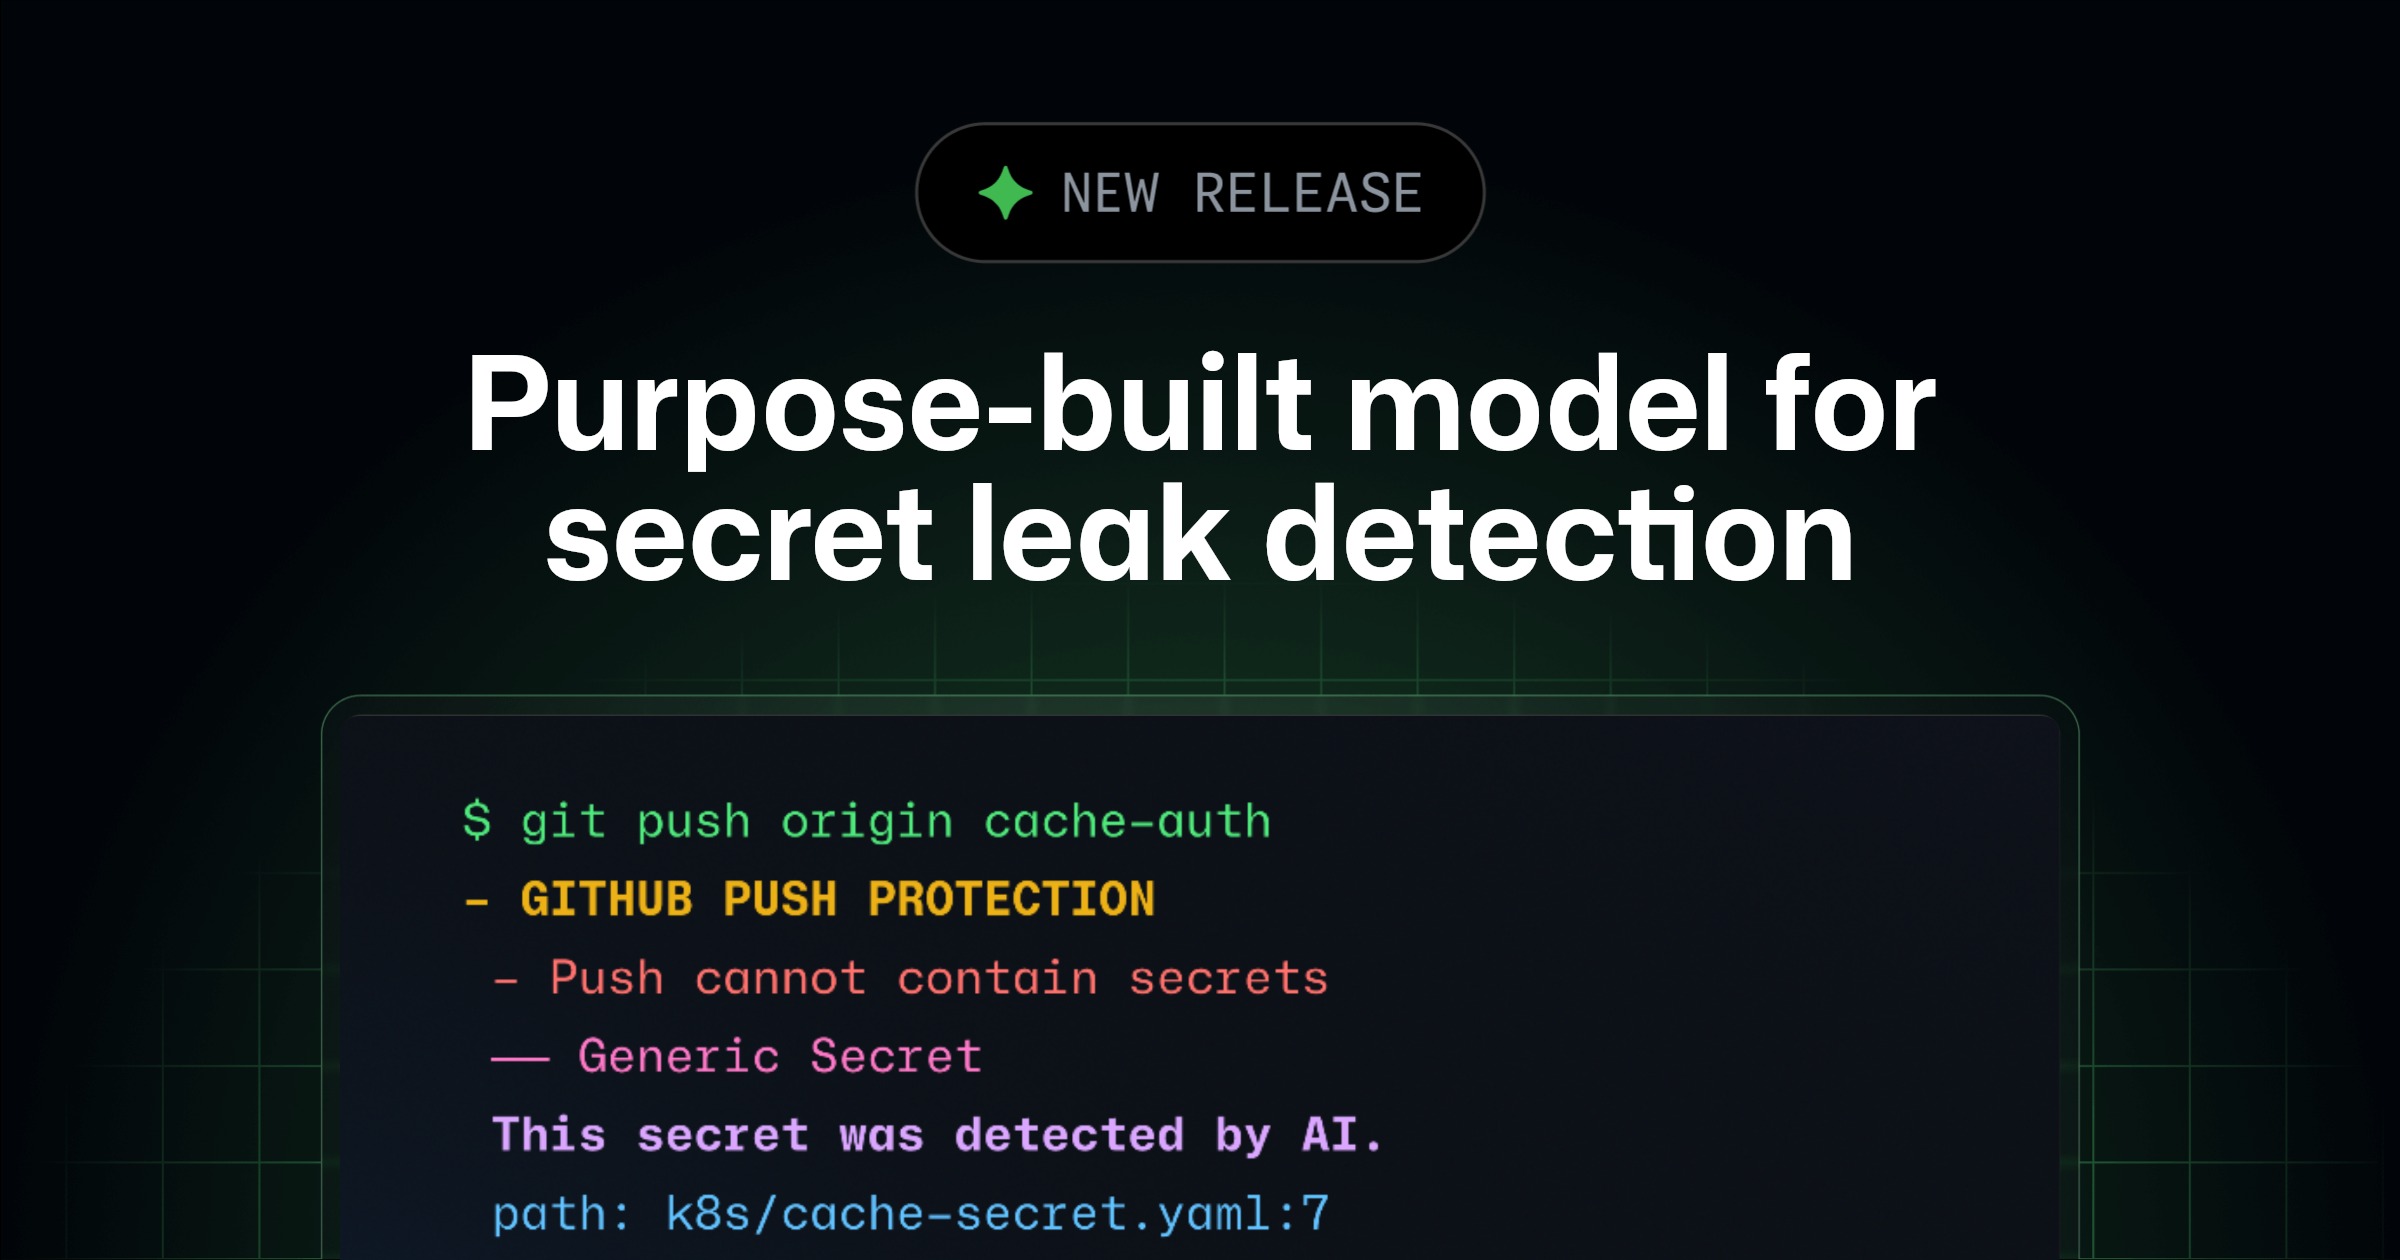
유출된 시크릿 탐지를 위한 특수 목적 모델
GitHub이 유출된 시크릿 탐지를 위한 purpose-built 모델을 공개했다. 이 모델은 AI agent를 포함한 다양한 개발 방식에 맞춰 context-aware 탐지를 제공한다.
원문 보기 →4.3 GitHub Copilot의 로컬 샌드박싱, 이제 정식 출시
GitHub Copilot의 로컬 샌드박싱, 이제 정식 출시
GitHub Copilot의 로컬 샌드박싱 기능이 GitHub Copilot CLI, GitHub Copilot 앱, Agent Host를 사용하는 VS Code 세션에서 정식 출시되었습니다. 이 기능은 개발자에게 안전한 로컬 샌드박스 환경을 제공합니다.
원문 보기 →5. 블록체인 뉴스
5.1 CFTC 의장, 새로운 암호화폐 규정 제정으로 또 다른 FTX식 붕괴 방지할 것
CFTC 의장, 새로운 암호화폐 규정 제정으로 또 다른 FTX식 붕괴 방지할 것
CFTC Chair Mike Selig은 새로운 암호화폐 규제 제정을 통해 FTX와 같은 붕괴 사태를 예방하겠다고 밝혔다. 그는 규제기관이 암호화폐 업계에 엄격한 규제를 도입하고자 한다고 말했다.
원문 보기 →5.2 미국 투자자들, 암호화폐 보유량 늘리길 원해: Charles Schwab
미국 투자자들, 암호화폐 보유량 늘리길 원해: Charles Schwab
Charles Schwab의 새로운 조사에 따르면 암호화폐를 보유한 미국 투자자들은 향후 1년간 보유량을 더 늘리기를 원하는 것으로 나타났습니다. 해당 소식은 Mathew Di Salvo가 Bitcoin Magazine에 처음 보도했습니다.
원문 보기 →5.3 Jack Dorsey의 Block, ComplexCon 참석자 한 명에게 Bitcoin 1개 증정
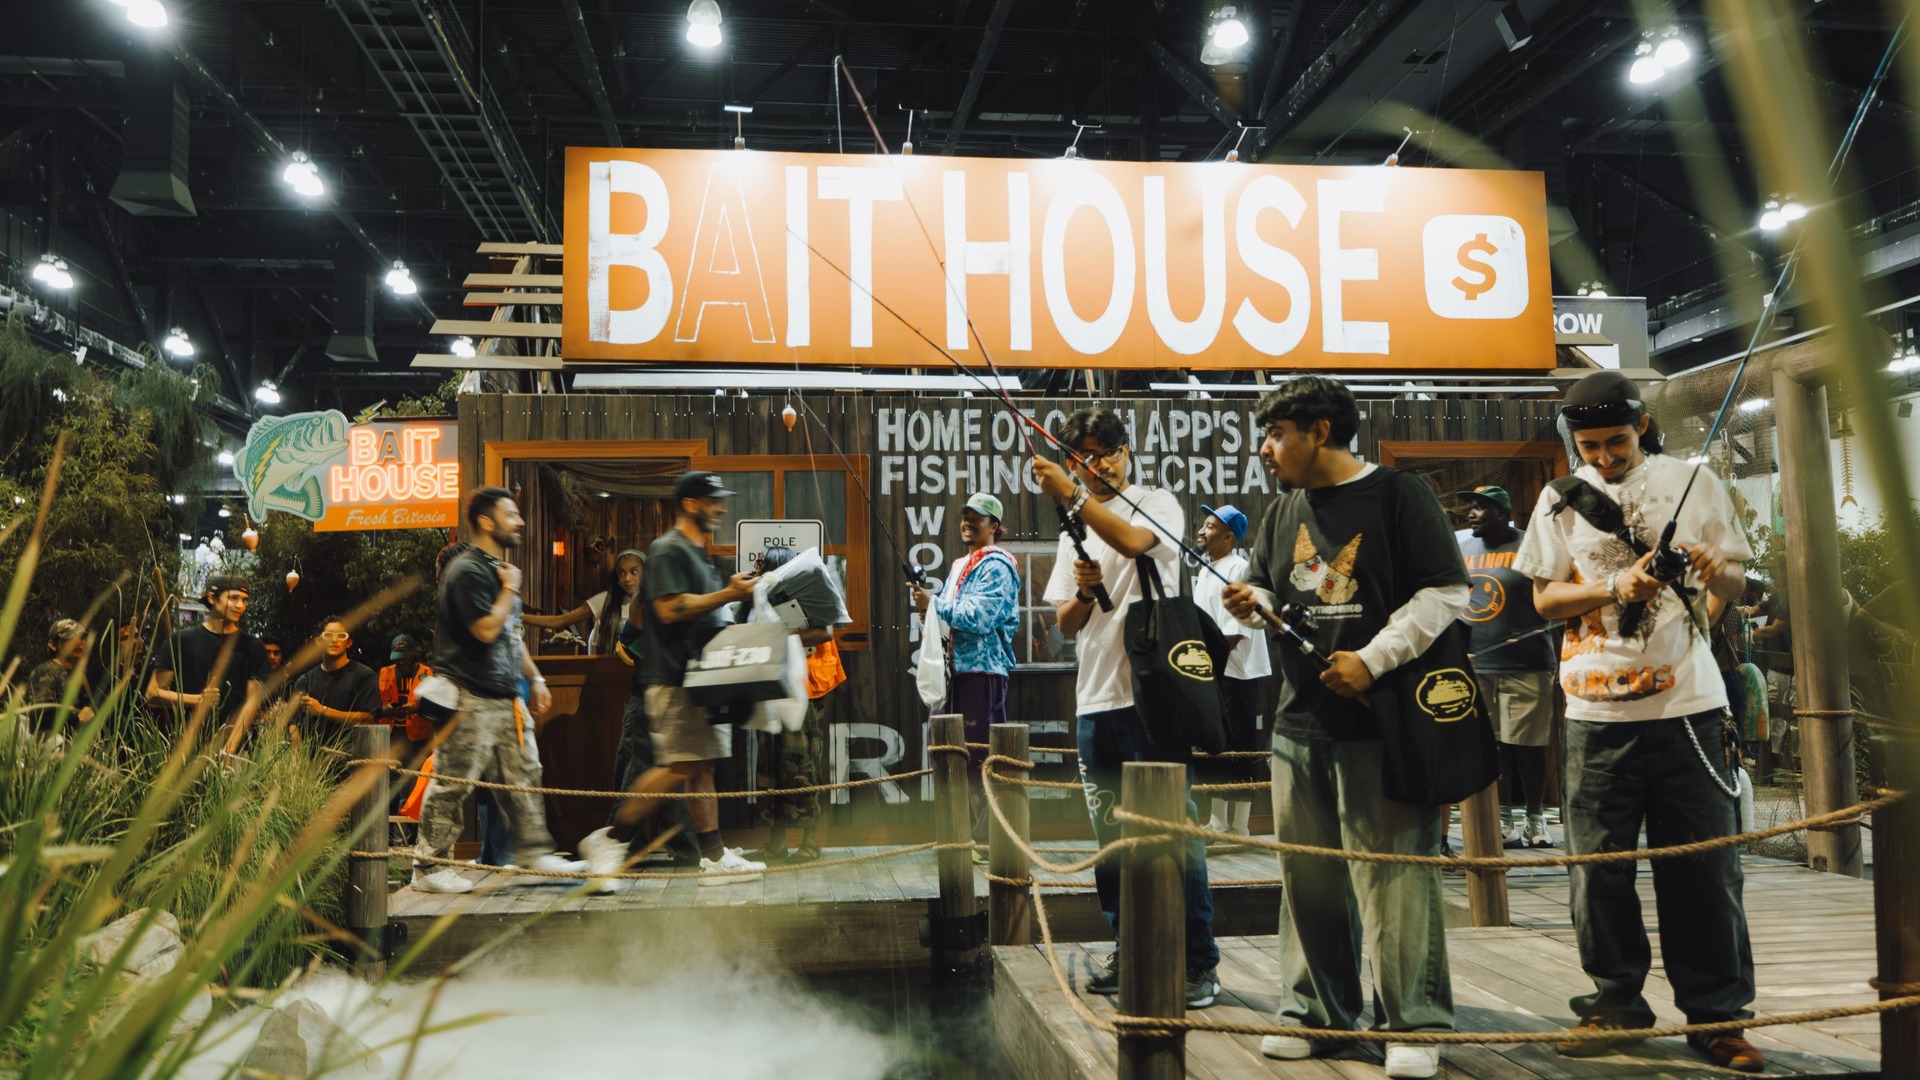
Jack Dorsey의 Block, ComplexCon 참석자 한 명에게 Bitcoin 1개 증정
Jack Dorsey의 Block이 올해 로스앤젤레스에서 열린 ComplexCon에서 한 참석자에게 1 BTC를 선물하며 bitcoin 채택 확대에 적극 나서고 있다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| D2Coding 폰트 1.4.0 릴리즈 소식을 전합니다. | 네이버 D2 | D2 Coding 은 한글과 영문, 숫자, 기호가 함께 있는 코드에서도 일정한 간격과 높은 가독성을 유지하도록 만든 코딩 전용 글꼴입니다. 이번 1.4.0에서는 기존의 빗금이 들어간 숫자 0 대신 점이 들어간 0을 선택해서 사용할 수 있는 기능을 추가했습니다 |
| FE News 26년 10월 소식을 전해드립니다. | 네이버 D2 | 주요소식 The Story of VS Code Visual Studio Code 공식 채널이 공개한 약 1시간 38분 분량의 다큐멘터리로, Erich Gamma가 이끈 취리히 팀이 브라우저용 편집기 컴포넌트 Monaco Editor를 만들던 시기부터 데스크톱 VS Code 발표와 오픈 소스 전환까지의 과정을 30여 명의 관계자 인터뷰로 보여 준다 |
| Rust 프로그래머를 위한 C | GeekNews (긱뉴스) | Rust에 익숙한 개발자가 C를 배울 때는 타입 시스템과 컴파일러가 강제하지 않는 책임 을 직접 챙겨야 함. 오류 처리, 문자열 종료, 포인터와 메모리 접근이 대표적임 C 문자열은 길이를 별도로 저장하는 대신 널 종료 바이트 \0 를 사용하므로 등이 확인되었습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 6건 | AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 |
| 기타 | 4건 | 기타 주제 |
| 클라우드 보안 | 2건 | AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 공급망 보안 | 2건 | The Hacker News 관련 동향, Azure Blog 관련 동향 |
| 인증 보안 | 1건 | The Hacker News 관련 동향 |
| 악성코드/피싱 | 1건 | The Hacker News 관련 동향 |
| 데이터 유출 | 1건 | GitHub Changelog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(6건)입니다. AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- AI 취약점 하네스 구성하기, Part 2: 스티어링 파일 관련 긴급 패치 및 영향도 확인
- SonicWall, SMA1000 어플라이언스의 CVSS 10.0 사전 인증 SSRF 취약점 패치 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 공격자들이 .gh, .sl, .as 레지스트리를 탈취해 Google 도메인 인증서를 발급받아 관련 보안 검토 및 모니터링
- 8개의 악성 npm 패키지, 40,767회 다운로드되어 Overlord RAT와 Stealer 유포 관련 보안 검토 및 모니터링
- AI 취약점 하네스 구축하기, Part 1 관련 보안 검토 및 모니터링
- AWS에서 Claude Haiku 5.5 출시 관련 보안 검토 및 모니터링
- Amazon Quick과 Amazon Bedrock을 활용한 RAG 접근 제어 재고 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA, Microsoft, RTX Spark와 AI 에이전트로 Windows PC의 새로운 시작을 열다 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 07일 주간 보안 다이제스트: /posts/2026/10/07/Tech_Security_Weekly_Digest_GPT_AI_Security_AWS/
- 2026년 10월 06일 주간 보안 다이제스트: /posts/2026/10/06/Tech_Security_Weekly_Digest_AI_AWS_Security_Ransomware/
- 2026년 10월 05일 주간 보안 다이제스트: /posts/2026/10/05/Tech_Security_Weekly_Digest_Zero-Day_Patch_ML_AI/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 1건 인용 |
| Azure Blog | azure.microsoft.com | 본문 1건 인용 |
| AWS Korea Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 07일 주간 보안 다이제스트: 클라우드·AI 에이전트·클라우드 보안 (30건) — 2026-10-07
- 2026년 10월 05일 주간 보안 다이제스트: 제로데이·패치·AI 에이전트 (15건) — 2026-10-05
- 2026년 10월 01일 주간 보안 다이제스트: 제로데이·패치·Cisco FMC (30건) — 2026-10-01
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요