
- The Hacker News: 해커들이 스캐너를 회피하는 JavaScript로 953개 온라인 스토어를 감염시켜, 대부분
- The Hacker News: PHP, Brotli 코드 실행 취약점 수정 위해 5일 만에 두 번째 Windows 보안 업데이트 발표
- The Hacker News: 공격자들이 Microsoft Teams IT 지원 사기를 이용해 악성코드와 랜섬웨어 배포
- Google Cloud Blog: 쉽게 통합되고 설계부터 규정을 준수하는 Swiss Franc, Google Cloud Universal
서론
안녕하세요, Twodragon입니다.
2026년 10월 27일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 25개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 3개
- DevOps 뉴스: 2개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 해커들이 스캐너를 회피하는 JavaScript로 953개 온라인 스토어를 감염시켜, 대부분 Magento에서 발생 | 🔴 Critical |
| 🔒 Security | The Hacker News | PHP, Brotli 코드 실행 취약점 수정 위해 5일 만에 두 번째 Windows 보안 업데이트 발표 | 🟠 High |
| 🔒 Security | The Hacker News | 공격자들이 Microsoft Teams IT 지원 사기를 이용해 악성코드와 랜섬웨어 배포 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | Greptile, GPT-6 Astra로 코드 리뷰를 넘어 버그 탐지 확장 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | 2026 OCP Global Summit에서의 Meta Networking: Scale-Up, Scale-Out, Scale-Across AI 네트워크를 위한 오픈 이노베이션 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | 우리의 최신 AI Quest: 인간 뇌 지도화 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 쉽게 통합되고 설계부터 규정을 준수하는 Swiss Franc, Google Cloud Universal Ledger에 도입 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 기업 컨텍스트와 시맨틱 통합: Knowledge Catalog의 LookML 정식 출시 | 🟡 Medium |
| ☁️ Cloud | AWS Blog | AWS 주간 라운드업: Amazon Polly 생성형 엔진, Trainium용 TorchNeuron 등 (2026년 10월 26일) | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Copilot의 GPT-6.1 Terra | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 해커들이 스캐너를 회피하는 JavaScript로 953개 온라인 스토어를 감염시켜, 대부분 Magento에서 발생 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: PHP, Brotli 코드 실행 취약점 수정 위해 5일 만에 두 번째 Windows 보안 업데이트 발표, 공격자들이 Microsoft Teams IT 지원 사기를 이용해 악성코드와 랜섬웨어 배포 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 해커들이 스캐너를 회피하는 JavaScript로 953개 온라인 스토어를 감염시켜, 대부분 Magento에서 발생

해커들이 스캐너를 회피하는 JavaScript로 953개 온라인 스토어를 감염시켜, 대부분 Magento에서 발생
Sansec에 따르면 2025년 7월부터 지속된 캠페인으로 미상의 위협 행위자가 953개의 온라인 스토어를 감염시켰으며 대부분이 Magento를 실행 중입니다. 이 활동은 Magento CMS 블록을 통해 악성 JavaScript 로더 코드를 제공하는 소량의 코드를 스토어 페이지에 삽입하는 방식으로 이루어집니다.
원문 보기 →기술적 배경 및 위협 분석
공격자는 Magento CMS 블록에 악성 JavaScript 로더를 삽입해 953개 온라인 스토어를 감염시켰으며, 2025년 7월부터 장기 지속형 캠페인으로 운영 중이다. 핵심 위협은 스캐너 회피(evasion) 기법이다. 단순 악성코드 시그니처가 아닌 CMS 블록 단위 삽입, 소량 코드 배포, 로더를 통한 동적 악성 JS 서빙 구조는 정적 스캔·WAF 시그니처 매칭을 우회하도록 설계됐다. 특히 Magento는 관리자 패널 취약점, 미패치 확장 모듈, 유출된 관리자 자격증명이 빈번한 공격면으로, 공격자는 코드 실행 없이도 CMS 콘텐츠 영역에 저장형(stored) JS를 심어 결제 페이지 방문자 대상 카드 스키밍(Magecart류)으로 확장 가능하다. Sansec이 탐지한 규모(953개)는 실제 감염의 하한선일 가능성이 높다.
실무 영향 분석
DevSecOps 관점에서 이 사건은 CI/CD 및 런타임 무결성 검증의 사각지대를 드러낸다. 첫째, CMS 콘텐츠(블록·정적 리소스)는 코드 저장소가 아닌 DB에 존재하므로 SAST/SCA 파이프라인이 탐지하지 못한다. 둘째, 아티팩트 서명·SBOM 검증이 적용돼도 DB 삽입형 페이로드는 무력하다. 셋째, CSP 미적용 또는 unsafe-inline 허용 사이트는 로더 실행을 막지 못한다. 넷째, 서드파티 확장·테마의 공급망 신뢰가 그대로 노출된다. 결제 페이지를 운영하는 커머스 조직은 PCI DSS 6.4.3/11.6.1(결제 페이지 스크립트 무결성 모니터링) 요구사항과 직결되므로, 탐지 실패 시 규제 리스크로 즉시 전이된다.
1.2 PHP, Brotli 코드 실행 취약점 수정 위해 5일 만에 두 번째 Windows 보안 업데이트 발표

PHP, Brotli 코드 실행 취약점 수정 위해 5일 만에 두 번째 Windows 보안 업데이트 발표
PHP가 PHP 8.2부터 8.5까지의 공식 Windows 패키지를 재빌드해 Brotli 압축 라이브러리의 CVE-2026-111497 취약점을 수정했습니다. 이 취약점은 메모리 손상과 잠재적 코드 실행으로 이어질 수 있으며, cURL 확장이 HTTP 응답을 자동으로 압축 해제할 때 도달 가능하지만 cURL은 기본적으로 이 기능을 비활성화합니다.
원문 보기 →PHP Windows 보안 업데이트 (CVE-2026-111497) 분석
기술적 배경 및 위협 분석
PHP 공식 Windows 패키지에 번들된 Brotli 압축 라이브러리에서 메모리 손상 및 잠재적 원격 코드 실행(RCE) 취약점이 발견됐다. 핵심 공격 경로는 cURL 확장이 HTTP 응답을 자동 압축 해제하는 과정이다. cURL의 자동 압축 해제는 기본 비활성화 상태지만, 개발자가 성능·대역폭 최적화를 위해 CURLOPT_ENCODING을 명시적으로 설정하는 경우가 적지 않아 실질 노출면이 존재한다. 5일 내 두 번째 Windows 보안 업데이트라는 점에서 PHP Windows 빌드 파이프라인의 서드파티 의존성 관리 취약성이 반복 노출되고 있음을 시사한다.
실무 영향 분석
Linux 기반 컨테이너 중심의 DevSecOps 환경에서는 영향이 제한적이나, Windows 빌드 에이전트, 레거시 IIS+PHP 스택, 개발자 로컬 환경은 직접적 위험에 노출된다. 특히 CI/CD 파이프라인의 Windows 러너에 구버전 PHP 바이너리가 캐시되어 있으면 빌드 재현성과 무결성에 영향을 준다. SBOM 관점에서 PHP 바이너리에 정적 링크된 Brotli는 일반적인 패키지 스캐너가 놓치기 쉬워, 컨테이너 이미지 및 아티팩트 재스캔이 필요하다. 또한 공급망 서명(코드 서명·해시 검증) 없이 패키지를 내려받는 관행은 재발 리스크를 키운다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1190  # Exploit Public-Facing Application
1.3 공격자들이 Microsoft Teams IT 지원 사기를 이용해 악성코드와 랜섬웨어 배포

공격자들이 Microsoft Teams IT 지원 사기를 이용해 악성코드와 랜섬웨어 배포
공격자들이 Microsoft Teams의 외부 채팅 생성 기능을 악용해 IT 지원을 사칭하는 사회공학 수법으로 악성코드와 랜섬웨어를 유포하는 사례가 수백 건에 달하는 것으로 나타났습니다. 연구진은 동일한 일회용 tenant 재사용과 'IT 지원' 사칭 등 반복적인 공격자 행동 패턴이 확인된다고 밝혔습니다.
원문 보기 →Microsoft Teams IT 지원 사칭 공격 분석
기술적 배경 및 위협 분석
공격자들은 Microsoft Teams의 외부 테넌트 간 채팅 생성 기능을 악용해 “IT 지원팀”을 사칭한다. 핵심은 일회용(throwaway) 테넌트를 대량 생성해 신뢰할 수 있는 조직처럼 위장하고, 외부 사용자에게 직접 채팅을 걸어 원격 지원 도구나 악성 실행 파일 설치를 유도하는 것이다. 이는 이메일 보안 게이트웨이(SEG)와 피싱 필터를 우회하는 협업 도구 기반 측면 이동(lateral channel) 공격으로, 사용자가 “내부 IT가 연락했다”고 신뢰하기 쉬운 심리적 취약점을 노린다. 수백 건의 사례에서 동일 테넌트 재사용, 동일 스크립트 패턴이 반복된다는 점은 공격 인프라의 자동화·템플릿화를 시사하며, 초기 침투 후 자격 증명 탈취→랜섬웨어 배포로 이어지는 킬체인이 형성된다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 ID 경계와 협업 채널이 새로운 공격 표면임을 보여준다. 첫째, Teams 외부 페더레이션 정책이 느슨하면 신뢰 경계가 무너진다. 둘째, EDR·프록시 로그만으로는 채팅 기반 유도 단계가 탐지되지 않아 가시성 공백이 발생한다. 셋째, 개발자·운영자가 “IT 지원” 명목의 원격 도구 설치 요청에 응하면 CI/CD 자격 증명과 시크릿이 노출될 수 있다. 넷째, SaaS 테넌트 생성 자체가 통제되지 않으면 공급망 신뢰 모델이 흔들린다. 결국 Zero Trust 원칙(명시적 검증, 최소 권한) 을 협업 도구까지 확장해야 하는 과제가 부각된다.
2. AI/ML 뉴스
2.1 Greptile, GPT-6 Astra로 코드 리뷰를 넘어 버그 탐지 확장
Greptile, GPT-6 Astra로 코드 리뷰를 넘어 버그 탐지 확장
Greptile이 GPT-6 Astra를 활용해 코드 리뷰를 넘어 사용자 워크플로 테스트까지 버그 탐지를 확장한다. 또한 Daybreak로 보안을 강화하고 Codex로 재작업을 줄인다.
원문 보기 →2.2 2026 OCP Global Summit에서의 Meta Networking: Scale-Up, Scale-Out, Scale-Across AI 네트워크를 위한 오픈 이노베이션
2026 OCP Global Summit에서의 Meta Networking: Scale-Up, Scale-Out, Scale-Across AI 네트워크를 위한 오픈 이노베이션
Meta는 2026 OCP Global Summit에서 Muse Wonder, Muse Spark 및 기가와트 규모 Prometheus 클러스터를 지원하는 네트워킹 혁신을 공개했습니다.
원문 보기 →요약
Meta는 2026 OCP Global Summit에서 Muse Wonder, Muse Spark 및 기가와트 규모 Prometheus 클러스터를 지원하는 네트워킹 혁신을 공개했습니다. 핵심 발표로는 102.4T 스위치 블레이드(128×800G, Broadcom Tomahawk 6C 및 NVIDIA Spectrum-6 버전)를 탑재한 첫 액체 냉각 네트워크 랙 IcePack과 IceCube가 소개되었습니다.
2.3 우리의 최신 AI Quest: 인간 뇌 지도화
우리의 최신 AI Quest: 인간 뇌 지도화
Google의 최신 AI Quest인 'Mapping the human brain'은 인간 뇌 구조를 탐구하는 교육용 AI 프로젝트로, 행성 일러스트와 캐릭터들이 등장하는 시각 자료를 통해 학습자에게 뇌 과학을 소개합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 쉽게 통합되고 설계부터 규정을 준수하는 Swiss Franc, Google Cloud Universal Ledger에 도입

쉽게 통합되고 설계부터 규정을 준수하는 Swiss Franc, Google Cloud Universal Ledger에 도입
느리고 비용이 많이 드는 기존 결제 시스템의 한계로 Tether, USDC, PayPal USD 같은 공공 상업용 스테이블코인이 인기를 얻고 있다. 이들은 블록체인 기반의 즉각적이고 연중무휴 정산으로 효율적인 자금 이동을 가능하게 한다.
원문 보기 →3.2 기업 컨텍스트와 시맨틱 통합: Knowledge Catalog의 LookML 정식 출시
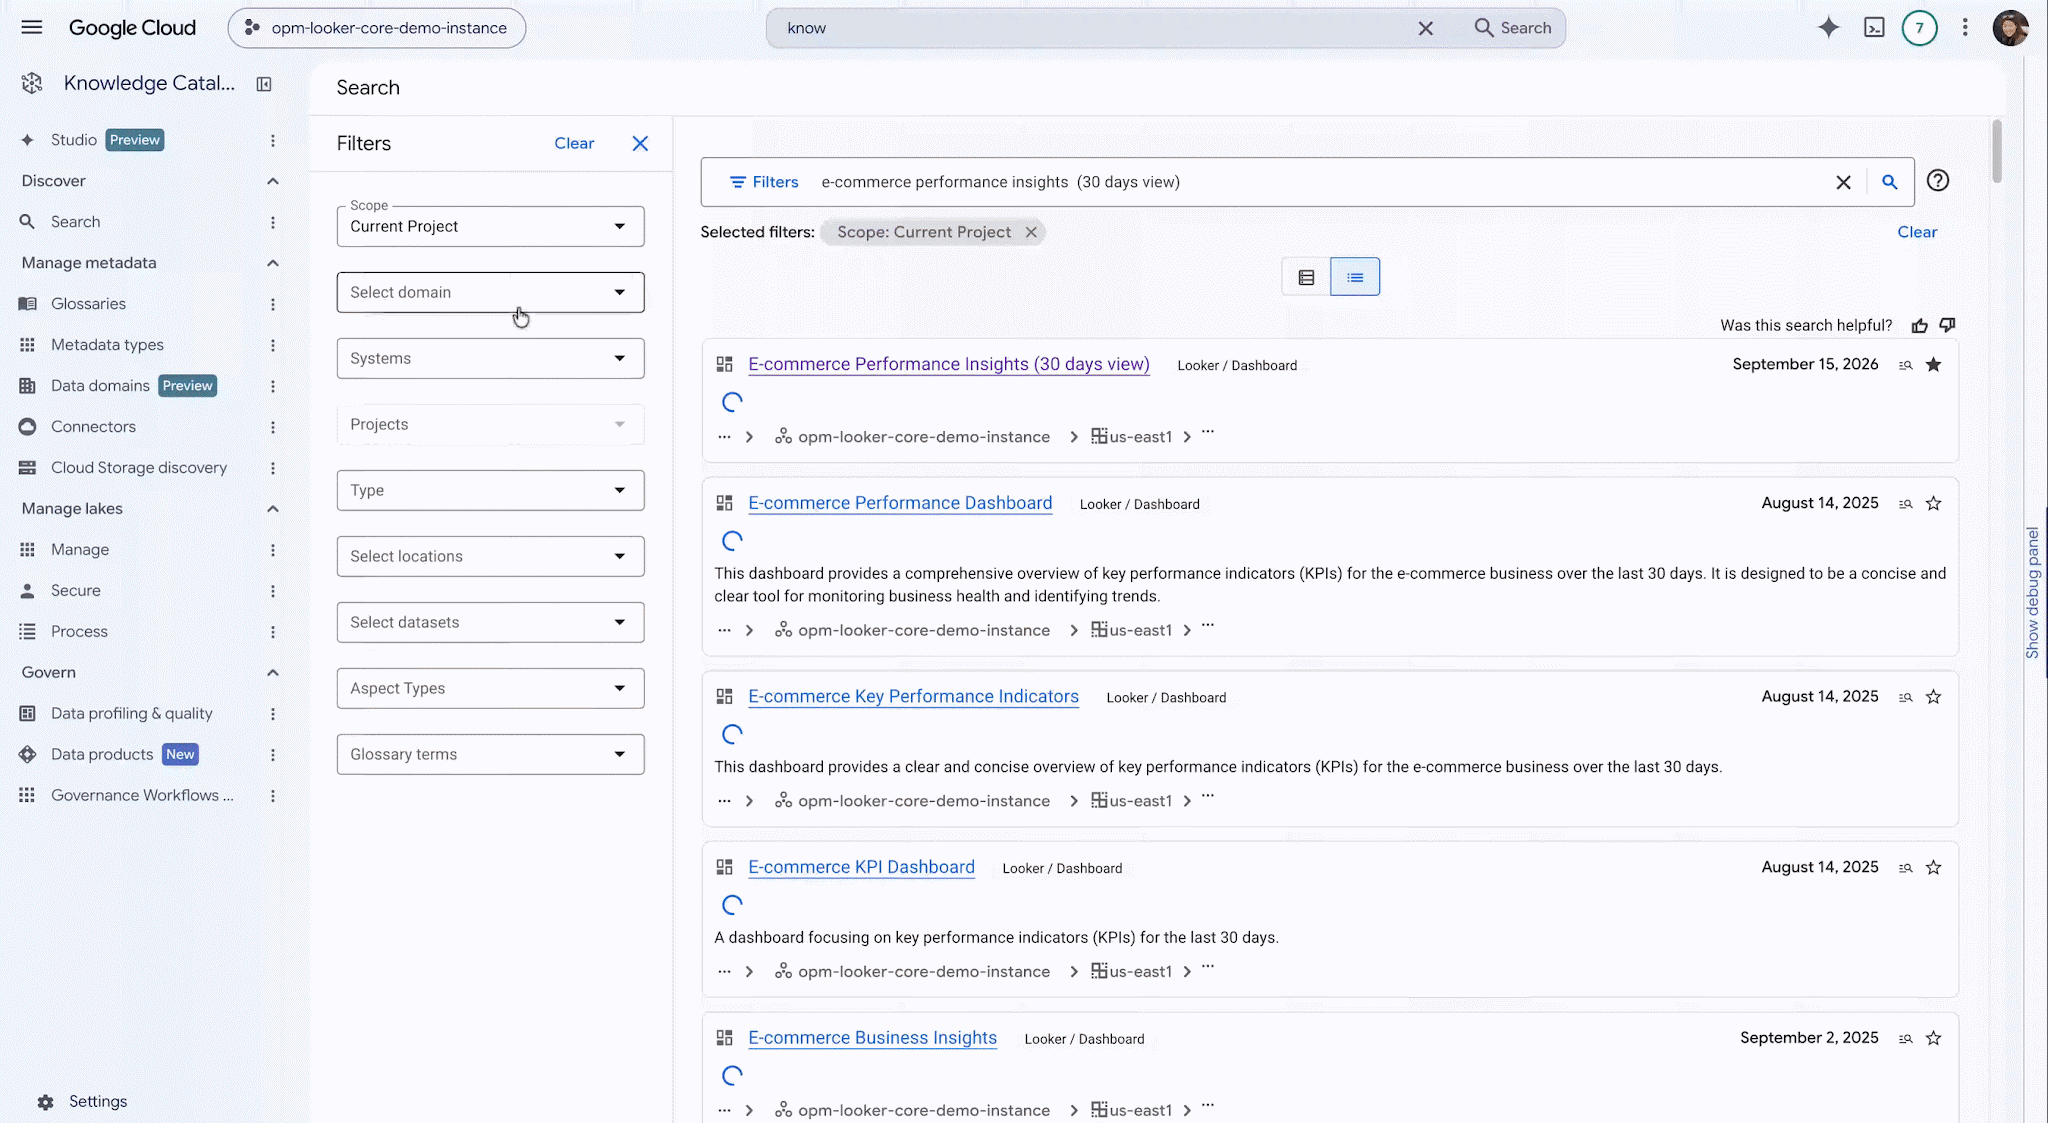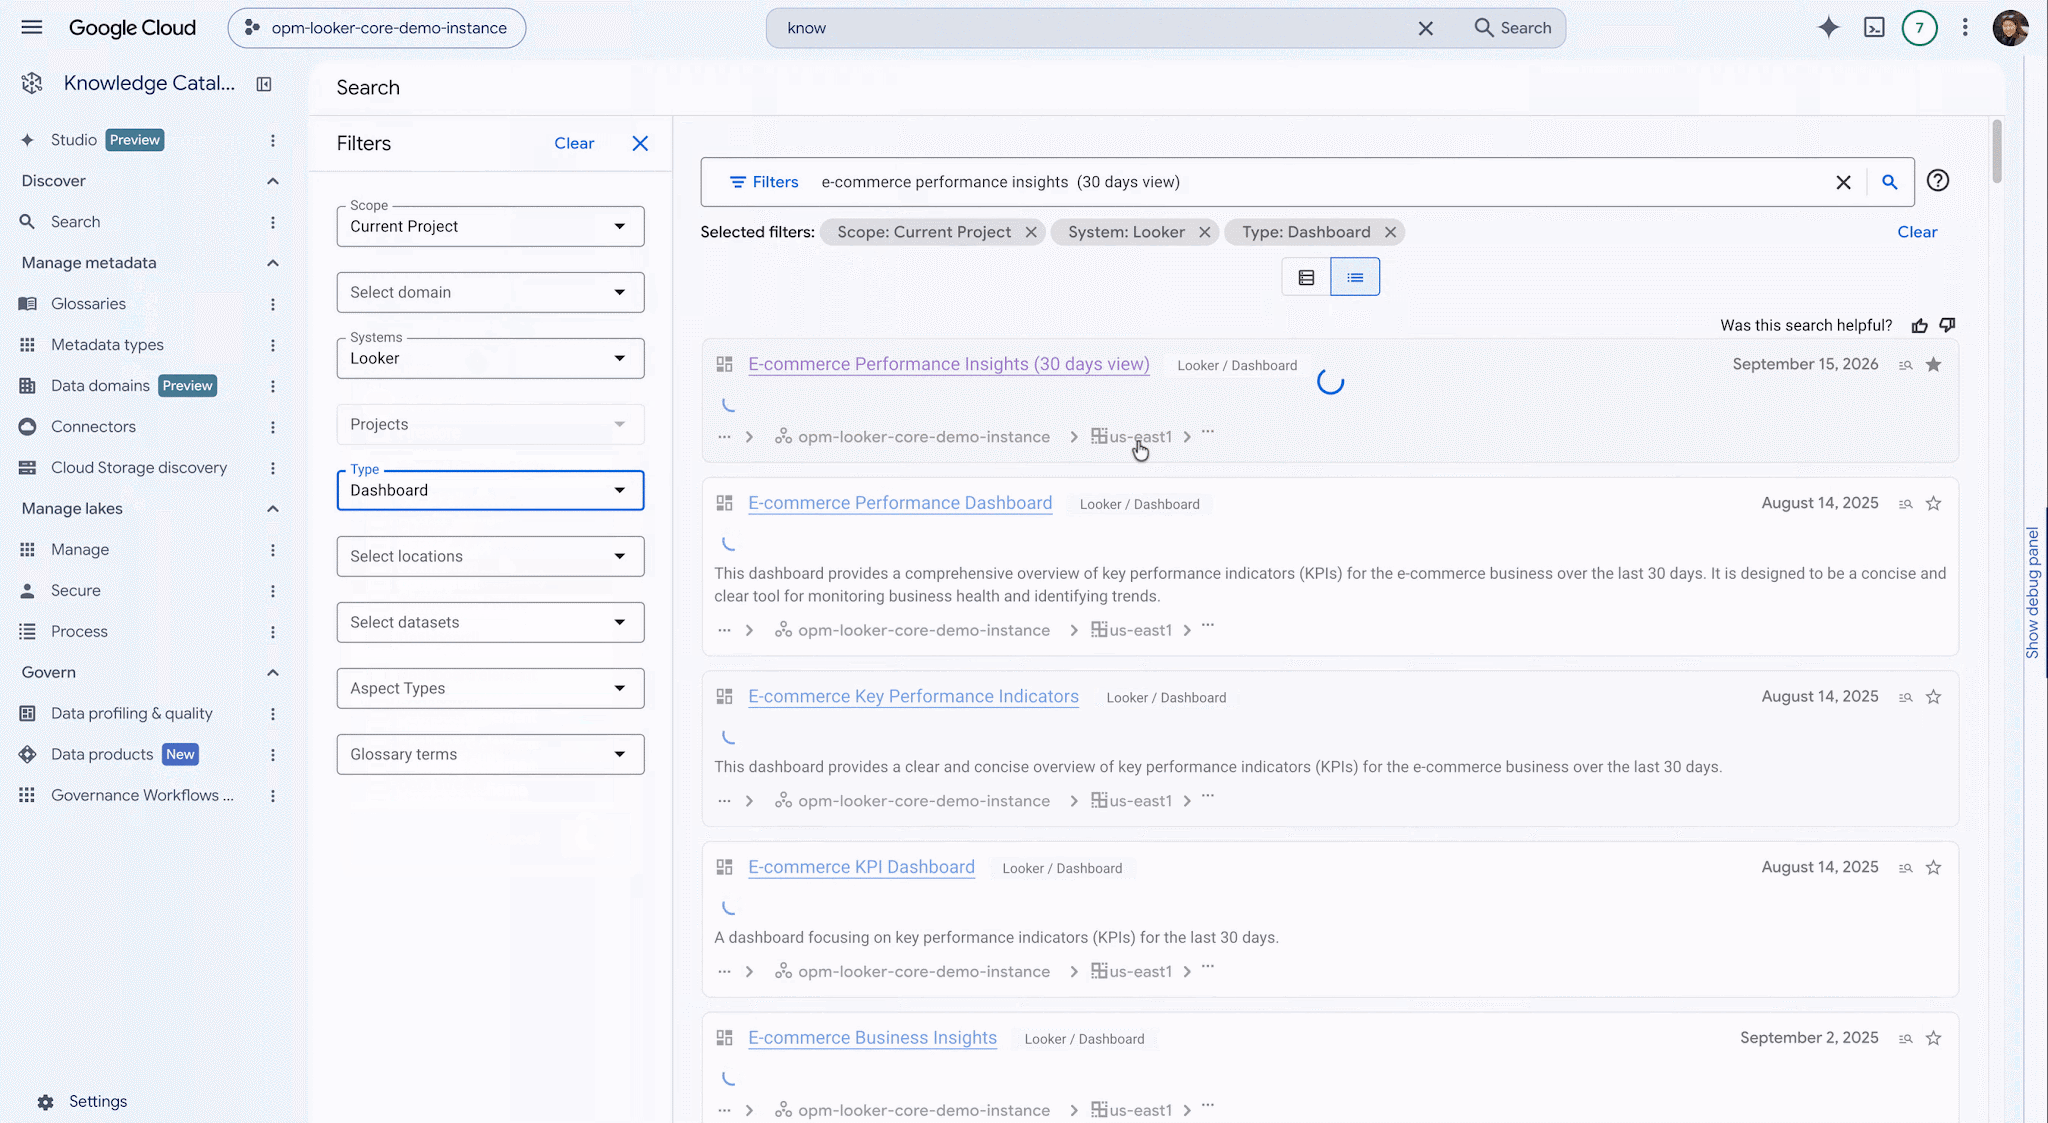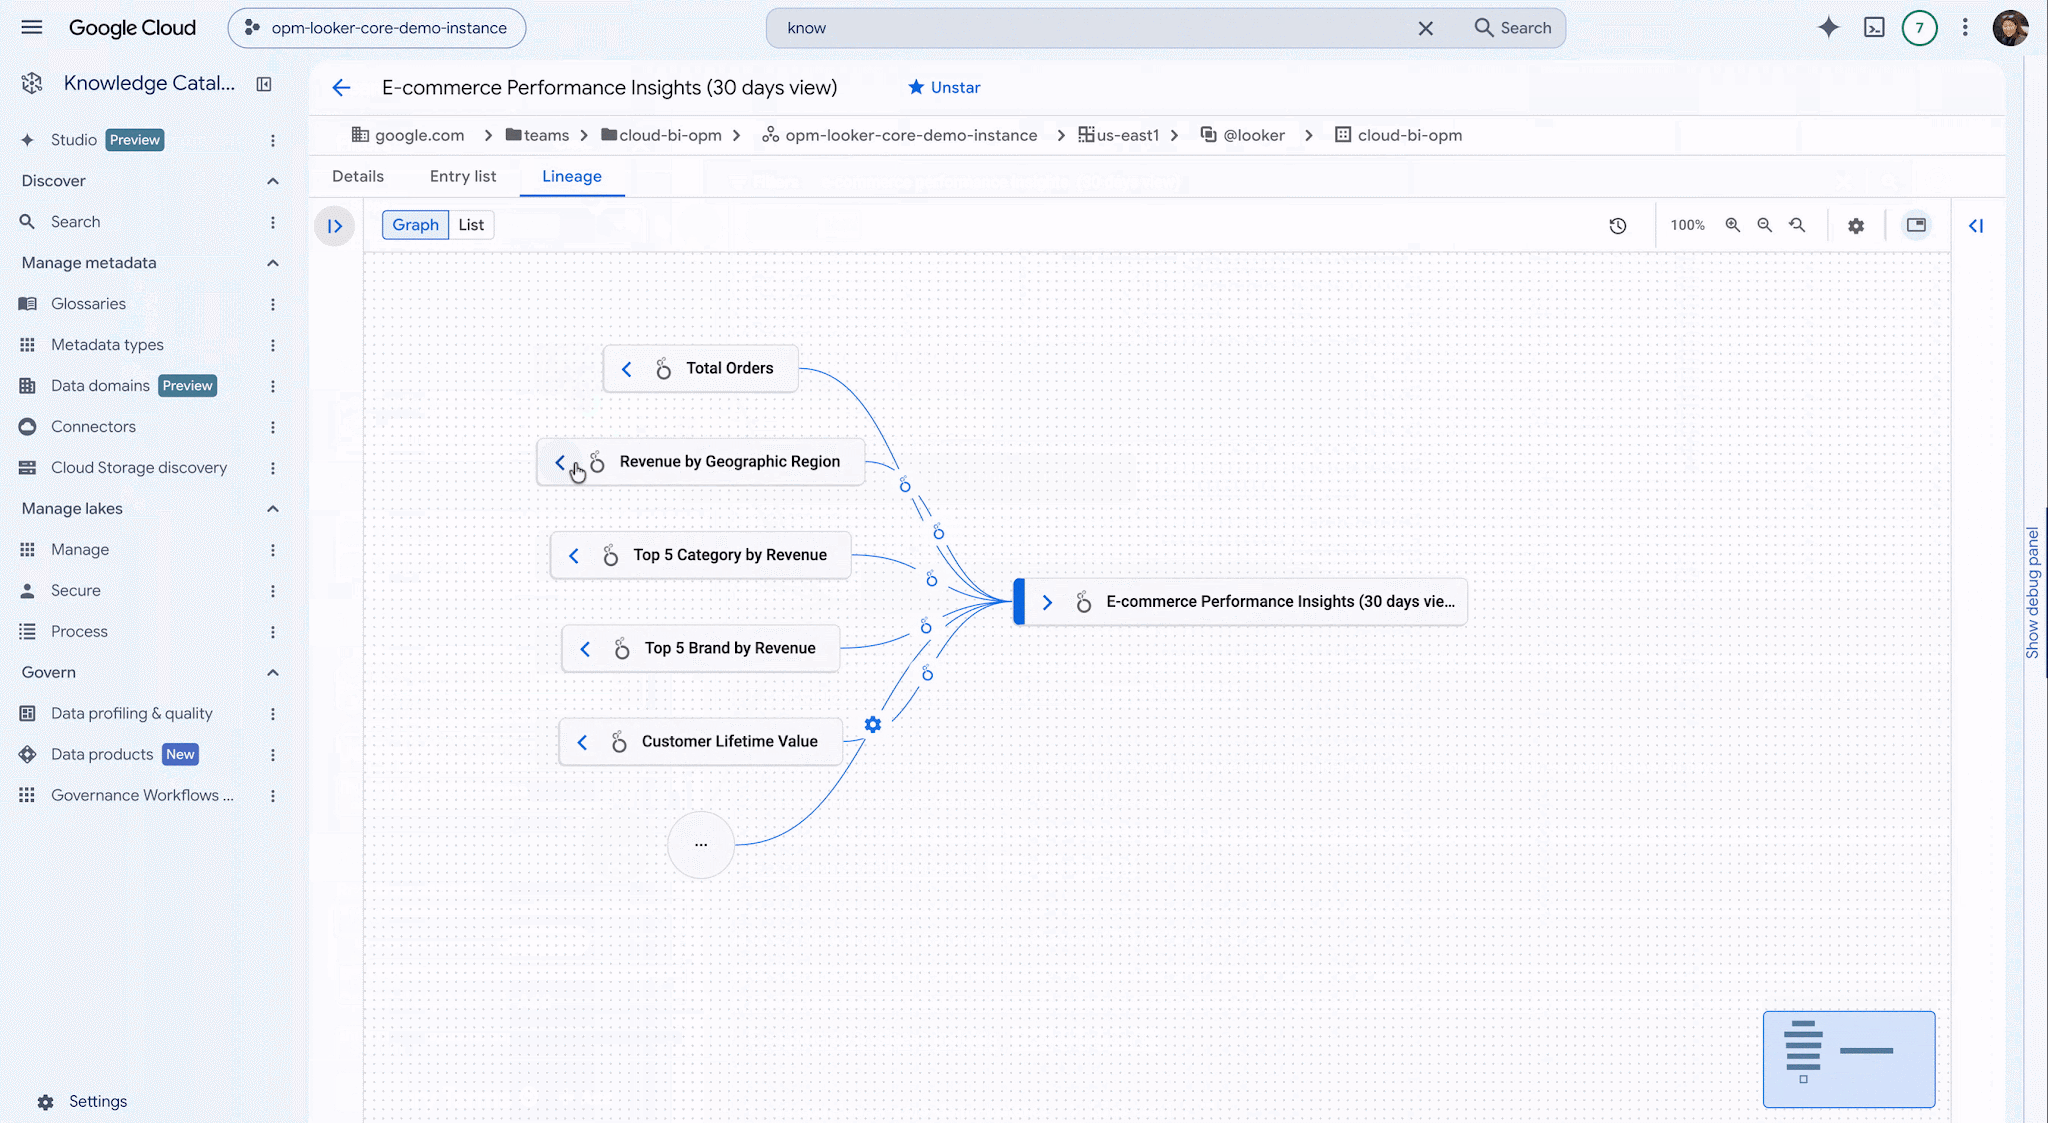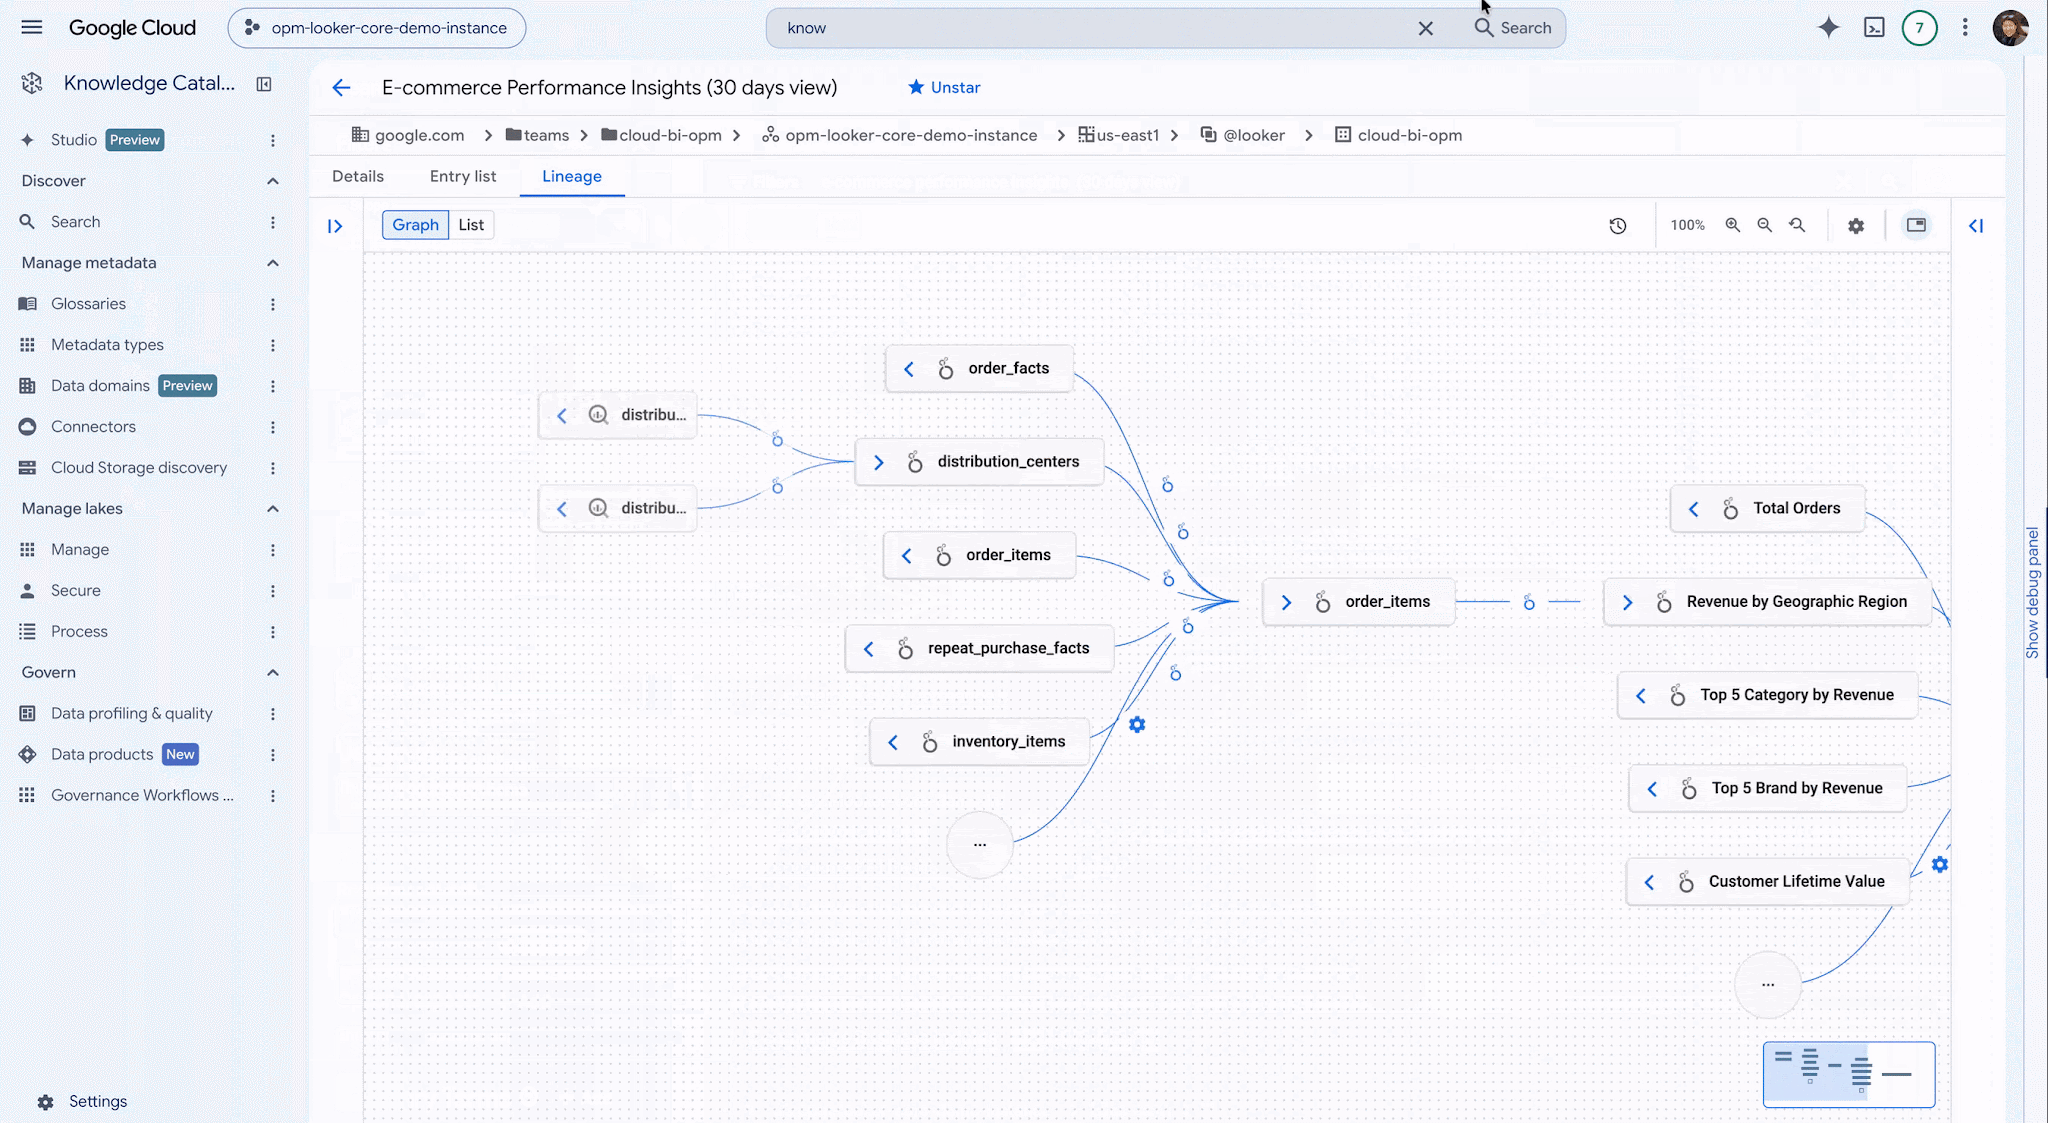
기업 컨텍스트와 시맨틱 통합: Knowledge Catalog의 LookML 정식 출시
Google Cloud는 Knowledge Catalog에서 Looker Core용 LookML 시맨틱 언어 인덱싱의 정식 출시(GA)를 발표했습니다. 이는 기업이 AI 에이전트를 프로덕션에 활용하면서 데이터 접근과 데이터 이해 사이의 간극을 해소하기 위한 것입니다.
원문 보기 →3.3 AWS 주간 라운드업: Amazon Polly 생성형 엔진, Trainium용 TorchNeuron 등 (2026년 10월 26일)

AWS 주간 라운드업: Amazon Polly 생성형 엔진, Trainium용 TorchNeuron 등 (2026년 10월 26일)
AWS는 Amazon Polly Generative engine과 Trainium용 TorchNeuron 등 새로운 기능을 발표했습니다. 이번 주간 라운드업은 브라질 상파울루에서 열린 농업 비즈니스 리더 대상 생성형 AI 발표 내용도 함께 다뤘습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Copilot의 GPT-6.1 Terra
GitHub Copilot의 GPT-6.1 Terra
OpenAI의 최신 모델인 GPT-6.1 Terra가 GitHub Copilot에서 정식 출시되었습니다. 이 모델은 GPT-6.1 Sol보다 낮은 비용으로 일상적인 agentic coding과 터미널 작업에 적합하도록 설계되었습니다.
원문 보기 →4.2 Safari 27.2의 WebKit 기능
Safari 27.2의 WebKit 기능
Safari 27.2가 출시되어 Customizable Select를 개선하고 Grid Lanes 속성명을 변경했으며, 접근성, 미디어, CSS 등 전반에 걸쳐 20개의 버그 수정을 포함했습니다.
원문 보기 →5. 블록체인 뉴스
5.1 콜드 스토리지가 남쪽으로 간다: bitcoin++ 남극 에디션 발표
콜드 스토리지가 남쪽으로 간다: bitcoin++ 남극 에디션 발표
bitcoin++가 남극반도로 떠나는 13일 탐사에서 첫 cold-storage 에디션을 계획하고 있다. 이 소식은 Bitcoin Magazine에 Micah Zimmerman이 작성한 글을 통해 전해졌다.
원문 보기 →5.2 Blink Wallet, 커스터디 계정에 비활성 수수료 도입해 셀프 커스터디로의 이전 가속화
Blink Wallet, 커스터디 계정에 비활성 수수료 도입해 셀프 커스터디로의 이전 가속화
Blink Wallet가 12개월 이상 비활성 상태인 custodial 계정에 월 $1의 비활성 수수료를 부과하기 시작했으며, 첫 청구는 2026년 10월 중순까지 처리되고 로그인 시 전액 환불된다. 이번 조치는 self custody로의 이전을 가속화할 것으로 보인다.
원문 보기 →5.3 Coinbase Institutional 공동 CEO: Bitcoin 기관 자본의 “2차 물결”이 도래했다
Coinbase Institutional 공동 CEO: Bitcoin 기관 자본의 ”2차 물결”이 도래했다
Coinbase Institutional 공동 CEO Brett Tejpaul은 기관 자본의 Bitcoin ”2차 물결”이 도래했다고 밝혔다. 그는 7개 대형 은행이 Coinbase 인프라를 활용하고 있으며 stablecoin 결제 기반이 채택을 이끌고 있다고 설명했다. 다만 기관들은 여전히 BTC를 기술로 바라보고 있다고 전했다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| AI 시대의 개발자를 꿈꾸는 학생 개발자에게 | 네이버 D2 | 시작하며: 2018년과 2026년 사이의 간격과 격변기의 고민 2018년에 저는 ‘ 백엔드 개발자를 꿈꾸는 학생개발자에게 ‘라는 글을 이곳 D2 블로그에 공유했습니다. 당시 학생 개발자들과의 미트업 행사에서 나왔던 질문과 답변을 정리한 글이었습니다 |
| Ask GN: 이런 LLM 서비스 써보신분 계신가요? | GeekNews (긱뉴스) | 최근에 클루드 프로 구독요금제로 헤르메스 에이전트에 연동해서 써봤습니다. 총 5개의 프로젝트 기획을 시켰는데 2시간만 써도 사용량 제한 걸리고 간단한 작업을 하는데도 한세월이고 제가 구독하는 요금만큼 평소에 자주쓰는게 아니고 가끔 많이 사용하는 패턴이라 구독이 아깝고 불편했습니다 |
| Show GN: Translate Book: arXiv - arXiv 논문을 원문 구조 그대로 번역본으로 변환해 주는 Claude Code 스킬 | GeekNews (긱뉴스) | 영어 논문을 단순히 번역기에 넣어 본 분들은 아시겠지만, 문장은 그럭저럭 나오는데 수식이 다 깨집니다. 그림이나 테이블도 깨지고, 이상한 곳에 붙어 있고요 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 6건 | The Hacker News 관련 동향, OpenAI Blog 관련 동향, Meta Engineering Blog 관련 동향 |
| 기타 | 6건 | 기타 주제 |
| 클라우드 보안 | 2건 | Google Cloud Blog 관련 동향, AWS Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
| 취약점/CVE | 1건 | The Hacker News 관련 동향 |
| 악성코드/피싱 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(6건)입니다. The Hacker News 관련 동향, OpenAI Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 Google Cloud Blog 관련 동향, AWS Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 해커들이 스캐너를 회피하는 JavaScript로 953개 온라인 스토어를 감염시켜, 대부분 Magento에서 발생 관련 긴급 패치 및 영향도 확인
- ⚡ 주간 요약: This2Shell, That2Shell, 전부 RCE? 악성 AI, 공급망 혼란 등 관련 긴급 패치 및 영향도 확인
- University of Copenhagen 데이터 유출로 525,000명의 데이터 노출 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- PHP, Brotli 코드 실행 취약점 수정 위해 5일 만에 두 번째 Windows 보안 업데이트 발표 (CVE-2026-111497) 관련 보안 검토 및 모니터링
- 공격자들이 Microsoft Teams IT 지원 사기를 이용해 악성코드와 랜섬웨어 배포 관련 보안 검토 및 모니터링
P2 (30일 내)
- Greptile, GPT-6 Astra로 코드 리뷰를 넘어 버그 탐지 확장 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 26일 주간 보안 다이제스트: /posts/2026/10/26/Tech_Security_Weekly_Digest_AI_Malware_Agent/
- 2026년 10월 25일 주간 보안 다이제스트: /posts/2026/10/25/Tech_Security_Weekly_Digest_AI_Bitcoin/
- 2026년 10월 24일 주간 보안 다이제스트: /posts/2026/10/24/Tech_Security_Weekly_Digest_LLM_AI_Data_Go/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 2건 인용 |
| AWS Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| WebKit Blog | webkit.org | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 26일 주간 보안 다이제스트: 클라우드·악성코드·BYOVD EDR (21건) — 2026-10-26
- 2026년 10월 24일 주간 보안 다이제스트: 제로데이·AI 에이전트·패치 (25건) — 2026-10-24
- 2026년 10월 25일 주간 보안 다이제스트: BYOVD EDR·제로데이·블록체인 (15건) — 2026-10-25
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요