
- The Hacker News: Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun
- The Hacker News: Leaked LiteLLM Master Key Let Attackers Steal GitHub Tokens
- The Hacker News: Google Says Gmail and Photos Data Shared With AI Search
서론
안녕하세요, Twodragon입니다.
2026년 10월 24일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 25개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Brotli 디코더 결함으로 인한 Node.js RCE (Bun/Python 영향) | 🔴 Critical |
| 🔒 Security | The Hacker News | LiteLLM 마스터 키 유출로 GitHub 토큰 탈취 및 계정 탈취 위험 | 🟠 High |
| 🔒 Security | The Hacker News | Google, AI 검색과 공유된 Gmail 및 Photos 데이터 활용 공지 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 10억 사용자 지원을 위한 온라인 스토리지 급격한 확장 | 🟡 Medium |
| 🤖 AI/ML | Netflix Tech Blog | API 호환성을 넘어: 라이브러리 변경 영향 범위 측정 도구 구축 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | Amazon SageMaker AI 기반 멀티턴 강화학습(MTRL) 구현 | 🟠 High |
| ⚙️ DevOps | GitHub Changelog | Usage Metrics API에 OpenCode 등 도구 사용량 추가 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Teams 내 GitHub Copilot으로 알림을 코드로 전환 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Enterprise Managed Users(EMU) 삭제 오류 수정 | 🟡 Medium |
| ⛓️ Blockchain | Bitcoin Magazine | 뉴욕 검찰, 불법 가상자산 거래소에 13억 7천만 달러 판결 청구 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Brotli 디코더 결함(CVE-2026-111497) 등 Critical 등급 취약점 1건이 확인되어 즉각적인 라이브러리 업데이트가 요구됩니다.
- 주요 모니터링 대상: LiteLLM 마스터 키 유출 및 공급망 보안, SageMaker AI 멀티턴 강화학습 등 High 등급 이슈에 대한 탐지 및 토큰 회전이 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Brotli Decoder 결함으로 인한 Node.js RCE, Bun 및 Python 등에도 전방위 영향

Brotli 디코더 결함으로 인한 Node.js RCE, Bun 및 Python 등에도 전방위 영향
Google의 Brotli 디코더에서 발견된 메모리 손상 취약점(CVE-2026-111497)으로 인해 Bun, Python brotli 패키지 및 Envoy 프록시 등 광범위한 런타임 환경에서 RCE 위험이 확인되었습니다.
원문 보기 →요약
Google의 Brotli 디코더 라이브러리에서 메모리 손상 취약점이 발견되었습니다. 이는 Brotli 압축 데이터를 해제하는 Bun, Python의 brotli 및 brotlicffi 패키지, Envoy 프록시 등 광범위한 소프트웨어 스택에 영향을 미칩니다. CVE-2026-111497로 추적되는 이 취약점은 조작된 압축 데이터를 통해 원격 코드 실행(RCE)으로 이어질 수 있습니다. CVE 익스플로잇 PoC 공개 여부를 모니터링하면서 핫픽스 적용과 탐지 룰 추가를 병행하세요.
위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | CVE-2026-111497 |
| 심각도 | Critical |
| 대응 우선순위 | P0 - 즉시 대응 |
SIEM 탐지 쿼리 (참고용)
index=security sourcetype=syslog ("exploit" OR "remote code execution" OR "shell")
| stats count by src_ip, dest_ip, action
| where count > 3
MITRE ATT&CK 매핑
- T1203 (Exploitation for Client Execution)
1.2 LiteLLM 마스터 키 유출로 GitHub 토큰 탈취 및 계정 하이재킹 위험

LiteLLM 마스터 키 유출로 공격자의 GitHub 토큰 탈취 및 계정 하이재킹 위험
LiteLLM 에이전트 플랫폼 마스터 키가 GitHub 퍼블릭 저장소에 노출되어 공격자가 악성 패키지를 배포하고 사용자의 GitHub 토큰을 탈취할 수 있었던 공급망 보안 인시던트가 공개되었습니다.
원문 보기 →요약
LiteLLM 팀은 에이전트 플랫폼 마스터 키가 실수로 공개 GitHub 저장소에 커밋되어, 위협 행위자가 인기 있는 Python 패키지의 악성 버전을 배포할 수 있었던 사고를 공개했습니다. 2026년 5월 설정 파일이 공개 저장소에 푸시되면서 발생한 사고로, 노출된 식별자 유형별로 재인증 및 토큰 회전을 신속히 수행하고 법무 및 보안팀과 대응 절차를 진행해야 합니다.
위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | 미공개 또는 해당 없음 |
| 심각도 | High |
| 대응 우선순위 | P1 - 7일 이내 검토 권장 |
1.3 Google, AI 검색과 공유된 Gmail 및 Photos 데이터 활용 가능성 공지

Google, AI 검색과 공유된 Gmail 및 Photos 데이터가 모델 학습에 활용될 수 있다고 발표
Google은 Search 및 Gemini의 맞춤형 AI 기능을 사용하는 경우 사용자의 Gmail 및 Photos 데이터를 모델 학습 및 맞춤형 광고 게재에 활용할 수 있도록 개인정보 처리방침을 업데이트했습니다.
원문 보기 →요약
Google은 Search 또는 Gemini에서 개인화된 인공지능(AI) 기능을 활용할 때, 다른 Google 서비스의 활동 내역을 기반으로 타겟팅 광고를 제공할 수 있도록 개인정보 보호정책을 개정했습니다. 사용자가 연결된 Google 서비스 데이터의 공유 범위를 신중히 검토하고, 기업 환경에서는 관리 콘솔을 통해 데이터 공유 옵션을 제한하는 조치가 권장됩니다.
권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
2. AI/ML 뉴스
2.1 10억 사용자 지원을 위한 온라인 스토리지 급격한 확장 전략
10억 명 이상을 지원하기 위한 온라인 스토리지의 급격한 확장 전략
OpenAI는 ChatGPT의 안정적인 10억 사용자 지원을 위해 Habitat 스토리지 아키텍처에 안정적인 멀티테넌시, 글로벌 캐싱, Azure Cosmos DB를 도입하여 읽기 성능을 12배 향상시켰습니다.
원문 보기 →2.2 API 호환성을 넘어: 라이브러리 변경의 영향 범위를 측정하는 도구 구축

API 호환성을 넘어: 라이브러리 변경의 영향 범위를 측정하는 도구 구축
Netflix Java 플랫폼 팀은 제안된 API 변경 사항과 사내 컨슈머 저장소의 실제 참조를 매핑하여 배포 위험과 영향 범위를 수치화하는 도구 Quasar를 구축했습니다.
원문 보기 →요약
Netflix Java 플랫폼 팀은 라이브러리 API 변경 시 영향을 받는 의존성 관계를 자동으로 분석하는 도구인 Quasar를 공개했습니다. Quasar는 제안된 API 변경 사항과 사내 컨슈머 저장소들의 실제 참조를 매핑하여 배포 위험을 수치화하고 릴리스 승인 결정을 뒷받침합니다. 독립적으로 진화하는 대규모 마이크로서비스 환경에서 라이브러리 업그레이드의 안전성을 보장하는 데 기여합니다.
2.3 Amazon SageMaker AI 기반 멀티턴 강화학습(MTRL) 구현 가이드

Amazon SageMaker AI 기반 멀티턴 강화학습(MTRL) 구현 가이드
Amazon SageMaker AI는 개별 단계가 아닌 전체 멀티스텝 작업의 결과를 기반으로 모델을 훈련하는 멀티턴 강화학습(MTRL) 파이프라인과 실습 가이드를 발표했습니다.
원문 보기 →요약
Amazon SageMaker AI에서 제공하는 멀티턴 강화학습(MTRL)은 개별 행동 단위가 아닌 다단계 상호작용의 최종 결과를 바탕으로 에이전트 모델을 훈련합니다. 이 실습 가이드는 Wordle 환경을 활용하여 Amazon Bedrock AgentCore 기반 에이전트 배포, 보상 체계 정의, 데이터셋 준비 및 전체 파이프라인 학습 과정을 다룹니다. AI Agent의 도구 호출 권한을 최소화하고 의심 행동에 대한 Human-in-the-Loop 승인 경로를 구성하세요.
3. DevOps & 개발 뉴스
3.1 OpenCode 등 도구의 사용량을 포함하도록 Usage Metrics API 기능 확장

OpenCode 등 도구의 사용량을 포함하도록 Usage Metrics API 기능 확장
GitHub Copilot 사용량 지표(Usage Metrics) API가 OpenCode와 같은 외부 개발 도구의 모델 사용량까지 통합하여 보고서에 포함하도록 기능을 확장했습니다.
원문 보기 →요약
GitHub Copilot의 Usage Metrics API가 업데이트되어 개발자들이 사용하는 다양한 보조 도구(예: OpenCode)의 모델 사용량 데이터를 리포트에 반영하기 시작했습니다. 기존 리포트에 누락되었던 서드파티 IDE 및 에이전틱 코딩 도구의 라이선스 활용률과 모델 사용량을 투명하게 추적하고 비용 최적화에 활용할 수 있습니다. 인프라팀과 변경 사항을 공유하고 필요한 대응 조치를 검토하세요.
3.2 Teams 내 GitHub Copilot으로 알림을 코드로 전환하는 자동화 기능
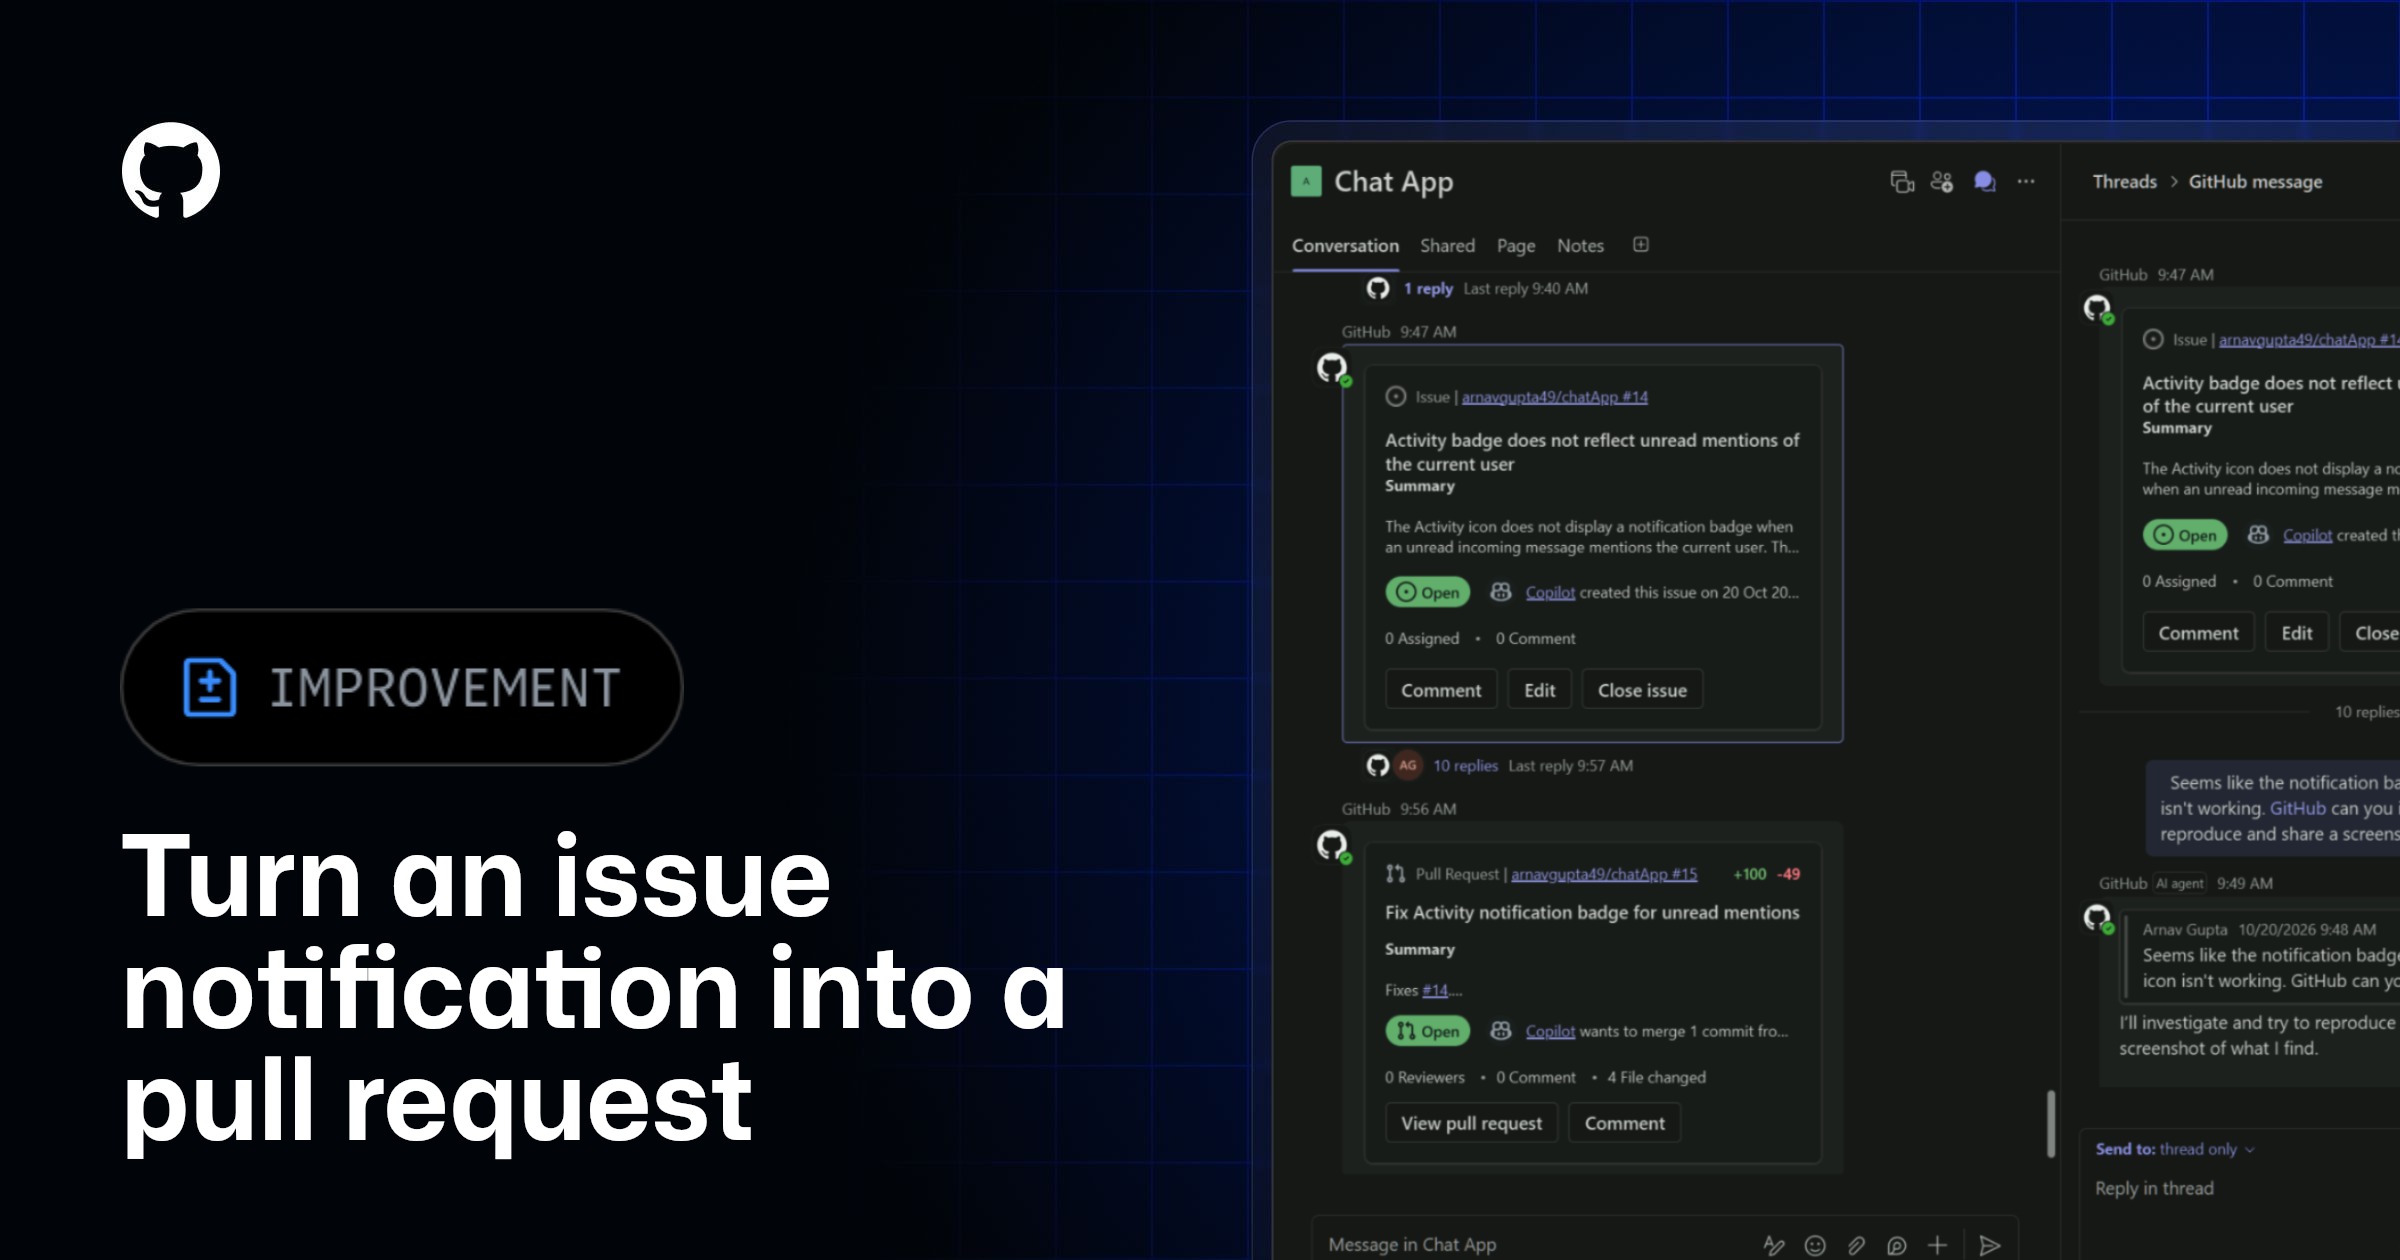
Teams 내 GitHub Copilot으로 알림을 코드로 전환하는 자동화 기능
Microsoft Teams용 신규 GitHub 앱이 알림과 Copilot을 결합하여 대화 맥락을 벗어나지 않고도 이슈를 즉시 코드로 변환하고 수정할 수 있는 기능을 제공합니다.
원문 보기 →요약
Microsoft Teams 내 새로운 GitHub 앱은 알림 시스템과 Copilot AI를 통합하여 팀이 채널 내 대화 흐름을 유지하면서 이슈를 코드 수정으로 직결시킬 수 있도록 지원합니다. 채널 알림에서 바로 버그 분석 및 PR 생성을 유도함으로써 개발 주기와 협업 속도를 대폭 개선할 수 있습니다. 인프라 및 운영 환경 영향을 검토하세요.
3.3 GitHub Enterprise Managed Users(EMU) 삭제 오류 수정
GitHub Enterprise Managed Users(EMU) 삭제 오류 수정
GitHub은 SCIM을 통해 프로비저닝 해제된 Enterprise Managed User(EMU) 계정이 일시 정지 및 난독화 대신 완전히 삭제되던 SCIM 동기화 오류를 해결했습니다.
원문 보기 →요약
SCIM을 통해 비활성화 처리된 엔터프라이즈 관리 사용자(EMU) 계정이 정상적인 일시 정지 및 마스킹 대신 비정상적으로 완전 삭제되던 버그가 수정되었습니다. 계정 삭제로 인한 감사 로그 단절 및 커밋 기록 연결성 문제를 점검하고, 엔터프라이즈 IdP 연동 설정을 재검증해야 합니다. 운영 환경 설정과 배포 파이프라인에 미치는 영향을 사전에 점검하세요.
4. 블록체인 뉴스
4.1 뉴욕 검찰, 불법 가상자산 운영자를 상대로 13억 7천만 달러 판결 요구
뉴욕 검찰, 불법 가상자산 거래소 운영자를 상대로 13억 7천만 달러 판결 요구
뉴욕 검찰총장은 11억 달러 이상의 투자자 피해를 입힌 NovaTech 암호화폐 폰지 사기 운영자들을 상대로 13억 7천만 달러 규모의 손해배상 및 이자 지급 판결을 법원에 요청했습니다.
원문 보기 →요약
뉴욕주 검찰청은 11억 달러가 넘는 투자금을 편취한 폰지 사기 조직 NovaTech 운영자들을 대상으로 이자를 포함한 13억 7천만 달러의 반환 판결을 법원에 청구했습니다. 하드웨어 지갑 키 관리와 자산 인출 서명 체계를 정기적으로 점검하여 조작된 트랜잭션 승인 위험을 사전에 차단해야 합니다.
4.2 Blockstream, 기관 투자자를 위한 전문 컨설팅 서비스 출시
Blockstream, 기관 투자자를 위한 전문 컨설팅 서비스 출시
Blockstream은 스위스 루가노에 신규 거점을 마련하고 글로벌 은행 및 자산운용사를 대상으로 전문적인 Bitcoin 엔지니어링 및 인프라 컨설팅 서비스를 시작했습니다.
원문 보기 →요약
Blockstream은 금융 기관 및 자산 운용사를 위한 기관 전용 컨설팅 서비스를 공식 출시하고 스위스 루가노 오피스를 개설했습니다. 전통 금융 기관이 Bitcoin 및 레이어2 인프라를 도입할 수 있도록 기술 자문과 커스터디 아키텍처 설계를 지원하며, 기관급 보안 표준 준수를 강조합니다. 시장 변동성 확대 시기에 피싱 도메인 모니터링을 강화하고 고액 출금 인증 절차를 점검하세요.
4.3 Bitcoin Core, AI가 재발견할 수 있는 취약점에 대한 장기 엠바고 정책 종료
Bitcoin Core, AI가 재발견할 수 있는 취약점에 대한 장기 엠바고 정책 종료
Bitcoin Core 프로젝트는 AI 도구가 쉽게 재발견할 수 있는 취약점에 대해 기존의 장기 비공개(엠바고) 정책을 종료하고 신속한 패치 및 조기 공개 방식으로 전환했습니다.
원문 보기 →요약
Bitcoin Core 개발팀은 AI 모델이 소스코드 분석을 통해 신속하게 재발견할 수 있는 소프트웨어 결함에 대해 기존 수개월간 유지되던 장기 엠바고 관행을 중단하기로 결정했습니다. 공격자가 AI를 활용해 패치되지 않은 버그를 먼저 악용할 가능성을 줄이기 위해 신속한 공개 패치와 선제적 대응 체계로 보안 프로세스를 현대화했습니다. 거래소 API 키 권한을 읽기 전용 기준으로 최소화하고 출금 화이트리스트를 의무화하세요.
5. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Tech Monitor - Real-Time AI & Tech | Tech World Monitor | Tech World Monitor 글로벌 대시보드 기반 기술 동향 요약입니다. Real-time AI and tech industry dashboard tracking tech giants, AI labs, startup ecosystems, funding rounds, and technology events worldwide with live 등이 확인되었습니다. |
| 약 12개 은행 앱이 GrapheneOS를 명시적으로 허용하기 시작함 | GeekNews (긱뉴스) | 약 12개 은행 앱이 GrapheneOS를 명시적으로 허용하기 시작함 |
| 삼성 TV를 역공학 분석해서 공유하던 해커, OpenAI 계정 정지 경험 공개 | GeekNews (긱뉴스) | 삼성 TV의 개인정보 수집 기능을 분석하던 개발자가 OpenAI 계정 정지 통보를 받은 경험을 공개 TV에서 개 짖는 소리와 아기 울음을 구분하고 감지 횟수를 기록하는 코드 를 찾았다며 관련 분석 화면 게시 자동 콘텐츠 인식과 위치 정보, 네트워크 정보 등이 확인되었습니다 |
6. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 3건 | The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 클라우드 보안 | 2건 | The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 취약점/CVE | 1건 | The Hacker News 관련 동향 |
| 악성코드/피싱 | 1건 | The Hacker News 관련 동향 |
| 데이터 유출 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(3건)입니다. The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun (CVE-2026-111497) 관련 긴급 패치 및 영향도 확인
- CISA Flags Two Actively Exploited Critical Flaws (CVE-2026-110447) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Leaked LiteLLM Master Key Let Attackers Steal GitHub Tokens and Hijack 관련 보안 검토 및 모니터링
- Researchers Push Over 2 Million Updates to 관련 보안 검토 및 모니터링
- Multi-Turn Reinforcement Learning on Amazon SageMaker AI 관련 보안 검토 및 모니터링
- Orchestrating SageMaker AI endpoint auto scaling 관련 보안 검토 및 모니터링
P2 (30일 내)
- Rapidly scaling online storage to serve over 1 billion 관련 AI 보안 정책 검토
관련 포스트 및 참고 자료
- 2026년 10월 16일 주간 보안 다이제스트: /posts/2026/10/16/Tech_Security_Weekly_Digest_Vulnerability_AI_Threat_Go/
- 2026년 10월 14일 주간 보안 다이제스트: /posts/2026/10/14/Tech_Security_Weekly_Digest_AI_Botnet_Docker_Go/
- 2026년 10월 13일 주간 보안 다이제스트: /posts/2026/10/13/Tech_Security_Weekly_Digest_Threat_AI_Malware_ML/
| 리소스 | 링크 |
|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog |
| MITRE ATT&CK | attack.mitre.org |
| FIRST EPSS | first.org/epss |
🔗 관련 포스트
- 2026년 10월 10일 주간 보안 다이제스트: 패치·AI 에이전트·BYOVD EDR (27건) — 2026-10-10
- 2026년 09월 24일 주간 보안 다이제스트: 악성코드·클라우드·패치 (29건) — 2026-09-24
- 2026년 10월 16일 주간 보안 다이제스트: 제로데이·클라우드·DNS 유출 (30건) — 2026-10-16
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요