
- The Hacker News: 치명적인 PwnEscape Linux Kernel 취약점으로 게스트 VM이 호스트 메모리를 읽을 수 있게
- The Hacker News: ThreatsDay: Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어
- The Hacker News: Citizen Lab, Al Jazeera에서 발생한 제로클릭 Candiru 스파이웨어 감염을 표적 온라인
- Google Cloud Blog: Cloud Run의 Temporal Serverless Workers: 수요보다 먼저 워커 확장
서론
안녕하세요, Twodragon입니다.
2026년 10월 16일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 치명적인 PwnEscape Linux Kernel 취약점으로 게스트 VM이 호스트 메모리를 읽을 수 있게 되어 | 🔴 Critical |
| 🔒 Security | The Hacker News | ThreatsDay: Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어 + 23개 | 🔴 Critical |
| 🔒 Security | The Hacker News | Citizen Lab, Al Jazeera에서 발생한 제로클릭 Candiru 스파이웨어 감염을 표적 온라인 광고로 추적 | 🟠 High |
| 🤖 AI/ML | Meta Engineering Blo | Meta가 AI 네이티브 엔지니어링으로 Forum을 구축한 방법 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | GPT-Rosalind를 학술 연구 실험실에 도입 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | 2026 월드컵: 기록 경신, 들쭉날쭉한 차트, 대규모 안정성 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud Run의 Temporal Serverless Workers: 수요보다 먼저 워커 확장 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Gemini 에이전트가 스타트업에 의미하는 것 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Gemini를 위한 혁신으로 국경 없는 Lakehouse를 에이전트 시대에 도입 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Code Quality 라이선스 사용량을 CSV로 다운로드 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 치명적인 PwnEscape Linux Kernel 취약점으로 게스트 VM이 호스트 메모리를 읽을 수 있게 되어, ThreatsDay: Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어 + 23개 더 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: Citizen Lab, Al Jazeera에서 발생한 제로클릭 Candiru 스파이웨어 감염을 표적 온라인 광고로 추적, Cloud Run의 Temporal Serverless Workers: 수요보다 먼저 워커 확장, 미국은 Bitcoin을 빨아들이고 세계는 미국의 디지털 달러로 돌아간다: 보고서 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 치명적인 PwnEscape Linux Kernel 취약점으로 게스트 VM이 호스트 메모리를 읽을 수 있게 되어

치명적인 PwnEscape Linux Kernel 취약점으로 게스트 VM이 호스트 메모리를 읽을 수 있게 되어
Linux 커널의 네트워킹 코드에서 CVE-2026-99999로 추적되는 PwnEscape 취약점이 발견되어, guest VM 내부 코드가 host 메모리를 읽을 수 있게 되었다. 연구자는 Vercel의 라이브 클라우드 sandbox에서 이를 시연했고 Vercel이 확인했으며, 특정 클라우드 설정이 아닌 커널 자체의 결함이라 광범위한 영향을 미친다.
원문 보기 →PwnEscape (CVE-2026-99999) DevSecOps 관점 분석
기술적 배경 및 위협 분석
PwnEscape는 Linux 커널 네트워킹 스택에서 발생한 취약점으로, 게스트 VM 내부의 코드가 하이퍼바이저 경계를 넘어 호스트 메모리를 읽을 수 있는 심각한 정보 유출 결함이다. 특정 클라우드 사업자의 설정 오류가 아니라 커널 자체의 문제이므로, KVM/QEMU, Firecracker, gVisor 등 가상화 기반 격리를 사용하는 모든 멀티테넌트 환경이 잠재적 영향권에 들어간다. 연구자가 Vercel의 라이브 샌드박스에서 실제로 호스트 메모리 유출을 시연하고 Vercel이 이를 확인했다는 점은, 이론적 PoC가 아닌 실운영 환경에서 재현 가능한 공격임을 의미한다. 공격자는 별도의 권한 상승 없이도 호스트 측 메모리에 존재할 수 있는 다른 테넌트의 시크릿, 토큰, 암호화 키, 세션 데이터를 탈취할 수 있어, 서버리스/엣지 컴퓨팅의 격리 신뢰 모델 자체를 흔드는 사안이다.
실무 영향 분석
DevSecOps 실무에서 즉각적인 파급은 세 갈래로 나타난다. 첫째, CI/CD 러너 격리 붕괴다. GitHub Actions, GitLab Runner, Buildkite 등 컨테이너/VM 기반 러너를 멀티테넌트로 운영하는 조직은 빌드 잡 간 시크릿 유출 위험에 노출된다. 둘째, 서버리스·엣지 플랫폼 의존 서비스다. Vercel, Cloudflare Workers, AWS Lambda의 microVM 기반 실행 환경은 벤더 패치 전까지 신뢰 경계가 약화된다. 셋째, SBOM/취약점 관리 체계의 시험대다. 커널 레벨 CVE는 애플리케이션 의존성 스캔으로는 잡히지 않으므로, 호스트 커널 버전·배포판 패치 상태를 추적하는 인프라 계층 SBOM이 없으면 영향 범위 산정 자체가 불가능하다. 규제 관점에서는 테넌트 간 데이터 격리 실패이므로 SOC2, ISO 27001, GDPR 제32조 위반 소지가 있다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.2 ThreatsDay: Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어 + 23개 더

ThreatsDay: Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어 + 23개 더
이번 주 보안 뉴스에서는 Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어 등 27건의 위협이 보고됐다. 작은 권한이 대규모 탈취로 이어지거나 신뢰된 로그인이 공격자를 숨기는 사례가 포함됐으며, 오래된 취약점이 새로운 피해자를 찾고 익숙한 도구가 기이한 용도로 악용되는 추세가 두드러졌다.
원문 보기 →ThreatsDay 보안 뉴스 DevSecOps 관점 분석
기술적 배경 및 위협 분석
이번 주 핵심 위협은 공급망 신뢰 경계의 붕괴로 요약된다. Adobe RCE는 문서 처리 파이프라인(CI/CD 내 PDF 생성·변환 단계)에서 원격 코드 실행으로 이어질 수 있고, NVIDIA Container Escape는 GPU 워크로드용 컨테이너 런타임의 커널 격리 실패를 의미한다. AI/ML 파이프라인이 컨테이너 기반으로 돌아가는 현실에서 이는 곧 모델 학습 노드 전체 탈취로 직결된다.
DNS Wallet Theft는 DNS 조회·리졸버 신뢰를 악용해 지갑 트래픽을 탈취하는 기법으로, “작은 권한 → 큰 탈취”라는 요약 문구를 그대로 구현한다. Self-Healing Backdoor는 탐지 후 스스로 복구·재감염되는 지속성 메커니즘으로, 전통적 시그니처 기반 탐지의 한계를 드러낸다. “신뢰된 로그인이 잘못된 사람을 숨긴다”는 문구는 자격증명 탈취 후 정상 세션으로 위장하는 공격을 시사한다.
실무 영향 분석
- 컨테이너 격리 재검증 필요: NVIDIA 런타임 사용 시
--privileged, 호스트 디바이스 마운트, 커널 취약점 패치 상태를 즉시 점검해야 한다. - CI/CD 파이프라인 신뢰 문제: Adobe 류 문서 처리 도구가 빌드 단계에 포함되면 RCE가 곧 파이프라인 장악으로 이어진다. 서드파티 액션·이미지 버전 고정 필수.
- DNS 의존 자산 재평가: 지갑·시크릿 매니저·API 게이트웨이가 DNS에 의존한다면 DNSSEC, DoH/DoT, 리졸버 화이트리스트 적용 여부를 확인해야 한다.
- 탐지 전략 전환: Self-Healing Backdoor 대응에는 정적 IOC보다 행위 기반 탐지(EDR, eBPF, Falco) 가 유효하다.
- 신원 기반 제로트러스트: “정상 로그인”을 신뢰하지 말고 디바이스 상태·행위·컨텍스트를 결합한 지속 검증이 필요하다.
1.3 Citizen Lab, Al Jazeera에서 발생한 제로클릭 Candiru 스파이웨어 감염을 표적 온라인 광고로 추적

Citizen Lab, Al Jazeera에서 발생한 제로클릭 Candiru 스파이웨어 감염을 표적 온라인 광고로 추적
Citizen Lab은 이스라엘 스파이웨어 업체 Candiru가 Al Jazeera를 대상으로 일반 온라인 광고를 통해 사용자 클릭이 필요 없는 zero-click 감염을 실행했다고 밝혔다. 광고가 화면에 로드되는 순간 숨겨진 공격 코드가 실행됐으며 일부는 백그라운드에서 사용자 눈에 띄지 않게 로드됐다.
원문 보기 →Citizen Lab, 알자지라 표적 제로클릭 캔디루 스파이웨어 감염 분석
기술적 배경 및 위협 분석
캔디루(Candiru)는 정부에 판매되는 상용 스파이웨어 제작사로, 이번 사례의 핵심은 제로클릭(Zero-Click) 공격이 일반 온라인 광고를 통해 이뤄졌다는 점이다. 사용자가 광고를 클릭하거나 별도 동작을 하지 않아도, 광고가 화면에 로드되는 순간 숨겨진 익스플로잇 코드가 실행된다. 특히 일부 사례에서는 광고가 백그라운드에서 비가시적으로 로드되어 사용자는 감염 사실조차 인지할 수 없다. 이는 브라우저·렌더링 엔진·광고 SDK 체인의 취약점을 악용한 전형적인 공급망(Supply Chain) 공격이며, 광고 네트워크라는 신뢰된 경로를 악용해 탐지 회피와 표적 정밀도를 동시에 달성한다. 알자지라 임직원처럼 고위험 표적에게는 정상 트래픽과 구분이 어려운 지능형 지속 위협(APT)으로 작동한다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 경계 방어 모델의 붕괴를 의미한다. 첫째, 사용자 행위 기반 탐지(클릭, 다운로드)가 무력화되므로 EDR/프록시의 시그니처 의존 전략은 한계에 봉착한다. 둘째, 광고 SDK·서드파티 스크립트가 사실상 신뢰 경계 내부에서 실행되므로 SCA(Software Composition Analysis)와 CSP(Content Security Policy) 관리가 필수다. 셋째, CI/CD 파이프라인에 통합된 프론트엔드 의존성도 동일한 위험에 노출된다. 넷째, 고위험군(경영진·기자·연구자)에 대한 세분화된 접근 통제와 브라우저 격리 전략이 요구된다. 마지막으로, 침해 지표(IoC)가 사용자 행동 로그에 남지 않을 수 있어 네트워크·메모리 포렌식 역량 강화가 시급하다.
2. AI/ML 뉴스
2.1 Meta가 AI 네이티브 엔지니어링으로 Forum을 구축한 방법
Meta가 AI 네이티브 엔지니어링으로 Forum을 구축한 방법
Meta는 Facebook 그룹 대화를 더 깊게 다루기 위한 새 앱 Forum을 개발하면서 AI agent를 개발 주기에 도입하는 AI-native 엔지니어링 방식을 채택했다. Meta 엔지니어들은 agentic AI를 활용해 Forum을 구축한 과정과 통찰을 공유했다.
원문 보기 →2.2 GPT-Rosalind를 학술 연구 실험실에 도입
GPT-Rosalind를 학술 연구 실험실에 도입
OpenAI가 적격한 학술 연구소에 GPT-Rosalind와 생명과학 연구 도구를 무료로 지원하는 Rosalind Academic Plan을 발표했다. 이를 통해 학술 연구소는 GPT-Rosalind를 활용해 생명과학 연구를 발전시킬 수 있다.
원문 보기 →2.3 2026 월드컵: 기록 경신, 들쭉날쭉한 차트, 대규모 안정성
2026 월드컵: 기록 경신, 들쭉날쭉한 차트, 대규모 안정성
2026 World Cup은 인프라에 대한 대규모 스트레스 테스트가 되었으며, 올해 사상 최대 기록을 세웠습니다. Meta Engineering은 New Years Eve와 같은 특정 시점보다 더 큰 규모의 트래픽 급증을 World Cup에서 확인했다고 밝혔습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Cloud Run의 Temporal Serverless Workers: 수요보다 먼저 워커 확장

Cloud Run의 Temporal Serverless Workers: 수요보다 먼저 워커 확장
Temporal은 분산 시스템과 AI 에이전트 워크로드 오케스트레이션의 기반 계층으로 부상하고 있지만, worker가 요청을 처리하는 대신 task를 polling하는 방식 때문에 요청 기반 serverless 플랫폼과는 잘 맞지 않는다. 이에 Cloud Run에서 Temporal Serverless Workers를 수요보다 앞서 확장하는 방안을 다룬다.
원문 보기 →3.2 Gemini 에이전트가 스타트업에 의미하는 것
Gemini 에이전트가 스타트업에 의미하는 것
Google for Startups가 지원하는 창업자들은 작은 팀과 짧은 런웨이, 빠른 출시 압박 속에서 운영 부담과 인프라 작업에 시간을 빼앗기고 있다. Gemini agent는 이런 환경에서 핵심 제품 개발에 집중할 수 있도록 돕는 의미를 갖는다.
원문 보기 →3.3 Gemini를 위한 혁신으로 국경 없는 Lakehouse를 에이전트 시대에 도입
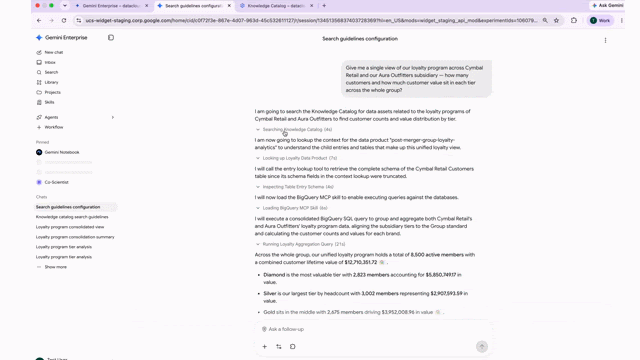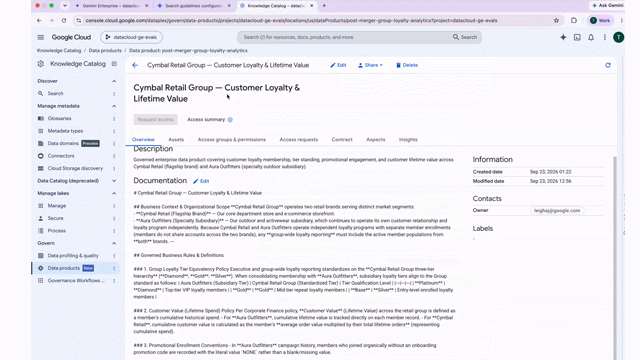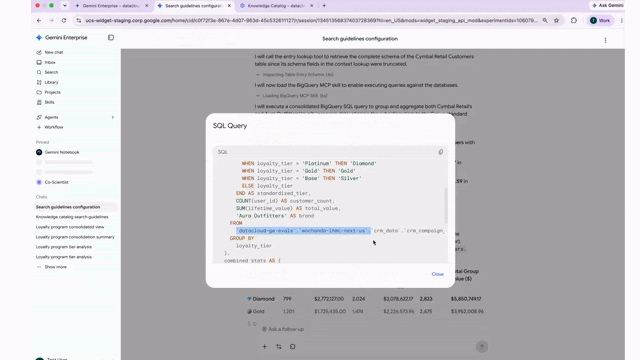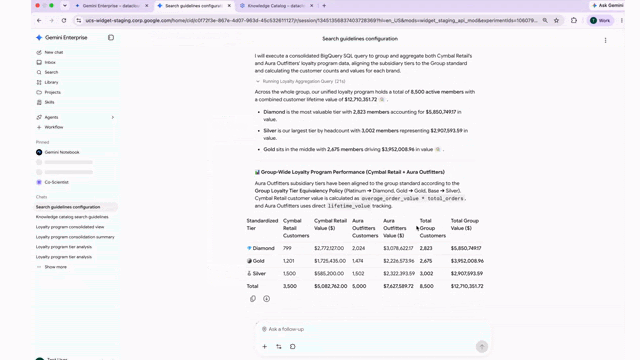
Gemini를 위한 혁신으로 국경 없는 Lakehouse를 에이전트 시대에 도입
기업들이 AI 활용을 실험적 챗봇에서 자율 에이전트로 전환하면서 여러 클라우드와 SaaS, 온프레미스에 흩어진 데이터에 접근하고 추론하는 것이 핵심 병목으로 떠오르고 있습니다.
원문 보기 →요약
기업들이 AI 활용을 실험적 챗봇에서 자율 에이전트로 전환하면서 여러 클라우드와 SaaS, 온프레미스에 흩어진 데이터에 접근하고 추론하는 것이 핵심 병목으로 떠오르고 있습니다. 이를 해결하기 위해 조직은 데이터 이동의 보안 위험 없이 페타바이트 규모 추론을 처리할 수 있는 기반이 필요하며, Gemini를 위한 혁신을 통해 borderless Lakehouse를 agentic 시대로 확장하는 것이 목표입니다.
4. DevOps & 개발 뉴스
4.1 GitHub Code Quality 라이선스 사용량을 CSV로 다운로드
GitHub Code Quality 라이선스 사용량을 CSV로 다운로드
GitHub Code Quality 라이선스 사용량을 CSV 리포트로 다운로드할 수 있게 되어 자체 기록과 라이선스 수를 대조할 수 있다. 리포트에는 각 active committer 정보가 포함된다.
원문 보기 →4.2 11월 중순 일부 GitHub Copilot 모델 지원 종료 예정
11월 중순 일부 GitHub Copilot 모델 지원 종료 예정
GitHub Copilot은 2026년 11월 16일부로 Copilot Chat, inline edits, ask 및 agent 모드, code completions을 포함한 모든 환경에서 일부 모델을 deprecate할 예정입니다. 자세한 대상 모델과 일정은 The GitHub Blog 공지를 통해 확인할 수 있습니다.
원문 보기 →4.3 Evergreen 유지하기: 공유 org에서 보안 액세스와 repo 위생을 자동화한 방법
Evergreen 유지하기: 공유 org에서 보안 액세스와 repo 위생을 자동화한 방법
GitHub Blog에서 공유 조직의 외부 collaborator 접근 권한 검토와 오래된 repository 정리를 자동화한 방법을 소개했습니다. native GitHub 기능을 활용해 보안 접근과 repo hygiene를 유지하는 방안을 다룹니다.
원문 보기 →5. 블록체인 뉴스
5.1 Brooklyn DA, 암호화폐 사기 네트워크 중단
Brooklyn DA, 암호화폐 사기 네트워크 중단
Brooklyn DA가 112개 서버와 241개 가짜 사이트를 오프라인으로 전환하며 대규모 crypto scam 네트워크를 적발했다. 이번 단속은 지역 검찰에 의해 수행된 역대 최대 규모의 cyber takedown 중 하나로 기록됐다.
원문 보기 →5.2 미국은 Bitcoin을 빨아들이고 세계는 미국의 디지털 달러로 돌아간다: 보고서
미국은 Bitcoin을 빨아들이고 세계는 미국의 디지털 달러로 돌아간다: 보고서
Chainalysis 연구에 따르면 미국이 Bitcoin을 적극적으로 보유하고 있는 것으로 나타났습니다. 이 보고서는 미국이 디지털 달러를 기반으로 세계 경제가 움직이는 가운데 Bitcoin을 흡수하고 있다고 분석했습니다.
원문 보기 →5.3 Ledger, 조직 범죄단체가 하드웨어 지갑 사용자들을 표적으로 수백만 달러를 지출했다고 밝혀
Ledger, 조직 범죄단체가 하드웨어 지갑 사용자들을 표적으로 수백만 달러를 지출했다고 밝혀
Ledger는 하드웨어 지갑 사용자를 대상으로 한 정교한 공급망 공격과 관련해 성명을 발표했으며, 조직 범죄 집단이 이 공격에 수백만 달러를 투입했다고 밝혔다. 이 소식은 Mathew Di Salvo가 Bitcoin Magazine에 처음 보도했다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 토스뱅크가 패키지를 관리하는 방식 #2: 토스뱅크 패키지의 세 가지 기준 | 토스 기술 블로그 | 안정성, 예측 가능성, 디버깅 편의성. 패키지가 갖춰야 할 세 가지 기준과, 문법 변환과 번들링을 사용하는 서비스에 맡긴 이유를 소개해요 |
| 토스뱅크가 패키지를 관리하는 방식 #1: 패키지를 ESM으로만 제공하기로 했어요 | 토스 기술 블로그 | ESM과 CJS를 함께 제공할 때 생길 수 있는 상태 분리와 타입 누락 문제를 살펴보고, 패키지를 ESM-only로 전환한 이유를 소개해요 |
| AI로 E2E 회귀 테스트 자동화하기: ‘딸깍’을 파이프라인으로 바꾸기까지 | LINE Engineering | 들어가며안녕하세요. LINE Plus에서 대만 Giftshop 서비스 QA를 담당하고 있는 김혜영입니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| 클라우드 보안 | 3건 | The Hacker News 관련 동향, Google Cloud Blog 관련 동향 |
| AI/ML | 2건 | Meta Engineering Blog 관련 동향, OpenAI Blog 관련 동향 |
| 컨테이너/K8s | 1건 | The Hacker News 관련 동향 |
| 취약점/CVE | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 클라우드 보안(3건)입니다. The Hacker News 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다. AI/ML 분야에서는 Meta Engineering Blog 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 치명적인 PwnEscape Linux Kernel 취약점으로 게스트 VM이 호스트 메모리를 읽을 수 있게 되어 (CVE-2026-99999) 관련 긴급 패치 및 영향도 확인
- ThreatsDay: Adobe RCE, DNS 지갑 탈취, NVIDIA 컨테이너 탈출, 자가 복구 백도어 + 23개 더 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Citizen Lab, Al Jazeera에서 발생한 제로클릭 Candiru 스파이웨어 감염을 표적 온라인 광고로 추적 관련 보안 검토 및 모니터링
- Silent Lynx, CIS 정부 공격에서 WinRAR 취약점 악용해 리버스 셸 배포 관련 보안 검토 및 모니터링
- Cloud Run의 Temporal Serverless Workers: 수요보다 먼저 워커 확장 관련 보안 검토 및 모니터링
P2 (30일 내)
- Meta가 AI 네이티브 엔지니어링으로 Forum을 구축한 방법 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 14일 주간 보안 다이제스트: /posts/2026/10/14/Tech_Security_Weekly_Digest_AI_Botnet_Docker_Go/
- 2026년 10월 13일 주간 보안 다이제스트: /posts/2026/10/13/Tech_Security_Weekly_Digest_Threat_AI_Malware_ML/
- 2026년 10월 12일 주간 보안 다이제스트: /posts/2026/10/12/Tech_Security_Weekly_Digest_Malware_Patch_AI_Bitcoin/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| GitHub Engineering Blog | github.blog | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 13일 주간 보안 다이제스트: 제로데이·랜섬웨어·악성코드 (30건) — 2026-10-13
- 2026년 10월 09일 주간 보안 다이제스트: 클라우드·랜섬웨어·DNS 유출 (28건) — 2026-10-09
- 2026년 10월 14일 주간 보안 다이제스트: 악성코드·AI 에이전트·클라우드 (29건) — 2026-10-14
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요