
- 안랩 ASEC 블로그: 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서
- 안랩 ASEC 블로그: 2026년 3분기 리눅스 SSH 서버 대상 악성코드 통계 보고서
- 안랩 ASEC 블로그: 2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서
- Google Cloud Blog: 오픈 표준으로 간단해진 크로스 클라우드 대화형 분석
서론
안녕하세요, Twodragon입니다.
2026년 10월 14일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | 안랩 ASEC 블로그 | 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서 | 🔴 Critical |
| 🔒 Security | 안랩 ASEC 블로그 | 2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서 | 🔴 Critical |
| 🔒 Security | 안랩 ASEC 블로그 | 2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서 | 🟠 High |
| 🤖 AI/ML | Google DeepMind Blog | Google DeepMind와 싱가포르 정부, 시민을 사기로부터 보호할 새로운 AI 도구 발표 | 🟠 High |
| 🤖 AI/ML | Meta Engineering Blo | Meta의 Generative Ads Model (GEM): 프론티어 광고 AI를 위한 중앙 모델과 컴퓨트 엔진 확장 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Gemini 4 Argon: 가장 어려운 문제를 해결하도록 설계되었습니다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 오픈 표준으로 간단해진 크로스 클라우드 대화형 분석 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Gemini 4 Argon, Google Cloud에서 사용 가능, 비즈니스의 가장 어려운 문제 해결을 위해 설계 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 하나의 Agent Development Kit, 다섯 개 언어 | 🟠 High |
| ⚙️ DevOps | GitHub Changelog | GitHub App의 최소 권한 및 관리 개선 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서, 2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: 2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서, Google DeepMind와 싱가포르 정부, 시민을 사기로부터 보호할 새로운 AI 도구 발표, 하나의 Agent Development Kit, 다섯 개 언어 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
2026-10-14 디지스트의 중심축은 안랩 ASEC이 동시에 공개한 윈도우 웹 서버·Linux SSH 서버·윈도우 데이터베이스 서버 대상 악성코드 통계 3종이다. 세 보고서를 관통하는 신호는 노출된 서비스 그 자체보다 그 뒤에서 돌아가는 자격증명·세션·패키지 공급망이라는 점이다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 것은 eBPF 기반 런타임 관측으로 SSH·DB·웹 프로세스의 자식 프로세스와 아웃바운드 연결을 30일 이상 보존하는 일이다. GitHub Actions 셀프호스티드 러너와 AWS IAM 장기 액세스 키가 이 세 서버군의 침해 경로와 겹치는 지점을 함께 추적해야 하며, 컨테이너 이미지 재빌드 파이프라인에서 베이스 이미지 서명 검증을 기본값으로 승격하지 않으면 다음 분기 통계도 같은 자리를 반복할 것이다.
1. 보안 뉴스
1.1 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서
2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)는 AhnLab Smart Defense(ASD) 로그를 바탕으로 2026년 3분기 Windows 웹 서버 공격 현황을 분석했다.
원문 보기 →2026년 3분기 윈도우 웹 서버 악성코드 통계 보고서 분석
기술적 배경 및 위협 분석
ASEC 보고서는 Windows IIS 및 Apache Tomcat 웹 서버를 대상으로 한 공격이 미패치 취약점, 설정 오류, 관리 부실이라는 3대 근본 원인에 집중되었음을 보여준다. 특히 웹쉘 업로드와 RCE 취약점 악용은 초기 침투(Initial Access) 단계에서, 프록시 도구와 권한 상승은 지속성 확보 및 내부 확산 단계에서 활용되는 전형적 킬체인 패턴이다. 주목할 점은 공격자들이 공개된 PoC를 신속히 무기화하고, 정상 관리 도구(예: 프록시, LOLBin)를 악용해 탐지를 회피한다는 것이다. 이는 경계 방어만으로는 대응이 불가능하며, 자산 가시성과 런타임 행위 기반 탐지가 필수적임을 시사한다.
실무 영향 분석
DevSecOps 관점에서 이 보고서는 “배포 파이프라인 밖의 운영 자산” 이 최대 리스크임을 재확인시킨다. IaC로 관리되지 않는 레거시 IIS/Tomcat, 수동 패치된 서버, 컨테이너화되지 않은 워크로드는 SBOM·취약점 스캔·정책 적용의 사각지대에 놓인다. 또한 웹쉘은 정상 HTTP 트래픽으로 위장하므로 WAF 시그니처만으로는 한계가 있으며, 파일 무결성 모니터링(FIM)과 아웃바운드 트래픽 이상 탐지를 CI/CD 파이프라인 및 런타임 보안에 통합해야 한다. 권한 상승 시도는 최소 권한 원칙(IAM, 서비스 계정 분리)이 실제로 적용되는지 검증하는 계기가 되어야 한다.
출처: AhnLab ASEC, 2026 Q3 Windows 웹 서버 악성코드 통계 보고서
1.2 2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서
2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)은 허니팟을 통해 부적절하게 관리되는 Linux SSH 서버를 대상으로 한 공격 로그를 수집했다. 본 보고서는 2026년 3분기에 확인된 공격지(Attack Source)와 그 공격지에서 수행된 공격, 그리고 사용된 악성코드를 분류해 통계를 정리한 내용이다.
원문 보기 →2026년 3분기 Linux SSH 악성코드 보고서 분석 (DevSecOps 관점)
기술적 배경 및 위협 분석
ASEC 보고서는 허니팟 기반으로 무차별 대입(Brute Force)·사전 공격(Dictionary Attack) 이후 실제 악성코드 설치까지 이어진 사례를 통계화했다. 핵심 위협은 세 가지다. 첫째, SSH 자체 취약점이 아닌 자격증명 관리 실패(약한 패스워드, 재사용, 방치된 계정)가 주 침투 벡터다. 둘째, 공격지(Attack Source)의 지리적·ASN 분포가 특정 클라우드·VPS 대역에 집중되며, 이는 탈취된 인프라를 재활용한 2차 공격 가능성을 시사한다. 셋째, 침투 후 코인마이너·DDoS 봇·백도어 등 다목적 페이로드를 드롭하는 패턴이 확인된다. DevSecOps 관점에서 이는 “경계 방어 실패 → 내부 확산”의 전형적 킬체인으로, CI/CD 파이프라인·배스천 호스트가 동일 자격증명 체계를 공유할 경우 공급망 리스크로 직결된다.
실무 영향 분석
- IaC/컨테이너 환경: 베이스 이미지에 SSH를 포함하거나, 관리 목적의 SSH 포트를 0.0.0.0/0으로 오픈한 Terraform·Helm 설정이 즉시 노출 위험에 해당한다.
- 시크릿 관리: GitOps 저장소에 평문 키·패스워드가 남아 있거나, Vault 미연동 서버는 사전 공격에 그대로 무력화된다.
- 관측성 공백: 허니팟 로그가 시사하는 바는 “탐지되지 않은 성공적 침투”의 존재다. fail2ban만으로는 분산 IP 기반 사전 공격을 차단하기 어렵다.
- 컴플라이언스: ISMS-P·PCI-DSS의 접근통제 항목에서 반복 지적되는 영역으로, 감사 대응 비용 증가로 이어진다.
1.3 2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서
2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서
내용 AhnLab SEcurity intelligence Center(ASEC)은 ASD 인프라로 윈도우 운영체제에 설치된 MS-SQL 서버와 MySQL 서버를 대상으로 하는 공격을 관측하고 분류했다. 이 문서는 2026년 3분기에 확인된 로그를 바탕으로 피해 현황, 공격 현황, 그리고 공격에 사용된 악성코드 유형을 정리한 보고서이다.
원문 보기 →2026년 3분기 윈도우 DB 서버 악성코드 통계 보고서 분석
기술적 배경 및 위협 분석
ASEC 보고서는 MS-SQL과 MySQL 서버를 노린 공격을 ASD(자체 개발/자동화 공격 인프라) 기반으로 분류한다는 점에서 주목할 만하다. 전통적으로 DB 서버 공격은 취약한 sa/root 계정, 약한 비밀번호, 1433/3306 포트 노출을 통한 무차별 대입(Brute-force)이 주를 이뤘다. 여기에 더해 최근에는 xp_cmdshell, sp_OACreate 같은 MS-SQL 확장 프로시저를 악용한 원격 명령 실행, MySQL의 SELECT ... INTO OUTFILE을 통한 웹셸 드롭, 그리고 초기 침투 후 코인마이너·랜섬웨어·백도어를 내려받는 다단계 페이로드 체인이 결합되는 양상이 관측된다. 특히 DB 서버는 내부망 심층에 위치해 경계 보안 장비의 사각지대가 되기 쉽고, 한 번 장악되면 대량 고객 데이터 유출로 직결된다는 점에서 위협 등급이 높다.
실무 영향 분석
DevSecOps 관점에서 이 보고서는 런타임 보안과 IaC(Infrastructure as Code) 검증의 사각지대를 환기한다. 첫째, 컨테이너·VM 이미지에 기본 자격증명이 포함된 DB가 배포되면 CI 단계에서 잡지 못하고 운영 환경에서 노출된다. 둘째, 시크릿 관리 미흡(환경변수 평문, Git 유출)이 곧 초기 침투 벡터가 된다. 셋째, DB 서버에 EDR/로그 파이프라인이 없으면 침해 탐지가 지연된다. 결국 파이프라인 초기(코드·이미지 스캔)와 런타임(이상 쿼리·프로세스 모니터링)을 하나의 정책으로 연결하는 DevSecOps 체계가 필요하다.
2. AI/ML 뉴스
2.1 Google DeepMind와 싱가포르 정부, 시민을 사기로부터 보호할 새로운 AI 도구 발표

Google DeepMind와 싱가포르 정부, 시민을 사기로부터 보호할 새로운 AI 도구 발표
Google DeepMind와 싱가포르 정부(GovTech Singapore)가 시민을 사기로부터 보호하기 위한 새로운 AI 도구를 발표했습니다. 이 도구는 경량 온디바이스 Gemma 모델을 활용해 클라우드 데이터 유출 없이 비공개 채팅에서 대화형 사기를 탐지합니다.
원문 보기 →2.2 Meta의 Generative Ads Model (GEM): 프론티어 광고 AI를 위한 중앙 모델과 컴퓨트 엔진 확장
Meta의 Generative Ads Model (GEM): 프론티어 광고 AI를 위한 중앙 모델과 컴퓨트 엔진 확장
Meta는 업계 최대 규모의 추천 시스템 파운데이션 모델인 GEM을 통해 광고 추천에 LLM에서 영감을 받은 패러다임을 처음 도입해 큰 성능 향상을 이뤘습니다. 앞으로 Meta는 차세대 하드웨어로 컴퓨팅과 지능 전이를 더욱 확장하고 이 역량을 Meta의 전체 광고 생태계로 넓히는 것을 목표로 합니다.
원문 보기 →2.3 Gemini 4 Argon: 가장 어려운 문제를 해결하도록 설계되었습니다
Gemini 4 Argon: 가장 어려운 문제를 해결하도록 설계되었습니다
제공해주신 원문에는 제목 외에 구체적인 뉴스 내용이 없어 요약할 수 없습니다. Gemini 4 Argon 관련 본문 내용을 입력해 주시면 요청하신 형식에 맞춰 요약해 드리겠습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 오픈 표준으로 간단해진 크로스 클라우드 대화형 분석
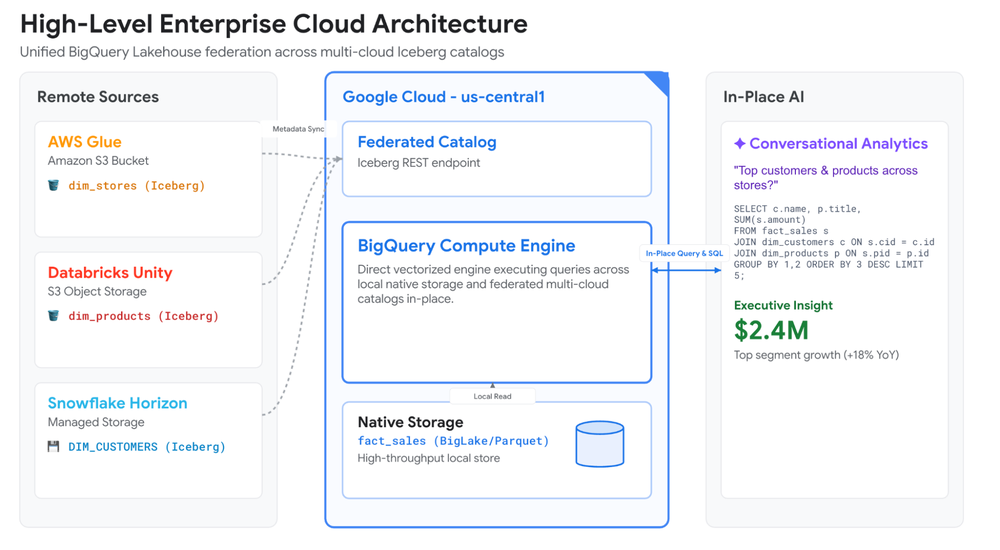
오픈 표준으로 간단해진 크로스 클라우드 대화형 분석
대부분의 조직에서 데이터가 여러 클라우드와 운영 시스템에 분산되면서, 분석 및 AI 이니셔티브는 데이터를 중앙 저장소로 복사하는 복잡한 파이프라인을 구축하거나 파편화된 리포팅을 감수하는 딜레마에 직면한다. 이 문제를 해결하기 위해 open standards 기반의 cross-cloud conversational analytics가 제안된다.
원문 보기 →3.2 Gemini 4 Argon, Google Cloud에서 사용 가능, 비즈니스의 가장 어려운 문제 해결을 위해 설계

Gemini 4 Argon, Google Cloud에서 사용 가능, 비즈니스의 가장 어려운 문제 해결을 위해 설계
Google Cloud에서 Gemini 4 Argon을 사용할 수 있게 되었으며, 이는 비즈니스의 가장 어려운 문제를 해결하기 위해 만들어졌습니다. Google은 Gemini Enterprise를 더욱 간편하게 발전시키고 작업을 위한 범용 에이전트인 Gemini agent를 소개했으며, 이는 항상 켜져 있고 코드 작성과 복잡한 작업 수행을 단일 프롬프트로 등이 확인되었습니다.
원문 보기 →요약
Google Cloud에서 Gemini 4 Argon을 사용할 수 있게 되었으며, 이는 비즈니스의 가장 어려운 문제를 해결하기 위해 만들어졌습니다. Google은 Gemini Enterprise를 더욱 간편하게 발전시키고 작업을 위한 범용 에이전트인 Gemini agent를 소개했으며, 이는 항상 켜져 있고 코드 작성과 복잡한 작업 수행을 단일 프롬프트로 처리합니다.
3.3 하나의 Agent Development Kit, 다섯 개 언어
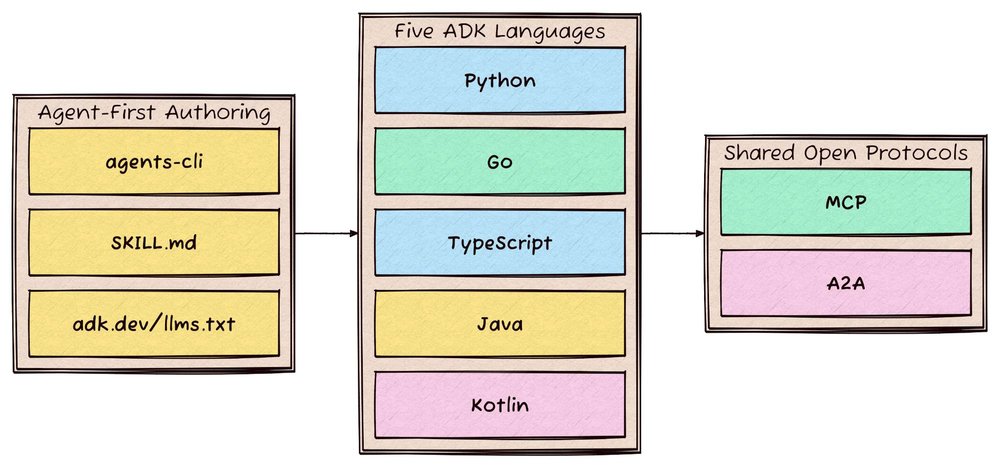
하나의 Agent Development Kit, 다섯 개 언어
Agent Development Kit은 Python 전용이라는 통념과 달리, 에이전트가 Cloud Run의 Go 마이크로서비스나 브라우저 탭의 Chrome 온디바이스 모델에서도 실행될 수 있다고 설명합니다.
원문 보기 →요약
Agent Development Kit은 Python 전용이라는 통념과 달리, 에이전트가 Cloud Run의 Go 마이크로서비스나 브라우저 탭의 Chrome 온디바이스 모델에서도 실행될 수 있다고 설명합니다. 기존 프레임워크의 Python 전용 가정 때문에 팀들은 에이전트 워크로드용 Python 서비스를 별도로 띄우거나 자체 언어로 오케스트레이션 로직을 처음부터 구현해야 했습니다.
4. DevOps & 개발 뉴스
4.1 GitHub App의 최소 권한 및 관리 개선

GitHub App의 최소 권한 및 관리 개선
GitHub가 classic PAT에서 벗어나 최소 권한 원칙을 적용할 수 있도록 GitHub App 개선 사항을 발표했습니다. 이번 업데이트는 GitHub App 관리 개선과 민감한 권한 요청 최소화를 지원합니다.
원문 보기 →4.2 GitHub Copilot의 Gemini 4 Argon
GitHub Copilot의 Gemini 4 Argon
Google의 최신 frontier 모델인 Gemini 4 Argon이 GitHub Copilot에서 정식 출시되었습니다. 이 모델은 복잡한 코딩, agentic, 추론 작업을 위해 설계되었습니다.
원문 보기 →4.3 GitHub Code Quality 발견 사항 기각 및 재개 감사
GitHub Code Quality 발견 사항 기각 및 재개 감사
GitHub Code Quality finding의 수동 dismiss 및 reopen 내역을 조직 또는 엔터프라이즈 audit log에서 검토할 수 있게 되었다. 해당 finding은 repository의 default-branch backlog 등에 나타날 수 있다.
원문 보기 →5. 블록체인 뉴스
5.1 Kraken 모회사 Payward, 두바이 완전 라이선스 획득…UAE 출시 계획
Kraken 모회사 Payward, 두바이 완전 라이선스 획득…UAE 출시 계획
Kraken의 모회사 Payward가 두바이에서 완전한 라이선스를 취득하고 UAE 출시를 계획하고 있다. Kraken은 현재 전 세계적으로 100개 이상의 라이선스와 등록을 보유하고 있다.
원문 보기 →5.2 연구진, Bitcoin 라이트닝 네트워크를 위한 최초의 실용적 포스트양자 방어 체계 구축
연구진, Bitcoin 라이트닝 네트워크를 위한 최초의 실용적 포스트양자 방어 체계 구축
연구진이 Bitcoin의 Lightning Network를 양자 컴퓨터 공격으로부터 보호하는 최초의 실용적인 post-quantum 방어 체계를 개발했다. Lightning과 같은 second-layer 솔루션도 양자 컴퓨터의 위협에 대비한 보호가 필요할 수 있다는 문제의식에서 출발한 이 연구는 해당 취약점을 해결한 것으로 보인다.
원문 보기 →5.3 Trezor, Ledger 유출 사건 이후 리셀러 수 축소
Trezor, Ledger 유출 사건 이후 리셀러 수 축소
Trezor가 Ledger 모델에서 자금 유출 사고가 보고된 이후 협력 업체를 점검하고 있으며, 이에 따라 리셀러 수를 줄이겠다고 밝혔다. 이번 조치는 Ledger Drainage Incident 이후 하드웨어 지갑 공급망의 신뢰성 문제가 부각되면서 나온 것이다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| CASTLE: 첫 실제 쿼리 전에 자연어 검색 훈련 | Airbnb Engineering | Airbnb가 실제 쿼리 이전에 자연어 검색을 학습시키는 CASTLE을 도입해 콜드스타트 문제를 해결했다. 비식별화된 예약 및 검색 신호로부터 쿼리와 관련성 레이블을 합성 학습 데이터로 함께 생성하는 방식이다 |
| 디자이너의 아이디어가 금융상품이 되기까지 | 토스 기술 블로그 | 요청받지 않은 경험 개선을, 팀이 출시할 이유로 바꾼 과정을 공유해요 |
| Topgolf, VMware 탈피 후 1,130만 달러 이상 절감 | Ars Technica | Topgolf는 VMware를 떠난 후 1,130만 달러 이상을 절감했다. Topgolf와 VMware는 마이그레이션 이전에 깊은 관계를 맺고 있었다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 4건 | The Hacker News 관련 동향, Google DeepMind Blog 관련 동향, Meta Engineering Blog 관련 동향 |
| 악성코드/피싱 | 4건 | 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서, 2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서, 2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서 |
| 기타 | 4건 | 기타 주제 |
| 클라우드 보안 | 3건 | Google Cloud Blog 관련 동향, AWS Blog 관련 동향 |
| 컨테이너/K8s | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(4건)입니다. The Hacker News 관련 동향, Google DeepMind Blog 관련 동향 등이 주요 이슈입니다. 악성코드/피싱 분야에서는 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서, 2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 2026년 3분기 윈도우 웹 서버 대상 악성코드 통계 보고서 관련 긴급 패치 및 영향도 확인
- 2026년 3분기 Linux SSH 서버 대상 악성코드 통계 보고서 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 2026년 3분기 윈도우 데이터베이스 서버 대상 악성코드 통계 보고서 관련 보안 검토 및 모니터링
- Anthropic, 소형 AI 모델이 곧 자가 전파형 IoT 봇넷을 형성할 수 있다고 경고 관련 보안 검토 및 모니터링
- Docker, 한 사용자가 다른 사용자로 이미지를 푸시할 수 있었던 2년 된 치명적인 Hub 취약점 수정 관련 보안 검토 및 모니터링
- Google DeepMind와 싱가포르 정부, 시민을 사기로부터 보호할 새로운 AI 도구 발표 관련 보안 검토 및 모니터링
- 하나의 Agent Development Kit, 다섯 개 언어 관련 보안 검토 및 모니터링
P2 (30일 내)
- Google DeepMind와 싱가포르 정부, 시민을 사기로부터 보호할 새로운 AI 도구 발표 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 13일 주간 보안 다이제스트: /posts/2026/10/13/Tech_Security_Weekly_Digest_Threat_AI_Malware_ML/
- 2026년 10월 12일 주간 보안 다이제스트: /posts/2026/10/12/Tech_Security_Weekly_Digest_Malware_Patch_AI_Bitcoin/
- 2026년 10월 11일 주간 보안 다이제스트: /posts/2026/10/11/Tech_Security_Weekly_Digest_AI_Security_Agent_AWS/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| 안랩 ASEC 블로그 | asec.ahnlab.com | 본문 3건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 13일 주간 보안 다이제스트: 제로데이·랜섬웨어·악성코드 (30건) — 2026-10-13
- 2026년 10월 11일 주간 보안 다이제스트: AI 에이전트·클라우드·패치 (17건) — 2026-10-11
- 2026년 10월 07일 주간 보안 다이제스트: 클라우드·AI 에이전트·클라우드 보안 (30건) — 2026-10-07
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요