
- AWS Security Blog: GuardDuty Extended Threat Detection, 공격 시퀀스를 드러내는 5가지 새로운
- The Hacker News: ⚡ 주간 요약: Helpdesk 0-Day, Rogue Certs, ShinyHunters 체포, AI를
- AWS Security Blog: AWS의 양자 내성 서명, Part 2: SCP와 IAM으로 ML-DSA 알고리즘 정책 적용하기
- Google Cloud Blog: Data Agent Kit을 활용한 에이전트형 데이터 과학
서론
안녕하세요, Twodragon입니다.
2026년 10월 13일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | AWS Security Blog | GuardDuty Extended Threat Detection, 공격 시퀀스를 드러내는 5가지 새로운 지표 추가 | 🟠 High |
| 🔒 Security | The Hacker News | ⚡ 주간 요약: Helpdesk 0-Day, Rogue Certs, ShinyHunters 체포, AI를 속이는 멀웨어 등 | 🔴 Critical |
| 🔒 Security | AWS Security Blog | AWS의 양자 내성 서명, Part 2: SCP와 IAM으로 ML-DSA 알고리즘 정책 적용하기 | 🔴 Critical |
| 🤖 AI/ML | Meta Engineering Blo | OCP Summit 2026: Scale-Up, Scale-Out, Scale-Across 네트워크의 개방형 혁신으로 AI에 힘을 실어주다 | 🟠 High |
| 🤖 AI/ML | Meta Engineering Blo | Meta 규모에서 Instagram Live 인제스트를 위한 QUIC 기반 미디어 전송 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | 기회주의적 AI 추론 용량을 더 나은 광고 추천으로 전환 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Data Agent Kit을 활용한 에이전트형 데이터 과학 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | SRE 책 10주년: “Site Reliability Engineering” 제2판 발표 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Looker가 지원하는 Agentic Data Cloud를 위한 신뢰할 수 있는 데이터 앱 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 클라이언트 텔레메트리 사용자 귀속 및 구성 가능한 캡처 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: ⚡ 주간 요약: Helpdesk 0-Day, Rogue Certs, ShinyHunters 체포, AI를 속이는 멀웨어 등, AWS의 양자 내성 서명, Part 2: SCP와 IAM으로 ML-DSA 알고리즘 정책 적용하기 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: GuardDuty Extended Threat Detection, 공격 시퀀스를 드러내는 5가지 새로운 지표 추가, OCP Summit 2026: Scale-Up, Scale-Out, Scale-Across 네트워크의 개방형 혁신으로 AI에 힘을 실어주다 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 GuardDuty Extended Threat Detection, 공격 시퀀스를 드러내는 5가지 새로운 지표 추가

GuardDuty Extended Threat Detection, 공격 시퀀스를 드러내는 5가지 새로운 지표 추가
Amazon GuardDuty Extended Threat Detection가 2026년 5월 20일부터 공격 시퀀스에 MALICIOUS_PACKAGE, MISCONFIGURATION, REACHABILITY, SENSITIVE_DATA, VULNERABILITY 다섯 가지 새로운 indicator 유형을 추가했습니다.
원문 보기 →GuardDuty Extended Threat Detection 신규 인디케이터 분석
기술적 배경 및 위협 분석
Amazon GuardDuty의 Extended Threat Detection은 개별적으로는 낮은 심각도의 신호(weak signal)들을 상관 분석하여, 이들의 조합이 신뢰도 임계값을 넘으면 단일 critical 심각도의 attack sequence 파인딩으로 승격시키는 기능이다. 2026년 5월 20일부터 여기에 5가지 신규 인디케이터가 추가되었다.
- MALICIOUS_PACKAGE: 악성 npm/PyPI 패키지 등 공급망 위협
- MISCONFIGURATION: S3 공개 버킷, 과도한 IAM 권한 등 잘못된 설정
- REACHABILITY: 인터넷 노출 경로 분석(공격 표면)
- SENSITIVE_DATA: 민감 데이터 접근/위치 정보
- VULNERABILITY: CVE 기반 취약점 컨텍스트
핵심은 “약한 신호의 연쇄” 를 하나의 공격 시퀀스로 묶어낸다는 점이다. 예컨대 “취약한 패키지 설치 → 과도한 권한 → 민감 데이터 접근”이 개별 알림이 아닌 단일 인시던트로 보고된다. 이는 MITRE ATT&CK의 전술 체인 개념과 정렬되며, 공격자의 실제 의도를 드러내는 데 초점을 둔다.
실무 영향 분석
DevSecOps 관점에서 가장 큰 변화는 컨텍스트 기반 우선순위화다. 기존에는 수백 건의 Low/Medium 알림 속에서 노이즈를 걸러야 했지만, 이제 여러 신호가 결합된 critical 파인딩이 자동 생성되어 온콜 대응 대상이 명확해진다.
- CI/CD 파이프라인: MALICIOUS_PACKAGE 인디케이터는 빌드 단계 SCA(Software Composition Analysis) 및 아티팩트 서명 검증과 직접 연계 가능
- IaC/런타임: MISCONFIGURATION·REACHABILITY는 Terraform 스캔 및 CSPM 도구와 중복/보완 관계 정리 필요
- 탐지 튜닝: 기존 Security Hub, EventBridge 룰이 새 인디케이터 타입을 파싱하도록 스키마 업데이트 필요
- 비용/알림 폭증: 상관 로직 강화로 파인딩 수는 줄지만, 각 파인딩의 조사 깊이는 증가 → SOAR 플레이북 재설계 필요
특히 IR(Incident Response) 런북이 “단일 신호 대응”에서 “시퀀스 단위 대응”으로 전환되어야 하며, 각 인디케이터별 증거 수집 자동화가 중요해진다.
1.2 ⚡ 주간 요약: Helpdesk 0-Day, Rogue Certs, ShinyHunters 체포, AI를 속이는 멀웨어 등

⚡ 주간 요약: Helpdesk 0-Day, Rogue Certs, ShinyHunters 체포, AI를 속이는 멀웨어 등
이번 주에는 Helpdesk 0-Day와 Rogue Certs 등 새로 공개된 취약점이 공격자들에 의해 수 시간 내에 악용되었으며, ShinyHunters 체포와 AI를 속이는 악성코드 사례도 보고되었습니다. 또한 보안 연결이 항상 안전한 목적지를 의미하지는 않으며, 랜섬웨어 복구를 지원한다는 이들조차 의문을 받는 상황입니다.
원문 보기 →DevSecOps 관점 분석: Helpdesk 0-Day 및 공급망 위협
기술적 배경 및 위협 분석
이번 주 핵심은 헬프데스크 솔루션의 0-Day와 악성 인증서(rogue certs)입니다. 헬프데스크는 비밀번호 재설정, MFA 초기화, 권한 부여 등 계정 복구 경로를 담당하기 때문에 단일 취약점이 곧 전체 ID 공격면(attack surface)의 우회로가 됩니다. 공격자들은 패치 공개 후 수 시간 내 익스플로잇 테스트에 들어갔으며, 이는 방어팀의 대응 창구가 사실상 “제로에 가깝다”는 것을 의미합니다. 또한 “안전한 연결(TLS)”이 “안전한 목적지”를 보장하지 않는다는 점, 즉 정상 서명·정상 인증서를 악용한 신뢰 우회가 부각됩니다. ShinyHunters 체포, 랜섬웨어 복구 사칭 사기, AI를 속이는 멀웨어는 모두 신뢰 계층과 자동화 계층을 동시에 노린다는 공통점을 가집니다.
실무 영향 분석
- 패치 SLA 재정의 필요: “주 단위 패치”는 무의미. 인증·복구 경로 자산은 시간 단위(hotfix) 대응 체계 필요.
- ID 공급망 리스크: 헬프데스크·IdP·SSO 벤더는 이제 Tier-0 자산으로 분류해야 하며, SBOM·취약점 피드 구독이 필수.
- 탐지 우선순위 변화: 인증서 발급·갱신, MFA 리셋, 권한 상승 이벤트를 고신뢰 시그널로 승격.
- 휴먼 요소: “복구 업체” 사칭은 내부 사용자 대상 사회공학이므로 기술 통제만으로 방어 불가.
1.3 AWS의 양자 내성 서명, Part 2: SCP와 IAM으로 ML-DSA 알고리즘 정책 적용하기

AWS의 양자 내성 서명, Part 2: SCP와 IAM으로 ML-DSA 알고리즘 정책 적용하기
AWS 환경에서 ML-DSA 기반 post-quantum 암호화 알고리즘 정책을 SCP와 IAM으로 강제 적용하는 방법을 다룹니다. 비즈니스 요구에 맞는 알고리즘과 파라미터 세트를 선택할 때 보안과 서명 크기, 키 크기 사이의 균형을 고려해야 합니다.
원문 보기 →AWS 양자내성 서명 정책 강제 적용 분석
기술적 배경 및 위협 분석
NIST가 2024년 ML-DSA(FIPS 204, 구 CRYSTALS-Dilithium)를 표준화하면서, “Harvest Now, Decrypt Later” 위협에 대응한 PQC 전환이 본격화됐다. AWS KMS가 ML-DSA 서명을 지원하기 시작했지만, 문제는 알고리즘 선택의 자유도다. 개발자가 여전히 RSA-2048, ECDSA P-256 같은 양자 취약 알고리즘으로 서명 키를 생성할 수 있다면, 조직의 암호 정책은 문서에만 존재할 뿐이다. 이 글은 SCP(Service Control Policy)와 IAM 정책으로 ML-DSA 외 알고리즘 사용을 기술적으로 차단하는 방법을 제시한다는 점에서 DevSecOps 관점의 의미가 크다.
실무 영향 분석
- Shift-Left 정책 집행: 코드 리뷰나 가이드라인 대신 SCP로
kms:CreateKey시KeySpec조건을 강제하면, 비준수 키 생성이 API 레벨에서 거부된다. IaC(Terraform/CDK) 파이프라인에서도 즉시 실패 피드백이 온다. - 서명 크기/성능 트레이드오프: ML-DSA-44/65/87은 파라미터별로 서명 크기(2.4KB~4.6KB)와 보안 강도가 다르다. TLS 핸드셰이크, JWT, 코드 서명 등 워크로드별로 정책을 분리해야 한다.
- 하이브리드 전환기 관리: 기존 ECDSA 키와의 공존이 필요한 과도기에는 SCP에 예외 태그(
pqc-migration:approved)를 두는 방식으로 화이트리스트를 운영해야 한다. - 감사 증적 확보: CloudTrail + Config Rules로 알고리즘 사용 이력을 자동 수집하면 컴플라이언스 감사 대응이 쉬워진다.
2. AI/ML 뉴스
2.1 OCP Summit 2026: Scale-Up, Scale-Out, Scale-Across 네트워크의 개방형 혁신으로 AI에 힘을 실어주다
OCP Summit 2026: Scale-Up, Scale-Out, Scale-Across 네트워크의 개방형 혁신으로 AI에 힘을 실어주다
Meta는 2026 OCP Global Summit에서 첫 액체 냉각 네트워크 랙 IcePack과 102.4T 스위치 플랫폼 IceCube를 공개했다.
원문 보기 →요약
Meta는 2026 OCP Global Summit에서 첫 액체 냉각 네트워크 랙 IcePack과 102.4T 스위치 플랫폼 IceCube를 공개했다. 또한 GPU 네트워크 연결 방식을 근본적으로 바꾸는 multiplane 백엔드 scale-out fabric인 Flattened Planar Fabric(FPF)과 오픈소스 AI 전송 프로토콜 MetaRoCE를 발표했다.
2.2 Meta 규모에서 Instagram Live 인제스트를 위한 QUIC 기반 미디어 전송

Meta 규모에서 Instagram Live 인제스트를 위한 QUIC 기반 미디어 전송
Meta가 실시간 영상 스트리밍을 위한 새로운 오픈 프로토콜 Media over QUIC(MoQ)를 대규모로 배포하기 시작했다. MoQ는 라이브 스트리밍 비디오의 프로토콜 스택을 단순화하고 사용자 경험을 향상시키는 데 기여할 것이다. Meta는 Instagram Live ingest에 MoQ를 적용한 과정과 향후 계획을 공유했다.
원문 보기 →2.3 기회주의적 AI 추론 용량을 더 나은 광고 추천으로 전환
기회주의적 AI 추론 용량을 더 나은 광고 추천으로 전환
Meta는 유휴 inference capacity를 활용해 ads recommendations을 개선하는 시스템을 구축했으며, 두 가지 elasticity lever로 baseline 성능 저하 없이 opportunistic capacity 전반으로 작업을 확장한다. 이 글은 Meta 규모에서该系统을 어떻게 설계하고 운영하는지 설명한다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Data Agent Kit을 활용한 에이전트형 데이터 과학
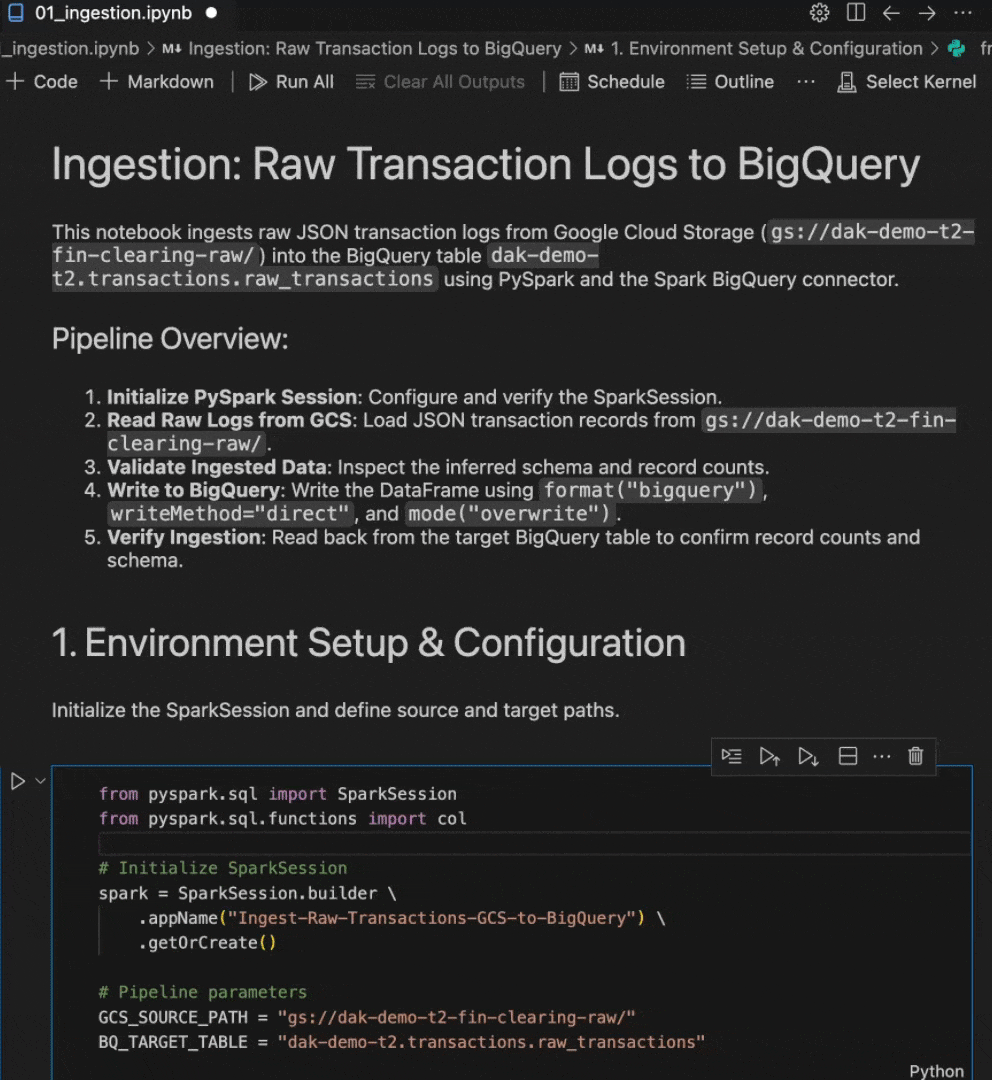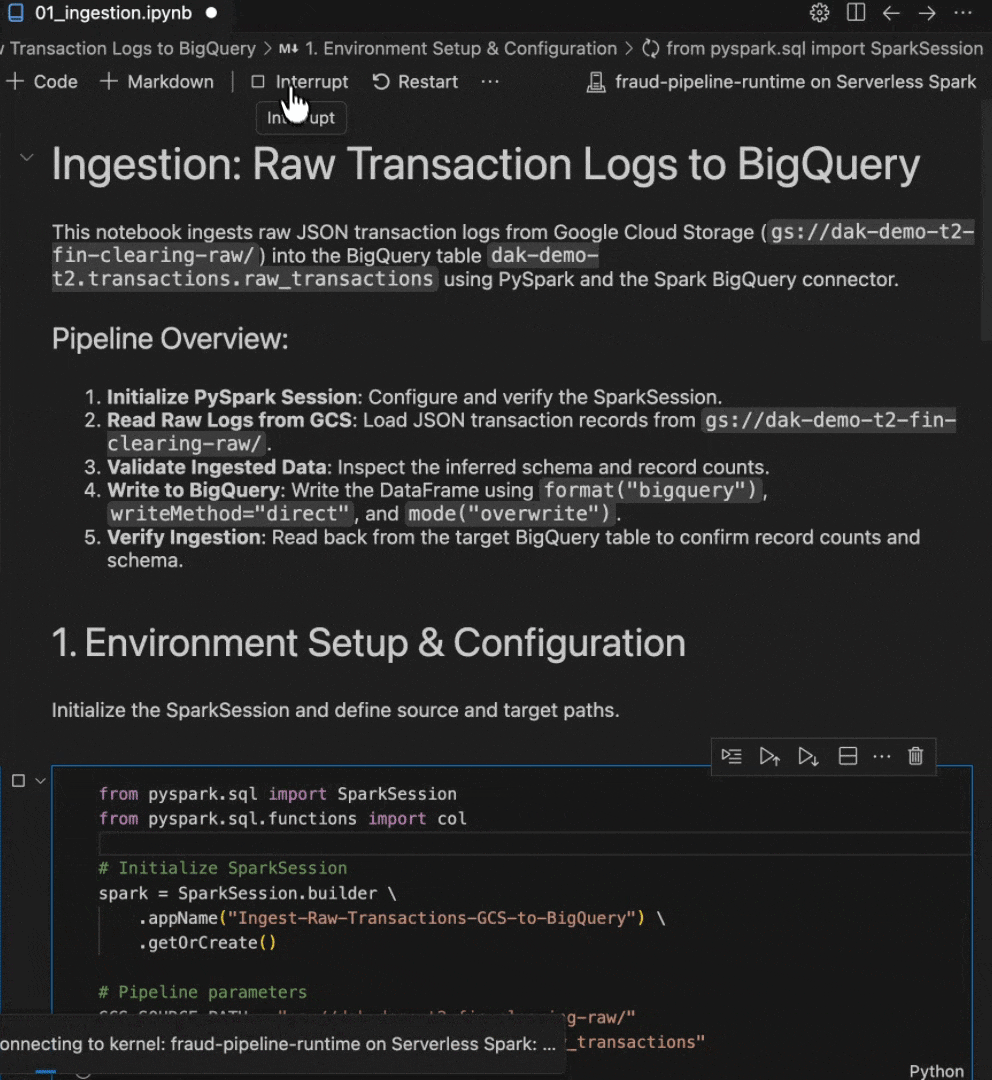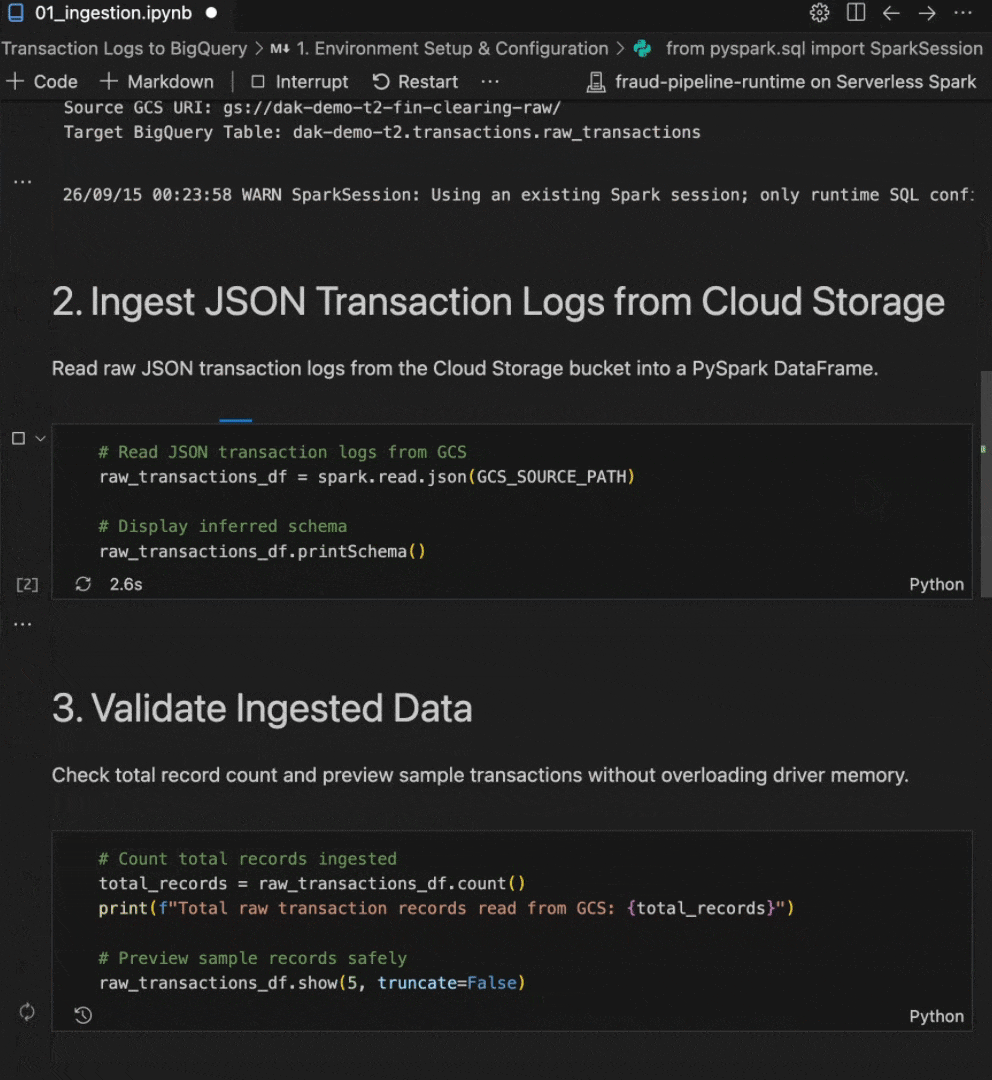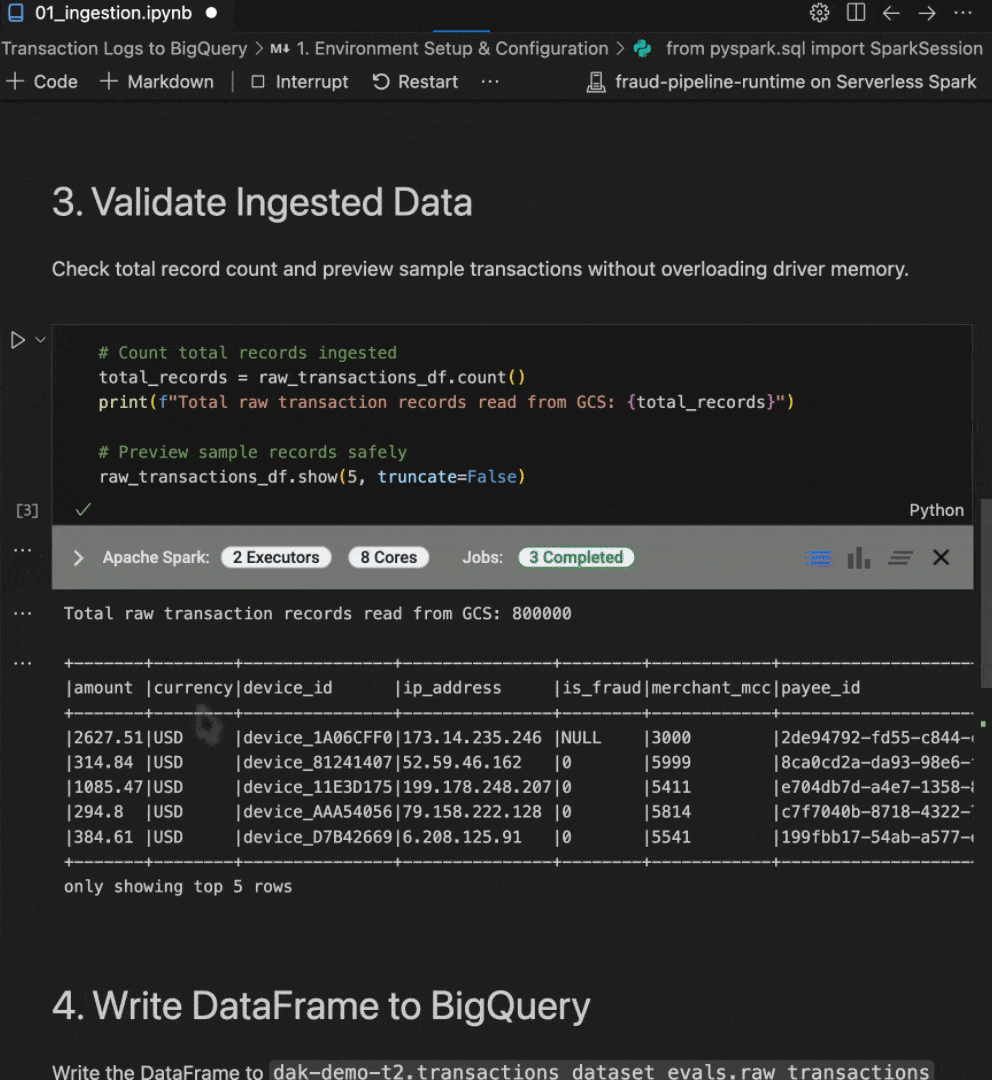
Data Agent Kit을 활용한 에이전트형 데이터 과학
Antigravity IDE의 Data Agent Kit을 사용하면 에이전트를 통해 원시 트랜잭션 로그 수집·정제, 과거 fraud 데이터 학습, 신규 레코드 스코어링, 일일 파이프라인 스케줄링까지 end to end 워크플로우를 구축할 수 있다.
원문 보기 →요약
Antigravity IDE의 Data Agent Kit을 사용하면 에이전트를 통해 원시 트랜잭션 로그 수집·정제, 과거 fraud 데이터 학습, 신규 레코드 스코어링, 일일 파이프라인 스케줄링까지 end to end 워크플로우를 구축할 수 있다. 이를 통해 compliance 팀이 조사 우선순위를 정할 트랜잭션 shortlist를 효율적으로 생성할 수 있다.
3.2 SRE 책 10주년: “Site Reliability Engineering” 제2판 발표

SRE 책 10주년: ”Site Reliability Engineering” 제2판 발표
Google이 O'Reilly Media와 함께 출간한 ”Site Reliability Engineering” 10주년을 맞아 2판을 발표했다. 이 책은 대규모 인프라 운영을 위한 구글의 실천법을 담아 베스트셀러가 되었고, 많은 조직이 소프트웨어 엔지니어링을 운영에 적용하는 신뢰성 실천법을 도입하도록 영감을 주었다. 지난 10년간 컴퓨팅 환경은 큰 변화를 겪었다.
원문 보기 →3.3 Looker가 지원하는 Agentic Data Cloud를 위한 신뢰할 수 있는 데이터 앱
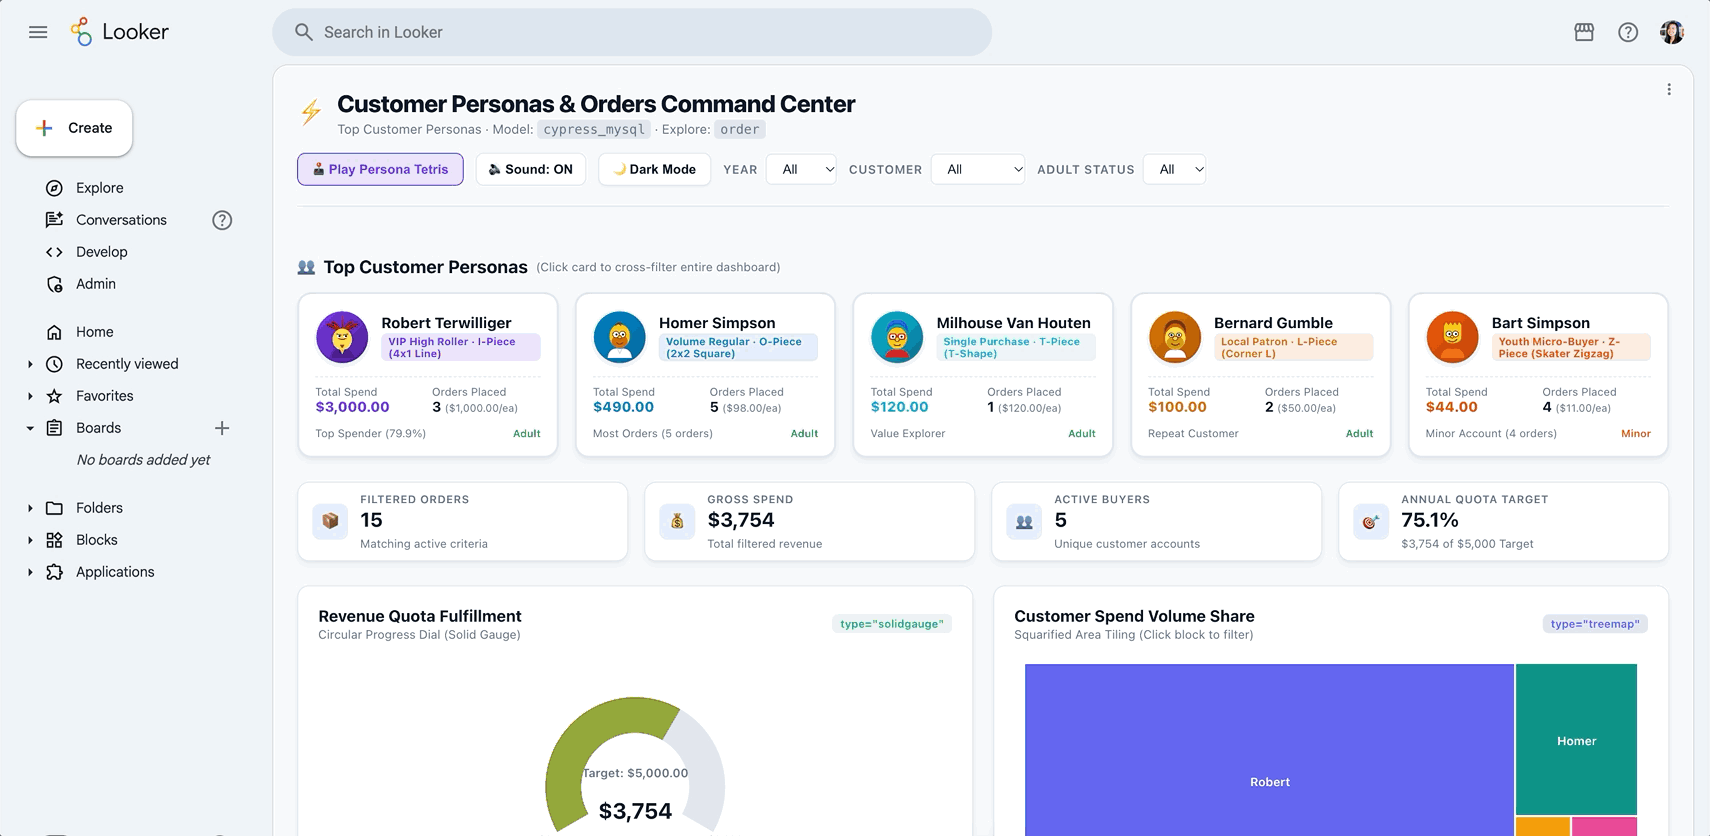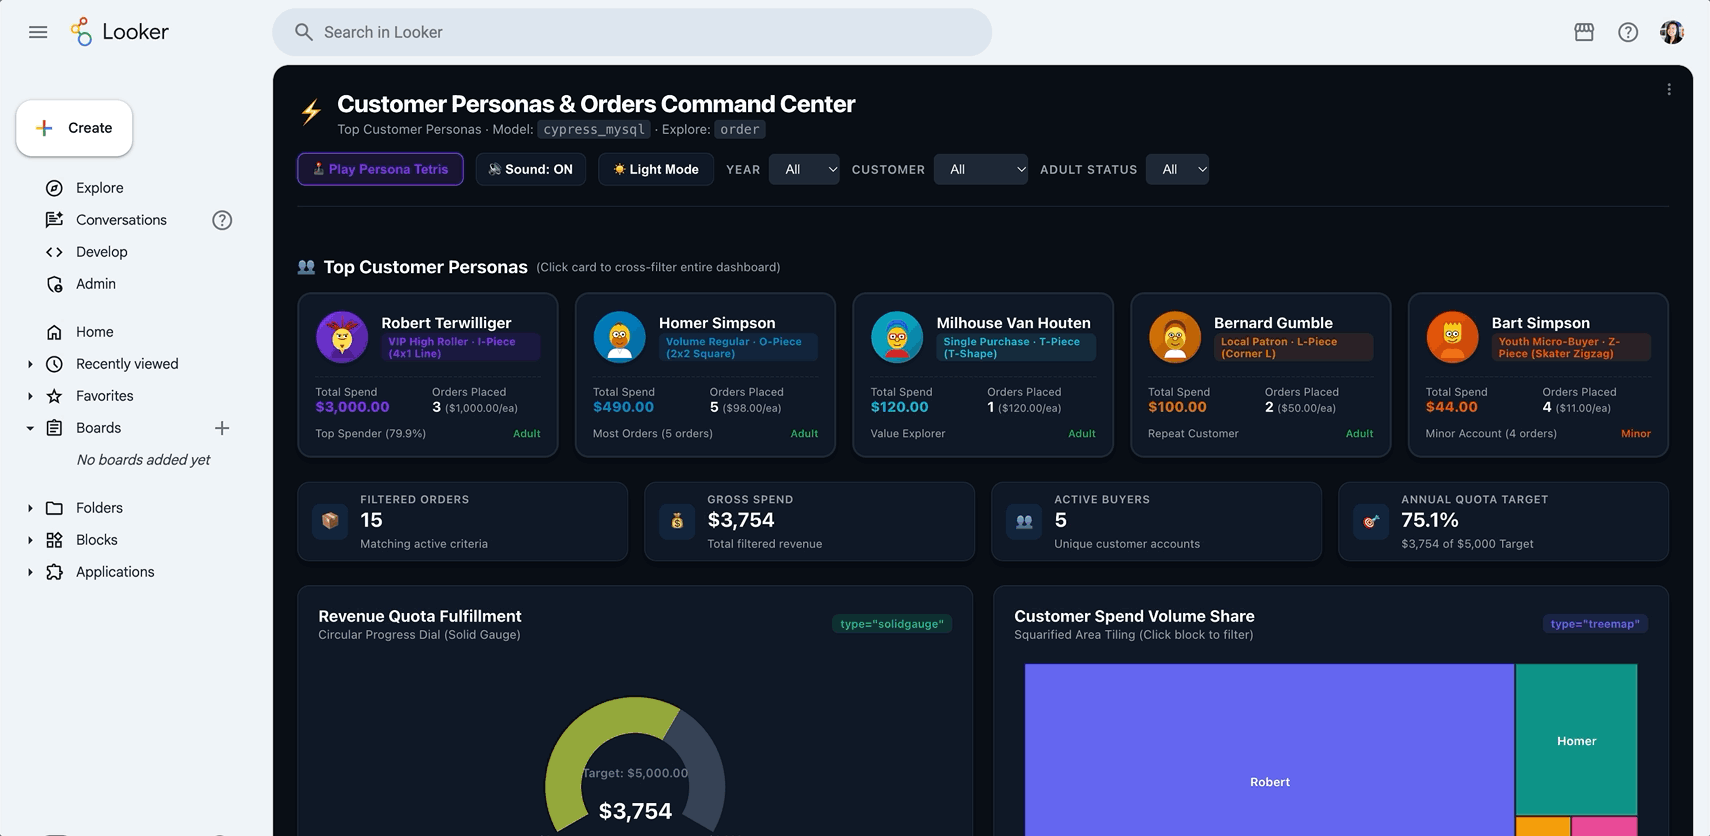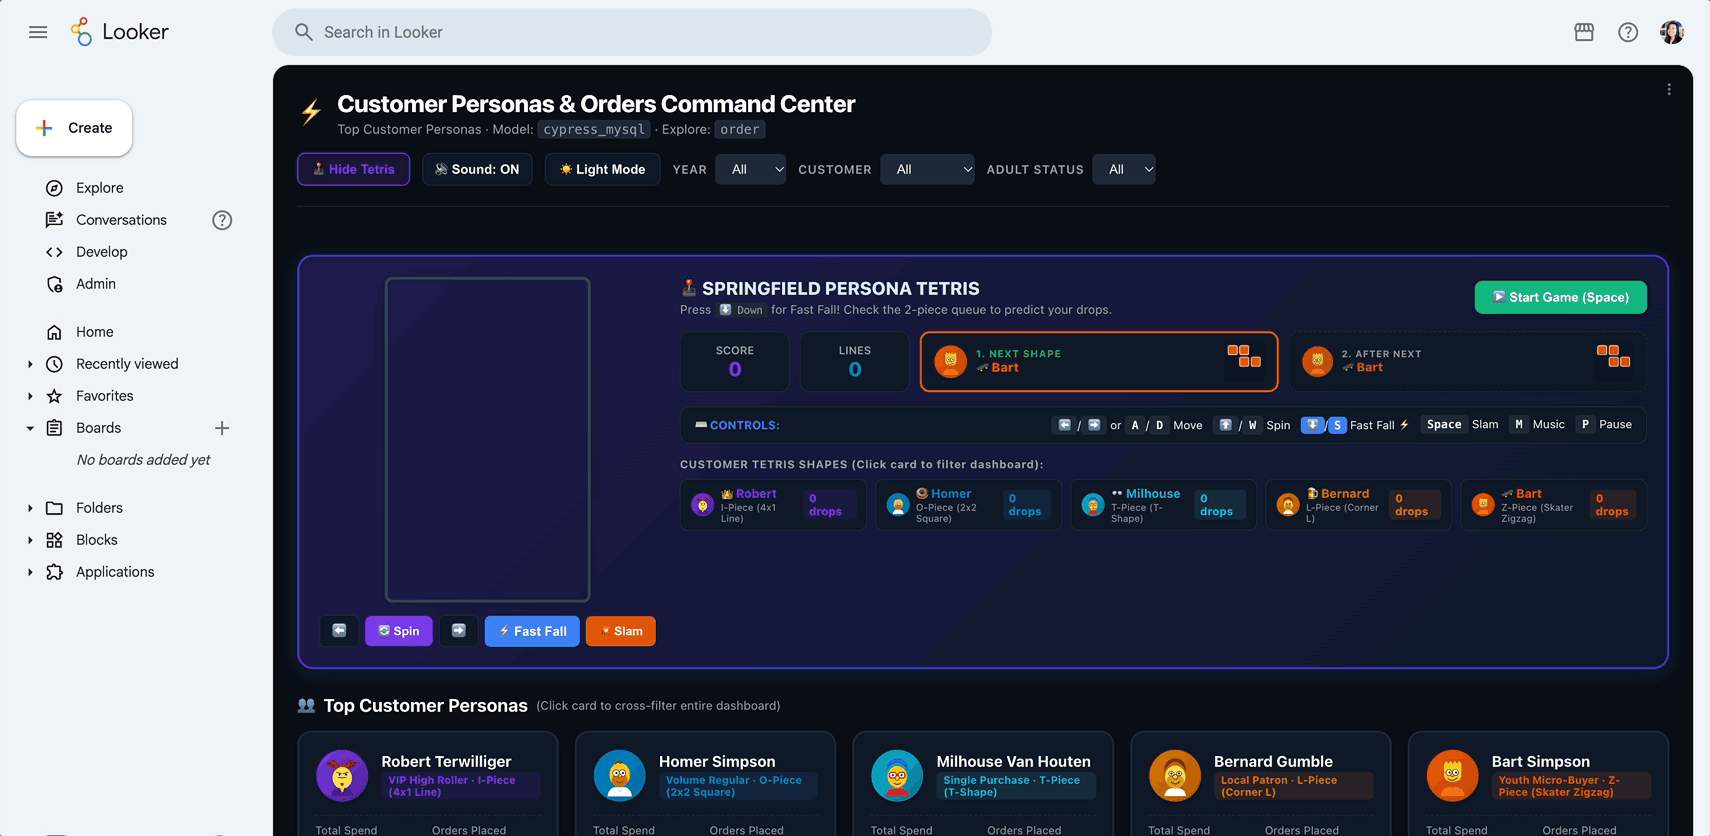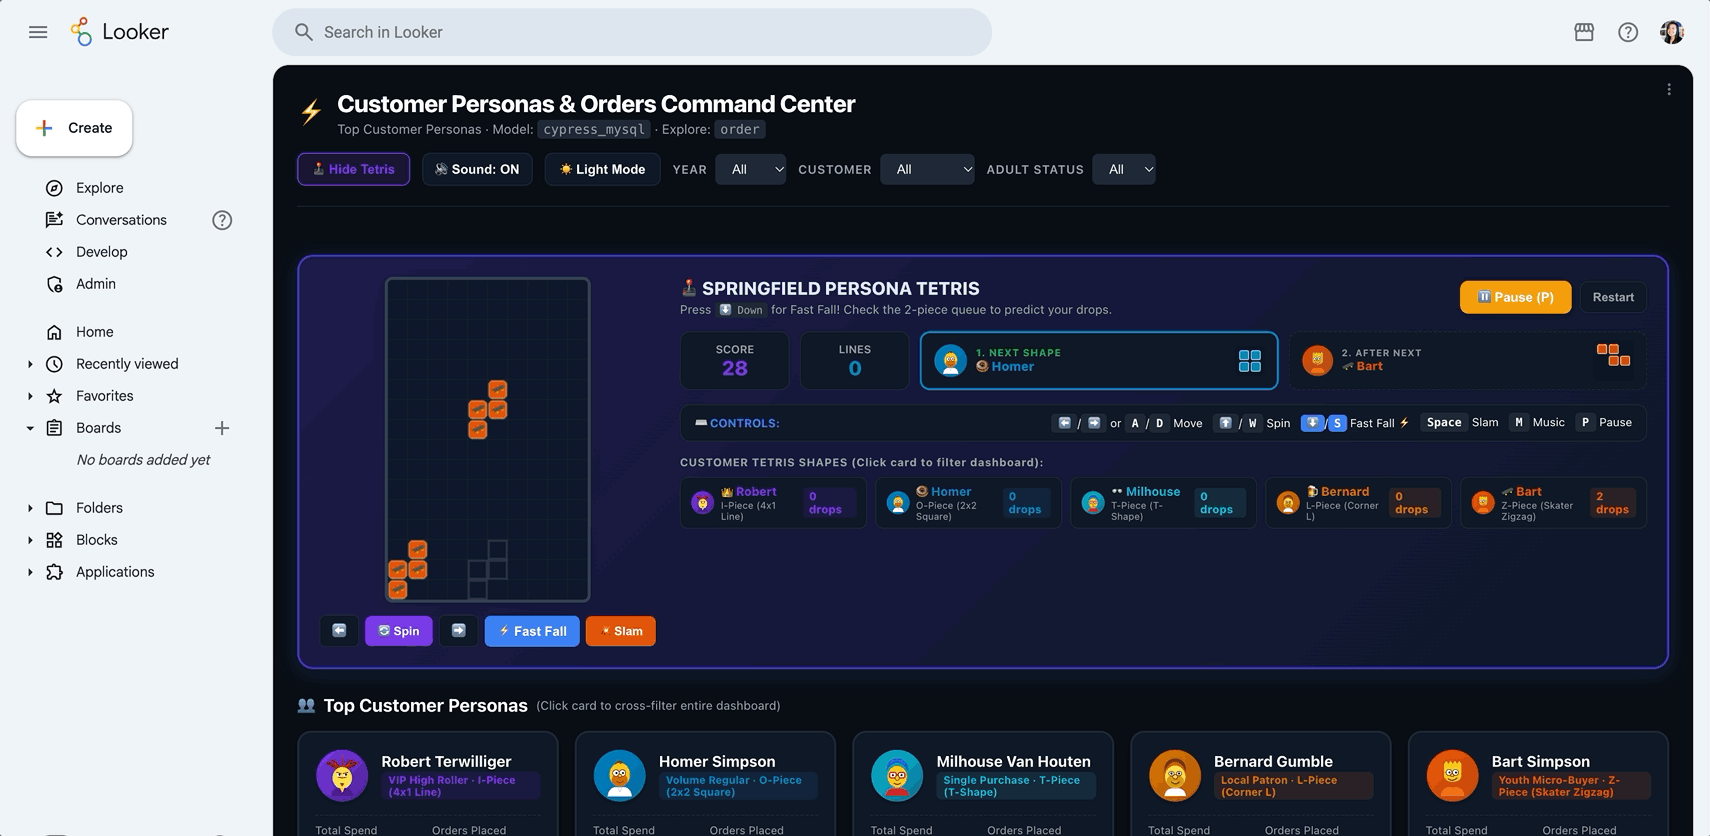
Looker가 지원하는 Agentic Data Cloud를 위한 신뢰할 수 있는 데이터 앱
Looker가 Agentic Data Cloud를 위한 Trusted Data Apps를 발표했으며, 이는 기존 대시보드가 표준화된 캔버스와 고정된 차트 라이브러리, CSV 내보내기에 그치는 한계를 해결하기 위한 것이다.
원문 보기 →요약
Looker가 Agentic Data Cloud를 위한 Trusted Data Apps를 발표했으며, 이는 기존 대시보드가 표준화된 캔버스와 고정된 차트 라이브러리, CSV 내보내기에 그치는 한계를 해결하기 위한 것이다. 사용자가 원하는 임원 브리핑, 고객용 포털, 인터랙티브 설명 자료를 기존 그리드 타일로 구성하기 어려운 문제를 개선하는 데 초점을 맞춘다.
4. DevOps & 개발 뉴스
4.1 클라이언트 텔레메트리 사용자 귀속 및 구성 가능한 캡처

클라이언트 텔레메트리 사용자 귀속 및 구성 가능한 캡처
Enterprise 관리자는 이제 managed settings의 telemetry를 사용해 프롬프트, 응답, 도구 콘텐츠를 수집하지 않고도 GitHub Copilot 활동을 사용자에게 귀속시킬 수 있습니다. telemetry.capture.identity 설정은 세 가지 옵션을 추가합니다.
원문 보기 →4.2 제한된 퍼블릭 프리뷰에서 커밋에 대한 푸시 기여도
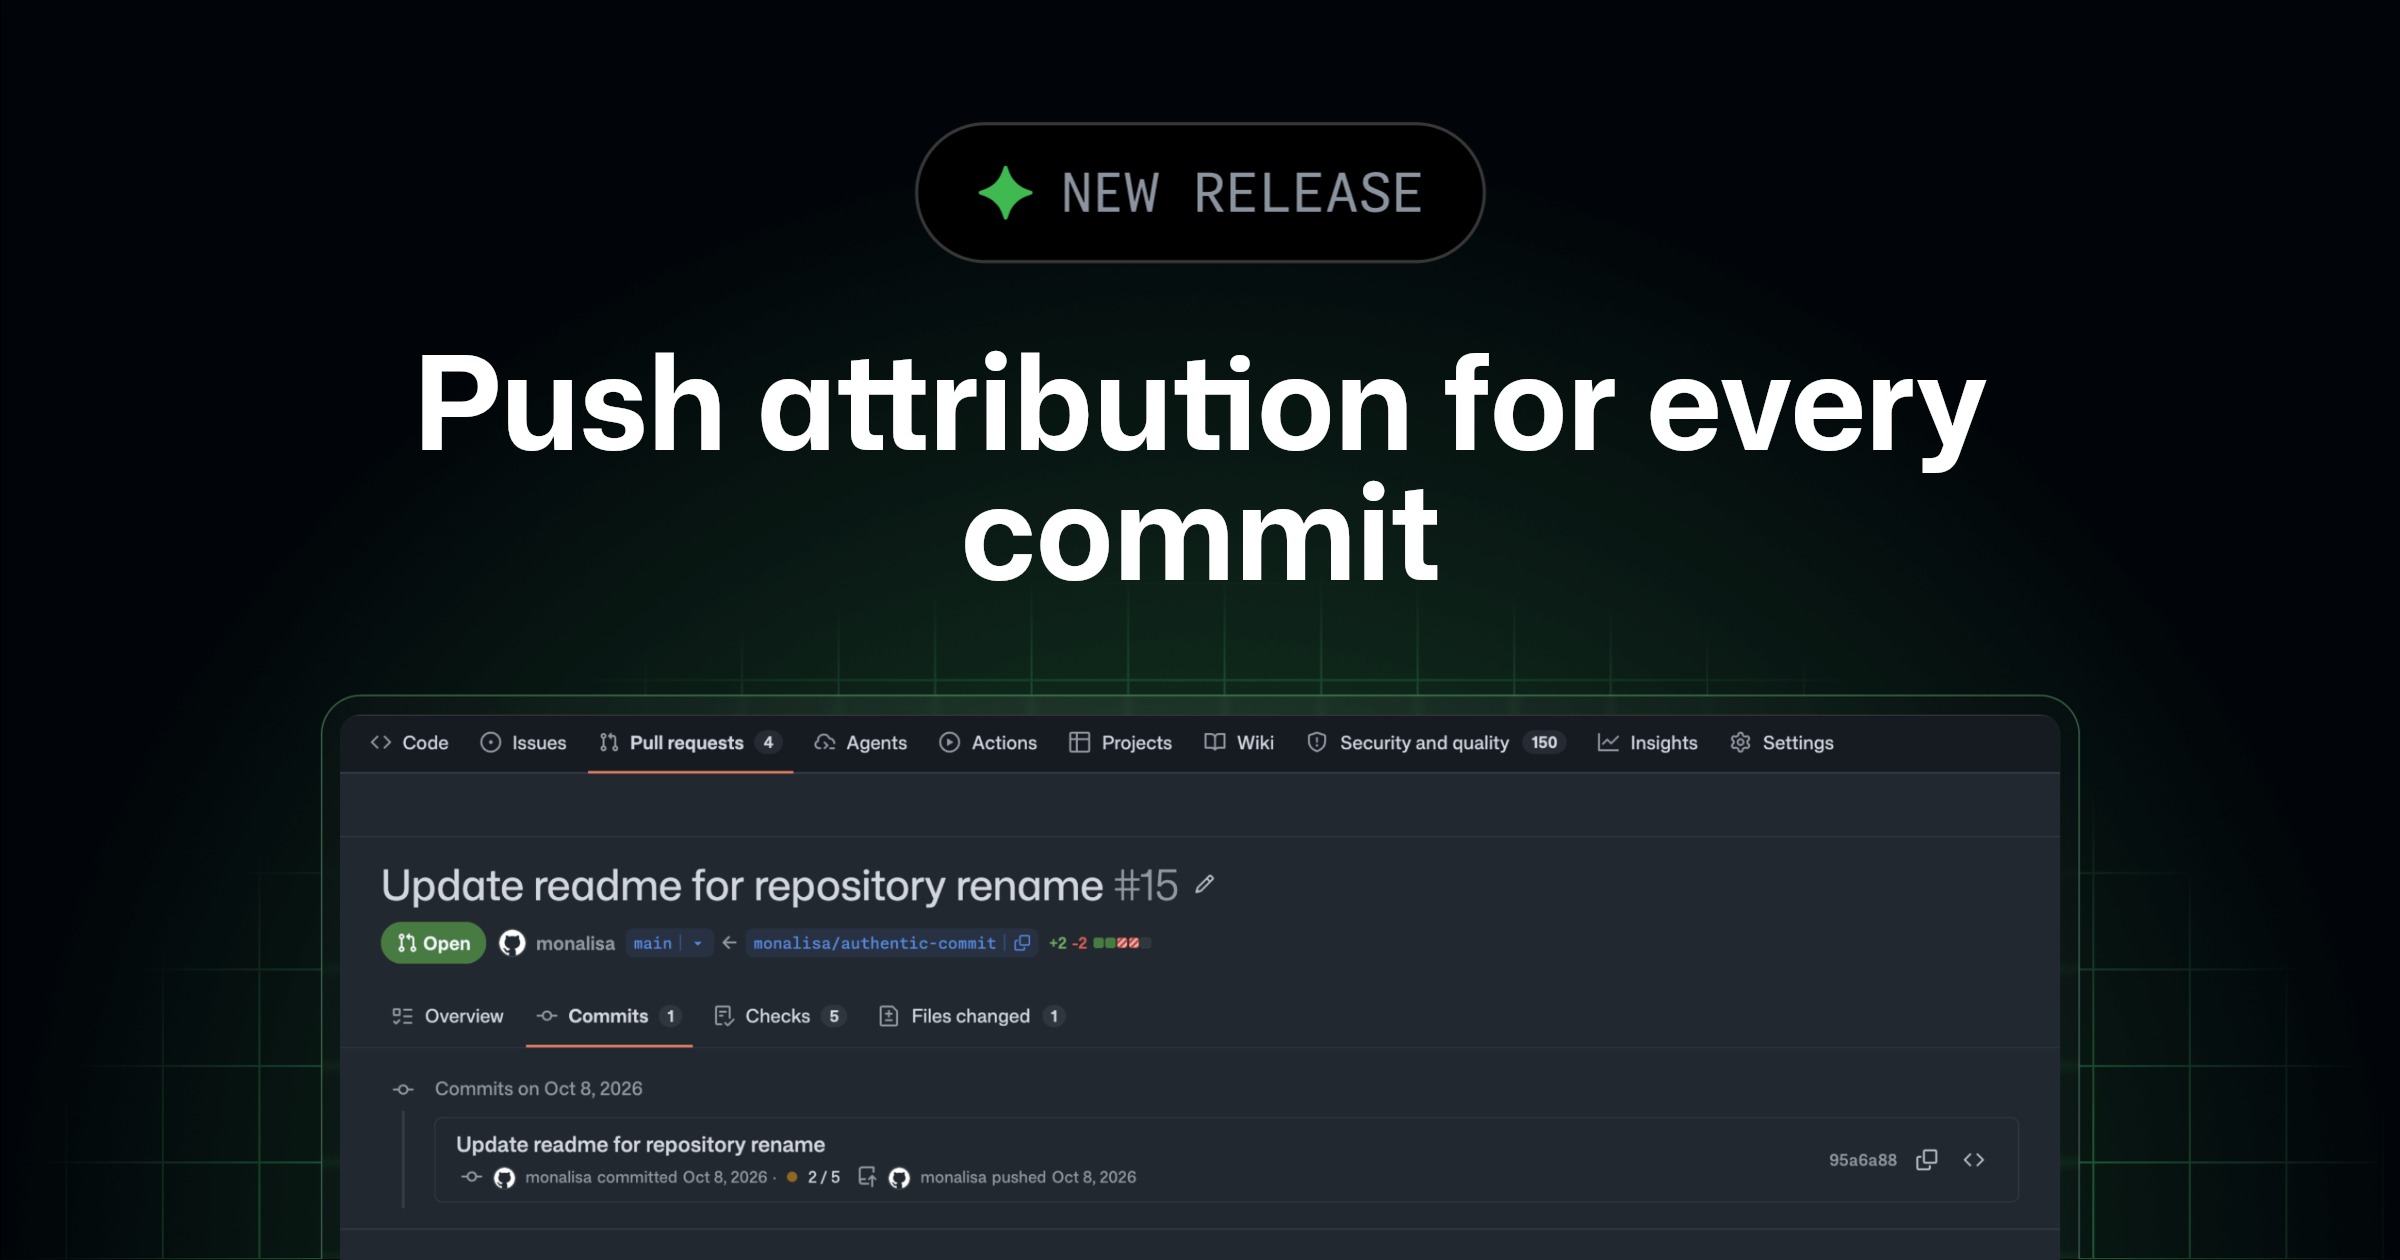
제한된 퍼블릭 프리뷰에서 커밋에 대한 푸시 기여도
GitHub가 각 commit을 push한 인증된 사용자를 영구적으로 기록하고, 기존 author 및 committer 필드와 함께 pusher 신원을 UI와 API에 표시하는 push attribution 기능을 limited public preview로 공개했습니다.
원문 보기 →4.3 Dependabot의 익명 조직 수준 레지스트리
Dependabot의 익명 조직 수준 레지스트리
Dependabot에서 organization-level private registry의 인증 방식으로 Anonymous를 선택할 수 있게 되었다. 자격 증명 없이 접근 가능한 internal package mirror 같은 registry에 활용할 수 있다.
원문 보기 →5. 블록체인 뉴스
5.1 Moscow Exchange, Bitcoin 거래 출시 예정… 테스트 진행 중
Moscow Exchange, Bitcoin 거래 출시 예정… 테스트 진행 중
모스크바 거래소(Moscow Exchange)가 Bitcoin 거래 출시를 준비하며 테스트를 진행 중이다. 최근 몇 달간 러시아는 자국민의 Bitcoin 거래를 허용하는 길을 열어왔다.
원문 보기 →5.2 전북은행, Bitcoin 담보 대출 제공 예정
전북은행, Bitcoin 담보 대출 제공 예정
전북은행(Jeonbuk Bank)이 한국 최초로 Bitcoin 담보 대출 서비스를 제공한다. 이 소식은 Bitcoin Magazine에 Mathew Di Salvo가 작성한 기사에서 처음 보도되었다.
원문 보기 →5.3 Bitcoin 하락세 지속 — 2026년 ‘업토버’는 작년을 뛰어넘을 수 있을까?
Bitcoin 하락세 지속 — 2026년 '업토버'는 작년을 뛰어넘을 수 있을까?
Bitcoin이 이번 달 초 부진한 출발을 보이며 하락세를 이어가고 있지만, 상황이 반등할 가능성도 남아 있다. Bitcoin Magazine은 이러한 흐름 속에서 2026년 'Uptober'가 지난해를 뛰어넘을 수 있을지에 주목하고 있다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 서비스 개발에 집중할 수 있는 AI 플랫폼 만들기 | 토스 기술 블로그 | 서비스 팀의 반복되는 고민을 줄여주는 토스의 AI 플랫폼을 소개합니다 |
| 미 연방 수사당국, Don Lemon의 프로듀서 추적에 가짜 기지국을 사용하기 위한 영장 확보 | GeekNews (긱뉴스) | 미 연방 수사당국, Don Lemon의 프로듀서 추적에 가짜 기지국을 사용하기 위한 영장 확보 |
| OpenAI와 Anthropic을 단호히 거부하자 | GeekNews (긱뉴스) | 오픈 웨이트 모델 을 활용하면 ChatGPT와 Claude에 의존하지 않고도 강력한 LLM을 사용할 수 있으며, 실행 환경과 추론 제공업체를 선택할 수 있음 학습 사용 거부 는 대화의 비공개성을 보장하지 않음 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 7건 | The Hacker News 관련 동향, AWS Security Blog 관련 동향, Meta Engineering Blog 관련 동향 |
| 기타 | 6건 | 기타 주제 |
| 클라우드 보안 | 4건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향, AWS Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 공급망 보안 | 1건 | AWS Security Blog 관련 동향 |
| 악성코드/피싱 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(7건)입니다. The Hacker News 관련 동향, AWS Security Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- ⚡ 주간 요약: Helpdesk 0-Day, Rogue Certs, ShinyHunters 체포, AI를 속이는 멀웨어 등 관련 긴급 패치 및 영향도 확인
- AWS의 양자 내성 서명, Part 2: SCP와 IAM으로 ML-DSA 알고리즘 정책 적용하기 관련 긴급 패치 및 영향도 확인
- AWS에서의 양자 내성 서명, Part 1: ML-DSA로 소프트웨어 공급망 구축하기 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- GuardDuty Extended Threat Detection, 공격 시퀀스를 드러내는 5가지 새로운 지표 추가 관련 보안 검토 및 모니터링
- OCP Summit 2026: Scale-Up, Scale-Out, Scale-Across 네트워크의 개방형 혁신으로 AI에 힘을 실어주다 관련 보안 검토 및 모니터링
P2 (30일 내)
- OCP Summit 2026: Scale-Up, Scale-Out, Scale-Across 네트워크의 개방형 혁신으로 AI에 힘을 실어주다 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 10월 12일 주간 보안 다이제스트: /posts/2026/10/12/Tech_Security_Weekly_Digest_Malware_Patch_AI_Bitcoin/
- 2026년 10월 11일 주간 보안 다이제스트: /posts/2026/10/11/Tech_Security_Weekly_Digest_AI_Security_Agent_AWS/
- 2026년 10월 10일 주간 보안 다이제스트: /posts/2026/10/10/Tech_Security_Weekly_Digest_Data_Security_AI_Threat/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| AWS Security Blog | aws.amazon.com | 본문 2건 인용 |
| The Hacker News | thehackernews.com | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 3건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 10월 12일 주간 보안 다이제스트: 악성코드·패치·블록체인 (11건) — 2026-10-12
- 2026년 10월 10일 주간 보안 다이제스트: 패치·AI 에이전트·BYOVD EDR (27건) — 2026-10-10
- 2026년 10월 06일 주간 보안 다이제스트: 제로데이·패치·AI 에이전트 (26건) — 2026-10-06
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요