
- 안랩 ASEC 블로그: 발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader)
- The Hacker News: ThreatsDay: Linux 커널 버그·스파이웨어·백도어 동향
- Google Cloud Blog: Chrome Enterprise, 의료 기술에 더 많은 보호 기능 제공
서론
안녕하세요, Twodragon입니다.
2026년 11월 13일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | 안랩 ASEC 블로그 | 발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader) | 🟠 High |
| 🔒 Security | The Hacker News | 웨비나: Identity Blind Spots가 어떻게 SOC를 위험에 빠뜨리는지, 그리고 이를 해결하는 방법을 확인하세요 | 🟠 High |
| 🔒 Security | The Hacker News | ThreatsDay: 59개 Linux 커널 버그, Falcon 스파이웨어, GSocket 백도어 + 17개 추가 소식 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | Amplitude, OpenAI로 제품 개선 사항을 1~2일 만에 출시하는 방법 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Google Search, Gemini 4 Hydrogen으로 대규모 업그레이드 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 클라우드의 새로운 새벽: ‘Warhammer 40,000: Dawn of War IV’가 GeForce NOW에 찾아온다 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Chrome Enterprise, 의료 기술에 더 많은 보호 기능 제공 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Lumen과 파트너 Cross-Cloud Interconnect로 라스트 마일 클라우드 연결 간소화 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Data Cloud의 새로운 기능 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | ARM32 Linux 및 Windows 지원 종료를 위한 Actions | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader), 웨비나: Identity Blind Spots가 어떻게 SOC를 위험에 빠뜨리는지, 그리고 이를 해결하는 방법을 확인하세요, ThreatsDay: 59개 Linux 커널 버그, Falcon 스파이웨어, GSocket 백도어 + 17개 추가 소식 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | High | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
이번 분석 사이클에서 가장 먼저 눈에 띄는 신호는 발주서 확인 요청으로 위장한 Xloader 피싱이 보여주는 ‘사람 레이어’의 지속적 침투 경로다. Linux 커널 59개 취약점과 GSocket 백도어, Falcon 스파이웨어 소식은 커널·공급망 표면이 여전히 넓다는 걸 확인시켜 주지만, 정작 SOC가 놓치는 건 아이덴티티 사각지대다. Webinar 제목이 던지는 경고처럼 AWS IAM 권한 남용과 서비스 계정 방치가 탐지 공백을 만든다. 이번 주기 DevSecOps 실무자가 가장 먼저 봐야 할 신호는 피싱 첨부보다 아이덴티티 경계다. 메일 필터·EDR 튜닝에 시간을 쏟기 전에 IAM 역할·토큰 수명·GitHub Actions 시크릿 스코프를 eBPF 기반 런타임 관측과 함께 재점검하길 권한다.
1. 보안 뉴스
1.1 발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader)
발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader)
최근 AhnLab SEcurity intelligence Center(ASEC)에서는 발주서 확인 요청으로 위장한 피싱 메일 유포 사례를 확인했다. 이메일 본문에는 발주서 확인을 위해 발주서로 위장한 악성 DOCX 파일을 확인하도록 유도한다.
원문 보기 →기술적 배경 및 위협 분석
Xloader 캠페인은 altChunk 기능 악용이라는 점에서 주목할 필요가 있습니다. altChunk는 Word가 HTML/RTF 등 외부 콘텐츠를 문서에 삽입할 때 사용하는 정당한 OOXML 기능이지만, 공격자는 이를 통해 DOCX 내부에 악성 RTF를 은닉합니다. 이는 매크로 차단 정책(예: “인터넷에서 가져온 매크로 차단”)이 적용된 환경에서도 우회가 가능하다는 의미로, 기존 “매크로 없는 문서는 안전하다”는 인식을 정면으로 깨뜨립니다. Xloader는 정보 탈취형 로더로, 브라우저 자격증명·쿠키·키로깅 등을 노리며 이후 2차 페이로드(Formbook 계열) 배포로 이어질 수 있습니다. 발주서·거래명세서 등 비즈니스 워크플로우를 위장해 사용자의 경계심을 낮추는 사회공학적 설계도 위협적입니다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 CI/CD 파이프라인 밖, 엔드포인트·이메일 경계에서 발생하지만 영향은 개발 조직 전체에 미칩니다. 첫째, 개발자 단말이 감염되면 소스 저장소 자격증명·CI 토큰·클라우드 액세스 키 탈취로 이어져 공급망 침해로 확장될 수 있습니다. 둘째, 기존 EDR/AV의 정적 시그니처만으로는 altChunk 기반 문서를 탐지하기 어려워 행위 기반 탐지·이메일 샌드박스 정책 점검이 필요합니다. 셋째, 첨부파일 정책(매크로 차단)만 신뢰하던 통제가 무력화되므로 문서 뷰어 격리(CDR)·Protected View 강제 등 다층 방어 재설계가 요구됩니다. 또한 보안 인식 교육이 “매크로 문서 주의”에 머물지 않고 비즈니스 사칭 피싱 시나리오까지 포함해야 함을 시사합니다.
1.2 웨비나: Identity Blind Spots가 어떻게 SOC를 위험에 빠뜨리는지, 그리고 이를 해결하는 방법을 확인하세요

웨비나: Identity Blind Spots가 어떻게 SOC를 위험에 빠뜨리는지, 그리고 이를 해결하는 방법을 확인하세요
Identity blind spots로 인해 SOC가 위험에 노출되는 상황과 이를 해결하는 방법을 다루는 웨비나가 소개되었습니다. 보안 팀은 로그인, API 호출, AI agent 접근 등 다양한 활동의 주체와 권한을 신속히 파악하기 어려워하며, 이로 인해 공격 발생 시 누가 무엇에 접근할 수 있는지 답하는 데 시간이 오래 걸립니다.
원문 보기 →기술적 배경 및 위협 분석
전통적 SOC는 “누가/무엇이 이 활동을 했는가”라는 질문에 즉답하지 못하는 아이덴티티 블라인드 스팟을 안고 있다. 핵심은 세 가지다. 첫째, 휴먼·머신·AI 에이전트 아이덴티티의 혼재 — 동일한 API 호출이라도 직원 세션인지 서비스 계정인지 구분이 안 되면 오탐/미탐이 급증한다. 둘째, 권한 컨텍스트 부재 — 알림은 “무엇이 일어났는가”만 말하고 “그 주체가 무엇에 접근 가능한가”를 말하지 않아 blast radius 산정이 지연된다. 셋째, AI 에이전트의 그림자 권한 — 사람이 부여했으나 아무도 추적하지 않는 과도한 권한으로 민감 시스템에 접근하는 사례가 새로운 공격면이 된다. 결국 로그·알림의 양적 팽창 대비 아이덴티티 그래프와 권한 인텔리전스의 부재가 근본 원인이다.
실무 영향 분석
DevSecOps 관점에서 이는 탐지→트리아지→대응 MTTR 전 구간에 영향을 준다. CI/CD 파이프라인의 서비스 계정·OIDC 토큰·시크릿이 아이덴티티 인벤토리에 없으면, 런타임 알림이 떠도 “정상 배포인지 침해인지” 판별이 불가능하다. IaC로 생성된 IAM 역할이 승인 없이 권한을 확장하는 경우도 마찬가지다. 실무적으로는 ① 아이덴티티 인벤토리를 코드(IaC·매니페스트)와 런타임 관측을 양방향 상관해야 하고, ② 알림에 “주체 유형·부여 권한·최근 권한 변경 이력”을 자동 첨부하는 enrichment 파이프라인이 필요하며, ③ AI 에이전트·머신 계정에 대해 휴먼과 동일한 최소권한·주기적 재인증 정책을 적용해야 한다. SIEM 룰만 늘리는 접근은 한계에 도달했다.
1.3 ThreatsDay: 59개 Linux 커널 버그, Falcon 스파이웨어, GSocket 백도어 + 17개 추가 소식

ThreatsDay: 59개 Linux 커널 버그, Falcon 스파이웨어, GSocket 백도어 + 17개 추가 소식
이번 주 보안 뉴스에서는 59개의 Linux Kernel 버그, Falcon Spyware, GSocket Backdoors 등이 보고되었습니다. 공격자들은 가짜 웹사이트와 탈취된 접근 권한, 신뢰받는 도구를 악용해 침투하고 있으며 AI를 활용해 공격을 더 빠르게 구축하고 있습니다.
원문 보기 →기술적 배경 및 위협 분석
이번 주 위협의 핵심은 신뢰 경계의 붕괴다. 59건의 Linux 커널 취약점은 컨테이너·Kubernetes 노드의 호스트 커널을 공유하는 구조상 단일 노드 침해가 클러스터 전체 권한 상승으로 이어질 수 있음을 시사한다. Falcon 스파이웨어는 합법적 상용 스파이웨어 생태계가 국가·기업 표적 공격에 재활용되는 흐름을 보여주며, GSocket 백도어는 방화벽을 우회하는 터널링 도구를 악용해 “정상 트래픽처럼 보이는” C2 채널을 구축한다. 요약문이 강조한 대로 가짜 웹사이트(피싱·타이포스쿼팅), 탈취된 자격증명, 신뢰받는 도구의 오용이 침투 경로의 주류를 이루고, AI가 정찰·피싱 콘텐츠 생성 속도를 높여 공격 사이클이 단축되고 있다.
실무 영향 분석
DevSecOps 파이프라인 관점에서 첫째, 공급망 신뢰 가정의 재검토가 필요하다. 검색 결과·패키지 저장소·CI 액션 등 “익숙한 출처”도 검증 대상이다. 둘째, 커널 취약점은 런타임 보안(Seccomp, AppArmor, gVisor 등 샌드박싱)과 노드 패치 자동화 없이는 대응이 지연된다. 셋째, GSocket류 터널링은 이그레스 트래픽 모니터링과 DNS 싱크홀 없이는 탐지가 어렵다. 넷째, 자격증명 탈취 대응으로서 서비스 계정·CI 시크릿의 단기 토큰화와 최소 권한 재점검이 시급하다. AI 기반 공격 증가는 탐지 규칙의 정적 유지보수로는 한계에 도달했음을 의미한다.
2. AI/ML 뉴스
2.1 Amplitude, OpenAI로 제품 개선 사항을 1~2일 만에 출시하는 방법
Amplitude, OpenAI로 제품 개선 사항을 1~2일 만에 출시하는 방법
Amplitude는 OpenAI 모델을 기반으로 구축한 프로액티브 제품 에이전트 Wave를 통해 무엇을 만들지 식별하고, 코딩 에이전트로 팀의 변경 배포를 돕고, 그 영향을 측정한다. 이를 통해 Amplitude는 제품 개선을 1~2일 만에 출시한다.
원문 보기 →2.2 Google Search, Gemini 4 Hydrogen으로 대규모 업그레이드
Google Search, Gemini 4 Hydrogen으로 대규모 업그레이드
Google Search에 Gemini 4 Hydrogen이 적용되는 대규모 업그레이드가 발표되었다. Google Search UI에서 Gemini 4 Hydrogen을 활용한 사례들이 소개되었다.
원문 보기 →2.3 클라우드의 새로운 새벽: ‘Warhammer 40,000: Dawn of War IV’가 GeForce NOW에 찾아온다
클라우드의 새로운 새벽: 'Warhammer 40,000: Dawn of War IV'가 GeForce NOW에 찾아온다
Warhammer 40,000: Dawn of War IV가 GeForce NOW에 출시되어 클라우드 게이밍으로 Kronus 전투를 즐길 수 있게 된다. 또한 NVIDIA DLSS 5 기술이 War Thunder와 Where Winds Meet에 적용될 예정이며, Dragon's Dogma 2: Dark Arisen도 새로운 이야기를 선보인다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Chrome Enterprise, 의료 기술에 더 많은 보호 기능 제공
Chrome Enterprise, 의료 기술에 더 많은 보호 기능 제공
Chrome Enterprise가 의료 기술에 더 많은 보호 기능을 제공한다. 의료 분야에서 AI 에이전트가 문서 작성, 차트 요약, 웹 앱 탐색 등 다양한 작업을 수행하며 브라우저가 EHR과 임상 앱, 환자 데이터, AI 서비스가 만나는 핵심 접점이 되고 있다.
원문 보기 →3.2 Lumen과 파트너 Cross-Cloud Interconnect로 라스트 마일 클라우드 연결 간소화
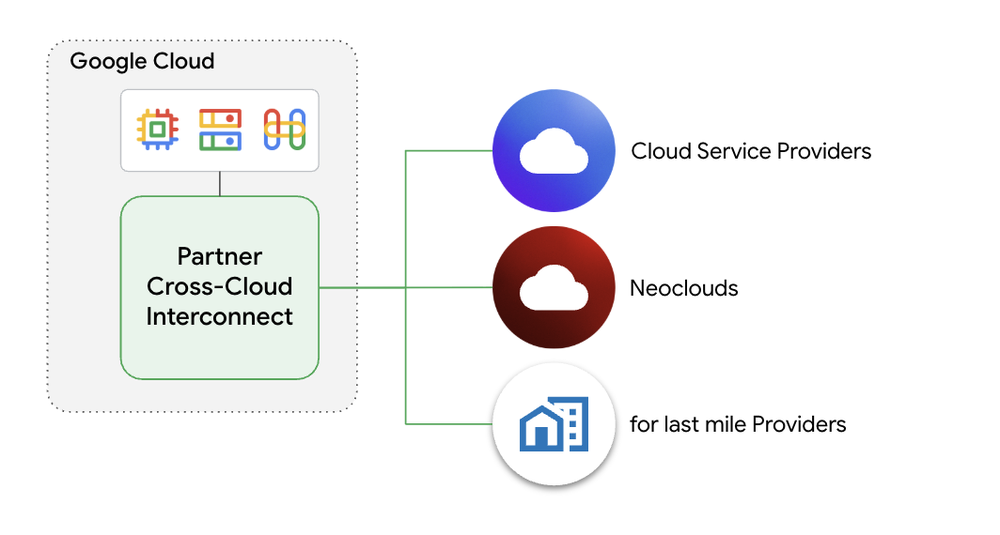
Lumen과 파트너 Cross-Cloud Interconnect로 라스트 마일 클라우드 연결 간소화
Google Cloud의 Cross-Cloud Network는 클라우드 및 온프레미스 환경 전반에서 애플리케이션 연결과 보안을 단순화하고 최적화하기 위해 설계되었습니다.
원문 보기 →요약
Google Cloud의 Cross-Cloud Network는 클라우드 및 온프레미스 환경 전반에서 애플리케이션 연결과 보안을 단순화하고 최적화하기 위해 설계되었습니다. 작년에는 개방형 사양을 기반으로 AWS용 파트너 Cross-Cloud Interconnect를 출시하여 복잡한 크로스 클라우드 네트워크 구축을 몇 분 만에 프로비저닝되는 관리형 서비스로 전환했습니다. Cross-Cloud Interconnect는 이제 더 많은 워크로드에 연결할 수 있도록 확장되고 있습니다.
3.3 Google Data Cloud의 새로운 기능
Google Data Cloud의 새로운 기능
Google Data Cloud 커넥터가 Gemini에서 프리뷰로 제공되어, 사용자가 Google Docs, Gmail, Google Slides 같은 도구에서 자연어로 실시간 엔터프라이즈 데이터를 질의할 수 있게 되었습니다. 이를 통해 대화형 분석이 Gemini에 통합됩니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 ARM32 Linux 및 Windows 지원 종료를 위한 Actions

ARM32 Linux 및 Windows 지원 종료를 위한 Actions
GitHub Actions hosted runners가 2026년 12월 8일부로 Windows와 Linux에서 ARM32 job 실행 지원을 종료한다. 이는 node20 지원 종료에 따른 후속 조치다.
원문 보기 →4.2 Secret scanning, Cloudflare 서비스 토큰 탐지 지원
Secret scanning, Cloudflare 서비스 토큰 탐지 지원
GitHub의 secret scanning이 이제 리포지토리에서 Cloudflare service token을 자동으로 탐지한다. Cloudflare_access_service_token 유형이 새로운 detector로 추가되었으며, 이는 파트너 secret 탐지 기능의 일부로 제공된다.
원문 보기 →4.3 퍼블릭 모니터링 알림에 이제 직접 링크가 제공됩니다

퍼블릭 모니터링 알림에 이제 직접 링크가 제공됩니다
GitHub의 Public monitoring 알림을 이제 각 알림별 직접 링크로 접근할 수 있습니다. 엔터프라이즈의 Public monitoring 뷰에서 알림 번호를 클릭하면 해당 알림이 열립니다.
원문 보기 →5. 블록체인 뉴스
5.1 DOJ, 북한이 탈취한 Binance 암호화폐 12억 달러 압수 법원 권한 확보…동결 총액 27억 달러 돌파
DOJ, 북한이 탈취한 Binance 암호화폐 12억 달러 압수 법원 권한 확보…동결 총액 27억 달러 돌파
미국 법무부(DOJ)가 북한이 탈취한 Binance 암호화폐 중 12억 달러 규모를 압수할 수 있는 법원 권한을 확보했으며, 동결된 자산 총액은 27억 달러를 넘어섰다. 또한 DOJ는 4억 달러 규모의 딥페이크 사기 조직도 적발했다.
원문 보기 →5.2 Jane Street, Strategy(MSTR) 지분 54% 늘려 410만 주 확보
Jane Street, Strategy(MSTR) 지분 54% 늘려 410만 주 확보
Jane Street이 9월 30일 기준 Strategy(MSTR) 주식 4,119,097주를 보유해 지분을 53.8% 늘렸다고 13F 공시에서 밝혔다. 이번 보유량은 410만 주 규모로, Jane Street의 MSTR 지분이 54% 증가했음을 보여준다.
원문 보기 →5.3 DOJ의 Operation TorNado, 354명 체포 및 현금·암호화폐 2억 3,400만 달러 압수
DOJ의 Operation TorNado, 354명 체포 및 현금·암호화폐 2억 3,400만 달러 압수
미국 법무부(DOJ)의 Operation TorNado가 2025년 5월부터 2026년 10월까지 진행되어 354명을 체포하고 현금과 암호화폐로 2억 3,400만 달러를 압수했으며, 2018년 이후 여섯 번째이자 가장 광범위한 JCODE 작전이라고 밝혔다.
원문 보기 →요약
미국 법무부(DOJ)의 Operation TorNado가 2025년 5월부터 2026년 10월까지 진행되어 354명을 체포하고 현금과 암호화폐로 2억 3,400만 달러를 압수했으며, 2018년 이후 여섯 번째이자 가장 광범위한 JCODE 작전이라고 밝혔다. 이번 작전에서는 5.7미터톤의 마약과 209정의 총기도 압수됐지만, 압수 금액 중 암호화폐 비중은 공개되지 않았다.
6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| DEF CON CTF 2026 본선 참가기 | LINE Engineering | 들어가며안녕하세요. LY Corporation에서 서비스 보안 점검과 취약점 분석을 담당하고 있는 김종환, 양성조, 임홍렬입니다 |
| Pinterest가 Loop 엔지니어링으로 분석 에이전트 규정 준수를 개선한 방법 | Pinterest Engineering | Pinterest는 Analytics Agent의 컴플라이언스 문제를 해결하기 위해 Loop Engineering을 도입했다. 이 접근법은 에이전트가 데이터 생태계를 검색하고 분석할 때 올바른 절차를 적시에 따르도록 개선하는 데 초점을 맞췄다 |
| Show GN: 모아빈 - 앱·웹서비스 소개와 테스트 품앗이 | GeekNews (긱뉴스) | 안녕하세요. 앱과 웹서비스를 소개하고, 개발자끼리 테스트에 참여할 수 있는 모아빈을 운영하고 있습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 7건 | 기타 주제 |
| 클라우드 보안 | 4건 | NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 제로데이 | 1건 | 신규 SignDrop 제로데이 익스플로잇 Turns Windows CLFS |
| 컨테이너/K8s | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | The Hacker News 관련 동향 |
| 악성코드/피싱 | 1건 | 발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader) |
이번 주기의 핵심 트렌드는 클라우드 보안(4건)입니다. NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다.
실무 체크리스트
P0 (즉시)
- New SignDrop 제로데이 익스플로잇, Windows CLFS 보안 기능을 SYSTEM 권한으로 전환 관련 긴급 패치 및 영향도 확인
- Red Hat Quay 치명적 결함으로 공격자가 레지스트리의 모든 프라이빗 컨테이너 이미지를 읽고 덮어쓸 수 있어 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 발주서 확인 요청으로 위장한 피싱 메일 주의 (Xloader) 관련 보안 검토 및 모니터링
- 웨비나: Identity Blind Spots가 어떻게 SOC를 위험에 빠뜨리는지, 그리고 이를 해결하는 방법을 확인하세요 관련 보안 검토 및 모니터링
- ThreatsDay: 59개 Linux 커널 버그, Falcon 스파이웨어, GSocket 백도어 + 17개 추가 소식 관련 보안 검토 및 모니터링
- 클라우드의 새로운 새벽: ‘Warhammer 40,000: Dawn of War IV’가 GeForce NOW에 찾아온다 관련 보안 검토 및 모니터링
P2 (30일 내)
- Amplitude, OpenAI로 제품 개선 사항을 1~2일 만에 출시하는 방법 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 12일 주간 보안 다이제스트: /posts/2026/11/12/Tech_Security_Weekly_Digest_AI_AWS/
- 2026년 11월 11일 주간 보안 다이제스트: /posts/2026/11/11/Tech_Security_Weekly_Digest_Patch_AI_Agent_Data/
- 2026년 11월 10일 주간 보안 다이제스트: /posts/2026/11/10/Tech_Security_Weekly_Digest_AWS_Data_Rust_Malware/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| 안랩 ASEC 블로그 | asec.ahnlab.com | 본문 1건 인용 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 12일 주간 보안 다이제스트: 제로데이·클라우드·패치 (30건) — 2026-11-12
- 2026년 11월 10일 주간 보안 다이제스트: 클라우드·악성코드·AI 에이전트 (29건) — 2026-11-10
- 2026년 11월 06일 주간 보안 다이제스트: 패치·AI 에이전트·클라우드 (30건) — 2026-11-06
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요