
- The Hacker News: PostgreSQL, 인증된 RCE 가능하게 하는 22년 된 버그 포함 52개 결함 패치
- Microsoft Security Blog: SCKit, ScreenConnect 악용해 원격 접근 배포 및 기술자 세션 노려
- The Hacker News: New Mior 및 Skyfall 공격으로 악성 클라우드 호스트가 AMD SEV-SNP VM에서 비밀 정보
- Google Cloud Blog: BigQuery와 Looker 전반에 걸친 새로운 AI 에이전트 관측성 및 거버넌스
서론
안녕하세요, Twodragon입니다.
2026년 11월 14일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 3개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | PostgreSQL, 인증된 RCE 가능하게 하는 22년 된 버그 포함 52개 결함 패치 | 🔴 Critical |
| 🔒 Security | Microsoft Security B | SCKit, ScreenConnect 악용해 원격 접근 배포 및 기술자 세션 노려 | 🟠 High |
| 🔒 Security | The Hacker News | New Mior 및 Skyfall 공격으로 악성 클라우드 호스트가 AMD SEV-SNP VM에서 비밀 정보 탈취 가능 | 🟠 High |
| 🤖 AI/ML | Meta Engineering Blo | Mac에서 Cuttlefish: Apple Silicon에서 Android 가상 기기 프레임워크를 네이티브로 실행 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | ChatGPT Wallet 소개 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | AI가 의료진이 환자에게 더 빨리 적절한 치료를 제공하도록 돕는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | BigQuery와 Looker 전반에 걸친 새로운 AI 에이전트 관측성 및 거버넌스 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 슈퍼컴퓨팅이 에이전틱 AI를 만나는 곳: SC26에서 선보이는 Google Cloud HPC 및 AI의 새로운 소식 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | OLAP에서 OLTP로: Copel이 BigQuery의 AlloyDB 네이티브 내보내기를 사용해 리버스 ETL을 간소화한 방법 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 12월 일부 GitHub Copilot 모델 지원 중단 예정 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: PostgreSQL, 인증된 RCE 가능하게 하는 22년 된 버그 포함 52개 결함 패치 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: SCKit, ScreenConnect 악용해 원격 접근 배포 및 기술자 세션 노려, New Mior 및 Skyfall 공격으로 악성 클라우드 호스트가 AMD SEV-SNP VM에서 비밀 정보 탈취 가능, Mac에서 Cuttlefish: Apple Silicon에서 Android 가상 기기 프레임워크를 네이티브로 실행 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 PostgreSQL, 인증된 RCE 가능하게 하는 22년 된 버그 포함 52개 결함 패치

PostgreSQL, 인증된 RCE 가능하게 하는 22년 된 버그 포함 52개 결함 패치
PostgreSQL이 객체 생성 권한이 있는 데이터베이스 사용자가 서버에서 코드를 실행할 수 있는 type confusion 취약점(CVE-2026-6460, CVSS 8.8)을 포함해 52개의 보안 결함을 패치했다. 이 취약점은 22년 된 버그로, 완전한 보호를 위해서는 서버에 설치된 모든 C-language 확장을 재빌드해야 한다.
원문 보기 →PostgreSQL 52개 취약점 패치 분석 (DevSecOps 관점)
기술적 배경 및 위협 분석
CVE-2026-6460은 PostgreSQL의 타입 혼동(Type Confusion) 취약점으로, 인증된 DB 사용자가 객체 생성 권한만으로 서버에서 임의 코드를 실행할 수 있다. CVSS 8.8의 고위험군이며, 22년간 잠복해 있었다는 점이 특히 우려된다. 핵심은 코드 실행 권한이 OS 계정 권한을 상속한다는 것—즉 postgres 프로세스가 root나 광범위한 파일시스템 접근 권한을 가지면 호스트 전체가 장악된다.
실무적으로 더 까다로운 부분은 C 확장(extension) 재빌드가 필수라는 점이다. 패치 적용만으로는 불충분하며, 서버에 설치된 모든 C-language extension을 재컴파일해야 완전한 보호가 가능하다. 이는 컨테이너 이미지, 관리형 DB의 커스텀 확장, 레거시 빌드 파이프라인까지 연쇄적인 재배포를 요구한다.
실무 영향 분석
- CI/CD 파이프라인: PostgreSQL 베이스 이미지 태그 고정(pinning) 사용 시 자동 반영 안 됨 → 이미지 재빌드 트리거 필요
- 권한 최소화 미비 시 파급: 앱 계정이
CREATE권한을 보유한 경우 공격 표면 확대. 개발/스테이징 DB도 동일 위험 - 확장 의존 서비스: PostGIS, pg_stat_statements 등 C 확장 사용 시 재빌드 누락이 잔여 취약점으로 남음
- IaC/스캔 도구: Trivy/Grype 등에서 CVE-2026-6460 시그니처 반영 여부 확인 및 SBOM 갱신 필요
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1190  # Exploit Public-Facing Application
1.2 SCKit, ScreenConnect 악용해 원격 접근 배포 및 기술자 세션 노려

SCKit, ScreenConnect 악용해 원격 접근 배포 및 기술자 세션 노려
SCKit은 ScreenConnect를 악용해 무단 원격 접근을 배포하고 기술자 세션을 표적으로 삼합니다. Microsoft Security Blog는 해당 공격 체인과 완화 방안, Microsoft Defender XDR 헌팅 방법을 함께 다룹니다.
원문 보기 →SCKit–ScreenConnect 악용 사례 분석 (DevSecOps 관점)
기술적 배경 및 위협 분석
ScreenConnect(ConnectWise Control)는 IT 지원·원격 관리 목적으로 정당하게 사용되는 RMM 도구다. SCKit은 이 신뢰 기반 도구를 악용해 무단 원격 접속을 구축하고, 특히 “기술자(technician) 세션”을 표적으로 삼는다. 공격 체인은 일반적으로 초기 침해 → ScreenConnect 설치/실행 → 지속성 확보 → 기술자 자격증명·세션 탈취 순으로 전개된다. 핵심 위협은 ① 정상 서명 바이너리/서비스 악용(LOLRMM)으로 EDR 화이트리스트 우회, ② 원격 접속 자체가 정상 트래픽처럼 보여 탐지 회피, ③ 기술자 세션 장악 시 관리 권한 연쇄 탈취로 이어져 공급망·헬프데스크 경로 전체가 위험해진다는 점이다. Microsoft Defender XDR 헌팅 가이드가 제공된다는 것은 행위 기반 탐지(설치 경로, 서비스 생성, 아웃바운드 연결)가 핵심 대응축임을 시사한다.
실무 영향 분석
- RMM 허용 정책 재검토 필요: “정상 도구”라는 이유로 예외 처리된 ScreenConnect 실행·설치가 탐지 사각지대가 된다. 화이트리스트를 프로세스 단위가 아닌 서명+경로+부모 프로세스 조합으로 세분화해야 한다.
- 기술자 계정이 최고가 표적: 헬프데스크·IT 운영 계정의 세션 토큰 탈취는 곧 관리자 권한 탈취. MFA·조건부 액세스·세션 수명 단축이 필수.
- CI/CD·빌드 러너 오염 가능성: 관리 단말 침해 → 자격증명 유출 → 파이프라인 시크릿 탈취로 확장될 수 있어, 러너 격리와 시크릿 스코프 축소가 요구된다.
- 탐지 엔지니어링 부담 증가: 정상 RMM 트래픽과 악성 사용 구분을 위한 베이스라인 수립과 XDR 헌팅 쿼리 운영이 상시화된다.
1.3 New Mior 및 Skyfall 공격으로 악성 클라우드 호스트가 AMD SEV-SNP VM에서 비밀 정보 탈취 가능

New Mior 및 Skyfall 공격으로 악성 클라우드 호스트가 AMD SEV-SNP VM에서 비밀 정보 탈취 가능
AMD SEV-SNP로 보호된 VM 내부 데이터를 악성 호스트가 읽을 수 있는 Mior와 Skyfall 공격이 공개되었습니다. 두 공격 모두 하이퍼바이저 제어가 필요하며, Mior는 BIOS 제어도 요구하고 VM 메모리 변조와 서명된 보고서 위조까지 가능합니다.
원문 보기 →Mior·Skyfall 공격 분석 (AMD SEV-SNP)
기술적 배경 및 위협 분석
AMD SEV-SNP는 하이퍼바이저/서버 운영자로부터 게스트 VM의 메모리와 상태를 격리하는 기밀 컴퓨팅 기술로, 멀티테넌트 클라우드의 신뢰 경계를 형성한다. Mior는 하이퍼바이저와 BIOS 제어를 전제로 VM 메모리 읽기·변조는 물론, 원격 증명(attestation)에 쓰이는 서명된 리포트까지 위조해 “어떤 소프트웨어가 실행 중인지”에 대한 신뢰를 무너뜨린다. Skyfall은 하이퍼바이저 제어만으로 메모리 기밀성을 침해한다. 핵심은 두 공격 모두 호스트 측 고권한(하이퍼바이저, Mior는 BIOS까지) 침해를 전제한다는 점이다. 즉 “클라우드 사업자를 신뢰하지 않는다”는 SEV-SNP의 위협 모델 자체를 정면으로 겨냥하며, 물리/펌웨어 계층 침해 시 기밀성·무결성·증명 신뢰가 동시에 붕괴될 수 있음을 보여준다.
실무 영향 분석
DevSecOps 관점에서 가장 큰 타격은 attestation 기반 신뢰 사슬이다. CI/CD 파이프라인이나 시크릿 브로커가 “SEV-SNP 증명 통과”를 신뢰 근거로 삼았다면, Mior는 그 판단 자체를 오염시킬 수 있다. 또한 규제(금융·공공) 환경에서 기밀 컴퓨팅을 데이터 격리 근거로 원격 호스팅을 선택한 조직은 위협 모델 재검토가 필요하다. 다만 공격 전제조건(하이퍼바이저/BIOS 장악)이 매우 높아 즉각적 원격 익스플로잇 위험은 제한적이나, 공급망·펌웨어 무결성, 호스트 접근 통제, 클라우드 사업자 신뢰 가정을 재점검해야 한다. 벤더 패치·마이크로코드 업데이트 추적도 필수다.
2. AI/ML 뉴스
2.1 Mac에서 Cuttlefish: Apple Silicon에서 Android 가상 기기 프레임워크를 네이티브로 실행
Mac에서 Cuttlefish: Apple Silicon에서 Android 가상 기기 프레임워크를 네이티브로 실행
Meta의 Reality Labs가 Android 가상 디바이스 프레임워크인 Cuttlefish와 그 QEMU 백엔드를 macOS와 Apple silicon에서 네이티브로 구동할 수 있게 구현했다. 이 작업은 Cuttlefish를 Apple Silicon 기반 Mac 환경에서 직접 실행할 수 있도록 한 사례를 다룬다.
원문 보기 →2.2 ChatGPT Wallet 소개
ChatGPT Wallet 소개
ChatGPT Wallet이 공개되었으며, ChatGPT Work, Codex, dots의 에이전트가 사용자 승인과 기존 카드 보호 기능을 통해 안전하게 결제를 완료할 수 있도록 지원합니다.
원문 보기 →2.3 AI가 의료진이 환자에게 더 빨리 적절한 치료를 제공하도록 돕는 방법
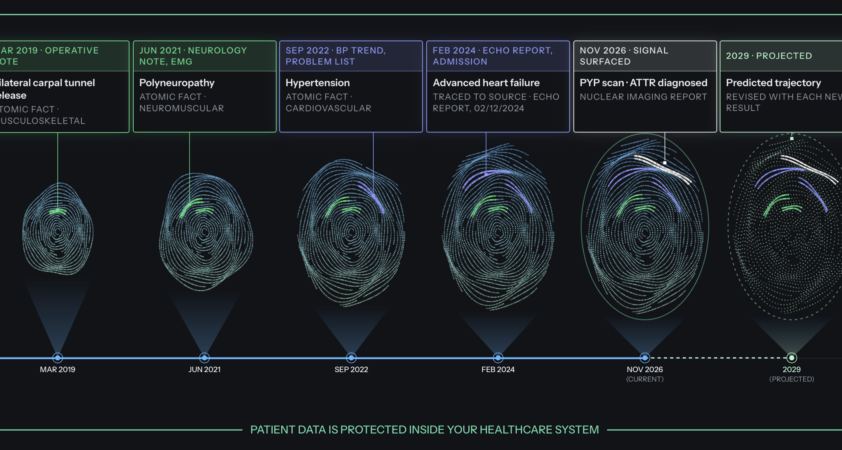
AI가 의료진이 환자에게 더 빨리 적절한 치료를 제공하도록 돕는 방법
AI는 소아과 연구부터 스마트 병원에 이르기까지 의료 현장에서 반복 업무를 줄이고 의료진이 환자에게 더 많은 시간을 쓸 수 있도록 돕고 있습니다. 의료 시스템과 스타트업들은 환자와 임상시험 매칭, radiologists 지원, 병원 팀과 재택 환자 지원 등 다양한 분야에 AI를 활용하고 있으며, 임상의는 AI를 검토하는 중심 역할을 유지합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 BigQuery와 Looker 전반에 걸친 새로운 AI 에이전트 관측성 및 거버넌스
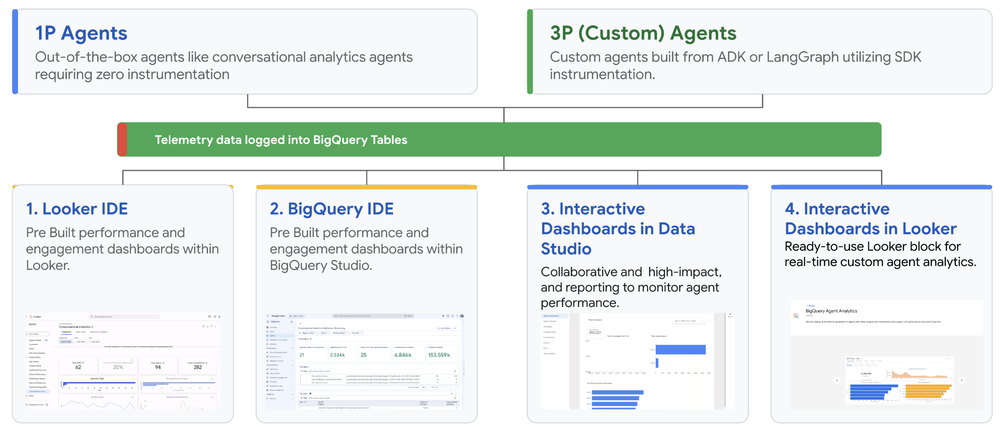
BigQuery와 Looker 전반에 걸친 새로운 AI 에이전트 관측성 및 거버넌스
기업들이 AI 에이전트를 프로덕션으로 전환하면서 에이전트의 추론 과정과 접근 데이터, 운영 비용을 파악하는 것이 핵심 과제로 떠오르고 있다. 이에 BigQuery와 Looker 전반에 걸쳐 새로운 AI 에이전트 관측성(observability) 및 거버넌스 기능이 제공된다.
원문 보기 →3.2 슈퍼컴퓨팅이 에이전틱 AI를 만나는 곳: SC26에서 선보이는 Google Cloud HPC 및 AI의 새로운 소식
슈퍼컴퓨팅이 에이전틱 AI를 만나는 곳: SC26에서 선보이는 Google Cloud HPC 및 AI의 새로운 소식
Google Cloud HPC 및 AI 관련 SC26 업데이트에서 HPC 엔지니어와 컴퓨팅 과학자들이 AI 모델과 에이전트를 과학 문헌 분석, 코드 최적화, 시뮬레이션 자율 제어 등에 활용하는 사례가 소개되었습니다. 이들은 새로운 컴퓨팅 패러다임을 가장 먼저 도입하는 사용자층으로, agentic AI가 HPC 영역에서 본격적으로 활용되고 있음을 보여줍니다.
원문 보기 →3.3 OLAP에서 OLTP로: Copel이 BigQuery의 AlloyDB 네이티브 내보내기를 사용해 리버스 ETL을 간소화한 방법
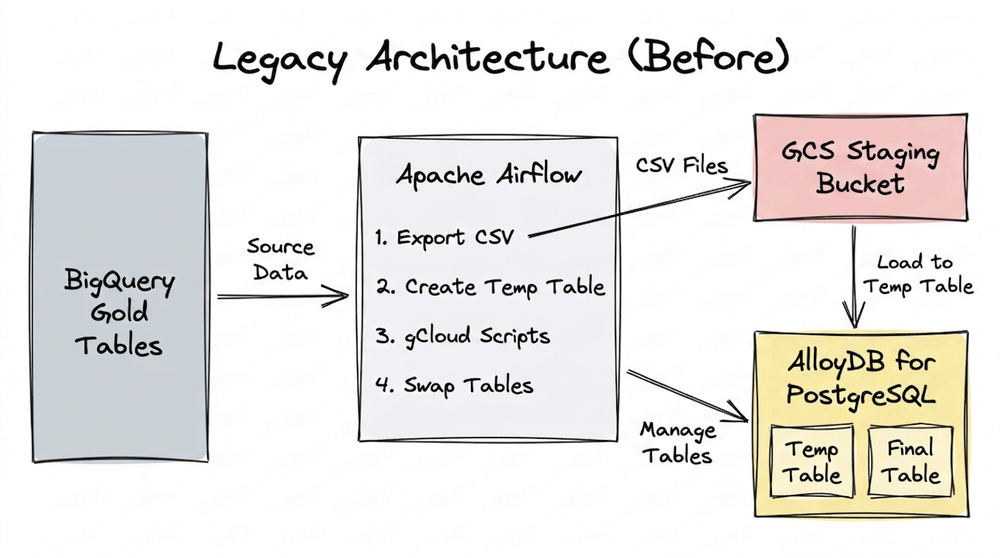
OLAP에서 OLTP로: Copel이 BigQuery의 AlloyDB 네이티브 내보내기를 사용해 리버스 ETL을 간소화한 방법
Copel은 BigQuery의 AlloyDB 네이티브 내보내기 기능을 활용해 기존에 복잡한 미들웨어와 스테이징 버킷, 오케스트레이션이 필요했던 Reverse ETL을 단순화했습니다. 이를 통해 OLAP과 OLTP 시스템 간 데이터 동기화 격차를 해소했습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 12월 일부 GitHub Copilot 모델 지원 중단 예정
12월 일부 GitHub Copilot 모델 지원 중단 예정
GitHub는 2026년 12월 14일부로 Copilot Chat, inline edits, ask 및 agent 모드, code completions를 포함한 모든 GitHub Copilot 환경에서 일부 모델을 deprecate할 예정입니다. 자세한 대상 모델과 일정은 GitHub Blog 공지를 통해 안내됩니다.
원문 보기 →4.2 GitHub Copilot 앱의 GitHub Enterprise Server 지원
GitHub Copilot 앱의 GitHub Enterprise Server 지원
GitHub Copilot 앱에서 이제 GitHub Enterprise Server(GHES) 계정을 추가해 원격 리포지토리, 이슈, 풀 리퀘스트 작업을 할 수 있습니다. 이를 통해 GHES 환경의 작업을 Copilot 앱으로 가져와 활용할 수 있습니다.
원문 보기 →4.3 GitHub Copilot의 Gemini 4 Hydrogen
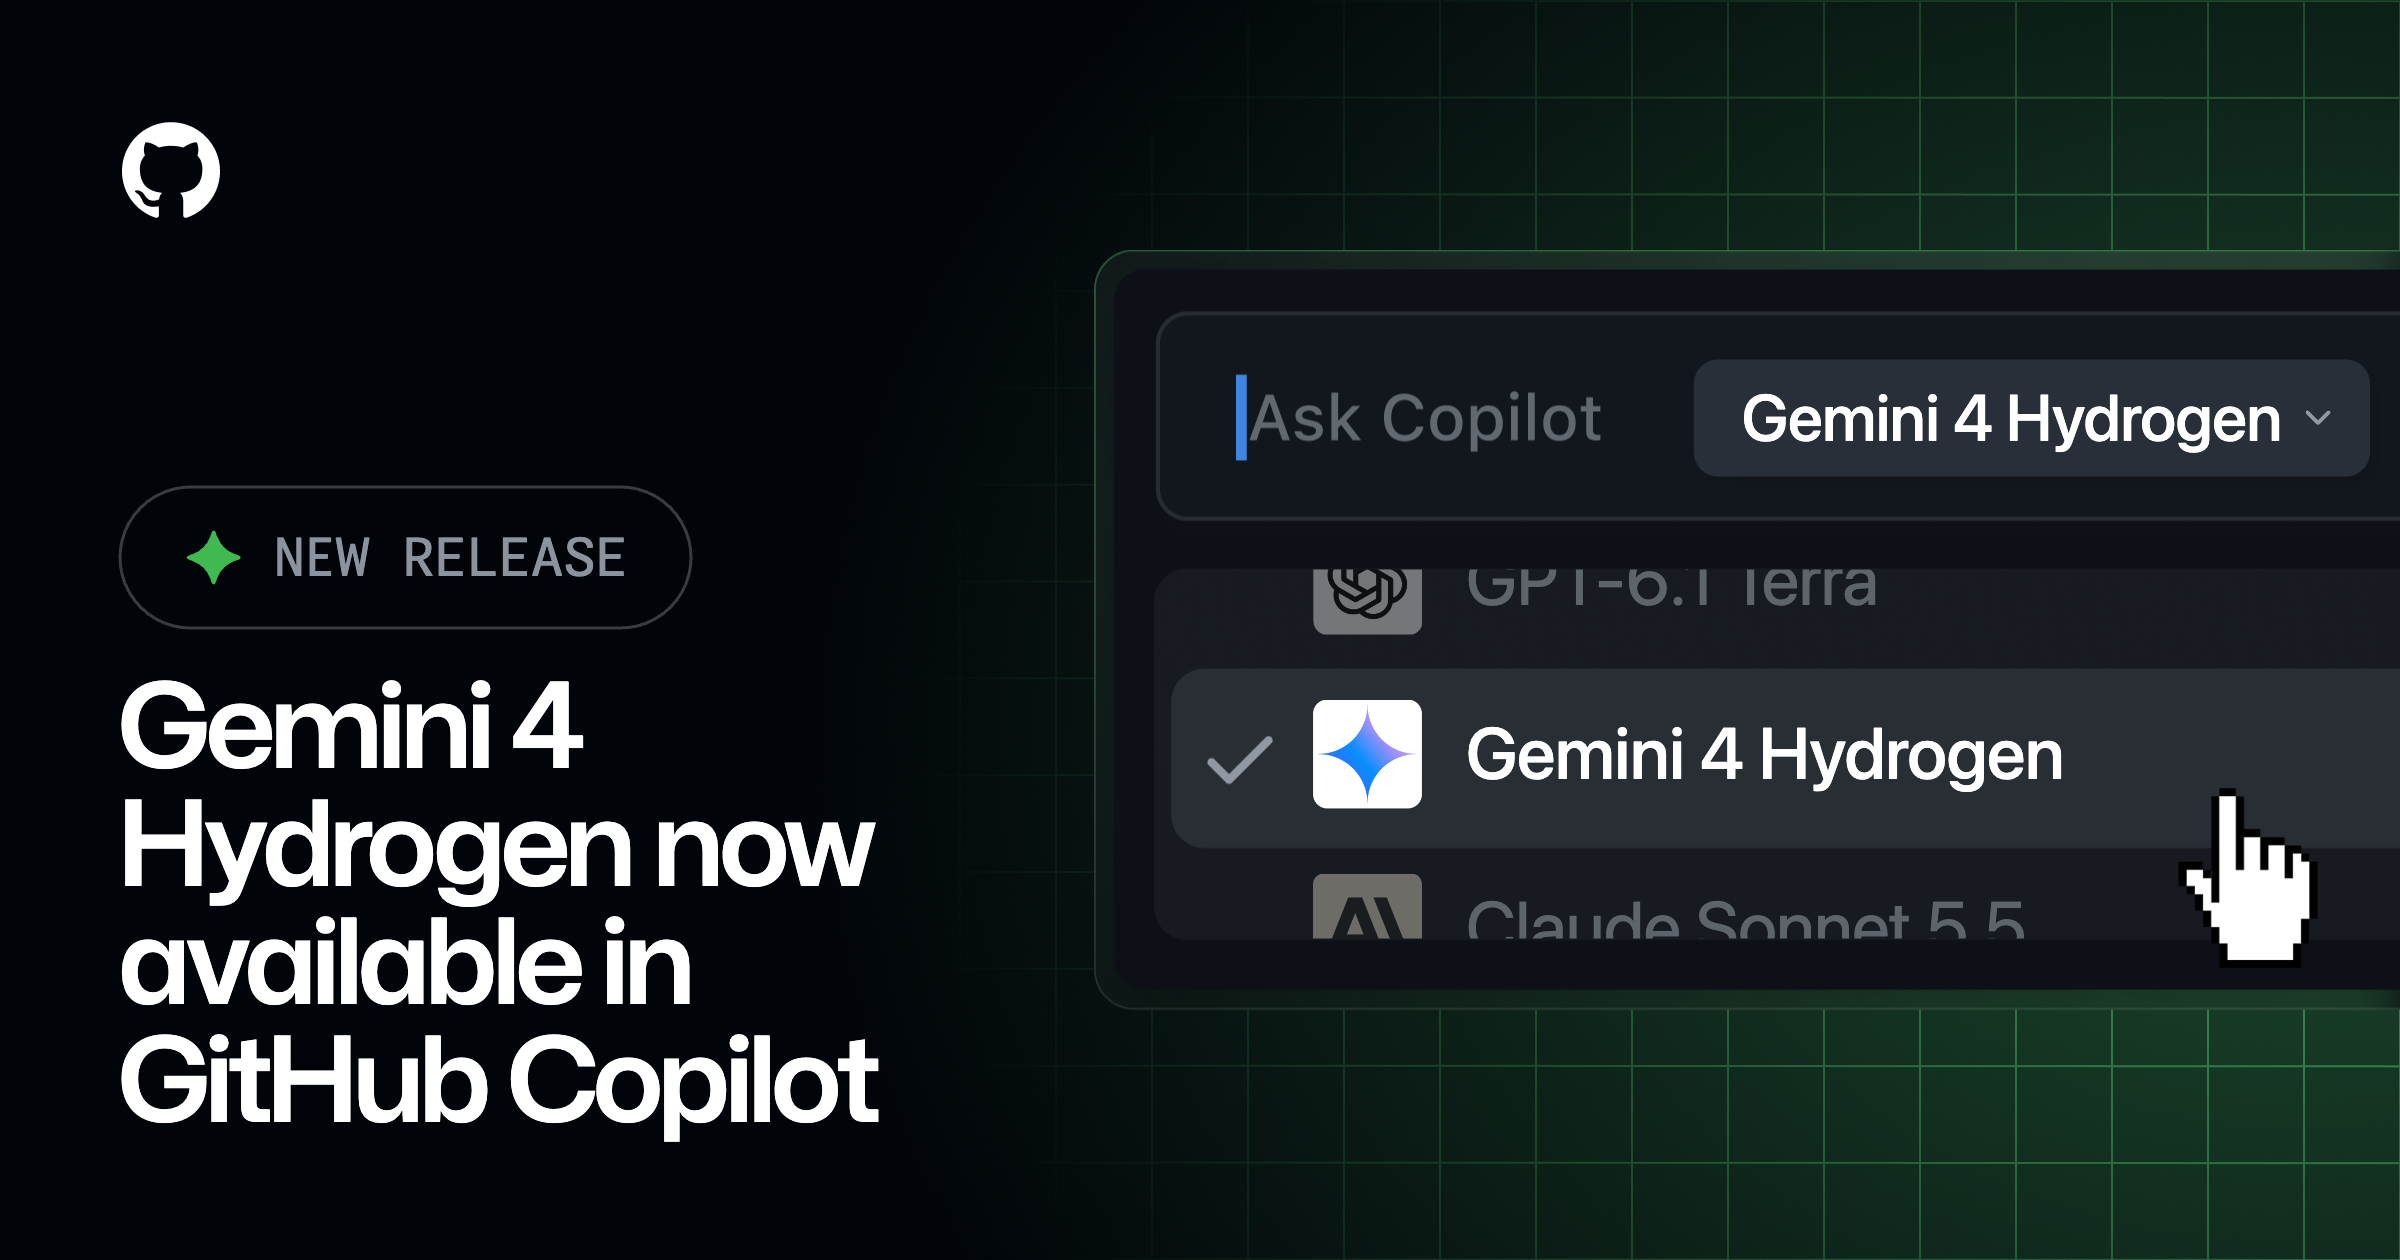
GitHub Copilot의 Gemini 4 Hydrogen
Google의 최신 Flash 모델인 Gemini 4 Hydrogen이 GitHub Copilot에서 정식 출시되었습니다. 이 모델은 빠르고 효율적인 agentic coding, tool use, multistep workflow를 위해 설계되었으며 instruction 처리 성능이 개선되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 Joe Carlasare, Bitcoin의 “극단적 공포”에 대해: “나는 여기서 매수자다”
Joe Carlasare, Bitcoin의 ”극단적 공포”에 대해: ”나는 여기서 매수자다”
Joe Carlasare는 Bitcoin 시장의 ”Extreme Fear” 상황에서도 자신은 매수자라고 밝혔다. 그는 올해 초 Bitcoin이 90일도 안 되어 57,000달러에서 82,000달러로 상승한 사례를 근거로 자본이 다시 유입될 수 있다는 점을 강조했다.
원문 보기 →5.2 Bill Miller IV: “비트코인을 더 찍어내는 게 아니다”
Bill Miller IV: ”비트코인을 더 찍어내는 게 아니다”
Miller Value Partners의 회장 겸 CIO인 Bill Miller IV가 BMTV에 출연해 FTX 시절 수준으로 떨어진 심리에도 불구하고 여전히 Bitcoin에 대해 강세 입장을 유지하는 이유를 설명하며 ”그들은 더 많은 Bitcoin을 찍어내지 않는다”고 밝혔다.
원문 보기 →5.3 프라이빗 AI가 그 어느 때보다 중요한 이유
프라이빗 AI가 그 어느 때보다 중요한 이유
Maple AI 공동창업자 겸 CEO Mark Suman이 BMTV에 출연해 자사 팀조차 채팅 내용을 읽을 수 없도록 설계된 private AI에 대해 논의했습니다. 해당 내용은 Patrick Green이 작성한 글로 Bitcoin Magazine에 처음 게재되었습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| AI 시대의 개발자를 꿈꾸는 학생 개발자에게 | 네이버 D2 | 시작하며: 2018년과 2026년 사이의 간격과 격변기의 고민 2018년에 저는 ‘ 백엔드 개발자를 꿈꾸는 학생개발자에게 ‘라는 글을 이곳 D2 블로그에 공유했습니다. 당시 학생 개발자들과의 미트업 행사에서 나왔던 질문과 답변을 정리한 글이었습니다 |
| FAA, 01:19Z에 전국 항공기 이륙 중지 해제 | GeekNews (긱뉴스) | FAA 지휘센터 가 전국 항공기 이륙 중지 조치를 해제함 공지에 기재된 목적지 공항과 포함 시설은 모두 전체(ALL) 임 해제 공지의 서명 시각은 2026년 11월 14일 01:19Z 임 공지의 효력 시간 은 14일 01:19~02:00임 사유 항목은 비어 있으며 , 이륙 중지나 해제 이유는 제공되지 않음 전국 이륙 중지 해제 공지 ATCSCC 공지 등이 확인되었습니다. |
| 우크라이나, 2주도 안 돼 러시아 정유 능력 36% 마비시켜 | GeekNews (긱뉴스) | 방산업체 Fire Point 에 따르면 우크라이나 드론이 13일 동안 러시아 주요 정유소 최소 9곳을 공격했으며, 피격 시설은 러시아 전체 정유 능력의 36% 를 차지함 피격 정유소의 연간 원유 처리 능력 합계는 1억 2,000만 톤 이상 임 젤렌스키 대통령 은 러시아의 우크라이나 전력망 공격에 대한 직접적인 보복으로 러시아 정유 기반 시설 공격을 등이 확인되었습니다. |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 5건 | AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향, Cointelegraph 관련 동향 |
| 클라우드 보안 | 2건 | The Hacker News 관련 동향, Google Cloud Blog 관련 동향 |
| 취약점/CVE | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(5건)입니다. AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향 등이 주요 이슈입니다. 클라우드 보안 분야에서는 The Hacker News 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- PostgreSQL, 인증된 RCE 가능하게 하는 22년 된 버그 포함 52개 결함 패치 (CVE-2026-6460) 관련 긴급 패치 및 영향도 확인
- Amazon Threat Intelligence, ARTEX AI 에이전트로 사이버 범죄 캠페인 실행하는 위협 행위자들 관찰 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- SCKit, ScreenConnect 악용해 원격 접근 배포 및 기술자 세션 노려 관련 보안 검토 및 모니터링
- New Mior 및 Skyfall 공격으로 악성 클라우드 호스트가 AMD SEV-SNP VM에서 비밀 정보 탈취 가능 관련 보안 검토 및 모니터링
- Mac에서 Cuttlefish: Apple Silicon에서 Android 가상 기기 프레임워크를 네이티브로 실행 관련 보안 검토 및 모니터링
P2 (30일 내)
- Mac에서 Cuttlefish: Apple Silicon에서 Android 가상 기기 프레임워크를 네이티브로 실행 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 11월 13일 주간 보안 다이제스트: /posts/2026/11/13/Tech_Security_Weekly_Digest_Threat_Zero-Day_Security_AI/
- 2026년 11월 12일 주간 보안 다이제스트: /posts/2026/11/12/Tech_Security_Weekly_Digest_AI_AWS/
- 2026년 11월 11일 주간 보안 다이제스트: /posts/2026/11/11/Tech_Security_Weekly_Digest_Patch_AI_Agent_Data/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 11월 13일 주간 보안 다이제스트: AI 에이전트·제로데이·BYOVD EDR (30건) — 2026-11-13
- 2026년 11월 11일 주간 보안 다이제스트: 제로데이·패치·악성코드 (30건) — 2026-11-11
- 2026년 11월 07일 주간 보안 다이제스트: AI 에이전트·패치·Kubernetes (30건) — 2026-11-07
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요