
- Ollama AI 서버 175K 노출: 130개국 175,000대 인증 없이 공개 노출, LLMjacking 캠페인 활발 악용 중
- SolarWinds WHD Critical RCE: CVSS 9.8 4건 포함 6건 CVE - 비인증 역직렬화 RCE, 인증 우회
- Google IPIDEA 프록시 차단: GTIG가 6.1M IP 레지덴셜 프록시 네트워크 해체, 550+ 위협 그룹 인프라
- Microsoft AI 위협 탐지: TTP 추출에서 탐지 규칙 생성까지 AI 자동화 워크플로우 공개
- OT/에너지 보안 실태: 100+ 에너지 시설 조사, IDS 배포 30분 내 중요 문제 발견
Executive Summary
경영진 브리핑: 기술·보안 주간 다이제스트: Ollama AI 서버 175K 노출, SolarWinds WHD Critical - 2026년 1월 30일 보안 뉴스: Ollama AI 서버 175,000대 인터넷 노출(LLMjacking), SolarWinds
위험도 평가
| 항목 | 위험도 | 설명 |
|---|---|---|
| 전체 위험도 | 🟡 중간 | 주요 보안 위협 모니터링 및 패치 적용 필요 |
서론
안녕하세요, Twodragon입니다.
2026년 1월 30일 기준, 지난 48시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다. 이번 주는 AI 인프라의 대규모 인터넷 노출 위협, 엔터프라이즈 IT 관리 도구의 연쇄 Critical 취약점, 그리고 국가급 레지덴셜 프록시 네트워크 해체가 핵심 화두였습니다.
긴급 알림: SolarWinds Web Help Desk를 운영 중이라면 CVSS 9.8 Critical 취약점 4건이 공개되었습니다. 즉시 WHD 2026.1로 업데이트하세요. Ollama를 자체 호스팅하고 있다면 인증 없이 인터넷에 노출된 인스턴스가 LLMjacking 캠페인의 표적이 되고 있으므로 즉시 접근 제어를 확인하세요.
이번 주 핵심 테마:
- AI 인프라 노출: 175,000대 Ollama 서버가 인증 없이 공개, LLMjacking 캠페인 활발 악용
- 연쇄 Critical RCE: SolarWinds WHD에서 CVSS 9.8 4건 포함 총 6건 CVE 패치
- 위협 인프라 해체: Google GTIG가 6.1M IP IPIDEA 레지덴셜 프록시 네트워크 차단
- AI 보안 자동화: Microsoft의 위협 보고서를 탐지 규칙으로 변환하는 AI 워크플로우
- OT/ICS 보안 실태: 100+ 에너지 시설 조사에서 드러난 치명적 보안 격차
수집 소스: 47개 RSS 피드에서 224개 뉴스 수집 분석 기준: DevSecOps 실무 영향도, 기술적 깊이, 즉시 적용 가능성 참고: 이전 보안 다이제스트는 2026-01-29 n8n RCE, D-Link Zero-Day 분석에서 확인하세요.
이번 포스팅에서는 다음 내용을 다룹니다:
- Ollama AI 서버 175,000대 공개 노출과 LLMjacking 위협 분석
- SolarWinds Web Help Desk Critical RCE 6건 심층 분석 및 대응
- Google GTIG의 IPIDEA 레지덴셜 프록시 네트워크 해체 전말
- Microsoft AI 기반 위협 탐지 자동화 워크플로우
- OT/에너지 시스템 사이버보안 실태와 방어 전략
📊 빠른 참조
2026년 1월 30일 주요 기술/보안 이슈
| 이슈 | 출처 | 영향도 | 권장 조치 |
|---|---|---|---|
| Ollama 175K 서버 노출 | SentinelOne / Censys | 🔴 긴급 | 인터넷 노출 Ollama 인스턴스 접근 제어 즉시 적용 |
| SolarWinds WHD RCE (CVE-2025-40551) | SolarWinds | 🔴 긴급 | WHD 2026.1 즉시 패치, 비인증 역직렬화 RCE |
| SolarWinds WHD Auth Bypass (CVE-2025-40552) | SolarWinds | 🔴 긴급 | 동일 패치, 인증 우회 후 RCE 가능 |
| Google IPIDEA 차단 | Google GTIG | 🟠 높음 | IoC 기반 내부 감염 장비 점검, Play Protect 활성화 |
| Microsoft AI 위협 탐지 | Microsoft | 🟡 중간 | AI 기반 TTP 추출/탐지 워크플로우 도입 검토 |
| OT/에너지 보안 격차 | OMICRON | 🟠 높음 | IDS 배포, IT/OT 세그멘테이션, 자산 인벤토리 |
긴급 조치 체크리스트
- SolarWinds Web Help Desk 버전 확인 및 WHD 2026.1 패치 적용
- 인터넷 노출 Ollama 인스턴스 확인 및 인증/네트워크 제어 적용
- 내부 네트워크에서 IPIDEA 관련 IoC(프록시 SDK, C2 통신) 탐지 스캔
- Android 장비 Google Play Protect 활성화 확인
- OT/ICS 네트워크 IT/OT 세그멘테이션 상태 점검
1. Ollama AI 서버 175,000대 인터넷 노출
위협 개요
SentinelOne SentinelLABS와 Censys의 공동 연구에서 175,000대의 Ollama 호스트가 인증 없이 인터넷에 공개 노출되어 있음을 발견했습니다. Ollama는 로컬 LLM 실행을 위한 인기 오픈소스 프레임워크로, 기본 설정에서 인증 메커니즘이 없어 외부에서 직접 API 호출이 가능합니다.
| 항목 | 내용 |
|---|---|
| 노출 호스트 | 175,000대 (130개국) |
| 최대 노출 국가 | 중국 (30%+) |
| Tool-calling 지원 | 약 48% |
| Uncensored 프롬프트 템플릿 | 201대 |
| 악용 캠페인 | Operation Bizarre Bazaar (위협 행위자 “Hecker”) |
| 인증 메커니즘 | 기본 미제공 |
| 프록시 마켓 연계 | 6.1M IP (IPIDEA 등 범죄 마켓) |
| 연구 주체 | SentinelOne SentinelLABS + Censys |
기술적 심층 분석
Ollama 기본 아키텍처와 노출 경로
Ollama 보안 강화 설정
# docker-compose.yml - Ollama 보안 배포 구성...
참고 링크
- SentinelOne SentinelLABS: Ollama Exposure Research
- The Hacker News: 175,000 Publicly Exposed Ollama Hosts
- Censys: Ollama Internet Scan
- Ollama GitHub Repository
2. SolarWinds Web Help Desk Critical RCE (6 CVEs)
취약점 개요
SolarWinds가 Web Help Desk(WHD)에서 발견된 6건의 보안 취약점을 패치했습니다. 이 중 4건은 CVSS 9.8 Critical로, 비인증 원격 코드 실행(RCE)과 인증 우회를 포함합니다. WHD는 IT 서비스 관리(ITSM) 도구로 전 세계 수천 조직에서 사용 중이며, 과거에도 CISA KEV에 등재된 이력이 있습니다.
| CVE | CVSS | 유형 | 인증 필요 | 발견자 |
|---|---|---|---|---|
| CVE-2025-40551 | 9.8 (Critical) | 역직렬화 RCE | 불필요 | Jimi Sebree (Horizon3.ai) |
| CVE-2025-40552 | 9.8 (Critical) | 인증 우회 + RCE | 불필요 | Piotr Bazydlo (watchTowr) |
| CVE-2025-40553 | 9.8 (Critical) | 역직렬화 RCE | 불필요 | Jimi Sebree (Horizon3.ai) |
| CVE-2025-40554 | 9.8 (Critical) | 인증 우회 + RCE | 불필요 | Piotr Bazydlo (watchTowr) |
| CVE-2025-40536 | 8.1 (High) | 보안 제어 우회 | 필요 | - |
| CVE-2025-40537 | 7.5 (High) | 하드코딩된 자격증명 | 불필요 | - |
기술적 심층 분석
취약점 아키텍처 매핑
네트워크 탐지 규칙 (Suricata)
참고 링크
- The Hacker News: SolarWinds WHD Critical Vulnerabilities
- SolarWinds Security Advisory
- Horizon3.ai Research
- watchTowr Labs
3. Google GTIG, IPIDEA 레지덴셜 프록시 네트워크 해체
위협 개요
Google Threat Intelligence Group(GTIG)이 세계 최대 규모의 레지덴셜 프록시 네트워크 중 하나인 IPIDEA를 해체했습니다. IPIDEA는 악성코드에 감염된 장비를 프록시 노드로 변환하여 매일 6.1M개의 IP 주소를 운영하며, 550개 이상의 위협 그룹에 인프라를 제공해왔습니다.
| 항목 | 내용 |
|---|---|
| 일일 활성 IP | 6,100,000+ |
| 일일 신규 IP | 69,000+ |
| 이용 위협 그룹 | 550+ |
| Tier 2 C2 서버 | 7,400대 |
| Windows 악성 바이너리 | 3,075종 |
| 감염 Android 앱 | 600+ |
| 주도 | Google Threat Intelligence Group (GTIG) |
기술적 심층 분석
IPIDEA 인프라 아키텍처
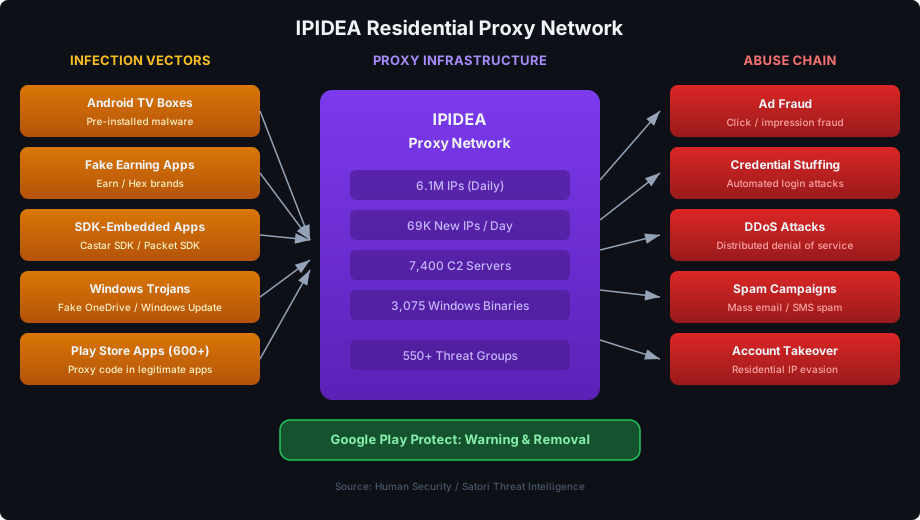
텍스트 버전 (접근성용)
```text IPIDEA Residential Proxy Network: Infection Vectors: Android TV Boxes, Fake Earning Apps, SDK-Embedded Apps, Windows Trojans, Play Store Apps (600+) → IPIDEA Proxy Network: 6.1M IPs Daily, 69K New IPs/Day, 7,400 C2 Servers → Abuse: Ad Fraud, Credential Stuffing, DDoS, Spam, Account Takeover (550+ Threat Groups) ```감염 벡터 상세 분석
| 감염 경로 | 플랫폼 | 규모 | SDK/악성코드 |
|---|---|---|---|
| 사전 설치 악성코드 | Android TV 박스 | 대규모 | 제조 단계 임플란트 |
| 가짜 수익화 앱 | Android | 중규모 | Earn, Hex 브랜드 |
| SDK 임베딩 | Android/iOS | 대규모 | Castar SDK, Packet SDK |
| Windows 트로이목마 | Windows | 3,075종 | 가짜 OneDrive/Windows Update |
| Play Store 앱 | Android | 600+ 앱 | 정상 앱에 프록시 코드 삽입 |
감염 SDK 동작 원리
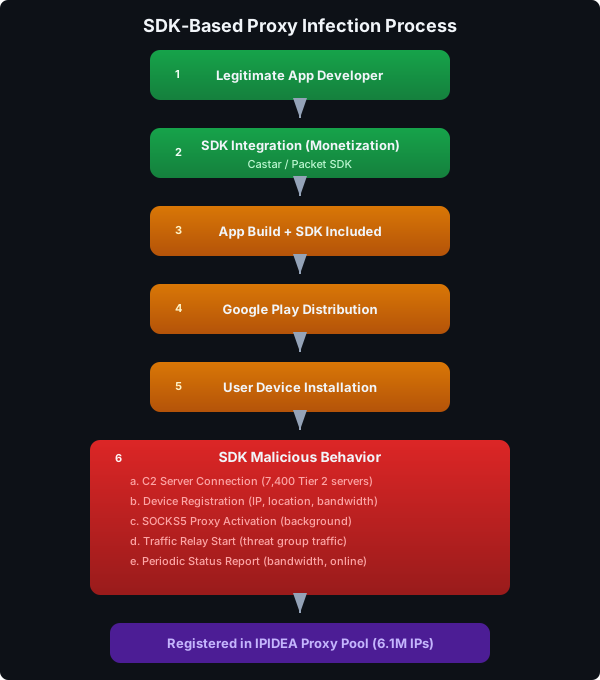
텍스트 버전 (접근성용)
```text SDK-Based Proxy Infection Process: 1. Legitimate App Developer → 2. SDK Integration (Castar/Packet) → 3. App Build → 4. Google Play Distribution → 5. User Device Installation → 6. SDK Malicious Behavior (C2, SOCKS5 Proxy, Traffic Relay) → 7. Registered in IPIDEA Proxy Pool (6.1M IPs) ```탐지 및 대응
내부 네트워크 감염 탐지 스크립트
Splunk 탐지 쿼리
Microsoft Data Security Index 2026
동시에 발표된 Data Security Index 2026 보고서는 안전한 AI 도입을 위한 핵심 지표를 제시합니다:
| 영역 | 핵심 발견 |
|---|---|
| AI 데이터 보안 | 민감 데이터의 AI 학습 유입 방지가 최우선 과제 |
| 프롬프트 보안 | 프롬프트 인젝션 방어 체계 구축 필요 |
| 출력 필터링 | AI 출력물의 민감 정보 유출 탐지 |
| 거버넌스 | AI 모델 접근 제어 및 감사 로깅 |
참고 링크
- Microsoft Security Blog: AI Threat Detection Workflow
- Microsoft Data Security Index 2026
- MITRE ATT&CK Framework
4. OT/에너지 시스템 사이버보안 실태 (OMICRON 조사)
조사 개요
OMICRON이 100곳 이상의 에너지 시설(변전소, 발전소, 제어 센터)을 대상으로 2018년부터 진행한 사이버보안 조사 결과를 발표했습니다. IDS(침입 탐지 시스템) 배포 30분 이내에 치명적 보안 문제가 발견되는 등 OT/ICS 환경의 심각한 보안 격차가 드러났습니다.
| 항목 | 내용 |
|---|---|
| 조사 대상 | 100+ 에너지 시설 |
| 시설 유형 | 변전소, 발전소, 제어 센터 |
| 데이터 수집 기간 | 2018년~ |
| 핵심 발견 | IDS 배포 30분 내 중요 문제 발견 |
| 가장 빈번한 문제 | VLAN 오구성 |
| 미패치 취약점 예시 | CVE-2015-5374 (보호 릴레이 DoS) |
주요 발견 사항
OT IDS 배포 구성 (Suricata)
IT/OT 세그멘테이션 아키텍처 권장
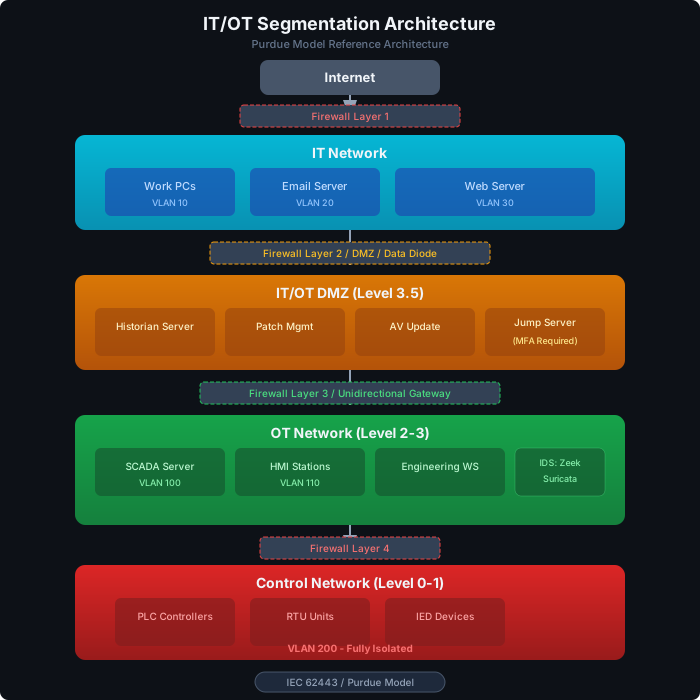
텍스트 버전 (접근성용)
```text IT/OT Segmentation Architecture (Purdue Model): Internet → [Firewall L1] → IT Network (VLAN 10-30) → [Firewall L2 / DMZ] → IT/OT DMZ Level 3.5 (Historian, Patch Mgmt, Jump Server) → [Firewall L3 / Unidirectional Gateway] → OT Network Level 2-3 (SCADA, HMI, IDS) → [Firewall L4] → Control Network Level 0-1 (PLC, RTU, IED - Fully Isolated VLAN 200) ```참고 링크
- The Hacker News: Survey of 100+ Energy Systems
- OMICRON Energy Security Research
- NIST SP 800-82 Guide to ICS Security
- IEC 62351 Power Systems Security
- CISA ICS-CERT Advisories
5. 추가 뉴스
SK Shieldus 1월 보고서
SK Shieldus에서 2026년 1월 다수의 보안 분석 보고서를 발표했습니다:
| 보고서 | 핵심 내용 |
|---|---|
| Red Team 사이버 면역 전략 | 공격자 관점의 선제적 보안 테스트, 면역 체계 구축 방법론 |
| Sinobi 랜섬웨어 분석 | Sinobi 랜섬웨어와 Lynx 그룹의 연관성 분석, TTPs 매핑 |
| JWT 서명 키 유출 위험 | JWT 서명 키 노출 시 인증 체계 완전 무력화 위험 |
HashiCorp 보안 업데이트
| 제품 | 내용 |
|---|---|
| Boundary 0.21 | 원격 접근 보안 강화 - RDP 지원, 비밀번호 없는 접근, 세션 기록 |
| VSO (Vault Secrets Operator) | K8s Pod에 시크릿 전달 시 etcd 저장 없이 직접 주입 |
AWS AI 업데이트
AWS에서 Bedrock 기반 에이전틱 AI를 활용한 대화형 대기질/기후 예측 서비스를 공개했습니다. 자연어 질의로 환경 데이터를 분석하고 예측할 수 있으며, 다중 에이전트 워크플로우로 복잡한 분석을 자동화합니다.
CISA 수장 기밀문서 ChatGPT 업로드 의혹
GeekNews 보도에 따르면, CISA 임시 국장이 민감한 정부 문서를 ChatGPT에 업로드한 것으로 의심되는 사건이 발생했습니다. AI 도구의 업무 활용 시 데이터 분류 및 접근 통제의 중요성을 재확인하는 사례입니다.
Mozilla “AI 반독점 연합”
Mozilla가 AI 독점에 반대하는 “AI Rebel Alliance”를 결성했습니다. 오픈소스 AI 모델 생태계 보호, AI 투명성 확보, 시장 독점 방지를 목표로 다양한 기업 및 단체와 협력합니다.
실무 체크리스트
DevSecOps 가이드
P0 - 긴급 (0-24시간)
- SolarWinds WHD 패치: WHD 2026.1 즉시 적용 (CVSS 9.8 x4건)
- SolarWinds WHD 격리: 패치 불가 시 외부 접근 즉시 차단, WAF 규칙 적용
- Ollama 접근 제어: 인터넷 노출 인스턴스 확인 및 인증/방화벽 적용
- IPIDEA IoC 스캔: 내부 네트워크에서 IPIDEA 관련 도메인/프로세스 탐지
P1 - 높음 (1-7일)
- Ollama 보안 강화: 리버스 프록시 + 인증, rate limiting, 불필요 API 엔드포인트 차단
- IPIDEA 감염 장비: Android TV 박스 및 모바일 장비 점검, Play Protect 강제 활성화
- OT/ICS IDS 배포: 에너지 시설 네트워크 IDS 배포 (30분 내 가시성 확보)
- IT/OT 세그멘테이션: 플랫 네트워크 구조 세그멘테이션 계획 수립
P2 - 보통 (1-4주)
- AI 위협 탐지 파이프라인: Microsoft 워크플로우 참고하여 자체 TTP 추출 자동화 구축
- OT 자산 인벤토리: 미등록 장비(IP 카메라, 프린터) 발굴 및 관리 체계 수립
- OT 취약점 패치: CVE-2015-5374 등 미패치 장비 업데이트 또는 보상 통제 적용
- AI 도구 데이터 정책: CISA 사례 참고, AI 도구에 민감 데이터 업로드 금지 정책 수립
- JWT 보안 점검: JWT 서명 키 관리 상태 점검 및 키 교체 정책 수립
6. 참고 자료
| 분류 | 자료 | URL |
|---|---|---|
| Ollama 노출 | SentinelOne SentinelLABS | sentinelone.com |
| Ollama 노출 | The Hacker News | thehackernews.com |
| Ollama 보안 | Ollama GitHub | ollama/ollama |
| SolarWinds WHD | The Hacker News | thehackernews.com |
| SolarWinds 보안 | SolarWinds Trust Center | solarwinds.com |
| Horizon3.ai | WHD 취약점 연구 | horizon3.ai |
| watchTowr | WHD 취약점 연구 | labs.watchtowr.com |
| Google IPIDEA | The Hacker News | thehackernews.com |
| Google GTIG | Threat Intelligence Group | blog.google |
| Play Protect | Google Developers | developers.google.com |
| MS AI 탐지 | Microsoft Security Blog | microsoft.com |
| MS Data Security | Microsoft Security Blog | microsoft.com |
| MITRE ATT&CK | MITRE | attack.mitre.org |
| OT/에너지 보안 | The Hacker News | thehackernews.com |
| OMICRON | Energy Security | omicronenergy.com |
| ICS 보안 | NIST SP 800-82 | nist.gov |
| CISA ICS | ICS-CERT | cisa.gov |
마무리
이번 주 보안 뉴스에서 가장 주목할 점은 AI 인프라의 보안 사각지대와 엔터프라이즈/OT 환경의 반복되는 취약점 패턴입니다.
핵심 요약
| 순위 | 위협 | 심각도 | 즉시 조치 |
|---|---|---|---|
| 1 | SolarWinds WHD RCE (CVE-2025-40551 외 5건) | CVSS 9.8 x4 | WHD 2026.1 즉시 패치 |
| 2 | Ollama 175K 서버 노출 | Critical | 인증/접근 제어 즉시 적용 |
| 3 | Google IPIDEA 차단 | High | 내부 감염 장비 IoC 스캔 |
| 4 | OT/에너지 보안 격차 | Critical | IDS 배포 및 세그멘테이션 |
Ollama 175,000대 공개 노출은 AI 인프라가 새로운 공격 표면으로 부상했음을 보여줍니다. 기본 인증이 없는 AI 추론 서버가 인터넷에 직접 노출되면, 리소스 탈취(LLMjacking)부터 tool-calling을 통한 원격 코드 실행까지 다양한 공격에 활용됩니다. SolarWinds WHD 6건의 CVE는 IT 관리 도구 자체가 공격 경로가 되는 패턴의 반복이며, 과거 SolarWinds 공급망 공격의 교훈이 여전히 유효함을 상기시킵니다.
Google의 IPIDEA 해체는 6.1M IP 규모의 레지덴셜 프록시 네트워크가 얼마나 광범위하게 악용되었는지를 보여주는 사례입니다. 600개 이상의 Android 앱에 프록시 SDK가 삽입되어 있었으며, 사전 설치 악성코드가 포함된 Android TV 박스도 감염 경로로 확인되었습니다. OT/에너지 시설 조사에서 IDS 배포 30분 만에 치명적 문제가 발견된다는 사실은, OT 환경의 보안 가시성이 얼마나 부족한지를 단적으로 보여줍니다. 11년 된 CVE-2015-5374가 여전히 패치되지 않은 보호 릴레이에 존재한다는 점은 OT 보안의 구조적 문제를 드러냅니다.
관련 포스팅
- 2026-01-29 n8n RCE, D-Link Zero-Day, K8s AI 에이전트 보안 - 전일 보안 다이제스트
- CLAUDE.md 보안 가이드: AI 에이전트 시대의 프로젝트 보안 설계 - AI 에이전트 보안 가이드라인
- OWASP 2025 최신 업데이트 완벽 가이드 - 에이전틱 AI 보안 위협
다음 주 주목 포인트
- SolarWinds WHD 후속: PoC 공개 여부 및 실제 악용 탐지 현황
- Ollama 보안 업데이트: 기본 인증 메커니즘 도입 여부
- IPIDEA 후속 조치: 감염 장비 정리 현황 및 유사 네트워크 탐지
- OT/ICS 규제 동향: 에너지 시설 사이버보안 의무화 진행 상황
- AI 데이터 보안: CISA 사건 후속 및 정부 기관 AI 사용 정책 변화
질문이나 피드백은 댓글이나 GitHub Issues로 남겨주세요.
이 포스팅은 47개 RSS 피드에서 수집된 224개 뉴스를 분석하여 작성되었습니다. 수집 기간: 2026년 1월 29일 ~ 30일 (48시간)
🔗 관련 포스트
- 2026년 01월 29일 주간 보안 다이제스트: 제로데이·DNS 유출·AI 에이전트 (5건) — 2026-01-29
- 2026년 01월 31일 주간 보안 다이제스트: DNS 유출·클라우드·피싱 (4건) — 2026-01-31
- 2026년 01월 27일 주간 보안 다이제스트: 제로데이·BYOVD EDR·DNS 유출 (5건) — 2026-01-27



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요