
- The Hacker News: PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해
- The Hacker News: ThreatsDay 게시판: SMS 블래스터 적발, OpenEMR 취약점, 60만 건의 Roblox 해킹
- The Hacker News: 새로운 Python 백도어, 터널링 서비스 이용해 브라우저 및 클라우드 자격증명 탈취
- Google Cloud Blog: Cloud CISO Perspectives: Next '26에서 멀티클라우드와 멀티AI를 선택한 이유
서론
안녕하세요, Twodragon입니다.
2026년 05월 01일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 3개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해 | 🟠 High |
| 🔒 Security | The Hacker News | ThreatsDay 게시판: SMS 블래스터 적발, OpenEMR 취약점, 60만 건의 Roblox 해킹 및 25개 추가 기사 | 🟡 Medium |
| 🔒 Security | The Hacker News | 새로운 Python 백도어, 터널링 서비스 이용해 브라우저 및 클라우드 자격증명 탈취 | 🟠 High |
| 🤖 AI/ML | Palantir Blog | 준비, 시작, NHS 연합 데이터 플랫폼으로 구축하기 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 5월이다: 이번 달 클라우드에 16개 게임 추가, 더 강력해진 NVIDIA GeForce RTX 5080 성능으로 | 🟠 High |
| 🤖 AI/ML | Google DeepMind Blog | AI 공동 임상의로 의료의 새로운 모델을 가능하게 하다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: Next ‘26에서 멀티클라우드와 멀티AI를 선택한 이유 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 이번 달 Google Cloud가 AI 분야에서 발표한 내용 | 🟠 High |
| ☁️ Cloud | AWS Korea Blog | 키다리스튜디오의 QA 테스트 케이스 생성 자동화 — Amazon Bedrock과 LangGraph 활용 사례 | 🟡 Medium |
| ⚙️ DevOps | Docker Blog | 보안 차단에서 프로덕션 준비까지: Docker 강화 이미지의 ClickHouse | 🟠 High |
경영진 브리핑
- 주요 모니터링 대상: PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해, 새로운 Python 백도어, 터널링 서비스 이용해 브라우저 및 클라우드 자격증명 탈취, 5월이다: 이번 달 클라우드에 16개 게임 추가, 더 강력해진 NVIDIA GeForce RTX 5080 성능으로 등 High 등급 위협 6건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해

PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해
공급망 공격에서 위협 행위자가 인기 Python 패키지 PyTorch Lightning을 손상시켜 자격 증명 탈취를 위한 두 개의 악성 버전(2.6.2, 2.6.3)을 배포했습니다. Aikido Security, OX Security, Socket, StepSecurity에 따르면 이 버전들은 2026년 4월 30일에 게시되었습니다.
원문 보기 →DevSecOps 실무자 관점에서의 PyTorch Lightning 공급망 공격 분석
1. 기술적 배경 및 위협 분석
해당 공격은 PyTorch Lightning 패키지(pypi)의 유지보수자 계정 또는 CI/CD 파이프라인이 탈취되어 악성 버전 2.6.2, 2.6.3이 배포된 전형적인 공급망 공격(Supply Chain Attack) 입니다. 공격자는 정상적인 패키지 업데이트 과정을 악용하여 인증 정보 탈취를 목적으로 한 악성 코드를 삽입했습니다. 주요 특징은 다음과 같습니다.
- 공격 벡터: PyPI 패키지 저장소의 신뢰성에 의존하는 기존 배포 체계를 무력화
- 악성 코드 동작: 사용자 환경의 환경 변수, 클라우드 자격 증명(예: AWS, GCP), CI/CD 시크릿 등 민감 정보를 외부 서버(C2)로 유출
- 영향 범위: PyTorch Lightning은 딥러닝 연구 및 MLOps 환경에서 널리 사용되므로, ML 파이프라인, 모델 학습 인프라, 실험 관리 시스템 등이 직접적 위험에 노출
이와 유사한 Intercom-client 공격도 동일한 전략으로 추정되며, 두 사례 모두 패키지 서명 검증 부재, 변경 이력 추적 불가, 단일 실패 지점(유지보수자 계정) 등의 취약점을 공유합니다.
2. 실무 영향 분석
DevSecOps 실무자 입장에서 이번 사건은 다음과 같은 즉각적이고 장기적인 영향을 미칩니다.
- CI/CD 파이프라인 오염:
pip install또는poetry add단계에서 악성 패키지가 자동 설치될 경우, 빌드 서버, 테스트 환경, 프로덕션 컨테이너의 자격 증명이 유출될 수 있음 - ML 모델 및 데이터 보안 위험: PyTorch Lightning을 사용하는 모델 학습 코드, 데이터셋 접근 키, 실험 로깅 시스템(MLflow, Weights & Biases)의 API 키가 노출될 가능성
- 의존성 트리 확산: PyTorch Lightning에 의존하는 상위 패키지(예: Lightning-Fabric, PyTorch Lightning Bolts)까지 영향 범위가 확대될 수 있음
- 사고 대응 복잡성: 악성 버전이 이미 설치된 환경을 식별하고, 유출된 자격 증명을 모두 교체해야 하는 대규모 사고 대응 필요
3. 대응 체크리스트
- 패키지 버전 고정 및 해시 검증 설정:
requirements.txt또는pyproject.toml에 PyTorch Lightning 버전을==2.6.1이하로 고정하고,pip install --require-hashes옵션으로 패키지 해시를 사전 검증하도록 CI/CD 파이프라인에 적용 - 사내 PyPI 미러/프록시 구축: 외부 PyPI에 직접 접근하지 않고, 사내 저장소(예: Nexus, Artifactory)를 통해 패키지 다운로드 시 자동 취약점 스캔 및 서명 검증 정책 적용
- CI/CD 시크릿 순환 및 감사 로그 분석: 악성 버전이 설치된 기간(2026년 4월 30일 이후) 동안 실행된 모든 CI/CD 파이프라인 로그를 분석하고, 사용된 모든 API 키, 토큰, 인증서를 즉시 교체
- 공급망 보안 툴 도입: Dependabot, Snyk, Trivy 등으로 의존성 트리에서 악성 패키지가 발견된 경우 자동 차단 및 알림 설정
- 사고 대응 훈련 시나리오 업데이트: 공급망 공격 시나리오를 포함한 모의 훈련을 정기적으로 실시하여 패키지 변조 탐지, 격리, 복구 절차를 숙지
1.2 ThreatsDay 게시판: SMS 블래스터 적발, OpenEMR 취약점, 60만 건의 Roblox 해킹 및 25개 추가 기사

ThreatsDay 게시판: SMS 블래스터 적발, OpenEMR 취약점, 60만 건의 Roblox 해킹 및 25개 추가 기사
이번 주 보안 뉴스에서는 가짜 기지국을 이용한 SMS Blaster 사기, OpenEMR 취약점, 60만 건의 Roblox 계정 해킹 등이 보도되었습니다. 또한 개발자들이 설치 과정에서 개인 파일을 엿보는 도구를 실수로 다운로드하는 사례와 수백만 대의 서버가 비밀번호 없이 온라인에 노출된 사실이 지적되었습니다.
원문 보기 →DevSecOps 실무자 관점 보안 뉴스 분석
1. 기술적 배경 및 위협 분석
본 뉴스레터는 4가지 주요 위협을 강조합니다:
- SMS Blaster (가짜 기지국): 공격자가 소형 펨토셀 장비를 이용해 합법적 통신사 신호를 위조, 피싱 문자를 대량 발송합니다. 이는 SS7 프로토콜 취약점을 악용하며, MFA 우회 및 계정 탈취로 이어질 수 있습니다.
- OpenEMR 취약점: 의료용 오픈소스 EHR 시스템에서 발견된 다수 취약점(CVE 미확인)은 원격 코드 실행(RCE) 및 민감 환자 데이터 노출 위험이 있습니다. 의료기관의 DevSecOps 파이프라인에 직접적 영향을 미칩니다.
- 600K Roblox 계정 탈취: 크리덴셜 스터핑 공격으로 약 60만 개 계정이 유출되었습니다. 이는 사용자 비밀번호 재사용 관행과 취약한 인증 체계를 악용한 사례입니다.
- 비밀번호 없는 서버 100만 대 이상: 인터넷에 노출된 Redis, MongoDB, Elasticsearch 등이 기본 인증 없이 운영 중입니다. 이는 클라우드/온프레미스 환경의 설정 오류(Configuration Drift) 문제를 단적으로 보여줍니다.
2. 실무 영향 분석
DevSecOps 관점에서 다음 영향을 고려해야 합니다:
- CI/CD 파이프라인 위험: SMS Blaster는 개발자 대상 피싱에 활용될 수 있으며, 악성 패키지 다운로드(의존성 혼동 공격)와 결합 시 CI/CD 환경 내 민감 정보(토큰, 키) 유출 가능성 증가
- 의료 규정 준수 위험: OpenEMR 취약점은 HIPAA, PIPA 등 규제 위반으로 이어질 수 있으며, DevSecOps 보안 게이트(SAST/DAST 스캔) 강화 필요
- 인증 체계 취약: Roblox 사례는 MFA 도입 및 세션 관리 개선 필요성을 재확인. DevSecOps는 IaC(Infrastructure as Code) 내 인증 정책 자동화 검증 필수
- 설정 오류 탐지: 비밀번호 없는 서버 문제는 Terraform/Ansible 등 IaC 코드 리뷰와 정기적 클라우드 보안 스캐닝(예: AWS Config, Azure Policy)으로 예방 가능
3. 대응 체크리스트
- CI/CD 파이프라인에 SMS/피싱 탐지 게이트 추가: 의존성 스캔(Snyk, Trivy)과 함께 개발자 이메일/메신저 기반 피싱 시뮬레이션 교육 도입
- OpenEMR 등 의료 시스템 대상 DAST/SAST 스캔 주기적 실행: 취약점 발견 시 패치 적용 자동화 파이프라인 구축 및 HIPAA 규정 준수 확인
- 모든 서비스에 MFA 강제 적용 및 세션 관리 감사 로깅 활성화: IaC 코드에 MFA 정책을 포함하고, 비정상 로그인 시 알림 설정
- 클라우드/온프레미스 인프라 대상 비밀번호 누락 서버 주간 스캔: AWS Trusted Advisor, Azure Security Center, 자체 스크립트를 활용한 설정 오류 자동 탐지 및 수정 워크플로우 구축
- 개발자 로컬 환경 보안 강화: 악성 npm/PyPI 패키지 차단을 위한 사설 레지스트리 사용 및
npm audit,pip-audit을 pre-commit 훅에 포함
1.3 새로운 Python 백도어, 터널링 서비스 이용해 브라우저 및 클라우드 자격증명 탈취

새로운 Python 백도어, 터널링 서비스 이용해 브라우저 및 클라우드 자격증명 탈취
보안 연구원들이 Python 기반 백도어 프레임워크 DEEP#DOOR를 공개했으며, 이는 터널링 서비스를 이용해 브라우저와 클라우드 자격 증명을 탈취합니다. 공격 체인은 'install_obf.bat' 배치 스크립트 실행으로 시작되어 Windows 보안 제어를 비활성화하고 지속적 접근을 설정합니다.
원문 보기 →DevSecOps 실무자 관점 분석: DEEP#DOOR Python Backdoor
1. 기술적 배경 및 위협 분석
DEEP#DOOR는 Python 기반의 백도어 프레임워크로, 공격 체인이 install_obf.bat 배치 스크립트 실행으로 시작됩니다. 이 스크립트는 Windows 보안 제어(예: Windows Defender, AMSI, UAC)를 비활성화한 후, 난독화된 Python 페이로드를 동적으로 추출하여 실행합니다. 주요 특징은 다음과 같습니다.
- 터널링 서비스 활용: 공격자는 합법적인 터널링 서비스(예: Ngrok, FRP 등)를 통해 C2 통신을 우회하며, 이는 네트워크 트래픽이 정상적인 HTTPS 트래픽으로 위장되므로 탐지가 어렵습니다.
- 자격 증명 탈취: 브라우저 저장 비밀번호, 쿠키, AWS/GCP/Azure 클라우드 CLI 자격 증명, SSH 키, VPN 설정 등을 수집합니다.
- 지속성 확보: 레지스트리 Run 키, 스케줄러 작업, WMI 이벤트 구독 등을 통해 재부팅 후에도 지속 실행됩니다.
DevSecOps 관점에서 이 위협은 공급망 공격(Supply Chain Attack)과 CI/CD 파이프라인 침투 가능성이 있습니다. Python 패키지 의존성, 내부 도구 스크립트, 또는 개발자 워크스테이션을 통해 유입될 경우, 클라우드 인프라 자격 증명이 노출되어 전체 환경이 위험에 빠질 수 있습니다.
2. 실무 영향 분석
| 영향 영역 | 구체적 위험 | DevSecOps 대응 필요성 |
|---|---|---|
| CI/CD 파이프라인 | Jenkins/GitLab Runner에서 실행되는 Python 스크립트 오염 시, 빌드 아티팩트 및 배포 자격 증명 유출 | 높음 |
| 클라우드 인프라 | AWS Access Key, GCP Service Account Key 유출 시 전체 클라우드 리소스 탈취 가능 | 매우 높음 |
| 개발자 환경 | 로컬 개발 머신에서 브라우저 자격 증명 및 Git 토큰 유출 | 중간 |
| 모니터링 회피 | 터널링 서비스 사용으로 기존 EDR/NDR 탐지 우회 | 높음 |
특히 Python 기반이라는 점에서, 파이프라인에서 사용하는 pip install 또는 requirements.txt를 통한 의존성 오염(예: typo-squatting)이 주요 진입 경로가 될 수 있습니다.
3. 대응 체크리스트
- CI/CD 파이프라인 Python 의존성 스캐닝 강화:
pip-audit,safety또는Trivy를 사용하여 모든 Python 패키지의 취약점 및 알려진 악성 패키지 탐지 - 클라우드 자격 증명 순환 및 최소 권한 정책 적용: 모든 서비스 계정(Service Account)에 대해 90일 주기 키 순환 정책 시행,
aws iam rotate-access-key등 자동화 스크립트 배포 - 터널링 서비스 차단 정책 수립: 방화벽/프록시에서 알려진 터널링 서비스 도메인(ngrok.com, serveo.net 등) 아웃바운드 차단 및 TLS 트래픽 복호화 검사
- 엔드포인트 보안 설정 강화: Windows Defender 실시간 보호 비활성화 방지 정책(Group Policy) 적용, PowerShell 스크립트 실행 제한(
ExecutionPolicy Restricted) - 비정상 Python 프로세스 모니터링 알림 구축:
sysmon또는 OSQuery를 통해python.exe -c인라인 실행, 배치 스크립트(*.bat) 실행 시 경보 발생
2. AI/ML 뉴스
2.1 준비, 시작, NHS 연합 데이터 플랫폼으로 구축하기
준비, 시작, NHS 연합 데이터 플랫폼으로 구축하기
NHS가 75년 이상 운영되어 온 복잡한 의료 시스템으로, 수백 개 병원 트러스트에서 150만 직원이 5700만 환자를 돌보고 있지만 수십 년 된 레거시 인프라로 인해 데이터가 서로 연결되지 못했습니다. 이를 해결하기 위해 NHS Federated Data Platform을 구축하여 데이터 통합을 추진하고 있습니다.
원문 보기 →2.2 5월이다: 이번 달 클라우드에 16개 게임 추가, 더 강력해진 NVIDIA GeForce RTX 5080 성능으로
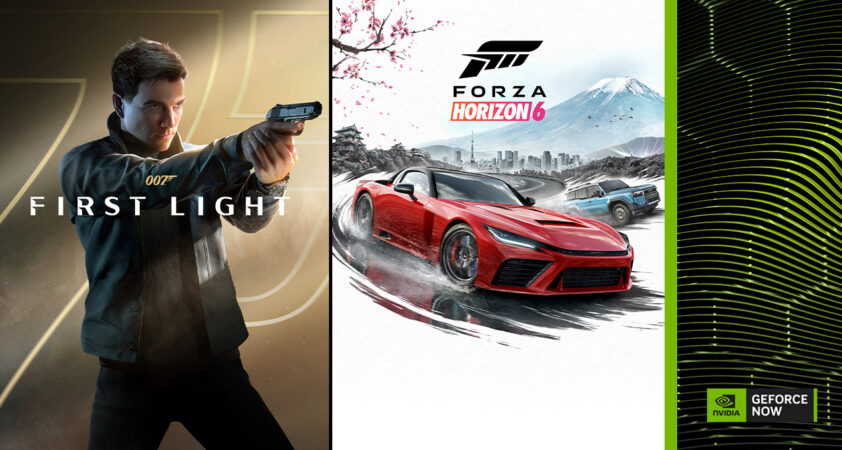
5월이다: 이번 달 클라우드에 16개 게임 추가, 더 강력해진 NVIDIA GeForce RTX 5080 성능으로
이번 달 GeForce NOW에 16개의 게임이 추가되며, NVIDIA GeForce RTX 5080 성능이 Install-to-Play 라이브러리로 확장됩니다. 새로운 AAA 타이틀들이 Steam, Xbox, PC Game Pass 등에서 출시 당일 클라우드로 제공됩니다.
원문 보기 →2.3 AI 공동 임상의로 의료의 새로운 모델을 가능하게 하다

AI 공동 임상의로 의료의 새로운 모델을 가능하게 하다
AI 공동 임상의(AI co-clinician) 모델을 통해 의료 현장에 AI가 접목된 새로운 진료 방식을 연구하고 있습니다. 이는 AI가 의사를 보조하여 진료의 효율성과 정확성을 높이는 방향으로 개발되고 있습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Cloud CISO Perspectives: Next ‘26에서 멀티클라우드와 멀티AI를 선택한 이유

Cloud CISO Perspectives: Next '26에서 멀티클라우드와 멀티AI를 선택한 이유
Google Cloud의 COO Francis deSouza가 Next '26에서 Google이 멀티클라우드와 멀티AI 전략을 채택한 이유를 설명합니다. 이 내용은 Cloud CISO Perspectives 뉴스레터의 일부로 Google Cloud 블로그에 게시됩니다.
원문 보기 →3.2 이번 달 Google Cloud가 AI 분야에서 발표한 내용

이번 달 Google Cloud가 AI 분야에서 발표한 내용
Google Cloud는 4월 22일 라스베이거스에서 Google Cloud Next를 개최하여 Gemini Enterprise Agent Platform과 8세대 TPU 등 혁신적인 기술을 발표했습니다.
원문 보기 →3.3 키다리스튜디오의 QA 테스트 케이스 생성 자동화 — Amazon Bedrock과 LangGraph 활용 사례

키다리스튜디오의 QA 테스트 케이스 생성 자동화 — Amazon Bedrock과 LangGraph 활용 사례
소개 웹툰/웹소설 플랫폼을 운영하는 키다리스튜디오는 레진코믹스, 봄툰 등 다수의 콘텐츠 플랫폼을 서비스하고 있습니다. 플랫폼의 품질을 보장하기 위해 QA 엔지니어링팀은 매 릴리스마다 수백 개의 테스트 케이스(TC)를 수동으로 작성해왔습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 보안 차단에서 프로덕션 준비까지: Docker 강화 이미지의 ClickHouse
보안 차단에서 프로덕션 준비까지: Docker 강화 이미지의 ClickHouse
2025년 11월, Kubernetes에서 Langfuse를 자체 호스팅하던 팀이 ClickHouse 이미지를 AWS ECR에 업로드했으나, ClickHouse 자체가 아닌 베이스 이미지에서 세 가지 치명적 취약점이 발견되어 보안팀에 의해 차단되었습니다.
원문 보기 →4.2 GitHub Copilot in Visual Studio — 4월 업데이트
GitHub Copilot in Visual Studio — 4월 업데이트
Visual Studio의 2026년 4월 업데이트는 에이전틱 워크플로우에 중점을 두어, IDE에서 직접 클라우드 에이전트 세션을 시작하고 사용자 수준의 커스텀 에이전트를 지원하며 새로운 Debugger agent가 검증 기능을 제공합니다.
원문 보기 →요약
Visual Studio의 2026년 4월 업데이트는 에이전틱 워크플로우에 중점을 두어, IDE에서 직접 클라우드 에이전트 세션을 시작하고 사용자 수준의 커스텀 에이전트를 지원하며 새로운 Debugger agent가 검증 기능을 제공합니다. 이 소식은 GitHub Blog에 게시된 GitHub Copilot in Visual Studio — April update에서 확인할 수 있습니다.
4.3 nvptx64-nvidia-cuda 타겟의 기준선 상향 조정
nvptx64-nvidia-cuda 타겟의 기준선 상향 조정
nvptx64-nvidia-cuda 타겟은 NVIDIA GPU를 위한 컴파일 대상이며, 최종 출력은 PTX입니다. 이 PTX 출력은 GPU 아키텍처(sm_70, sm_80 등)와 PTX ISA 버전에 의해 결정되며, 각각 실행 가능한 GPU와 로드 가능한 CUDA 드라이버 버전을 제한합니다.
원문 보기 →5. 블록체인 뉴스
5.1 스테이블코인, 라틴아메리카 암호화폐 구매에서 Bitcoin 추월 — Bitso

스테이블코인, 라틴아메리카 암호화폐 구매에서 Bitcoin 추월 — Bitso
Bitso의 보고서에 따르면 라틴 아메리카의 암호화폐 구매에서 Stablecoins가 Bitcoin을 추월했습니다. 이는 달러 연동 Stablecoins이 인플레이션 영향을 받는 지역 경제에서 일상적인 금융 용도로 채택되고 있음을 보여줍니다.
원문 보기 →5.2 내부자 거래 역풍에 Polymarket, 감시 강화 나서

내부자 거래 역풍에 Polymarket, 감시 강화 나서
Polymarket이 내부자 거래 논란에 대응해 Chainalysis를 도입해 의심스러운 거래를 감시하기로 했다. 예측 시장에 대한 규제 당국의 감시가 강화되면서 이러한 조치가 취해졌다.
원문 보기 →5.3 Sentora, Smart Yield 플랫폼 출시로 기관용 DeFi를 대중에게 제공

Sentora, Smart Yield 플랫폼 출시로 기관용 DeFi를 대중에게 제공
Sentora가 Smart Yield 플랫폼을 출시하며 기관 수준의 DeFi를 일반 대중에게 공개했습니다. 이제 모든 사용자가 Sentora의 DeFi Vault 발견 및 모니터링 플랫폼에 접근할 수 있습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 수년 만에 등장한 가장 심각한 Linux 위협에 전 세계가 속수무책 | Ars Technica | CopyFail은 최근 몇 년간 가장 심각한 Linux 위협으로, 멀티테넌트 서버, CI/CD 워크플로, Kubernetes 컨테이너 등을 위협하고 있습니다. 이 취약점은 전 세계를 방심하게 만든 상태에서 등장했습니다 |
| AI 시대에 인증 과제를 해결할 차세대 표준 후보, ID-JAG | LINE Engineering | 안녕하세요. LY Corporation에서 인증·인가 기반 Athenz의 개발·운영을 담당하고 있는 김정우입니다 |
| 스마트 안경 사용자 성관계 영상을 본 노동자들이 일자리를 잃은 뒤 논란에 휩싸인 Meta | GeekNews (긱뉴스) | AI 학습용 스마트 안경 콘텐츠 를 검토하던 케냐 Sama 노동자들은 Meta의 계약 종료로 1,108명 해고 가 예상되는 분쟁에 놓여 있음 계약 종료는 노동자들이 Meta 안경 영상에서 사용자의 화장실 이용과 성관계 장면 을 봤다고 한 지 두 달도 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 6건 | 기타 주제 |
| AI/ML | 5건 | Google DeepMind Blog 관련 동향, AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 5건 | The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 인증 보안 | 2건 | The Hacker News 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
| 컨테이너/K8s | 1건 | Docker Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(6건)입니다. AI/ML 분야에서는 Google DeepMind Blog 관련 동향, AWS Machine Learning Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- PyTorch Lightning 및 Intercom-client, 공급망 공격으로 자격 증명 탈취 당해 관련 보안 검토 및 모니터링
- 새로운 Python 백도어, 터널링 서비스 이용해 브라우저 및 클라우드 자격증명 탈취 관련 보안 검토 및 모니터링
- 5월이다: 이번 달 클라우드에 16개 게임 추가, 더 강력해진 NVIDIA GeForce RTX 5080 성능으로 관련 보안 검토 및 모니터링
- LLM-as-a-judge를 활용한 강화 미세 조정 관련 보안 검토 및 모니터링
- 이번 달 Google Cloud가 AI 분야에서 발표한 내용 관련 보안 검토 및 모니터링
P2 (30일 내)
- 준비, 시작, NHS 연합 데이터 플랫폼으로 구축하기 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Palantir Blog | blog.palantir.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 2건 인용 |
| AWS Korea Blog | aws.amazon.com | 본문 1건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| Rust Blog | blog.rust-lang.org | 본문 1건 인용 |
| Cointelegraph | cointelegraph.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 02일 주간 보안 다이제스트: BYOVD EDR·AI 에이전트·클라우드 (10건) — 2026-05-02
- 2026년 05월 04일 주간 보안 다이제스트: 제로데이·악성코드·BYOVD EDR (6건) — 2026-05-04
- 2026년 05월 08일 주간 보안 다이제스트: 제로데이·BYOVD EDR·AI 에이전트 (15건) — 2026-05-08
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요