
- The Hacker News: Mirai 기반 xlabs_v1 봇넷, ADB 취약점 악용해 IoT 기기 장악 후 DDoS 공격 수행
- AWS Security Blog: AWS에서 ISO/IEC 42001:2023 준수 가이드 제공
- The Hacker News: MuddyWater, 가짜 랜섬웨어 공격에서 Microsoft Teams를 이용해 자격 증명 탈취
- Google Cloud Blog: 미래를 맞추다: Breuninger가 'be your own model' AI로 매출을 높인 방법
서론
안녕하세요, Twodragon입니다.
2026년 05월 07일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Mirai 기반 xlabs_v1 봇넷, ADB 취약점 악용해 IoT 기기 장악 후 DDoS 공격 수행 | 🟠 High |
| 🔒 Security | AWS Security Blog | AWS에서 ISO/IEC 42001:2023 준수 가이드 제공 | 🟡 Medium |
| 🔒 Security | The Hacker News | MuddyWater, 가짜 랜섬웨어 공격에서 Microsoft Teams를 이용해 자격 증명 탈취 | 🔴 Critical |
| 🤖 AI/ML | Google AI Blog | Search에서 바로 시도할 수 있는 5가지 정원 가꾸기 팁 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA Spectrum-X — 개방형 AI 네이티브 이더넷 패브릭 — 기가스케일 AI의 기준을 정립하며, 이제 MRC 탑재 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | AWS Inferentia2에서 반려동물 행동 감지를 위한 비전-언어 모델의 비용 효율적 배포 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 미래를 맞추다: Breuninger가 ‘be your own model’ AI로 매출을 높인 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AI 지원 코드 마이그레이션의 선구자: Google이 TensorFlow에서 JAX로 6배 빠른 마이그레이션을 달성한 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 블루프린트: 의식의 흐름을 반응형 실행 가능한 작업 목록으로 변환하기 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Copilot CLI의 엔터프라이즈 관리형 플러그인이 공개 미리보기로 제공됩니다 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: MuddyWater, 가짜 랜섬웨어 공격에서 Microsoft Teams를 이용해 자격 증명 탈취 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Mirai 기반 xlabs_v1 봇넷, ADB 취약점 악용해 IoT 기기 장악 후 DDoS 공격 수행 등 High 등급 위협 1건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 Mirai 기반 xlabs_v1 봇넷, ADB 취약점 악용해 IoT 기기 장악 후 DDoS 공격 수행

Mirai 기반 xlabs_v1 봇넷, ADB 취약점 악용해 IoT 기기 장악 후 DDoS 공격 수행
보안 연구진이 Android Debug Bridge(ADB)가 활성화된 인터넷 노출 장치를 표적으로 삼아 DDoS 공격을 수행하는 Mirai 기반의 새로운 봇넷 xlabs_v1을 발견했습니다. Hunt.io는 네덜란드에 호스팅된 노출된 디렉토리를 식별한 후 이 악성코드를 발견했다고 밝혔습니다.
원문 보기 →Mirai 기반 xlabs_v1 Botnet 분석 (DevSecOps 관점)
1. 기술적 배경 및 위협 분석
해당 botnet은 기존 Mirai 악성코드의 변종으로, Android Debug Bridge (ADB) 포트(기본 5555/TCP)를 통해 노출된 IoT 기기를 대상으로 한다. ADB는 Android 개발자 디버깅 도구로, 기본 설정에서 인증 없이 연결을 허용하는 경우가 많아 공격 표면이 된다.
주요 위협 요소:
- 무인증 ADB 접근: 인터넷에 노출된 ADB 포트는 별도 인증 없이 디바이스 전체 제어권을 탈취당할 수 있음
- Mirai 기반 DDoS 기능: SYN Flood, UDP Flood, HTTP GET/POST 등 다양한 DDoS 공격 페이로드 탑재
- 지속성 확보: 감염 후 디바이스 리부팅 시에도 재감염을 유지하는 메커니즘 존재
- C2 통신: 네덜란드 호스팅 서버를 통해 명령 수신 및 페이로드 업데이트
2. 실무 영향 분석
DevSecOps 파이프라인 관점:
- CI/CD 환경 위험: 테스트/개발용 Android 디바이스나 에뮬레이터가 CI/CD 파이프라인에 포함된 경우 ADB 포트가 의도치 않게 노출될 수 있음
- 컨테이너 보안: Docker 컨테이너 내 Android 에뮬레이터 실행 시 호스트 네트워크 모드 사용으로 ADB 포트 노출 가능
- 클라우드 인프라: 퍼블릭 클라우드에서 ADB 사용 시 보안 그룹/방화벽 규칙 미적용으로 외부 접근 허용 위험
- 공급망 위험: IoT 디바이스 펌웨어에 ADB가 활성화된 상태로 배포될 경우 대규모 감염 가능
네트워크 영향: 감염된 디바이스는 내부 네트워크 대역폭 소모 및 외부 DDoS 공격의 발판으로 활용
3. 대응 체크리스트
- ADB 포트 차단: 방화벽 및 보안 그룹에서 5555/TCP 포트에 대한 외부 접근을 차단하고, 내부에서도 필요 시에만 허용
- ADB 인증 강화: Android 디바이스에서
adb secure설정 활성화 및 RSA 키 기반 인증 적용 - CI/CD 파이프라인 점검: CI/CD 환경에서 사용되는 Android 디바이스/에뮬레이터의 네트워크 노출 여부를 주기적으로 스캔
- IoT 디바이스 펌웨어 감사: 배포 전 펌웨어에서 ADB 서비스 비활성화 및 불필요한 디버깅 포트 제거
- 이상 트래픽 모니터링: 네트워크 모니터링 도구로 5555/TCP 포트로의 비정상 연결 시도 및 DDoS 패턴 탐지 알람 설정
1.2 AWS에서 ISO/IEC 42001:2023 준수 가이드 제공

AWS에서 ISO/IEC 42001:2023 준수 가이드 제공
AWS가 ISO/IEC 42001:2023 규정 준수 가이드를 발표하여, AWS 서비스를 활용해 인공지능 관리 시스템(AIMS)을 설계하고 운영하는 조직에 실무 지침을 제공한다. 이는 클라우드에서 AI 및 생성형 AI 워크로드를 배포하는 조직이 글로벌 표준에 부합하도록 돕기 위한 조치다.
원문 보기 →DevSecOps 실무자 관점 분석: ISO/IEC 42001:2023 on AWS
1. 기술적 배경 및 위협 분석
ISO/IEC 42001:2023은 AI 관리 시스템(AIMS)에 대한 최초의 국제 표준으로, AWS가 이에 대한 컴플라이언스 가이드를 발표한 것은 AI/ML 워크로드의 보안 및 거버넌스 요구가 급증하는 현실을 반영한다. 주요 위협 요소는 다음과 같다:
- AI 모델 편향 및 설명 불가능성: 블랙박스 특성으로 인해 규제 감사 시 투명성 요구를 충족하지 못할 위험
- 데이터 프라이버시 침해: 학습 데이터 내 민감 정보 노출 가능성 (예: 모델 역추적 공격)
- 모델 무결성 위협: 적대적 공격(Adversarial Attack)을 통한 출력 조작
- 지속적 모니터링 부재: 배포 후 모델 성능 저하나 드리프트(Drift)를 탐지하지 못하는 경우
- 규제 불일치: GDPR, EU AI Act 등과 충돌하는 AWS 서비스 구성
이 가이드는 AWS의 SageMaker, Bedrock, GuardDuty, IAM, CloudTrail 등 서비스를 활용해 이러한 위협을 완화하는 실무적 참고 자료를 제공한다.
2. 실무 영향 분석
DevSecOps 파이프라인에 미치는 주요 영향:
- CI/CD 파이프라인 강화: AI 모델 빌드/배포 단계에서 규정 준수 검증 자동화 필요 (예: SageMaker Model Monitor + AWS Config 규칙)
- 감사 로그 체계 변화: AI 시스템 의사결정 과정을 추적할 수 있는 세분화된 로깅 요구 (CloudTrail + CloudWatch Logs)
- 보안 스캔 확장: 기존 SAST/DAST 외에 AI 편향 검사, 데이터셋 출처 검증 도구 도입 필요
- IaC(Infrastructure as Code) 템플릿 변경: AWS CDK/Terraform에 AIMS 컴플라이언스 관련 리소스 태깅 및 정책 포함
- 운영 비용 증가: 지속적 모니터링 및 감사 대응 인프라 구축으로 인한 추가 비용 발생
3. 대응 체크리스트
- AI 모델 학습/추론 파이프라인에 AWS Config 규칙을 적용하여 ISO/IEC 42001 요구사항 자동 검증 (예: SageMaker 노트북 암호화, Bedrock 모델 접근 제어)
- Amazon SageMaker Model Monitor를 활성화하여 모델 드리프트 및 편향 지표를 CI/CD 게이트에 통합
- AWS CloudTrail과 Amazon CloudWatch Logs를 활용한 AI 시스템 의사결정 추적 로그 보존 정책 수립 (최소 1년)
- AWS IAM Access Analyzer 및 Service Control Policies(SCP)를 통해 AI 서비스 리소스에 대한 최소 권한 원칙 적용
- Amazon Bedrock의 가드레일(Guardrails) 기능을 활용하여 생성형 AI 출력의 편향/유해성 필터링 및 감사 로그 저장
1.3 MuddyWater, 가짜 랜섬웨어 공격에서 Microsoft Teams를 이용해 자격 증명 탈취

MuddyWater, 가짜 랜섬웨어 공격에서 Microsoft Teams를 이용해 자격 증명 탈취
이란 정부 지원 해킹 그룹 MuddyWater가 2026년 초 Rapid7에 의해 관찰된 가짜 깃발 랜섬웨어 공격에서 Microsoft Teams를 통한 사회공학 기법으로 자격 증명을 탈취한 것으로 확인되었습니다.
원문 보기 →MuddyWater의 Microsoft Teams를 활용한 False Flag 랜섬웨어 공격 분석
1. 기술적 배경 및 위협 분석
MuddyWater(일명 Mango Sandstorm)는 이란 국적의 APT 그룹으로, 이번 공격은 False Flag(위장 공작) 성격을 띠고 있습니다. 공격자는 Microsoft Teams를 통해 사회공학적 기법으로 초기 침투를 시도했습니다. Rapid7이 2026년 초 관찰한 이 공격은 다음과 같은 기술적 특징을 보입니다.
- Teams 피싱: 공격자는 신뢰할 수 있는 도메인(예: 파트너사, IT 지원)을 사칭하여 Teams 채팅 또는 초대를 전송. 사용자가 악성 링크를 클릭하거나 파일을 다운로드하도록 유도.
- 크리덴셜 스틸링: 초기 침투 후, MuddyWater는 사용자 자격 증명을 탈취하여 내부 시스템 접근 권한을 확보. 이후 랜섬웨어를 배포하지만, 실제 목적은 데이터 탈취 및 지속적 접근 유지로 추정.
- False Flag 전략: 공격자는 랜섬웨어 공격으로 위장하여, 실제 공격자가 다른 그룹(예: 러시아 기반 해커)으로 오인되도록 유도. 이는 공격 추적을 지연시키고, 피해 기업의 대응을 혼란스럽게 만듦.
이 공격은 제로 트러스트 원칙을 우회하는 사회공학적 요소에 크게 의존하며, 특히 협업 도구(Teams)가 새로운 공격 표면으로 부상하고 있음을 보여줍니다.
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이 공격은 다음과 같은 실무적 영향을 미칩니다.
- CI/CD 파이프라인 위험: 개발자와 운영팀이 Teams를 통해 협업하는 환경에서, 악성 Teams 메시지가 CI/CD 파이프라인에 접근할 수 있는 자격 증명을 탈취할 위험이 있습니다. 특히, 서비스 계정(Service Account)이나 API 토큰이 노출될 경우, 코드 저장소, 빌드 시스템, 배포 환경이 직접적으로 위협받을 수 있습니다.
- 인시던트 대응 복잡성 증가: False Flag 전략으로 인해, 실제 공격자 식별과 대응 방향 설정이 지연됩니다. DevSecOps 팀은 랜섬웨어 복구에 집중하다가, 실제 데이터 유출이나 백도어 설치를 놓칠 수 있습니다.
- 협업 도구 보안 격차: 대부분의 기업은 이메일 보안(SPF, DKIM, DMARC)에 투자하지만, Teams, Slack, Zoom 등 협업 도구에 대한 피싱 방어는 상대적으로 미흡합니다. 이번 사례는 협업 도구 피싱 탐지와 사용자 교육이 시급함을 시사합니다.
3. 대응 체크리스트
- 협업 도구 MFA 및 조건부 액세스 강화: Microsoft Teams 등 협업 도구에 대해 다중 인증(MFA)을 의무화하고, 신뢰할 수 없는 디바이스나 위치에서의 접근을 차단하는 조건부 액세스 정책을 적용합니다.
- Teams 피싱 시뮬레이션 및 사용자 교육: 정기적으로 Teams 기반 피싱 시뮬레이션을 실시하고, 의심스러운 메시지(예: 외부 도메인 초대, 비정상적 파일 첨부)에 대한 신고 절차를 교육합니다.
- CI/CD 파이프라인 자격 증명 순환 및 모니터링: 서비스 계정, API 키 등 CI/CD에 사용되는 자격 증명을 정기적으로 순환하고, 비정상적인 접근(예: 예상치 못한 시간대의 토큰 사용)을 실시간 모니터링합니다.
- False Flag 탐지 체계 구축: 인시던트 대응 시, 초기 침투
2. AI/ML 뉴스
2.1 Search에서 바로 시도할 수 있는 5가지 정원 가꾸기 팁

Search에서 바로 시도할 수 있는 5가지 정원 가꾸기 팁
Google Search에서 바로 시도할 수 있는 5가지 정원 가꾸기 팁이 소개되었습니다. 배경에는 부드러운 점묘화 스타일의 꽃과 나비가 파란색, 초록색, 빨간색으로 그려져 있으며, 중앙의 흰색 원 안에는 돋보기 아이콘이 있습니다.
원문 보기 →2.2 NVIDIA Spectrum-X — 개방형 AI 네이티브 이더넷 패브릭 — 기가스케일 AI의 기준을 정립하며, 이제 MRC 탑재
NVIDIA Spectrum-X — 개방형 AI 네이티브 이더넷 패브릭 — 기가스케일 AI의 기준을 정립하며, 이제 MRC 탑재
NVIDIA Spectrum-X는 AI-Native Ethernet Fabric으로 기가스케일 AI를 위한 표준을 제시하며, MRC를 추가로 지원합니다. 이는 성능과 복원력을 타협할 수 없는 업계 선도 기업들이 채택한 가장 진보된 AI 네트워킹 기술입니다.
원문 보기 →2.3 AWS Inferentia2에서 반려동물 행동 감지를 위한 비전-언어 모델의 비용 효율적 배포

AWS Inferentia2에서 반려동물 행동 감지를 위한 비전-언어 모델의 비용 효율적 배포
Tomofun은 Furbo Pet Camera를 개발한 대만의 펫테크 스타트업으로, 비용 절감과 정확성 유지를 위해 AWS Inferentia2 기반의 EC2 Inf2 인스턴스를 도입했습니다. 이 게시물에서는 반려동물 행동 감지를 위한 vision-language model의 비용 효율적 배포 방법을 상세히 설명합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 미래를 맞추다: Breuninger가 ‘be your own model’ AI로 매출을 높인 방법

미래를 맞추다: Breuninger가 'be your own model' AI로 매출을 높인 방법
독일 패션 기업 Breuninger는 Google Cloud와 협력하여 고객이 셀피를 통해 자신의 체형에 하이엔드 패션을 입혀볼 수 있는 가상 피팅 경험을 구축했습니다.
원문 보기 →요약
독일 패션 기업 Breuninger는 Google Cloud와 협력하여 고객이 셀피를 통해 자신의 체형에 하이엔드 패션을 입혀볼 수 있는 가상 피팅 경험을 구축했습니다. 이는 생성형 미디어 모델을 활용한 “be your own model” AI 기능으로, 온라인 쇼핑객의 핵심 질문인 “이 옷이 나에게 어떻게 보일까?”에 대한 해답을 제시하며 매출 증대에 기여했습니다.
3.2 AI 지원 코드 마이그레이션의 선구자: Google이 TensorFlow에서 JAX로 6배 빠른 마이그레이션을 달성한 방법

AI 지원 코드 마이그레이션의 선구자: Google이 TensorFlow에서 JAX로 6배 빠른 마이그레이션을 달성한 방법
Google이 AI 코딩 에이전트를 활용하여 TensorFlow에서 JAX로의 코드 마이그레이션 속도를 6배 향상시켰습니다. 이는 기존의 국소적 작업에 특화된 AI 도구와 달리 대규모 시스템 전반의 마이그레이션에 새로운 접근법을 적용한 사례입니다.
원문 보기 →3.3 블루프린트: 의식의 흐름을 반응형 실행 가능한 작업 목록으로 변환하기

블루프린트: 의식의 흐름을 반응형 실행 가능한 작업 목록으로 변환하기
Google Cloud의 새로운 시리즈 The Blueprint에서 Doist가 AI와 클라우드 기술을 활용하여 의식의 흐름 같은 음성을 반응형 작업 목록으로 변환하는 방법을 조명합니다. Doist는 Todoist와 Twist 앱을 통해 삶의 복잡성을 단순화하는 원격 근무 선구자입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Copilot CLI의 엔터프라이즈 관리형 플러그인이 공개 미리보기로 제공됩니다
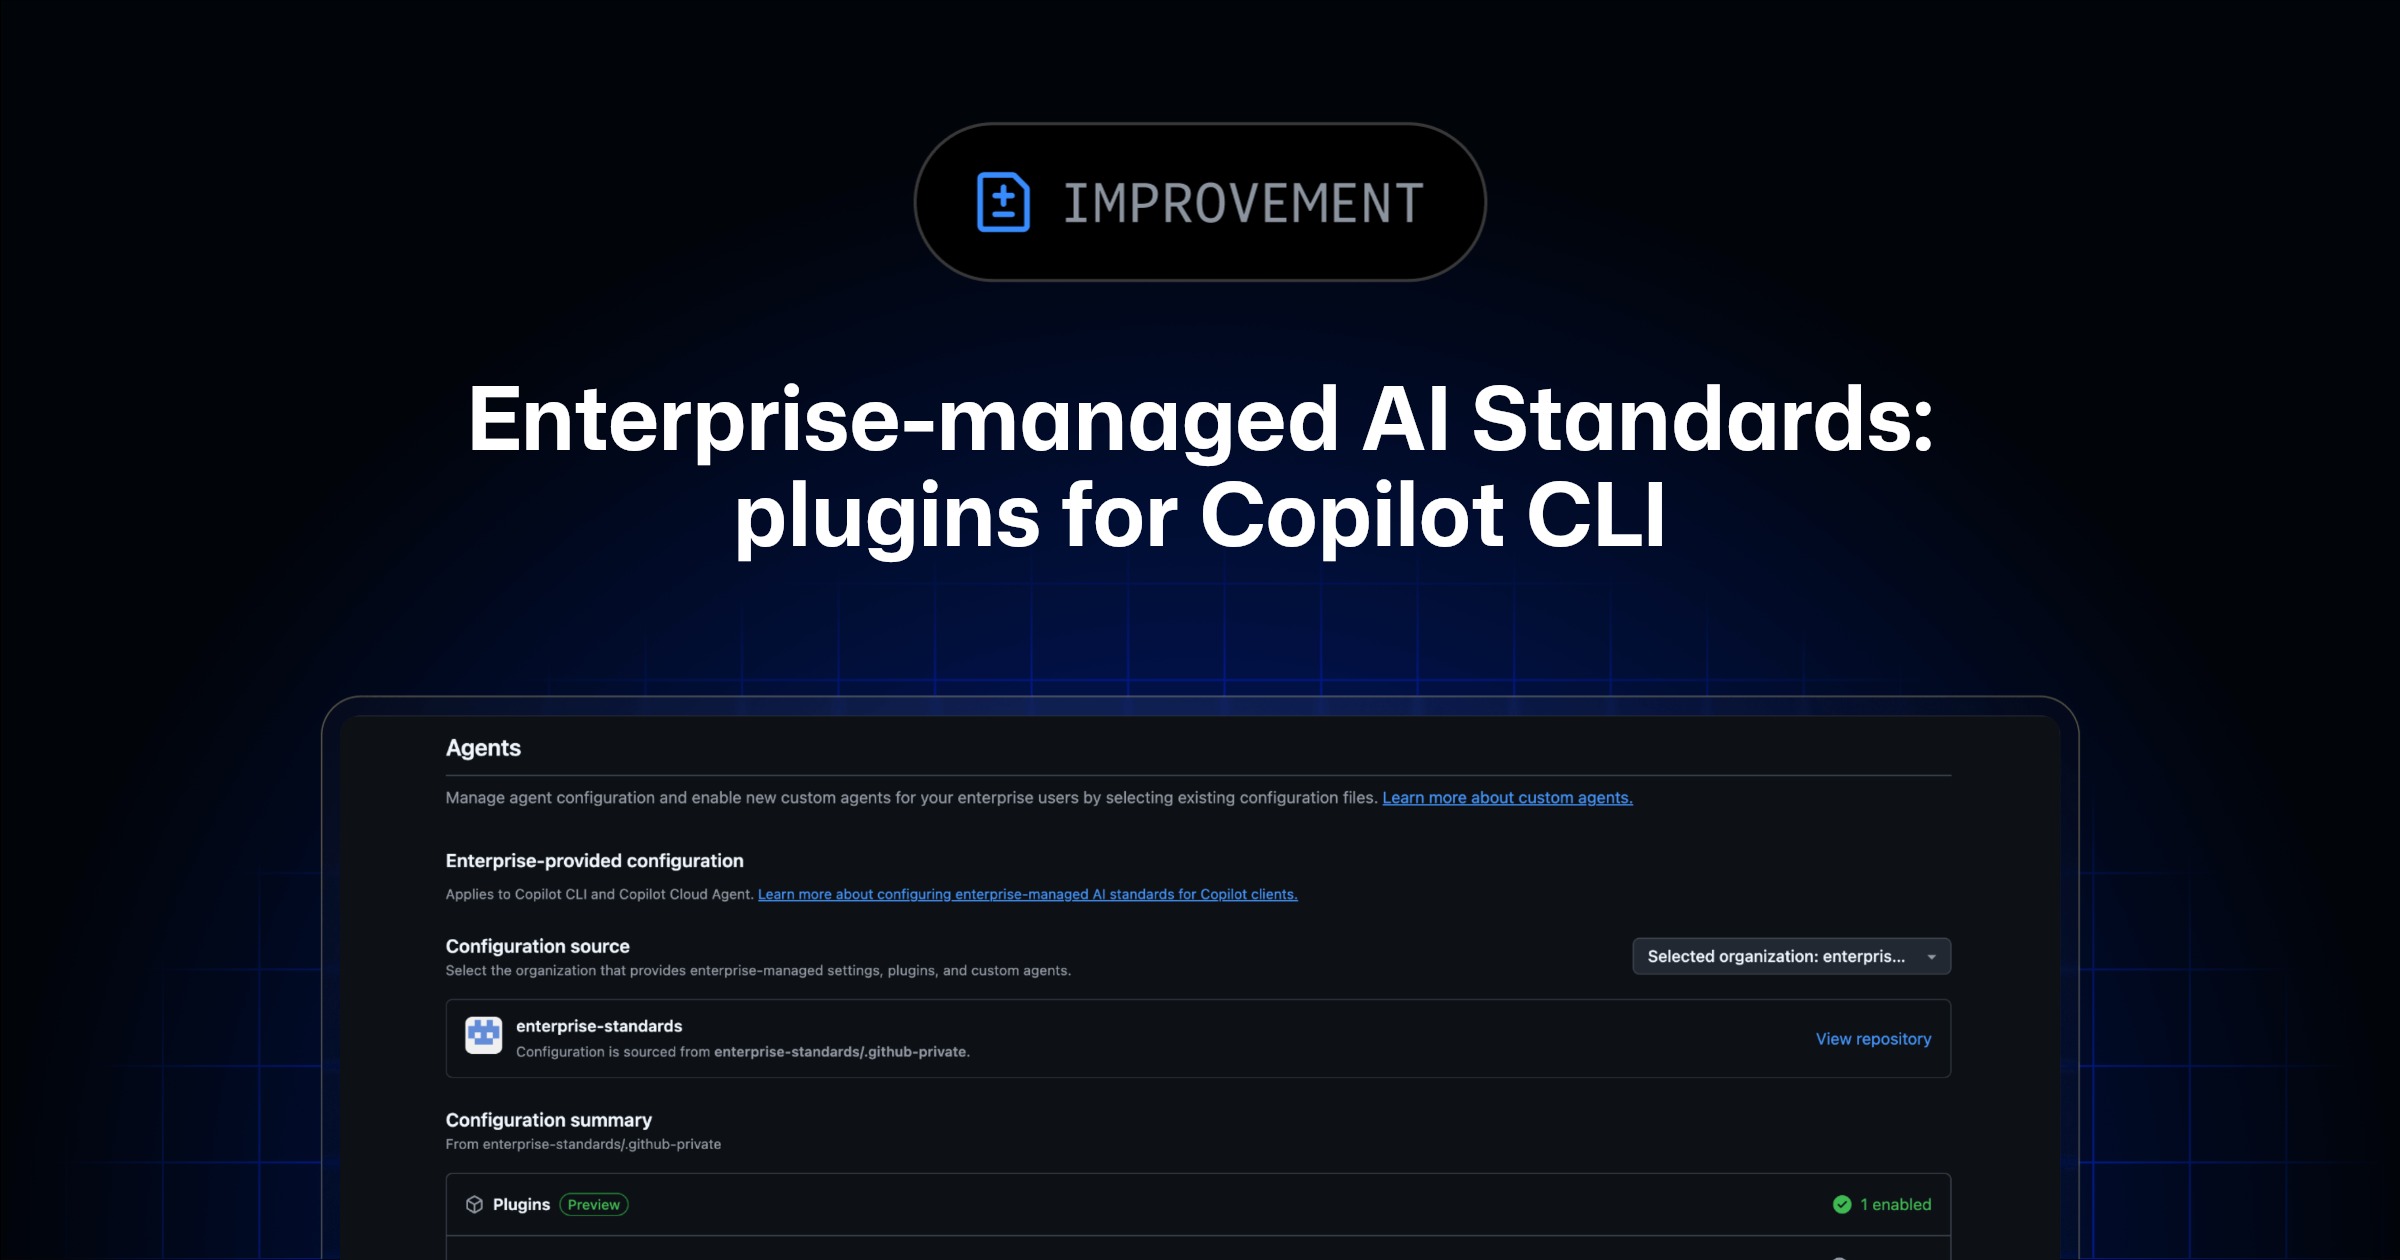
GitHub Copilot CLI의 엔터프라이즈 관리형 플러그인이 공개 미리보기로 제공됩니다
GitHub Copilot CLI에서 엔터프라이즈 관리형 플러그인이 퍼블릭 프리뷰로 제공되며, 엔터프라이즈 관리자는 플러그인을 구성하고 사용자에게 배포할 수 있습니다. 이를 통해 조직 전체에 기준 표준을 설정하고 모든 사용자의 Copilot에서 사용할 수 있게 할 수 있습니다.
원문 보기 →4.2 Visual Studio Code의 GitHub Copilot, 4월 릴리스
Visual Studio Code의 GitHub Copilot, 4월 릴리스
Visual Studio Code가 주간 안정화 릴리스로 전환되었으며, 2026년 4월부터 5월 초까지 배포된 v1.116~v1.119 릴리스에서 GitHub Copilot이 의미 기반 검색 기능을 지원하게 되었습니다.
원문 보기 →4.3 리포지토리 보안 권고를 위한 검색 및 필터 바

리포지토리 보안 권고를 위한 검색 및 필터 바
GitHub 저장소의 Security 탭에서 보안 권고 사항을 검색하고 필터링할 수 있는 새로운 검색창과 필터가 추가되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 eBay가 GameStop을 무시하고 Bitcoin으로 12억 달러 거래 비용을 절감해야 하는 이유
eBay가 GameStop을 무시하고 Bitcoin으로 12억 달러 거래 비용을 절감해야 하는 이유
Bitcoin Magazine의 Nick Ward는 eBay가 GameStop 대신 Bitcoin 결제를 도입하면 연간 12억 달러의 거래 비용을 절감할 수 있다고 주장합니다. 이는 글로벌 판매자에게 직접적인 수수료 절감 혜택을 제공하는 기회라고 설명합니다.
원문 보기 →5.2 Boltz, 비수탁형 USDC 스왑 출시, Bitcoin을 Circle의 규제 달러에 직접 연결
Boltz, 비수탁형 USDC 스왑 출시, Bitcoin을 Circle의 규제 달러에 직접 연결
Boltz가 Circle의 CCTP를 활용해 Bitcoin을 Circle의 규제 달러인 USDC로 신뢰 없이 교환할 수 있는 Non-Custodial 스왑을 출시했습니다.
원문 보기 →요약
Boltz가 Circle의 CCTP를 활용해 Bitcoin을 Circle의 규제 달러인 USDC로 신뢰 없이 교환할 수 있는 Non-Custodial 스왑을 출시했습니다. 이 서비스는 Lightning을 포함한 Bitcoin 레이어와 Stripe, Coinbase, Visa 등 글로벌 기관이 수용하는 규제 스테이블코인 간의 즉각적인 이동을 계정이나 수탁 없이 가능하게 합니다.
5.3 어디서 구축할 것인가: TradFi 토큰화를 위한 블록체인 인프라 데이터 기반 가이드
어디서 구축할 것인가: TradFi 토큰화를 위한 블록체인 인프라 데이터 기반 가이드
이 블로그는 전통 금융(TradFi)의 토큰화를 위한 블록체인 인프라에 대한 데이터 기반 가이드를 제공하며, 곧 발간될 보고서 \”The New Rails: How Digital Assets Are Reshaping the Foundations of…\”의 미리보기입니다. 해당 게시물은 Chainalysis에 처음 게재되었습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| FE News 26년 5월 소식을 전해드립니다. | 네이버 D2 | 주요소식 Going under the hood of MDN’s new front-end MDN이 React 기반 Yari 아키텍처를 Web Components와 Lit 기반의 새 아키텍처(fred)로 전면 교체한 과정을 기술적으로 풀어낸 글이다 |
| Ars가 묻습니다: 여러분의 셸을 공유하고 멋지게 꾸민 터미널을 보여주세요! | Ars Technica | Ars Technica가 CLI 환경을 개선하는 다양한 트윅과 커스터마이징 사례를 공유해 달라고 독자들에게 요청했습니다. 이는 사용자들이 자신의 셸과 터미널 설정을 자랑하며 생산성을 높이는 방법을 나누는 자리입니다 |
| Karrot 내부 PyPI 프록시를 공급망 공격으로부터 보호하는 방법 | 당근 기술 블로그 | Karrot의 Python Chapter는 내부 PyPI 프록시를 공급망 공격으로부터 보호하는 방법을 소개합니다. 이 챕터는 특정 프로그래밍 언어에 관심 있는 구성원들이 자발적으로 모여 회사 차원의 정책과 생태계 이슈를 논의하는 그룹입니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 3건 | NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 2건 | AWS Security Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. AI/ML 분야에서는 NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- MuddyWater, 가짜 랜섬웨어 공격에서 Microsoft Teams를 이용해 자격 증명 탈취 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Mirai 기반 xlabs_v1 봇넷, ADB 취약점 악용해 IoT 기기 장악 후 DDoS 공격 수행 관련 보안 검토 및 모니터링
- 해커들이 GoDaddy ManageWP 로그인 피싱에 Google 광고를 악용 관련 보안 검토 및 모니터링
P2 (30일 내)
- Search에서 바로 시도할 수 있는 5가지 정원 가꾸기 팁 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 1건 인용 |
🔗 관련 포스트
- 2026년 05월 06일 주간 보안 다이제스트: 제로데이·악성코드·BYOVD EDR (15건) — 2026-05-06
- 2026년 05월 08일 주간 보안 다이제스트: 제로데이·BYOVD EDR·AI 에이전트 (15건) — 2026-05-08
- 2026년 05월 04일 주간 보안 다이제스트: 제로데이·악성코드·BYOVD EDR (6건) — 2026-05-04
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요