
- The Hacker News: Meta, 오프사이트 비즈니스 데이터를 피드 및 AI 개인화에 활용 예정
- The Hacker News: Veeam Backup & Replication RCE 취약점으로 도메인 사용자가 원격 코드 실행 가능
- The Hacker News: Microsoft, Miasma 조사 계속되며 일부 GitHub 리포지토리 복구, 일부는 오프라인 유지
- Google Cloud Blog: Claude Fable 5: Google Cloud에서 사용 가능
서론
안녕하세요, Twodragon입니다.
2026년 06월 10일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Meta, 오프사이트 비즈니스 데이터를 피드 및 AI 개인화에 활용 예정 | 🟡 Medium |
| 🔒 Security | The Hacker News | Veeam Backup & Replication RCE 취약점으로 도메인 사용자가 원격 코드 실행 가능 | 🔴 Critical |
| 🔒 Security | The Hacker News | Microsoft, Miasma 조사 계속되며 일부 GitHub 리포지토리 복구, 일부는 오프라인 유지 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA Confidential Computing, Apple의 Private Cloud Compute 확장 지원 | 🟡 Medium |
| 🤖 AI/ML | Google DeepMind Blog | Gemini 3.5 Live Translate로 유연하고 자연스러운 음성 번역 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | Nextdoor 엔지니어들이 Codex를 활용해 한계 없이 개발하는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Claude Fable 5: Google Cloud에서 사용 가능 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Gemini for Government: 미션 임팩트를 위한 청사진 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 리포트: GKE Inference Gateway, AI 응답 속도 최대 92% 향상 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | npm v12의 예정된 주요 변경 사항 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Veeam Backup & Replication RCE 취약점으로 도메인 사용자가 원격 코드 실행 가능, Microsoft, Miasma 조사 계속되며 일부 GitHub 리포지토리 복구, 일부는 오프라인 유지 등 Critical 등급 위협 2건이 확인되었습니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Meta, 오프사이트 비즈니스 데이터를 피드 및 AI 개인화에 활용 예정

Meta, 오프사이트 비즈니스 데이터를 피드 및 AI 개인화에 활용 예정
Meta가 타사 비즈니스 데이터를 활용해 사용자 피드와 AI 챗봇 응답을 개인화하겠다고 발표했습니다. 기존에는 타겟 광고에만 사용되던 이 데이터가 이제 피드와 AI 개인화 영역으로 확장됩니다.
원문 보기 →DevSecOps 관점에서 본 Meta의 오프사이트 데이터 활용 정책 분석
1. 기술적 배경 및 위협 분석
Meta가 기존 타겟 광고용으로 사용하던 제3자 비즈니스 데이터를 피드 개인화 및 AI 챗봇 응답에 확대 적용하는 것은 데이터 수집 범위와 활용 목적의 실질적 확장을 의미한다. 이는 GDPR, CCPA 등 글로벌 프라이버시 규제의 ‘목적 제한 원칙’(purpose limitation)에 위배될 가능성이 크다.
주요 위협:
- 데이터 유출 표면 증가: 사용자 활동 데이터가 AI 모델 학습 및 추론 파이프라인에 통합되면서, 데이터 저장소와 처리 경로가 다각화되어 공격 표면이 확대됨
- 제3자 데이터 신뢰성 문제: 비즈니스 파트너가 전송하는 데이터의 무결성(integrity)과 정확성을 보장할 수 없어, 오염된 데이터가 AI 모델에 주입될 위험
- 프라이버시 침해 리스크: 사용자 동의 범위를 벗어난 데이터 처리로 인한 규제 제재 가능성 (최대 글로벌 매출의 4% 과징금)
- AI 모델 편향성 강화: 오프사이트 데이터 기반 개인화가 필터 버블(filter bubble)을 심화시켜, 사용자 경험의 다양성 저하 및 사회적 분열 초래
2. 실무 영향 분석
DevSecOps 실무자에게 이번 변경은 데이터 거버넌스와 보안 파이프라인의 재설계를 요구한다.
- CI/CD 파이프라인: 데이터 수집 → 전처리 → 모델 학습 → 배포 전 과정에 걸친 보안 검증(SAST/DAST)이 필요. 특히 제3자 데이터가 유입되는 인터페이스에 대한 입력 검증(input validation) 강화가 필수
- 모니터링 및 로깅: 기존 광고 시스템과 AI 추론 시스템 간 데이터 흐름 추적을 위한 통합 로깅 체계 구축. 이상 징후 탐지(anomaly detection) 임계값 재조정 필요
- 규정 준수 자동화: GDPR 동의 관리, 데이터 최소화 원칙, 삭제 요청 대응을 코드화(Infrastructure as Code)하여 자동화된 컴플라이언스 검증 파이프라인 도입
- 보안 아키텍처: 제로 트러스트(Zero Trust) 원칙 기반의 데이터 접근 제어 재설계. 특히 AI 모델 서빙 엔드포인트에 대한 세분화된 접근 정책 적용
3. 대응 체크리스트
- 데이터 분류(Data Classification) 정책을 업데이트하고, 오프사이트 데이터 유형별 보안 등급 및 처리 제한을 CI/CD 파이프라인에 자동화된 정책 검증 게이트로 구현
- 제3자 데이터 제공업체에 대한 보안 평가(Security Assessment) 프로세스를 신규 수립하고, 공급망 위험 평가를 분기별로 실행
- AI 모델 학습 파이프라인에 데이터 무결성 검증(Data Integrity Check) 및 프라이버시 보존 기술(차분 프라이버시, 연합 학습) 적용 여부를 코드 리뷰 체크리스트에 포함
- 사용자 데이터 삭제 요청(Right to Erasure)에 대한 자동화된 응답 시스템을 구축하고, 이를 AI 모델 재학습/재배포 워크플로우와 연동하여 최대 72시간 내 처리 보장
- 개인화된 AI 응답에 대한 감사 로그(Audit Log)를 구조화된 형태로 저장하고, 규제 기관 요청 시 24시간 내 제출 가능한 체계 마련
1.2 Veeam Backup & Replication RCE 취약점으로 도메인 사용자가 원격 코드 실행 가능

Veeam Backup & Replication RCE 취약점으로 도메인 사용자가 원격 코드 실행 가능
Veeam이 Backup & Replication 소프트웨어의 원격 코드 실행 취약점(CVE-2026-44963, CVSS 9.4)에 대한 보안 패치를 발표했습니다. 이 취약점은 인증된 도메인 사용자가 Backup Server에서 원격 코드를 실행할 수 있게 합니다.
원문 보기 →Veeam Backup & Replication RCE 취약점 (CVE-2026-44963) 분석
1. 기술적 배경 및 위협 분석
CVE-2026-44963은 Veeam Backup & Replication 소프트웨어에서 발견된 치명적인 원격 코드 실행(RCE) 취약점으로, CVSS 점수 9.4/10.0을 기록했습니다. 이 취약점은 인증된 도메인 사용자가 백업 서버에서 임의의 코드를 실행할 수 있도록 합니다.
주요 위협 요소:
- 공격 전제 조건: 공격자는 유효한 도메인 계정(일반 사용자 권한)만 있으면 됨
- 공격 벡터: 인증 후 네트워크를 통해 원격으로 코드 실행 가능
- 영향 범위: 백업 서버 전체 제어권 탈취 → 모든 백업 데이터 접근/변조/삭제 가능
- 파급 효과: 랜섬웨어 공격 시 백업 복구 메커니즘 자체가 무력화될 위험 존재
- 취약점 유형: 인증 후 RCE로, 일반적으로 백업 서버는 도메인에 가입되어 있어 다수의 도메인 사용자가 접근 가능
이 취약점은 Veeam의 백업 파이프라인 처리 과정에서 입력 검증 부재로 발생한 것으로 추정되며, 공격자는 이를 이용해 SYSTEM 권한으로 코드를 실행할 수 있습니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 CI/CD 파이프라인의 최종 복구 지점(Recovery Point) 을 위협합니다.
- 백업 무결성 손상: 공격자가 백업 서버를 장악하면 모든 백업 데이터를 변조/삭제할 수 있어, 사고 발생 시 신뢰할 수 있는 복구 지점이 사라짐
- 공급망 위험: 백업 인프라는 모든 시스템의 최종 방어선이며, 이 취약점으로 인해 랜섬웨어 대응 전략의 핵심 축이 무너질 수 있음
- 규정 준수 위반: 금융권, 의료 등 규제 산업에서 백업 무결성 손상은 감사 실패 및 법적 책임으로 이어짐
- 운영 중단: 백업 시스템 장악 시 복구 불가능한 데이터 손실로 장기 서비스 중단 발생 가능
- 인증 체계의 허점: “인증된 사용자”라는 조건이 오히려 내부 위협 및 크리덴셜 스터핑 공격에 취약점을 제공
3. 대응 체크리스트
- 긴급 패치 적용: Veeam 공식 보안 권고에 따라 CVE-2026-44963 패치를 즉시 모든 백업 서버에 적용하고, 패치 적용 후 전체 백업 작업의 정상 동작을 검증
- 액세스 제어 강화: 백업 서버에 대한 도메인 사용자 접근 권한을 최소화하고, Veeam 콘솔 접근은 필요한 관리자 계정으로만 제한 (예: Veeam 전용 서비스 계정 사용)
- 네트워크 분리 및 모니터링: 백업 서버를 별도 VLAN으로 분리하고, Veeam 관련 트래픽에 대한 이상 징후 탐지 규칙을 추가하여 비정상적인 코드 실행 시도 모니터링
- 사고 대응 계획 검토: 백업 서버가 손상된 시나리오를 포함한 사고 대응 훈련을 실시하고, 오프라인/에어갭 백업의 무결성을 주기적으로 검증
- 취약점 스캔 자동화: CI/CD 파이프라인에 Veeam 서버의 취약점 스캔을 통합하고, 패치 적용 상태를 지속적으로 모니터링하는 자동화 워크플로우 구축
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.3 Microsoft, Miasma 조사 계속되며 일부 GitHub 리포지토리 복구, 일부는 오프라인 유지

Microsoft, Miasma 조사 계속되며 일부 GitHub 리포지토리 복구, 일부는 오프라인 유지
Microsoft는 최근 보안 사고로 73개의 오픈소스 프로젝트가 정보 탈취 코드에 감염되자 일부 GitHub 리포지토리를 일시적으로 제거했습니다. 회사는 고객과 생태계 보호를 최우선으로 하며, Miasma 조사가 계속되는 동안 일부 리포지토리는 오프라인 상태를 유지하고 있습니다.
원문 보기 →DevSecOps 실무자 관점에서 본 Microsoft GitHub 저장소 침해 사건 분석
1. 기술적 배경 및 위협 분석
이번 사건은 Microsoft의 오픈소스 저장소 73개가 정보 탈취형 악성코드(Information Stealer) 삽입을 목표로 한 공급망 공격(Supply Chain Attack)에 노출된 사례입니다. 공격자는 정상적인 GitHub 저장소의 코드를 변조하여 빌드 과정 또는 최종 배포 파일에 악성 코드를 주입한 것으로 추정됩니다. Miasma(미아스마)라는 명칭의 조사 코드명이 사용된 점으로 보아, 내부 조사가 장기화되고 있으며 침해 범위가 단순한 저장소 도용을 넘어 CI/CD 파이프라인, 시크릿 관리, 패키지 서명 체계 등 복합적인 공격 벡터를 포함할 가능성이 높습니다. 특히 오픈소스 저장소의 특성상 커밋 히스토리 변조나 웹훅(Webhook) 악용을 통한 자동 배포 파이프라인 감염 시, 하위 소비자(다운스트림)까지 연쇄적으로 영향을 받을 수 있어 위험도가 매우 높습니다.
2. 실무 영향 분석
DevSecOps 실무자에게 이 사건은 코드 저장소의 무결성 보증과 빌드 체인의 신뢰성 확보가 얼마나 중요한지를 다시 한번 상기시킵니다. 구체적으로:
- 의존성 트리 검증 필요: Microsoft 저장소를 직접 또는 간접적으로 의존하는 조직은 영향 평가가 필수적이며, 특히
package.json,requirements.txt,go.mod등에서 참조하는 패키지의 해시값(SHA256)과 서명을 재검증해야 합니다. - CI/CD 파이프라인 감사: GitHub Actions, Azure DevOps 등에서 사용하는 시크릿(토큰, API 키)이 노출되었을 가능성을 고려해 전면 교체 및 순환(Rotation)이 필요합니다.
- 저장소 접근 제어 강화: “Write” 권한을 가진 계정의 MFA(다중 인증) 적용 여부, 브랜치 보호 규칙(Branch Protection Rules)의 강도, 그리고 승인된 서명 커밋(Verified Commits) 사용 여부를 점검해야 합니다.
- 포렌식 대비: 사고 발생 시 빠른 대응을 위해 저장소의 Git 로그, 이벤트 로그, CI/CD 실행 로그를 중앙화된 SIEM에 연동하고, 이상 징후 탐지 규칙을 사전에 정의해야 합니다.
3. 대응 체크리스트
- 의존성 검증: 프로젝트가 참조하는 모든 외부 저장소(특히 Microsoft GitHub 저장소)의 최근 커밋 히스토리를 검토하고, 예상치 못한 변경이 있는지 자동화된 도구(Dependabot, Snyk 등)로 스캔하십시오.
- 시크릿 순환: CI/CD 파이프라인에서 사용 중인 모든 토큰, SSH 키, API 키를 즉시 교체하고, GitHub Secrets와 Azure Key Vault 등 중앙 관리 체계로 이관하십시오.
- 브랜치 보호 규칙 강화:
main/master브랜치에 대해 필수 리뷰, 상태 체크(CI 통과), 서명 커밋 요구, 강제 푸시 금지 규칙을 적용하십시오. - CI/CD 파이프라인 무결성 체크: GitHub Actions 워크플로우 파일에서 외부 액션(특히 써드파티 액션)의 정확한 버전(pin to SHA)을 사용하고,
GITHUB_TOKEN의 최소 권한 원칙을 재확인하십시오. - 사고 대응 훈련: 공급망 공격 시나리오를 바탕으로 모의 훈련을 실시하여 저장소 격리, 롤백, 포렌식 수집 절차를 점검하십시오.
2. AI/ML 뉴스
2.1 NVIDIA Confidential Computing, Apple의 Private Cloud Compute 확장 지원
NVIDIA Confidential Computing, Apple의 Private Cloud Compute 확장 지원
NVIDIA의 Confidential Computing 기술이 적용된 GPU가 Apple의 Private Cloud Compute(PCC)에서 기밀 추론을 위해 사용되며, Apple 데이터 센터를 넘어 Google Cloud로 확장되고 있습니다.
원문 보기 →요약
NVIDIA의 Confidential Computing 기술이 적용된 GPU가 Apple의 Private Cloud Compute(PCC)에서 기밀 추론을 위해 사용되며, Apple 데이터 센터를 넘어 Google Cloud로 확장되고 있습니다. Apple WWDC에서 공개된 이 기술은 Apple과 Google이 공동 구축한 Apple Foundation Models의 서버 측 추론을 지원합니다.
2.2 Gemini 3.5 Live Translate로 유연하고 자연스러운 음성 번역

Gemini 3.5 Live Translate로 유연하고 자연스러운 음성 번역
Gemini 3.5 Live Translate가 Google AI Studio, Google Translate, Google Meet에 실시간 자연스러운 음성 번역 기능을 제공한다.
원문 보기 →2.3 Nextdoor 엔지니어들이 Codex를 활용해 한계 없이 개발하는 방법
Nextdoor 엔지니어들이 Codex를 활용해 한계 없이 개발하는 방법
Nextdoor의 엔지니어들은 Codex와 GPT-5.5를 활용하여 재현이 어려운 문제를 조사하고, 여러 플랫폼에서 빌드하며, 제품 성과에 집중하고 있습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Claude Fable 5: Google Cloud에서 사용 가능
Claude Fable 5: Google Cloud에서 사용 가능
Anthropic의 최신 프론티어 모델인 Claude Fable 5가 Google Cloud에서 일반 공급됩니다. 이번 출시는 최신 모델을 Agent Platform에 직접 제공하려는 지속적인 노력의 일환입니다. Claude Fable 5는 강력한 안전장치를 갖춘 Anthropic 모델의 최고 성능을 모든 고객에게 제공합니다.
원문 보기 →3.2 Gemini for Government: 미션 임팩트를 위한 청사진

Gemini for Government: 미션 임팩트를 위한 청사진
공공 부문이 AI 파일럿 실험 단계를 넘어 실제 생산성 향상과 서비스 개선을 추구하는 중요한 전환점에 도달했습니다. Gemini for Government는 즉각적인 미션 임팩트 창출에 초점을 맞춘 청사진을 제공합니다.
원문 보기 →3.3 리포트: GKE Inference Gateway, AI 응답 속도 최대 92% 향상
리포트: GKE Inference Gateway, AI 응답 속도 최대 92% 향상
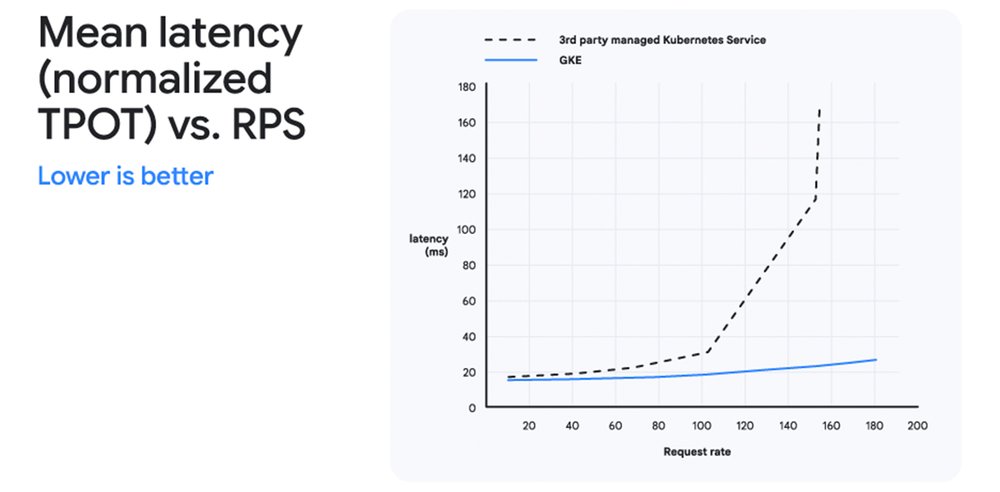
Google Kubernetes Engine (GKE) Inference Gateway가 실시간 모델 서버 메트릭을 기반으로 생성형 AI 워크로드를 지능적으로 라우팅하여 AI 첫 토큰 응답 대기시간(TTFT)을 최대 약 92% 단축한다는 보고서가 발표되었습니다. 이는 비용이 많이 드는 가속기 유휴 시간을 최소화하고 인프라 효율성을 극대화하는 데 도움이 됩니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 npm v12의 예정된 주요 변경 사항

npm v12의 예정된 주요 변경 사항
npm v12가 npm install에 보안 관련 기본 변경 사항을 도입하며, 현재 npm 11.16.0 이상에서 경고를 통해 미리 확인할 수 있습니다.
원문 보기 →4.2 Claude Fable 5가 GitHub Copilot에서 일반 공급됩니다
Claude Fable 5가 GitHub Copilot에서 일반 공급됩니다
Anthropic의 Claude Fable 5가 GitHub Copilot에서 일반 공급되며, Mythos 클래스 최초의 모델로 장기 자율 코딩 및 지식 작업을 위해 설계되었습니다.
원문 보기 →4.3 비활성 저장소의 정기적 코드 스캔
비활성 저장소의 정기적 코드 스캔
GitHub code scanning이 이제 6개월 이상 푸시나 풀 리퀘스트가 없는 비활성 리포지토리에 대해 예약된 보안 스캔을 지원합니다. 조직은 이를 통해 지속적인 보안 유지가 가능합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Chainalysis와 한국경찰청(KNPA), 가상자산 수사 역량 강화를 위한 MoU 체결
Chainalysis와 한국경찰청(KNPA), 가상자산 수사 역량 강화를 위한 MoU 체결
2026년 4월, Chainalysis가 한국 경찰청(KNPA)과 가상자산 수사 역량 강화를 위한 업무협약(MoU)을 체결했습니다. 이번 협력은 블록체인 분석 기술을 활용한 디지털 범죄 대응 체계를 강화하는 데 목적이 있습니다.
원문 보기 →5.2 체이널리시스와 대한민국 경찰청(KNPA), 디지털 자산 수사 역량 강화를 위한 양해각서(MoU) 체결
체이널리시스와 대한민국 경찰청(KNPA), 디지털 자산 수사 역량 강화를 위한 양해각서(MoU) 체결
오늘 체이널리시스는 대한민국 경찰청(KNPA)과 디지털 자산 범죄 수사 협력을 강화하기 위한 양해각서(MoU)를 체결했습니다. 이번 협약은 교육, 인증, 실무형 수사 프로그램 The post 체이널리시스와 대한민국 경찰청(KNPA), 디지털 자산 수사 역량 강화를 위한 양해각서(MoU) 체결 appeared first on Chainalysis
원문 보기 →5.3 전통 금융, 기관들의 Bitcoin 저가 매수로 암호화폐로 몰려들다: Axios
전통 금융, 기관들의 Bitcoin 저가 매수로 암호화폐로 몰려들다: Axios
Axios에 따르면 전통 금융(TradFi) 기관들이 Bitcoin 가격 하락을 매수 기회로 삼으며 암호화폐에 대한 회의론을 버리고 있으며, 이러한 변화는 2026년에 가속화되고 있습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 하나를 넘어 확장하기: Airbnb가 멀티 프로덕트 세상을 위해 데이터 아키텍처를 진화시킨 방법 | Airbnb Engineering | Airbnb는 2025년 Summer Release를 통해 Homes, Experiences, Services로 확장하며 데이터 인프라를 진화시켰습니다. 데이터 엔지니어와 분석 엔지니어는 새로운 제품군을 통합하기 위해 일관되고 유연한 데이터 모델링 프레임워크를 구축했습니다. 이는 10년 된 기존 아키텍처를 빠르게 개편한 결과입니다 |
| Android 빌드 대기 시간 없애기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER ENGINEERING DAY 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 사내 Pod 오케스트레이션 툴인 N3R과 GitHub ARC를 결합하여, 리소스 소모가 큰 Android 빌드 환경을 동적으로 할당하고 CI/CD 병목 현상을 해결한 시스템 개발 경험을 공유합니다 |
| 빠르게 움직이는 조직에서, TAM은 어떻게 문제를 해결할까? | 토스 기술 블로그 | 토스와 카카오페이 Technical Account Manager들의 만남, 그 후기를 들려드립니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 3건 | The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 2건 | NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 제로데이 | 1건 | BleepingComputer 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Veeam Backup & Replication RCE 취약점으로 도메인 사용자가 원격 코드 실행 가능 (CVE-2026-44963) 관련 긴급 패치 및 영향도 확인
- Microsoft, Miasma 조사 계속되며 일부 GitHub 리포지토리 복구, 일부는 오프라인 유지 관련 긴급 패치 및 영향도 확인
- Microsoft Defender ‘RoguePlanet’ 제로데이가 SYSTEM 권한을 부여 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 러시아 연계 그룹, WinRAR 취약점 악용해 우크라이나에서 스틸러 유포 (CVE-2025-8088) 관련 보안 검토 및 모니터링
- Amazon SageMaker AI에서 NVIDIA Isaac Lab으로 로봇 강화 학습 확장 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA Confidential Computing, Apple의 Private Cloud Compute 확장 지원 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 2건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 1건 인용 |
🔗 관련 포스트
- 2026년 06월 09일 주간 보안 다이제스트: 제로데이·패치·클라우드 (29건) — 2026-06-09
- 2026년 06월 11일 주간 보안 다이제스트: 제로데이·클라우드·패치 (30건) — 2026-06-11
- 2026년 06월 07일 주간 보안 다이제스트: DNS 유출·제로데이·AI 에이전트 (16건) — 2026-06-07
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요