
- The Hacker News: ShinyHunters, Oracle PeopleSoft 제로데이(CVE-2026-35273)를 악용해
- The Hacker News: 새로운 GreatXML 익스플로잇, 복구 파티션 XML 파일을 통해 Windows BitLocker 우회
- The Hacker News: Gentlemen 랜섬웨어, 478명 피해자 발생 및 웜처럼 확산 가능
- Google Cloud Blog: 기밀 AI의 새로운 시대를 여는 동력
서론
안녕하세요, Twodragon입니다.
2026년 06월 12일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | ShinyHunters, Oracle PeopleSoft 제로데이(CVE-2026-35273)를 악용해 대학 침해 | 🔴 Critical |
| 🔒 Security | The Hacker News | 새로운 GreatXML 익스플로잇, 복구 파티션 XML 파일을 통해 Windows BitLocker 우회 | 🟠 High |
| 🔒 Security | The Hacker News | Gentlemen 랜섬웨어, 478명 피해자 발생 및 웜처럼 확산 가능 | 🔴 Critical |
| 🤖 AI/ML | Google AI Blog | 버지니아주 내 새로운 커뮤니티 투자가 지역 일자리를 지원하고 에너지 가격 접근성을 확대합니다. | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 큰 할인에 더 큰 플레이: GeForce NOW 여름 세일로 멤버십 할인 혜택 | 🟠 High |
| 🤖 AI/ML | Cointelegraph | AI 연구원, 이미 Anthropic의 Fable 5 가드레일을 우회했다고 주장 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 기밀 AI의 새로운 시대를 여는 동력 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Looker 에이전트로 대시보드를 대화형 데이터 경험으로 전환 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 우리 팀이 반드시 구축해야 할 10가지 필수 프롬프트 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Enterprise Server 3.21 정식 출시 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: ShinyHunters, Oracle PeopleSoft 제로데이(CVE-2026-35273)를 악용해 대학 침해, Gentlemen 랜섬웨어, 478명 피해자 발생 및 웜처럼 확산 가능 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: 새로운 GreatXML 익스플로잇, 복구 파티션 XML 파일을 통해 Windows BitLocker 우회, 버지니아주 내 새로운 커뮤니티 투자가 지역 일자리를 지원하고 에너지 가격 접근성을 확대합니다., 큰 할인에 더 큰 플레이: GeForce NOW 여름 세일로 멤버십 할인 혜택 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 ShinyHunters, Oracle PeopleSoft 제로데이(CVE-2026-35273)를 악용해 대학 침해

ShinyHunters, Oracle PeopleSoft 제로데이(CVE-2026-35273)를 악용해 대학 침해
ShinyHunters 그룹이 Oracle PeopleSoft의 제로데이 취약점(CVE-2026-35273)을 악용하여 대학 시스템을 침해하고 데이터를 탈취한 후 금전을 요구했습니다. Google Mandiant는 이 그룹을 UNC6240으로 추적하며, 공격은 5월 27일부터 6월 9일 사이에 발생했고 Oracle은 6월 10일에야 패치를 발표했습니다.
원문 보기 →DevSecOps 관점 Oracle PeopleSoft Zero-Day (CVE-2026-35273) 분석
1. 기술적 배경 및 위협 분석
해당 취약점(CVE-2026-35273)은 Oracle PeopleSoft 제품군에서 발견된 제로데이로, ShinyHunters(UNC6240) 그룹이 2025년 5월 27일부터 6월 9일까지 대학 시스템을 대상으로 적극 악용했다. Oracle은 6월 10일에야 보안 패치를 발표했으므로, 공격자들은 약 2주간 패치되지 않은 취약점을 활용할 수 있었다.
핵심 위협 요소:
- 제로데이 기간: 패치 발표 전 14일간의 무방비 기간 존재
- 타겟: 대학(University) - 일반적으로 보안 투자 부족, 다양한 레거시 시스템, 대규모 개인정보(PII) 보유
- 공격자: ShinyHunters - 데이터 탈취 후 협박(extortion)을 주요 수익 모델로 삼는 조직
- 공격 벡터: PeopleSoft는 ERP/HR/HCM 시스템으로, 학생/교직원 개인정보, 재정 데이터, 연구 데이터 등 민감 정보에 직접 접근 가능
2. 실무 영향 분석
DevSecOps 실무자 관점에서의 심각성:
-
공급망 리스크: PeopleSoft는 대학의 핵심 ERP 시스템으로, 이 취약점 하나로 전체 인프라가 위험에 노출됨. CI/CD 파이프라인 내 PeopleSoft 관련 모듈이나 커스텀 개발 코드가 있다면 추가 위험 발생 가능
-
탐지 지연: 제로데이 기간 동안 기존 SIEM/IDS 룰로 탐지 불가. 공격자는 정상적인 PeopleSoft 트래픽으로 위장했을 가능성이 높음
-
패치 관리 실패: Oracle이 6월 10일 패치를 발표했으나, 대학 조직의 변경 관리 프로세스(테스트, 승인, 배포)로 인해 실제 패치 적용까지 추가 시간 소요됨
-
데이터 유출 후 협박: 이미 데이터가 탈취된 경우, 복구보다는 협박 대응 및 법적/규제 리스크(개인정보보호법, GDPR 등)가 더 큰 문제
-
DevOps 환경 특수성: 대학은 개발/연구 목적으로 다양한 환경(개발, 스테이징, 프로덕션)을 운영하는데, 이들 간 네트워크 분리가 미흡하면 공격 범위 확대 가능
3. 대응 체크리스트
- PeopleSoft 인스턴스 즉시 식별 및 패치 적용: 운영 중인 모든 PeopleSoft 버전을 확인하고, Oracle이 제공한 패치(CVE-2026-35273 관련)를 즉시 테스트 환경에서 검증 후 프로덕션에 긴급 배포
- 5월 27일~6월 9일 기간 로그 포렌식 분석: PeopleSoft 감사 로그, 웹 서버 로그, 데이터베이스 접근 로그를 분석하여 비정상적인 쿼리, 대량 데이터 다운로드, 의심스러운 세션 패턴 식별
- 네트워크 세그멘테이션 강화: PeopleSoft 서버를 포함한 ERP 시스템에 대해 제로 트러스트 아키텍처 적용 - 개발/스테이징 환경과 프로덕션 환경 간 엄격한 ACL 및 방화벽 규칙 재검토
- WAF/IPS 룰 업데이트 및 가상 패치 적용: Oracle 패치 이전 기간을 대비해 WAF에 가상 패치(virtual patch) 룰을 생성하여 알려진 공격 패턴 차단 및 PeopleSoft 관련 비정상 트래픽 탐지 룰 추가
- 협박 대응 프로세스 점검: 데이터 유출이 확인된 경우를 대비해 법무팀, 보안팀, 경영진 간 협박 대응 SOP(표준운영절차)를 사전에 정의하고, 유출된 데이터 종류(개
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.2 새로운 GreatXML 익스플로잇, 복구 파티션 XML 파일을 통해 Windows BitLocker 우회

새로운 GreatXML 익스플로잇, 복구 파티션 XML 파일을 통해 Windows BitLocker 우회
보안 연구자 Chaotic Eclipse가 Windows BitLocker를 우회하는 새로운 GreatXML 익스플로잇을 공개했습니다. 이는 Windows Defender 오프라인 스캔 과정에서 복구 파티션의 XML 파일을 악용하며, 연구자는 우연히 발견했으며 총 4시간이 걸렸다고 밝혔습니다.
원문 보기 →DevSecOps 실무자 관점에서 본 GreatXML BitLocker 우회 취약점 분석
1. 기술적 배경 및 위협 분석
GreatXML은 Windows BitLocker 암호화를 우회하는 새로운 공격 기법으로, BitLocker 복구 파티션의 XML 파일 처리 과정에서 발생하는 취약점을 악용합니다. 공격자는 복구 파티션 내 XML 파서가 사용자 입력을 적절히 검증하지 않는 점을 이용해, 악의적인 XML 구조를 주입함으로써 BitLocker 보호를 무력화합니다.
이 취약점은 Windows Defender 오프라인 스캔 기능 사용 시 노출되는 복구 환경(Windows RE) 에서 특히 위험합니다. 공격자는 물리적 접근 권한만 있으면, 시스템 부팅 과정에서 복구 파티션의 XML 파일을 변조하여 BitLocker 키를 추출하거나 암호화를 우회할 수 있습니다. 연구원은 단 4시간 만에 이 취약점을 발견했다고 밝혔으며, 이는 BitLocker 보안 모델의 근본적인 설계 결함을 시사합니다.
위협 수준: 높음 - 물리적 접근이 가능한 환경(노트북 도난, 데이터 센터 내부 위협)에서 실질적인 데이터 유출 위험 존재
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 다음과 같은 영향을 미칩니다:
- CI/CD 파이프라인 보안: 빌드 서버나 에이전트가 BitLocker로 암호화된 환경에서 실행될 경우, 공격자가 물리적 접근을 통해 암호화를 우회하고 빌드 아티팩트, 소스 코드, 인증서 등에 접근 가능
- 개발자 워크스테이션: 원격 개발 환경이나 BYOD 정책 하에서 BitLocker에 의존하는 경우, 실제 보안 수준이 기대보다 낮을 수 있음
- 인프라 보안: 클라우드 호스팅 서버의 로컬 디스크 암호화(BitLocker)가 무력화될 경우, IaC(Infrastructure as Code) 스크립트, 시크릿 관리 도구 설정 파일 등이 노출될 위험
- 규정 준수: GDPR, HIPAA 등 규제 요구사항을 BitLocker로 충족했다고 가정한 환경에서 실제로는 데이터 보호가 취약해질 수 있음
3. 대응 체크리스트
- BitLocker 복구 파티션 XML 처리 업데이트 확인: Microsoft의 공식 보안 패치가 발표되는 즉시 모든 BitLocker 사용 시스템에 적용
- 물리적 접근 통제 강화: 데이터 센터, 개발자 워크스테이션에 대해 BIOS/UEFI 비밀번호 설정 및 Secure Boot 활성화로 복구 환경 변조 차단
- 대체 디스크 암호화 솔루션 평가: 중요 데이터가 저장된 시스템은 BitLocker 외에 TPM 기반 추가 보호 계층 또는 LUKS, VeraCrypt 등 대체 솔루션 도입 검토
- CI/CD 파이프라인 암호화 재검토: 빌드 서버와 에이전트의 디스크 암호화 방식을 재평가하고, BitLocker 우회 시 데이터 유출을 방지하기 위한 추가 보안 계층(예: 파일 수준 암호화, HSM 사용) 적용
- 보안 모니터링 강화: 복구 파티션 변경 이벤트(Event ID 507 등)에 대한 로그 수집 및 이상 징후 탐지 규칙 추가
1.3 Gentlemen 랜섬웨어, 478명 피해자 발생 및 웜처럼 확산 가능

Gentlemen 랜섬웨어, 478명 피해자 발생 및 웜처럼 확산 가능
The Gentlemen 랜섬웨어가 478명의 피해자를 발생시켰으며 웜처럼 확산될 수 있는 것으로 나타났습니다. 이 위협 그룹은 초기에 LockBit, Qilin, Medusa와 같은 다양한 ransomware-as-a-service(RaaS) 체계의 리소스를 활용하는 이중 갈취 공격을 수행하는 제휴사로 활동했습니다.
원문 보기 →1. 기술적 배경 및 위협 분석
The Gentlemen 랜섬웨어는 단순한 단일 그룹이 아닌, RaaS(Ransomware-as-a-Service) 생태계의 진화된 형태로 분석됩니다. 이 그룹은 LockBit, Qilin, Medusa 등 여러 유명 RaaS의 제휴사(Affiliate)로 활동하며 역량을 축적한 후, 자체 운영으로 전환했습니다. 핵심 위협은 워크처럼 자가 전파(Self-Propagating) 기능을 탑재했다는 점입니다. 이는 네트워크 내 취약점(예: SMB 취약점, RDP 노출)을 악용해 수동 개입 없이도 내부망 전체로 확산될 수 있음을 의미합니다. 또한 이중 갈취(Double Extortion) 전략을 사용해 데이터 암호화와 함께 탈취한 데이터를 유출하겠다고 협박하며, 피해자 수가 478명에 달해 이미 상당한 규모의 공격 인프라를 구축했음을 시사합니다.
2. 실무 영향 분석
DevSecOps 환경에서는 CI/CD 파이프라인 및 컨테이너 레지스트리가 새로운 공격 표면이 될 수 있습니다. 웜 확산 특성상, 취약한 자격 증명이나 패치되지 않은 미들웨어를 통해 개발·스테이징·프로덕션 환경 간 수평적 이동이 용이합니다. 특히 서비스 계정(Service Account)의 과도한 권한이나 비밀 관리(Secret Management) 미비가 주요 침투 경로가 될 수 있습니다. 또한 RaaS 제휴 경험으로 인해 다양한 암호화 기법과 C2 통신 패턴을 보유하고 있어, 기존 시그니처 기반 탐지(EDR/SIEM)만으로는 대응이 어렵습니다. 공급망 공급망(Supply Chain) 리스크도 증가하므로, 외부 라이브러리나 베이스 이미지의 무결성 검증이 필수적입니다.
3. 대응 체크리스트
- 네트워크 세그먼테이션 강화: 개발/스테이징/프로덕션 환경 간 방화벽 규칙을 재검토하고, SMB/RDP 등 불필요한 프로토콜을 차단하거나 VPN/VPN+ZTNA로 대체
- [ 자격 증명 및 비밀 관리 감사: CI/CD 파이프라인과 Kubernetes 시크릿에 저장된 모든 서비스 계정의 권한을 최소 권한 원칙으로 재구성하고, 주기적인 순환 정책 적용
- 이상 행동 탐지 규칙 업데이트: 웜 확산 패턴(예: 단시간 내 다수의 내부 IP로 SMB 연결 시도)을 SIEM/SOAR에 사용자 정의 탐지 룰로 추가
- 복구 절차 정기 훈련: 암호화 및 데이터 유출 시나리오를 포함한 랜섬웨어 대응 훈련을 분기별로 실시하고, 백업 데이터의 오프라인 보관 및 복원 시간(SLA) 측정
- 공급망 보안 강화: 컨테이너 이미지 스캔(CVE 취약점)과 소프트웨어 구성 분석(SBOM)을 CI/CD 게이트에 통합하여 승인되지 않은 라이브러리 사용 차단
2. AI/ML 뉴스
2.1 버지니아주 내 새로운 커뮤니티 투자가 지역 일자리를 지원하고 에너지 가격 접근성을 확대합니다.
버지니아주 내 새로운 커뮤니티 투자가 지역 일자리를 지원하고 에너지 가격 접근성을 확대합니다.
Google은 버지니아 지역 일자리 창출과 에너지 비용 절감을 위해 차세대 인력 양성 및 에너지 프로그램에 대한 커뮤니티 투자를 확대하고 있습니다.
원문 보기 →2.2 큰 할인에 더 큰 플레이: GeForce NOW 여름 세일로 멤버십 할인 혜택

큰 할인에 더 큰 플레이: GeForce NOW 여름 세일로 멤버십 할인 혜택
GeForce NOW의 여름 세일이 시작되어 12개월 멤버십을 최대 70달러 할인된 가격에 제공합니다. 이번 기회에 Ultimate 멤버십으로 업그레이드하여 클라우드 게이밍의 최고 성능을 경험할 수 있습니다.
원문 보기 →2.3 AI 연구원, 이미 Anthropic의 Fable 5 가드레일을 우회했다고 주장

AI 연구원, 이미 Anthropic의 Fable 5 가드레일을 우회했다고 주장
AI 연구자 ”Pliny the Liberator”가 Anthropic의 새 모델 Fable 5에서 안전장치를 우회했다고 주장하며, ”사상 경찰이 놓친 울타리의 구멍을 교묘히 찾아냈다”고 밝혔다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 기밀 AI의 새로운 시대를 여는 동력
기밀 AI의 새로운 시대를 여는 동력
Google Cloud는 가장 까다로운 AI 워크로드를 위한 고급 보안 인프라를 제공하며, WWDC 2026에서 발표된 Apple의 Private Cloud Compute(PCC) 시스템 확장에 협력하게 되어 기쁘게 생각합니다.
원문 보기 →3.2 Looker 에이전트로 대시보드를 대화형 데이터 경험으로 전환
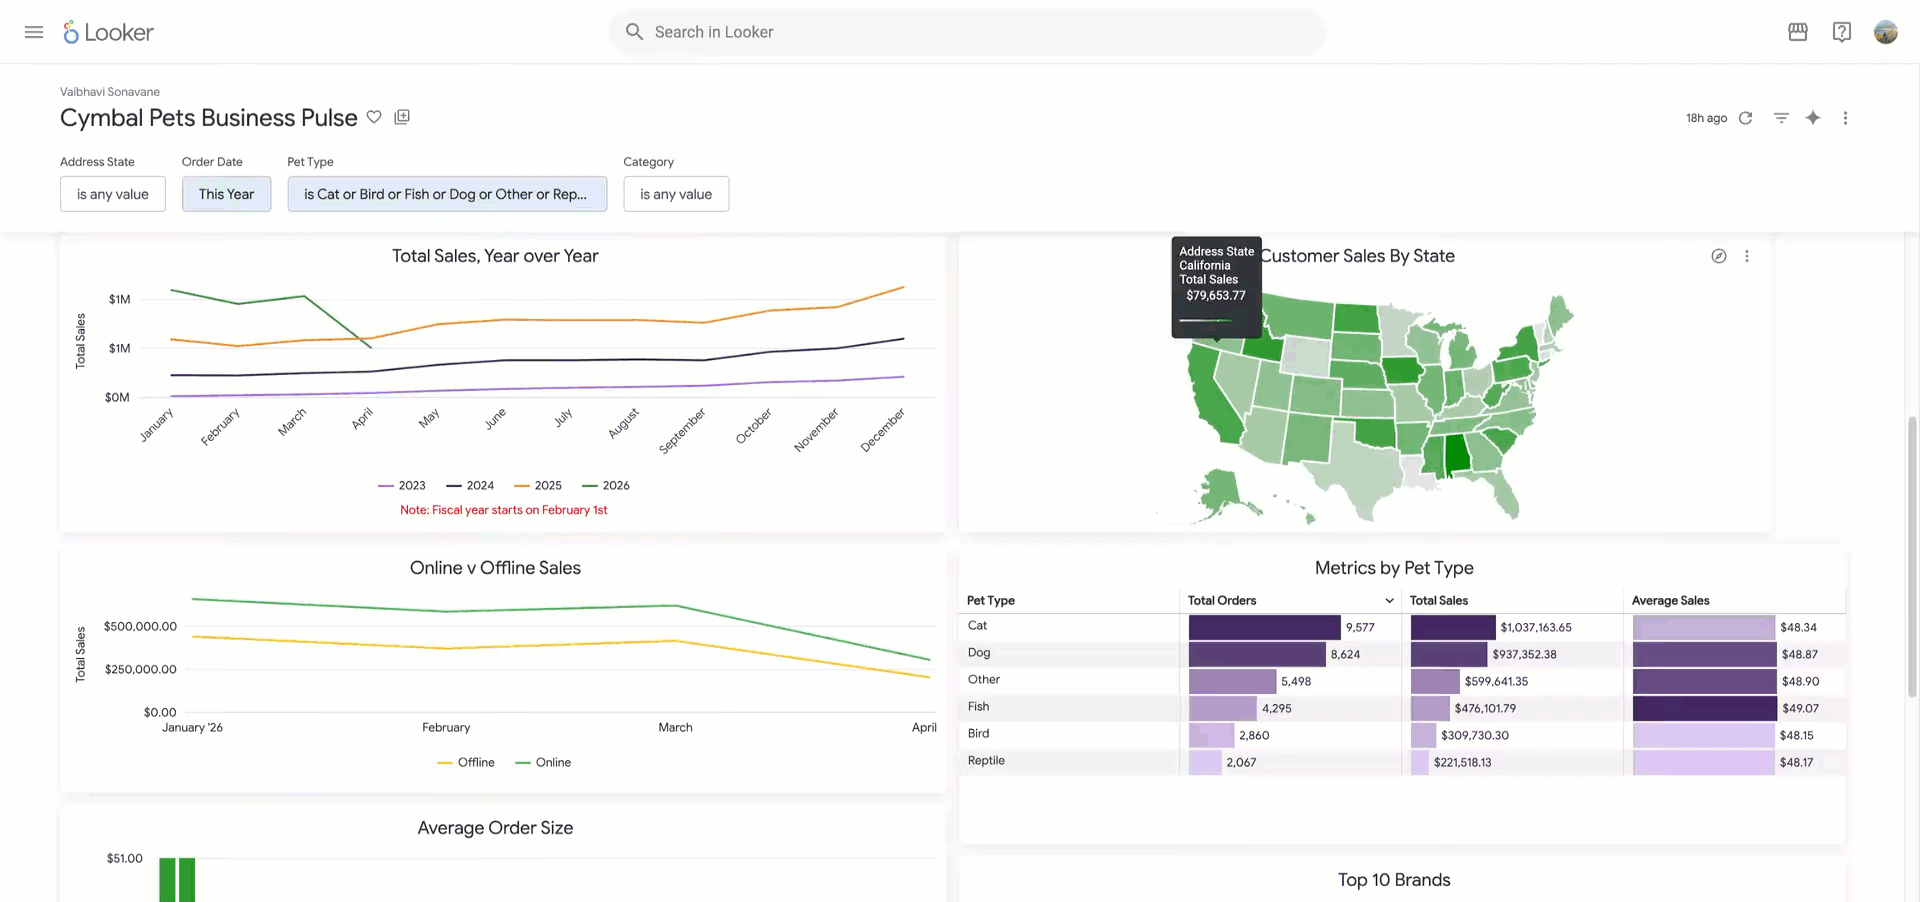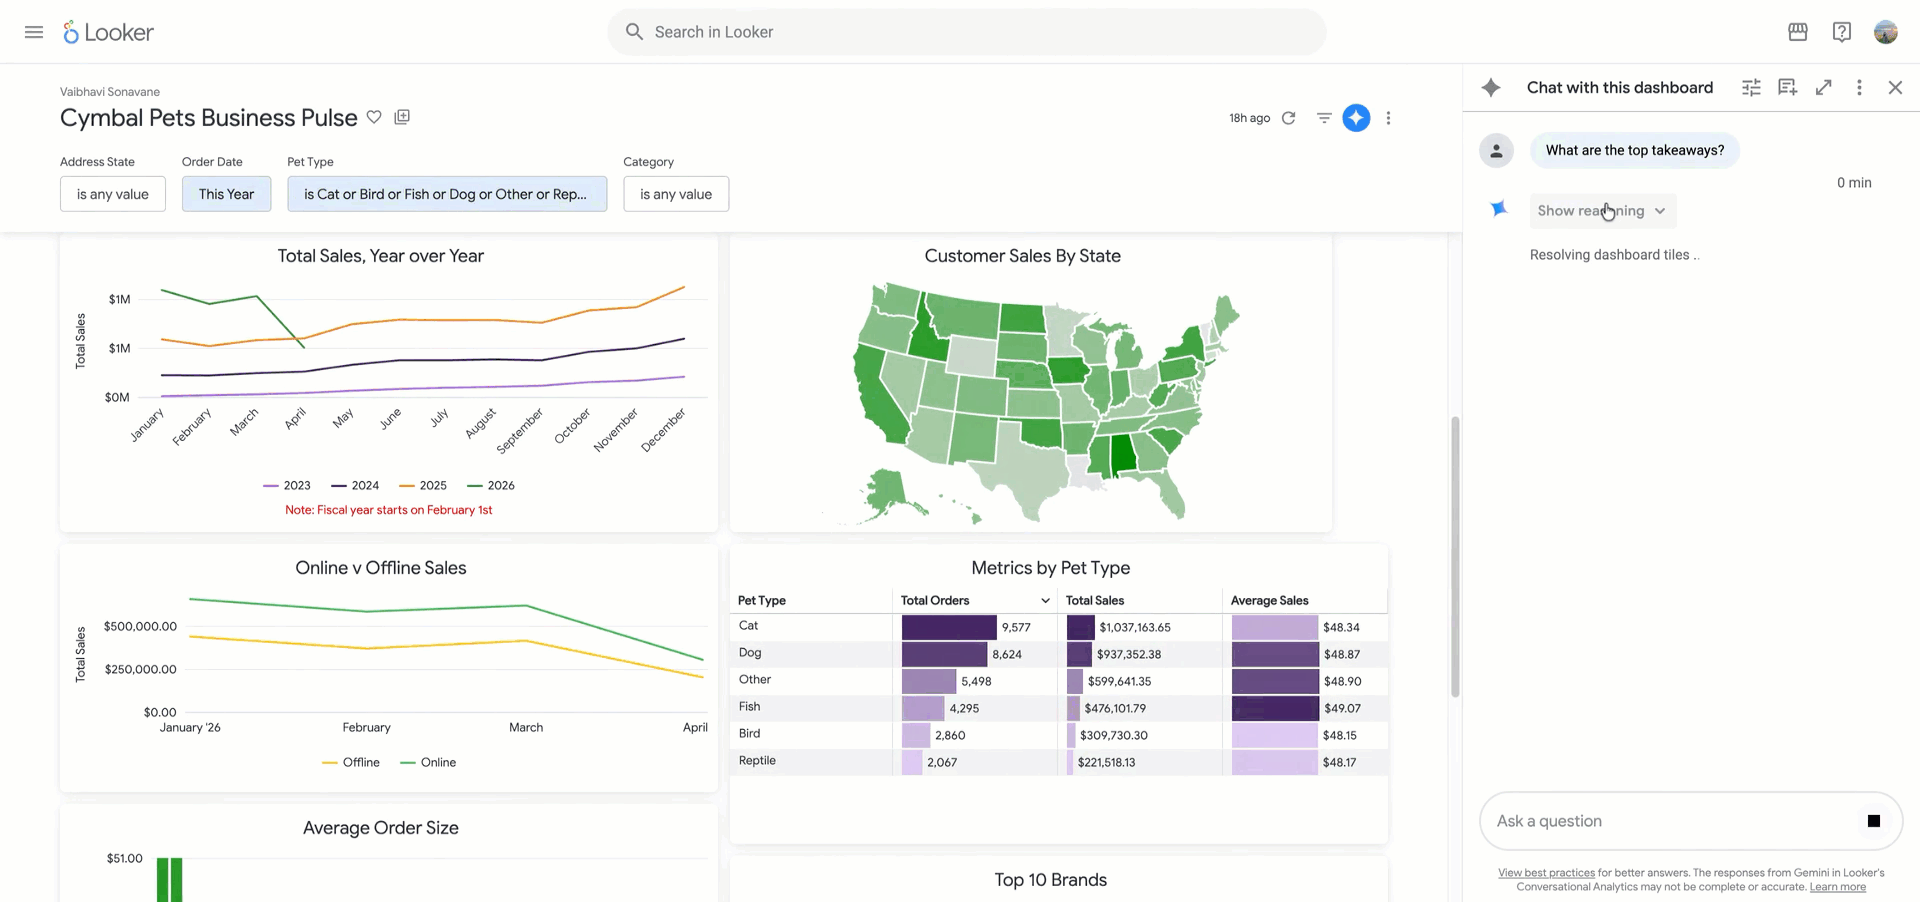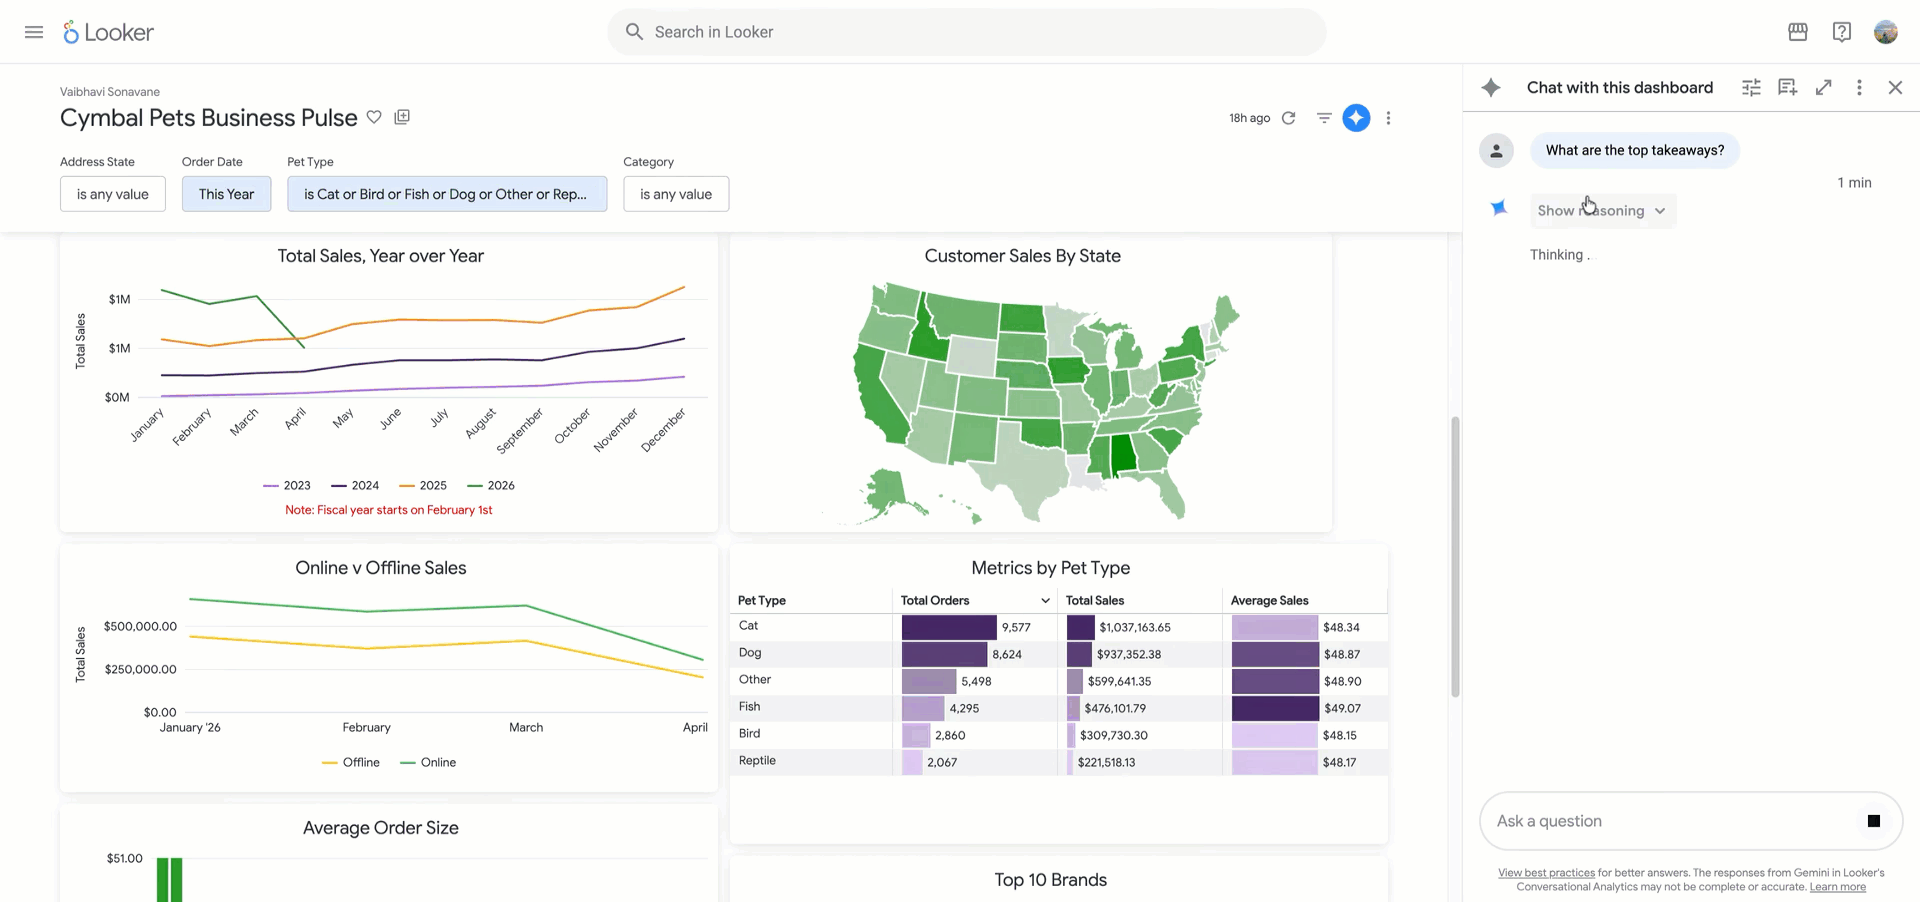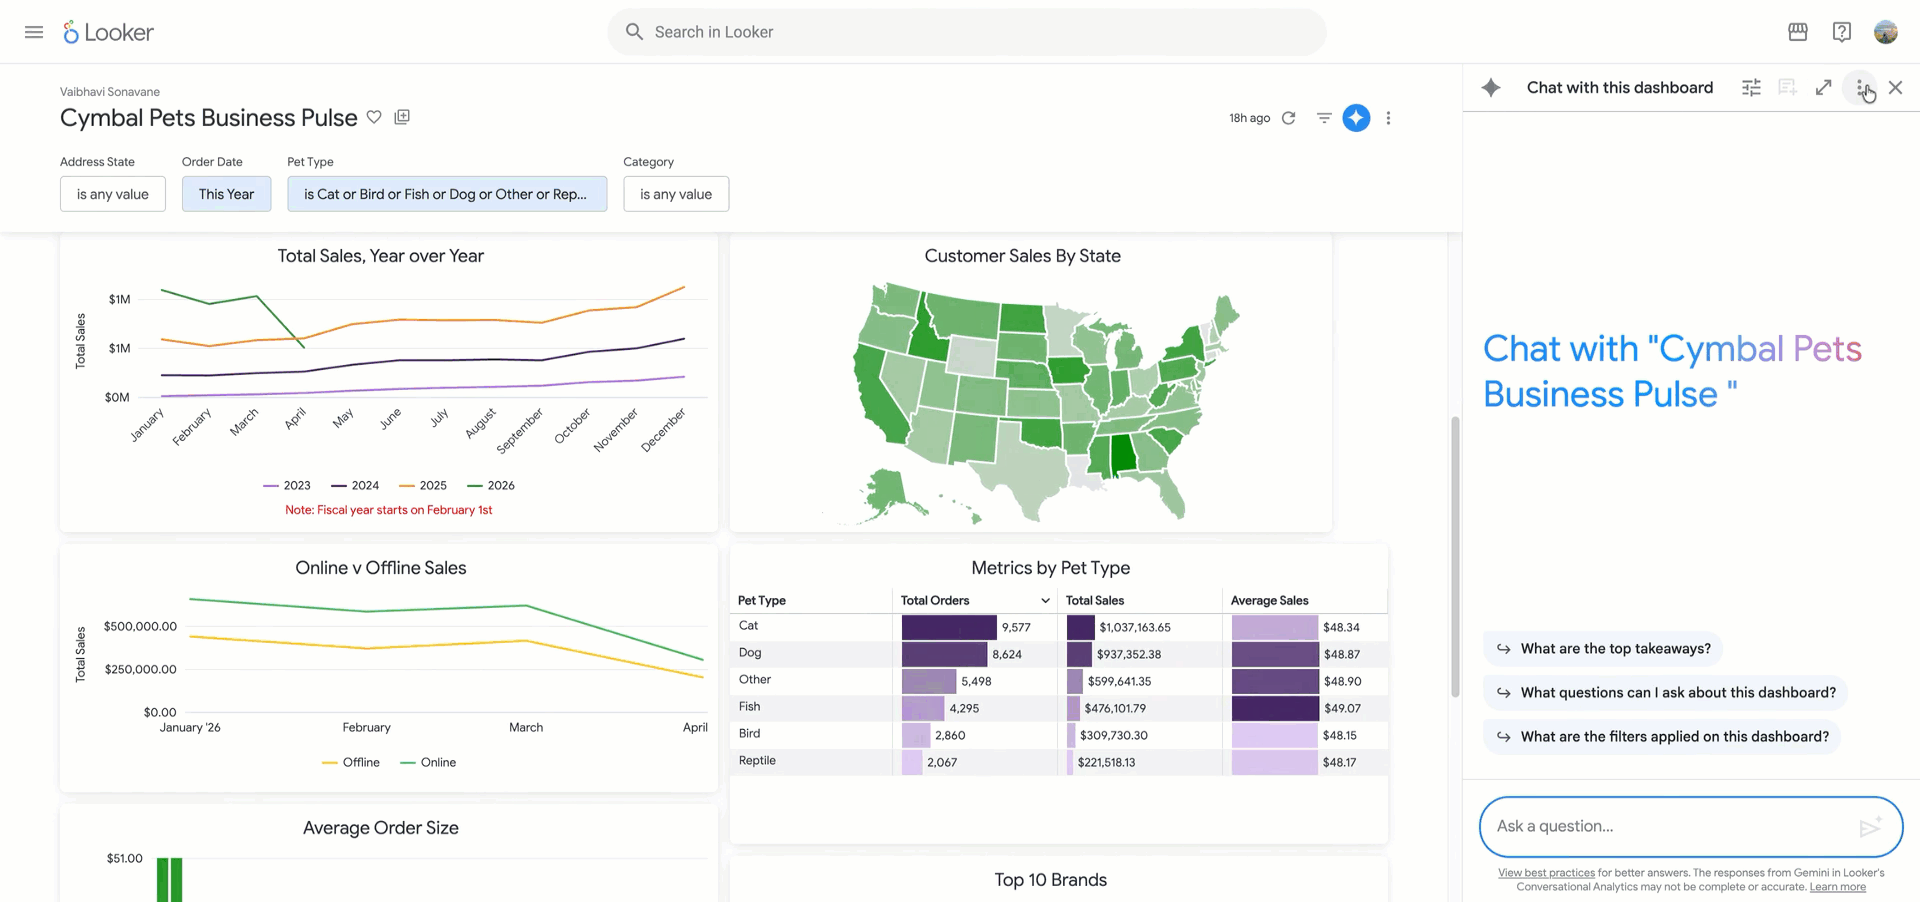
Looker 에이전트로 대시보드를 대화형 데이터 경험으로 전환
Looker agents를 통해 대시보드를 대화형 데이터 경험으로 전환할 수 있습니다. 기존 대시보드는 상호작용이 부족하고 후속 질문이 불가능하여 사용자가 워크플로우를 벗어나거나 데이터 분석가에게 의존해야 했습니다.
원문 보기 →3.3 우리 팀이 반드시 구축해야 할 10가지 필수 프롬프트
우리 팀이 반드시 구축해야 할 10가지 필수 프롬프트
AI를 활용하는 고급 사용자들은 즉흥적으로 프롬프트를 작성하는 대신, 시간이 지남에 따라 개선하고 거의 모든 프로젝트에 사용하는 핵심 프롬프트 세트를 보유하고 있습니다. 이들은 단일 오류 메시지 디버깅, 이메일 리팩토링, 빠른 boilerplate 생성 등 특정 작업을 위해 고도로 정제된 프롬프트를 활용합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Enterprise Server 3.21 정식 출시
GitHub Enterprise Server 3.21 정식 출시
GitHub Enterprise Server 3.21이 정식 출시되어 배포 효율성, 모니터링 기능, 코드 보안 및 정책 관리가 개선되었으며, 조직 맞춤 속성 기능이 일반에 공개되었습니다.
원문 보기 →4.2 봇이 생성한 풀 리퀘스트는 승인되면 워크플로우를 실행할 수 있습니다
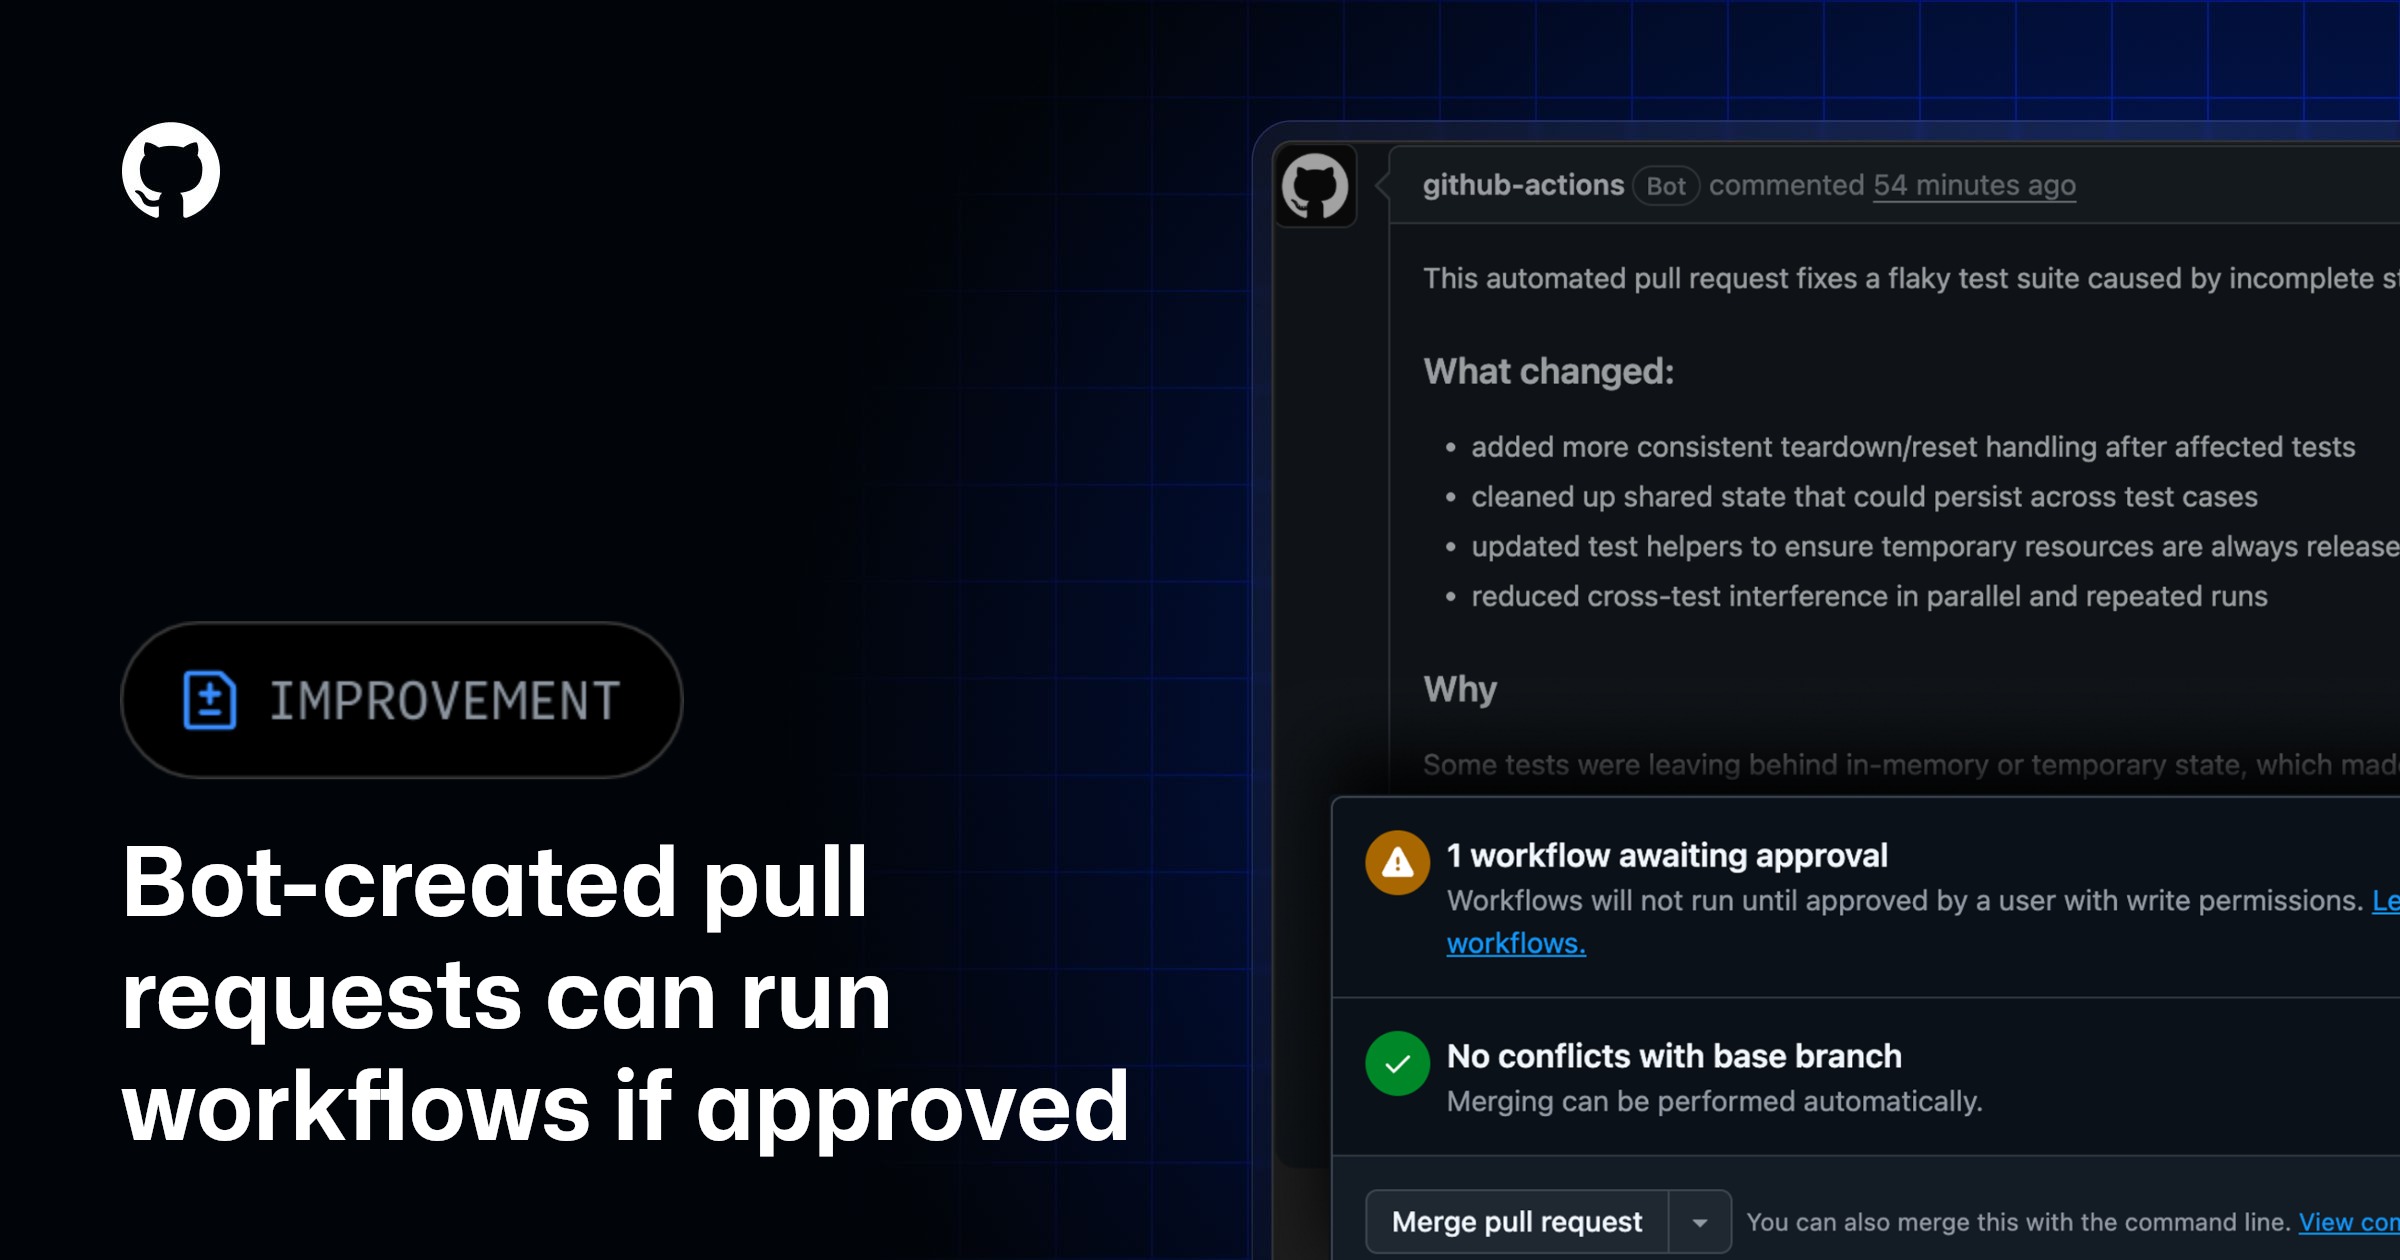
봇이 생성한 풀 리퀘스트는 승인되면 워크플로우를 실행할 수 있습니다
GitHub에서 github-actions[bot]이 생성한 Pull Request가 사용자 승인을 받으면 CI/CD 워크플로우를 실행할 수 있게 되었습니다. 이는 생성된 코드가 자동으로 실행되지 않도록 보안 조치로 승인 절차를 요구합니다.
원문 보기 →4.3 AI 사용 보고서 업데이트

AI 사용 보고서 업데이트
GitHub의 AI 사용량 보고서가 업데이트되어 표준 보고 필드에서 GitHub AI Credits 사용량을 반영합니다. 앞으로 AI 크레딧 사용량을 모니터링하려면 quantity와 gross_amount 필드를 사용하면 됩니다.
원문 보기 →5. 블록체인 뉴스
5.1 부켈레의 개혁으로 엘살바도르가 최고의 조세 피난처로 부상: 해외 소득 및 Bitcoin 수익에 0% 세율, 최소한의 실체만 필요
부켈레의 개혁으로 엘살바도르가 최고의 조세 피난처로 부상: 해외 소득 및 Bitcoin 수익에 0% 세율, 최소한의 실체만 필요
엘살바도르의 Bukele 개혁으로 해외 소득과 Bitcoin 수익에 대해 0% 세율이 적용되며 최소한의 물리적 존재만으로도 세금 혜택을 누릴 수 있어 최고의 조세 피난처로 부상했습니다. Bitcoin 자본 이득세, 재산세, 상속세가 없고 기술 기업에 경쟁력 있는 인센티브를 제공하여 기업가와 가족을 대상으로 하는 Bitcoin 친화적 관할권으로 자리 잡았습니다.
원문 보기 →5.2 미국, 다크웹 연계 3억 8900만 달러 규모 Bitcoin 및 암호화폐 자금세탁 사건으로 남성 2명 기소
미국, 다크웹 연계 3억 8900만 달러 규모 Bitcoin 및 암호화폐 자금세탁 사건으로 남성 2명 기소
미국 연방 검찰이 다크 웹과 연계된 약 3억 8900만 달러 규모의 Bitcoin 및 암호화폐 세탁 사건과 관련해 두 명의 동유럽인을 기소했습니다. 이들은 암호화폐 믹싱 서비스이자 사이버 범죄 플랫폼인 AudiA6를 운영하며 약 4억 달러에 달하는 Bitcoin을 세탁한 혐의를 받고 있습니다.
원문 보기 →5.3 BitGo, Lightning Earn 출시로 기관이 Lightning Network에서 Bitcoin 활용 가능
BitGo, Lightning Earn 출시로 기관이 Lightning Network에서 Bitcoin 활용 가능
BitGo가 Lightning Earn을 출시하여 기관 투자자들이 Amboss Rails와의 통합을 통해 Lightning Network에 유동성을 제공하고 BTC로 수수료를 얻을 수 있게 했습니다. 이 서비스는 기관이 보유한 Bitcoin을 Lightning Network에서 활용할 수 있도록 지원합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| MLXP : Kubernetes LLM Serving 최적화 기술 도입기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER ENGINEERING DAY 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 LLM 추론 성능을 극대화하기 위한 최신 기술들(KV Cache 인지 라우팅, Prefix Cache, 분산 멀티노드 서빙 등)을 Kubernetes 프로덕션 환경에 도입하는 과정에서 기존 인프라 스택(Istio 서비스 메시 등이 확인되었습니다. |
| Dropbox가 MCP와 Dash를 활용해 디자인-코드 간 보안 격차를 해소하는 방법 | Dropbox Tech Blog | Dropbox는 MCP와 Dash를 활용해 코드 리뷰 중 위협 모델을 표면화하고 보안 요구사항과 구현 간의 격차를 식별하는 에이전틱 AI 시스템을 도입했습니다. 이를 통해 디자인-코드 간 보안 갭을 해소하고 있습니다 |
| Agentic Testing: E2E 테스팅 스택에서 에이전트의 역할 | Slack Engineering | 에이전트 기반 엔드투엔드(E2E) 테스트는 새로운 탐색적 계층을 추가하지만, 기존의 결정론적 테스트를 대체해서는 안 됩니다. Playwright MCP, Playwright CLI, 에이전트 생성 Playwright 테스트를 사용해 200개 이상의 에이전틱 E2E 워크플로를 실행한 결과, 에이전틱 테스팅이 기존 테스트 스택에 어떻게 통합될 수 있는지 등이 확인되었습니다. |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 3건 | Cointelegraph 관련 동향, AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. AI/ML 분야에서는 Cointelegraph 관련 동향, AWS Machine Learning Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- ShinyHunters, Oracle PeopleSoft 제로데이(CVE-2026-35273)를 악용해 대학 침해 (CVE-2026-35273) 관련 긴급 패치 및 영향도 확인
- Gentlemen 랜섬웨어, 478명 피해자 발생 및 웜처럼 확산 가능 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 새로운 GreatXML 익스플로잇, 복구 파티션 XML 파일을 통해 Windows BitLocker 우회 관련 보안 검토 및 모니터링
- 버지니아주 내 새로운 커뮤니티 투자가 지역 일자리를 지원하고 에너지 가격 접근성을 확대합니다. 관련 보안 검토 및 모니터링
- 큰 할인에 더 큰 플레이: GeForce NOW 여름 세일로 멤버십 할인 혜택 관련 보안 검토 및 모니터링
- Agent-EvalKit으로 AI 에이전트를 체계적으로 평가하세요 관련 보안 검토 및 모니터링
- Looker 에이전트로 대시보드를 대화형 데이터 경험으로 전환 관련 보안 검토 및 모니터링
P2 (30일 내)
- 버지니아주 내 새로운 커뮤니티 투자가 지역 일자리를 지원하고 에너지 가격 접근성을 확대합니다. 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Cointelegraph | cointelegraph.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 06월 11일 주간 보안 다이제스트: 제로데이·클라우드·패치 (30건) — 2026-06-11
- 2026년 06월 13일 주간 보안 다이제스트: 악성코드·AI 에이전트·BYOVD EDR (24건) — 2026-06-13
- 2026년 06월 09일 주간 보안 다이제스트: 제로데이·패치·클라우드 (29건) — 2026-06-09
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요