
- The Hacker News: 패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할
- The Hacker News: 19세 Scattered Spider 용의자, 미국 해킹 혐의로 미국 송환
- The Hacker News: SEO에 중독된 소프트웨어 사이트, ScreenConnect 악용해 AsyncRAT 유포
- Google Cloud Blog: SOCRadar, AlloyDB 및 Gemini Enterprise로 신속한 위협 탐지 강화
서론
안녕하세요, Twodragon입니다.
2026년 07월 02일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할 수 있어 | 🟠 High |
| 🔒 Security | The Hacker News | 19세 Scattered Spider 용의자, 미국 해킹 혐의로 미국 송환 | 🟡 Medium |
| 🔒 Security | The Hacker News | SEO에 중독된 소프트웨어 사이트, ScreenConnect 악용해 AsyncRAT 유포 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | 2026년 6월에 발표한 최신 AI 뉴스 | 🟡 Medium |
| 🤖 AI/ML | Meta Engineering Blo | Meta의 대규모 AI 스토리지 청사진 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | 뉴욕시 교육자와 업계 리더들이 Google 사무소에 모여 교실에서의 AI 미래를 논의했다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | SOCRadar, AlloyDB 및 Gemini Enterprise로 신속한 위협 탐지 강화 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AlloyDB AI Functions - 이제 혁신적인 성능 향상과 비용 절감 효과 제공 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Claude apps gateway for Google Cloud 시작하기 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 기업은 자동 모델 선택을 기본값으로 설정 가능 | 🟠 High |
경영진 브리핑
- 주요 모니터링 대상: 패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할 수 있어, 기업은 자동 모델 선택을 기본값으로 설정 가능 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | Medium | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | High | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할 수 있어

패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할 수 있어
Argo CD의 repo-server 컴포넌트에서 인증되지 않은 공격자가 내부 네트워크 포트에 접근 가능할 경우 코드를 실행할 수 있는 미패치 취약점이 발견되었습니다. Synacktiv는 이 결함이 전체 Kubernetes 클러스터 탈취로 이어질 수 있다고 경고했으며, 현재 패치와 CVE 번호는 존재하지 않습니다.
원문 보기 →DevSecOps 관점 Argo CD Repo-Server 취약점 분석
1. 기술적 배경 및 위협 분석
이번 취약점은 Argo CD의 repo-server 컴포넌트에서 발생한 인증되지 않은 원격 코드 실행(RCE) 문제입니다. Repo-server는 Git 저장소와의 통신, 매니페스트 렌더링, Helm/Kustomize 처리 등 핵심 역할을 담당하며, 일반적으로 내부 네트워크에서만 접근 가능한 포트(기본 8081/tcp)로 서비스됩니다. 공격자는 해당 포트에 접근할 수 있다면 별도 인증 없이 임의 코드를 실행할 수 있으며, 이는 전체 Kubernetes 클러스터 장악으로 이어질 수 있습니다. 특히 Argo CD는 클러스터 관리자 권한으로 동작하는 경우가 많아, repo-server 장악 시 모든 워크로드와 시크릿, RBAC 설정이 위험에 노출됩니다.
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이 취약점의 심각성은 다음과 같습니다:
- 패치 부재: CVE 번호조차 부여되지 않은 상태로, 현재 공식 패치가 없음
- 내부망 공격 경로: repo-server는 일반적으로 외부에 노출되지 않지만, 내부 네트워크 세그먼트 분리가 미흡한 환경에서는 공격 표면이 넓어짐
- CI/CD 파이프라인 중단 위험: Argo CD는 배포 자동화의 핵심이므로, 공격 시 전체 소프트웨어 공급망이 마비될 수 있음
- 감사 추적 취약: 인증 없이 실행되므로 공격 로그가 남지 않아 사후 분석이 어려움
3. 대응 체크리스트
- repo-server 포트(기본 8081/tcp)에 대한 네트워크 접근 제어 강화: Kubernetes NetworkPolicy 또는 방화벽을 통해 Argo CD 네임스페이스 내부 트래픽만 허용
- Argo CD RBAC 및 ServiceAccount 권한 최소화: repo-server가 클러스터 전체 admin 권한을 갖지 않도록 제한
- 모니터링 및 이상 탐지 설정: repo-server 로그에서 의심스러운 명령 실행 패턴(예: shell, exec, /tmp 디렉토리 접근) 모니터링
- 오픈소스 커뮤니티 모니터링: Argo CD GitHub 저장소 및 보안 메일링 리스트를 통해 패치 릴리스 여부 지속 확인
- 임시 완화 조치 적용 가능 시: repo-server를 sidecar 패턴으로 분리하거나, read-only 파일시스템 및 seccomp 프로필 적용 고려
1.2 19세 Scattered Spider 용의자, 미국 해킹 혐의로 미국 송환

19세 Scattered Spider 용의자, 미국 해킹 혐의로 미국 송환
19세의 Scattered Spider 용의자가 핀란드에서 미국으로 송환되어 해킹 관련 혐의를 받고 있습니다. Peter Stokes는 시카고 연방 법원에 출석했으며, 법원은 그를 구금하도록 명령했습니다.
원문 보기 →Scattered Spider 용의자 신병 인도 관련 DevSecOps 실무자 분석
1. 기술적 배경 및 위협 분석
Scattered Spider(일명 UNC3944)는 주로 사회공학 기법과 MFA 우회 공격을 활용하는 정교한 APT 그룹이다. 이번에 신병 인도된 19세 용의자는 그룹의 핵심 멤버로, 주로 SIM 스와핑, 피싱, 크리덴셜 스터핑을 통해 기업 네트워크에 침투한 것으로 알려졌다. 특히 이 그룹은 MFA(다중 인증)의 취약점을 악용하는 독창적인 방법을 사용하는데, 예를 들어 피해자의 비밀번호를 재설정한 후 MFA 푸시 알림을 반복적으로 전송해 사용자가 실수로 승인하게 만드는 ‘MFA 폭격(MFA bombing)’ 기법이 대표적이다. 또한 클라우드 환경에서의 자격 증명 탈취와 CI/CD 파이프라인을 통한 측면 이동에 능숙하며, 이는 DevSecOps 환경에 직접적인 위협이 된다.
2. 실무 영향 분석
이번 사건은 DevSecOps 실무자에게 다음과 같은 시사점을 준다:
- 인적 요소의 취약성 재확인: 아무리 강력한 기술적 보안 통제를 도입해도, 사회공학에 의한 자격 증명 탈취는 여전히 유효한 공격 벡터다. 특히 19세 청년이 글로벌 기업들을 마비시킬 수 있었다는 점은 보안 교육과 문화의 중요성을 강조한다.
- MFA 우회에 대한 대비 필요: 현재 대부분의 조직이 MFA를 도입했지만, Scattered Spider의 사례는 MFA가 만능이 아님을 보여준다. 특히 푸시 알림 기반 MFA는 사용자 피로도를 이용한 공격에 취약하다.
- CI/CD 보안 강화 촉구: 이 그룹이 파이프라인을 통해 측면 이동한 사례는 DevSecOps 환경에서의 최소 권한 원칙과 파이프라인 모니터링의 중요성을 일깨워준다.
3. 대응 체크리스트
- MFA 정책 강화: 푸시 알림 기반 MFA 대신 FIDO2/WebAuthn 또는 하드웨어 보안키 기반의 피싱 저항성 MFA 도입 검토 및 사용자 교육 실시
- CI/CD 파이프라인 접근 통제: 파이프라인 실행에 사용되는 서비스 계정의 권한을 최소화하고, 모든 파이프라인 변경 사항에 대해 코드 리뷰 및 승인 프로세스 적용
- 이상 행동 탐지 체계 구축: 비정상적인 로그인 시도(특히 MFA 폭격 패턴), 자격 증명 재사용, 비정상 시간대의 API 호출 등을 탐지하는 SIEM 규칙 및 SOAR 플레이북 개발
- SOC 팀 교육 및 시뮬레이션: Scattered Spider의 공격 패턴(사회공학, MFA 우회, SIM 스와핑)을 반영한 레드팀 시나리오 기반 모의 훈련 분기별 실시
1.3 SEO에 중독된 소프트웨어 사이트, ScreenConnect 악용해 AsyncRAT 유포

SEO에 중독된 소프트웨어 사이트, ScreenConnect 악용해 AsyncRAT 유포
알려지지 않은 위협 행위자들이 ScreenConnect 원격 접속 도구를 악용하여 AsyncRAT을 배포하고 실행하고 있습니다. Kaspersky는 이 활동이 스푸핑된 웹사이트에 호스팅된 악성 설치 프로그램 아카이브를 유포하는 ”대규모의 다중 도메인, 다중 언어” 캠페인의 일환이라고 밝혔습니다.
원문 보기 →DevSecOps 관점 분석: SEO-Poisoned Software Sites & ScreenConnect → AsyncRAT
1. 기술적 배경 및 위협 분석
본 캠페인은 SEO 중독(Poisoning) 기법을 활용해 정상 소프트웨어(OBS Studio, DNS Jumper 등)로 위장한 악성 설치 프로그램을 검색 결과 상위에 노출시킨다. 사용자가 다운로드한 악성 MSI/EXE 파일은 ScreenConnect (합법적인 원격 접속 도구)를 내부적으로 실행하여 방화벽 우회 및 지속적 접근 채널을 확보한 후, AsyncRAT (오픈소스 원격 접속 트로이목마)를 최종 페이로드로 배포한다.
핵심 위협 요소:
- 합법 도구 남용(Living-off-the-Land): ScreenConnect는 신뢰할 수 있는 소프트웨어로 분류되어 EDR/안티바이러스 탐지를 회피
- 다국어·다도메인 캠페인: 정적 IOC(IP, 도메인) 기반 탐지 무력화
- 공급망 위장: 사용자가 공식 사이트가 아닌 위장 사이트에서 다운로드하도록 유도
2. 실무 영향 분석
DevSecOps 파이프라인 및 운영 환경에 미치는 주요 위험:
- CI/CD 파이프라인 오염 위험: 개발자가 위장 사이트에서 빌드 도구나 라이브러리를 다운로드할 경우, 내부 네트워크에 ScreenConnect 세션이 생성되어 지속적 데이터 유출 가능
- 허가된 원격 접속 도구 남용: ScreenConnect가 이미 허용된 애플리케이션 리스트에 포함된 조직에서는 탐지가 더욱 어려움
- 공급망 위험 증가: 오픈소스/무료 소프트웨어 사용이 많은 조직에서 사용자 교육 부재 시 대규모 감염 가능
- 사이드로딩 공격 확장성: AsyncRAT은 키로깅, 스크린샷 캡처, 추가 페이로드 다운로드 기능을 갖춰 랜섬웨어나 자격 증명 탈취로 이어질 수 있음
3. 대응 체크리스트
- 소프트웨어 다운로드 정책 강화: 공식 저장소(GitHub Releases, 공식 웹사이트) 또는 내부 패키지 미러만 사용하도록 개발자 가이드라인 업데이트
- 네트워크 기반 탐지 룰 추가: ScreenConnect의 비정상적 아웃바운드 트래픽(특히 비업무 시간대의 C2 통신)을 탐지하는 Suricata/Snort 시그니처 배포
- 엔드포인트 허용 목록 재검토: ScreenConnect 등 원격 접속 도구가 필요한 경우에만 허용하고, 주기적 사용 감사 로그 분석 수행
- CI/CD 환경 격리 및 무결성 검증: 빌드 파이프라인에서 외부 다운로드 시 SHA-256 해시 검증 자동화 및 샌드박스 실행 후 승인 절차 도입
- 사용자 인식 훈련 강화: SEO 중독 사례를 포함한 피싱 시뮬레이션을 분기별로 실시하고, 소프트웨어 다운로드 전 URL 도메인 확인 습관 교육
2. AI/ML 뉴스
2.1 2026년 6월에 발표한 최신 AI 뉴스
2026년 6월에 발표한 최신 AI 뉴스
2026년 6월, Google은 Pixel Drop 업데이트를 통해 새로운 AI 기능들을 발표했습니다. 이번 업데이트는 Pixel 기기 사용자들을 위한 다양한 AI 기반 개선 사항을 포함하고 있습니다.
원문 보기 →2.2 Meta의 대규모 AI 스토리지 청사진
Meta의 대규모 AI 스토리지 청사진
최근 몇 년간 AI 모델 성능과 학습 데이터셋 크기가 기하급수적으로 증가했으며, 최첨단 모델 출시 주기는 수개월에서 수주로 단축되었습니다. Meta는 이러한 AI 혁신의 속도와 계산 비용 최적화를 위해 안정적이고 빠른 스토리지 접근이 중요하다고 강조하며, 대규모 AI 스토리지 청사진을 제시했습니다.
원문 보기 →2.3 뉴욕시 교육자와 업계 리더들이 Google 사무소에 모여 교실에서의 AI 미래를 논의했다
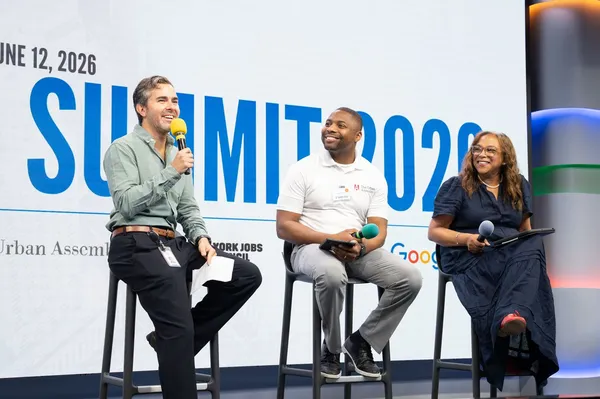
뉴욕시 교육자와 업계 리더들이 Google 사무소에 모여 교실에서의 AI 미래를 논의했다
뉴욕시 교육자와 업계 리더들이 Google 사무실에 모여 교실에서의 AI 미래를 논의했습니다. Google, New York Jobs CEO Council, Urban Assembly가 150명의 교육 및 업계 리더를 대상으로 AI 서밋을 주최했습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 SOCRadar, AlloyDB 및 Gemini Enterprise로 신속한 위협 탐지 강화
SOCRadar, AlloyDB 및 Gemini Enterprise로 신속한 위협 탐지 강화
SOCRadar는 PostgreSQL에서 AlloyDB로 마이그레이션하여 20배의 성능 향상을 달성했으며, Gemini Enterprise를 활용해 위협 탐지 속도를 높이고 있습니다. 이를 통해 운영 오버헤드를 줄이고 혁신과 성장을 위한 기반을 마련했습니다.
원문 보기 →3.2 AlloyDB AI Functions - 이제 혁신적인 성능 향상과 비용 절감 효과 제공

AlloyDB AI Functions - 이제 혁신적인 성능 향상과 비용 절감 효과 제공
AlloyDB는 AI 네이티브 데이터베이스로, 데이터를 수동적으로 저장하는 것을 넘어 지능적으로 이해하고 처리합니다. AlloyDB AI Functions는 업계 선도적인 벡터 및 하이브리드 검색, 자연어-to-SQL 기능, Gemini 같은 파운데이션 모델의 지능을 데이터에 직접 적용할 수 있는 기능을 제공합니다.
원문 보기 →3.3 Claude apps gateway for Google Cloud 시작하기

Claude apps gateway for Google Cloud 시작하기
Anthropic의 Claude Code가 Google Cloud와 통합되어, 개발자는 환경 변수와 IAM 역할 설정을 통해 GCP 프로젝트 내에서 추론을 유지할 수 있습니다. 이 방식은 소규모 팀에 효과적입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 기업은 자동 모델 선택을 기본값으로 설정 가능
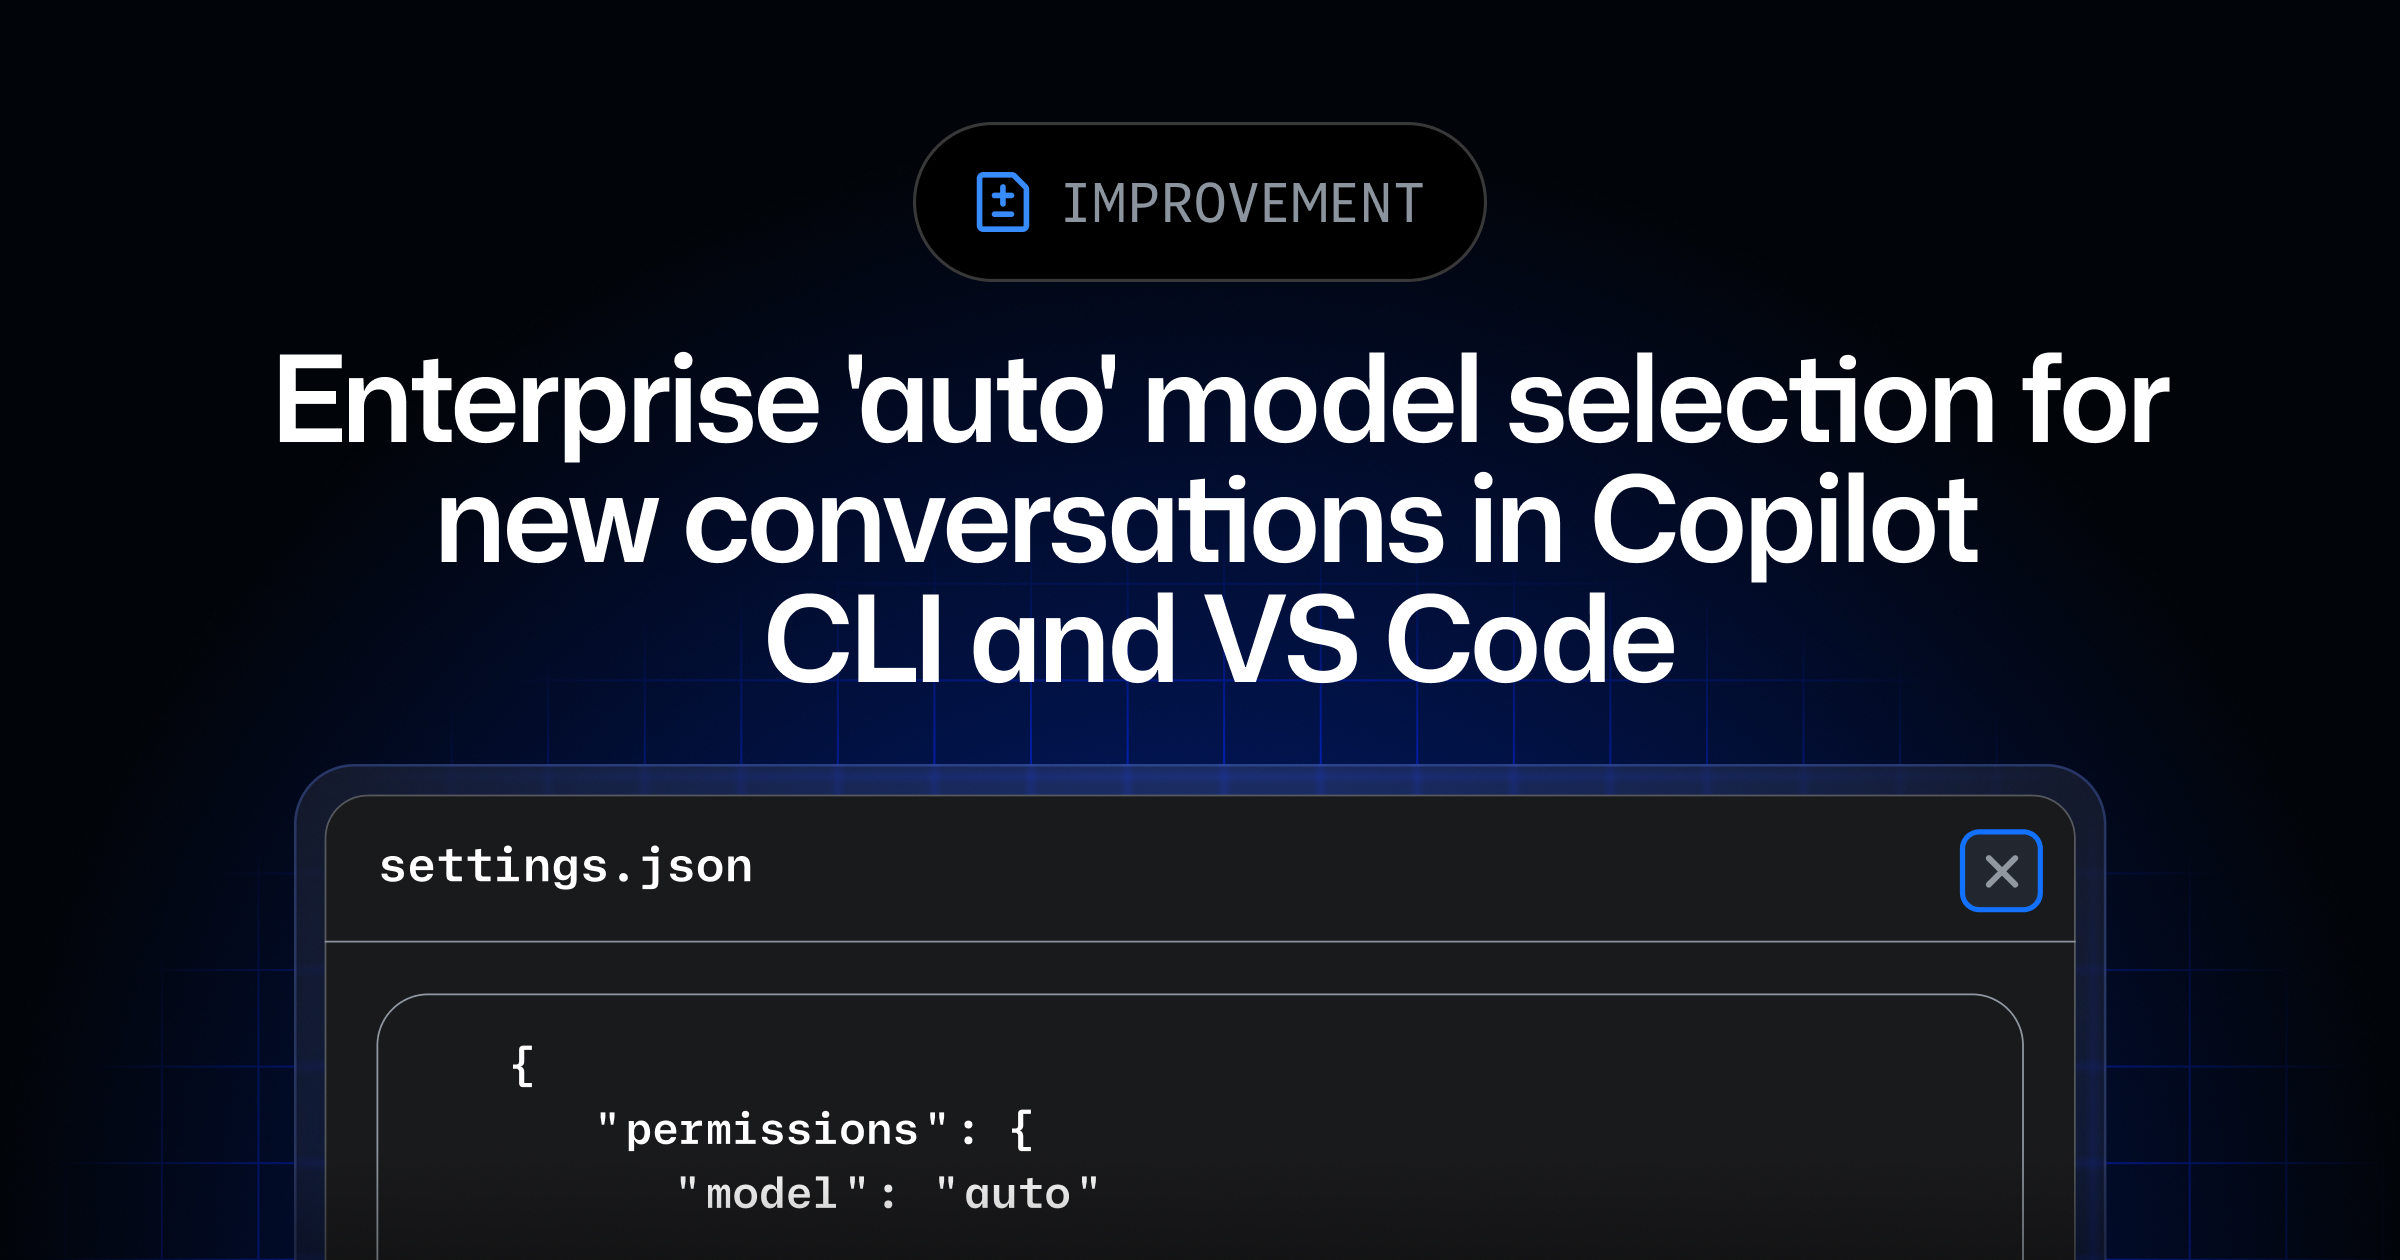
기업은 자동 모델 선택을 기본값으로 설정 가능
GitHub 블로그에 따르면, 기업 관리자는 이제 enterprise managed-settings.json에서 모델을 auto로 설정하여 Copilot의 자동 모델 선택을 새 대화의 기본값으로 지정할 수 있습니다.
원문 보기 →요약
GitHub 블로그에 따르면, 기업 관리자는 이제 enterprise managed-settings.json에서 모델을 auto로 설정하여 Copilot의 자동 모델 선택을 새 대화의 기본값으로 지정할 수 있습니다. 이 설정은 .github-private/.github/copilot/managed-settings.json 파일에 auto를 추가하여 적용됩니다.
4.2 GitHub Models가 2026년 7월 30일에 완전히 종료됩니다

GitHub Models가 2026년 7월 30일에 완전히 종료됩니다
GitHub Models가 2026년 7월 30일에 완전히 종료되며, 이미 6월부터 신규 고객 접수가 중단된 상태입니다. GitHub 블로그를 통해 이 같은 종료 일정이 공식 발표되었습니다.
원문 보기 →4.3 Enterprise managed-settings.json 일반 공급
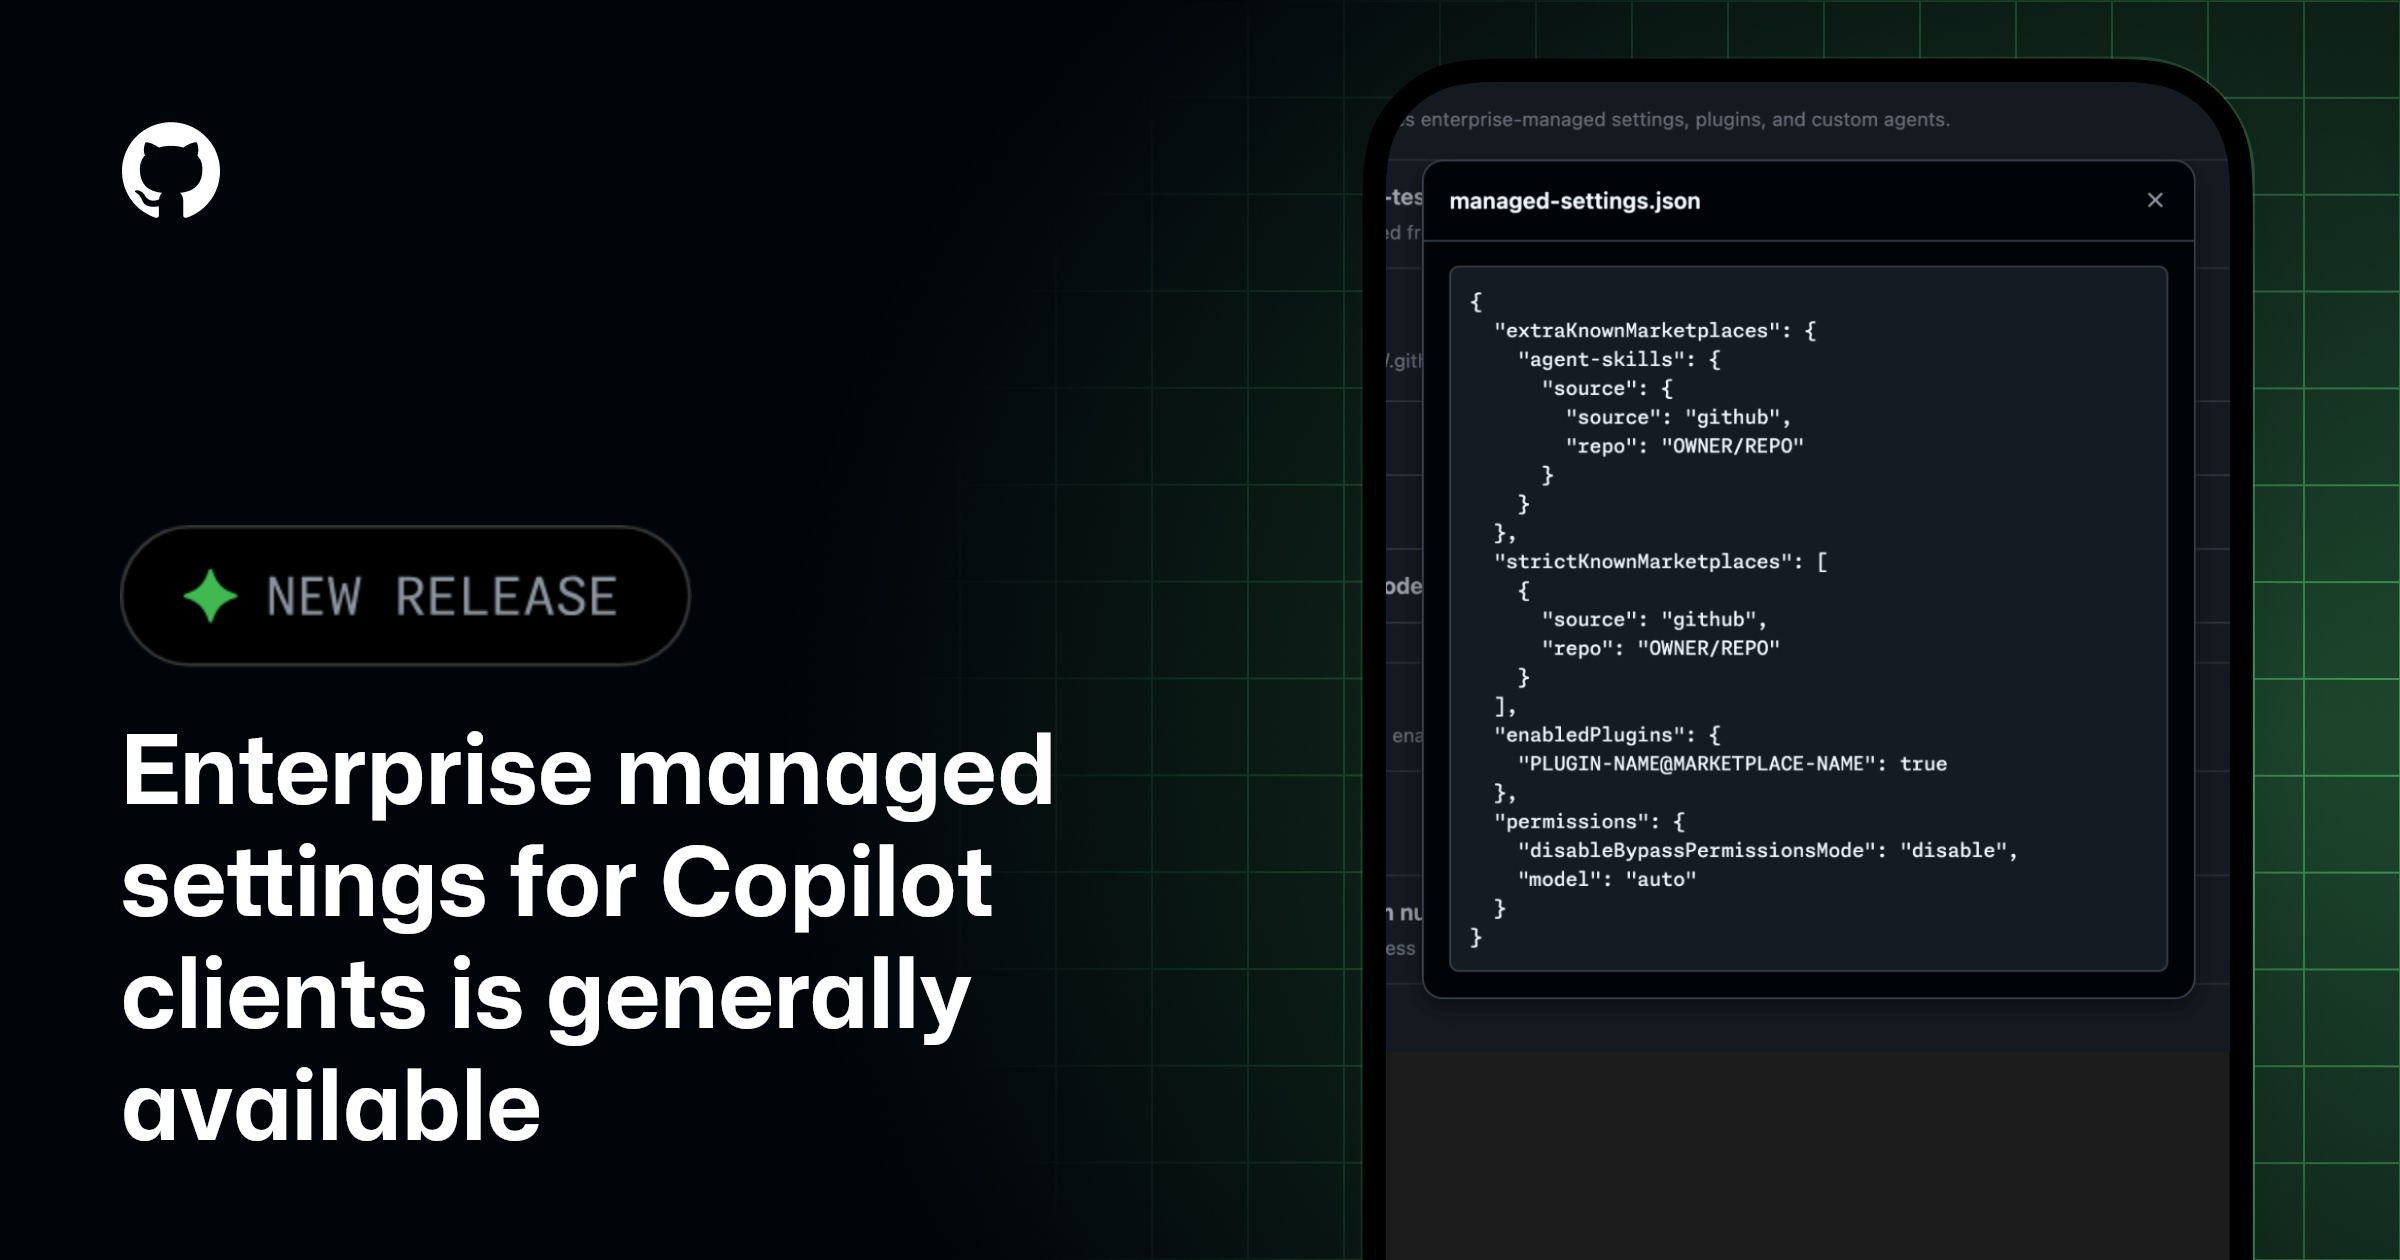
Enterprise managed-settings.json 일반 공급
GitHub Enterprise Cloud 고객이 .github-private 리포지토리의 managed-settings.json 파일을 통해 AI 표준을 구성하고 거버넌스를 정의할 수 있는 기능이 일반 공개되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 2036년 문제: 미래는 지금, Jeff Booth의 지혜로운 조언
2036년 문제: 미래는 지금, Jeff Booth의 지혜로운 조언
Bitcoin Magazine의 The 2036 Issue에서 Frank Corva가 Jeff Booth와의 인터뷰를 통해 향후 10년간 Bitcoin의 방향성에 대한 통찰을 다루었습니다.
원문 보기 →5.2 OFAC, 100개 이상의 암호화폐 지갑 포함해 ISIS-Khorasan 제재 업데이트
OFAC, 100개 이상의 암호화폐 지갑 포함해 ISIS-Khorasan 제재 업데이트
미국 OFAC가 ISIS-Khorasan(ISIS-K) 제재 대상에 134개의 암호화폐 지갑 주소(TRON 131개 포함)를 추가했습니다. 이번 업데이트는 테러 자금 조달 경로를 차단하기 위한 조치로, Chainalysis가 관련 내용을 보도했습니다.
원문 보기 →5.3 Moody’s, 트럼프 명령 이후 Bitcoin 및 디지털 자산에 대한 양자 위협 경고
Moody's, 트럼프 명령 이후 비트코인 및 디지털 자산에 대한 양자 위협 경고
Moody's는 트럼프 대통령의 양자 컴퓨팅 행정명령이 Bitcoin과 디지털 자산 산업에 양자 저항 암호화 도입의 필요성을 가속화한다고 경고했다. 이 경고는 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 처음 보도했다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| World Monitor - 실시간 글로벌 인텔리전스 대시보드 | Tech World Monitor | Tech World Monitor 글로벌 대시보드 기반 기술 동향 요약입니다. Real-time global intelligence dashboard with live news, markets, military tracking, infrastructure monitoring, and geopolitical data |
| T-Mobile, 소송 속에서 수만 개의 가상 머신을 VMware에서 이전 중 | Ars Technica | T-Mobile이 Broadcom과의 소송 속에서 수만 개의 가상 머신을 VMware에서 이전하고 있으며, T-Mobile은 Broadcom이 자사의 VMware 영구 라이선스를 계속 지원해주길 원하고 있습니다 |
| supertree - 디시젼 트리 인터랙티브 시각화 도구 | GeekNews (긱뉴스) | 의사결정 트리를 Jupyter, JupyterLab, Google Colab 노트북 안에서 인터랙티브하게 시각화하는 Python 패키지 노드 확대(Zoom)·이동(Pan)·접기(collapse) 와 샘플 경로 추적을 노트북 내부에서 바로 수행 scikit-learn, XGBoost, LightGBM, ONNX |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 5건 | Google AI Blog 관련 동향, Meta Engineering Blog 관련 동향, Bitcoin Magazine 관련 동향 |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
| 컨테이너/K8s | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(8건)입니다. AI/ML 분야에서는 Google AI Blog 관련 동향, Meta Engineering Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할 수 있어 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- 패치되지 않은 Argo CD Repo-Server 취약점으로 공격자가 Kubernetes 클러스터를 장악할 수 있어 관련 보안 검토 및 모니터링
- VEIL#DROP 멀웨어 체인, Blogger 플랫폼 활용해 PureLogs Stealer 유포 관련 보안 검토 및 모니터링
- Ousaban Banking Trojan, 가짜 PDF 미끼로 이베리아 은행 사용자 노려 관련 보안 검토 및 모니터링
- NVIDIA와 파트너사, 미국을 위해 미국에서 제작하다 관련 보안 검토 및 모니터링
- AI의 Bitcoin 순간: 오픈소스 싸움이 2014년의 암호화폐를 닮은 이유 관련 보안 검토 및 모니터링
P2 (30일 내)
- 2026년 6월에 발표한 최신 AI 뉴스 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Google AI Blog | blog.google | 본문 2건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 1건 인용 |
🔗 관련 포스트
- 2026년 07월 01일 주간 보안 다이제스트: AI 에이전트·악성코드·제로데이 (30건) — 2026-07-01
- 2026년 07월 03일 주간 보안 다이제스트: 제로데이·랜섬웨어·BYOVD EDR (26건) — 2026-07-03
- 2026년 06월 29일 주간 보안 다이제스트: 클라우드·블록체인·AI (12건) — 2026-06-29
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요