
- Microsoft Security Blog: ACR Stealer: 위협 활동 증가 속에서 관찰된 두 가지 침투 체인
- The Hacker News: Scattered Spider 해커 2명, TfL 해킹으로 2900만 파운드 피해…각각 징역 5년 6개월
- The Hacker News: ThreatsDay: 게임 치트 스파이웨어, 24시간 랜섬웨어, Chrome Sync 스토킹 외 12개 기사
- Google Cloud Blog: Google, 2026 Gartner® Magic Quadrant™ for Conversational AI
서론
안녕하세요, Twodragon입니다.
2026년 07월 17일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | Microsoft Security B | ACR Stealer: 위협 활동 증가 속에서 관찰된 두 가지 침투 체인 | 🟡 Medium |
| 🔒 Security | The Hacker News | Scattered Spider 해커 2명, TfL 해킹으로 2900만 파운드 피해…각각 징역 5년 6개월 선고 | 🔴 Critical |
| 🔒 Security | The Hacker News | ThreatsDay: 게임 치트 스파이웨어, 24시간 랜섬웨어, Chrome Sync 스토킹 외 12개 기사 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | 청소년이 안전한 AI에 접근할 자격이 있는 이유 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | 더 많은 앱을 Search에 연결하세요 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Google Vids 두 가지 업데이트로 동영상 제작, 편집, 출연하기 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google, 2026 Gartner® Magic Quadrant™ for Conversational AI Platforms에서 비전 부문 최고, 실행 부문 최고 위치 선정 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: AI가 깊은 컨텍스트를 수비수의 강점으로 활용하는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | BigQuery와 %%bqsql 매직으로 SQL과 Python 간의 격차 해소 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Projects의 고급 검색 기능이 일반 공개되었습니다 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Scattered Spider 해커 2명, TfL 해킹으로 2900만 파운드 피해…각각 징역 5년 6개월 선고 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: ThreatsDay: 게임 치트 스파이웨어, 24시간 랜섬웨어, Chrome Sync 스토킹 외 12개 기사 등 High 등급 위협 1건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
분석가 시점
2026-07-17 디지스트의 중심축은 ACR Stealer의 이중 침투 체인과 Scattered Spider의 TfL 해킹 사례에서 드러난 사회공학 기반 자격증명 탈취와 게임 치트 스파이웨어가 교차하는 지점에 있다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 GitHub Actions 워크플로우 내에서 임시 자격증명이 노출되는 경로를 실시간 탐지하는 것으로, 이는 24시간 랜섬웨어가 CI/CD 파이프라인을 직접 공략하는 패턴과 직결된다. Chrome Sync 스토킹 사례는 브라우저 기반 세션 하이재킹이 이미 OIDC 토큰 유출로 이어지고 있음을 시사하며, eBPF 기반 런타임 보안이 코드 푸시 전 단계가 아닌 배포 후 지속적 모니터링에 필수적임을 재확인시킨다.
1. 보안 뉴스
1.1 ACR Stealer: 위협 활동 증가 속에서 관찰된 두 가지 침투 체인

ACR Stealer: 위협 활동 증가 속에서 관찰된 두 가지 침투 체인
2026년 4월 말부터 6월 중순까지 Microsoft Defender Experts는 ACR Stealer 활동 증가를 관찰했으며, 이 캠페인들은 ClickFix 유인책을 사용해 기업 환경에서 브라우저 자격 증명, 인증 토큰 및 민감 문서를 탈취하고 있습니다.
원문 보기 →권장 조치
- 관련 시스템의 인증 정보(Credential) 즉시 로테이션 검토
- MFA(다중 인증) 적용 현황 점검 및 미적용 시스템 식별
- SSO/IdP 로그에서 비정상 인증 시도 모니터링 강화
- 서비스 계정 및 API 키 사용 현황 감사
1.2 Scattered Spider 해커 2명, TfL 해킹으로 2900만 파운드 피해…각각 징역 5년 6개월 선고

Scattered Spider 해커 2명, TfL 해킹으로 2900만 파운드 피해…각각 징역 5년 6개월 선고
Owen Flowers(18세)와 Thalha Jubair(20세)는 2024년 Transport for London(TfL) 해킹으로 각각 5년 6개월의 징역형을 선고받았으며, 이 공격으로 148개의 TfL 시스템이 마비되고 27,000명의 직원이 사무실에서 직접 비밀번호를 재설정해야 했습니다.
원문 보기 →DevSecOps 실무자 관점 분석: Scattered Spider의 TfL 해킹 사례
기술적 배경 및 위협 분석
Scattered Spider 그룹은 주로 사회공학적 기법과 MFA 우회 공격(EvilGinx, Adversary-in-the-Middle)으로 유명하다. 이번 TfL 공격은 148개 시스템을 마비시키고 27,000명 전 직원의 오프라인 비밀번호 재설정을 강제한 대규모 사고다. 주요 기술적 특징:
- MFA Fatigue 공격: 반복적인 MFA 푸시 알림으로 사용자를 피로하게 만들어 승인 유도
- SIM 스와핑: 전화번호 탈취로 SMS 기반 2차 인증 우회
- 초기 침투 경로: 피싱 이메일 또는 자격증명 재사용으로 추정 (직원 인증 정보 유출)
- 수평적 이동: 침투 후 내부 네트워크에서 권한 상승 및 중요 시스템 접근
DevSecOps 관점에서 주목할 점은 CI/CD 파이프라인과 인프라 자동화 도구가 공격 표적이 될 수 있다는 점이다. TfL 사례는 인증 체계가 단일 실패점(Single Point of Failure)이 될 수 있음을 보여준다.
실무 영향 분석
- 파이프라인 중단 위험: CI/CD 시스템(예: Jenkins, GitLab)이 MFA로 보호되지 않거나, 서비스 계정이 공유 자격증명을 사용하면 유사한 공격에 취약
- 인시던트 대응 지연: 27,000명의 비밀번호를 오프라인에서 재설정하는 데 최소 2-3주 소요 → DevSecOps의 빠른 롤백/재배포 전략 무력화
- 비용 폭증: 복구 비용 £29M(약 480억 원) → 보안 투자 대비 사고 비용의 중요성 입증
- 규제 리스크: 영국 NCA(국가범죄청)와 CPS(형사검찰청) 개입 → GDPR 위반 시 추가 과징금 가능
- 신뢰 손실: 공공 교통 기관의 보안 실패는 시민 신뢰도 하락으로 이어짐
1.3 ThreatsDay: 게임 치트 스파이웨어, 24시간 랜섬웨어, Chrome Sync 스토킹 외 12개 기사

ThreatsDay: 게임 치트 스파이웨어, 24시간 랜섬웨어, Chrome Sync 스토킹 외 12개 기사
이번 주 보안 위협은 익숙한 저장소, 유용한 설치 프로그램, 무해한 동기화 설정처럼 보이는 것에서 시작됩니다. 게임 치트 스파이웨어, 24시간 내 작동하는 랜섬웨어, Chrome Sync를 이용한 스토킹 등 오래된 버그와 취약한 기본 설정이 악용되고 있습니다. 공격 경로는 매우 단순해 연구 대상조차 되지 못할 정도입니다.
원문 보기 →DevSecOps 실무자 관점의 보안 뉴스 분석
기술적 배경 및 위협 분석
이번 주 ThreatDay 뉴스는 신뢰할 수 있는 출처의 위장이라는 공통 패턴을 보여준다. 게임 치트 스파이웨어는 익숙한 저장소나 설치 프로그램으로 위장하여 사용자 동의를 얻고, 이후 백도어 통신(C2)을 통해 데이터 유출 및 추가 페이로드 전달을 수행한다. 24시간 내 랜섬웨어는 취약한 기본 설정(예: 기본 관리자 계정, SMB 인증 없음)을 악용하여 자동화된 침투-암호화-협박 사이클을 돌린다. Chrome Sync 스토킹은 브라우저 동기화 기능이 사용자 모르게 공격자 계정과 연결되거나, 동기화된 비밀번호·쿠키·방문 기록이 유출되는 방식으로 진행된다.
특히 “익숙한 것의 위험성” 이 핵심이다. 오래된 취약점(CVE-2023-xxxx 등)이 여전히 활발히 악용되며, 약한 기본값(예: 비밀번호 없음, 불필요한 포트 개방)이 공격 경로의 70% 이상을 차지한다. 공격자는 단순한 설정 실수, 불필요한 서비스 노출, 패치되지 않은 라이브러리 등을 빠르게 스캔하여 24시간 내에 랜섬웨어를 배포한다.
실무 영향 분석
DevSecOps 실무자에게 이는 CI/CD 파이프라인의 신뢰성과 공급망 보안에 직접적인 위협이다.
- 게임 치트 스파이웨어: 개발자가 게임 관련 라이브러리나 치트 엔진을 개발 환경에 설치할 경우, 해당 스파이웨어가 소스코드, API 키, 클라우드 자격 증명을 탈취할 수 있다. 이는 내부 위협으로 확장된다.
- 24시간 랜섬웨어: 배포 환경의 기본 설정(예: Kubernetes 기본 서비스 어카운트, Docker 소켓 노출, SSH 기본 포트)이 악용되면, 컨테이너 이미지가 암호화되거나 전체 클러스터가 마비된다. 복구 시간이 24시간을 넘으면 비즈니스 중단이 불가피하다.
- Chrome Sync 스토킹: 개발자와 운영자가 업무용 브라우저에 개인 계정을 동기화할 경우, 회사 비밀번호, VPN 인증서, 내부 대시보드 URL이 유출된다. 이는 사회공학적 공격의 기반이 된다.
영향 범위: 소스코드 저장소, CI/CD 파이프라인, 배포된 서비스, 개발자 개인 자격 증명까지 확장된다.
2. AI/ML 뉴스
2.1 청소년이 안전한 AI에 접근할 자격이 있는 이유
청소년이 안전한 AI에 접근할 자격이 있는 이유
OpenAI는 청소년을 위한 안전한 AI 사용 환경을 조성하기 위해 ChatGPT에 연령에 맞는 보호 장치, 학습 도구, 학부모 통제 기능을 도입하고 전문가와 협력하고 있습니다.
원문 보기 →2.2 더 많은 앱을 Search에 연결하세요
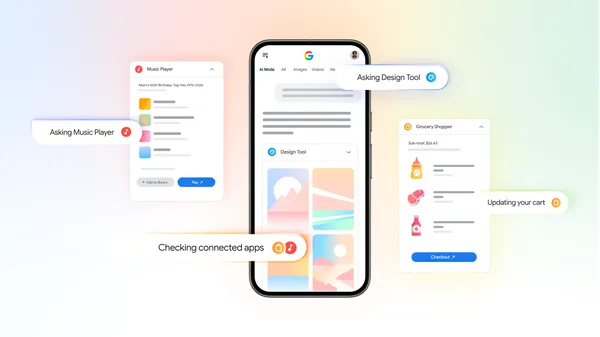
더 많은 앱을 Search에 연결하세요
Google Search의 Connected apps 기능이 업데이트되어, 사용자가 더 많은 앱을 Search에 연결할 수 있게 되었습니다. 이 기능은 연결된 앱의 콘텐츠를 검색 결과에 직접 렌더링하여 보여줍니다.
원문 보기 →2.3 Google Vids 두 가지 업데이트로 동영상 제작, 편집, 출연하기

Google Vids 두 가지 업데이트로 동영상 제작, 편집, 출연하기
Google Vids에 두 가지 업데이트가 추가되어, 사용자가 Gemini Omni를 활용해 비디오를 생성하고 편집할 수 있으며, 개인 아바타를 통해 비디오에 직접 출연할 수 있게 되었습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google, 2026 Gartner® Magic Quadrant™ for Conversational AI Platforms에서 비전 부문 최고, 실행 부문 최고 위치 선정
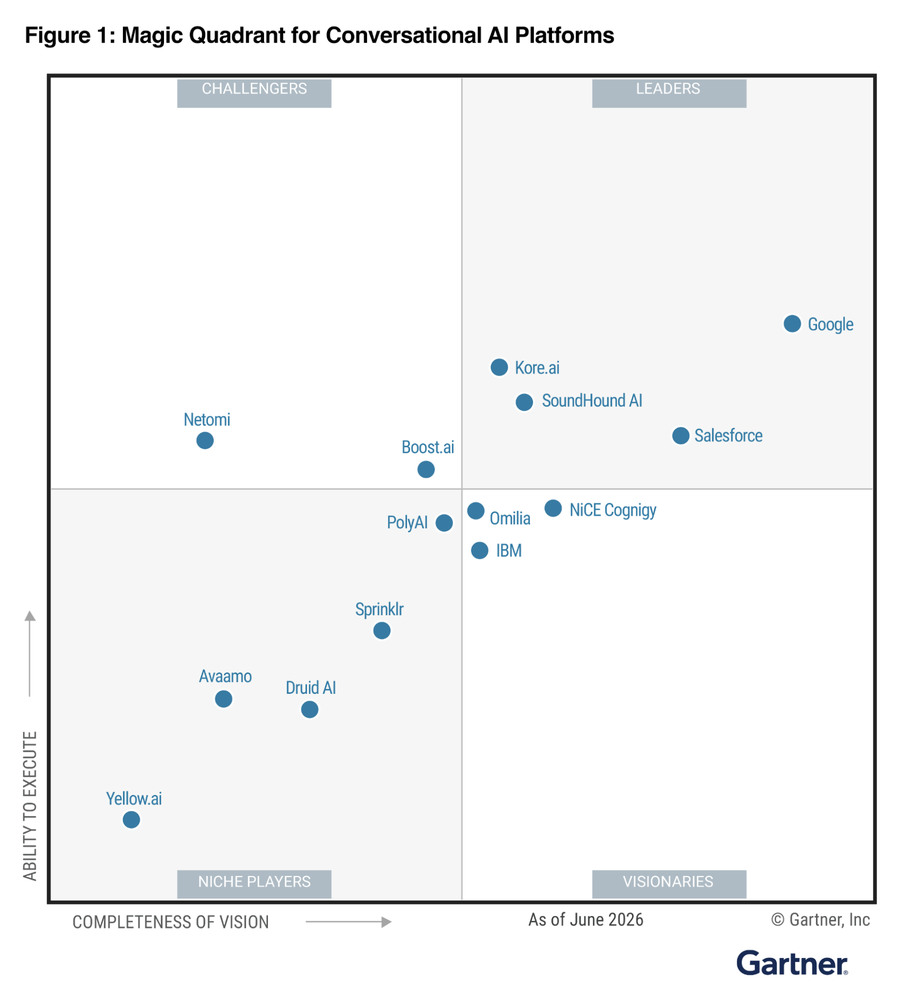
Google, 2026 Gartner® Magic Quadrant™ for Conversational AI Platforms에서 비전 부문 최고, 실행 부문 최고 위치 선정
Google은 2026 Gartner Magic Quadrant for Conversational AI Platforms에서 2년 연속 Leader로 선정되었으며, Vision과 Execution 축에서 가장 높은 위치를 차지했습니다. 또한 4개의 Critical Capabilities Use Cases 중 3개에서 1위를 기록했습니다.
원문 보기 →3.2 Cloud CISO Perspectives: AI가 깊은 컨텍스트를 수비수의 강점으로 활용하는 방법

Cloud CISO Perspectives: AI가 깊은 컨텍스트를 수비수의 강점으로 활용하는 방법
Google Cloud의 CISO Perspectives 7월호에서 Francis deSouza가 보안 담당자에게 AI가 제공하는 이점에서 deep context의 중요성을 설명합니다. 이 뉴스레터의 전체 내용은 Google Cloud 블로그에 게시됩니다.
원문 보기 →3.3 BigQuery와 %%bqsql 매직으로 SQL과 Python 간의 격차 해소

BigQuery와 %%bqsql 매직으로 SQL과 Python 간의 격차 해소
BigQuery와 %%bqsql 매직 명령어를 사용해 SQL과 Python 간 데이터 이동 문제를 해결하는 방법을 소개합니다. 데이터 사이언티스트와 엔지니어는 노트북 내에서 두 언어를 함께 사용할 때 발생하던 메모리 전송 및 임시 테이블 생성의 번거로움을 줄일 수 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Projects의 고급 검색 기능이 일반 공개되었습니다

Projects의 고급 검색 기능이 일반 공개되었습니다
GitHub Projects의 필터 바에서 이제 논리 AND와 OR 연산자를 사용한 고급 검색이 정식 지원되어, 사용자가 별도의 유지 관리 없이 정확한 뷰를 구성할 수 있습니다. 이 기능은 GitHub 블로그를 통해 일반 사용 가능(GA) 상태가 되었음을 발표했습니다.
원문 보기 →4.2 저장소 관리자가 풀 리퀘스트를 보관할 수 있습니다
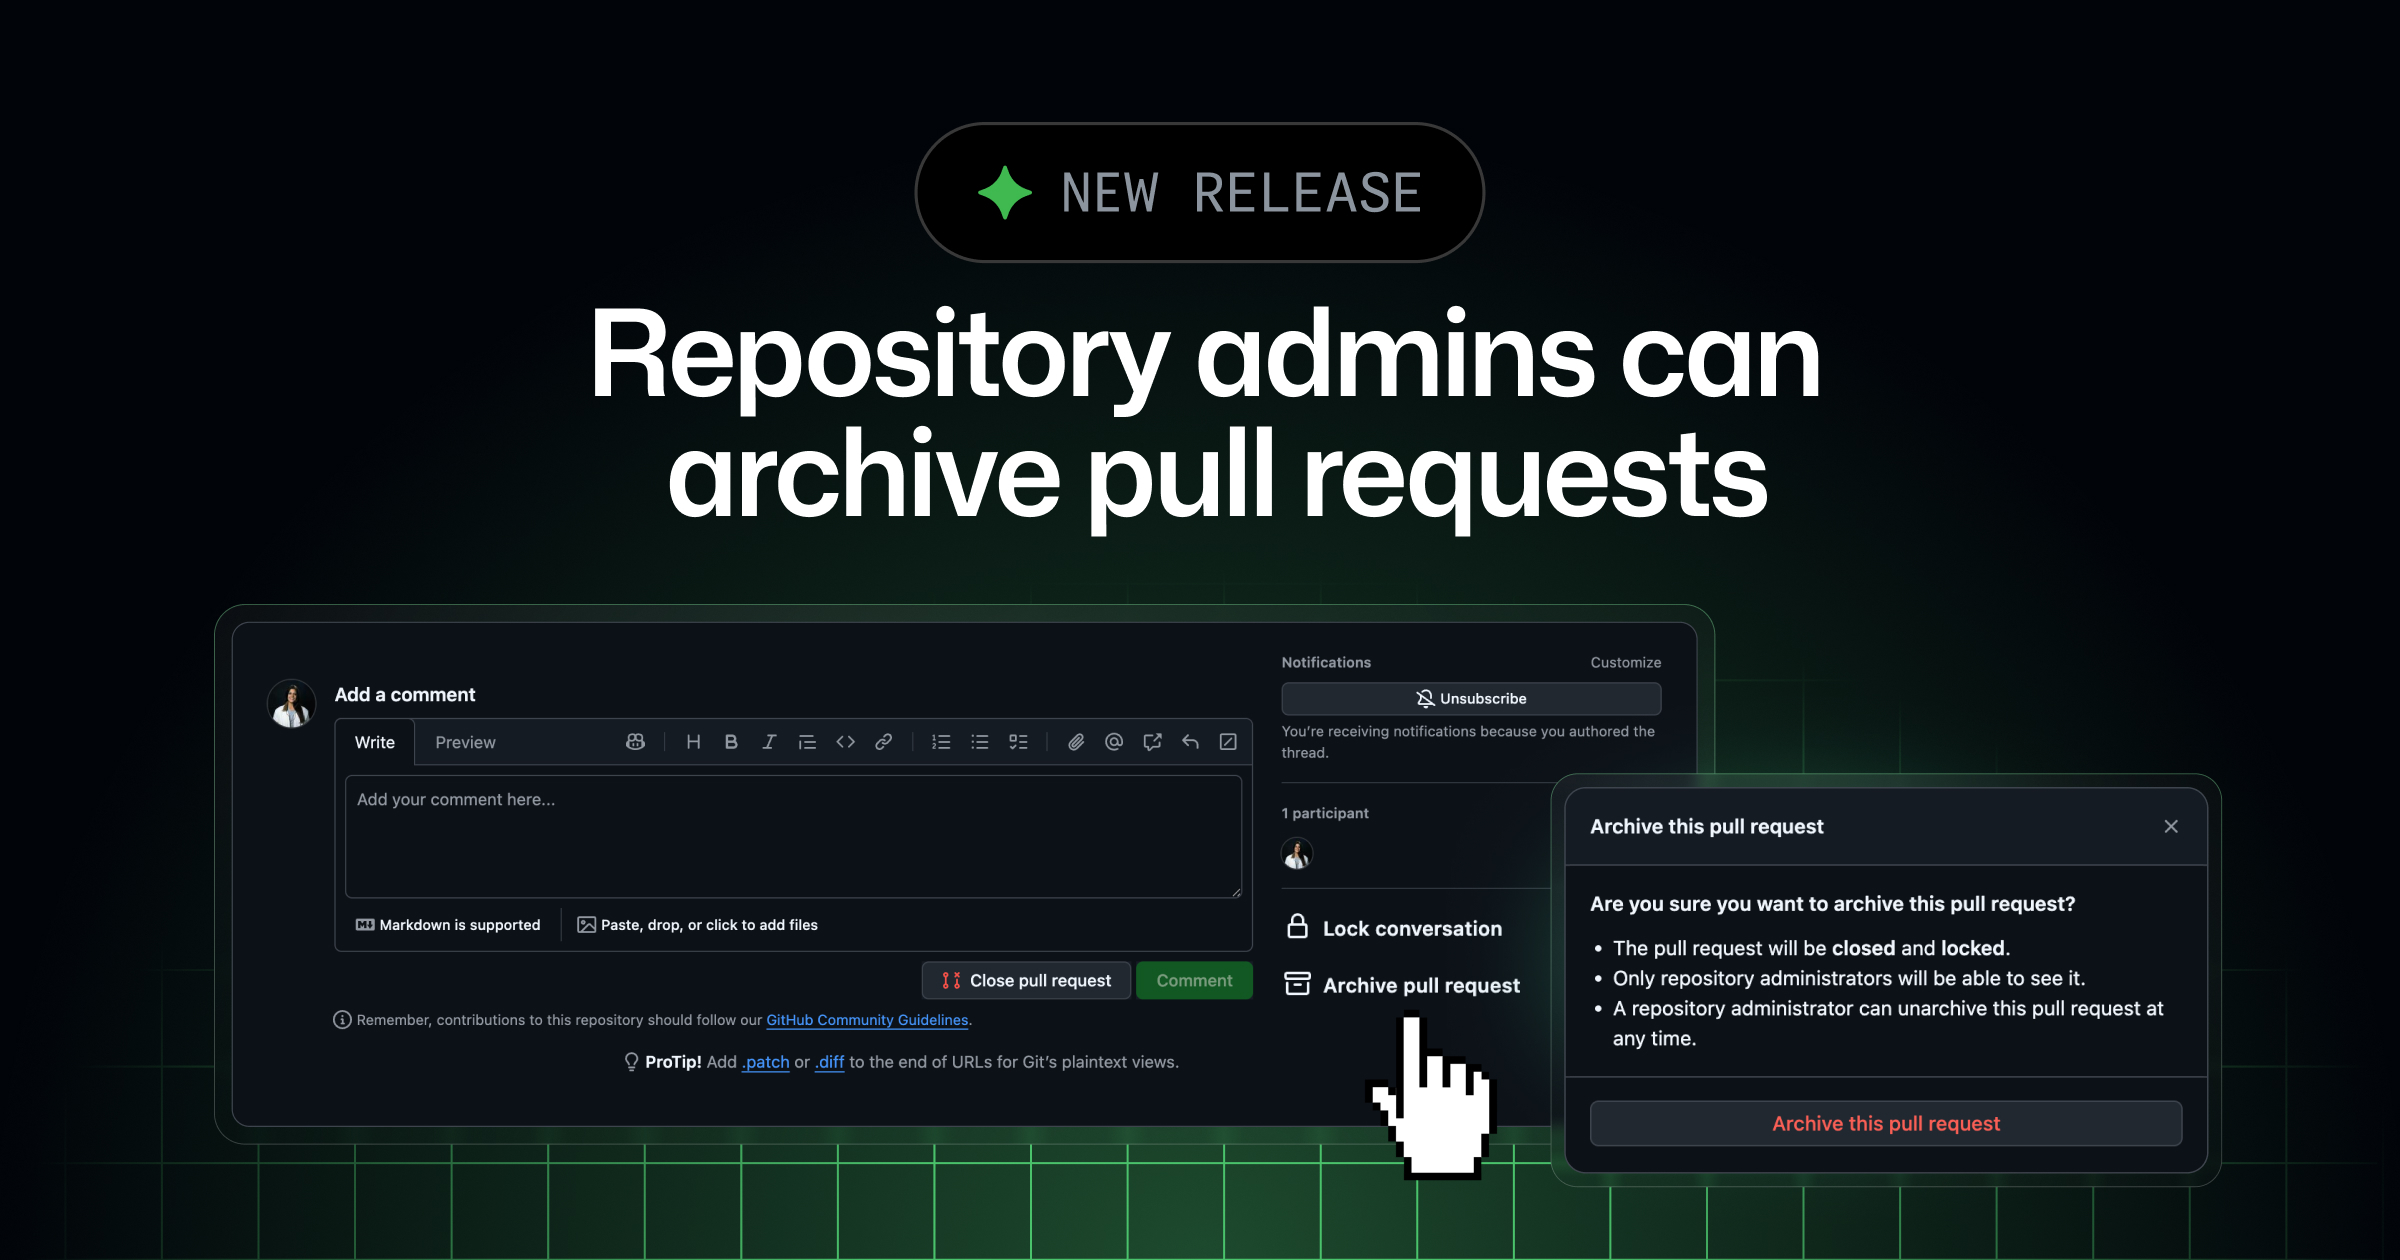
저장소 관리자가 풀 리퀘스트를 보관할 수 있습니다
GitHub 저장소 관리자는 이제 Pull Request를 영구 삭제하지 않고 공개 보기에서 제거하기 위해 보관할 수 있습니다. 보관된 Pull Request는 닫히고 잠기게 됩니다.
원문 보기 →4.3 Visual Studio Subscription 관리를 위한 REST API 엔드포인트
Visual Studio Subscription 관리를 위한 REST API 엔드포인트
GitHub Enterprise Cloud 관리자는 이제 REST API 엔드포인트를 통해 Visual Studio Subscription(VSS) 할당을 프로그래밍 방식으로 관리할 수 있으며, GET /enterprises/{enterprise}/visual-studio-subscriptions 엔드포인트는 엔터프라이즈의 모든 VSS 할당을 반환합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Crypto.com, Citadel Securities로부터 200억 달러 평가에 4억 달러 투자 유치
Crypto.com, Citadel Securities로부터 200억 달러 평가에 4억 달러 투자 유치
Crypto.com이 Citadel Securities로부터 200억 달러의 기업가치를 인정받아 4억 달러의 투자를 유치했습니다. 이 소식은 Bitcoin Magazine을 통해 Mathew Di Salvo가 보도했습니다.
원문 보기 →5.2 Fed Chair Warsh, 위기 속 암호화폐 업계에 구제금융 없다
Fed Chair Warsh, 위기 속 암호화폐 업계에 구제금융 없다
연방준비제도 의장 Kevin Warsh는 위기에 처한 암호화폐 산업에 대해 연준이 구제 금융을 제공하지 않을 것이라고 밝혔으며, 업계가 자체적인 위험을 감수해야 한다고 강조했습니다. 규제 당국은 GENIUS Act에 따라 최종 규칙을 마련 중입니다.
원문 보기 →5.3 Bitcoin VC 베테랑들, 중소기업 인수 목표로 4천만 달러 규모 지주회사 설립
Bitcoin VC 베테랑들, 중소기업 인수 목표로 4천만 달러 규모 지주회사 설립
Bitcoin VC 베테랑들이 Lyn Alden의 지원을 받아 4천만 달러 규모의 지주회사를 설립해 수익성 있는 소규모 사업체를 인수하고 이를 Bitcoin 표준으로 전환할 계획이다. 이 소식은 Bitcoin Magazine에 Mathew Di Salvo가 기고한 내용이다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| HP, 잉크 카트리지·토너·PC 담합으로 14억 루피 벌금 부과 | Ars Technica | 인도 경쟁위원회(CCI)가 HP에 14억 루피의 벌금을 부과했습니다. HP가 잉크 카트리지, 토너, PC 시장에서 담합(cartelization)을 통해 가격을 부풀렸기 때문입니다. 리셀러들은 이에 대한 대응으로 HP 프린팅 용품을 가짜 제품으로 대체하겠다고 위협했습니다 |
| 이제 러시아 최정예 해커들조차 Clickfix를 사용해 기기를 감염시키고 있다 | Ars Technica | 러시아의 최정예 해커들조차 Clickfix라는 사회공학 기법을 사용해 기기를 감염시키고 있으며, 이 기법은 주로 금전적 동기를 가진 범죄자들이 사용해 왔습니다 |
| AI 붐에 투자하려는 투자자들 사이에서 에너지 IPO가 급증 | Ars Technica | 에너지 기업들의 IPO가 급증하며 투자자들이 AI 붐에 투자할 방법을 찾고 있습니다. 시장에 진입하는 기업들은 금세기 들어 가장 빠른 속도로 자금을 조달하고 있습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 11건 | 기타 주제 |
| AI/ML | 3건 | OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(11건)입니다. AI/ML 분야에서는 OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Scattered Spider 해커 2명, TfL 해킹으로 2900만 파운드 피해…각각 징역 5년 6개월 선고 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- ThreatsDay: 게임 치트 스파이웨어, 24시간 랜섬웨어, Chrome Sync 스토킹 외 12개 기사 관련 보안 검토 및 모니터링
- n8n 토큰 교환 결함으로 공격자가 다른 발급자의 사용자로 로그인할 수 있어 관련 보안 검토 및 모니터링
- 새로운 TELEPUZ 악성코드, ClickFix 통해 유포되며 데이터 탈취 및 명령 실행 관련 보안 검토 및 모니터링
- 칼을 갈고, 다운로드는 생략하라 — ‘Onimusha: Way of the Sword’가 GeForce NOW에 출시됩니다 관련 보안 검토 및 모니터링
P2 (30일 내)
- 청소년이 안전한 AI에 접근할 자격이 있는 이유 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 07월 16일 주간 보안 다이제스트: AI 에이전트·악성코드·제로데이 (27건) — 2026-07-16
- 2026년 07월 18일 주간 보안 다이제스트: 패치·Kubernetes·AI 에이전트 (28건) — 2026-07-18
- 2026년 07월 14일 주간 보안 다이제스트: 악성코드·랜섬웨어·BYOVD EDR (30건) — 2026-07-14
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요