
- The Hacker News: Check Point, 전체 관리자 접근을 허용하는 악용된 SmartConsole 결함 패치
- BleepingComputer: Check Point, 공격에 악용된 SmartConsole 제로데이 경고
- 안랩 ASEC 블로그: Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient)
- Google Cloud Blog: 유지보수에서 혁신으로: Checkout.com의 Cloud Composer 3 마이그레이션 현황 점검
서론
안녕하세요, Twodragon입니다.
2026년 07월 23일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Check Point, 전체 관리자 접근을 허용하는 악용된 SmartConsole 결함 패치 | 🔴 Critical |
| 🔒 Security | BleepingComputer | Check Point, 공격에 악용된 SmartConsole 제로데이 경고 | 🔴 Critical |
| 🔒 Security | 안랩 ASEC 블로그 | Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient) | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA AI 슈퍼컴퓨터, 미 해군대학원에서 가동 시작 | 🟡 Medium |
| 🤖 AI/ML | Google DeepMind Blog | 과학적 발견의 지평을 가속화: 제네시스 미션을 위한 Google의 4천만 달러 투자 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA, 최초의 GPU 가속 의료 물리 시뮬레이션 프레임워크 오픈소스로 공개 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 유지보수에서 혁신으로: Checkout.com의 Cloud Composer 3 마이그레이션 현황 점검 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 과학적 발견의 지평을 가속화: Google의 제네시스 미션 4천만 달러 지원 | 🟡 Medium |
| ☁️ Cloud | AWS Korea Blog | 금융 클라우드 길라잡이 A to Z Part 2 – 연구개발망 예외와 망분리 개선 로드맵 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 새로운 Copilot 사용량 메트릭 영향 대시보드 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Check Point, 전체 관리자 접근을 허용하는 악용된 SmartConsole 결함 패치, Check Point, 공격에 악용된 SmartConsole 제로데이 경고 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient), NVIDIA, 최초의 GPU 가속 의료 물리 시뮬레이션 프레임워크 오픈소스로 공개, 런타임 조언이 아닌 런타임 강제 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Check Point, 전체 관리자 접근을 허용하는 악용된 SmartConsole 결함 패치

Check Point, 전체 관리자 접근을 허용하는 악용된 SmartConsole 결함 패치
Check Point가 활발히 악용된 SmartConsole 인증 우회 취약점 CVE-2026-16232(CVSS 9.3)를 포함한 보안 업데이트를 출시했습니다. 이 취약점은 Security Management 및 Multi-Domain Management 제품에 영향을 미치며, 공격자가 전체 관리자 액세스 권한을 획득할 수 있습니다.
원문 보기 →DevSecOps 실무자 관점 분석: Check Point SmartConsole 인증 우회 취약점 (CVE-2026-16232)
기술적 배경 및 위협 분석
Check Point SmartConsole은 보안 관리자들이 방화벽 정책, VPN, IPS 등 네트워크 보안 인프라를 중앙에서 관리하는 핵심 인터페이스입니다. CVE-2026-16232는 SmartConsole 로그인 프로세스에서 발생하는 인증 우회(Authentication Bypass) 취약점으로, CVSS 9.3의 심각도를 가집니다. 공격자는 별도의 자격 증명 없이도 관리 콘솔에 완전한 관리자 권한(Full Admin Access)으로 접근할 수 있으며, 이는 곧 전체 보안 인프라의 장악으로 이어집니다.
이미 실제 공격(active exploitation in the wild) 이 확인된 점이 가장 우려되는 부분입니다. 공격자는 이 취약점을 통해 방화벽 규칙을 무력화하거나, 악성 트래픽을 허용하는 정책을 생성하고, 로그를 삭제하는 등 탐지 회피(Evasion) 가 가능합니다. 특히 MDSM(Multi-Domain Management) 환경에서는 단일 침해로 여러 고객/도메인의 보안 정책이 동시에 위험에 노출될 수 있습니다.
실무 영향 분석
DevSecOps 관점에서 이 취약점은 CI/CD 파이프라인의 보안 게이트(Gate) 와 운영 환경의 신뢰성을 동시에 위협합니다. SmartConsole이 관리형 방화벽 정책 배포의 중앙 허브이므로, 공격자가 이 권한을 탈취하면:
- 파이프라인 변조: 정책 변경 승인 프로세스를 우회하여 악의적인 규칙을 자동 배포
- 인프라 코드 손상: Terraform/Ansible 등 IaC 도구로 관리되는 방화벽 설정의 무결성 훼손
- 모니터링 블라인드 스팟 생성: 로그 수집 및 SIEM 전송 중단으로 사고 탐지 지연
- 공급망 리스크: MDSM 환경에서 다중 테넌트 동시 침해 가능성
특히 Zero Trust 아키텍처를 채택한 조직에서도 관리 평면(Management Plane)의 단일 실패점(Single Point of Failure)이 존재함을 시사합니다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1078  # Valid Accounts
1.2 Check Point, 공격에 악용된 SmartConsole 제로데이 경고
Check Point, 공격에 악용된 SmartConsole 제로데이 경고
Check Point Software가 SmartConsole GUI 관리 패널에서 활발히 악용되는 제로데이 취약점을 해결했습니다. 이 취약점은 공격에 이용되고 있었으며, 이스라엘 사이버 보안 기업이 패치를 발표했습니다.
원문 보기 →Check Point SmartConsole 제로데이 취약점 분석 (DevSecOps 관점)
기술적 배경 및 위협 분석
Check Point SmartConsole은 네트워크 방화벽 및 보안 게이트웨이를 중앙 관리하는 GUI 기반 관리 콘솔입니다. 이번 제로데이 취약점(CVE 번호는 아직 공개되지 않음)은 관리자 권한으로 동작하는 SmartConsole에서 원격 코드 실행(RCE)을 유발할 수 있는 것으로 분석됩니다. 공격자는 이 취약점을 통해 관리 인터페이스에 접근한 후, 내부 네트워크의 방화벽 정책을 무단 변경하거나 악성 페이로드를 삽입할 수 있습니다.
실제 공격 사례에서 확인된 점은 다음과 같습니다:
- 공격 벡터: SmartConsole이 사용하는 특정 프로토콜(예: TCP 19009, 443 등)을 통한 인증 우회 또는 입력 검증 부재
- 영향 범위: 관리 콘솔을 통해 모든 연결된 보안 게이트웨이에 대한 제어권 탈취 가능
- 위협 수준: CVSS 9.0 이상으로 추정 (관리자 권한 탈취 + 네트워크 전반 통제 가능)
실무 영향 분석
DevSecOps 파이프라인 관점에서 이 취약점은 인프라스트럭처 as Code(IaC)의 취약점 관리 체계에 직접적인 영향을 미칩니다.
- CI/CD 파이프라인 중단 위험: SmartConsole을 통해 방화벽 정책이 무단 변경되면, 배포 중인 애플리케이션의 네트워크 접근이 차단되거나 우회될 수 있음
- 취약점 스캐닝 우회: 공격자가 관리 콘솔을 장악하면, 보안 스캐너가 탐지하지 못하는 룰셋 변경이 가능
- 규정 준수 위반: PCI-DSS, SOC2 등 규제 환경에서 방화벽 로그 변조 시 감사 실패 초래
특히 온프레미스 환경에서 SmartConsole을 사용하는 조직은 패치 적용 전까지 모든 관리 세션을 VPN 내부로 제한하고, MFA(다중 인증)를 강화해야 합니다. 클라우드 환경(예: Check Point CloudGuard)은 SaaS 형태로 관리되므로 상대적으로 위험이 낮지만, API 키 관리에 주의가 필요합니다.
1.3 Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient)

Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient)
AhnLab SEcurity intelligence Center(ASEC)은 과거 ”PebbleDash와 RDP Wrapper를 악용한 Kimsuky 그룹의 최신 공격 사례 분석”[1] 포스팅을 통해 스피어 피싱 공격을 사용해 PebbleDash 악성코드를 설치하는 공격 사례를 공개하였다.
원문 보기 →기술적 배경 및 위협 분석
Kimsuky 그룹은 외교·안보 분야 종사자를 대상으로 정교한 스피어 피싱 공격을 지속하고 있으며, 최근 PebbleDash 및 PrxClient 악성코드를 활용한 사례가 확인되었다. 공격자는 LNK 파일을 이용해 초기 침투를 시도하며, 이후 PebbleDash 백도어를 설치하여 원격 제어 및 데이터 유출을 수행한다. 특히 RDP Wrapper를 악용하여 합법적인 RDP 서비스를 우회·은닉하는 방식으로 지속성을 확보한다. 이는 단순한 악성코드 배포를 넘어, 공격자가 장기간 정찰 및 정보 수집을 목표로 함을 시사한다. DevSecOps 환경에서는 이러한 공급망 공격, 사용자 인지 취약점, 엔드포인트 보안 우회 기법이 주요 위협으로 작용한다.
실무 영향 분석
DevSecOps 실무자에게 이번 공격은 다음과 같은 영향을 미친다. 첫째, 외교·정치 관련 조직의 CI/CD 파이프라인에 접근하는 사용자 계정이 표적이 될 경우, 소스코드 유출 및 악성코드 삽입으로 이어질 수 있다. 둘째, RDP Wrapper 악용은 원격 개발 환경이나 관리자 접속 채널의 보안 정책을 무력화할 수 있어, 인프라 측면의 보안 강화가 필요하다. 셋째, LNK 파일 기반 공격은 이메일 게이트웨이와 엔드포인트 탐지 룰만으로는 차단이 어려워, 행 기반 탐지와 사용자 교육이 병행되어야 한다. 또한, 이러한 공격은 DevSecOps의 ‘보안 내재화’ 원칙을 위협하므로, 개발 초기 단계부터 위협 모델링에 반영해야 한다.
2. AI/ML 뉴스
2.1 NVIDIA AI 슈퍼컴퓨터, 미 해군대학원에서 가동 시작
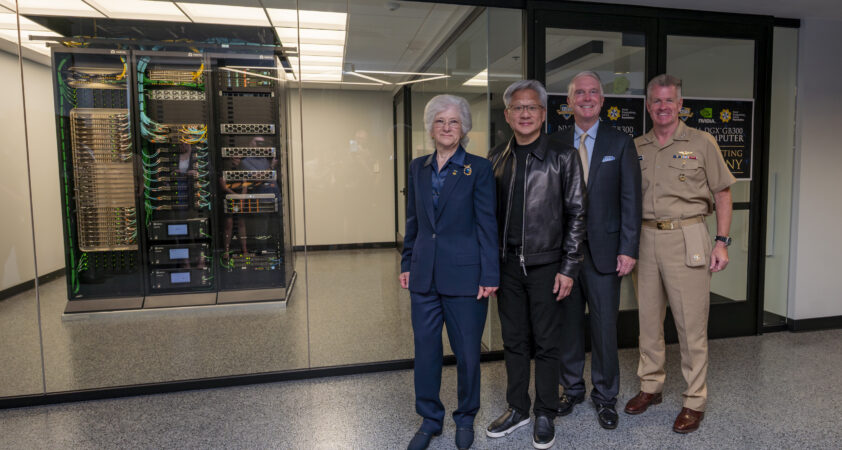
NVIDIA AI 슈퍼컴퓨터, 미 해군대학원에서 가동 시작
NVIDIA CEO Jensen Huang이 캘리포니아 몬터레이에 있는 Naval Postgraduate School을 방문하여 NVIDIA DGX GB300 시스템을 가동했습니다. 이는 미국 군사 대학원의 학생, 연구자, 교수진을 위해 세계에서 가장 강력한 AI 플랫폼 중 하나를 완전히 온라인 상태로 전환한 것입니다.
원문 보기 →2.2 과학적 발견의 지평을 가속화: 제네시스 미션을 위한 Google의 4천만 달러 투자
과학적 발견의 지평을 가속화: 제네시스 미션을 위한 Google의 4천만 달러 투자
Google은 Genesis Mission을 위해 40M 달러 상당의 AI 토큰과 크레딧을 지원하며 과학적 발견의 최전선을 가속화하겠다고 발표했습니다.
원문 보기 →2.3 NVIDIA, 최초의 GPU 가속 의료 물리 시뮬레이션 프레임워크 오픈소스로 공개
NVIDIA, 최초의 GPU 가속 의료 물리 시뮬레이션 프레임워크 오픈소스로 공개
NVIDIA가 최초의 GPU 가속 의료 물리 시뮬레이션 프레임워크를 오픈소스로 공개했습니다. 이 프레임워크는 의료 로봇이 실제 환경에서 유용해지기 위해 필요한 물리적 상호작용과 다양한 해부학적 변이, 드문 에지 시나리오를 학습할 수 있도록 지원합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 유지보수에서 혁신으로: Checkout.com의 Cloud Composer 3 마이그레이션 현황 점검
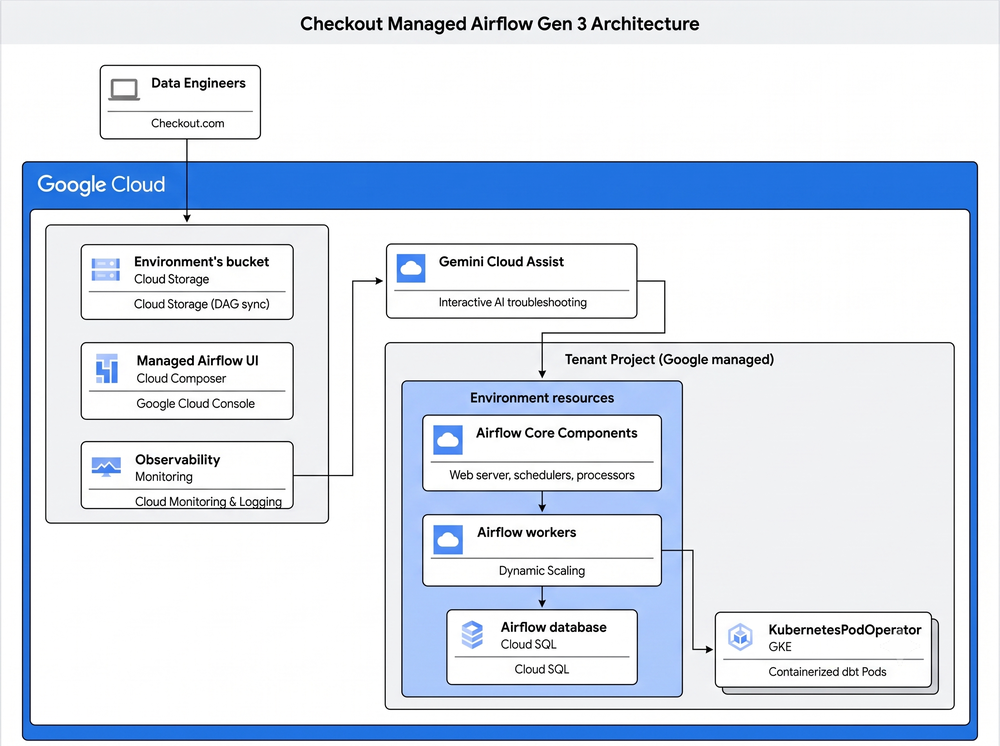
유지보수에서 혁신으로: Checkout.com의 Cloud Composer 3 마이그레이션 현황 점검
Checkout.com의 Data Platform 팀은 자체 호스팅 Apache Airflow 환경 유지보수에 많은 시간을 소비하며 파이프라인 구축에 집중하지 못하는 문제를 겪었습니다. 이에 따라 팀은 Cloud Composer 3로 마이그레이션하여 서버 관리와 패치 작업 부담을 줄이고 혁신에 집중할 수 있게 되었습니다.
원문 보기 →3.2 과학적 발견의 지평을 가속화: Google의 제네시스 미션 4천만 달러 지원
과학적 발견의 지평을 가속화: Google의 제네시스 미션 4천만 달러 지원
Google은 Genesis Mission에 4천만 달러를 투자하여, 핵융합 플라즈마 시뮬레이션, 신소재 탐색, 첨단 실험 시설의 대규모 데이터 분석 등 현대 과학의 복잡한 과제를 해결하기 위해 Frontier AI를 활용할 계획입니다.
원문 보기 →3.3 금융 클라우드 길라잡이 A to Z Part 2 – 연구개발망 예외와 망분리 개선 로드맵

금융 클라우드 길라잡이 A to Z Part 2 – 연구개발망 예외와 망분리 개선 로드맵
본 블로그는 2026년 6월 기준으로 작성되었으며, 이후 규제 변경이나 AWS 서비스 업데이트가 반영되지 않을 수 있습니다. 규제 관련 내용은 기술적 관점에서의 해석을 제공하며, 법률 자문을 대체하지 않습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 새로운 Copilot 사용량 메트릭 영향 대시보드
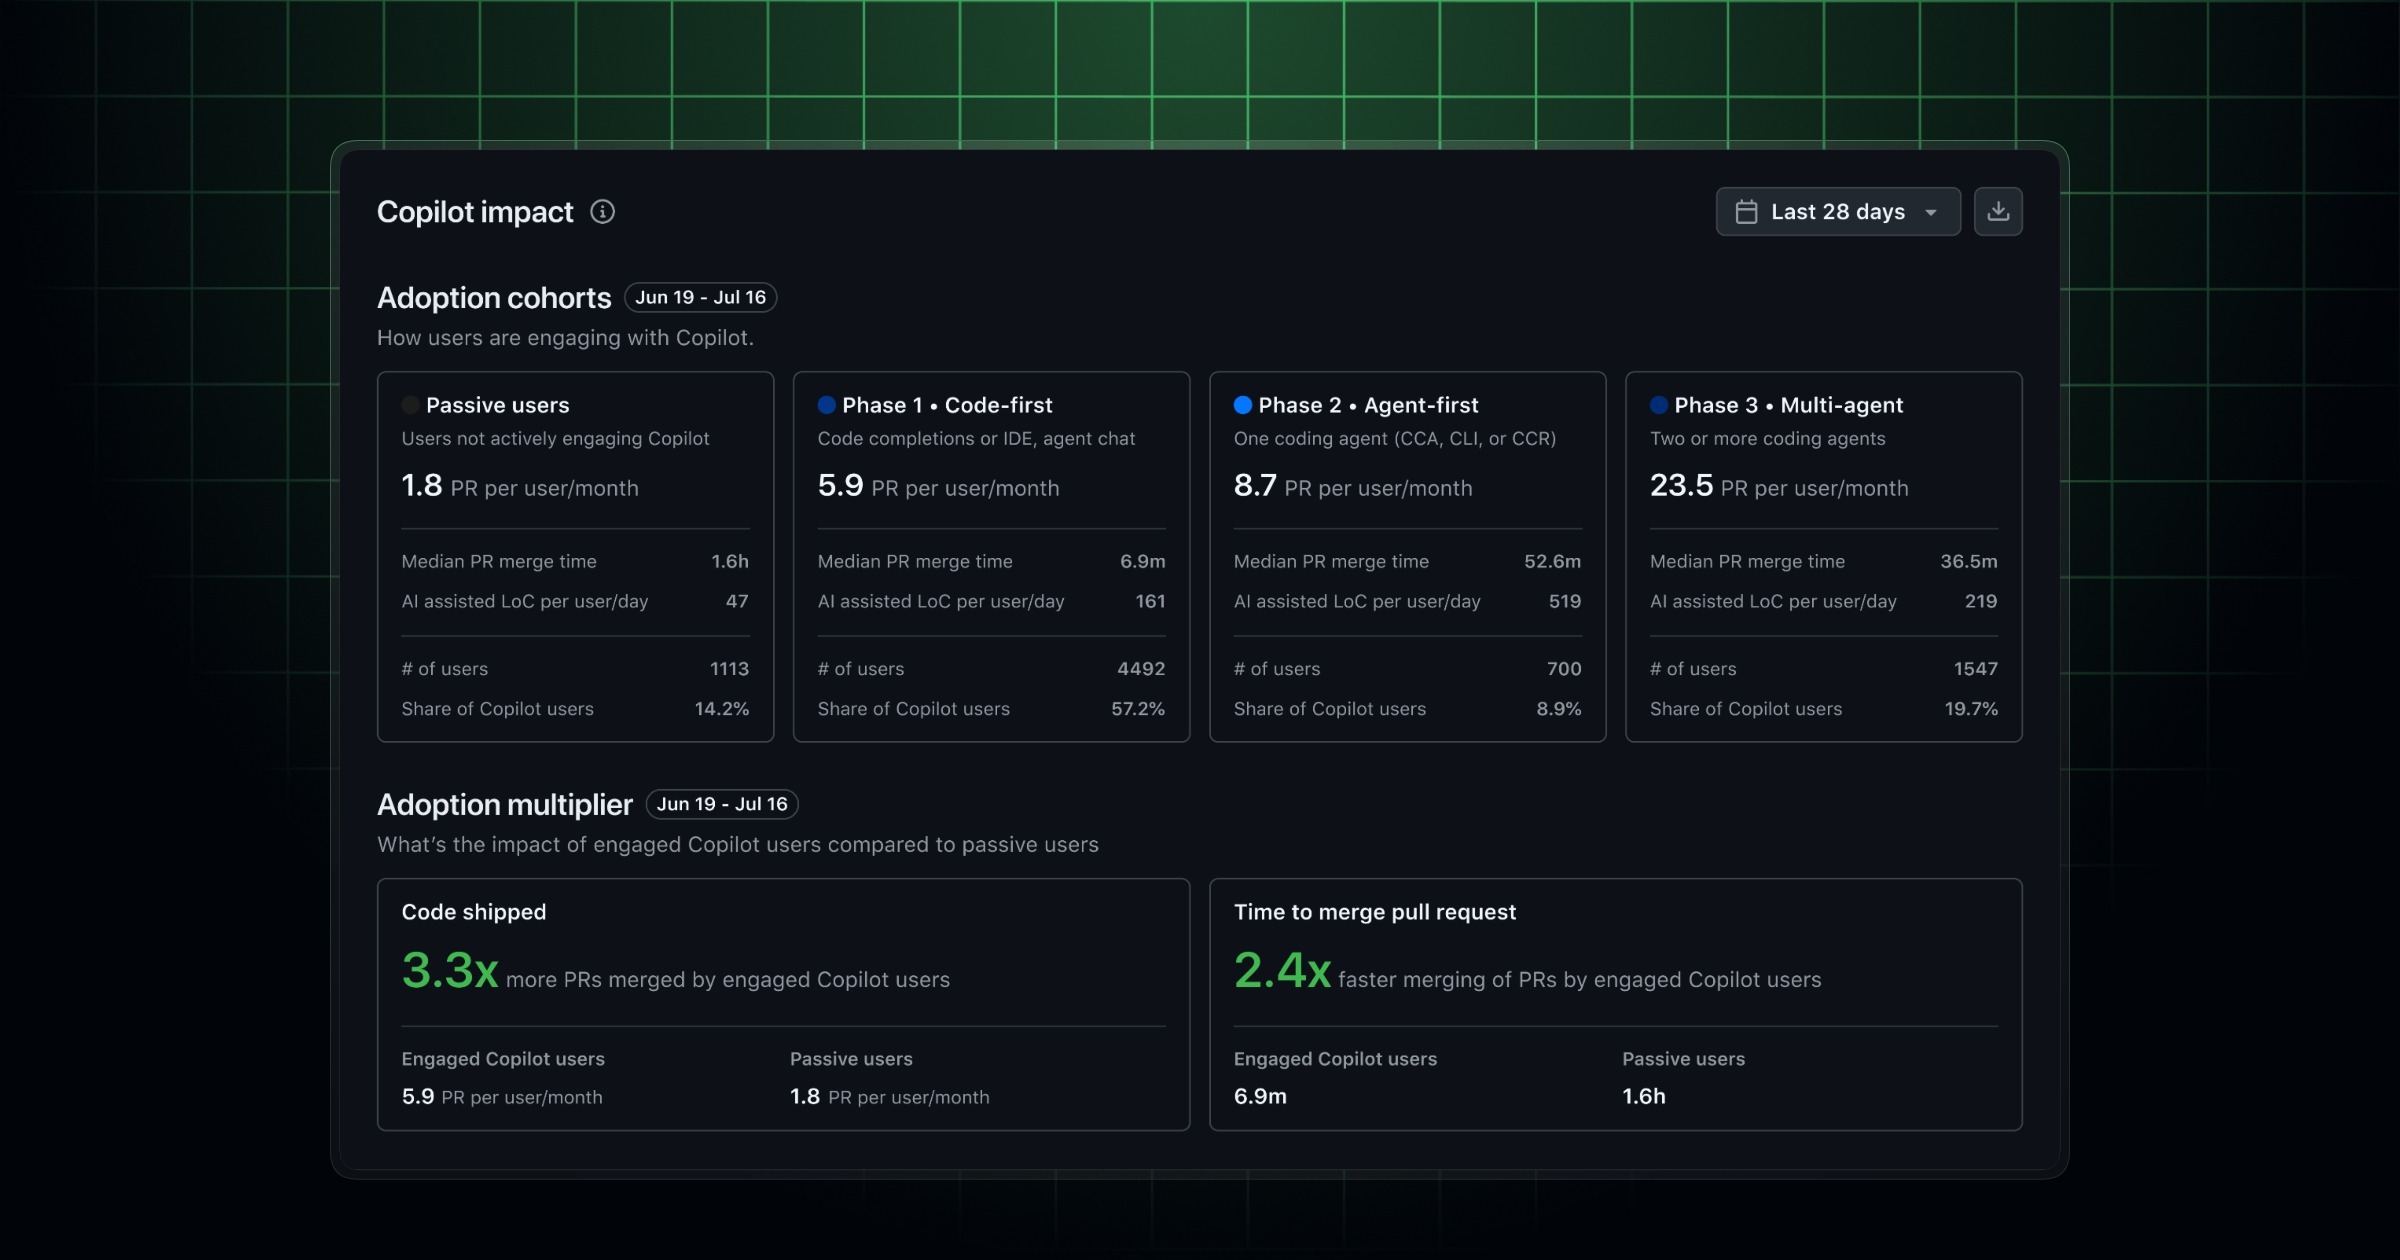
새로운 Copilot 사용량 메트릭 영향 대시보드
GitHub이 enterprise 관리자와 organization 소유자를 위한 새로운 Copilot 사용 메트릭 영향 대시보드를 출시했습니다. 이 대시보드는 단순한 사용자 수를 넘어 Copilot의 더 깊은 영향력을 파악할 수 있도록 도와줍니다.
원문 보기 →4.2 예정된 GHES 변경 사항, 지원 번들 업로드에 영향

예정된 GHES 변경 사항, 지원 번들 업로드에 영향
GitHub Enterprise Server(GHES)에서 지원 번들 업로드에 영향을 미치는 보안 변경이 2026년 8월 18일부터 적용될 예정입니다. 이 변경으로 인해 GitHub는 특정 조건에서 지원 번들 업로드를 거부하기 시작할 것이라고 공지했습니다.
원문 보기 →4.3 런타임 조언이 아닌 런타임 강제
런타임 조언이 아닌 런타임 강제
Runtime Enforcement, Not Runtime Advice는 에이전틱 시스템에서 런타임 계층의 거버넌스 중요성을 강조하며, 격리, 정책 적용, 통제된 도구 접근이 핵심 요소로 부상하고 있음을 설명합니다.
원문 보기 →5. 블록체인 뉴스
5.1 스위스 은행 BancaStato, Sygnum 및 Avaloq 통해 Bitcoin 거래 시작
스위스 은행 BancaStato, Sygnum 및 Avaloq 통해 Bitcoin 거래 시작
스위스 은행 BancaStato가 Sygnum의 인프라를 통해 기존 뱅킹 앱에서 규제된 Bitcoin 거래 서비스를 시작했습니다. 이는 Sygnum과 Avaloq의 협력을 통해 이루어졌으며, 스위스 은행들의 암호화폐 채택 사례를 추가했습니다.
원문 보기 →5.2 나스닥 상장사 Zhibao Technology, PIPE 파이낸싱 제안으로 Bitcoin 3,500개 인수 예정
나스닥 상장사 Zhibao Technology, PIPE 파이낸싱 제안으로 Bitcoin 3,500개 인수 예정
나스닥 상장사 Zhibao Technology가 3,500 Bitcoin을 수취하는 2억 2천만 달러 규모의 PIPE 자금 조달을 제안했습니다. 이는 중국 보험 기술 기업이 Bitcoin 재무를 구축하는 최신 상장사로 전환하는 움직임입니다.
원문 보기 →5.3 암호화폐 업계 미국 고용 규모는 미미하지만, 영향력은 상당하다는 보고서
암호화폐 업계 미국 고용 규모는 미미하지만, 영향력은 상당하다는 보고서
Bitcoin Magazine의 보고서에 따르면 미국 내 crypto 업계 종사자 수는 적지만, 산업이 경제에 기여하는 비중은 상대적으로 크다고 분석했습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 대규모 인프라 보안: Pinterest의 Resource Provisioner Pipeline(RPP) 소개 | Pinterest Engineering | Pinterest가 분산된 멀티 리포지토리 아키텍처에서 인프라를 안전하게 관리하기 위해 자체 Terraform 실행 엔진인 Resource Provisioner Pipeline (RPP)을 설계했습니다. RPP는 대규모 조직에서 Infrastructure as Code (IaC)를 운영할 때 발생하는 보안 및 물류적 문제를 해결합니다 |
| Ask GN: Google 크롬 확장 프로그램 개인적으로 만들어서 쓰고 계신것 있으신가요? | GeekNews (긱뉴스) | 아래 2개 확장 프로그램 개인적으로 만들어서 유용하게 쓰고 있는데, 긱뉴스 사용자 분들은 혹시 개인적으로 만드셔서 쓰고 계신 확장 프로그램이 있으신지 궁금합니다. 있으시면 확장, GitHub 링크 올려주시면 좋을것 같습니다 |
| GigaToken - 언어 모델 토큰화를 약 1,000배 가속 | GeekNews (긱뉴스) | 다양한 CPU와 널리 쓰이는 토크나이저를 지원하며, 텍스트를 GB/s 단위로 처리하는 Tiktoken 과 HuggingFace Tokenizers 대체 도구 정규식 엔진이 맡던 사전 토큰화를 SIMD 로 최적화하고 분기·스레드 통신·Python 상호작용을 줄이며, 이전에 본 단어의 토큰 매핑을 효율적으로 캐싱함 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 3건 | NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 |
| 클라우드 보안 | 3건 | Google Cloud Blog 관련 동향, 금융 클라우드 길라잡이 A to Z Part 2, 금융 클라우드 길라잡이 A to Z Part 1 |
| 제로데이 | 1건 | BleepingComputer 관련 동향 |
이번 주기의 핵심 트렌드는 기타(8건)입니다. AI/ML 분야에서는 NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Check Point, 전체 관리자 접근을 허용하는 악용된 SmartConsole 결함 패치 (CVE-2026-16232) 관련 긴급 패치 및 영향도 확인
- Check Point, 공격에 악용된 SmartConsole 제로데이 경고 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient) 관련 보안 검토 및 모니터링
- Ubuntu snap-confine 결함으로 기본 데스크톱 설치에서 로컬 사용자가 루트 권한을 얻을 수 있어 (CVE-2026-8933) 관련 보안 검토 및 모니터링
- NVIDIA, 최초의 GPU 가속 의료 물리 시뮬레이션 프레임워크 오픈소스로 공개 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA AI 슈퍼컴퓨터, 미 해군대학원에서 가동 시작 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 1건 인용 |
| BleepingComputer | bleepingcomputer.com | 본문 1건 인용 |
| 안랩 ASEC 블로그 | asec.ahnlab.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 2건 인용 |
| AWS Korea Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 07월 22일 주간 보안 다이제스트: AI 에이전트·클라우드·패치 (28건) — 2026-07-22
- 2026년 07월 20일 주간 보안 다이제스트: 제로데이·패치·악성코드 (15건) — 2026-07-20
- 2026년 07월 26일 주간 보안 다이제스트: 악성코드·제로데이·패치 (15건) — 2026-07-26
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요