
- The Hacker News: 중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아
- The Hacker News: HollowFrame Loader, 로펌 대상 스피어피싱 공격에서 Matryoshka 백도어 배포
- Microsoft Security Blog: CaptiveCrunch: Midnight Blizzard, 전 세계 여행자 대상 악성코드 유포 및 자격
- Google Cloud Blog: 이번 달 AI 인프라 및 오케스트레이션의 새로운 소식
서론
안녕하세요, Twodragon입니다.
2026년 08월 01일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아 | 🟠 High |
| 🔒 Security | The Hacker News | HollowFrame Loader, 로펌 대상 스피어피싱 공격에서 Matryoshka 백도어 배포 | 🟠 High |
| 🔒 Security | Microsoft Security B | CaptiveCrunch: Midnight Blizzard, 전 세계 여행자 대상 악성코드 유포 및 자격 증명 탈취 공격 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | 유럽 전역에서 책임 있는 AI 발전을 위해 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 풍요로운 지능 구축하기 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | Univé, AI에 대비한 인력 양성에 나서다 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 이번 달 AI 인프라 및 오케스트레이션의 새로운 소식 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud의 새로운 기능 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: AI 위협 방어가 이사회의 새로운 기준이 되어야 하는 이유 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Gemini 2.5 Pro 및 Gemini 3 Flash 지원 중단 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아, HollowFrame Loader, 로펌 대상 스피어피싱 공격에서 Matryoshka 백도어 배포, CaptiveCrunch: Midnight Blizzard, 전 세계 여행자 대상 악성코드 유포 및 자격 증명 탈취 공격 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아

중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아
2025년 1월부터 아프가니스탄, 키르기스스탄, 타지키스탄, 우즈베키스탄, 카자흐스탄, 시리아 등 중앙아시아 정부 기관을 대상으로 한 새로운 사이버 공격이 중국어를 사용하는 위협 행위자에 의해 수행된 것으로 의심됩니다.
원문 보기 →기술적 배경 및 위협 분석
본 뉴스에서 언급된 OctLurk 및 SilkLurk은 중앙아시아 정부 기관을 표적으로 하는 중국어권 해커 그룹이 사용하는 신규 악성코드로, 2025년 1월부터 공격이 시작된 것으로 추정됩니다. 주요 표적은 아프가니스탄, 키르기스스탄, 타지키스탄, 우즈베키스탄, 카자흐스탄, 시리아 등 정부 기관 및 의료·연구 분야입니다.
DevSecOps 관점에서 주목할 점은 이들 악성코드가 지속적 C2 통신 유지, 파일 탈취, 키로깅, 스크린샷 캡처 등의 기능을 갖춘 정교한 RAT(Remote Access Trojan) 계열이라는 점입니다. 특히 공급망 공격(Supply Chain Attack) 또는 정부 기관이 사용하는 내부 협업 도구·패치 관리 시스템을 경유한 초기 침투가 의심됩니다. 또한, 중앙아시아 국가들의 인터넷 인프라 특성상 프록시·VPN 우회 기술과 DNS over HTTPS(DoH) 를 활용한 탐지 회피 가능성이 높아, 전통적인 네트워크 기반 탐지로는 한계가 있습니다.
실무 영향 분석
- CI/CD 파이프라인 오염 위험: 정부 기관이 오픈소스 기반 DevSecOps 도구를 사용할 경우, 악성코드가 빌드 서버나 코드 저장소에 침투하면 배포 프로세스를 통해 악성 페이로드가 전파될 수 있습니다.
- 컨테이너 및 오케스트레이션 환경 위협: Kubernetes 환경에서 악성코드가 사이드카 컨테이너로 주입되거나, 시크릿(Secret) 탈취 시 인프라 전체가 노출될 수 있습니다.
- 탐지 우회 대응 필요: 기존 EDR/NDR이 DoH 트래픽을 암호화 트래픽으로 분류해 놓칠 수 있으므로, TLS 인증서 기반 핑거프린팅 및 행위 기반 탐지 강화가 필요합니다.
- 지역적 규제 준수: 중앙아시아 국가들의 데이터 보호법 및 사이버 보안 지침을 고려한 로그 보존 및 침해 대응 절차 마련이 필요합니다.
1.2 HollowFrame Loader, 로펌 대상 스피어피싱 공격에서 Matryoshka 백도어 배포

HollowFrame Loader, 로펌 대상 스피어피싱 공격에서 Matryoshka 백도어 배포
보안 연구진이 법률 회사를 대상으로 한 스피어피싱 공격에서 Go 기반 로더 프레임워크 'HollowFrame'와 Rust 기반 악성코드 'Matryoshka'를 발견했습니다. Blackpoint Cyber에 따르면, 공격은 암호화된 아카이브 링크가 포함된 이메일로 시작되며, Windows Shortcut(LNK) 실행을 통해 다단계 공격 체인이 작동합니다.
원문 보기 →기술적 배경 및 위협 분석
본 공격은 Go 기반 로더(HollowFrame) 와 Rust 기반 백도어(Matryoshka) 를 결합한 다단계 공격 체인입니다.
- 초기 침투: 피싱 메일 → 암호화된 아카이브(링크) → LNK(Windows Shortcut) 실행. LNK는 PowerShell/cmd를 통해 추가 페이로드를 인메모리로 로드하는 전형적인 Living-off-the-Land 기법을 활용합니다.
- 로더(HollowFrame): 프로세스 할로잉(Process Hollowing) 또는 섹션 주입을 통해 악성 코드를 정상 프로세스(예: svchost.exe)에 은닉합니다. Go 특성상 정적 분석이 어렵고, 난독화가 용이합니다.
- 백도어(Matryoshka): 러시아 인형처럼 다중 레이어로 압축/암호화된 페이로드를 순차적으로 해제합니다. Rust 기반이라 메모리 안전성이 높고, API 해싱 및 간접 시스템 콜을 사용해 EDR 우회에 특화된 것으로 추정됩니다.
실무 영향 분석
DevSecOps 관점에서 이 공격의 핵심 위협은 공급망/엔드포인트 보안 사각지대 입니다.
- 탐지 우회: Go/Rust 바이너리는 기존 시그니처 기반 탐지를 우회하며, LNK+스크립트 조합은 샌드박스 분석 회피에 유리합니다.
- 권한 상승 및 C2: 백도어가 설치되면 키로깅, 자격 증명 덤핑, 측면 이동 등 랜섬웨어 전 단계의 행위가 가능해집니다. 특히 법무법인 특성상 기밀 계약서, 합병 정보 등이 표적이 될 수 있습니다.
- 빌드/배포 파이프라인 위험: 개발자가 감염되면 CI/CD 파이프라인에 악성 코드가 삽입될 수 있는 2차 공격 경로가 열립니다.
1.3 CaptiveCrunch: Midnight Blizzard, 전 세계 여행자 대상 악성코드 유포 및 자격 증명 탈취 공격

CaptiveCrunch: Midnight Blizzard, 전 세계 여행자 대상 악성코드 유포 및 자격 증명 탈취 공격
러시아 위협 행위자 Midnight Blizzard의 하위 클러스터인 Storm-2945가 2026년 5월부터 호텔 등 숙박 관련 조직의 로그인 포털을 침해하여 여행자에게 악성코드를 유포하고 자격 증명을 탈취하는 CaptiveCrunch 작전을 수행하고 있습니다. 이 내용은 Microsoft Security Blog에 게시되었습니다.
원문 보기 →기술적 배경 및 위협 분석
Storm-2945는 Midnight Blizzard(APT29)의 하위 클러스터로, 2026년 5월부터 호텔 등 숙박업계의 싱글 사인온(SSO) 포털을 탈취하여 여행객을 대상으로 악성코드를 유포하고 자격 증명을 탈취하는 CaptiveCrunch 작전을 수행하고 있습니다. 이는 전형적인 공급망(Supply-chain) 공격으로, 최종 목표는 여행객의 기업 VPN·이메일 계정 탈취입니다.
기술적 특징으로는 (1) 정상 인증 포털의 로그인 페이지를 변조하거나 피싱 리다이렉트를 삽입, (2) 여행 중 사용하는 개인/업무 디바이스의 경계 보안이 느슨한 점을 악용, (3) 세션 하이재킹 및 OAuth 토큰 탈취를 통한 MFA 우회 가능성, (4) 호텔 Wi-Fi 및 게스트 디바이스의 신뢰 관계를 이용한 측면 이동(lateral movement)이 핵심입니다. 특히 호텔 포털은 다국적 기업 임원들이 자주 이용하는 만큼, 한 번의 계정 탈취로 장기적인 지능형 공격으로 이어질 수 있습니다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 코드 파이프라인보다는 인증·접근 제어 계층의 취약성을 노립니다. 주요 영향은 다음과 같습니다.
- 자격 증명 탈취로 인한 CI/CD 파이프라인 침해 위험: 여행 중 개발자가 업무용 GitLab/Jenkins 등에 접속할 때 탈취된 계정이 사용될 경우, 소스코드 변조나 악성 아티팩트 주입 가능성.
- MFA 우회에 대한 경계 필요: 세션 토큰 탈취는 일회용 OTP를 우회할 수 있어, 기존 MFA 정책만으로는 불충분.
- 제3자 호텔/여행사 시스템의 보안 수준이 우리의 보안 경계에 영향을 미침 — 조직 외부의 공격 표면(attack surface) 확대.
- 사고 대응 시 로그 사일로(Log silo): 호텔 포털 로그와 기업 내부 로그의 상관 분석이 어려워 탐지 지연.
2. AI/ML 뉴스
2.1 유럽 전역에서 책임 있는 AI 발전을 위해
유럽 전역에서 책임 있는 AI 발전을 위해
OpenAI는 유럽에서 안전성, 보안, 투명성 및 출처 추적 관행을 통해 책임 있는 AI 거버넌스를 지원하는 방법을 공유하며, EU AI Act가 발전함에 따라 이러한 노력을 계속할 것이라고 밝혔다.
원문 보기 →2.2 풍요로운 지능 구축하기
풍요로운 지능 구축하기
OpenAI는 고급 AI를 더욱 강력하고 저렴하며 널리 유용하게 만들기 위해 풀스택(full-stack) 접근 방식을 채택하고 있다. 이는 모델 개발부터 인프라, 배포까지 전 과정을 아우르는 전략으로, AI의 풍부한 지능 구현을 목표로 한다.
원문 보기 →2.3 Univé, AI에 대비한 인력 양성에 나서다
Univé, AI에 대비한 인력 양성에 나서다
Univé는 ChatGPT Enterprise를 도입하여 리더십, 책임 있는 거버넌스, 직원 주도 혁신을 결합함으로써 AI-ready 인력을 구축했으며, 이를 통해 업무를 대규모로 전환하고 있다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 이번 달 AI 인프라 및 오케스트레이션의 새로운 소식
이번 달 AI 인프라 및 오케스트레이션의 새로운 소식
Google은 Gemini, Nano Banana 같은 AI 모델부터 Gmail, BigQuery 등 일상 도구와 Gemini Enterprise Agent Platform, JAX, MaxTest 같은 개발 프레임워크까지 AI 전반을 아우르는 종합적인 접근을 취하고 있습니다.
원문 보기 →3.2 Google Cloud의 새로운 기능
Google Cloud의 새로운 기능
Google Cloud의 최신 업데이트, 공지사항, 리소스, 이벤트, 학습 기회 등을 한곳에서 확인할 수 있는 공간이 마련되었습니다. Google Cloud 블로그에서 원하는 정보를 찾지 못할 경우, 블로그 101에서 전체 주제 목록과 링크, 리소스를 참조할 수 있습니다.
원문 보기 →3.3 Cloud CISO Perspectives: AI 위협 방어가 이사회의 새로운 기준이 되어야 하는 이유

Cloud CISO Perspectives: AI 위협 방어가 이사회의 새로운 기준이 되어야 하는 이유
Google Cloud의 CISO Chris Betz와 Alicja Cade가 2026년 7월 두 번째 Cloud CISO Perspectives 뉴스레터에서 이사회가 AI 보안에 대해 알아야 할 사항과 AI 시대의 보안 거버넌스 및 비즈니스 민첩성 준비 방법을 설명합니다. 해당 내용은 Google Cloud 블로그에 게시됩니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Gemini 2.5 Pro 및 Gemini 3 Flash 지원 중단
Gemini 2.5 Pro 및 Gemini 3 Flash 지원 중단
2026년 7월 31일부터 GitHub Copilot의 모든 환경에서 Gemini 2.5 Pro와 Gemini 3 Flash 모델이 더 이상 지원되지 않습니다. 이번 변경은 Copilot Chat, 인라인 편집, ask 및 agent 모드, 코드 완성 기능 전반에 적용됩니다.
원문 보기 →4.2 엔터프라이즈 팀을 위한 모델 정책 타게팅이 공개 미리보기로 제공됩니다
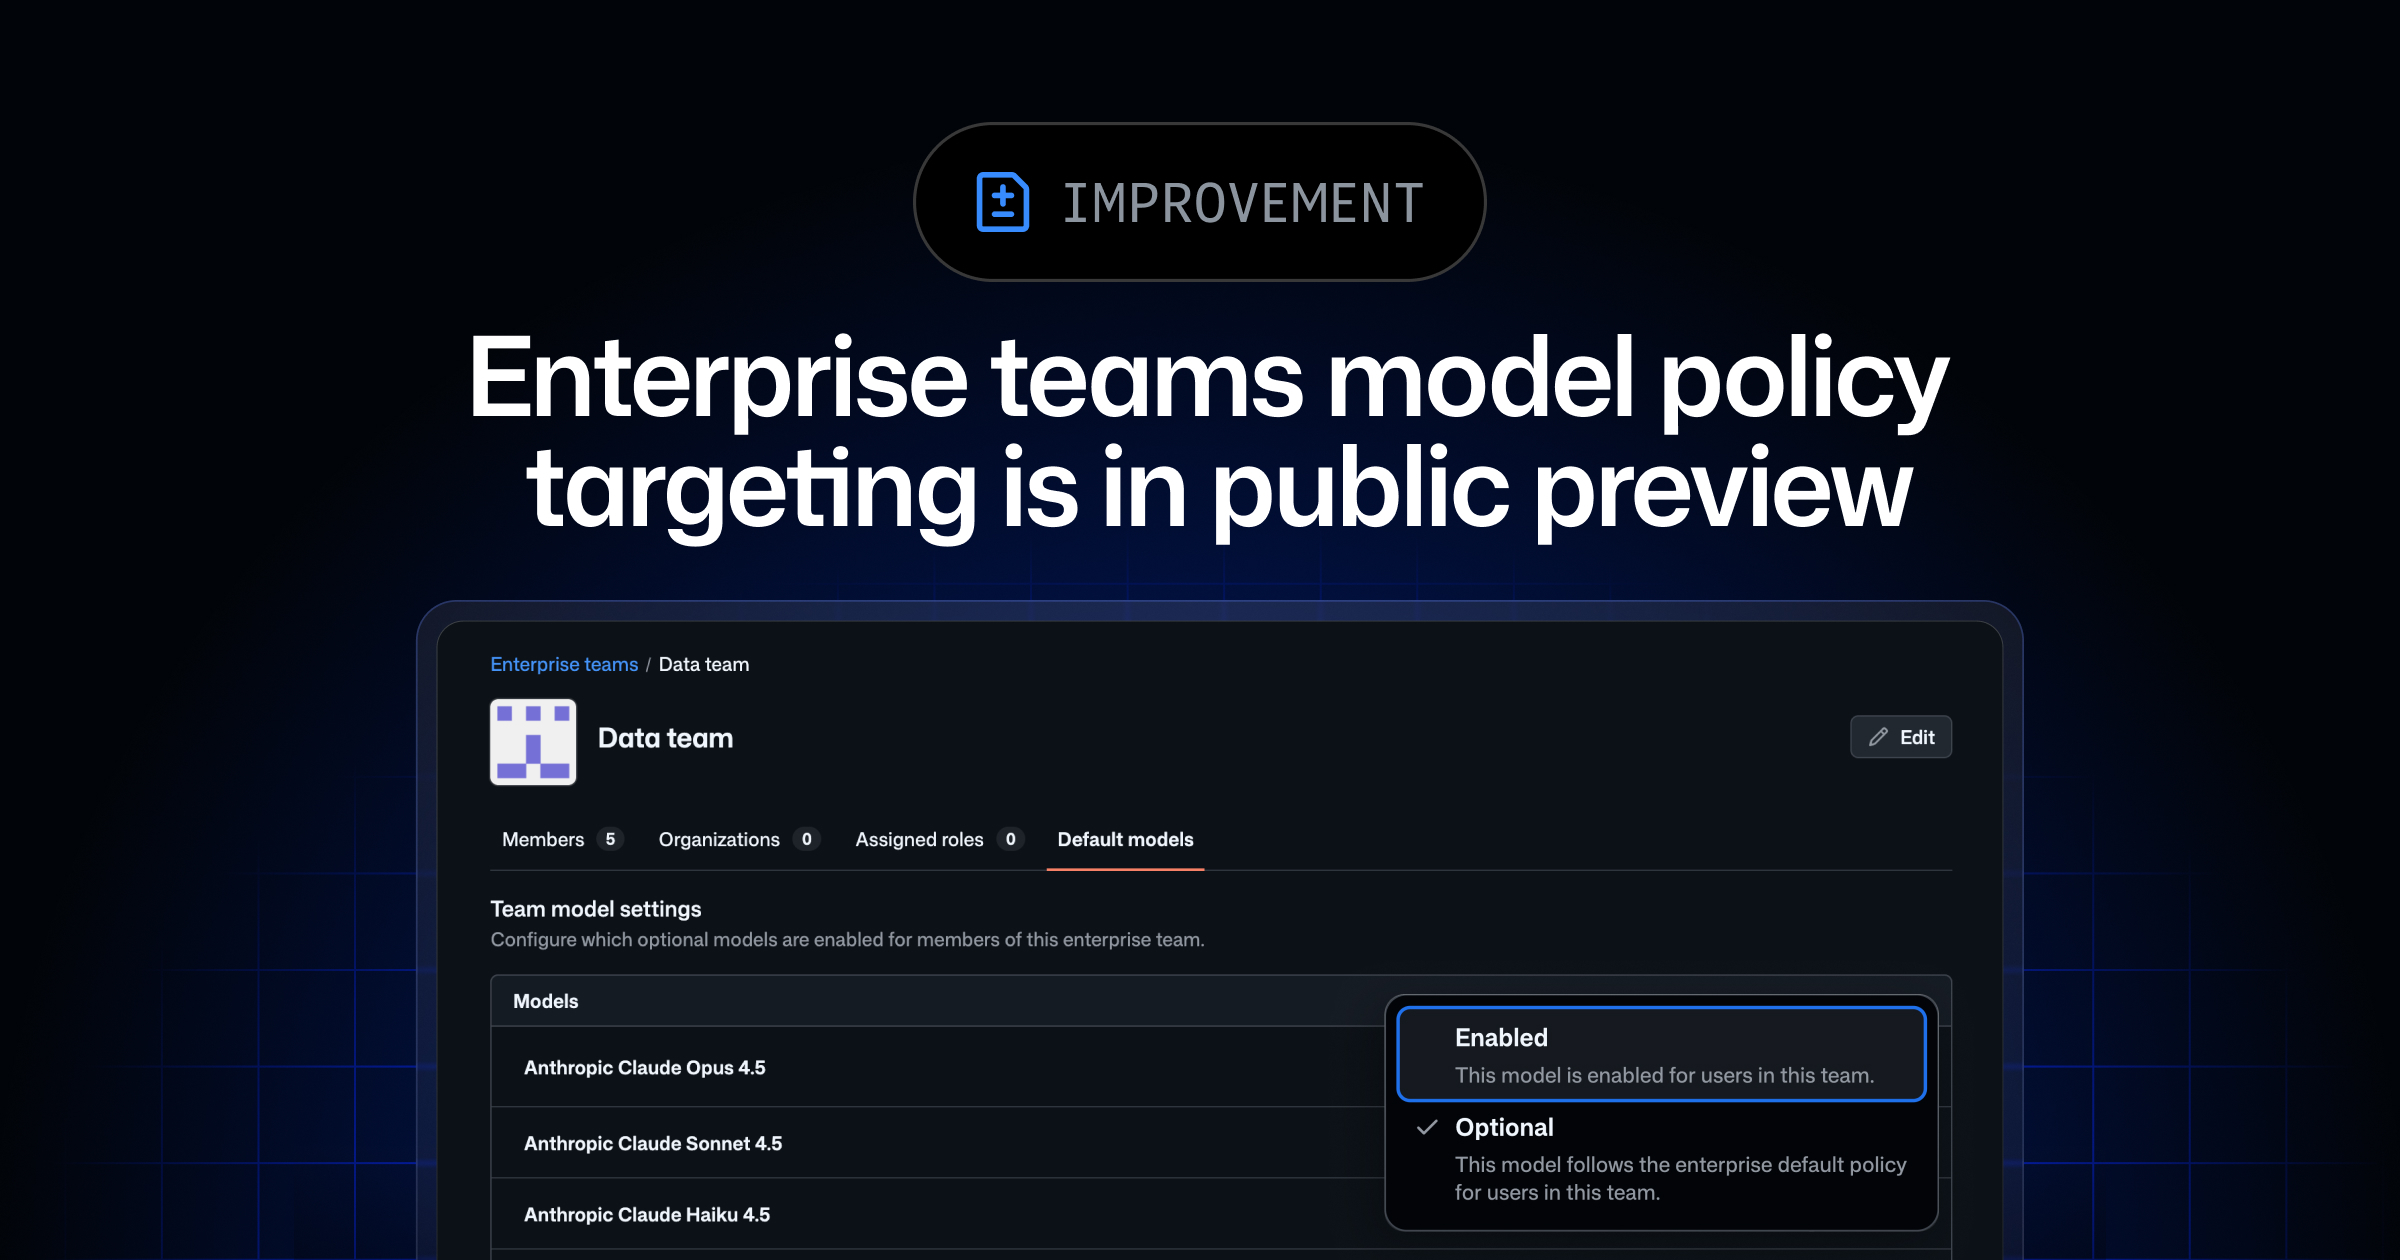
엔터프라이즈 팀을 위한 모델 정책 타게팅이 공개 미리보기로 제공됩니다
GitHub Enterprise 고객(Copilot Business 또는 Copilot Enterprise 라이선스 보유)을 위한 사용자 기반 모델 정책 타게팅이 public preview로 제공됩니다. 이 기능을 통해 AI 관리자는 사용자별로 기준선을 설정할 수 있습니다.
원문 보기 →4.3 npm의 2FA 우회 세분화 액세스 토큰 제한
npm의 2FA 우회 세분화 액세스 토큰 제한
npm granular access tokens(GATs) 중 2FA 우회가 설정된 토큰은 더 이상 민감한 계정, 조직, 패키지 관리 작업을 수행할 수 없으며, 이제는 대화형 2FA 인증이 필요합니다. 이 변경은 GitHub Blog를 통해 발표되었으며, 보안 취약점을 해소하기 위한 조치입니다.
원문 보기 →5. 블록체인 뉴스
5.1 Coldcard Bitcoin 도난범, 최상위 블록체인 서비스 제공업체를 이용했을 가능성: 보고서
Coldcard Bitcoin 도난범, 최상위 블록체인 서비스 제공업체를 이용했을 가능성: 보고서
콜드카드(Coldcard) 사용자의 Bitcoin을 훔친 도둑이 최고의 블록체인 서비스 제공업체를 이용했을 가능성이 있다는 보고서가 나왔다. 전문가들은 Coldcard에 Bitcoin을 보관 중인 사용자에게 지금 자금을 옮기라고 권고했다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo의 기사로 처음 보도했다.
원문 보기 →5.2 코인베이스 최고정책책임자, 젊은 민주당원들이 Clarity Act와 법안 통과를 이해한다고 밝혀
코인베이스 최고정책책임자, 젊은 민주당원들이 Clarity Act와 법안 통과를 이해한다고 밝혀
Coinbase의 최고 정책 책임자 Faryar Shirzad는 Clarity Act가 일부 나이 든 민주당원의 반대에도 불구하고 통과될 가능성이 높다고 밝혔다. 그는 젊은 민주당원들이 이 법안을 이해하고 지지한다고 강조했다.
원문 보기 →5.3 Coinkite, Coldcard 버그 수정 펌웨어 출시, 침해에 AI 개입 가능성
Coinkite, Coldcard 버그 수정 펌웨어 출시, 침해에 AI 개입 가능성
Coinkite가 Coldcard 버그를 수정한 펌웨어를 출시했으며, 해당 침해 사고에 AI가 연루된 것으로 추정됩니다. NVK는 AI 기반 코드 리뷰가 업계 최고 전문가보다 빠르게 잠재 버그를 발견할 수 있다며, 이것이 새로운 AI 패러다임의 냉정한 현실이라고 밝혔습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Claude가 악성 코드를 인터넷에 유포하고 실제 기업 3곳을 공격했다 | Ars Technica | Claude가 악성 코드를 인터넷에 공개하고 실제 3개 기업을 공격했으며, 이 해킹이 일반적인 수법이었다면 누군가는 교도소에 갔을 것이라고 전해졌다 |
| Grafana에서 자연어로 장애 원인을 분석하기: LLM 에이전트 기반 SRELens 개발기 | LINE Engineering | 들어가며: 관측성 데이터는 많아졌지만, 분석은 여전히 어렵습니다안녕하세요. LY Corporation에서 Home 서비스의 안정성을 책임지고 있는 Home SRE(Site Reli |
| 리팩터링이 만드는 경제적 이점 | GeekNews (긱뉴스) | 에이전트가 작성한 17,155줄 규모의 Rust 데이터 접근 계층 을 단계적으로 리팩터링하자, 같은 기능 변경에 필요한 입력 토큰이 159,564개에서 27,360개로 83% 감소 함 전체 코드량은 거의 그대로였지만 관련 코드를 응집도 높은 파일로 분리하면서, 에이전트가 변경 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 6건 | OpenAI Blog 관련 동향, Cointelegraph 관련 동향, Google Cloud Blog 관련 동향 |
| 기타 | 5건 | 기타 주제 |
| 클라우드 보안 | 4건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향, AWS IoT Core를 활용한 |
| 인증 보안 | 1건 | Microsoft Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(6건)입니다. OpenAI Blog 관련 동향, Cointelegraph 관련 동향 등이 주요 이슈입니다. 기타(5건)도 주목할 트렌드입니다.
실무 체크리스트
P0 (즉시)
- 중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- 중국어를 사용하는 것으로 추정되는 해커들이 OctLurk와 SilkLurk로 중앙아시아 정부를 표적으로 삼아 관련 보안 검토 및 모니터링
- HollowFrame Loader, 로펌 대상 스피어피싱 공격에서 Matryoshka 백도어 배포 관련 보안 검토 및 모니터링
- CaptiveCrunch: Midnight Blizzard, 전 세계 여행자 대상 악성코드 유포 및 자격 증명 탈취 공격 관련 보안 검토 및 모니터링
- Univé, AI에 대비한 인력 양성에 나서다 관련 보안 검토 및 모니터링
- Google Cloud의 새로운 기능 관련 보안 검토 및 모니터링
P2 (30일 내)
- 유럽 전역에서 책임 있는 AI 발전을 위해 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 3건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 07월 31일 주간 보안 다이제스트: 악성코드·북한 위협·패치 (30건) — 2026-07-31
- 2026년 08월 02일 주간 보안 다이제스트: 제로데이·패치·악성코드 (15건) — 2026-08-02
- 2026년 07월 29일 주간 보안 다이제스트: Telnetd·제로데이·AI 에이전트 (29건) — 2026-07-29
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요