
- The Hacker News: Malicious .git Configs Can Make Claude, Codex, Cursor
- The Hacker News: Malicious Apache Modules Hijack Brazilian Government Site
- The Hacker News: BGP Hijack Delivers Malicious Virtualizor Update That
서론
안녕하세요, Twodragon입니다.
2026년 09월 03일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 19개
- 보안 뉴스: 5개
- AI/ML 뉴스: 2개
- DevOps 뉴스: 2개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 악성 .git 설정으로 Claude, Codex, Cursor 개발 도구 탈취 위험 | 🟠 High |
| 🔒 Security | The Hacker News | 악성 Apache 모듈, 브라질 정부 웹사이트 트래픽 불법 탈취 | 🟠 High |
| 🔒 Security | The Hacker News | BGP 하이재킹 공격으로 악성 Virtualizor 업데이트 배포 및 백도어 수립 | 🟡 Medium |
| 🤖 AI/ML | Hugging Face Blog | AWS 환경에서 IBM 시계열 모델 기반 실시간 인텔리전스 구현 | 🟡 Medium |
| 🤖 AI/ML | CoinDesk | OpenAI, 신규 ‘Astra’ AI가 사람 개입 없이 사이버 공격을 구축할 수 있다고 발표 | 🟡 Medium |
| ⚙️ DevOps | Docker Blog | Harness 하부 구조: 멀티 모델 AI 에이전트 거버넌스 및 통제 전략 | 🟡 Medium |
| ⚙️ DevOps | CNCF Blog | Metal3와 KubeVirtBMC 결합: 베어메탈처럼 KubeVirt 가상머신 프로비저닝 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | Sui 기반 DeFi 프로토콜 Full Sail, Switchboard 공격 여파로 서비스 종료 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | Arthur Hayes, ‘BTC 2030년 100만 달러 도달 전망에도 ETH 매수’ 발언 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | Hashkey, 아시아 암호화폐 기업 최초로 DTCC 실무 워킹그룹 합류 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: Malicious .git Configs Can Make Claude, Codex, Cursor, Malicious Apache Modules Hijack Brazilian Government Site Traffic to 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | Medium | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | High | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Malicious .git Configs Can Make Claude, Codex, Cursor

악성 .git 설정으로 Claude, Codex, Cursor 개발 도구 탈취 위험
Manifold Security가 Claude, Codex, Cursor 등 7개 커맨드라인 AI 코딩 에이전트에서 8건의 보안 취약점을 공개했습니다. 악성 Git 설정(.git/config)을 통해 개발자 머신에서 임의 명령어가 실행될 수 있으며 4건은 아직 미패치 상태입니다.
원문 보기 →요약
Manifold Security가 Claude, Codex, Cursor 등 7개 커맨드라인 AI 코딩 에이전트 전반에서 8건의 보안 취약점을 공개했습니다. 저장소 자체의 Git 설정 파일(.git/config)에 악성 명령어가 지정되어 있을 경우, 에이전트가 개발자 로컬 머신에서 해당 명령을 사용자 권한으로 자동 실행하게 됩니다. 공개 시점 기준 4개 도구는 미패치 상태이므로 신뢰할 수 없는 원격 저장소 클론 시 Git 설정 드리프트를 점검하고 CI/CD 샌드박스 격리가 필요합니다.
위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | 미공개 또는 해당 없음 |
| 심각도 | High |
| 대응 우선순위 | P1 - 7일 이내 검토 권장 |
1.2 Malicious Apache Modules Hijack Brazilian Government Site Traffic to

악성 Apache 모듈, 브라질 정부 웹사이트 트래픽 불법 탈취
중국어 기반 사이버 범죄 조직 Gambling Goblin이 브라질 정부 및 교육 기관 웹 서버를 침해한 후 악성 Apache 모듈을 설치하여 방문자 트래픽을 온라인 도박 사이트로 불법 리디렉션하는 정황이 포착되었습니다.
원문 보기 →요약
중국어 기반 사이버 범죄 클러스터인 Gambling Goblin이 브라질 정부 및 교육 기관이 운영하는 침해된 웹 서버에 악성 Apache 모듈을 주입한 사례가 확인되었습니다. 공격자는 웹 서버 모듈 레벨에서 방문자 트래픽을 가로채 불법 온라인 도박 사이트나 악성 페이로드 유포 페이지로 은밀히 리디렉션했습니다. Apache 모듈 무결성 점검과 웹 서버 접근 제어 정책 강화가 요구됩니다.
위협 분석
| 항목 | 내용 |
|---|---|
| CVE ID | 미공개 또는 해당 없음 |
| 심각도 | High |
| 대응 우선순위 | P1 - 7일 이내 검토 권장 |
1.3 BGP Hijack Delivers Malicious Virtualizor Update That Establishes

BGP 하이재킹 공격으로 악성 Virtualizor 업데이트 배포 및 백도어 수립
Virtualizor에 따르면 공격자가 BGP(Border Gateway Protocol) 하이재킹을 통해 Softaculous 트래픽을 가로채 악성 Virtualizor 패키지 업데이트를 배포했습니다. 호스팅 업체 검사 결과 백도어가 설치된 패키지가 확인되었습니다.
원문 보기 →요약
Virtualizor 발표에 따르면 공격자가 BGP(Border Gateway Protocol) 하이재킹 공격을 감행하여 Softaculous 업데이트 트래픽을 임의로 우회시켰습니다. 공격자는 가로챈 트래픽을 통해 백도어가 삽입된 악성 Virtualizor 업데이트 패키지를 배포했습니다. 한 호스팅 업체의 점검 결과 점검 대상 34대 서버 중 5대에서 감염이 확인되었으며, 패키지 서명 검증 및 네트워크 라우팅 이상 징후 모니터링이 시급합니다.
권장 조치
- 의존성 감사(dependency audit) 즉시 실행:
npm audit,pip audit,bundle audit - SBOM(Software Bill of Materials) 최신 상태 확인
- 서드파티 라이브러리 버전 고정 및 무결성 검증(checksum/signature)
- CI/CD 파이프라인의 의존성 스캔 정책 점검
2. AI/ML 뉴스
2.1 Real-Time Intelligence with IBM Time Series Models on

요약
2.2 OpenAI says its new ‘Astra’ AI can build attacks without

OpenAI, 신규 'Astra' AI가 사람 개입 없이 공격을 구축할 수 있다고 발표
OpenAI, 신규 'Astra' AI가 사람 개입 없이 공격을 구축할 수 있다고 발표
원문 보기 →요약
3. DevOps & 개발 뉴스
3.1 Below the Harness: Governing a Multi-Model
Harness 하부 구조: 멀티 모델 AI 에이전트 거버넌스 및 통제 전략
Docker는 향후 AI 환경이 멀티 모델 및 멀티 하네스 체계로 발전할 것으로 전망하며 새로운 신뢰 모델과 거버넌스의 필요성을 제시했습니다. 1988년 Norm Hardy가 지적한 Confused Deputy 문제가 AI 에이전트 환경에서 재현될 수 있음을 분석합니다.
원문 보기 →요약
Docker 엔지니어링 팀은 미래의 소프트웨어 개발이 단일 모델이 아닌 멀티 모델 및 멀티 하네스(Multi-Harness) 환경으로 전환될 것으로 전망하며, 새로운 거버넌스 신뢰 모델이 필수적이라고 강조했습니다. 1988년 Norm Hardy가 규명했던 ‘혼동된 대리인(Confused Deputy)’ 문제가 오늘날 AI 도구 연동 환경에서 재현될 수 있으므로, 최소 권한 원칙과 에이전트 실행 통제 가이드라인을 수립해야 합니다.
3.2 Metal3 meets KubeVirtBMC: Provisioning KubeVirt VMs like
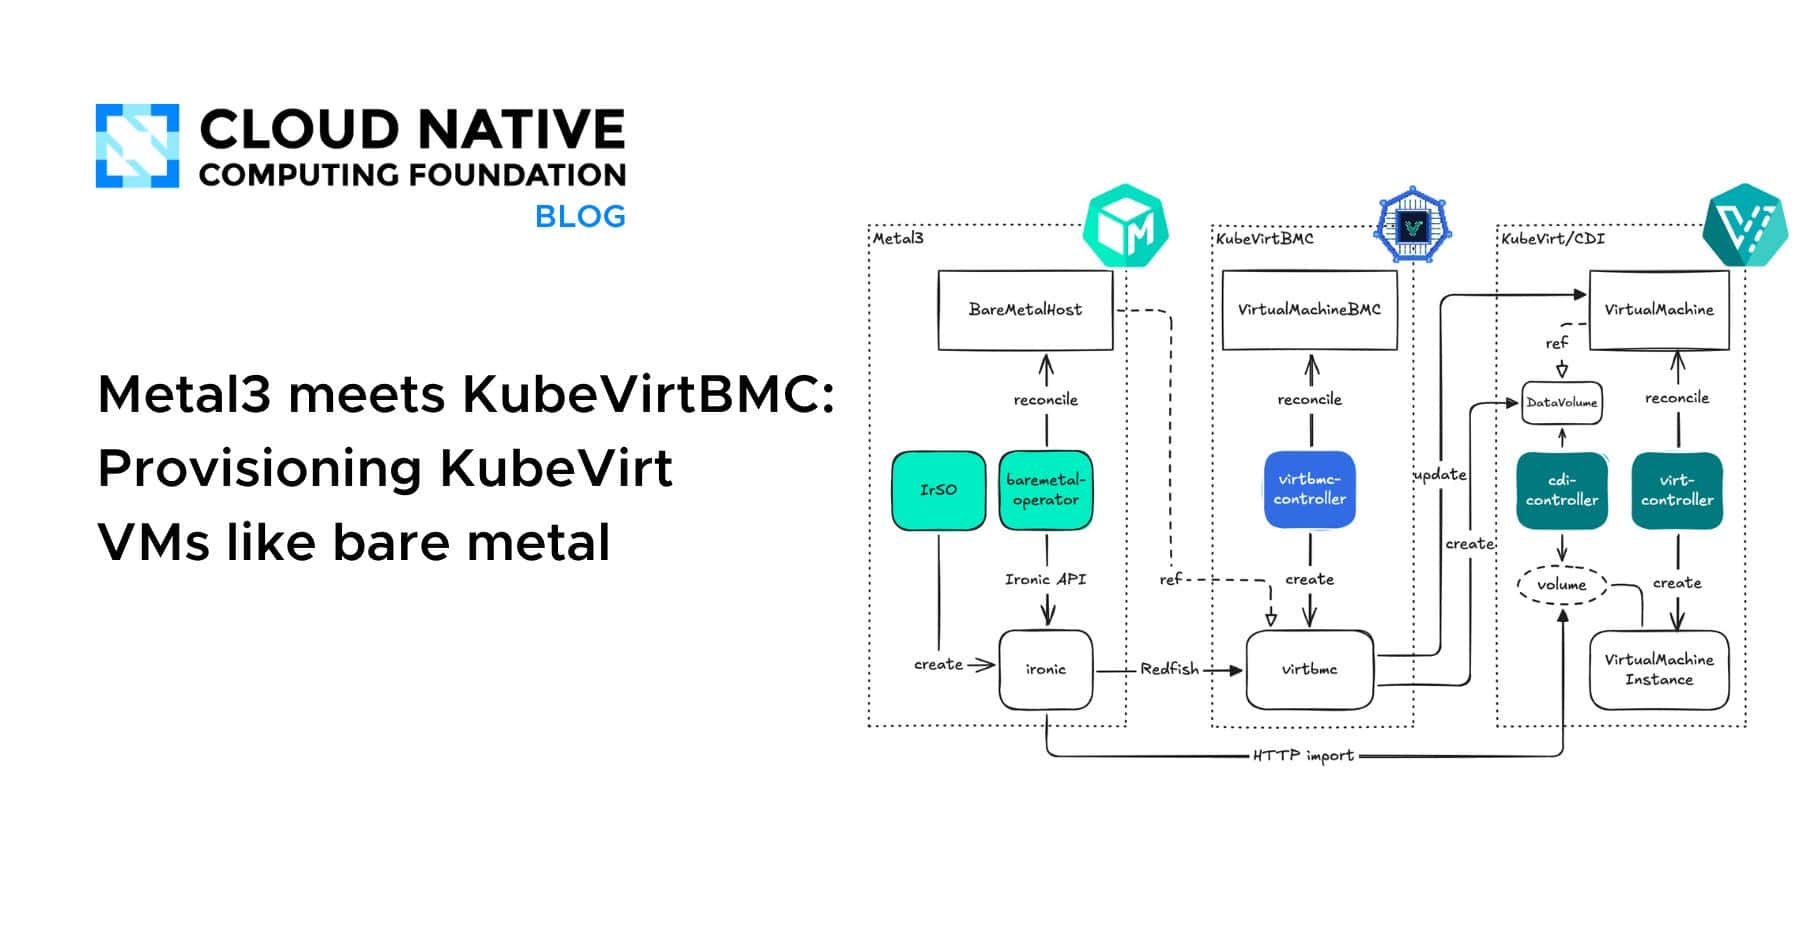
Metal3와 KubeVirtBMC 결합: 베어메탈처럼 KubeVirt 가상머신 프로비저닝
Metal3와 KubeVirtBMC를 결합하여 베어메탈 서버를 프로비저닝하듯 KubeVirt 가상머신(VM)을 제어할 수 있는 아키텍처가 공개되었습니다. 가상 BMC 엔드포인트를 제공하여 IPMI 및 Redfish 명령어로 VM 라이프사이클을 관리합니다.
원문 보기 →요약
Metal3 프로젝트와 KubeVirtBMC의 결합을 통해 베어메탈 서버를 관리하는 동일한 방식으로 KubeVirt 기반 가상머신(VM)을 프로비저닝하는 아키텍처가 CNCF 블로그에 소개되었습니다. KubeVirt VM에 가상 BMC 엔드포인트를 제공하여 표준 IPMI 및 Redfish 명령어로 VM 전원 및 부팅 라이프사이클을 일관되게 제어할 수 있어 하이브리드 인프라 운영 복잡도를 크게 낮춥니다.
4. 블록체인 뉴스
4.1 Sui DeFi protocol Full Sail to wind down after Switchboard
Sui 기반 DeFi 프로토콜 Full Sail, Switchboard 공격 여파로 서비스 종료
Sui 기반 DeFi 프로토콜 Full Sail이 오라클 제공업체 Switchboard의 보안 사고로 3개 볼트에서 약 9만 1,000달러 상당의 자금이 탈취된 후 공식적으로 서비스 종료를 발표했습니다.
원문 보기 →요약
Sui 블록체인 기반 탈중앙화 금융(DeFi) 프로토콜인 Full Sail이 오라클 솔루션 Switchboard와 연계된 보안 인시던트로 인해 3개 볼트에서 약 9만 1,000달러의 자산을 탈취당한 후 프로젝트 종료를 선언했습니다. 오라클 조작 및 외부 데이터 피드 종속성 리스크를 차단하기 위해 다중 오라클 검증과 긴급 일시중지(Circuit Breaker) 메커니즘을 강화해야 합니다.
4.2 BTC will hit $1M by 2030… but Arthur Hayes is buying ETH
Arthur Hayes, 'BTC 2030년 100만 달러 도달 전망에도 ETH 매수' 발언
Arthur Hayes는 Bitcoin(BTC)이 2030년까지 100만 달러에 도달할 것으로 전망하면서도, 단기적으로 3~5배의 빠른 상승 잠재력을 가진 Ethereum(ETH)을 주요 매수 대상으로 꼽았습니다.
원문 보기 →요약
BitMEX 공동 창업자 Arthur Hayes는 Bitcoin(BTC)이 2030년까지 장기적으로 100만 달러에 도달할 것으로 분석하면서도, 단기 자산 회전율과 생태계 확장성에 기반해 Ethereum(ETH)이 단기간에 3~5배 상승할 수 있다고 보고 ETH 비중을 확대하고 있다고 밝혔습니다. 암호화폐 자산 관리 시 멀티시그 및 하드웨어 지갑 보안 정책 점검이 권장됩니다.
4.3 Hashkey joins DTCC working group as first Asian crypto
Hashkey, 아시아 암호화폐 기업 최초로 DTCC 실무 워킹그룹 합류
Hashkey가 Goldman Sachs, JPMorgan 등 100여 개 주요 금융 기관이 참여하는 DTCC 토큰화 혁신 실무 워킹그룹에 아시아 최초의 암호화폐 서비스 제공업체로 공식 합류했습니다.
원문 보기 →요약
디지털 자산 금융 그룹 Hashkey가 미국 예탁결제원(DTCC) 주도의 토큰화 혁신 실무 워킹그룹에 아시아 가상자산 사업자 최초로 정식 합류했습니다. Goldman Sachs, JPMorgan 등 글로벌 100여 개 전통 금융 기관과 함께 증권형 토큰 및 실물연계자산(RWA) 결제 인프라 표준화와 제도권 금융 컴플라이언스 연동 방안을 논의할 예정입니다.
5. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| [네이버피셜] 네이버 개발자라면 꼭 만나게 됩니다 | 네이버 D2 | 네이버의 기술과 개발 경험을 개발자들과 나누는 Developer Experience 팀의 인터뷰가 네이버피셜 에 공개됐습니다. Developer Experience 팀은 D2를 비롯한 기술 콘텐츠를 만들고, 네이버 개발자의 성장 단계에 맞는 교육과 기술 공유 프로그램을 통해 개발자의 경험과 노하우를 연결하고 있습니다 |
| BGP hijack infecting networks | Ars Technica | What can we learn from a BGP hijacking that poisoned production software? 관련 팀과 세부 내용을 공유하고 적용 여부를 검토하세요 |
| FBI, 운전면허증 1억 5,300만 건 이상 판매한 서비스 수사 | GeekNews (긱뉴스) | 다크웹 신원 도용 서비스 Nexus 가 미국·캐나다 운전면허증 스캔본 1억 5,300만 건 이상을 판매했으며, FBI New Orleans 지부가 이미지 출처로 의심되는 idscan.net 관련 침해 를 공식 수사하기 시작함 Nexus는 신분증 1,000만 건 이상, 여행 문서·국제 신분증 300만 |
6. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 12건 | 기타 주제 |
| AI/ML | 3건 | The Hacker News 관련 동향, CoinDesk 관련 동향 |
이번 주기의 핵심 트렌드는 기타(12건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, CoinDesk 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Malicious .git Configs Can Make Claude, Codex, Cursor 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- Malicious .git Configs Can Make Claude, Codex, Cursor 관련 보안 검토 및 모니터링
- Malicious Apache Modules Hijack Brazilian Government Site Traffic to 관련 보안 검토 및 모니터링
P2 (30일 내)
- Real-Time Intelligence with IBM Time Series Models on 관련 AI 보안 정책 검토
- 암호화폐/블록체인 관련 컴플라이언스 점검
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Hugging Face Blog | huggingface.co | 본문 1건 인용 |
| CoinDesk | coindesk.com | 본문 1건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Cointelegraph | cointelegraph.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 09월 02일 주간 보안 다이제스트: 제로데이·패치·악성코드 (30건) — 2026-09-02
- 2026년 09월 04일 주간 보안 다이제스트: 악성코드·클라우드·제로데이 (30건) — 2026-09-04
- 2026년 08월 31일 주간 보안 다이제스트: 클라우드·악성코드·BYOVD EDR (15건) — 2026-08-31
작성자: Twodragon
🔗 관련 포스트 및 참고 자료 (Cross References)
- eBPF Tetragon 런타임 보안 아키텍처: /posts/2026/09/03/eBPF_Tetragon_Kubernetes_Runtime_Security_Architecture/
- AI 에이전트 MCP 보안 위협 모델링 및 방어: /posts/2026/08/31/AI_Agent_MCP_Server_Security_Threat_Modeling_Defense/
- 2026 DevSecOps 로드맵 분석: /posts/2026/01/10/2026_DevSecOps_Roadmap_Complete_Guide_Analysis/



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요