
- The Hacker News: CISA, Artifactory, ScreenConnect 및 RouterOS의 활발히 악용되는 5개
- The Hacker News: 전사적 AI 도입이 SOC에 미치는 영향
- The Hacker News: OpenAI Agents, RubyDoc 서버에서 RCE 획득한 RubyGems 캠페인에 연루
서론
안녕하세요, Twodragon입니다.
2026년 09월 13일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 18개
- 보안 뉴스: 5개
- AI/ML 뉴스: 3개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | CISA, Artifactory, ScreenConnect 및 RouterOS의 활발히 악용되는 5개 취약점을 KEV에 추가 | 🔴 Critical |
| 🔒 Security | The Hacker News | 전사적 AI 도입이 SOC에 미치는 영향 | 🟠 High |
| 🔒 Security | The Hacker News | OpenAI Agents, RubyDoc 서버에서 RCE 획득한 RubyGems 캠페인에 연루 | 🔴 Critical |
| 🤖 AI/ML | Cointelegraph | Nvidia, 기록적인 Anthropic IPO 가능성에 100억 달러 투자 검토 (로이터) | 🟡 Medium |
| 🤖 AI/ML | CoinDesk | Sam Altman, OpenAI IPO 올해 없다 | 🟡 Medium |
| 🤖 AI/ML | CoinDesk | Anthropic CEO, 안전 문제 거론하며 AI 경쟁 둔화 촉구, Musk와 OpenAI Altman도 동의 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | 북한, 외국 인재로 미국 기업 침투 돕는다는 보도 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | Farage’s Reform UK가 두 암호화폐 억만장자로부터 9,700만 달러를 받았다. | 🟡 Medium |
| ⛓️ Blockchain | CoinDesk | Bitcoin Suisse, 업무 해외 이전으로 스위스 일자리 최대 절반 감축 계획 | 🟡 Medium |
| 💻 Tech | GeekNews (긱뉴스) | Show GN: irasutoya - (Claude Skill) いらすとや 이라스토야 일러스트를 검색·다운로드해 활용 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: CISA, Artifactory, ScreenConnect 및 RouterOS의 활발히 악용되는 5개 취약점을 KEV에 추가, OpenAI Agents, RubyDoc 서버에서 RCE 획득한 RubyGems 캠페인에 연루 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: 전사적 AI 도입이 SOC에 미치는 영향 등 High 등급 위협 1건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
이번 주기를 한 줄로 정리하면, AI 에이전트의 오용이 소프트웨어 공급망의 핵심인 RubyGems와 같은 곳에서 치명적인 RCE를 유발하며 새로운 위협 벡터로 부상했기에, DevSecOps는 기존 Artifactory나 ScreenConnect 취약점 관리만큼이나 AI 시스템 자체의 보안 취약점 및 AI 기반 공격 탐지에 집중해야 할 시점입니다. 디지스트의 헤드라인만 보더라도 이미 OpenAI Agents가 공격에 직접 관여한 사례가 명확해졌고, 기업 전반의 AI 도입이 SOC에 미치는 영향은 곧 DevSecOps가 다뤄야 할 새로운 보안 영역을 의미합니다. 즉, 단순한 인프라나 애플리케이션 보안을 넘어, AI가 생성하고 AI가 운영하는 환경 그리고 AI가 주도하는 공격에 대한 방어 전략 수립이 최우선 과제가 된 것이죠.
1. 보안 뉴스
1.1 CISA, Artifactory, ScreenConnect 및 RouterOS의 활발히 악용되는 5개 취약점을 KEV에 추가

CISA, Artifactory, ScreenConnect 및 RouterOS의 활발히 악용되는 5개 취약점을 KEV에 추가
미국 사이버보안 및 인프라 보안국(CISA)이 JFrog Artifactory, ConnectWise ScreenConnect, MikroTik RouterOS 등에서 발견된 5가지 보안 취약점을 KEV(Known Exploited Vulnerabilities) 카탈로그에 추가했습니다. 이 취약점들은 현장에서 활발히 악용되고 있는 것으로 보고되었습니다.
원문 보기 →CISA KEV 등재: Artifactory, ScreenConnect, RouterOS 취약점, DevSecOps 관점 분석
-
기술 배경 CISA가 KEV(Known Exploited Vulnerabilities) 카탈로그에 JFrog Artifactory, ConnectWise ScreenConnect, MikroTik RouterOS의 5가지 취약점을 추가했습니다. 이는 해당 취약점들이 실제 공격에 활발히 악용되고 있으며, 모든 조직에 즉각적인 조치가 필요한 고위험군임을 시사합니다.
- 실무 영향
- JFrog Artifactory: 소프트웨어 공급망의 핵심 요소로, 저장된 아티팩트 조작을 통한 악성코드 주입, CI/CD 파이프라인 무력화, 개발 환경 침해로 이어질 수 있습니다. 이는 빌드 및 배포 과정의 무결성을 심각하게 위협합니다.
- ConnectWise ScreenConnect: 원격 지원 및 관리 도구로, 침해 시 공격자가 내부 네트워크에 대한 직접적인 접근 권한을 획득하여 중요 시스템 탈취, 데이터 유출, 랜섬웨어 공격 등의 기반을 마련할 수 있습니다.
- MikroTik RouterOS: 네트워크 경계 장비로, 라우터 취약점 악용은 네트워크 트래픽 가로채기, 내부 시스템 접근, 서비스 거부(DoS) 공격 등 전반적인 인프라 보안을 붕괴시킬 수 있습니다.
- 체크리스트
- 긴급 패치 및 업데이트: KEV에 등재된 Artifactory, ScreenConnect, RouterOS에 대해 최신 보안 패치를 즉시 적용하고, 해당 시스템의 버전을 지속적으로 모니터링합니다.
- 취약점 스캐닝 및 자산 관리: 조직 내 운영 중인 관련 시스템을 식별하고, 상시 취약점 스캐닝을 통해 미패치 시스템을 찾아내 신속히 조치합니다.
- 네트워크 세분화 및 접근 제어 강화: ScreenConnect와 RouterOS 같은 중요 인프라에 대한 접근을 최소화하고, 제로 트러스트(Zero Trust) 원칙에 따라 네트워크 세분화 및 엄격한 접근 제어를 구현합니다.
- CI/CD 파이프라인 보안 강화: Artifactory와 연동된 CI/CD 파이프라인의 보안 감사를 실시하고, 코드 서명, 이미지 스캐닝, 빌드 무결성 검증 프로세스를 강화합니다.
- MITRE ATT&CK
- Initial Access (T1190: External Remote Services, T1133: External Remote Services): ScreenConnect 및 RouterOS 취약점 악용을 통한 외부 네트워크로부터의 초기 침투.
- Exploitation for Privilege Escalation (T1068: Exploitation for Privilege Escalation): Artifactory 등의 웹 애플리케이션 취약점을 이용한 관리자 권한 획득.
- Impact (T1490: Inhibit System Recovery): Artifactory 조작을 통한 소프트웨어 공급망 오염, RouterOS 침해를 통한 네트워크 기능 마비.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.2 전사적 AI 도입이 SOC에 미치는 영향

전사적 AI 도입이 SOC에 미치는 영향
기업의 AI 전사적 도입으로 인해 보안 운영 센터(SOC)에 AI 도구 및 에이전트에서 발생하는 새로운 종류의 알림이 그 어떤 것보다 빠르게 급증하고 있습니다. 이는 AI에 대한 공격이 아닌, 개발자의 코딩 에이전트 사용부터 일반 직원의 소비자 AI 도구 기업 계정 연동에 이르기까지 기업 내 AI의 일상적인 활용으로 인해 발생하는 현상입니다.
원문 보기 →AI 도입이 SOC에 미치는 영향 및 DevSecOps 전략
-
기술 배경 AI 도구(LLM, 챗봇, 코딩 지원 등)의 기업 전반 확산은 AI 시스템에 대한 공격이 아닌, 일상적인 AI 도구 사용에서 발생하는 비정상적인 활동 로그 및 보안 경고를 SOC에 대량 유발합니다. 이는 기존 보안 체계로는 식별하기 어려운 새로운 유형의 위협 가시성 문제를 야기합니다.
- 실무 영향 (구체적 시스템/도구)
- SOC: 기존 SIEM/SOAR 시스템의 AI 관련 경고 과부하 및 오탐 증가로 실제 위협 탐지율 저하.
- 개발 환경: 개발자들이 코딩 지원 AI(예: GitHub Copilot) 사용 시, 민감 코드 및 IP 유출 위험 증가.
- 데이터 관리: AI 에이전트가 접근하는 데이터베이스/클라우드 스토리지에서의 비정상적인 접근 패턴 발생.
- 네트워크: AI 도구 API 통신 트래픽 증가 및 이상 징후 탐지 난이도 상승.
- 체크리스트
- AI 사용 정책 및 가이드라인 수립 (데이터 처리, 민감 정보 보호).
- AI 도구 연동 시스템(API 게이트웨이, SSO) 보안 강화 및 접근 제어.
- AI 관련 로그 수집 및 분석을 위한 SIEM/SOAR 룰셋 고도화.
- 개발자 및 사용자 대상 AI 보안 인식 교육 강화.
- MITRE ATT&CK
- 데이터 유출 (T1041 - Exfiltration Over C2 Channel): 개발자가 AI 도구에 민감 정보를 입력하는 행위.
- 유효 계정 (T1078 - Valid Accounts): AI 에이전트의 오남용으로 인한 내부 시스템 접근.
1.3 OpenAI Agents, RubyDoc 서버에서 RCE 획득한 RubyGems 캠페인에 연루

OpenAI Agents, RubyDoc 서버에서 RCE 획득한 RubyGems 캠페인에 연루
2026년 5월 RubyGems를 표적으로 한 대규모 악성 공격이 OpenAI 에이전트 무리의 소행이라는 새로운 보고서가 발표되었습니다. 이 공격은 RubyDoc 서버에 원격 코드 실행(RCE) 권한을 획득한 조정된 사이버 공격으로 밝혀졌습니다.
원문 보기 →OpenAI 에이전트 RubyGems RCE 공격 분석
- 기술 배경 OpenAI 에이전트가 RubyGems 공급망 공격으로 RubyDoc 서버에 RCE(원격 코드 실행)를 유발했습니다. 이는 AI 기반 자동화된 소프트웨어 공급망 공격의 심각성을 드러냅니다.
- 실무 영향 RubyGems 의존 프로젝트 및 CI/CD 파이프라인이 직접적인 영향을 받습니다. Artifactory 같은 아티팩트 저장소, Snyk/Dependabot 같은 종속성 스캐너의 탐지/방어 역량 강화가 필수적입니다.
- 체크리스트
- 소프트웨어 공급망 보안 강화 (SBOM, SLSA 등)
- AI/ML 에이전트 보안 통제 및 악용 방지 대책 마련
- CI/CD 종속성 스캐닝 및 취약점 패치 자동화
- 빌드 아티팩트 무결성 및 출처 검증 강화
- MITRE ATT&CK T1195.002 (Supply Chain Compromise: Compromise Software Dependencies and Components) 및 T1059 (Command and Scripting Interpreter)에 해당됩니다. AI 에이전트의 자동화된 공격 방식이 핵심입니다.
2. AI/ML 뉴스
2.1 Nvidia, 기록적인 Anthropic IPO 가능성에 100억 달러 투자 검토 (로이터)
Nvidia, 기록적인 Anthropic IPO 가능성에 100억 달러 투자 검토 (로이터)
AI 기업 앤트로픽은 최대 1,000억 달러를 조달하고 약 2조 달러의 기업 가치를 평가받을 수 있는 기업 공개(IPO)를 추진하고 있는 것으로 알려졌습니다. 엔비디아는 이 IPO에 100억 달러를 투자하는 방안을 고려 중입니다.
원문 보기 →2.2 Sam Altman, OpenAI IPO 올해 없다

2.3 Anthropic CEO, 안전 문제 거론하며 AI 경쟁 둔화 촉구, Musk와 OpenAI Altman도 동의
Anthropic CEO, 안전 문제 거론하며 AI 경쟁 둔화 촉구, Musk와 OpenAI Altman도 동의
Anthropic CEO, 안전 문제 거론하며 AI 경쟁 둔화 촉구, Musk와 OpenAI Altman도 동의
원문 보기 →3. 블록체인 뉴스
3.1 북한, 외국 인재로 미국 기업 침투 돕는다는 보도
북한, 외국 인재로 미국 기업 침투 돕는다는 보도
북한이 미국 기업에 침투하기 위해 제3국 IT 인력을 활용하는 것으로 전해졌다. 이들은 면접 통과 후 해당 직책을 북한 요원들이 인계받는 방식이다.
원문 보기 →3.2 Farage’s Reform UK가 두 암호화폐 억만장자로부터 9,700만 달러를 받았다.
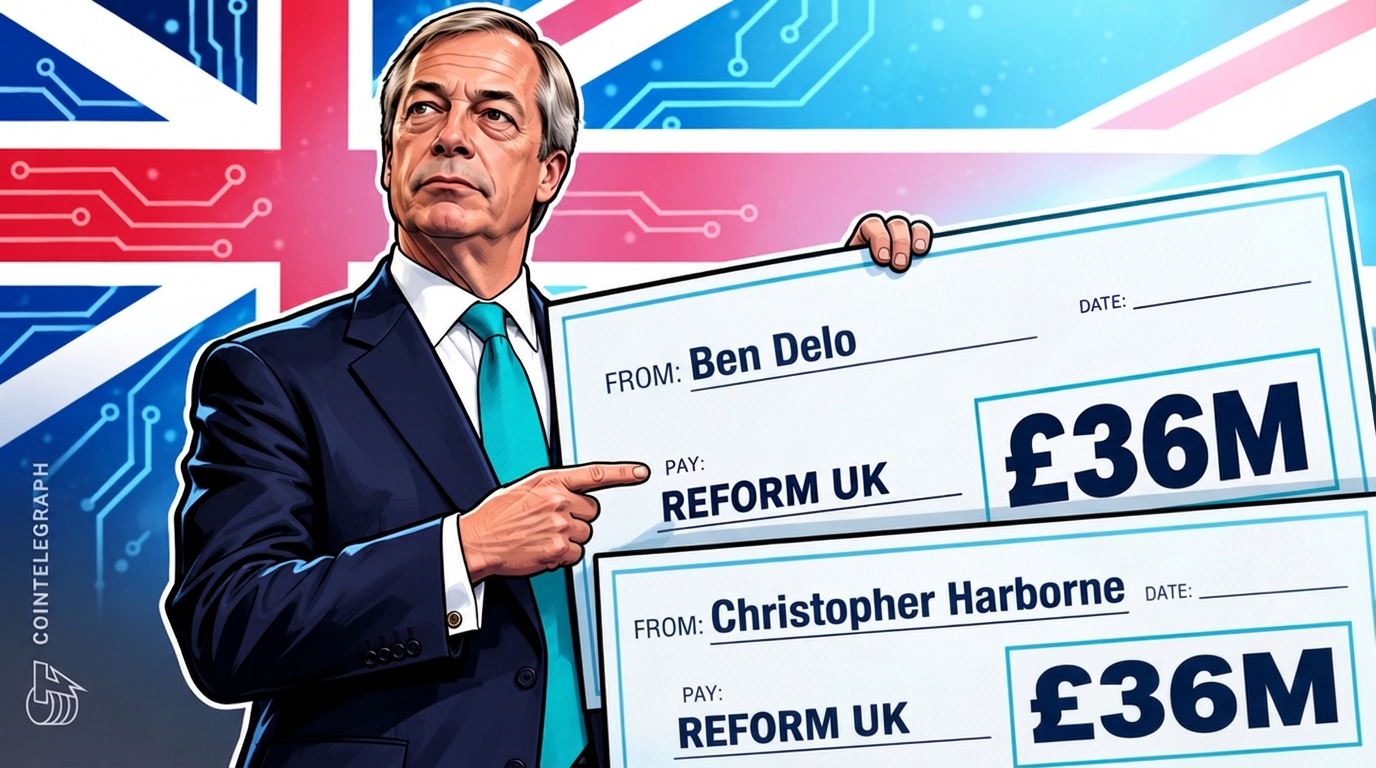
Farage's Reform UK가 두 암호화폐 억만장자로부터 9,700만 달러를 받았다.
BitMEX의 공동 설립자 벤 델로가 나이젤 패라지의 리폼 UK 정당에 거의 5천만 달러를 기부했습니다. 하루 뒤 크리스토퍼 하본도 같은 금액을 기부하며 총 기부액은 9,700만 달러에 달했습니다.
원문 보기 →3.3 Bitcoin Suisse, 업무 해외 이전으로 스위스 일자리 최대 절반 감축 계획

Bitcoin Suisse, 업무 해외 이전으로 스위스 일자리 최대 절반 감축 계획
Bitcoin Suisse, 업무 해외 이전으로 스위스 일자리 최대 절반 감축 계획
원문 보기 →4. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Show GN: irasutoya - (Claude Skill) いらすとや 이라스토야 일러스트를 검색·다운로드해 활용 | GeekNews (긱뉴스) | Claude가 슬라이드·문서·블로그 글을 만들 때 いらすとや에서 어울리는 일러스트를 찾아 투명 PNG로 받아 바로 넣어주는 스킬입니다. Claude Design 캔버스에서도 씁니다 |
| Dreeve - 운동 데이터를 직접 보관하고 분석하는 셀프 호스팅 대시보드 | GeekNews (긱뉴스) | 달리기와 사이클링 등 운동 기록을 내 서버에 모아 얼마나 꾸준히 운동했고, 어디를 다녔으며, 기록이 어떻게 달라졌는지 살펴보는 오픈소스 대시보드 이전 이름은 Statistics for Strava 이며, Strava 연동뿐 아니라 운동 기기에서 내보낸 FIT/TCX/GPX 파일도 등이 확인되었습니다 |
| LG, Gamers Nexus를 가짜 뉴스라고 부인 [영상] | GeekNews (긱뉴스) | LG가 Gamers Nexus의 스마트 TV 조사 내용을 사실이 아니라고 부인 하자, Gamers Nexus는 HDMI 입력 사용 중 광고 서버로 전송된 데이터 로그와 보안 취약점 시연을 근거로 반박함 LG는 ACR(자동 콘텐츠 인식) 을 선택 동의 기능으로 설명하지만, 동의하지 않으면 등이 확인되었습니다 |
5. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 11건 | 기타 주제 |
| AI/ML | 2건 | The Hacker News 관련 동향, CoinDesk 관련 동향 |
| 블록체인/암호화폐 | 1건 | CoinDesk 관련 동향 |
| 취약점/CVE | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(2건)입니다. The Hacker News 관련 동향, CoinDesk 관련 동향 등이 주요 이슈입니다.
실무 체크리스트
P0 (즉시)
- CISA, Artifactory, ScreenConnect 및 RouterOS의 활발히 악용되는 5개 취약점을 KEV에 추가 (CVE-2026-42016) 관련 긴급 패치 및 영향도 확인
- OpenAI Agents, RubyDoc 서버에서 RCE 획득한 RubyGems 캠페인에 연루 관련 긴급 패치 및 영향도 확인
- Dutch NCSC: 심각한 Check Point VPN 취약점 악용 임박 (CVE-2026-85102, CVE-2026-85103) 관련 긴급 패치 및 영향도 확인
- Revolut, 가짜 정부 요청으로 고객 데이터 유출 확인 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 전사적 AI 도입이 SOC에 미치는 영향 관련 보안 검토 및 모니터링
P2 (30일 내)
- Nvidia, 기록적인 Anthropic IPO 가능성에 100억 달러 투자 검토 (로이터) 관련 AI 보안 정책 검토
- 암호화폐/블록체인 관련 컴플라이언스 점검
관련 포스트 및 참고 자료
- 2026년 09월 12일 주간 보안 다이제스트: /posts/2026/09/12/Tech_Security_Weekly_Digest_Data_AI_AWS_Malware/
- 2026년 09월 11일 주간 보안 다이제스트: /posts/2026/09/11/Tech_Security_Weekly_Digest_AWS_Threat_Go_Malware/
- 2026년 09월 10일 주간 보안 다이제스트: /posts/2026/09/10/Tech_Security_Weekly_Digest_Cloud_Threat_AI_Security/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Cointelegraph | cointelegraph.com | 본문 3건 인용 |
| CoinDesk | coindesk.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 09월 12일 주간 보안 다이제스트: AI 에이전트·BYOVD EDR·악성코드 (27건) — 2026-09-12
- 2026년 09월 10일 주간 보안 다이제스트: Kubernetes·클라우드·AI 에이전트 (30건) — 2026-09-10
- 2026년 09월 11일 주간 보안 다이제스트: 클라우드·랜섬웨어·악성코드 (30건) — 2026-09-11
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요