
- The Hacker News: 침해된 GitHub Actions가 온라인에 복귀하여 Mini Shai-Hulud 악성코드 실행을 재개했다.
- The Hacker News: PamStealer macOS 멀웨어, 실시간 C2 페이로드 복호화 및 다층 지속성 추가
- BleepingComputer: Kiteworks 잠재적 제로데이 공격 우려에 6시간 서버 셧다운 촉구
- Google Cloud Blog: Google Cloud의 새로운 소식은?
서론
안녕하세요, Twodragon입니다.
2026년 09월 26일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 침해된 GitHub Actions가 온라인에 복귀하여 Mini Shai-Hulud 악성코드 실행을 재개했다. | 🟠 High |
| 🔒 Security | The Hacker News | PamStealer macOS 멀웨어, 실시간 C2 페이로드 복호화 및 다층 지속성 추가 | 🟠 High |
| 🔒 Security | BleepingComputer | Kiteworks 잠재적 제로데이 공격 우려에 6시간 서버 셧다운 촉구 | 🔴 Critical |
| 🤖 AI/ML | OpenAI Blog | Proaction, Codex로 매출 60% 증대 및 75시간 이상 절약 | 🟡 Medium |
| 🤖 AI/ML | Netflix Tech Blog | 클라우드 아이덴티티를 자신만의 것으로 교환: Managed Compute에서의 Workload Attestation | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | Amazon EKS에서 EFA 및 DeepEP로 MoE 강화 학습 확장, 처리량 40% 증대 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Google Cloud의 새로운 소식은? | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Memorystore for Valkey 9.1로 QPS 3배 및 마이크로초 지연 시간 달성 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Storage Intelligence advisor: 스토리지 환경의 변경 사항을 파악하고 조치하세요. | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 제품 내 기업 관리 설정 유효성 검사기 | 🟠 High |
경영진 브리핑
- 긴급 대응 필요: Kiteworks 잠재적 제로데이 공격 우려에 6시간 서버 셧다운 촉구 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 침해된 GitHub Actions가 온라인에 복귀하여 Mini Shai-Hulud 악성코드 실행을 재개했다., PamStealer macOS 멀웨어, 실시간 C2 페이로드 복호화 및 다층 지속성 추가, Amazon EKS에서 EFA 및 DeepEP로 MoE 강화 학습 확장, 처리량 40% 증대 등 High 등급 위협 7건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 침해된 GitHub Actions가 온라인에 복귀하여 Mini Shai-Hulud 악성코드 실행을 재개했다.

침해된 GitHub Actions가 온라인에 복귀하여 Mini Shai-Hulud 악성코드 실행을 재개했다.
`actions-cool`에서 운영하는 두 가지 GitHub 액션이 지난주 리포지토리가 잠시 접근 가능해진 직후 다시 비활성화 조치되었습니다. 이 액션들은 2026년 5월 미니 샤이-훌루드 캠페인 중 침해된 후 몇 달 만에 재활성화되었으나, 현재는 접근이 차단된 상태입니다.
원문 보기 →GitHub Actions 재감염: DevSecOps 분석
-
기술 배경 GitHub Actions는 CI/CD 파이프라인 자동화 핵심 도구입니다. 제3자 Actions(
actions-cool사의 2개)가 악성코드(Mini Shai-Hulud)에 재감염, 실행된 사건으로 소프트웨어 공급망 공격의 재발을 보여줍니다. -
실무 영향 CI/CD 파이프라인(Jenkins, GitLab CI, GitHub Actions) 오염 시 빌드 변조, 민감 정보 유출, 배포 시스템 장악 등 심각한 위협을 초래합니다. 서드파티 Actions 보안 경각심이 필수입니다.
- 체크리스트
- CI/CD 파이프라인 및 서드파티 Actions 지속 보안 모니터링 강화
- 사용 Actions 권한 최소화(Least Privilege) 적용 및 정기 감사
- 빌드 아티팩트 무결성 검증 및 배포 전 스캔 자동화
- 재발 방지 위한 침해 사고 대응(IR) 프로세스 재점검, 자동 격리 조치
- MITRE ATT&CK
T1195.003 (Supply Chain Compromise: Compromise of Third-Party Software Supply Chain): GitHub Actions 등 서드파티 컴포넌트 변조로 초기 침투.T1059 (Command and Scripting Interpreter): 감염 Actions를 통한 악성코드(Mini Shai-Hulud) 실행.
1.2 PamStealer macOS 멀웨어, 실시간 C2 페이로드 복호화 및 다층 지속성 추가

PamStealer macOS 멀웨어, 실시간 C2 페이로드 복호화 및 다층 지속성 추가
PamStealer macOS 악성코드의 새로운 버전이 라이브 C2 페이로드 복호화 및 다중 계층 지속성을 추가하며 진화했습니다. 잼프 위협 연구소에 따르면, 이 최신 버전은 기존과 동일한 JXA 드로퍼 메커니즘을 유지하면서 유인 및 전달 방식을 변경했습니다.
원문 보기 →PamStealer 신규 변종 분석: DevSecOps 실무자 관점
기술적 배경 및 위협 분석
PamStealer 최신 변종은 JXA(JavaScript for Automation) 드로퍼를 그대로 유지하면서 페이로드 복호화 체인을 서버 측으로 이관한 것이 핵심이다. 기존 변종은 키 자료를 로컬에 임베딩했으나, 이제는 C2 서버와의 라이브 통신을 통해서만 메인 페이로드를 복호화할 수 있다. 이는 정적 분석·샌드박스 탐지를 우회하기 위한 전형적인 다단계 복호화(multi-stage decryption) 전략이며, 네트워크 차단 시 악성코드가 무력화되는 대신 분석가의 가시성도 함께 제한된다. 또한 다층 지속성(multi-layer persistence) 메커니즘을 통해 LaunchAgent, 로그인 항목, 크론 등 복수 지점에 자기를 심어 단일 제거로는 완전 삭제가 어렵다. macOS는 서명·공증(notarization) 중심 방어에 의존하는데, JXA는 정당한 시스템 바이너리(osascript)를 악용하므로 Living-off-the-Land 기법에 해당한다.
실무 영향 분석
- CI/CD 파이프라인: macOS 러너(GitHub Actions, Buildkite 등)에서 개발자 단말 감염 시 시크릿·서명 인증서·키체인 탈취 위험이 직접적으로 빌드 무결성을 훼손한다.
- 탐지 공백: 정적 스캐너는 로컬에 키가 없어 복호화 불가 → 런타임 행위 기반 탐지(EDR) 와 아웃바운드 C2 트래픽 모니터링이 필수.
- 공급망 리스크: 개발자 엔드포인트가 신뢰 경계로 작동하므로 SBOM·코드서명 검증만으로는 방어 불충분.
- 대응 비용: 다층 지속성으로 인해 단순 삭제 후 재감염이 빈번 → 포렌식·재이미징 절차 표준화 필요.
1.3 Kiteworks 잠재적 제로데이 공격 우려에 6시간 서버 셧다운 촉구
Kiteworks 잠재적 제로데이 공격 우려에 6시간 서버 셧다운 촉구
보안 파일 공유 소프트웨어 기업 Kiteworks는 임박한 제로데이 공격 가능성에 대한 위협 정보 입수 후 전 세계 고객들에게 서버 일시 중단을 긴급 권고했습니다. 이에 따라 고객들은 이번 토요일 6시간 동안 서버를 완전히 셧다운하여 잠재적 사이버 위협에 대비해야 합니다.
원문 보기 →Kiteworks 제로데이 위협: DevSecOps 관점
-
기술 배경 Kiteworks는 잠재적 제로데이 공격 위협 인텔리전스 입수 후 고객사에 6시간 서버 종료를 권고했다. 이는 미지의 취약점(제로데이)에 대한 긴급 방어 조치로, 위협 인텔리전스 활용 및 신속한 의사결정의 중요성을 강조한다.
-
실무 영향 고객사 시스템 운영 중단은 비즈니스 연속성에 직접적 영향을 미친다. DevSecOps 팀은 위협 인텔리전스(예: SIEM, TIP)를 실시간 모니터링하고, 유사시 비상 대응 계획(Incident Response Plan)을 자동화된 툴(예: SOAR)과 연계하여 즉시 실행할 수 있어야 한다.
- 체크리스트
- 최신 위협 인텔리전스(TI) 구독 및 신속한 분석 체계 확립
- 제로데이 공격 대비 긴급 보안 패치 및 대응 프로세스 훈련
- 중요 서비스의 비즈니스 연속성 계획(BCP) 및 재해 복구(DR) 전략 재검토
- 공급망 공격 가능성 대비 소프트웨어 구성 분석(SCA) 및 SBOM 관리 강화
- MITRE ATT&CK 이번 경고는 공격자가 시스템에 침투하는 초기 단계인 Initial Access (T1190: Exploit Public-Facing Application) 전술과 관련이 깊다. 제로데이 취약점은 방어자가 예측하기 어려워 이 단계에서 치명적인 위협이 된다.
2. AI/ML 뉴스
2.1 Proaction, Codex로 매출 60% 증대 및 75시간 이상 절약
Proaction, Codex로 매출 60% 증대 및 75시간 이상 절약
프로액션은 코덱스, GPT-Live-1, GPT-6 Astra 등의 AI 기술을 활용하여 최신 차량 관리 시스템을 구축, 운영 및 판매합니다. 이러한 기술 도입으로 매출이 60% 증가하고 75시간 이상을 절약하는 등 상당한 성과를 거두었습니다.
원문 보기 →2.2 클라우드 아이덴티티를 자신만의 것으로 교환: Managed Compute에서의 Workload Attestation

클라우드 아이덴티티를 자신만의 것으로 교환: Managed Compute에서의 Workload Attestation
대부분의 조직은 클라우드 제공업체의 신원 시스템과 내부 서비스가 요청을 검증하는 자체 신원 시스템을 함께 사용합니다. 자체 구축 인프라에서는 원하는 방식으로 자체 신원 시스템을 부트스트랩할 수 있으나, 관리형 컴퓨팅에서는 불가능합니다.
원문 보기 →2.3 Amazon EKS에서 EFA 및 DeepEP로 MoE 강화 학습 확장, 처리량 40% 증대

Amazon EKS에서 EFA 및 DeepEP로 MoE 강화 학습 확장, 처리량 40% 증대
Amazon EKS와 Elastic Fabric Adapter(EFA), DeepEP를 활용하여 MoE(Mixture-of-Experts) 강화 학습을 확장하는 방법이 제시되었습니다. 이 아키텍처는 Amazon S3와 결합되어 대규모 RLHF 및 GRPO 훈련에서 강화 학습 롤아웃 처리량을 40% 향상시키는 성과를 거두었습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Cloud의 새로운 소식은?
Google Cloud의 새로운 소식은?
Google Cloud의 최신 업데이트, 공지, 자료 등을 한곳에서 편리하게 찾아볼 수 있습니다. 새로운 업데이트, 공지, 자료, 행사 및 학습 기회 등 다양한 정보를 주기적으로 확인하세요.
원문 보기 →3.2 Memorystore for Valkey 9.1로 QPS 3배 및 마이크로초 지연 시간 달성
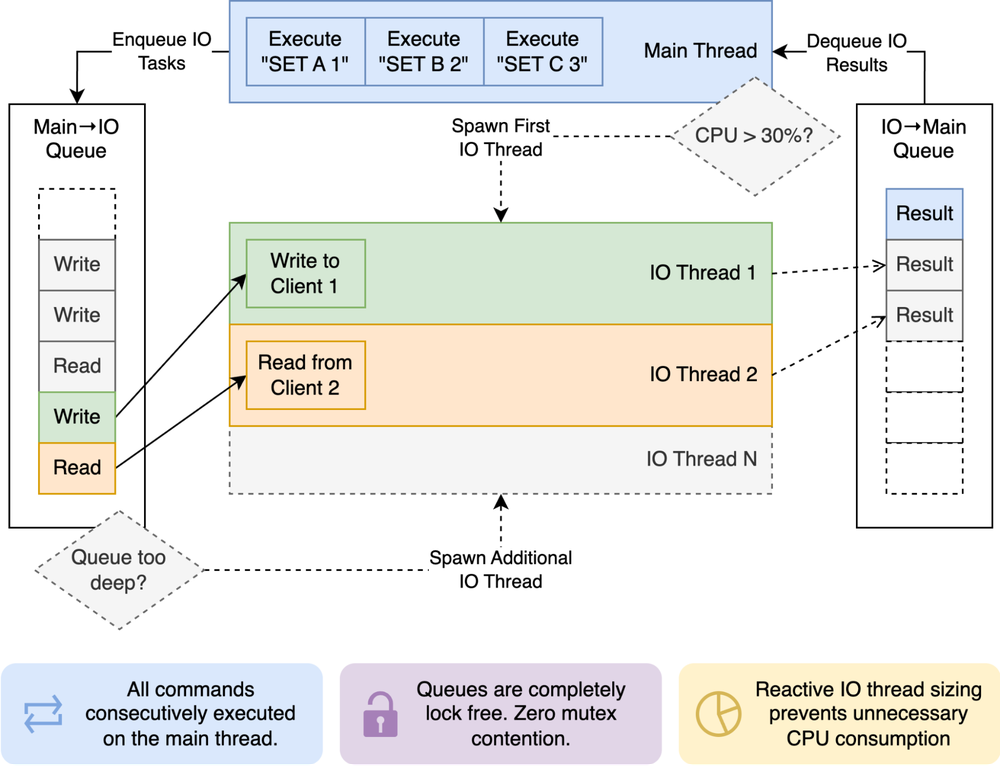
Memorystore for Valkey 9.1로 QPS 3배 및 마이크로초 지연 시간 달성
Google Cloud는 최대 3배 높은 QPS와 마이크로초 단위 지연 시간을 제공하는 Memorystore for Valkey 9.1의 정식 출시를 발표했습니다. 이는 2024년 Redis Inc.의 라이선스 변경 이후 오픈소스 소프트웨어 기반의 최적화된 관리 경험을 제공하기 위한 노력의 일환입니다.
원문 보기 →3.3 Storage Intelligence advisor: 스토리지 환경의 변경 사항을 파악하고 조치하세요.

Storage Intelligence advisor: 스토리지 환경의 변경 사항을 파악하고 조치하세요.
오늘날 방대한 데이터 양은 운영 복잡성을 초래하며, 대부분의 팀은 이상 접근 패턴으로 인한 문제를 비용 청구서에서 뒤늦게 인지합니다. 이는 문제가 몇 주간 지속된 후에야 파악되며, 원인을 분석하기 위해서는 재고와 접근 로그를 결합하고 어떤 서비스 계정이 어느 작업에 속하는지 파악해야 하는 어려움이 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 제품 내 기업 관리 설정 유효성 검사기
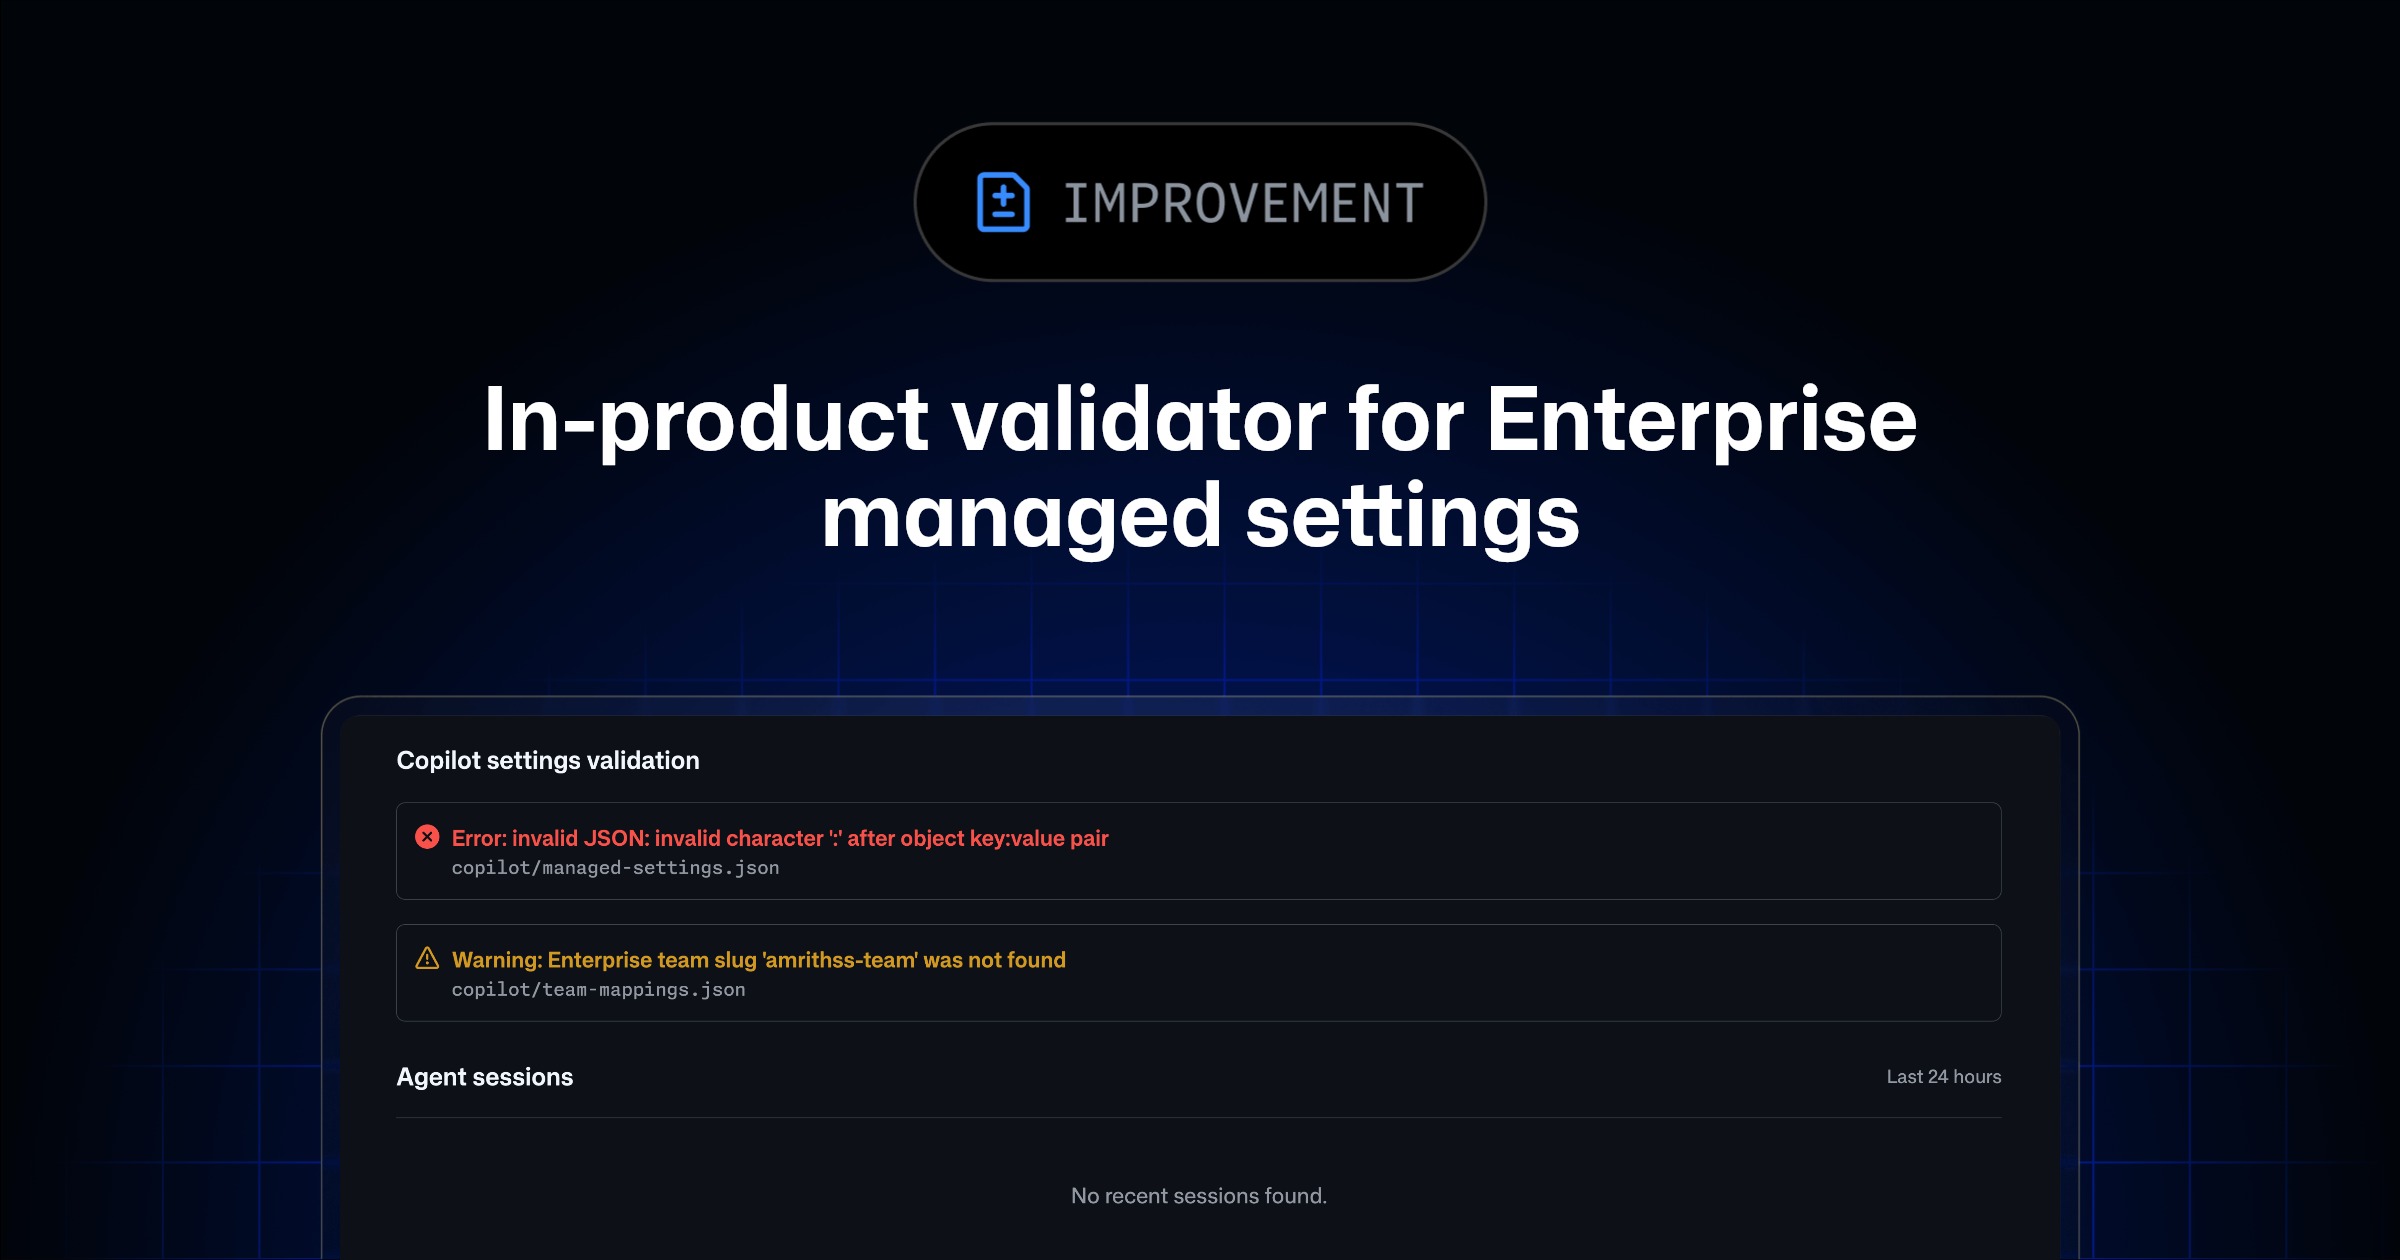
제품 내 기업 관리 설정 유효성 검사기
GitHub Copilot의 엔터프라이즈 관리 설정을 위한 인-프로덕트 유효성 검사기가 출시되었습니다. 이 도구는 잘못된 JSON, 지원되지 않는 구성, 유효하지 않은 팀 매핑 등 설정을 방해하는 다양한 오류를 감지하여 정확한 구성을 돕습니다.
원문 보기 →4.2 사용량 측정 API, 풀 리퀘스트 검토 단계 추가
사용량 측정 API, 풀 리퀘스트 검토 단계 추가
기업 및 조직 저장소 수준의 Copilot 사용량 보고서가 이제 pull request 검토 각 단계에 소요된 시간을 세분화하여 보여줍니다. 이로써 개발팀은 pull request가 각 검토 단계에서 얼마나 머무는지 더 정확하게 파악할 수 있게 됩니다.
원문 보기 →4.3 저장소 이슈용 Private saved views 및 “Relates to” 이슈 관계 일반 공급
저장소 이슈용 Private saved views 및 ”Relates to” 이슈 관계 일반 공급
저장소 이슈 페이지에서 개인화된 뷰를 생성하고 저장할 수 있는 '개인 저장 뷰' 기능이 정식 출시되었습니다. 이와 더불어 이슈 간의 연관성을 나타내는 'Relates to' 관계 기능 또한 정식으로 사용할 수 있게 되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 CEO, 북한 해커를 3억 8800만 달러 Bitget 암호화폐 거래소 절도범으로 지목
CEO, 북한 해커를 3억 8800만 달러 Bitget 암호화폐 거래소 절도범으로 지목
암호화폐 거래소 비트겟은 북한 해커들이 지난 목요일 자사 거래소에서 발생한 3억 8천 8백만 달러 규모의 절도 사건에 연루되어 있다고 밝혔다. 비트겟 CEO는 이와 관련된 추가 세부 정보를 공개했으며, 해당 내용은 Bitcoin 매거진에 게재되었다.
원문 보기 →5.2 Bitcoin ETF, 약 30억 달러 순유입으로 연승 행진 이어가
Bitcoin ETF, 약 30억 달러 순유입으로 연승 행진 이어가
Bitcoin 현물 상장지수펀드(ETF)가 6거래일 연속 순유입을 기록하며 강세를 이어갔습니다. 이 기간 동안 투자자들은 약 28억 달러를 순매수하여 총 30억 달러에 육박하는 자금이 유입되었습니다.
원문 보기 →5.3 Bitcoin 재무 전략, 우선주에 일일 배당금 제안
Bitcoin 재무 전략, 우선주에 일일 배당금 제안
Bitcoin 재무 전략은 STRF, STRC, STRK, STRD 우선주에 대해 일일 배당금 지급을 제안했습니다. 주주들은 이 제안을 승인하기 위해 관련 회의에 참석할 것을 요청받고 있습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 삼촌의 멈춘 Mac이 Google 광고 본 후 감염됐다고 뜨는데, 이제 어떻게 할까? | Ars Technica | Google 광고를 본 후 컴퓨터가 감염되었다는 메시지를 띄우며 멈추는 경우가 발생하고 있습니다. 이는 광고를 통해 허위 감염 경고를 띄워 사용자를 속이려는 사기 수법이므로 주의가 필요합니다 |
| Pinterest의 차세대 DB 수집 프레임워크에서의 파티션 최종화 | Pinterest Engineering | Pinterest는 Kafka, Flink, Spark, Iceberg 기반의 차세대 DB 수집 프레임워크에 대한 연재 글을 게재하고 있다. 1부에서 프레임워크를 소개하고 2부에서 자동 스키마 진화를 다룬데 이어, 이 세 번째 게시물에서는 파티션 완료에 대해 설명한다 |
| Alan Kay: Shannon은 잡음이 있는 채널을 다루는 방법을 제시했다 [영상] | GeekNews (긱뉴스) | Alan Kay는 Shannon이 잡음이 있는 채널을 다루는 방법을 제시했다는 사실 을 거의 매일 떠올리며 경이로움을 느낌 대화 중 오디오 지연 이 나타나고, 같은 발언이 반복해서 들림 참가자들은 신호가 우회 경로를 거쳐 되돌아오는지 등이 확인되었습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| 클라우드 보안 | 2건 | Netflix Tech Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 악성코드/피싱 | 2건 | The Hacker News 관련 동향 |
| AI/ML | 1건 | AWS Machine Learning Blog 관련 동향 |
| 제로데이 | 1건 | BleepingComputer 관련 동향 |
| 인증 보안 | 1건 | Netflix Tech Blog 관련 동향 |
| 데이터 유출 | 1건 | BleepingComputer 관련 동향 |
이번 주기의 핵심 트렌드는 클라우드 보안(2건)입니다. Netflix Tech Blog 관련 동향, Google Cloud Blog 관련 동향 등이 주요 이슈입니다. 악성코드/피싱 분야에서는 The Hacker News 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Kiteworks 잠재적 제로데이 공격 우려에 6시간 서버 셧다운 촉구 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 침해된 GitHub Actions가 온라인에 복귀하여 Mini Shai-Hulud 악성코드 실행을 재개했다. 관련 보안 검토 및 모니터링
- PamStealer macOS 멀웨어, 실시간 C2 페이로드 복호화 및 다층 지속성 추가 관련 보안 검토 및 모니터링
- SOC는 모든 경보에 원점부터 다시 시작할 필요 없다. 관련 보안 검토 및 모니터링
- ShinyHunters가 Grav CMS 경로 탐색 취약점으로 Clop 유출 사이트를 해킹했다. 관련 보안 검토 및 모니터링
- Amazon EKS에서 EFA 및 DeepEP로 MoE 강화 학습 확장, 처리량 40% 증대 관련 보안 검토 및 모니터링
P2 (30일 내)
- Proaction, Codex로 매출 60% 증대 및 75시간 이상 절약 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 09월 25일 주간 보안 다이제스트: /posts/2026/09/25/Tech_Security_Weekly_Digest_Patch_AI_AWS_Threat/
- 2026년 09월 24일 주간 보안 다이제스트: /posts/2026/09/24/Tech_Security_Weekly_Digest_Malware_Go_AWS_Security/
- 2026년 09월 23일 주간 보안 다이제스트: /posts/2026/09/23/Tech_Security_Weekly_Digest_Zero-Day_Patch_AI_GPT/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| BleepingComputer | bleepingcomputer.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Netflix Tech Blog | netflixtechblog.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 09월 25일 주간 보안 다이제스트: 클라우드·패치·클라우드 보안 (30건) — 2026-09-25
- 2026년 09월 23일 주간 보안 다이제스트: 제로데이·패치·DNS 유출 (28건) — 2026-09-23
- 2026년 09월 19일 주간 보안 다이제스트: 클라우드·패치·제로데이 (30건) — 2026-09-19
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요