
- The Hacker News: TeamPCP, Checkmarx Jenkins AST 플러그인을 손상시키다, KICS 공급망 공격 몇 주
- The Hacker News: cPanel CVE-2026-41940 활성 익스플로잇으로 Filemanager 백도어 배포
- The Hacker News: 해커들이 AI를 사용해 최초로 알려진 제로데이 2FA 우회 공격을 대규모 악용에 활용
- Google Cloud Blog: 최신 Database Center를 만나보세요, 이제 Gemini 기반의 플릿 인텔리전스가 탑재되었습니다
서론
안녕하세요, Twodragon입니다.
2026년 05월 12일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 3개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | TeamPCP, Checkmarx Jenkins AST 플러그인을 손상시키다, KICS 공급망 공격 몇 주 후 | 🟠 High |
| 🔒 Security | The Hacker News | cPanel CVE-2026-41940 활성 익스플로잇으로 Filemanager 백도어 배포 | 🟠 High |
| 🔒 Security | The Hacker News | 해커들이 AI를 사용해 최초로 알려진 제로데이 2FA 우회 공격을 대규모 악용에 활용 | 🔴 Critical |
| 🤖 AI/ML | Meta Engineering Blo | Labyrinth 1.1: 종단간 암호화 백업을 더욱 안정적으로 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 2026년 초, ChatGPT 도입이 확대된 방식 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 기업들이 AI를 확장하는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 최신 Database Center를 만나보세요, 이제 Gemini 기반의 플릿 인텔리전스가 탑재되었습니다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud Storage Rapid: AI와 분석을 위한 터보차저 오브젝트 스토리지 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | TPU에서 조 단위 파라미터 모델을 위한 클러스터 수준 신뢰성 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Mobile로 이동 중에도 리포지토리 생성 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 해커들이 AI를 사용해 최초로 알려진 제로데이 2FA 우회 공격을 대규모 악용에 활용 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: TeamPCP, Checkmarx Jenkins AST 플러그인을 손상시키다, KICS 공급망 공격 몇 주 후, cPanel CVE-2026-41940 활성 익스플로잇으로 Filemanager 백도어 배포, Safari 26.5를 위한 WebKit 기능 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 TeamPCP, Checkmarx Jenkins AST 플러그인을 손상시키다, KICS 공급망 공격 몇 주 후

TeamPCP, Checkmarx Jenkins AST 플러그인을 손상시키다, KICS 공급망 공격 몇 주 후
Checkmarx는 Jenkins AST 플러그인의 변조된 버전이 Jenkins Marketplace에 게시된 것을 확인했습니다. 보안 회사는 사용자들에게 2025년 12월 17일에 게시된 버전 2.0.13-829.vc72453fa_1c16 이상을 사용하고 있는지 확인할 것을 권고했습니다.
원문 보기 →DevSecOps 실무자 관점의 TeamPCP Checkmarx Jenkins AST Plugin 공급망 공격 분석
1. 기술적 배경 및 위협 분석
2026년 5월, TeamPCP 그룹이 Checkmarx Jenkins AST 플러그인의 변조된 버전을 Jenkins Marketplace에 게시한 사건이 발생했다. 이는 불과 몇 주 전 발생한 KICS 공급망 공격과 유사한 패턴으로, 악성 코드가 포함된 플러그인이 정식 마켓플레이스를 통해 배포되었다. Checkmarx는 2025년 12월 17일에 게시된 버전 2.0.13-829.vc72453fa_1c16 이전 버전을 사용 중인 경우 즉시 업데이트를 권고했다.
위협 분석:
- 공급망 공격의 전형: CI/CD 파이프라인의 핵심 도구인 Jenkins 플러그인을 표적으로 삼아 개발 환경 전반에 영향
- 공격 시점: KICS 사건 직후 유사한 취약점을 악용한 연쇄 공격 가능성
- 영향 범위: AST(Application Security Testing) 플러그인 특성상 코드 분석, 보안 스캔 결과, 자격 증명 등 민감 데이터에 접근 가능
- 탐지 어려움: 정식 마켓플레이스를 통한 배포로 일반적인 보안 솔루션 탐지 회피
2. 실무 영향 분석
DevSecOps 파이프라인에 미치는 주요 영향:
- CI/CD 체인 오염: Jenkins 마스터-에이전트 구조에서 플러그인 변조 시 모든 빌드 파이프라인에 악성 코드 주입 가능
- 자격 증명 유출: AST 플러그인은 소스 코드 저장소, 클라우드 서비스, 보안 도구와 연동되어 있어 자격 증명 탈취 위험
- 보안 스캔 결과 조작: 변조된 플러그인이 허위 취약점 보고 또는 실제 취약점 은폐 가능
- 규정 준수 위험: SOC 2, ISO 27001 등 인증 환경에서 공급망 보안 위반으로 간주될 수 있음
3. 대응 체크리스트
- 현재 사용 중인 Checkmarx Jenkins AST 플러그인 버전 확인 (2.0.13-829.vc72453fa_1c16 이상인지 검증)
- Jenkins Marketplace에서 설치된 모든 플러그인의 무결성 검증 (SHA-256 해시 비교 및 서명 확인)
- KICS 공급망 공격 이후 설치된 모든 플러그인의 출처 및 변경 이력 감사 로그 분석
- Jenkins 마스터 노드에서 플러그인 자동 업데이트 비활성화 및 승인된 버전만 수동 설치 정책 수립
- 플러그인 설치 및 업데이트 시 사전 보안 검토 프로세스 도입 (취약점 스캐닝, 코드 리뷰, 샌드박스 테스트)
1.2 cPanel CVE-2026-41940 활성 익스플로잇으로 Filemanager 백도어 배포

cPanel CVE-2026-41940 활성 익스플로잇으로 Filemanager 백도어 배포
Mr_Rot13으로 알려진 위협 행위자가 최근 공개된 cPanel의 중요 취약점 CVE-2026-41940을 악용하여 Filemanager 백도어를 배포하고 있습니다. 이 취약점은 cPanel과 WebHost Manager(WHM)에 영향을 미치며 인증 우회를 통해 원격 공격자가 제어 권한을 상승시킬 수 있습니다.
원문 보기 →DevSecOps 관점에서 cPanel CVE-2026-41940 분석
1. 기술적 배경 및 위협 분석
CVE-2026-41940은 cPanel 및 WebHost Manager(WHM)에서 발견된 인증 우회(Authentication Bypass) 취약점으로, CVSS 점수는 공개되지 않았으나 공격자가 원격으로 관리자 권한을 획득할 수 있는 Critical 등급으로 추정된다. 공격자 Mr_Rot13은 이 취약점을 악용하여 Filemanager라는 이름의 백도어를 배포하고 있다.
기술적 분석 포인트:
- 공격 벡터: cPanel/WHM의 인증 로직 내 세션 검증 또는 권한 부여 메커니즘 결함을 통해 관리자 대시보드 접근 우회
- 백도어 특성: Filemanager는 웹 인터페이스를 통해 파일 업로드/다운로드, 명령 실행, 지속성 확보 가능 (웹쉘 유형)
- 표적 환경: 공유 호스팅 서버, 리셀러 호스팅, 중소형 웹호스팅 업체 (cPanel이 주로 사용되는 환경)
- 위협 그룹: Mr_Rot13은 과거에도 유사한 호스팅 플랫폼 공격을 수행한 경험이 있는 위협 행위자로, 데이터 탈취보다는 지속적 접근 유지 및 랜섬웨어 배포 가능성
DevSecOps 관점에서 주목할 점: 이 취약점은 공급망 보안에 직접적인 영향을 미친다. cPanel은 수많은 웹 애플리케이션의 기반 인프라로, 단일 취약점이 수천 개의 고객 사이트를 동시에 위협할 수 있다.
2. 실무 영향 분석
CI/CD 파이프라인 영향:
- 배포 중단 위험: cPanel이 웹 애플리케이션 배포의 게이트웨이 역할을 하는 환경에서, 취약점 패치 전까지 배포 파이프라인 일시 중단 필요
- 인프라 코드(IaC) 변경: Terraform, Ansible 등으로 관리되는 cPanel 서버의 구성 변경 시 패치 상태 검증 로직 추가 필요
- 모니터링 체계 강화: 백도어 배포 후 파일 변경, 비정상 프로세스, 외부 통신 탐지 로직을 CI/CD 파이프라인에 통합
운영 환경 영향:
- 호스팅 서버 전체 위험: 공유 호스팅 환경에서 한 계정의 침해가 다른 계정으로 확산될 가능성 (수평적 이동)
- SSL/TLS 인증서 관리 위험: WHM 권한 탈취 시 모든 도메인의 인증서 탈취 가능
- 백업 시스템 오염: 백도어가 백업 스크립트에 주입되어 복구 시 재감염 위험
DevSecOps 우선순위: 이 취약점은 P0(즉시 패치) 수준으로 분류되어야 하며, 패치 적용 전까지 서버 격리 또는 WAF(웹 애플리케이션 방화벽) 룰셋 우회 탐지 적용이 필수적이다.
3. 대응 체크리스트
- cPanel/WHM 즉시 패치: 해당 버전(영향받는 버전 확인 후)을 최신 패치 버전으로 업데이트하고, 패치 적용 전 스테이징 환경에서 테스트 수행
- [ 백도어 탐지 스캔: 모든 cPanel 서버에서
/usr/local/cpanel/디렉토리 및 웹 루트 내 비정상 파일(filemanager.php등) 존재 여부 확인,md5sum기반 무결성 검증 - 인증 로그 분석:
/var/log/cpanel/access_log및/var/log/secure에서 비정상 IP(특히 Mr_Rot13 관련 IOCs)의 관리자 로그인 시도, 세션 하이재킹 패턴 탐지 - **네트워크 격리 및 모니터링
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1078  # Valid Accounts
1.3 해커들이 AI를 사용해 최초로 알려진 제로데이 2FA 우회 공격을 대규모 악용에 활용

해커들이 AI를 사용해 최초로 알려진 제로데이 2FA 우회 공격을 대규모 악용에 활용
Google이 인공지능(AI) 시스템을 활용해 개발된 것으로 추정되는 최초의 제로데이 2FA 우회 공격을 발견했다고 밝혔습니다. 이는 취약점 발견과 익스플로잇 생성에 AI가 악의적인 목적으로 실제 환경에서 사용된 첫 사례입니다. 해당 활동은 사이버 범죄 위협 행위자에 의한 것으로 보입니다.
원문 보기 →다음은 DevSecOps 실무자 관점에서 해당 뉴스를 분석한 내용입니다.
1. 기술적 배경 및 위협 분석
Google이 공개한 이번 사건은 AI가 실제 공격 환경에서 제로데이 취약점 발견 및 2FA 우회 익스플로잇 생성에 최초로 사용된 사례입니다. 기존에는 AI가 피싱 이메일 작성이나 패턴 분석에 주로 활용되었으나, 이번에는 취약점 정밀 분석 → 익스플로잇 자동 생성 → 대규모 2FA 우회라는 전 과정에 AI가 개입된 점이 핵심입니다.
특히, 2FA(이중 인증)는 현재 DevSecOps 파이프라인에서 가장 널리 사용되는 인증 강화 수단입니다. AI가 생성한 익스플로잇은 세션 하이재킹, OTP 타이밍 공격, 또는 브라우저 내 저장된 토큰 탈취 등을 자동화하여 사용자 개입 없이 2FA를 무력화했을 가능성이 높습니다. 이는 기존 수동 분석보다 훨씬 빠르고 정교한 공격을 가능하게 하며, 공격자가 AI를 활용해 취약점 발견-익스플로잇-배포 사이클을 단축시킨 점이 가장 큰 위협입니다.
2. 실무 영향 분석
- CI/CD 보안 강화 필요성 증가: AI 기반 공격은 기존 시그니처 기반 탐지를 우회할 가능성이 높습니다. 따라서 DevSecOps 실무자는 정적/동적 분석 도구뿐 아니라 AI 기반 이상 탐지(Anomaly Detection) 를 파이프라인에 통합해야 합니다.
- 2FA 의존도 재검토: SMS 기반 2FA나 앱 기반 OTP는 이제 충분한 보안 수단이 아닙니다. FIDO2, WebAuthn, 패스키(Passkey) 등 피싱 저항형 인증으로 전환을 서둘러야 합니다.
- 공급망 보안 강화: AI가 생성한 익스플로잇이 오픈소스 라이브러리나 서드파티 모듈을 통해 유입될 수 있으므로, SBOM(소프트웨어 자재 명세서) 관리와 취약점 스캐닝 자동화가 필수입니다.
- 보안 테스트 자동화 고도화: 기존 DAST/SAST는 AI가 생성한 변종 익스플로잇을 탐지하기 어려울 수 있습니다. AI 기반 퍼징(Fuzzing) 및 레드팀 자동화 도구 도입을 검토해야 합니다.
3. 대응 체크리스트
- CI/CD 파이프라인에 AI 기반 이상 탐지 및 행동 분석 도구를 통합 (예: AI-SIEM, ML 기반 WAF)
- 2FA를 FIDO2/WebAuthn 기반 패스키로 전환하고, SMS/OTP 기반 인증은 단계적으로 폐기
- 모든 서드파티 의존성에 대해 SBOM을 생성하고, AI 생성 취약점 탐지 기능이 포함된 SCA 도구로 주기적 스캔
- 보안 테스트 단계에 AI 기반 퍼징 도구를 도입하여 변종 익스플로잇 사전 탐지 (예: Google’s OSS-Fuzz, AFL++ 등)
- 개발자 대상 AI 위협 인식 교육 실시 (AI가 생성한 악성 코드 변조, 프롬프트 인젝션 등)
2. AI/ML 뉴스
2.1 Labyrinth 1.1: 종단간 암호화 백업을 더욱 안정적으로
Labyrinth 1.1: 종단간 암호화 백업을 더욱 안정적으로
Labyrinth 1.1 버전이 출시되어 Messenger의 종단간 암호화 백업 신뢰성을 향상시킵니다. 새로운 하위 프로토콜을 통해 기기 분실, 기기 변경, 장기간 미접속 상황에서도 메시지가 보존됩니다.
원문 보기 →2.2 2026년 초, ChatGPT 도입이 확대된 방식
2026년 초, ChatGPT 도입이 확대된 방식
2026년 1분기 ChatGPT 도입이 급증했으며, 35세 이상 사용자층에서 가장 빠른 성장을 보이고 성별 사용 비율도 더 균형을 이루어 AI의 주류 채택이 확대되고 있음을 시사합니다.
원문 보기 →2.3 기업들이 AI를 확장하는 방법
기업들이 AI를 확장하는 방법
기업들은 AI를 초기 실험 단계에서 신뢰, 거버넌스, 워크플로우 설계, 그리고 대규모 품질 관리를 통해 복합적인 영향력을 창출하는 방향으로 확장하고 있습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 최신 Database Center를 만나보세요, 이제 Gemini 기반의 플릿 인텔리전스가 탑재되었습니다

최신 Database Center를 만나보세요, 이제 Gemini 기반의 플릿 인텔리전스가 탑재되었습니다
Google Cloud가 기존 Database Center에 Gemini 기반 fleet intelligence 기능을 새로 추가하며, 분산된 데이터베이스 신호를 통합 관리할 수 있도록 지원한다. 이는 단일 창에서 모든 Google Cloud 관리형 데이터베이스 서비스를 모니터링, 문제 해결 및 최적화할 수 있게 해준다.
원문 보기 →3.2 Cloud Storage Rapid: AI와 분석을 위한 터보차저 오브젝트 스토리지

Cloud Storage Rapid: AI와 분석을 위한 터보차저 오브젝트 스토리지
Google Cloud Next '26에서 발표된 Cloud Storage Rapid는 AI 및 분석과 같은 데이터 집약적 워크로드를 위한 객체 스토리지 제품군입니다. 여기에는 고성능 영역 객체 스토리지인 Rapid Bucket과 기존 버킷의 읽기를 가속화하는 Rapid Cache가 포함됩니다.
원문 보기 →3.3 TPU에서 조 단위 파라미터 모델을 위한 클러스터 수준 신뢰성

TPU에서 조 단위 파라미터 모델을 위한 클러스터 수준 신뢰성
Google Cloud는 수조 개의 파라미터 모델을 TPU에서 훈련할 때 클러스터 수준의 신뢰성이 중요하다고 강조하며, 기존의 인스턴스 수준 신뢰성 표준과 차별화를 두고 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Mobile로 이동 중에도 리포지토리 생성
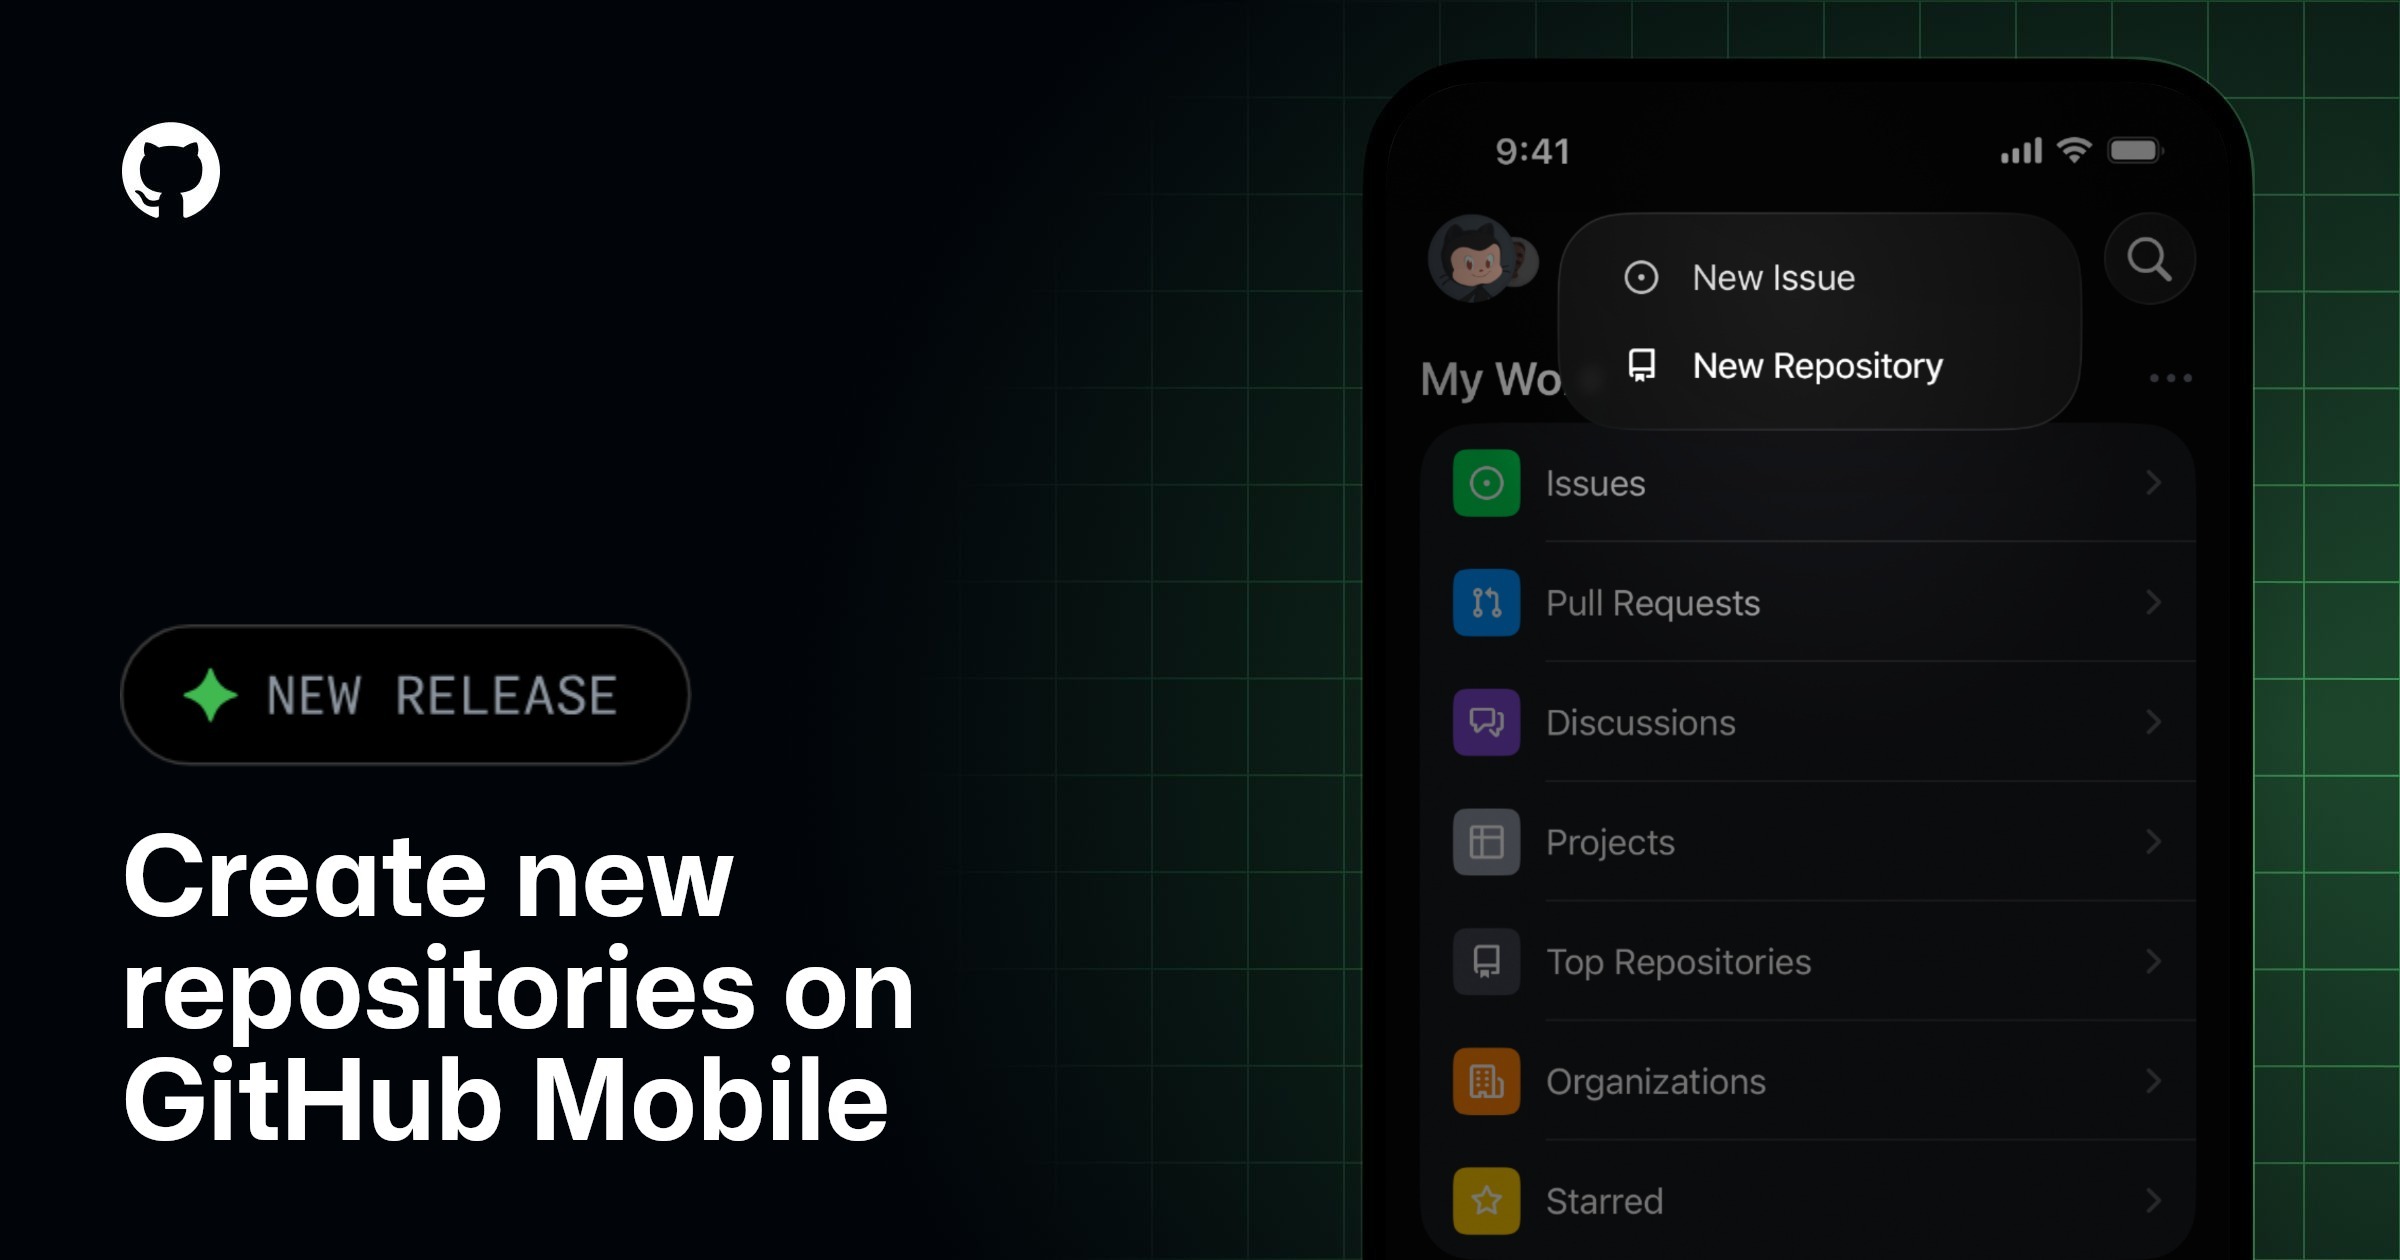
GitHub Mobile로 이동 중에도 리포지토리 생성
GitHub Mobile 앱에서 이제 iOS와 Android 모두에서 바로 새 리포지토리를 생성할 수 있습니다. iOS에서는 홈이나 프로필 화면에서 + 버튼을 탭한 후 Create repository를 선택하면 됩니다. 이 기능을 통해 모바일 환경에서도 손쉽게 리포지토리를 만들 수 있게 되었습니다.
원문 보기 →4.2 Safari 26.5를 위한 WebKit 기능
Safari 26.5를 위한 WebKit 기능
Safari 26.5가 출시되어 :open 가상 클래스, random()의 element-scoped 키워드, SVG 그라디언트의 color-interpolation, popover를 위한 ToggleEvent.source 속성, Origin API를 지원합니다.
원문 보기 →4.3 Kubernetes 업그레이드에서 엔지니어링 시간을 되찾는 방법

Kubernetes 업그레이드에서 엔지니어링 시간을 되찾는 방법
Kubernetes 업그레이드는 강력한 기능을 제공하지만, 조직이 오픈소스의 빠른 변화 속도를 따라잡기 어렵게 만드는 복잡성과 유지보수 문제를 야기합니다. 이에 따라 엔지니어링 시간을 확보하기 위한 전략이 필요합니다.
원문 보기 →5. 블록체인 뉴스
5.1 미국 은행가들, 스테이블코인 관련 암호화폐 시장 구조 법안 저지를 위한 마지막 시도
미국 은행가들, 스테이블코인 관련 암호화폐 시장 구조 법안 저지를 위한 마지막 시도
미국 은행가 협회 CEO Rob Nichols가 은행 지도자들에게 목요일 상원 법안 심의를 앞두고 Digital Asset Market Clarity Act의 스테이블코인 수익 조항에 반대 로비를 할 것을 촉구했습니다. 이는 암호화폐 시장 구조 법안을 무산시키기 위한 마지막 시도로 보입니다.
원문 보기 →5.2 상원, CLARITY Act 심의 일정 잡아…은행 로비 및 민주당 저항 직면
상원, CLARITY Act 심의 일정 잡아…은행 로비 및 민주당 저항 직면
미국 상원 은행위원회가 약 1년간의 지연 끝에 CLARITY Act의 표결을 5월 14일로 예정했습니다. 은행 로비 단체와 민주당원들이 이 법안에 대해 반대 움직임을 보이고 있습니다. 이 소식은 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 처음 보도했습니다.
원문 보기 →5.3 Strategy (MSTR), Saylor의 잠재적 BTC 매각 방어 이후 4,300만 달러 규모의 Bitcoin 추가 매수
Strategy (MSTR), Saylor의 잠재적 BTC 매각 방어 이후 4,300만 달러 규모의 Bitcoin 추가 매수
Strategy (MSTR)가 Michael Saylor가 처음으로 Bitcoin 보유량 일부를 매각할 가능성을 언급한 지 며칠 만에 535 BTC를 4,300만 달러에 추가 매수했습니다. 이 소식은 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 처음 보도했습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Linux, 2주 만에 또 다시 심각한 취약점 발견 | Ars Technica | Linux에서 2주 만에 두 번째 심각한 취약점이 발견되었습니다. 프로덕션 버전 패치가 배포 중이므로 즉시 설치해야 합니다 |
| CUDA-oxide: Nvidia의 공식 Rust-to-CUDA 컴파일러 | GeekNews (긱뉴스) | cuda-oxide 는 안전에 가까운 관용적 Rust로 SIMT GPU 커널을 작성하고 표준 Rust 코드를 PTX로 직접 컴파일하는 실험적 컴파일러임 DSL이나 외국어 바인딩 없이 Rust 만 사용하며, 소유권·트레이트·제네릭 이해를 전제로 하고 async 장은 .await 지식도 |
| Gmail 가입, 이제 QR 코드를 스캔하고 문자 메시지를 보내는 흐름이 나타남 | GeekNews (긱뉴스) | Google 새 계정 생성에서 기존처럼 SMS를 받는 대신, 스마트폰으로 QR 코드 를 스캔해 Google에 SMS를 보내는 흐름이 나타남 직접 시도한 사용자에게는 QR 코드 없는 등록이 불가능했고, 휴대전화가 Google에 SMS를 보내 전화번호 를 확인하는 방식으로 동작함 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 11건 | 기타 주제 |
| AI/ML | 3건 | The Hacker News 관련 동향, OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(11건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 해커들이 AI를 사용해 최초로 알려진 제로데이 2FA 우회 공격을 대규모 악용에 활용 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- TeamPCP, Checkmarx Jenkins AST 플러그인을 손상시키다, KICS 공급망 공격 몇 주 후 관련 보안 검토 및 모니터링
- cPanel CVE-2026-41940 활성 익스플로잇으로 Filemanager 백도어 배포 (CVE-2026-41940) 관련 보안 검토 및 모니터링
P2 (30일 내)
- Labyrinth 1.1: 종단간 암호화 백업을 더욱 안정적으로 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| WebKit Blog | webkit.org | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 13일 주간 보안 다이제스트: BYOVD EDR·AI 에이전트·클라우드 (15건) — 2026-05-13
- 2026년 05월 09일 주간 보안 다이제스트: 악성코드·BYOVD EDR·DNS 유출 (14건) — 2026-05-09
- 2026년 05월 15일 주간 보안 다이제스트: 제로데이·랜섬웨어·BYOVD EDR (15건) — 2026-05-15
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요