
- The Hacker News: Cisco Catalyst SD-WAN Controller 인증 우회, 관리자 접근 권한 획득 위해
- The Hacker News: Stealer Backdoor가 개발자 비밀을 노리는 3개 Node-IPC 버전에서 발견돼
- The Hacker News: ThreatsDay 게시판: PAN-OS RCE, Mythos cURL 버그, AI 토크나이저 공격 및
- Google Cloud Blog: Cloud CISO Perspectives: Google과 Wiz의 결합이 CISO를 위한 멀티클라우드
서론
안녕하세요, Twodragon입니다.
2026년 05월 15일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Cisco Catalyst SD-WAN Controller 인증 우회, 관리자 접근 권한 획득 위해 적극적으로 악용됨 | 🔴 Critical |
| 🔒 Security | The Hacker News | Stealer Backdoor가 개발자 비밀을 노리는 3개 Node-IPC 버전에서 발견돼 | 🟠 High |
| 🔒 Security | The Hacker News | ThreatsDay 게시판: PAN-OS RCE, Mythos cURL 버그, AI 토크나이저 공격 및 10여 개 기사 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | 클라우드에서 만나요: ‘Subnautica 2’ 얼리 액세스, GeForce NOW에 등장 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | 어디서든 Codex와 함께 작업하세요 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | Amazon Lex Assisted NLU로 봇 정확도 향상 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: Google과 Wiz의 결합이 CISO를 위한 멀티클라우드 전략을 어떻게 바꾸는가 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Data Cloud의 새로운 기능 | 🟡 Medium |
| ☁️ Cloud | AWS Blog | Amazon Bedrock, 고급 프롬프트 최적화 및 마이그레이션 도구 신규 출시 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 팀 수준의 Copilot 사용 메트릭을 이제 API로 확인 가능 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Cisco Catalyst SD-WAN Controller 인증 우회, 관리자 접근 권한 획득 위해 적극적으로 악용됨, ThreatsDay 게시판: PAN-OS RCE, Mythos cURL 버그, AI 토크나이저 공격 및 10여 개 기사 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: Stealer Backdoor가 개발자 비밀을 노리는 3개 Node-IPC 버전에서 발견돼, 클라우드에서 만나요: ‘Subnautica 2’ 얼리 액세스, GeForce NOW에 등장 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Cisco Catalyst SD-WAN Controller 인증 우회, 관리자 접근 권한 획득 위해 적극적으로 악용됨

Cisco Catalyst SD-WAN Controller 인증 우회, 관리자 접근 권한 획득 위해 적극적으로 악용됨
Cisco가 Catalyst SD-WAN Controller의 최고 심각도 인증 우회 취약점(CVE-2026-20182, CVSS 10.0)을 해결하는 업데이트를 발표했으며, 이 취약점이 제한된 공격에서 악용된 것으로 확인되었습니다. 해당 결함은 공격자가 관리자 권한을 획득할 수 있도록 합니다.
원문 보기 →Cisco Catalyst SD-WAN Controller 인증 우회 취약점 분석 (CVE-2026-20182)
1. 기술적 배경 및 위협 분석
CVE-2026-20182는 Cisco Catalyst SD-WAN Controller(vSmart)와 Manager 제품에서 발견된 최대 심각도(CVSS 10.0) 인증 우회 취약점입니다. 해당 취약점은 피어링(peering) 인증 메커니즘의 논리적 결함으로 인해 발생하며, 원격의 공격자가 별도 인증 없이 관리자 권한을 획득할 수 있습니다.
위협의 심각성:
- 공격 벡터: 네트워크 기반, 원격 공격 가능
- 공격 복잡도: 낮음(Low) - 특수한 조건이나 물리적 접근 불필요
- 필요 권한: 없음(No authentication required)
- 영향 범위: SD-WAN 컨트롤러의 전체 제어권 탈취 → 트래픽 우회, 설정 변경, DoS, 랜섬웨어 유포 거점화 가능
Cisco는 이미 제한적인 공격(limited attacks)이 확인되었다고 밝혔으며, 이는 실제 APT 그룹 또는 사이버 범죄 조직이 해당 취약점을 익스플로잇 체인에 포함했을 가능성을 시사합니다. SD-WAN 인프라는 분산된 엔터프라이즈 네트워크의 핵심 제어 지점이므로, 단일 장비의 장악이 전체 WAN 환경의 붕괴로 이어질 수 있습니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 CI/CD 파이프라인과 SD-WAN 인프라의 교차 지점에서 심각한 위협을 만듭니다.
DevSecOps 실무 영향:
- 인프라스트럭처 코드(IaC) 손상 위험: SD-WAN 컨트롤러가 Terraform/Ansible 등의 자동화 도구와 연동된 경우, 공격자가 IaC 저장소나 시크릿 관리 시스템에 접근할 수 있음
- 제로 트러스트 아키텍처 붕괴: SD-WAN은 네트워크 세분화와 정책 기반 접근 제어의 핵심이므로, 컨트롤러 장악 시 내부 마이크로서비스 간 통신 무력화 가능
- 배포 파이프라인 위험: SD-WAN을 통해 Kubernetes 클러스터, CI/CD 에이전트, 모니터링 스택으로의 측면 이동(lateral movement) 가능
- 규정 준수 위반: SOC2, PCI-DSS, GDPR 등 규제 대상 환경에서 관리자 권한 탈취 시 대규모 컴플라이언스 위반 발생
특히 주목할 점: 패치 적용 전까지 SD-WAN 컨트롤러는 완전히 신뢰할 수 없는 상태로 간주해야 합니다.
3. 대응 체크리스트
- 긴급 패치 적용: Cisco 공식 패치(CSCxx)를 즉시 모든 Catalyst SD-WAN Controller 및 Manager 인스턴스에 적용. 패치 전에는 외부 접근을 차단하고 관리 인터페이스를 VPN/ACL로 격리
- [ 취약점 스캔 및 인벤토리 갱신: 모든 SD-WAN 관련 장비(vSmart, vManage, vBond)의 펌웨어 버전을 확인하고, CVE-2026-20182에 취약한 버전(20.x 미만)을 식별하여 우선 패치 대상 지정
- 네트워크 세분화 강화: SD-WAN 컨트롤러를 포함한 관리 평면(Management Plane)을 데이터 평면(Data Plane)과 완전히 분리. 관리 인터페이스에 대해 IP 허용 목록(whitelist) 및 MFA 적용
- 모니터링 및 이상 탐지 강화: SIEM/SOAR에 SD-WAN 컨트롤러 로그를 연동하고, 비정상적인 피어링 요청, 인증 실패 패턴, 관리자 계
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1078  # Valid Accounts
1.2 Stealer Backdoor가 개발자 비밀을 노리는 3개 Node-IPC 버전에서 발견돼

Stealer Backdoor가 개발자 비밀을 노리는 3개 Node-IPC 버전에서 발견돼
보안 연구원들이 npm 패키지 node-ipc의 세 가지 버전(node-ipc@9.1.6, node-ipc@9.2.3, node-ipc@12.0.1)에서 악성 활동을 발견했습니다. 이 버전들은 개발자의 비밀 정보를 노리는 Stealer Backdoor를 포함한 것으로 확인되었습니다.
원문 보기 →DevSecOps 관점에서 Node-IPC 백도어 분석
1. 기술적 배경 및 위협 분석
Node-IPC는 Node.js 생태계에서 프로세스 간 통신(IPC)을 구현하는 널리 사용되는 npm 패키지다. 이번 사건은 3개 버전(9.1.6, 9.2.3, 12.0.1)에서 스틸러(stealer) 백도어가 발견된 것이다. 공격자는 정상적인 npm 패키지 업데이트 과정을 악용해 악성 코드를 삽입했으며, 해당 코드는 개발자 워크스테이션의 환경 변수, SSH 키, 클라우드 자격 증명(AWS, GCP, Azure 등)을 탈취하도록 설계되었다.
주요 위협 포인트:
- 공급망 공격(Supply Chain Attack): 정식 npm 레지스트리를 통해 배포되어 신뢰성 악용
- 개발자 시크릿 탈취: CI/CD 파이프라인에서 사용되는 API 키, 토큰, 데이터베이스 접속 정보 등 민감 정보 유출
- 자동 전파 위험: 의존성 트리를 통해 간접적으로 영향을 받는 프로젝트까지 확산 가능
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이번 사건은 다음과 같은 직접적 영향을 미친다:
- CI/CD 파이프라인 무력화: Jenkins, GitHub Actions, GitLab CI 등에서 node-ipc를 사용하는 빌드 단계가 있다면, 모든 배포 자격 증명이 노출될 수 있음
- 개발 환경 오염: 로컬 개발 머신에서
npm install시 백도어가 활성화되어 개발자 개인 키와 클라우드 접속 정보 유출 - 규정 준수 위험: GDPR, SOX, PCI-DSS 등 규제 대상 기업에서 시크릿 유출 시 법적 책임 발생
- 사후 대응 비용 증가: 침해 사고 조사, 자격 증명 재발급, 시스템 롤백 등에 상당한 인력/시간 소요
특히 node-ipc는 Vue.js, Electron 등 인기 프레임워크의 간접 의존성으로 포함되는 경우가 많아 영향 범위가 광범위하다.
3. 대응 체크리스트
- 즉시 npm audit 실행 및 의존성 트리 점검:
npm audit --json | grep node-ipc명령어로 영향받는 프로젝트 식별 후 해당 버전을 안전한 버전(예: 9.2.2 이하)으로 강제 다운그레이드 또는 패치 - CI/CD 파이프라인 시크릿 로테이션: GitHub Secrets, AWS Secrets Manager, HashiCorp Vault 등에 저장된 모든 자격 증명을 즉시 교체하고, 이전 자격 증명은 비활성화
- npm 패키지 무결성 검증 자동화 구축: npm 패키지 설치 시
--ignore-scripts플래그를 기본값으로 설정하거나,npm config set ignore-scripts true적용 후 필요한 스크립트만 허용 - 소프트웨어 구성 분석(SCA) 도구 도입: Socket, Snyk, Dependabot 등 실시간 취약점 탐지 도구를 CI/CD에 통합하여 악성 패키지 자동 차단
- 개발자 워크스테이션 보안 강화: 개발자 머신에 EDR(Endpoint Detection and Response) 에이전트 설치 및 npm install 시 네트워크 트래픽 모니터링 정책 수립
1.3 ThreatsDay 게시판: PAN-OS RCE, Mythos cURL 버그, AI 토크나이저 공격 및 10여 개 기사

ThreatsDay 게시판: PAN-OS RCE, Mythos cURL 버그, AI 토크나이저 공격 및 10여 개 기사
이번 주 ThreatsDay Bulletin은 PAN-OS RCE, Anthropic의 Mythos AI 모델을 이용한 cURL 취약점 스캔(대부분 오탐), AI Tokenizer 공격 등 10건 이상의 보안 이슈를 다루고 있습니다. 공급망 공격이 악용되는 가운데, 사용자 속임수와 시스템 침해가 지속되며 절반은 새로운 위협, 나머지는 오래된 취약점이 반복되고 있습니다.
원문 보기 →DevSecOps 실무자 관점 분석: ThreatsDay Bulletin
1. 기술적 배경 및 위협 분석
본 뉴스레터는 2026년 5월 기준 PAN-OS RCE, Mythos cURL Bug, AI Tokenizer 공격 등 주요 취약점을 포함한 10여 건의 보안 이슈를 종합합니다.
- PAN-OS RCE: 팔로알토 네트웍스 방화벽 OS의 원격 코드 실행 취약점으로, 인터넷에 노출된 관리 인터페이스를 통해 공격자가 임의 명령 실행 가능. CVE 미발표 시점에도 PoC가 유포 중인 것으로 추정.
- Mythos cURL Bug: cURL 라이브러리의 논리적 결함으로, TLS 인증서 검증 우회 또는 메모리 손상 가능. Mythos는 공격 캠페인명으로, 실제 악용 사례가 보고됨.
- AI Tokenizer Attacks: LLM 기반 시스템에서 토크나이저가 특수 문자열을 비정상적으로 처리하여 프롬프트 인젝션, 정보 유출, 모델 조작을 유발. 공급망 내 AI 컴포넌트가 취약점 경로로 활용될 위험.
- 기타: 가짜 헬프데스크, 포럼 내 악성 게시글, 공급망 공격의 상업화(Clout-driven) 추세. 이는 “수년 전에 고쳐야 했을 문제”가 여전히 반복됨을 시사.
2. 실무 영향 분석
DevSecOps 실무자에게 가장 큰 위협은 공급망 전반의 취약점 확산 속도입니다.
- CI/CD 파이프라인 위험: cURL은 거의 모든 빌드 환경, 컨테이너 이미지, IaC 도구에서 사용. Mythos Bug가 패키지 매니저 업데이트나 이미지 빌드 시 트리거되면 전체 배포 파이프라인이 오염될 수 있음.
- AI/ML 모델 보안: AI Tokenizer 공격은 모델 추론 API, 챗봇, 코드 생성 도구 등에 직접 영향. DevSecOps는 모델 버전 관리, 입력 검증, 출력 필터링을 기존 보안 프레임워크에 통합해야 함.
- 운영 환경 노출: PAN-OS RCE는 방화벽 자체가 공격 경로가 되는 사례. 네트워크 장비의 CI/CD 연동(예: Ansible, Terraform)이 증가하면서 장비 설정 변경 시 취약점이 재유입될 가능성.
- 인적 요소: “가짜 헬프데스크”와 “포럼 게시글”은 사회공학적 공격. 개발자, 운영자가 신뢰하는 외부 소스(스택오버플로우, GitHub 이슈)를 통해 악성코드가 유입될 수 있음.
3. 대응 체크리스트
- 취약점 스캔 자동화 강화: 모든 CI/CD 파이프라인 단계(코드, 이미지, IaC, 네트워크 장비 설정)에 대해 CVE 기반 스캐너를 통합하고, PAN-OS, cURL, AI 라이브러리 관련 신규 CVE는 24시간 내 패치 적용 여부를 자동 확인
- AI/ML 컴포넌트 보안 검증 절차 도입: 모델 토크나이저, 프롬프트 처리 로직에 대해 퍼징(fuzzing) 및 입력 검증 테스트를 정기적으로 수행하고, 모델 가중치와 설정 파일의 무결성 서명 검증
- 외부 의존성 관리 프로세스 개선: cURL, OpenSSL 등 핵심 라이브러리의 버전 고정 및 취약점 모니터링 구독, Mythos Bug와 같은 특정 캠페인 관련 IoC를 자동 차단하는 WAF/IDS 룰 배포
- 사회공학적 공격 대비 교육 및 도구 도입: 개발자 및 운영진 대상 “가짜 포럼 게시글 식별” 시뮬레이
2. AI/ML 뉴스
2.1 클라우드에서 만나요: ‘Subnautica 2’ 얼리 액세스, GeForce NOW에 등장

클라우드에서 만나요: 'Subnautica 2' 얼리 액세스, GeForce NOW에 등장
Subnautica 2가 출시와 동시에 GeForce NOW에 합류하여, 멤버들은 거의 모든 기기에서 새로운 외계 해양을 탐험할 수 있습니다. 이번 주에는 총 11개의 신규 게임이 클라우드에 추가되며, 한정 기간 HITMAN 관련 콘텐츠도 제공됩니다. Gaijin SSO 기능이 정상 작동 중입니다.
원문 보기 →2.2 어디서든 Codex와 함께 작업하세요

어디서든 Codex와 함께 작업하세요
ChatGPT 모바일 앱을 통해 어디서나 Codex를 사용할 수 있으며, 여러 기기와 원격 환경에서 실시간으로 코딩 작업을 모니터링, 제어 및 승인할 수 있습니다.
원문 보기 →2.3 Amazon Lex Assisted NLU로 봇 정확도 향상

Amazon Lex Assisted NLU로 봇 정확도 향상
Amazon Lex Assisted NLU를 효과적으로 구현하여 봇의 정확도를 개선하는 방법을 설명합니다. 의도와 슬롯 설명을 통해 봇 설계를 향상시키고 Test Workbench로 구현을 검증하며, 신규 및 기존 봇 모두에서 기존 NLU에서 Assisted NLU로 전환하는 방법을 다룹니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Cloud CISO Perspectives: Google과 Wiz의 결합이 CISO를 위한 멀티클라우드 전략을 어떻게 바꾸는가

Cloud CISO Perspectives: Google과 Wiz의 결합이 CISO를 위한 멀티클라우드 전략을 어떻게 바꾸는가
Google Cloud CISO Perspectives 2026년 5월호에서는 Vinod D'Souza가 RSA Conference에서 Wiz의 Anthony Belfiore와 진행한 대담을 통해 Google과 Wiz의 협력이 CISO의 멀티클라우드 전략을 어떻게 변화시키는지 조명합니다.
원문 보기 →3.2 Google Data Cloud의 새로운 기능
Google Data Cloud의 새로운 기능
Google Data Cloud의 Managed Service for Apache Airflow에 Airflow 3.1 정식 출시, AI 기반 에이전트 문제 해결, 커스텀 에이전트 통합을 위한 관리형 Airflow MCP Server, 선언적 YAML 기반 오케스트레이션 파이프라인 등 새로운 기능이 추가되었습니다.
원문 보기 →3.3 Amazon Bedrock, 고급 프롬프트 최적화 및 마이그레이션 도구 신규 출시

Amazon Bedrock, 고급 프롬프트 최적화 및 마이그레이션 도구 신규 출시
Amazon Bedrock Advanced Prompt Optimization을 통해 고객은 내장된 평가 피드백 루프로 프롬프트를 최적화하거나 새 모델로 마이그레이션할 수 있으며, 최대 5개 모델의 결과를 동시에 비교할 수 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 팀 수준의 Copilot 사용 메트릭을 이제 API로 확인 가능
팀 수준의 Copilot 사용 메트릭을 이제 API로 확인 가능
GitHub의 Copilot 사용량 메트릭 API가 새롭게 user-teams 리포트를 제공하여 각 Copilot 라이선스 사용자를 소속 팀에 매핑할 수 있게 되었습니다. 이 기능을 통해 기존 리포트와 결합하여 팀 수준의 Copilot 사용 현황을 분석할 수 있습니다.
원문 보기 →4.2 GitHub Actions: 예정된 이미지 마이그레이션

GitHub Actions: 예정된 이미지 마이그레이션
GitHub Actions에서 두 가지 이미지 마이그레이션이 예정되어 있으며, GitHub는 호스팅 러너의 Arm64 이미지 소유권을 이전받아 직접 유지보수하게 됩니다.
원문 보기 →4.3 GitHub Copilot 앱이 기술 프리뷰로 제공됩니다
GitHub Copilot 앱이 기술 프리뷰로 제공됩니다
GitHub Copilot app이 기술 프리뷰로 출시되었으며, GitHub 네이티브 데스크톱 환경에서 에이전틱 개발을 지원합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Onramp, 1250만 달러 시리즈 A 투자 유치… 다기관 Bitcoin 보관 플랫폼 확장
Onramp, 1250만 달러 시리즈 A 투자 유치… 다기관 Bitcoin 보관 플랫폼 확장
Onramp가 1억 3500만 달러의 기업가치로 1250만 달러의 Series A 투자를 유치하여 기관용 Bitcoin 커스터디 플랫폼을 확장합니다. 이번 투자는 다중 기관 Bitcoin 보관 서비스의 규모를 키우는 데 사용될 예정입니다.
원문 보기 →5.2 부켈레의 미래형 BINAES 도서관, 재생된 수도에서 책과 Bitcoin, 가족 놀이를 융합하다
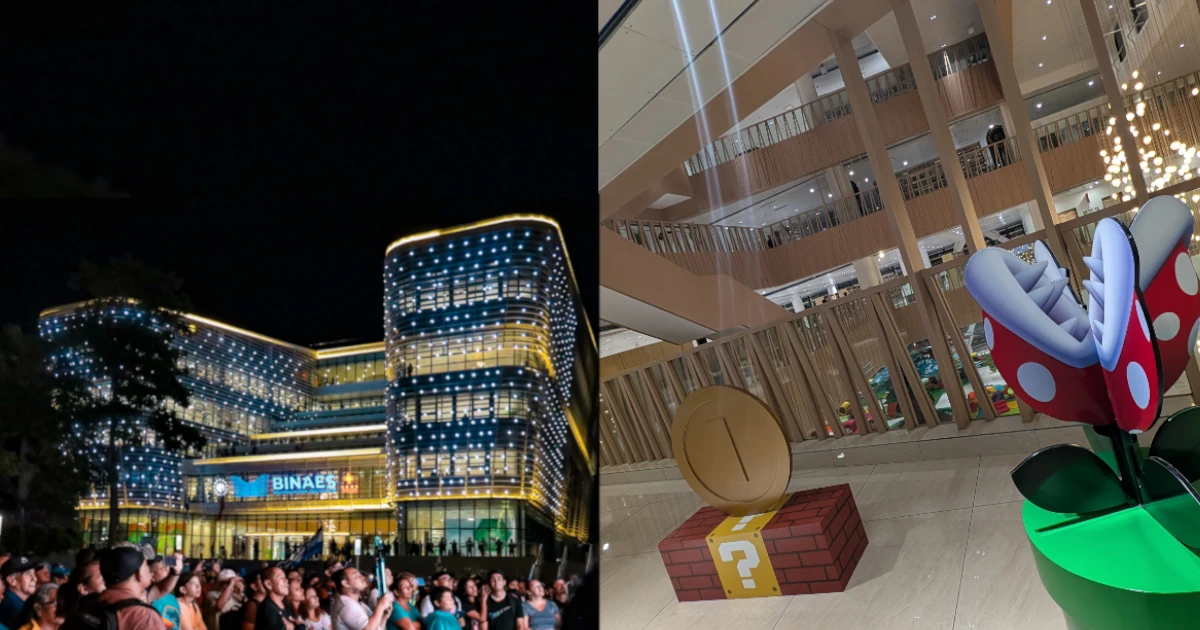
부켈레의 미래형 BINAES 도서관, 재생된 수도에서 책과 Bitcoin, 가족 놀이를 융합하다
엘살바도르의 BINAES 도서관은 중국 기부로 건립되었으며, Bitcoin과 가족 놀이 공간을 결합한 미래지향적 시설입니다. Miss Bitcoin의 주도로 6층에는 첨단 기술이 도입되었고, LEGO와 Star Wars 컬렉션 등이 갖춰져 엘살바도르를 문화적 선도국가로 자리매김하고 있습니다.
원문 보기 →5.3 상원 은행 위원회, 명확성 법안 진전…민주당 2명 이탈 속 15대9 통과
상원 은행 위원회, 명확성 법안 진전…민주당 2명 이탈 속 15대9 통과
미국 상원 은행위원회가 초당적 15대 9 투표로 Digital Asset Market Clarity Act를 통과시켰으며, 두 명의 민주당 상원의원 Ruben Gallego와 Angela Alsobrooks가 공화당에 합류해 이 광범위한 암호화폐 시장 구조 법안을 진전시켰습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| ODW #6: Git 자동화 관점에서 본 MCP와 에이전트 스킬의 장단점 | LINE Engineering | 안녕하세요. 서비스에 필요한 AI 모델과 솔루션을 개발하는 AI Lab 팀의 한길로입니다 |
| 제로데이 익스플로잇, Windows 11 기본 BitLocker 보호 완전히 무력화 | Ars Technica | Windows 11의 기본 BitLocker 보호를 완전히 무력화하는 Zero-day 익스플로잇이 발견되었습니다. 익스플로잇의 정확한 작동 방식은 아직 명확히 밝혀지지 않았으며, Microsoft는 현재 이를 조사 중이라고 밝혔습니다 |
| Cisco, 하루 만에 사상 최대 매출과 4,000명 감원 발표 | Ars Technica | Cisco가 분기 최대 매출을 발표한 동시에 4,000명의 직원을 해고한다고 밝혔습니다. CFO는 이번 구조조정이 비용 절감을 위한 것이 아니라고 설명했습니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| 클라우드 보안 | 4건 | AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| AI/ML | 2건 | The Hacker News 관련 동향, Amazon ElastiCache for Valkey의 CESC로 Int |
| 인증 보안 | 1건 | AWS Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. 클라우드 보안 분야에서는 AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Cisco Catalyst SD-WAN Controller 인증 우회, 관리자 접근 권한 획득 위해 적극적으로 악용됨 (CVE-2026-20182) 관련 긴급 패치 및 영향도 확인
- ThreatsDay 게시판: PAN-OS RCE, Mythos cURL 버그, AI 토크나이저 공격 및 10여 개 기사 관련 긴급 패치 및 영향도 확인
- AWS 액세스 포털을 위한 리전별 라우팅: IAM Identity Center용 커스텀 베니티 도메인 구현 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Stealer Backdoor가 개발자 비밀을 노리는 3개 Node-IPC 버전에서 발견돼 관련 보안 검토 및 모니터링
- Ghostwriter, 지오펜싱된 PDF 피싱과 Cobalt Strike로 우크라이나 정부 표적 공격 관련 보안 검토 및 모니터링
- 클라우드에서 만나요: ‘Subnautica 2’ 얼리 액세스, GeForce NOW에 등장 관련 보안 검토 및 모니터링
- Stream Vision Agents와 Amazon Nova 2 Sonic을 활용한 실시간 음성 에이전트 관련 보안 검토 및 모니터링
P2 (30일 내)
- 클라우드에서 만나요: ‘Subnautica 2’ 얼리 액세스, GeForce NOW에 등장 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 2건 인용 |
| AWS Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 14일 주간 보안 다이제스트: BYOVD EDR·DNS 유출·AI 에이전트 (15건) — 2026-05-14
- 2026년 05월 16일 주간 보안 다이제스트: BYOVD EDR·AI 에이전트·Kubernetes (13건) — 2026-05-16
- 2026년 05월 12일 주간 보안 다이제스트: 제로데이·BYOVD EDR·DNS 유출 (15건) — 2026-05-12
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요