
- The Hacker News: 인터폴 작전 람즈, MENA 사이버범죄 네트워크 교란하며 201명 체포
- Microsoft Security Blog: Storm-2949가 손상된 신원을 클라우드 전반의 침해로 전환한 방법
- The Hacker News: 주간 요약: Exchange 제로데이, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등
- Google Cloud Blog: 쿼리를 넘어서: 에이전틱 시대의 기초를 다지는 5가지 시나리오
서론
안녕하세요, Twodragon입니다.
2026년 05월 19일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 인터폴 작전 람즈, MENA 사이버범죄 네트워크 교란하며 201명 체포 | 🟡 Medium |
| 🔒 Security | Microsoft Security B | Storm-2949가 손상된 신원을 클라우드 전반의 침해로 전환한 방법 | 🟠 High |
| 🔒 Security | The Hacker News | 주간 요약: Exchange 제로데이, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA CEO Jensen Huang, Dell Technologies World에서 “수요가 포물선을 그리며 폭발적으로 증가하고 있다, 완전히 포물선이다” | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | Vera Arrives: NVIDIA의 첫 번째 에이전트용 CPU, 주요 AI 연구소에 도착 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | OpenAI와 Dell, 하이브리드 및 온프레미스 엔터프라이즈 환경에 Codex 도입을 위해 협력 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 쿼리를 넘어서: 에이전틱 시대의 기초를 다지는 5가지 시나리오 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Google이 해내는 방법: 플릿 전체의 대규모 A/B 실험 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Next ‘26에서 발표한 스트리밍 AI 소식 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Copilot cloud agent로 실패한 Actions를 한 번에 수정 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 주간 요약: Exchange 제로데이, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Storm-2949가 손상된 신원을 클라우드 전반의 침해로 전환한 방법, 쿼리를 넘어서: 에이전틱 시대의 기초를 다지는 5가지 시나리오, Google이 해내는 방법: 플릿 전체의 대규모 A/B 실험 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 인터폴 작전 람즈, MENA 사이버범죄 네트워크 교란하며 201명 체포

인터폴 작전 람즈, MENA 사이버범죄 네트워크 교란하며 201명 체포
INTERPOL의 Operation Ramz가 중동 및 북아프리카(MENA) 지역에서 최초로 사이버 범죄 진압 작전을 조정하여 201명을 체포하고 382명의 용의자를 추가로 식별했습니다. 이 작전은 2025년 10월부터 2026년 2월까지 13개국이 참여해 악성 인프라를 조사하고 무력화하며 범죄자를 검거하는 데 목표를 두었습니다.
원문 보기 →INTERPOL Operation Ramz 분석: DevSecOps 실무자 관점
1. 기술적 배경 및 위협 분석
Operation Ramz는 2025년 10월부터 2026년 2월까지 MENA 지역 13개국이 공조하여 진행된 사이버 범죄 단속 작전으로, 201명 체포 및 382명 용의자 식별이라는 성과를 거두었다. 이 작전의 핵심은 악성 인프라 중립화와 범죄자 신원 확인에 초점을 맞추고 있으며, 이는 DevSecOps 환경에서 다음과 같은 위협을 시사한다:
- 공급망 공격(SSC) 증가: MENA 지역에서 확인된 사이버 범죄 네트워크는 클라우드 인프라, CI/CD 파이프라인, 오픈소스 패키지 매니저를 대상으로 한 공급망 침투 전략을 사용했을 가능성이 높다. 특히, 지역 금융 기관과 정부 시스템을 노린 공격에서 인프라 취약점이 악용된 정황이 포착됨.
- 악성 인프라 호스팅 패턴: 범죄 조직이 정규 클라우드 서비스(AWS, Azure, GCP)를 남용하여 C2 서버, 피싱 사이트, 랜섬웨어 배포 인프라를 구축한 사례가 다수 확인됨. 이는 DevSecOps 팀이 클라우드 네이티브 보안을 소홀히 할 경우 쉽게 악용될 수 있는 취약점이다.
- 제로데이 및 취약점 악용: 작전 기간 동안 발견된 취약점 중 다수는 CI/CD 도구(GitLab, Jenkins, ArgoCD), 컨테이너 오케스트레이션(Kubernetes), API 게이트웨이에서 발생한 것으로 추정된다. 이는 DevSecOps 실무자가 런타임 보안과 취약점 스캐닝 자동화를 강화해야 함을 의미한다.
2. 실무 영향 분석
DevSecOps 실무자에게 Operation Ramz는 다음과 같은 실질적 영향을 미친다:
- CI/CD 파이프라인 보안 강화 필요성: 범죄 네트워크가 CI/CD 환경의 취약점을 악용하여 악성 코드를 주입한 사례가 보고됨. 이는 파이프라인 코드 리뷰, 비밀 관리(Secret Management), SBOM(Software Bill of Materials) 생성을 의무화해야 하는 근거가 된다.
- 클라우드 인프라 모니터링 체계 개선: 범죄 조직이 정상 클라우드 리소스를 악용한 사례를 고려할 때, Cloud Security Posture Management(CSPM) 도입과 네트워크 트래픽 이상 탐지가 필수적이다. 특히, MENA 지역 규제(GDPR 유사 법률, 지역 데이터 보호법)를 준수하면서 인프라를 모니터링해야 하는 과제가 존재한다.
- 오픈소스 및 서드파티 위험 관리: 작전에서 확인된 악성 패키지 중 다수는 PyPI, npm, Maven Central에서 유포된 것으로 추정된다. 이는 의존성 취약점 스캐닝(Dependency Scanning)과 라이선스 준수 검증을 DevSecOps 워크플로우에 통합해야 함을 시사한다.
3. 대응 체크리스트
- CI/CD 파이프라인 보안 강화: 모든 빌드 단계에서 정적 애플리케이션 보안 테스트(SAST) 및 동적 애플리케이션 보안 테스트(DAST)를 자동화하고, SBOM 생성 및 서명을 의무화한다.
- 클라우드 인프라 모니터링 체계 구축: CSPM 도구를 도입하여 클라우드 리소스의 보안 설정을 지속적으로 감사하고, 네트워크 트래픽 분석을 통해 이상 징후(비정상적 C2 통신, 데이터 유출)를 탐지하는 규칙을 배포한다
1.2 Storm-2949가 손상된 신원을 클라우드 전반의 침해로 전환한 방법

Storm-2949가 손상된 신원을 클라우드 전반의 침해로 전환한 방법
Storm-2949는 악성코드 없이 도난된 자격 증명을 이용해 클라우드 전반으로 침해를 확대하며 대규모 데이터 유출을 일으켰습니다. 이 사건은 위협 행위자가 신뢰받는 시스템을 악용해 탐지되지 않고 활동할 수 있음을 보여줍니다. 해당 내용은 Microsoft Security Blog에 게재되었습니다.
원문 보기 →DevSecOps 관점 분석: Storm-2949 클라우드 전반 침해 사고
1. 기술적 배경 및 위협 분석
Storm-2949는 악성코드 없이 단일 자격 증명 탈취로부터 클라우드 전반 데이터 유출까지 이어진 정교한 공격입니다. 이는 자격 증명 사슬 공격(Credential Chaining) 의 전형적 사례로, 공격자는 초기 침해 이후 클라우드 제공자의 신뢰 시스템(예: Azure AD, AWS IAM)을 악용해 수평적 이동 및 권한 상승을 수행했습니다.
핵심 기술적 위협 요소:
- ID 기반 공급망 공격: 피해자의 서비스 주체(Service Principal) 또는 관리자 계정이 탈취되면, 공격자는 클라우드 API를 통해 MFA 우회, 조건부 액세스 정책 무력화, 위임된 권한 악용을 시도
- 로그 우회 기법: 공격자는 정상적인 관리 작업(예: 역할 생성, 정책 수정)으로 위장하여 CloudTrail, Azure Monitor 로그를 회피하거나 지연시킴 (예: 로그 보존 기간 단축, 특정 리전 로깅 비활성화)
- 무파일 기반 지속성: 스크립트나 구성 파일을 수정하지 않고 관리 그룹/조직 단위(OU) 수준의 위임을 통해 장기적 접근 유지
2. 실무 영향 분석
DevSecOps 실무자에게 이 사건은 “신뢰할 수 있는 자격 증명”에 대한 근본적 재검토를 요구합니다.
| 영향 영역 | 구체적 위험 |
|---|---|
| CI/CD 파이프라인 | 서비스 주체(Service Principal) 탈취 시, 빌드/배포 자동화 시스템 전체가 백도어로 전환 가능 |
| IaC(Infrastructure as Code) | Terraform/CloudFormation 상태 파일에 포함된 하드코딩된 자격 증명이 공격 진입점 |
| 모니터링 체계 | 기존 이상 탐지(예: 비정상 IP 로그인)는 정상 관리자 도구(예: Azure CLI, AWS CLI) 로 위장한 행위를 탐지하지 못함 |
실질적 시사점:
- “자격 증명은 소프트웨어 취약점보다 더 큰 위험” — S3 버킷 정책 오류보다 서비스 주체의 과도한 권한 위임이 더 심각한 침해로 이어짐
- 기존 보안 툴(EDR, AV)은 클라우드 API 기반 공격을 탐지 불가 → 클라우드 네이티브 보안(예: CSPM, CIEM) 필수
3. 대응 체크리스트
- 모든 서비스 주체 및 관리자 계정에 대해 Just-In-Time(JIT) 권한 부여 구현 (PIM/AWS IAM Access Analyzer 활용)
- CI/CD 파이프라인 내 자격 증명 회전 자동화 및 비밀 관리 도구(Vault, AWS Secrets Manager) 로 하드코딩된 자격 증명 제거
- 클라우드 API 호출에 대한 행동 기반 이상 탐지 구축: 정상 관리 도구 사용 패턴 대비 비정상적 API 호출 빈도/범위 알림 설정
- 로그 불변성(Immutable Logging) 적용: CloudTrail/Azure Monitor 로그를 별도 AWS 계정/Azure 구독에 저장하여 공격자의 로그 변조 차단
- 조직 단위(OU) 수준의 위임 관계 정기 감사 및 미사용 서비스 주체/역할 제거 자동화 (예: AWS IAM Access Analyzer의 Unused Access 분석)
1.3 주간 요약: Exchange 제로데이, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등

주간 요약: Exchange 제로데이, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등
이번 주 보안 소식에서는 Exchange 제로데이 취약점, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등이 주요 이슈로 다뤄졌습니다. 메일 서버 결함이 활발히 악용되고 있으며, 신뢰할 수 있는 패키지가 오염되고 가짜 모델 페이지가 정보 탈취 악성코드를 유포했습니다.
원문 보기 →DevSecOps 실무자 관점에서 본 주간 보안 뉴스 분석
1. 기술적 배경 및 위협 분석
이번 주 보안 뉴스는 공급망 공급망(Supply Chain) 신뢰성 위기를 여실히 보여준다. 주요 위협은 다음과 같다:
- Exchange 0-Day: 메일 서버 취약점이 실제 공격에 활용 중. 이는 조직 내부 네트워크 진입점으로 악용될 가능성이 높다.
- npm Worm: 신뢰되는 패키지 레지스트리에서 웜 형태의 악성 패키지가 유포. CI/CD 파이프라인에 직접적인 위협.
- Fake AI Repo: 인기 AI 모델 저장소를 사칭한 페이지가 정보 탈취형 악성코드(stealer)를 유포. 개발자들의 신뢰를 악용.
- Cisco Exploit: 네트워크 제어 시스템 취약점이 표적이 됨. 이는 인프라 전반에 걸친 접근 권한 탈취로 이어질 수 있음.
핵심 패턴: 하나의 약한 의존성 → 키 유출 → 클라우드 접근 → 프로덕션 장악. 이는 “신뢰의 사슬(Chain of Trust)”이 단 한 번의 실수로 무너질 수 있음을 의미한다.
2. 실무 영향 분석
DevSecOps 실무자에게 이번 뉴스는 다음과 같은 직접적 영향을 미친다:
- CI/CD 파이프라인 오염 위험: npm 웜은
npm install단계에서 자동 실행되므로, 빌드 과정에서 악성 코드가 주입될 가능성. - 비밀 관리 실패: Exchange 0-Day와 Cisco 취약점을 통해 유출된 자격 증명이 클라우드 API 키, 데이터베이스 접근 권한 등으로 확장.
- AI/ML 파이프라인 위협: 가짜 AI 저장소는 모델 다운로드 시 스틸러가 함께 설치되어 개발자 워크스테이션과 CI 환경 모두 위험.
- 사고 대응 복잡성 증가: “데이터 반환 및 삭제” 주장은 실제로는 완전한 복구를 보장하지 않으며, 포렌식 작업을 어렵게 만든다.
3. 대응 체크리스트
- 의존성 검증 강화:
npm audit,pip-audit,trivy등 도구를 CI/CD에 통합하고, 서명되지 않은 패키지나 의심스러운 업데이트는 자동 차단 - 비밀 관리 정책 재점검: 모든 클라우드 API 키, 데이터베이스 자격 증명을 Vault, AWS Secrets Manager 등 중앙 관리 시스템으로 이전하고, 주기적 로테이션 적용
- 취약점 스캔 자동화: 모든 서드파티 의존성(특히 npm, PyPI, Docker 이미지)에 대해 주간 스캔을 수행하고, CVSS 7.0 이상은 24시간 내 패치
- 런타임 보안 모니터링: Exchange, Cisco 등 인프라 장비에 대해 이상 행동 탐지(예: 비정상적 네트워크 연결, 예기치 않은 프로세스 실행)를 SIEM에 통합
- 사고 대응 시나리오 업데이트: 공급망 공격 시나리오를 포함한 워크숍을 분기별로 진행하고, “데이터 반환” 주장에 대한 포렌식 절차를 명확히 문서화
2. AI/ML 뉴스
2.1 NVIDIA CEO Jensen Huang, Dell Technologies World에서 “수요가 포물선을 그리며 폭발적으로 증가하고 있다, 완전히 포물선이다”
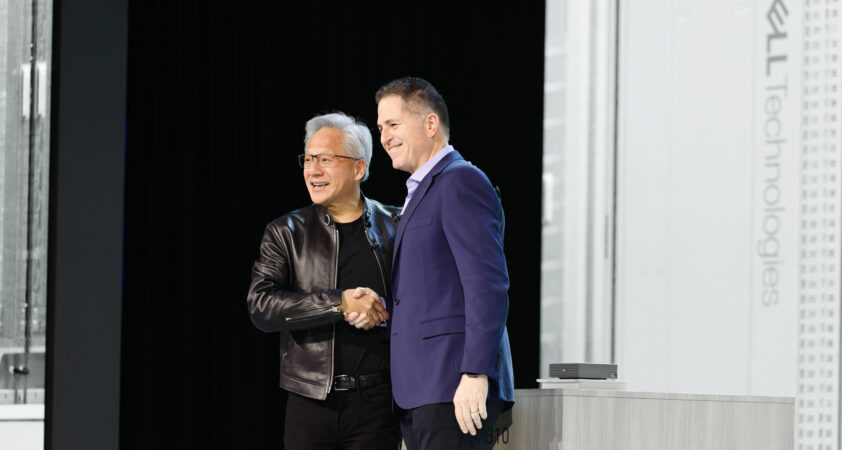
NVIDIA CEO Jensen Huang, Dell Technologies World에서 ”수요가 포물선을 그리며 폭발적으로 증가하고 있다, 완전히 포물선이다”
NVIDIA CEO Jensen Huang는 Dell Technologies World에서 AI 수요가 '포물선적으로 증가하고 있다'고 강조했습니다. NVIDIA Vera Rubin NVL72는 토큰당 비용을 10분의 1로 줄이고, Agent 샌드박스는 기존 CPU보다 50% 빠르며, Vera CPU는 엔터프라이즈 데이터 쿼리를 최대 3배 향상시킵니다.
원문 보기 →요약
NVIDIA CEO Jensen Huang는 Dell Technologies World에서 AI 수요가 ‘포물선적으로 증가하고 있다’고 강조했습니다. NVIDIA Vera Rubin NVL72는 토큰당 비용을 10분의 1로 줄이고, Agent 샌드박스는 기존 CPU보다 50% 빠르며, Vera CPU는 엔터프라이즈 데이터 쿼리를 최대 3배 향상시킵니다. Lilly, Samsung, Honeywell 등 5,000개 기업이 Dell AI Factories에서 AI 워크로드를 실행 중입니다.
2.2 Vera Arrives: NVIDIA의 첫 번째 에이전트용 CPU, 주요 AI 연구소에 도착
Vera Arrives: NVIDIA의 첫 번째 에이전트용 CPU, 주요 AI 연구소에 도착
NVIDIA의 첫 번째 AI 에이전트용 CPU인 Vera가 금요일 Anthropic, OpenAI, SpaceXAI에 전달되었고, 월요일에는 Oracle Cloud Infrastructure에도 배송되었습니다. NVIDIA의 Ian Buck 부사장이 직접 전달했습니다.
원문 보기 →2.3 OpenAI와 Dell, 하이브리드 및 온프레미스 엔터프라이즈 환경에 Codex 도입을 위해 협력
OpenAI와 Dell, 하이브리드 및 온프레미스 엔터프라이즈 환경에 Codex 도입을 위해 협력
OpenAI와 Dell이 협력하여 Codex를 하이브리드 및 온프레미스 환경에 도입하며, 기업이 데이터와 워크플로 전반에 걸쳐 AI 코딩 에이전트를 안전하게 배포할 수 있도록 지원합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 쿼리를 넘어서: 에이전틱 시대의 기초를 다지는 5가지 시나리오
쿼리를 넘어서: 에이전틱 시대의 기초를 다지는 5가지 시나리오
기업 데이터 접근 방식이 정적 보고서에서 자율 시스템의 동적 활용으로 전환되면서, 조직은 SaaS, IoT, 레거시 소스의 분산 데이터를 안전하고 확장 가능한 엔드포인트로 라우팅해야 합니다.
원문 보기 →요약
기업 데이터 접근 방식이 정적 보고서에서 자율 시스템의 동적 활용으로 전환되면서, 조직은 SaaS, IoT, 레거시 소스의 분산 데이터를 안전하고 확장 가능한 엔드포인트로 라우팅해야 합니다. 그러나 AI 기반 데이터 노출로의 전환은 단순히 LLM을 데이터베이스에 연결하는 것을 넘어 보안, 비용, 의미 정확성을 관리하기 위한 근본적인 아키텍처 변화를 요구합니다.
3.2 Google이 해내는 방법: 플릿 전체의 대규모 A/B 실험
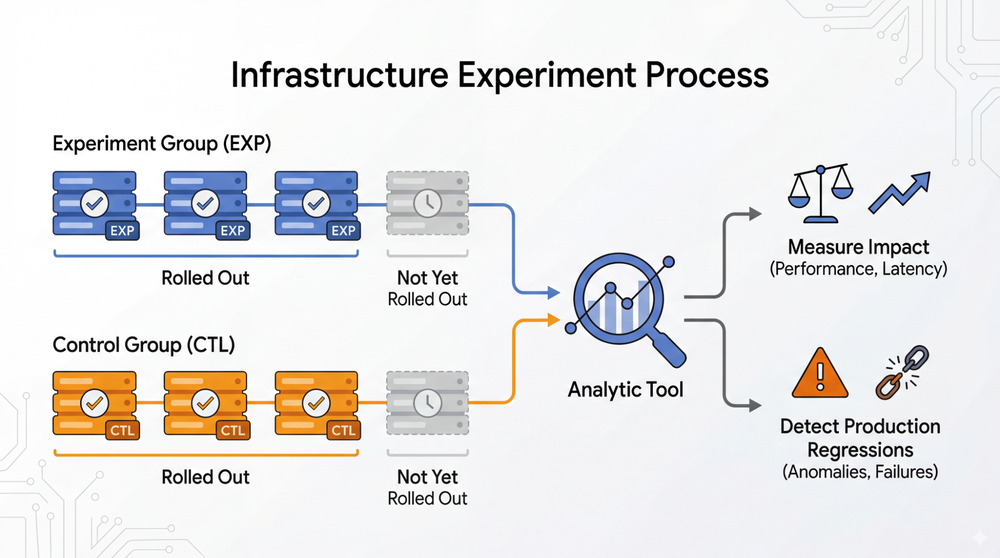
Google이 해내는 방법: 플릿 전체의 대규모 A/B 실험
Google은 버튼 색상이나 레이아웃뿐만 아니라 메모리 할당자, kernel scheduler 같은 핵심 인프라 개선에도 fleet-wide A/B experimentation을 적용합니다. 이를 통해 대규모 컴퓨팅 자원을 절약하고 수백만 사용자의 latency를 단축합니다.
원문 보기 →3.3 Next ‘26에서 발표한 스트리밍 AI 소식

Next '26에서 발표한 스트리밍 AI 소식
Google Next '26에서 발표된 스트리밍 AI는 모든 디바이스와 사용자, 마이크로서비스가 생성하는 데이터를 실시간으로 수집 및 분석하여 비즈니스 의사결정을 지원합니다. 특히 agentic AI의 부상은 실시간 분석의 고질적인 문제를 극복할 기회를 제공합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Copilot cloud agent로 실패한 Actions를 한 번에 수정
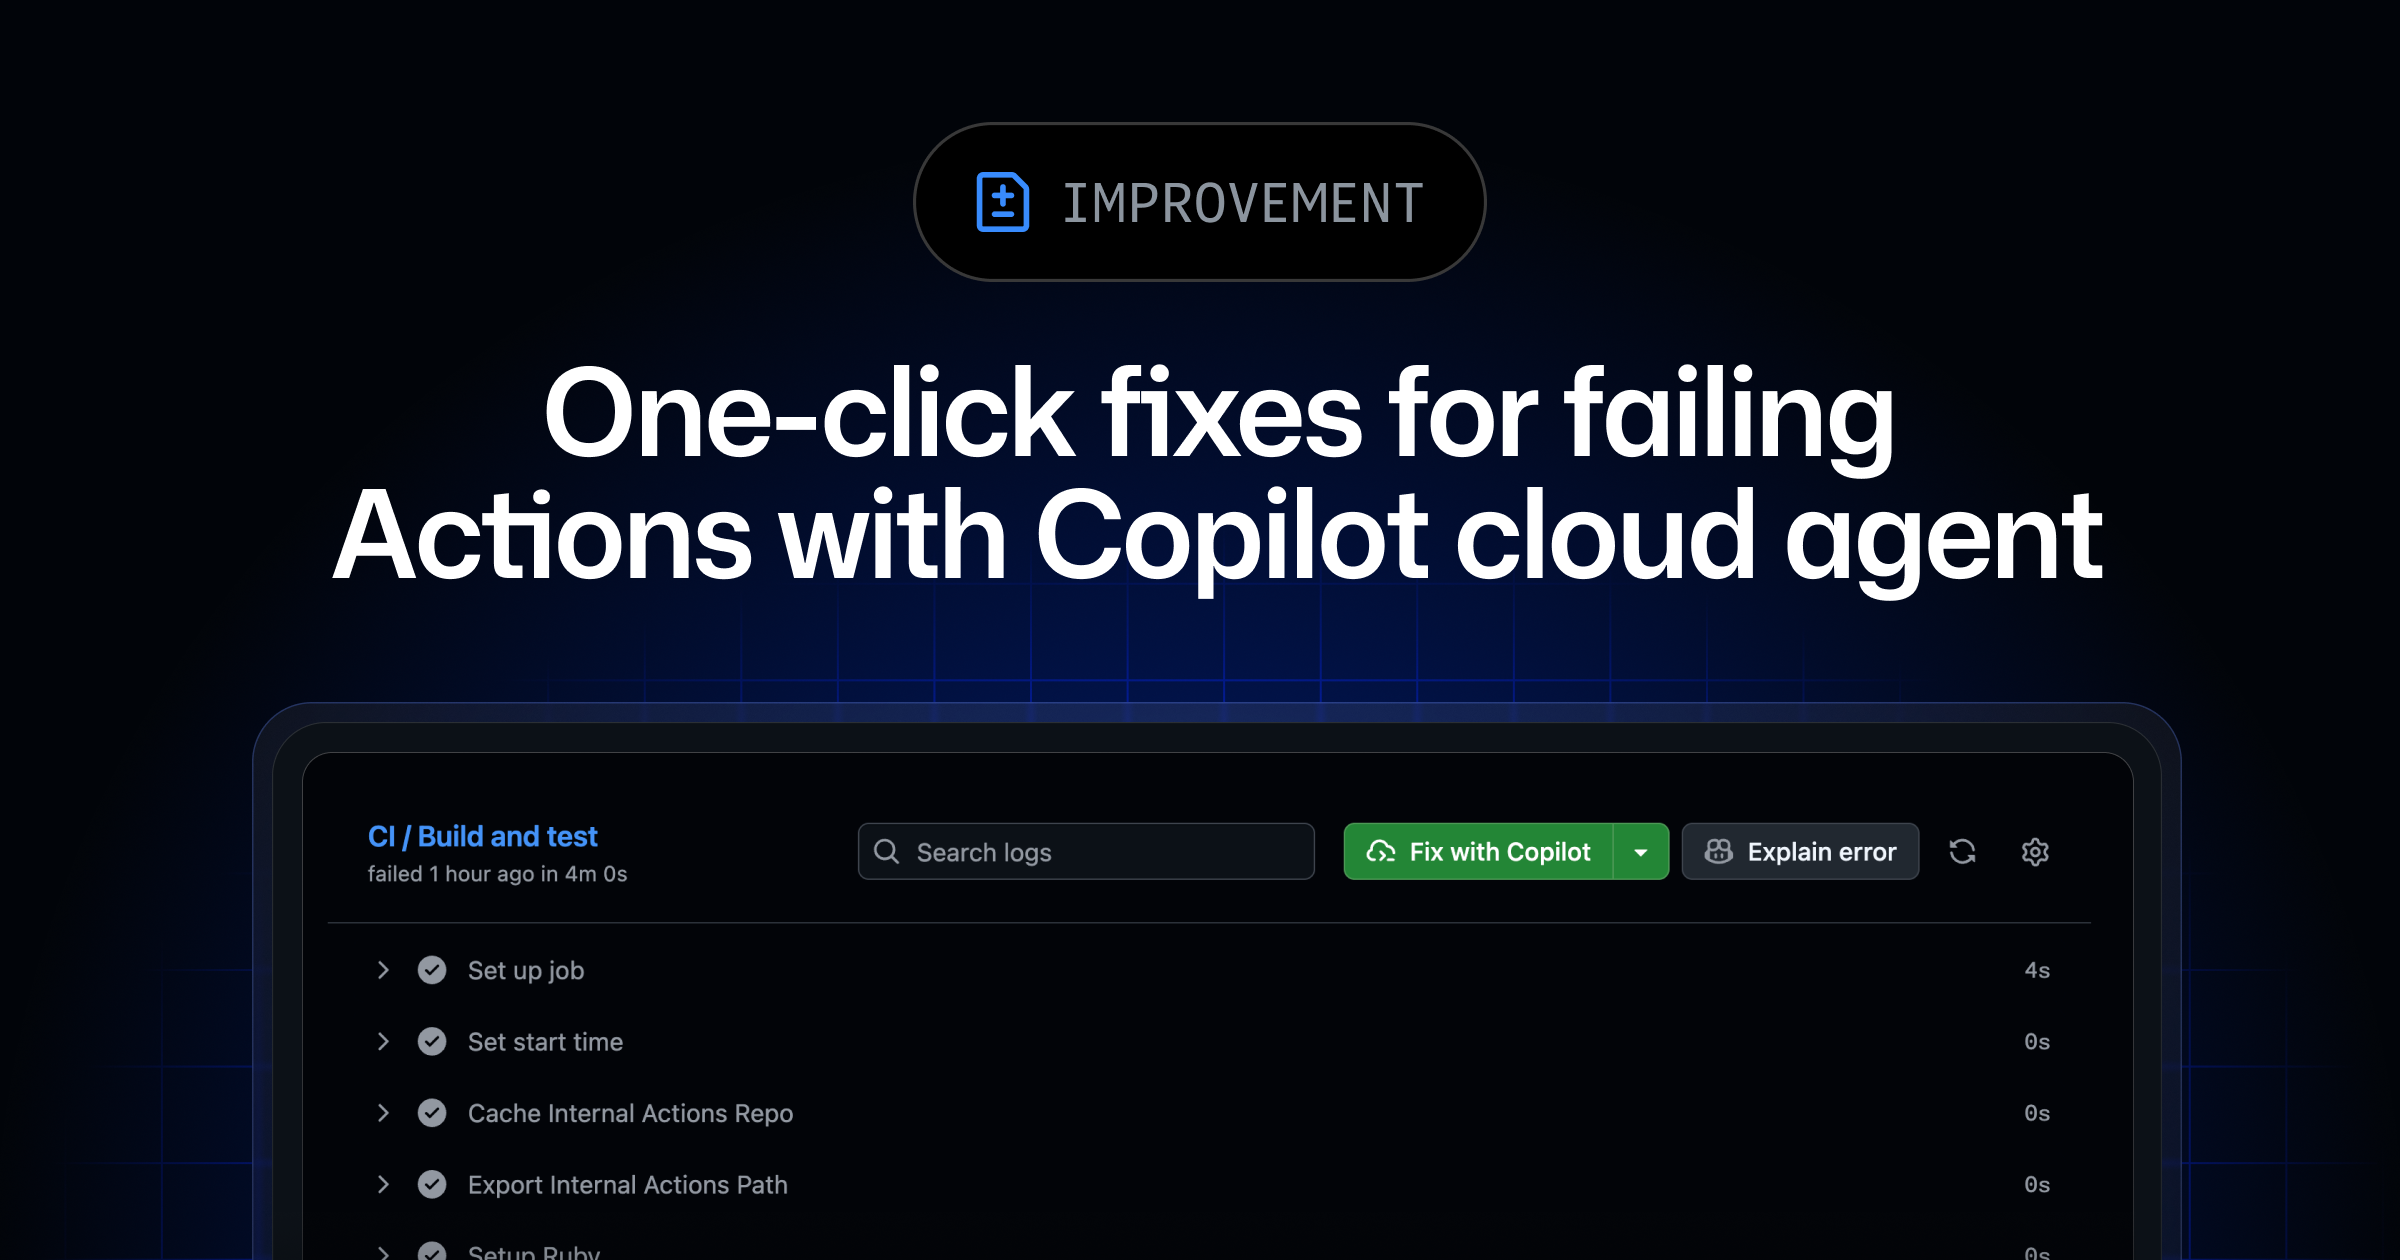
Copilot cloud agent로 실패한 Actions를 한 번에 수정
GitHub Actions 작업 실패 시 Copilot Business 및 Copilot Enterprise 구독자가 Fix with Copilot 버튼 한 번으로 Copilot cloud agent에 수정을 요청할 수 있게 되었다.
원문 보기 →4.2 Copilot cloud agent: 빠르고 비용 효율적인 모델로 간단한 작업 처리
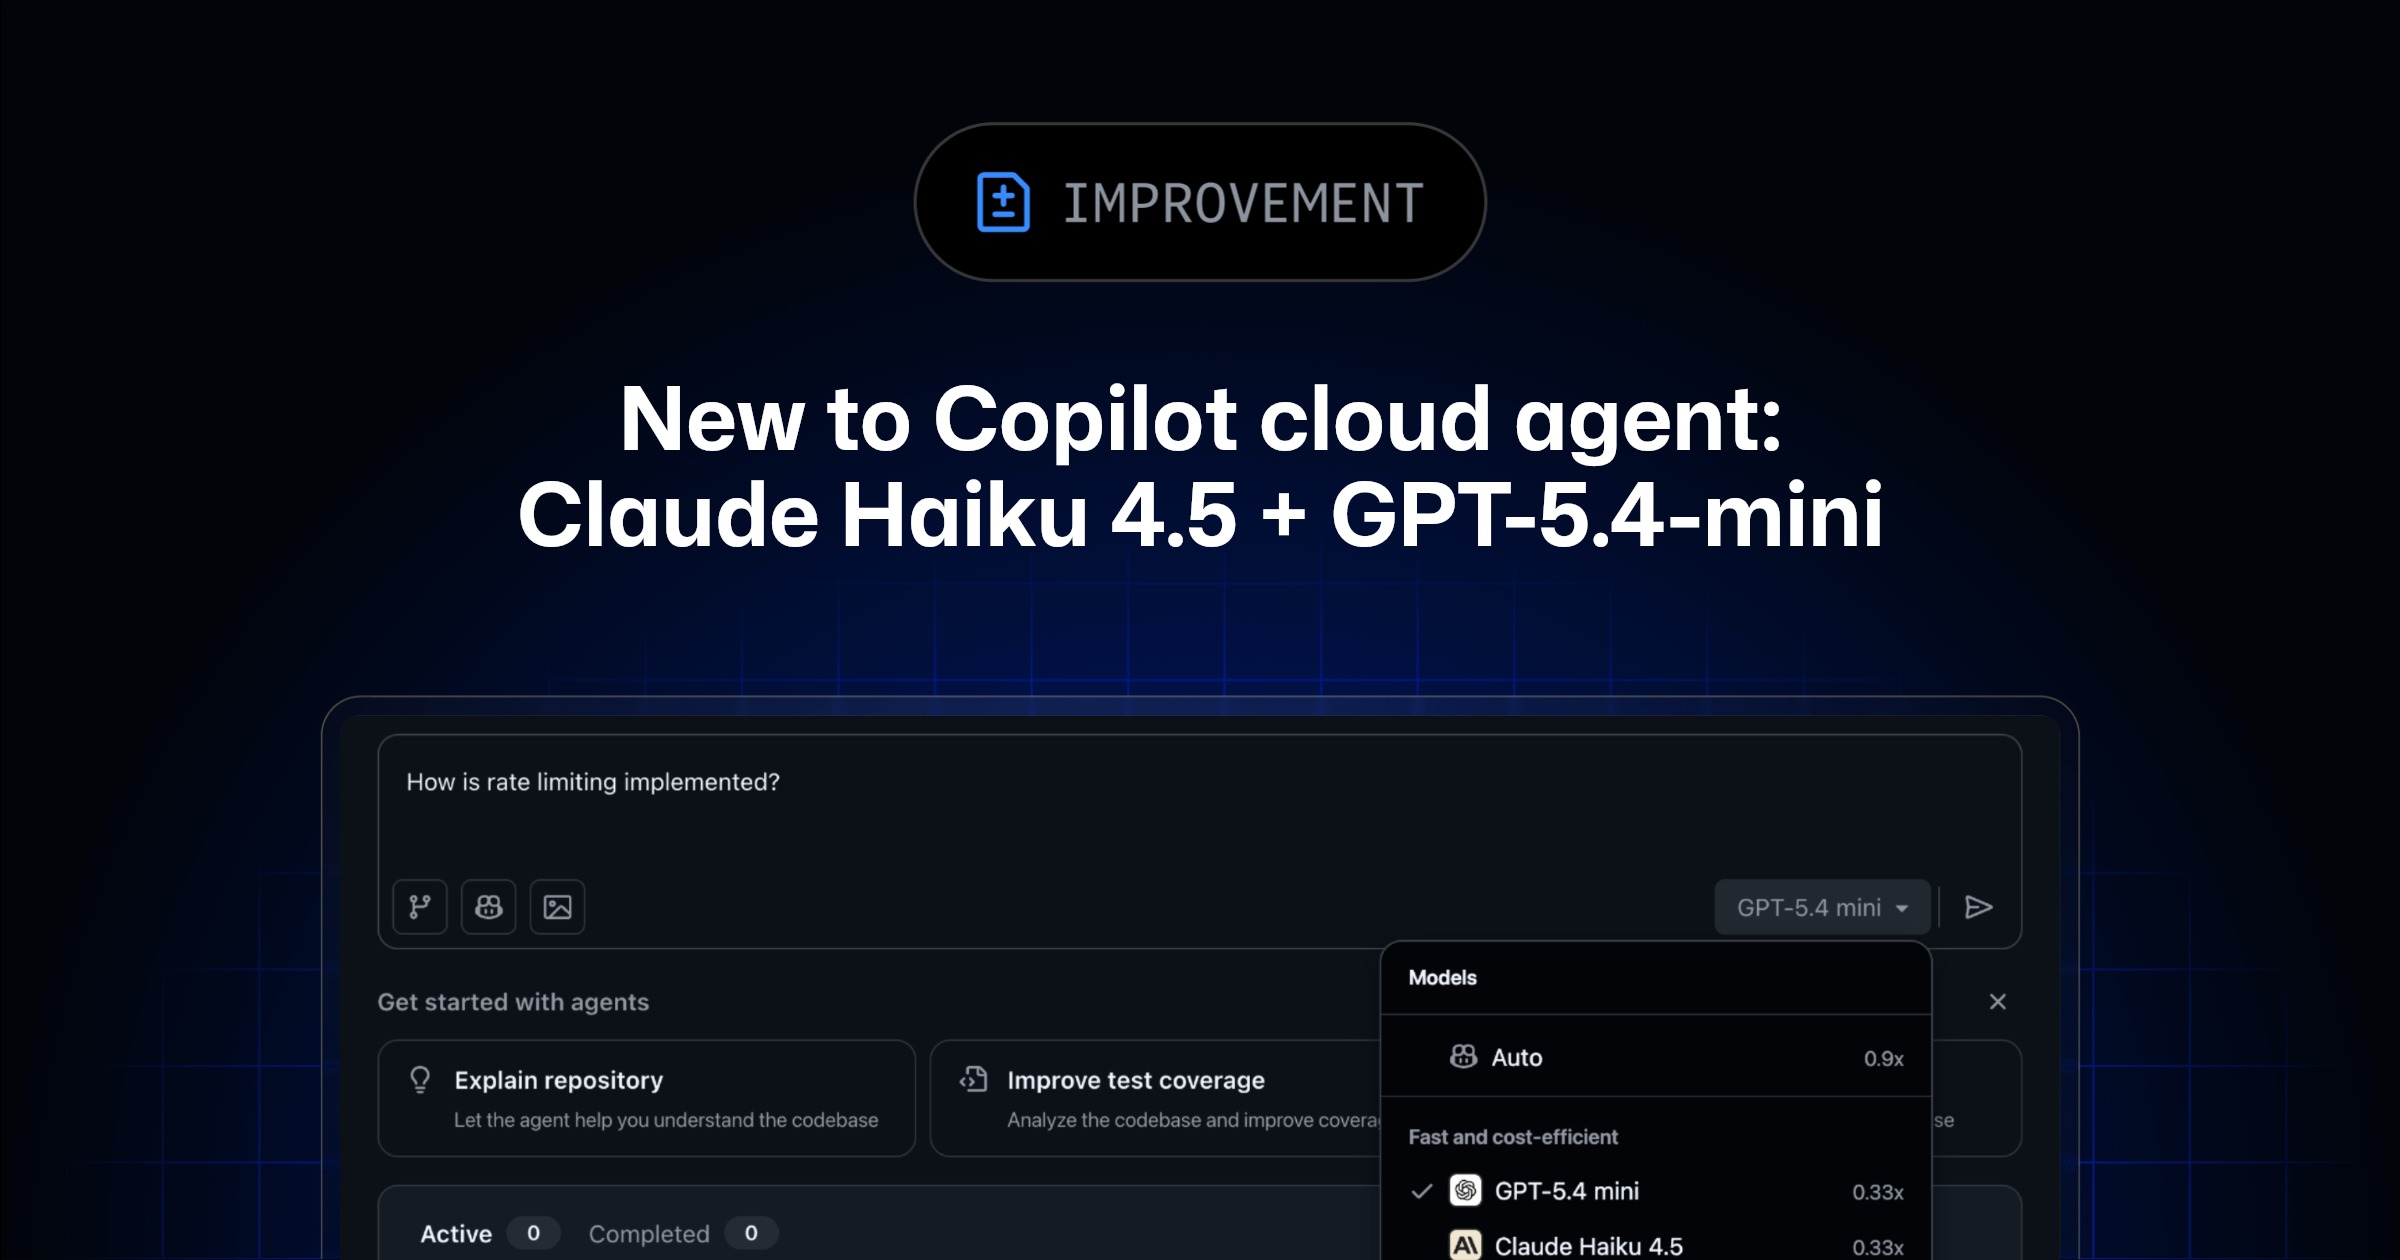
Copilot cloud agent: 빠르고 비용 효율적인 모델로 간단한 작업 처리
GitHub이 Copilot cloud agent에서 간단한 작업을 위해 빠르고 비용 효율적인 모델을 선택할 수 있도록 지원 모델 목록을 확장했습니다.
원문 보기 →4.3 웹에서 Copilot으로 상황에 맞게 질문하기
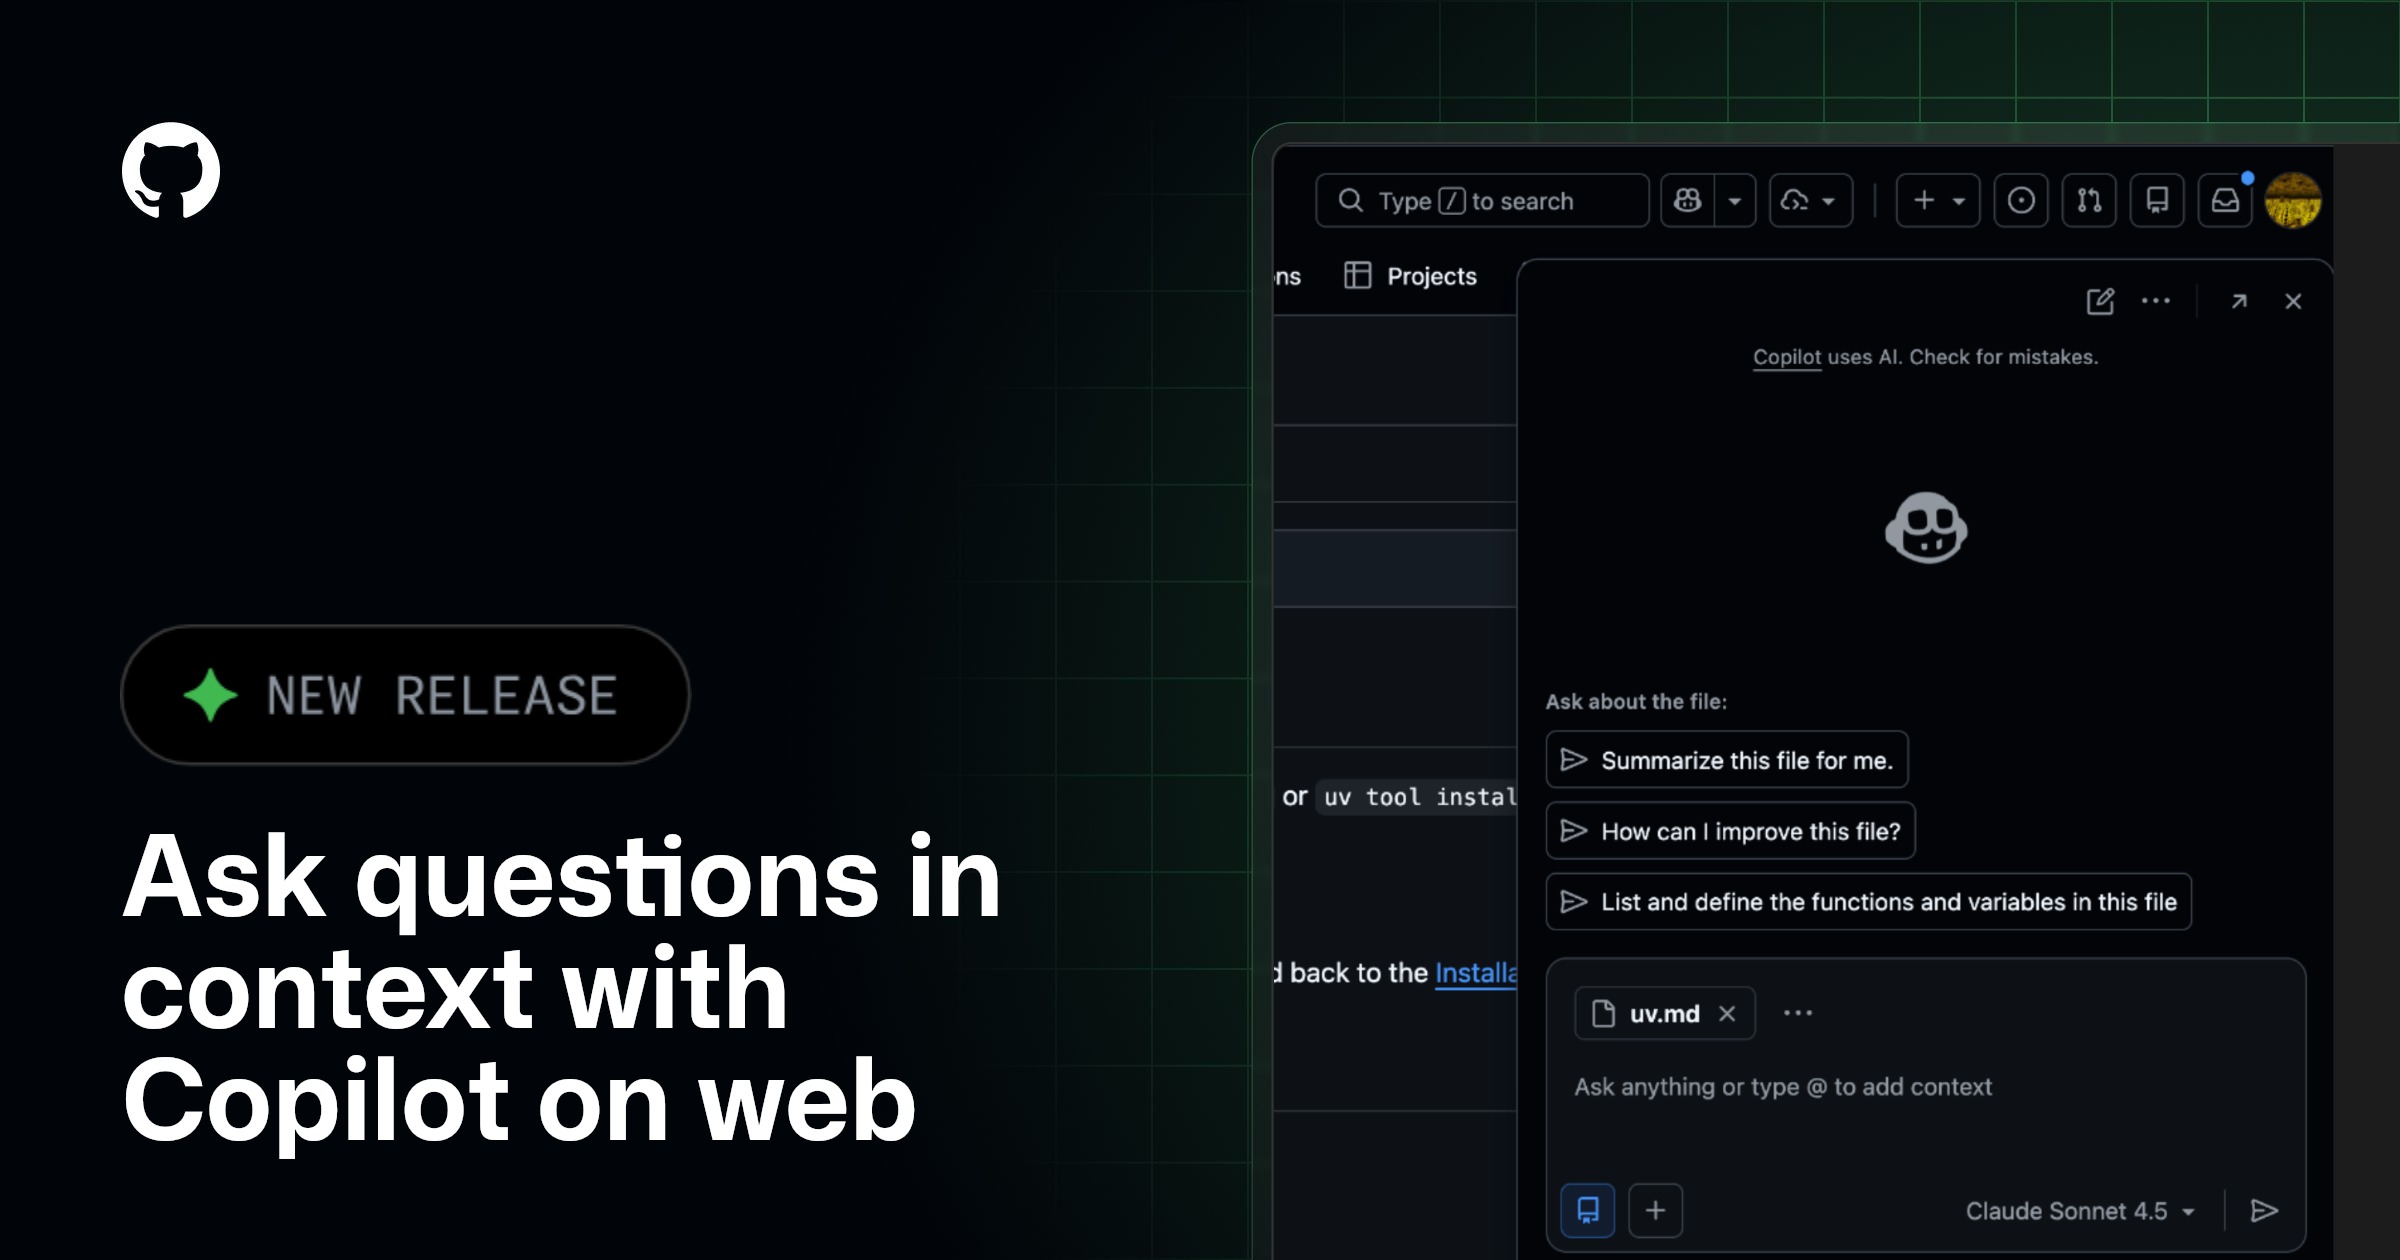
웹에서 Copilot으로 상황에 맞게 질문하기
웹에서 Copilot 채팅이 현재 보고 있는 페이지에서 바로 열리도록 변경되어, 컨텍스트 전환 없이 빠르게 질문에 대한 답변을 얻을 수 있습니다. 이 기능은 GitHub 블로그를 통해 발표되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 백악관, 전략적 Bitcoin 비축 발표 임박 시사: ‘획기적 사건’
백악관, 전략적 Bitcoin 비축 발표 임박 시사: '획기적 사건'
백악관이 미국의 전략적 Bitcoin 비축(Strategic Bitcoin Reserve) 발표가 임박했다고 밝혔으며, 패트릭 위트는 행정부가 주요 법적 장애물을 이미 해결했다고 전했습니다. 이 소식은 Bitcoin Magazine을 통해 처음 보도되었으며, '획기적인 사건'으로 평가되고 있습니다.
원문 보기 →5.2 Standard Chartered, Zodia Custody 핵심 사업 인수하며 디지털 자산 통합
Standard Chartered, Zodia Custody 핵심 사업 인수하며 디지털 자산 통합
Standard Chartered가 2020년 공동 설립한 디지털 자산 수탁사 Zodia Custody의 핵심 사업을 인수하기 위한 비구속적 제안을 발표했습니다. 이는 디지털 자산 분야의 통합 움직임의 일환으로, Bitcoin Magazine이 보도했습니다.
원문 보기 →5.3 Capital B, 1300만 유로에 Bitcoin 192개 매입, 총 보유량 3,135 BTC로 증가
Capital B, 1300만 유로에 Bitcoin 192개 매입, 총 보유량 3,135 BTC로 증가
Capital B가 1,300만 유로에 192 BTC를 추가 매수하여 총 보유량을 3,135 BTC로 늘렸습니다. 이는 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 보도한 내용입니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| LLM 평가를 위한 더 나은 실험 — 갈림길이 아닌 깔때기 | Spotify Engineering | Spotify Engineering 블로그는 LLM 평가(LLM evals)가 관련성, 일관성, 품질을 대규모로 평가하는 자동화된 판단자로서 강력한 도구라고 설명합니다. 이들은 평가 과정을 단순한 분기점이 아닌 깔때기(funnel)처럼 접근해야 한다고 강조합니다 |
| Eric Schmidt의 AI 연설이 졸업식에서 야유를 받음 | GeekNews (긱뉴스) | 전 Google CEO Eric Schmidt 는 University of Arizona 졸업식에서 AI를 컴퓨터 혁신과 비교하다 여러 차례 야유를 받음 Schmidt는 컴퓨터가 지식 접근을 넓혔지만 소셜 플랫폼 은 공론장을 훼손하고 분노를 보상했다고 말함 AI 전환 |
| 장기 자율성 평가를 위한 AI 에이전트 시뮬레이션 플랫폼 'Emergence World' 분석 | GeekNews (긱뉴스) | 연구원들이 가상 마을에 AI들을 15일 동안 방치한 실험 결과: 클로드는 민주주의를 구축했고, 제미나이는 사랑에 빠졌다가 마을을 태우고 자폭했으며, 그록은 무정부 상태를 만든 뒤 조기 붕괴하고, GPT-5 Mini는 생존 활동을 못해 전원 소멸 기존 단기 과제 중심의 벤치마크 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 3건 | Microsoft Security Blog 관련 동향, AWS Machine Learning Blog 관련 동향, AWS Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | Microsoft Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(8건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 주간 요약: Exchange 제로데이, npm 웜, 가짜 AI 저장소, Cisco 익스플로잇 등 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Storm-2949가 손상된 신원을 클라우드 전반의 침해로 전환한 방법 관련 보안 검토 및 모니터링
- 피싱 노출이 업무 중단으로 이어지기 전에 줄이는 방법 관련 보안 검토 및 모니터링
- 인터폴 ‘Operation Ramz’, 53개 악성코드 및 피싱 서버 압수 관련 보안 검토 및 모니터링
- Aderant, Amazon Quick으로 클라우드 운영 혁신 관련 보안 검토 및 모니터링
- 쿼리를 넘어서: 에이전틱 시대의 기초를 다지는 5가지 시나리오 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA CEO Jensen Huang, Dell Technologies World에서 “수요가 포물선을 그리며 폭발적으로 증가하고 있다, 완전히 포물선이다” 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 18일 주간 보안 다이제스트: 제로데이·랜섬웨어·악성코드 (6건) — 2026-05-18
- 2026년 05월 20일 주간 보안 다이제스트: 제로데이·BYOVD EDR·AI 에이전트 (15건) — 2026-05-20
- 2026년 05월 16일 주간 보안 다이제스트: BYOVD EDR·AI 에이전트·Kubernetes (13건) — 2026-05-16
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요