
- The Hacker News: Trapdoor Android 광고 사기 방식, 455개 앱 사용해 하루 6억 5900만 건의 입찰 요청
- AWS Security Blog: CIRT 인사이트: AWS Organizations에서 무단 계정 제거를 방지하는 방법
- The Hacker News: DirtyDecrypt PoC 공개, Linux 커널 CVE-2026-31635 LPE 취약점 대상
- Google Cloud Blog: 에이전틱 시대: 공공 부문 전반의 미션 임팩트를 위한 청사진 설계
서론
안녕하세요, Twodragon입니다.
2026년 05월 20일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Trapdoor Android 광고 사기 방식, 455개 앱 사용해 하루 6억 5900만 건의 입찰 요청 발생 | 🟡 Medium |
| 🔒 Security | AWS Security Blog | CIRT 인사이트: AWS Organizations에서 무단 계정 제거를 방지하는 방법 | 🟡 Medium |
| 🔒 Security | The Hacker News | DirtyDecrypt PoC 공개, Linux 커널 CVE-2026-31635 LPE 취약점 대상 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | OpenAI, 싱가포르 진출 발표 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA와 Google Cloud, 차세대 AI 빌더 지원 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | I/O 2026 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 에이전틱 시대: 공공 부문 전반의 미션 임팩트를 위한 청사진 설계 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google I/O 이후 Google Cloud 고객이 알아야 할 모든 것 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google I/O ‘26이 Google Cloud에서 에이전트 개발에 의미하는 바 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Copilot 클라우드 에이전트로 Copilot 코드 리뷰 피드백을 쉽게 적용하세요 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: DirtyDecrypt PoC 공개, Linux 커널 CVE-2026-31635 LPE 취약점 대상, Btrust, Bitcoin 개발의 다음 단계를 이끌 신규 이사회 선임 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | Medium | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | High | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Trapdoor Android 광고 사기 방식, 455개 앱 사용해 하루 6억 5900만 건의 입찰 요청 발생

Trapdoor Android 광고 사기 방식, 455개 앱 사용해 하루 6억 5900만 건의 입찰 요청 발생
보안 연구진이 Android 기기 사용자를 대상으로 하는 새로운 광고 사기 및 멀버타이징 작전 'Trapdoor'를 공개했습니다.
원문 보기 →Trapdoor Android Ad Fraud Scheme 분석 (DevSecOps 관점)
1. 기술적 배경 및 위협 분석
Trapdoor는 Android 생태계를 표적으로 한 다단계 광고 사기 및 멀버타이징(malvertising) 캠페인으로, 455개의 악성 Android 앱과 183개의 C2 도메인을 활용하여 일일 6억 5,900만 건의 입찰 요청을 생성했습니다. 이는 단순한 광고 클릭 사기를 넘어, 사용자 기기에 악성 코드를 심고 추가적인 악성 행위(정보 탈취, 앱 설치 유도 등)를 수행하는 복합 위협입니다.
기술적 특징:
- 멀티스테이지 사기 파이프라인: 정상 광고 SDK를 위장한 앱이 사용자 기기에 설치된 후, C2 서버로부터 추가 악성 페이로드를 다운로드받아 광고 요청을 조작합니다.
- SDK 스푸핑 및 리버스 엔지니어링 회피: 앱 내에 정상 광고 네트워크 SDK를 포함시키되, 동적 로딩을 통해 실제 악성 행위를 은닉합니다.
- 프록시 및 IP 스푸핑: 실제 사용자 트래픽을 C2 서버로 리다이렉트하여 광고 네트워크의 탐지를 우회합니다.
2. 실무 영향 분석
DevSecOps 파이프라인 관점:
- CI/CD 보안 위험: Android 앱 빌드 시 서드파티 SDK 의존성 관리가 취약할 경우, Trapdoor와 같은 악성 SDK가 포함될 가능성이 있습니다. 특히 오픈소스 라이브러리나 광고 SDK의 무결성 검증이 부재하면 공급망 공격에 노출됩니다.
- 런타임 모니터링 공백: 광고 사기는 정상 트래픽과 구분이 어려워, 기존 APM(Application Performance Monitoring) 도구만으로는 탐지가 어렵습니다. 네트워크 트래픽 패턴과 C2 도메인 통신을 분석하는 추가 보안 계층이 필요합니다.
- 규제 및 평판 리스크: GDPR, CCPA 등 데이터 보호 규정 위반 가능성과 함께, 앱 스토어에서 제거되거나 사용자 신뢰 손실로 이어질 수 있습니다.
조직에 미치는 영향:
- Android 앱을 개발/배포하는 조직은 자사 앱이 Trapdoor에 감염된 SDK를 포함할 경우, 광고 네트워크로부터 차단되거나 법적 책임을 질 수 있습니다.
- 모바일 광고 수익에 의존하는 비즈니스 모델의 경우, 일일 6억 건 이상의 가짜 입찰 요청이 정상 광고 생태계를 교란하여 수익 손실로 이어집니다.
3. 대응 체크리스트
- SDK 의존성 검증 자동화: CI/CD 파이프라인에
dependency-check또는 SCA(Software Composition Analysis) 도구를 통합하여, 모든 서드파티 SDK의 해시 값과 출처를 검증하고, 알려진 악성 SDK 목록과 대조하는 스크립트를 실행합니다. - 네트워크 트래픽 이상 탐지 규칙 추가: 모니터링 시스템(예: WAF, IDS)에 C2 도메인(183개 위협 인텔리전스 기반) 및 비정상적인 광고 입찰 패턴(초당 100회 이상 요청)을 탐지하는 시그니처를 등록합니다.
- 앱 무결성 검증 정책 수립: 배포 전 Android 앱의 APK 서명, 권한 요청 목록, 동적 코드 로딩 여부를 정적 분석 도구(MobSF, QARK)로 검사하고, 결과를 보안 게이트로 설정합니다.
- 런타임 보안 모니터링 도입: 프로덕션 환경에서 모바일 앱의 런타임 행위(예: 예상치 못한 네트워크 연결, 광고 SDK 외
1.2 CIRT 인사이트: AWS Organizations에서 무단 계정 제거를 방지하는 방법

CIRT 인사이트: AWS Organizations에서 무단 계정 제거를 방지하는 방법
AWS Customer Incident Response Team(CIRT)이 활성 보안 사고 대응 과정에서 발견한 위협 행위자들의 새로운 전술을 공유하며, 특정 고객 구성과 설계를 악용한 AWS Organizations 내 무단 계정 제거를 방지하는 방법을 제시합니다. 이러한 전술을 이해하면 아키텍처 결정에 도움이 되어 보안을 강화할 수 있습니다.
원문 보기 →DevSecOps 관점 AWS Organizations 계정 무단 제거 위협 분석
1. 기술적 배경 및 위협 분석
AWS Organizations에서 계정 무단 제거는 공격자가 루트 계정 또는 충분한 권한을 가진 IAM 엔터티를 탈취한 후, RemoveAccountFromOrganization API를 호출하여 조직 내 계정을 제거하는 공격이다. 이는 주로 관리 계정(Management Account)의 권한 남용 또는 S3 버킷 정책, CloudTrail 로그 변조 등을 통한 증거 인멸 목적으로 활용된다. AWS CIRT는 이 공격이 조직 단위(OU) 정책(SCP) 우회, 서비스 제어 정책 미적용 계정, 또는 루트 사용자 MFA 미설정 환경에서 주로 발생함을 밝혔다. 특히 공격자는 탈취 후 계정을 제거함으로써 CloudTrail 로그, Config 기록 등 감사 증적을 소멸시켜 탐지를 회피한다.
2. 실무 영향 분석
DevSecOps 실무자에게 이 위협은 CI/CD 파이프라인 무결성 및 인시던트 대응 체계에 직접적인 영향을 미친다. 계정이 무단 제거되면 해당 계정 내 모든 리소스(코드 저장소, 빌드 파이프라인, 프로덕션 환경)가 일시적으로 접근 불가능해지며, 조직 내 계정 간 IAM Role 신뢰 관계가 끊어져 교차 계정 배포가 중단된다. 또한 CloudTrail 로그가 S3 버킷에 저장되더라도, 관리 계정의 조직 로그가 소실되어 전체적인 공격 경로 분석이 어려워진다. 특히 멀티 계정 전략을 사용하는 환경에서는 하나의 계정 제거가 전체 조직의 거버넌스 모델(SCP, 태그 정책 등)을 무력화할 수 있어, DevSecOps의 보안 자동화 루프가 완전히 붕괴될 위험이 있다.
3. 대응 체크리스트
- SCP를 통해
organizations:RemoveAccountFromOrganizationAPI 호출을 관리 계정 외 모든 계정에서 차단하고, 관리 계정 내에서도 특정 IAM Role(예: SecurityAuditRole)만 허용하도록 최소 권한 정책 적용 - 관리 계정 루트 사용자에 하드웨어 MFA 적용 및 IAM Role 기반 접근으로 전환하여 루트 키 사용 금지
- CloudTrail 조직 트레일을 별도 S3 버킷에 저장하고, 해당 버킷에 대한 MFA Delete 및 버전 관리 활성화로 로그 변조 방지
- 계정 제거 이벤트를 실시간 감지하는 CloudWatch Event Rule 구성 → SNS → Lambda(또는 PagerDuty)로 자동 알림 및 자동 롤백 프로세스(예: 제거 시도 시 임시 SCP로 차단) 구현
- 정기적인 조직 계정 감사 자동화: AWS Config 규칙을 통해 예상치 못한 계정 상태(예: SUSPENDED, REMOVED)를 탐지하고, Terraform/CloudFormation 드리프트 감지와 연계하여 인프라 상태 일관성 유지
1.3 DirtyDecrypt PoC 공개, Linux 커널 CVE-2026-31635 LPE 취약점 대상

DirtyDecrypt PoC 공개, Linux 커널 CVE-2026-31635 LPE 취약점 대상
Linux kernel의 로컬 권한 상승 취약점 CVE-2026-31635에 대한 PoC 익스플로잇 코드 DirtyDecrypt(DirtyCBC)가 공개되었습니다. 이 취약점은 Zellic과 V12 보안팀이 2026년 5월 9일에 발견했으나, 유지보수자로부터 기존에 보고된 중복 취약점임을 통보받았습니다.
원문 보기 →1. 기술적 배경 및 위협 분석
DirtyDecrypt (CVE-2026-31635)는 Linux 커널의 메모리 관리 또는 암호화 관련 서브시스템(추정: CBC 모드 데이터 처리 또는 페이지 캐시 변환)에서 발생한 로컬 권한 상승(LPE) 취약점입니다. PoC 코드가 공개됨에 따라, 공격자는 로컬 시스템에서 일반 사용자 권한만으로도 커널 수준의 코드 실행을 통해 루트 권한 획득이 가능해집니다.
- 기술적 특성: 취약점은 커널이 CBC(Cipher Block Chaining) 모드에서 데이터를 처리할 때 발생하는 race condition 또는 메모리 복사 과정의 경계 오류로 추정됩니다. Zellic과 V12 팀이 발견했으나, 이미 패치된 중복 보고였으므로 대부분의 최신 배포판은 패치 적용 상태입니다.
- 위협 요소: PoC 공개로 인해 익스플로잇 자동화가 가능해졌습니다. 공격자는 악성 스크립트나 로컬에서 실행 가능한 바이너리를 통해 비특권 사용자 → 루트로 권한을 상승시킬 수 있습니다. 단, 원격 공격은 불가능하며, 이미 로컬 접근 권한이 있는 경우에만 위험합니다.
- 영향 범위: CVE-2026-31635는 특정 커널 버전(예: 6.x 이하)에 영향을 미치며, 패치가 적용되지 않은 서버, 컨테이너 호스트, IoT 디바이스 등이 주요 타깃입니다.
2. 실무 영향 분석
DevSecOps 파이프라인에서 이 취약점은 CI/CD 환경, 프로덕션 서버, 컨테이너 런타임에 직접적인 위협이 됩니다.
- CI/CD 파이프라인: 빌드 에이전트나 테스트 컨테이너가 호스트 커널을 공유하는 경우, 공격자가 CI/CD 내부에서 권한 상승 후 시크릿 탈취 또는 파이프라인 조작이 가능합니다.
- 컨테이너 환경: 컨테이너는 커널을 공유하므로, 컨테이너 내에서 PoC를 실행하면 호스트 루트 권한으로 이스케이프할 수 있습니다. 특히
--privileged플래그나CAP_SYS_ADMIN이 부여된 컨테이너는 더 취약합니다. - 취약점 스캐닝: Trivy, Grype 등 도구가 이 CVE를 탐지할 수 있지만, PoC 공개 후 익스플로잇 시도 로그가 증가할 수 있습니다. 커널 패치가 이미 배포되었더라도, 오래된 AMI/이미지를 사용하는 인스턴스는 여전히 위험합니다.
3. 대응 체크리스트
- 커널 버전 확인 및 긴급 패치:
uname -r로 현재 커널 버전을 확인하고, CVE-2026-31635 패치가 포함된 최신 안정 커널(예: 6.8.x 이상)로 업데이트. 재부팅 후 적용 확인. - 컨테이너 보안 강화: 컨테이너에
CAP_SYS_ADMIN,--privileged권한을 제거하고,seccomp프로파일을 적용하여 커널 시스템 콜 접근 제한. - 취약점 스캐닝 통합: CI/CD 파이프라인에 Trivy 또는 Grype를 연동하여 빌드 시점에 커널 취약점을 탐지하고, 패치되지 않은 이미지의 배포를 차단.
- 로컬 익스플로잇 탐지:
auditd또는falco를 사용하여/proc,/sys등 민감한 커널 경로에 대한 비정상 접근을 모니터링하고, PoC 실행 시도 로그를 분석.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1068  # Exploitation for Privilege Escalation
2. AI/ML 뉴스
2.1 OpenAI, 싱가포르 진출 발표
OpenAI, 싱가포르 진출 발표
OpenAI for Singapore는 다년간의 AI 파트너십을 시작하여 배포 확장, 현지 인재 양성, AI를 통한 기업 및 공공 서비스 지원을 목표로 합니다.
원문 보기 →2.2 NVIDIA와 Google Cloud, 차세대 AI 빌더 지원
NVIDIA와 Google Cloud, 차세대 AI 빌더 지원
NVIDIA와 Google Cloud는 Google I/O 컨퍼런스에서 공동 개발자 커뮤니티를 통해 10만 명 이상의 개발자들이 Google Cloud에서 full-stack NVIDIA AI 플랫폼을 활용할 수 있도록 지원하고 있습니다. 이 커뮤니티는 작년 Google I/O에서 시작되어 맞춤형 학습 경로, 실습 랩 및 이벤트를 제공합니다.
원문 보기 →2.3 I/O 2026
3. 클라우드 & 인프라 뉴스
3.1 에이전틱 시대: 공공 부문 전반의 미션 임팩트를 위한 청사진 설계
에이전틱 시대: 공공 부문 전반의 미션 임팩트를 위한 청사진 설계
에이전트 시대가 도래하면서 공공 부문에서도 AI 탐색과 파일럿 단계를 넘어 실제 영향력을 창출하는 에이전트 기반 사용 사례로 전환하고 있습니다. 이러한 변화를 주도하고 기회를 포착하기 위해서는 강력한 리더십이 필요합니다.
원문 보기 →3.2 Google I/O 이후 Google Cloud 고객이 알아야 할 모든 것
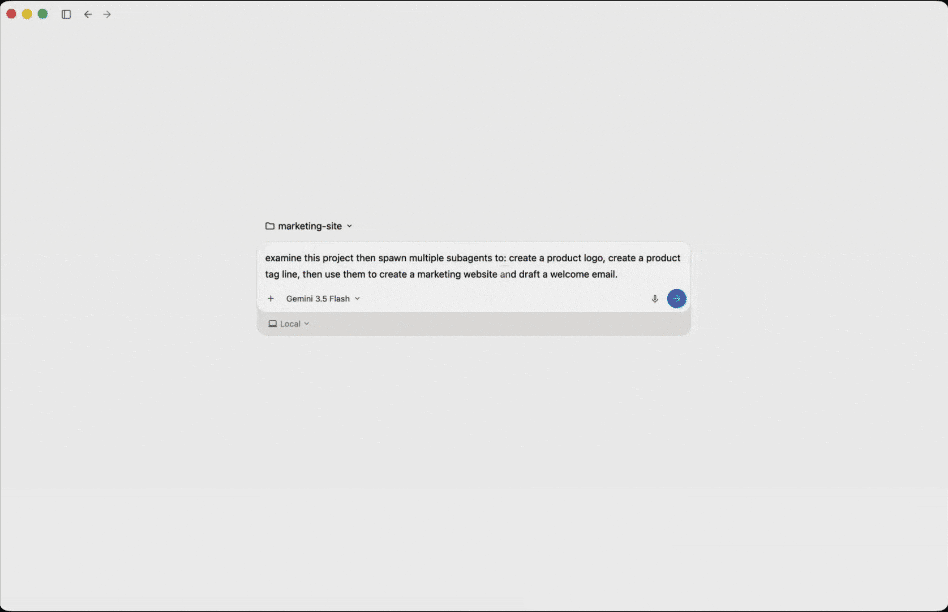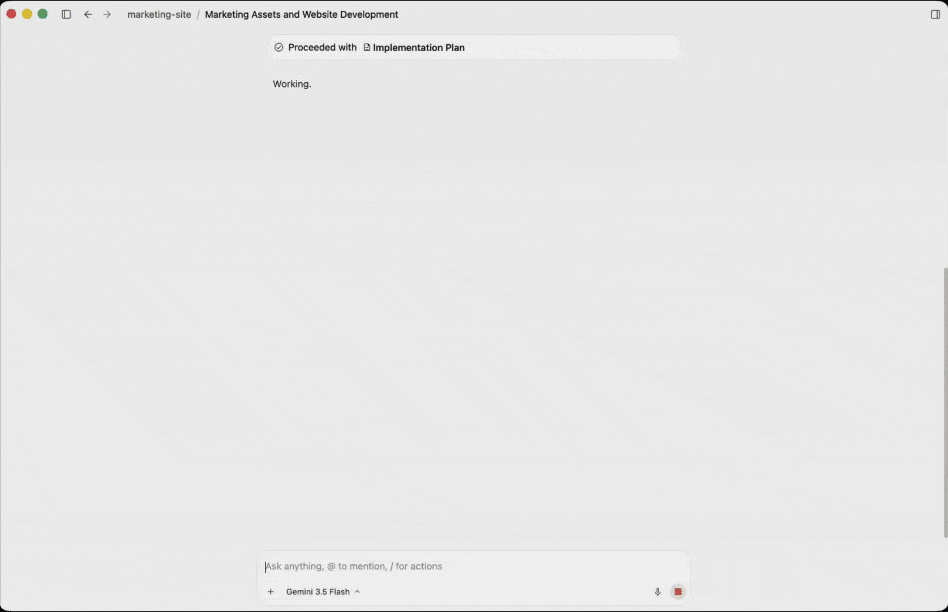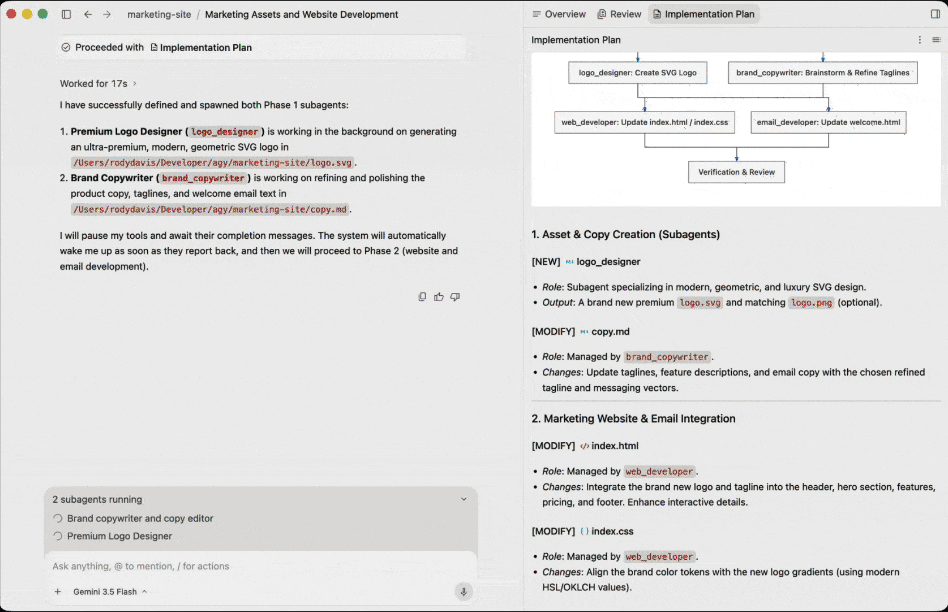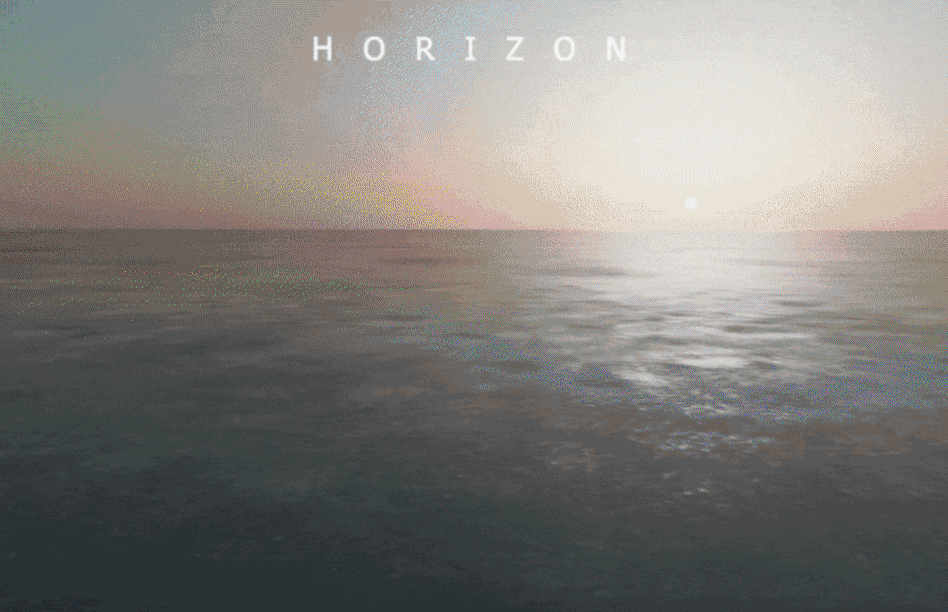
Google I/O 이후 Google Cloud 고객이 알아야 할 모든 것
Google Cloud Next '26에서 Agentic Enterprise 청사진이 공개되었으며, 8세대 TPU, Gemini Enterprise Agent Platform, Agentic Data Cloud, Workspace Intelligence, AI 시대에 맞춘 보안 기능이 발표되었습니다.
원문 보기 →3.3 Google I/O ‘26이 Google Cloud에서 에이전트 개발에 의미하는 바

Google I/O '26이 Google Cloud에서 에이전트 개발에 의미하는 바
Google I/O 2026에서 Antigravity 2.0과 Managed Agents API를 포함한 통합 개발 툴킷이 발표되어 로컬 개발과 클라우드 배포를 지원합니다. Gemini Enterprise Agent Platform과 새로운 개발자 도구가 어떻게 결합되는지 설명하며, 구축을 위한 다양한 선택지와 우선 시도할 방법을 공유합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Copilot 클라우드 에이전트로 Copilot 코드 리뷰 피드백을 쉽게 적용하세요

Copilot 클라우드 에이전트로 Copilot 코드 리뷰 피드백을 쉽게 적용하세요
GitHub 블로그에 따르면, Copilot code review의 'Implement suggestion' 버튼이 'Fix with Copilot'으로 변경되었으며, 제안 적용 방식을 더 세밀하게 제어할 수 있는 UI 대화상자가 추가되었습니다.
원문 보기 →4.2 고든을 소개합니다: 전체 컨테이너 워크플로우를 위한 Docker의 AI 에이전트
고든을 소개합니다: 전체 컨테이너 워크플로우를 위한 Docker의 AI 에이전트
Docker가 컨테이너 워크플로우 전반을 이해하고 문제 수정을 제안하며 조치를 취하는 AI 에이전트 Gordon을 일반 공개했습니다. Gordon은 Docker Desktop에서 사용 가능하며, 개발자의 생산성을 높이기 위해 컨테이너 환경의 문제를 진단하고 해결합니다.
원문 보기 →4.3 Gemini 3.5 Flash가 GitHub Copilot에서 일반 공급됩니다
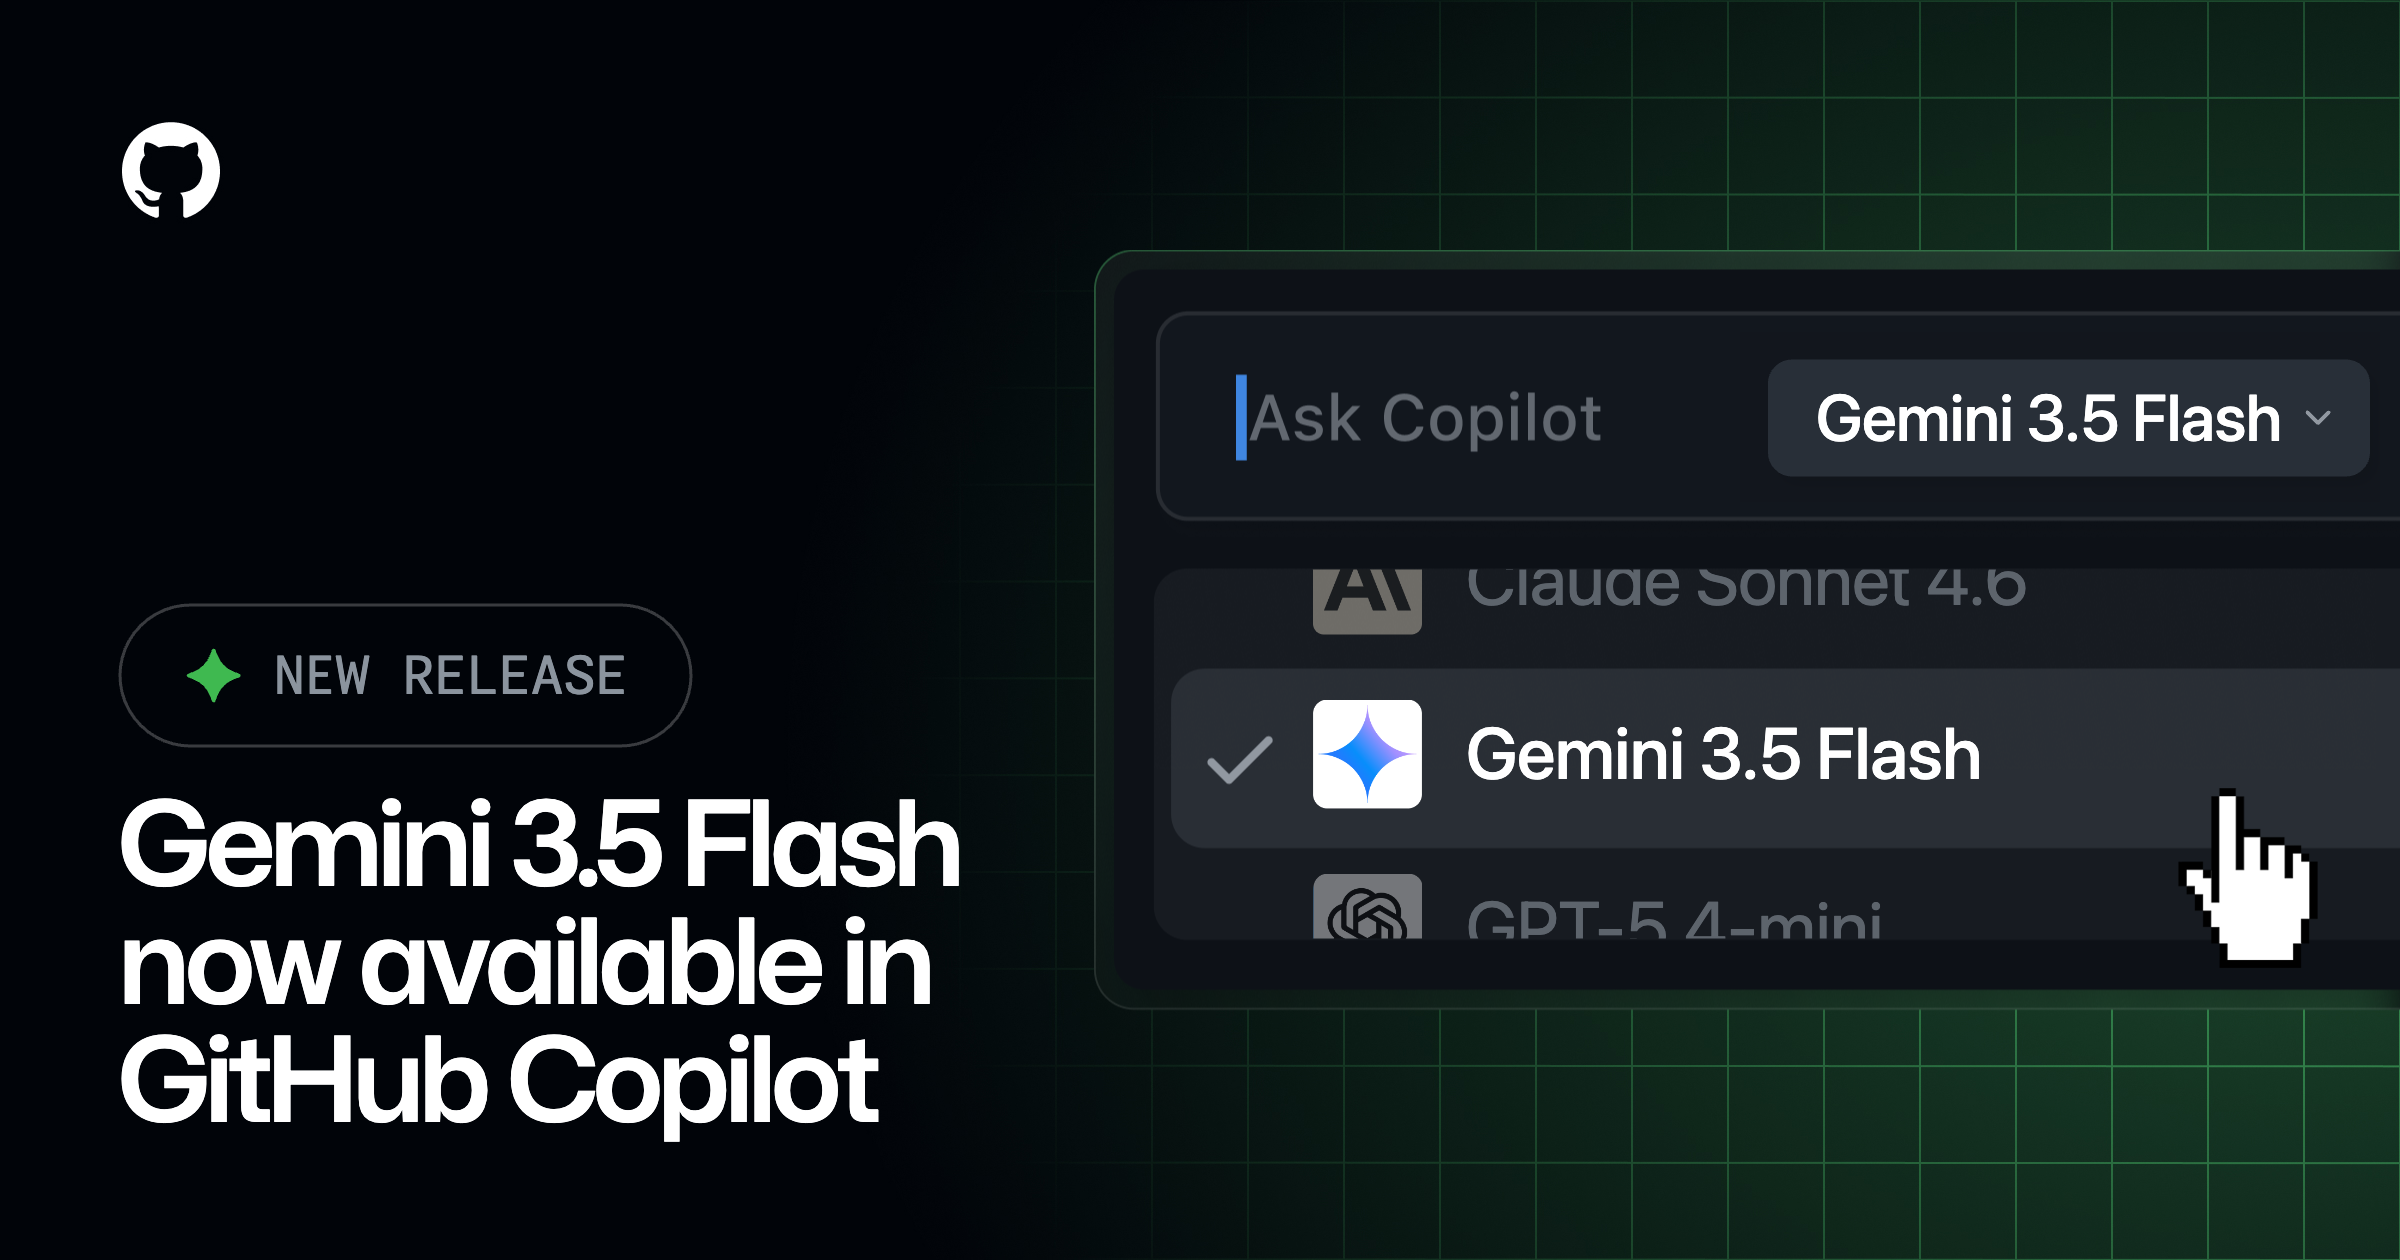
Gemini 3.5 Flash가 GitHub Copilot에서 일반 공급됩니다
Google의 최신 Flash-tier 모델인 Gemini 3.5 Flash가 GitHub Copilot에서 일반 공급되기 시작했습니다. 초기 테스트 결과, Flash 계층의 속도와 비용으로 Pro에 가까운 코딩 품질을 제공하는 것으로 나타났습니다.
원문 보기 →5. 블록체인 뉴스
5.1 Btrust, Bitcoin 개발의 다음 단계를 이끌 신규 이사회 선임
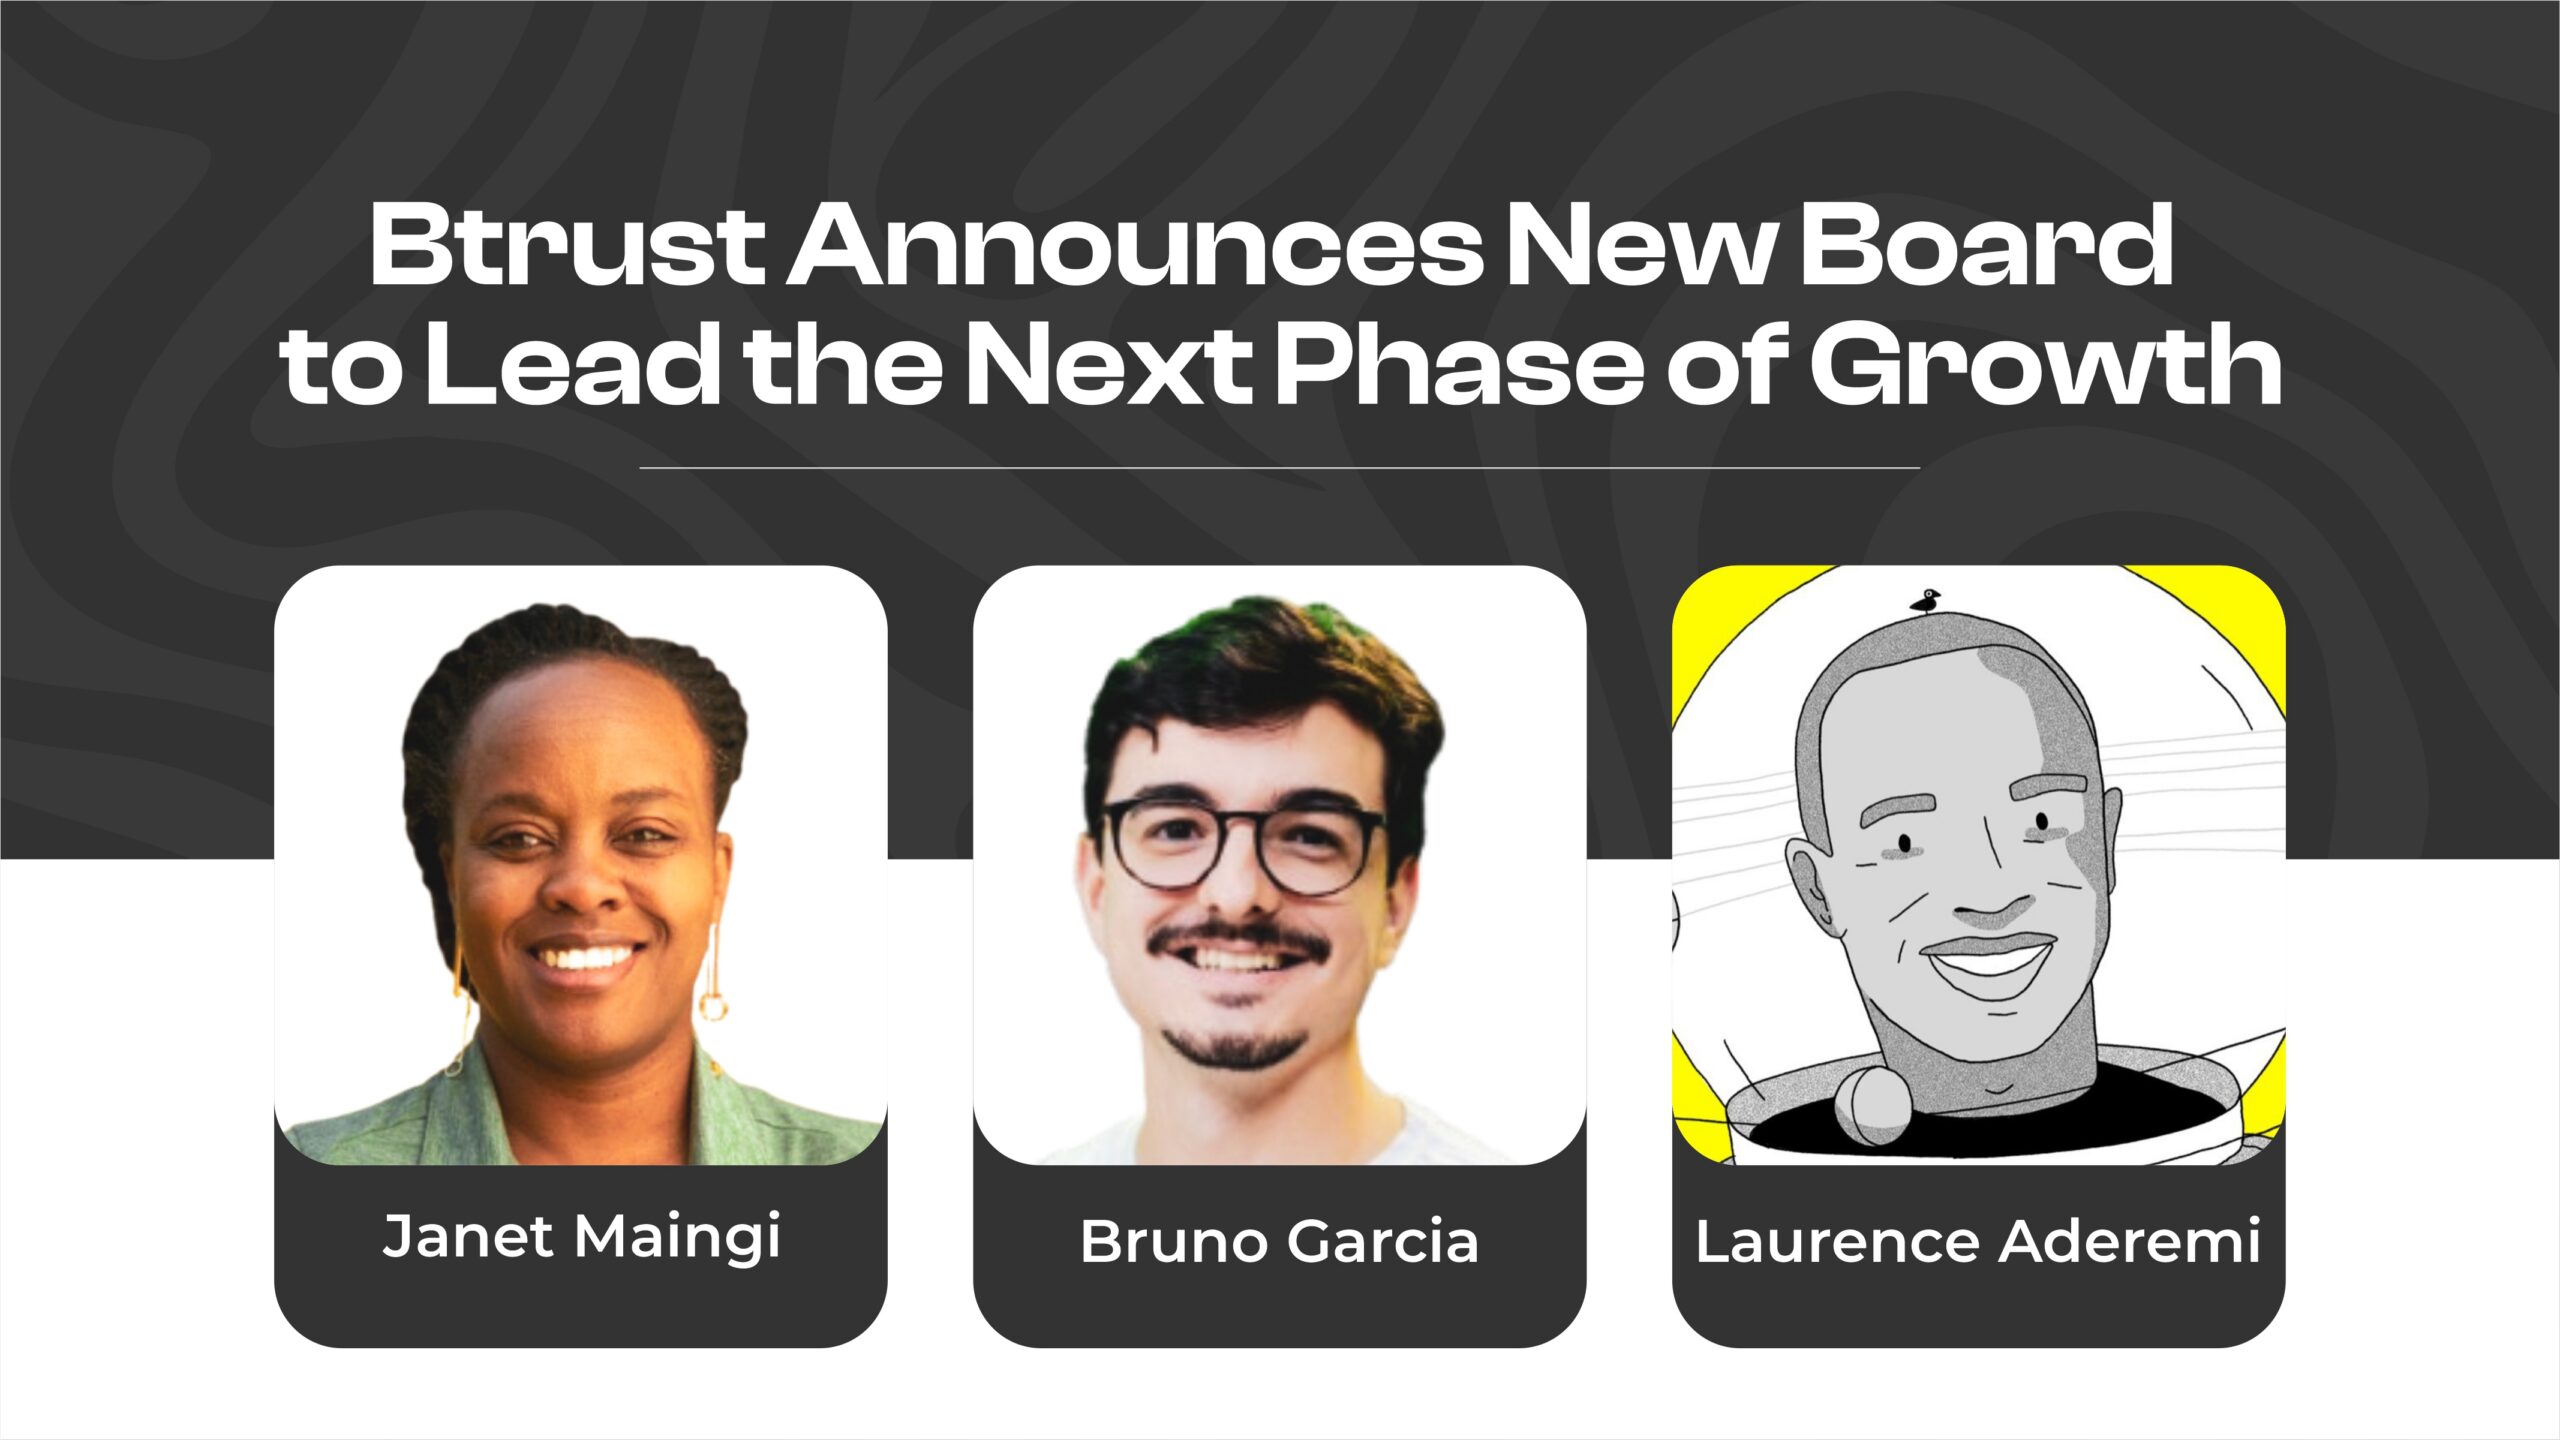
Btrust, Bitcoin 개발의 다음 단계를 이끌 신규 이사회 선임
Btrust가 글로벌 가치 기반 선발 과정을 거쳐 Janet Maingi, Bruno Garcia, Laurence Aderemi를 새로운 이사회로 임명하며 주요 거버넌스 전환을 완료했습니다. 이번 인선은 Bitcoin 개발의 다음 단계를 이끌기 위한 조치입니다.
원문 보기 →5.2 Bitcoin 담보 대출이 1조 달러에 달할 수 있다고 Ledn이 밝혔지만, 대부분의 암호화폐 보유자는 여전히 대출을 받지 않았다
Bitcoin 담보 대출이 1조 달러에 달할 수 있다고 Ledn이 밝혔지만, 대부분의 암호화폐 보유자는 여전히 대출을 받지 않았다
Ledn은 Bitcoin 담보 대출 시장이 수요 증가에도 불구하고 대출 플랫폼에 대한 신뢰 부족으로 현재 30억 달러에서 1조 달러 규모로 성장할 가능성이 있다고 전망했습니다. 그러나 대부분의 암호화폐 보유자는 아직 대출을 이용하지 않은 상태입니다.
원문 보기 →5.3 Canaan (CAN), 북유럽 지역 난방 네트워크에 암호화폐 채굴 열 공급 계약 체결
Canaan (CAN), 북유럽 지역 난방 네트워크에 암호화폐 채굴 열 공급 계약 체결
Canaan Inc.가 북유럽 지역 난방 네트워크에 암호화폐 채굴 열을 공급하는 계약을 체결했습니다. 이 프로젝트는 수냉식 채굴기를 사용해 약 2,800가구에 난방을 제공하며, 확장 가능한 ”hash-to-heat” 인프라 구축의 중요한 진전으로 평가됩니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Airbnb의 아이덴티티 그래프를 통합 지식 그래프 인프라로 확장하기 | Airbnb Engineering | Airbnb는 PaaS에서 내부 지식 그래프 인프라로 전환하여 확장 가능한 identity graph를 구축했습니다. 이 identity graph는 사용자 간 관계를 그래프 데이터베이스로 표현하며, 사용자 신원 확인과 관계 이해를 위한 통합 인사이트를 제공합니다 |
| 공개 GitHub 저장소에서 발견된 비밀 CISA 자격 증명, 어처구니없는 실수 드러나 | Ars Technica | CISA의 비밀 자격 증명이 공개 GitHub 저장소에서 발견되었으며, SSH 키와 일반 텍스트 비밀번호 등 민감한 데이터가 2025년 11월부터 노출되어 있었습니다. 이는 심각한 보안 실수로 평가됩니다 |
| Bambu의 AGPLv3 위반에 대한 포괄적 대응 | GeekNews (긱뉴스) | Bambu Studio 는 AGPLv3 기반 PrusaSlicer 수정 버전이지만, 독점 네트워킹 라이브러리의 전체 소스와 설치 정보를 제공하지 않았음 AGPLv3의 Corresponding Source 에는 생성·설치·실행·수정에 필요한 코드와 밀접히 결합된 동적 링크 라이브러리 소스가 포함됨 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| 클라우드 보안 | 4건 | AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| AI/ML | 3건 | BleepingComputer 관련 동향, NVIDIA AI Blog 관련 동향, Google AI Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. 클라우드 보안 분야에서는 AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Trapdoor Android 광고 사기 방식, 455개 앱 사용해 하루 6억 5900만 건의 입찰 요청 발생 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- DirtyDecrypt PoC 공개, Linux 커널 CVE-2026-31635 LPE 취약점 대상 (CVE-2026-31635) 관련 보안 검토 및 모니터링
- ChromaDB AI 앱의 최대 심각도 결함으로 서버 하이재킹 가능 관련 보안 검토 및 모니터링
- Microsoft 플랫폼을 악용해 악성코드에 서명한 사이버 범죄 서비스가 무력화됨 관련 보안 검토 및 모니터링
P2 (30일 내)
- OpenAI, 싱가포르 진출 발표 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 19일 주간 보안 다이제스트: 제로데이·랜섬웨어·악성코드 (15건) — 2026-05-19
- 2026년 05월 21일 주간 보안 다이제스트: 랜섬웨어·악성코드·BYOVD EDR (15건) — 2026-05-21
- 2026년 05월 17일 주간 보안 다이제스트: BYOVD EDR·DNS 유출·AI 에이전트 (7건) — 2026-05-17
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요