
- The Hacker News: Microsoft, AI 에이전트 개발 보안을 위해 RAMPART와 Clarity를 오픈소스로 공개
- AWS Security Blog: Amazon Bedrock AgentCore가 에이전트 워크플로우 보안을 위해 Cedar를 선택한 이유
- The Hacker News: Microsoft, 랜섬웨어 공격 배후의 악성코드 서명 서비스를 제거하다
- Google Cloud Blog: Urban Outfitters, Sterling OMS를 AlloyDB for PostgreSQL로
서론
안녕하세요, Twodragon입니다.
2026년 05월 21일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 4개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Microsoft, AI 에이전트 개발 보안을 위해 RAMPART와 Clarity를 오픈소스로 공개 | 🔴 Critical |
| 🔒 Security | AWS Security Blog | Amazon Bedrock AgentCore가 에이전트 워크플로우 보안을 위해 Cedar를 선택한 이유 | 🟠 High |
| 🔒 Security | The Hacker News | Microsoft, 랜섬웨어 공격 배후의 악성코드 서명 서비스를 제거하다 | 🔴 Critical |
| 🤖 AI/ML | Google AI Blog | Missouri 지역사회를 위한 새로운 투자를 발표합니다. | 🟠 High |
| 🤖 AI/ML | Google AI Blog | I/O 2026에서 발표한 100가지 소식 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Google Beam을 위한 더 나은 그룹 회의를 제공하는 새로운 실험 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Urban Outfitters, Sterling OMS를 AlloyDB for PostgreSQL로 이전하여 대규모 비용 절감 달성 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AI Edge Portal로 온디바이스 LLM 벤치마크 및 최적화 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google의 분산형 Agent Runtime, Agent Executor 소개 | 🟠 High |
| ⚙️ DevOps | GitHub Changelog | 웹에서 Copilot의 사용 가능한 모델 업데이트 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Microsoft, AI 에이전트 개발 보안을 위해 RAMPART와 Clarity를 오픈소스로 공개, Microsoft, 랜섬웨어 공격 배후의 악성코드 서명 서비스를 제거하다 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: Amazon Bedrock AgentCore가 에이전트 워크플로우 보안을 위해 Cedar를 선택한 이유, Missouri 지역사회를 위한 새로운 투자를 발표합니다., Google의 분산형 Agent Runtime, Agent Executor 소개 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
현장 운영 관점에서 보면, 이번 주기는 Microsoft RAMPART와 Amazon Bedrock AgentCore의 Cedar 정책 엔진이 동시에 등장하면서 AI 에이전트의 행동을 런타임이 아닌 개발 단계에서 제약하는 패턴이 업계 표준으로 자리잡는 분기점으로 읽힌다. 특히 Cedar를 선택한 AWS의 결정은 기존 AWS IAM이나 SCP로는 포착하기 어려운 에이전트 간 호출 체인과 데이터 흐름을 정책 기반으로 통제하려는 의도이며, 이는 GitHub Actions 워크플로우에서도 유사한 원칙이 적용될 조짐이다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 OpenTelemetry와 같은 관찰성 도구를 AI 에이전트 파이프라인에 강제로 연결하여 정책 위반을 사전 차단할 수 있는 구조를 설계하는 일이다.
1. 보안 뉴스
1.1 Microsoft, AI 에이전트 개발 보안을 위해 RAMPART와 Clarity를 오픈소스로 공개

Microsoft, AI 에이전트 개발 보안을 위해 RAMPART와 Clarity를 오픈소스로 공개
Microsoft가 AI 에이전트의 보안 테스트를 위해 RAMPART(Risk Assessment and Measurement Platform for Agentic Red Teaming)와 Clarity라는 두 가지 오픈소스 도구를 공개했습니다.
원문 보기 →Microsoft RAMPART & Clarity: DevSecOps 실무자 관점 분석
기술적 배경 및 위협 분석
AI 에이전트(Agent)는 자율적으로 판단하고 행동하는 시스템으로, 기존 API 기반 애플리케이션과 달리 비결정적(non-deterministic) 동작과 외부 환경과의 동적 상호작용이라는 고유한 위협 표면을 가진다. 주요 위협은 다음과 같다:
- 프롬프트 인젝션: 악의적 입력을 통해 에이전트의 의도된 동작을 우회하거나 무단 명령 실행
- 툴 남용(Abuse): 에이전트가 접근 가능한 API/툴을 악용한 권한 상승 또는 데이터 유출
- 의도치 않은 체인 반응: 다단계 추론 과정에서 예상치 못한 부작용 발생
- 환경 오염: 에이전트가 학습 또는 추론에 사용하는 외부 데이터 소스에 대한 공급망 공격
기존 보안 테스트 도구(SAST, DAST)는 이러한 동적·맥락적 위협을 포착하기 어려웠다. RAMPART와 Clarity는 Pytest 네이티브로 동작하며, 에이전트의 행동 경로를 추적하고 위험 점수를 산출하는 레드팀 테스팅 프레임워크를 제공한다.
실무 영향 분석
DevSecOps 관점에서 이번 오픈소스 공개는 다음과 같은 실무적 영향을 미친다:
- CI/CD 파이프라인 통합 용이성: Pytest 기반이므로 기존 Python 테스트 인프라에 바로 통합 가능.
pytest --rampart형태로 실행 가능 - 정량적 위험 평가: RAMPART가 제공하는 위험 점수(0-100)를 게이트 컨트롤 기준으로 활용 가능 (예: 점수 80 이상이면 배포 차단)
- 테스트 재현성: Clarity가 에이전트의 의사결정 경로를 시각화하고 기록하여, 보안 사고 발생 시 원인 분석 시간 단축
- 규제 대응: AI 안전성 규제(예: EU AI Act)에 대응하기 위한 문서화 및 테스트 증빙 자료 자동 생성 가능
단, 비용 이슈에 주의해야 한다. 에이전트 기반 테스트는 LLM 호출 비용이 발생하며, 대규모 시나리오 테스트 시 예산 관리가 필요하다.
1.2 Amazon Bedrock AgentCore가 에이전트 워크플로우 보안을 위해 Cedar를 선택한 이유

Amazon Bedrock AgentCore가 에이전트 워크플로우 보안을 위해 Cedar를 선택한 이유
Amazon Bedrock AgentCore는 에이전트의 비결정적 특성과 환각, 프롬프트 인젝션 같은 보안 문제를 해결하기 위해 Cedar를 정책 엔진으로 선택했습니다. Cedar는 에이전트 워크플로의 자율성으로 인한 예측 불가능한 위험을 제어하는 데 적합합니다.
원문 보기 →DevSecOps 관점에서 Amazon Bedrock AgentCore의 Cedar 정책 도입 분석
기술적 배경 및 위협 분석
에이전틱 워크플로우는 LLM의 비결정적 특성으로 인해 전통적인 보안 모델로는 통제가 어렵습니다. 주요 위협은 다음과 같습니다:
- 비결정적 행위: LLM이 동일한 입력에도 다양한 경로로 문제를 해결하며, 예측 불가능한 결정을 내림
- 할루시네이션 기반 공격: 모델이 확신에 차서 유해한 행동(예: 데이터 삭제, 권한 상승)을 수행할 수 있음
- 프롬프트 인젝션: 악의적 입력이 모델의 의사결정을 조작하여 정책을 우회하거나 민감 정보 유출 유발
- 동적 권한 필요: 에이전트가 런타임에 외부 API, 데이터베이스 등에 접근해야 하므로 정적 IAM 정책만으로는 한계
Cedar는 이러한 문제를 해결하기 위해 속성 기반 접근 제어(ABAC) 와 정책 평가 엔진을 제공합니다. 핵심은 정책이 실행 시점에 컨텍스트(사용자, 리소스, 행동)를 평가하여 동적 결정을 내리는 점입니다. 이는 에이전트의 자율성을 유지하면서도 보안 경계를 설정할 수 있게 합니다.
실무 영향 분석
DevSecOps 관점에서 이 결정은 CI/CD 파이프라인과 운영에 직접적인 변화를 요구합니다:
- 정책을 코드로 관리: Cedar 정책을 IaC(예: Terraform, CloudFormation)로 정의하고 버전 관리해야 함. 기존 IAM 정책과 달리 에이전트별 세분화된 규칙 작성이 필요
- 런타임 정책 평가 지연: 모든 API 호출마다 Cedar 정책 평가가 추가되므로, 성능 모니터링과 지연 허용 기준 조정이 필요
- 테스트 전략 변화: 기존 유닛 테스트 외에도 다양한 프롬프트 인젝션 시나리오를 포함한 보안 테스트 케이스 작성 필수
- 감사 로그 확장: Cedar 정책 평가 결과를 CloudTrail 등에 기록하여 사고 대응 시 추적 가능하도록 설정
1.3 Microsoft, 랜섬웨어 공격 배후의 악성코드 서명 서비스를 제거하다

Microsoft, 랜섬웨어 공격 배후의 악성코드 서명 서비스를 제거하다
Microsoft는 자사의 Artifact Signing 시스템을 악용해 랜섬웨어 및 기타 공격을 수행한 malware-signing-as-a-service(MSaaS) 운영을 중단시켰다고 밝혔습니다. 이 활동은 Fox Tempest라는 위협 행위자에 기인하며, 전 세계 수천 대의 기계와 네트워크를 손상시켰습니다.
원문 보기 →DevSecOps 관점에서 Microsoft MSaaS 차단 사건 분석
기술적 배경 및 위협 분석
Microsoft의 Artifact Signing 시스템은 원래 Azure DevOps, GitHub Actions 등 CI/CD 파이프라인에서 생성된 바이너리에 디지털 서명을 자동화하여 신뢰성을 보장하는 서비스입니다. 그러나 위협 행위자 Fox Tempest는 이 시스템을 Malware-Signing-as-a-Service(MSaaS)로 전환하여, 정상적인 Microsoft 서명 프로세스를 악용했습니다. 이들은 정당한 개발자 자격 증명을 탈취하거나, 허위 계정을 생성하여 악성 코드(랜섬웨어, 백도어 등)에 유효한 서명을 부여했습니다.
핵심 위협 요소:
- 서명 인증 우회: 윈도우 Defender, SmartScreen 등 보안 솔루션은 일반적으로 Microsoft 서명된 바이너리를 신뢰하므로, 악성코드가 탐지 없이 실행됨
- CI/CD 파이프라인 오염: 공급망 공격의 일환으로, 서명 키가 유출되면 전체 빌드 체인이 손상될 가능성
- 지속성 및 확장성: 서비스 형태로 운영되어 다수의 공격자에게 서명 기능을 제공, 수천 대의 시스템 감염
실무 영향 분석
DevSecOps 실무자에게 이번 사건은 신뢰할 수 있는 서명 시스템의 취약성을 명확히 보여줍니다.
- 서명 정책 재검토 필요: 단순히 “Microsoft 서명” 여부만으로 바이너리를 신뢰하는 기존 정책은 무력화됨. 서명 유효성 + 행위 기반 분석이 필수
- CI/CD 보안 강화: Azure DevOps, GitHub Actions 등에서 사용하는 서비스 주체(Service Principal)와 인증서 관리가 취약점이 될 수 있음. MFA, 조건부 액세스 정책, 세션 제한 등 추가 보호 필요
- 공급망 위험 인식: Artifact Signing과 같은 내부 서비스라도 외부 공격자에 의해 무기화될 수 있음을 인지하고, 제로 트러스트 원칙 적용 필요
- 모니터링 및 로깅: 서명 요청 패턴 이상 탐지(예: 비정상적 대량 서명 요청, 비개발 시간대 활동)가 사전 탐지에 중요
2. AI/ML 뉴스
2.1 Missouri 지역사회를 위한 새로운 투자를 발표합니다.
Missouri 지역사회를 위한 새로운 투자를 발표합니다.
Google은 미주리주의 차세대 인력 양성을 지원하고 에너지 프로그램에 투자하고 있습니다. AI/ML 파이프라인 및 서비스에 미치는 영향을 검토하세요.
원문 보기 →2.2 I/O 2026에서 발표한 100가지 소식
I/O 2026에서 발표한 100가지 소식
Google I/O 2026에서 100개의 새로운 발표가 있었으며, ”Ready, Set, I/O”라는 문구와 다채로운 Gemini 로고가 포함된 이미지가 공개되었습니다.
원문 보기 →2.3 Google Beam을 위한 더 나은 그룹 회의를 제공하는 새로운 실험
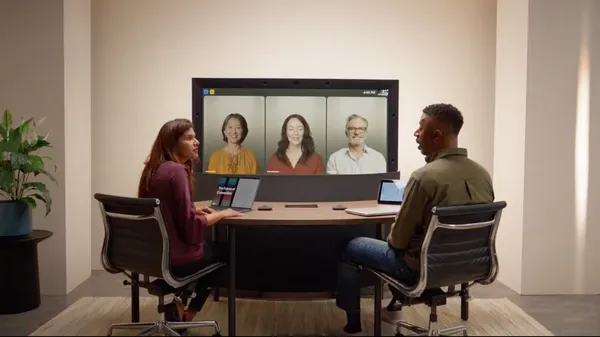
Google Beam을 위한 더 나은 그룹 회의를 제공하는 새로운 실험
Google 빔(Google Beam)에서 소규모 그룹 회의를 개선하는 새로운 실험이 진행 중이며, 이는 방 안에 있는 두 명과 화면상의 세 명 등 참가자 구성을 다양화하는 데 초점을 맞추고 있다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Urban Outfitters, Sterling OMS를 AlloyDB for PostgreSQL로 이전하여 대규모 비용 절감 달성
Urban Outfitters, Sterling OMS를 AlloyDB for PostgreSQL로 이전하여 대규모 비용 절감 달성
Urban Outfitters (URBN)이 IBM Sterling OMS를 Oracle 데이터베이스에서 Google Cloud의 AlloyDB for PostgreSQL로 마이그레이션하여 비용 절감을 달성했습니다.
원문 보기 →요약
Urban Outfitters (URBN)이 IBM Sterling OMS를 Oracle 데이터베이스에서 Google Cloud의 AlloyDB for PostgreSQL로 마이그레이션하여 비용 절감을 달성했습니다. 이 전략적 전환은 Google Cloud와 IBM의 파트너십 강화를 보여주며, 효율성 향상과 미래 지향적인 기술 환경 구축에 기여할 것으로 기대됩니다.
3.2 AI Edge Portal로 온디바이스 LLM 벤치마크 및 최적화
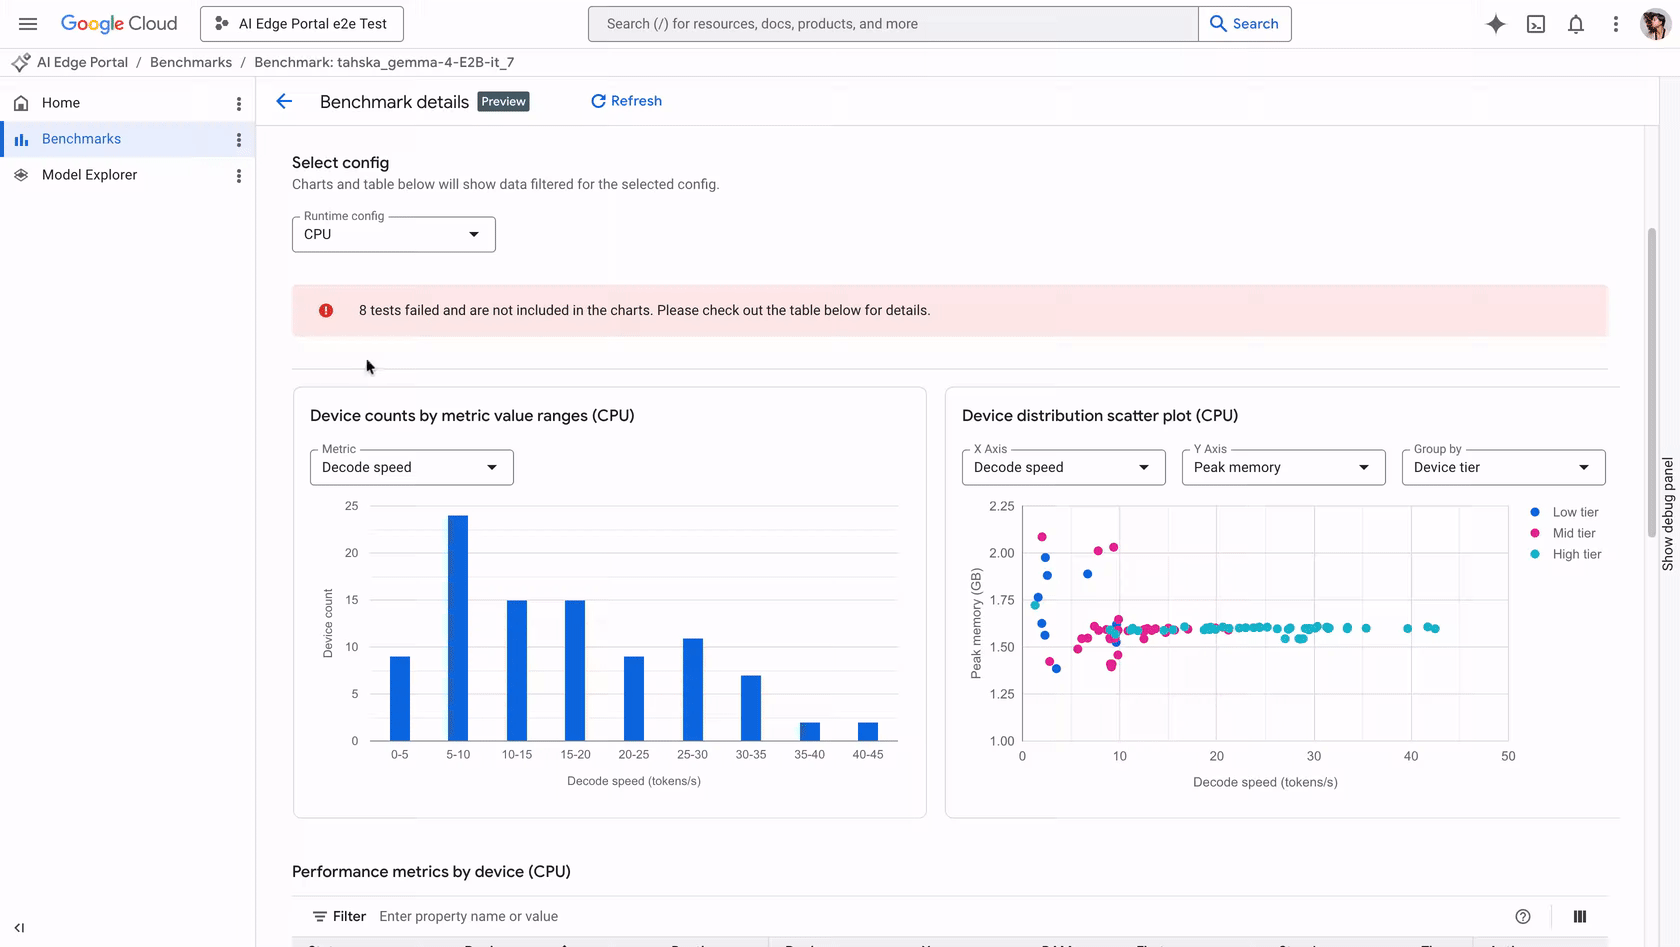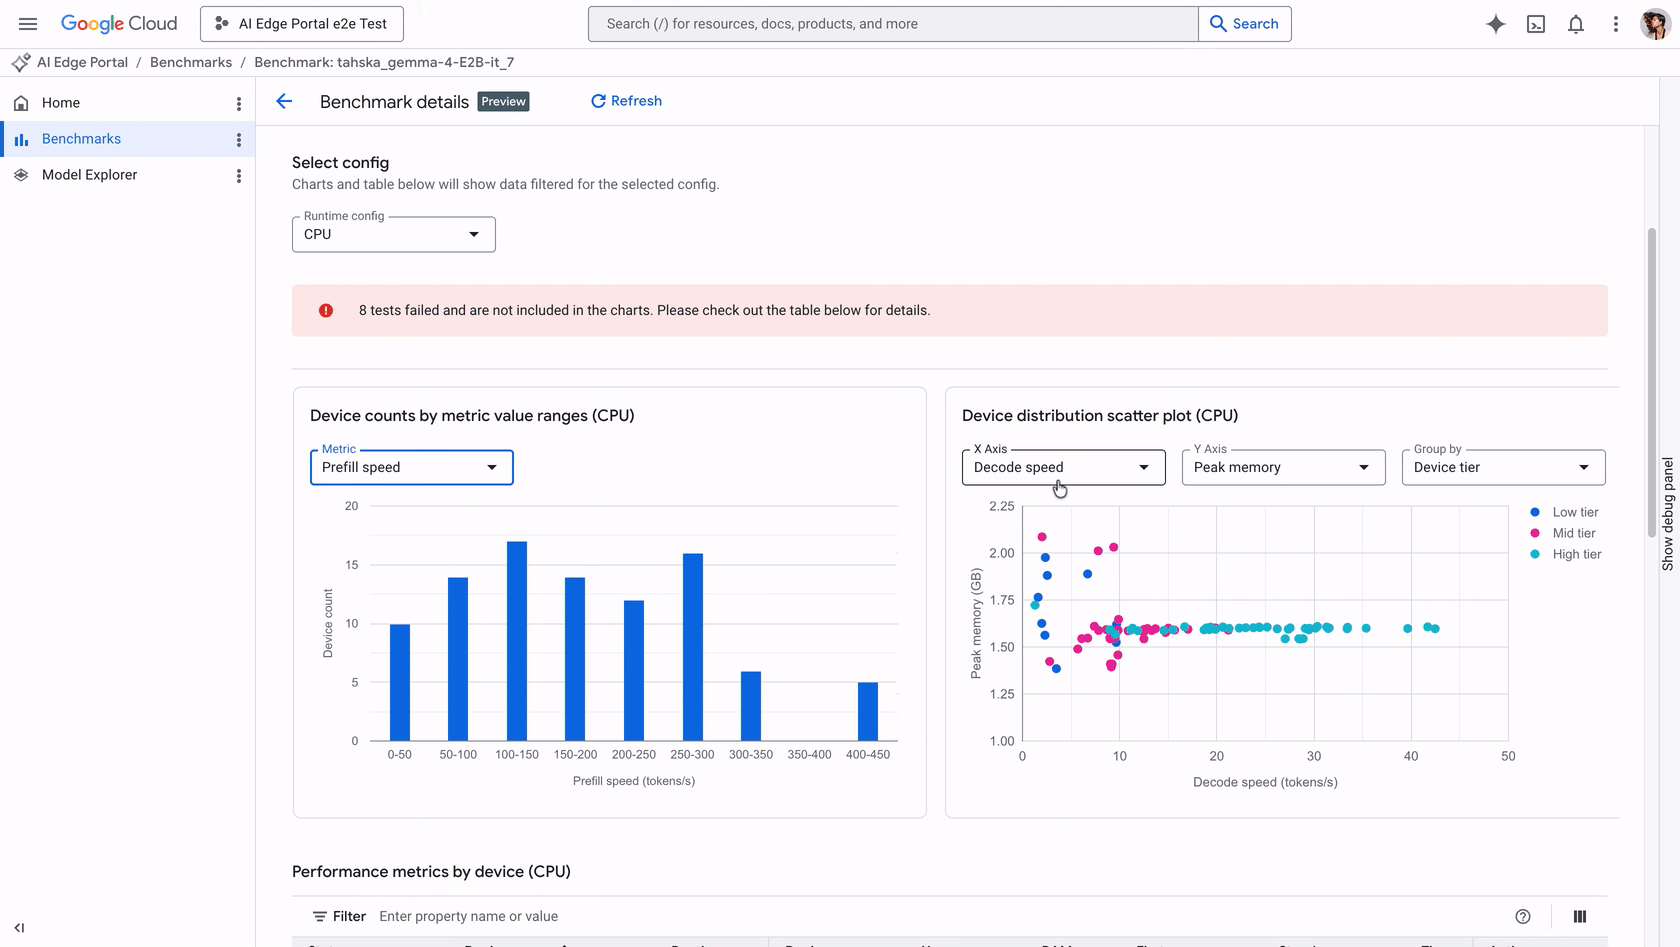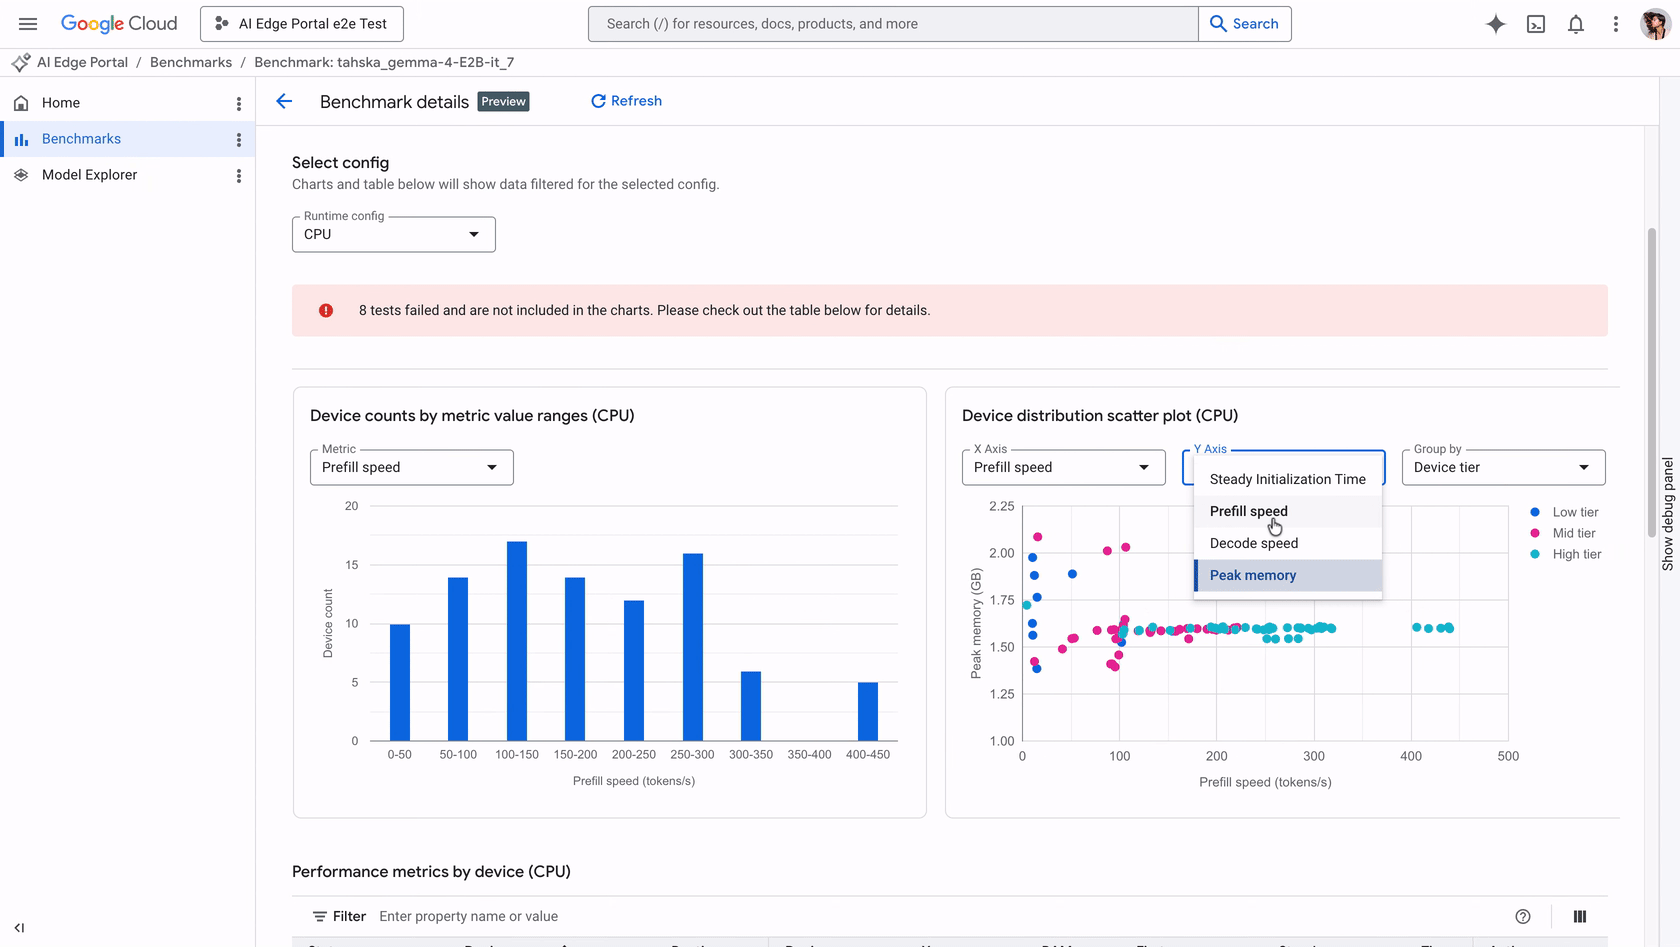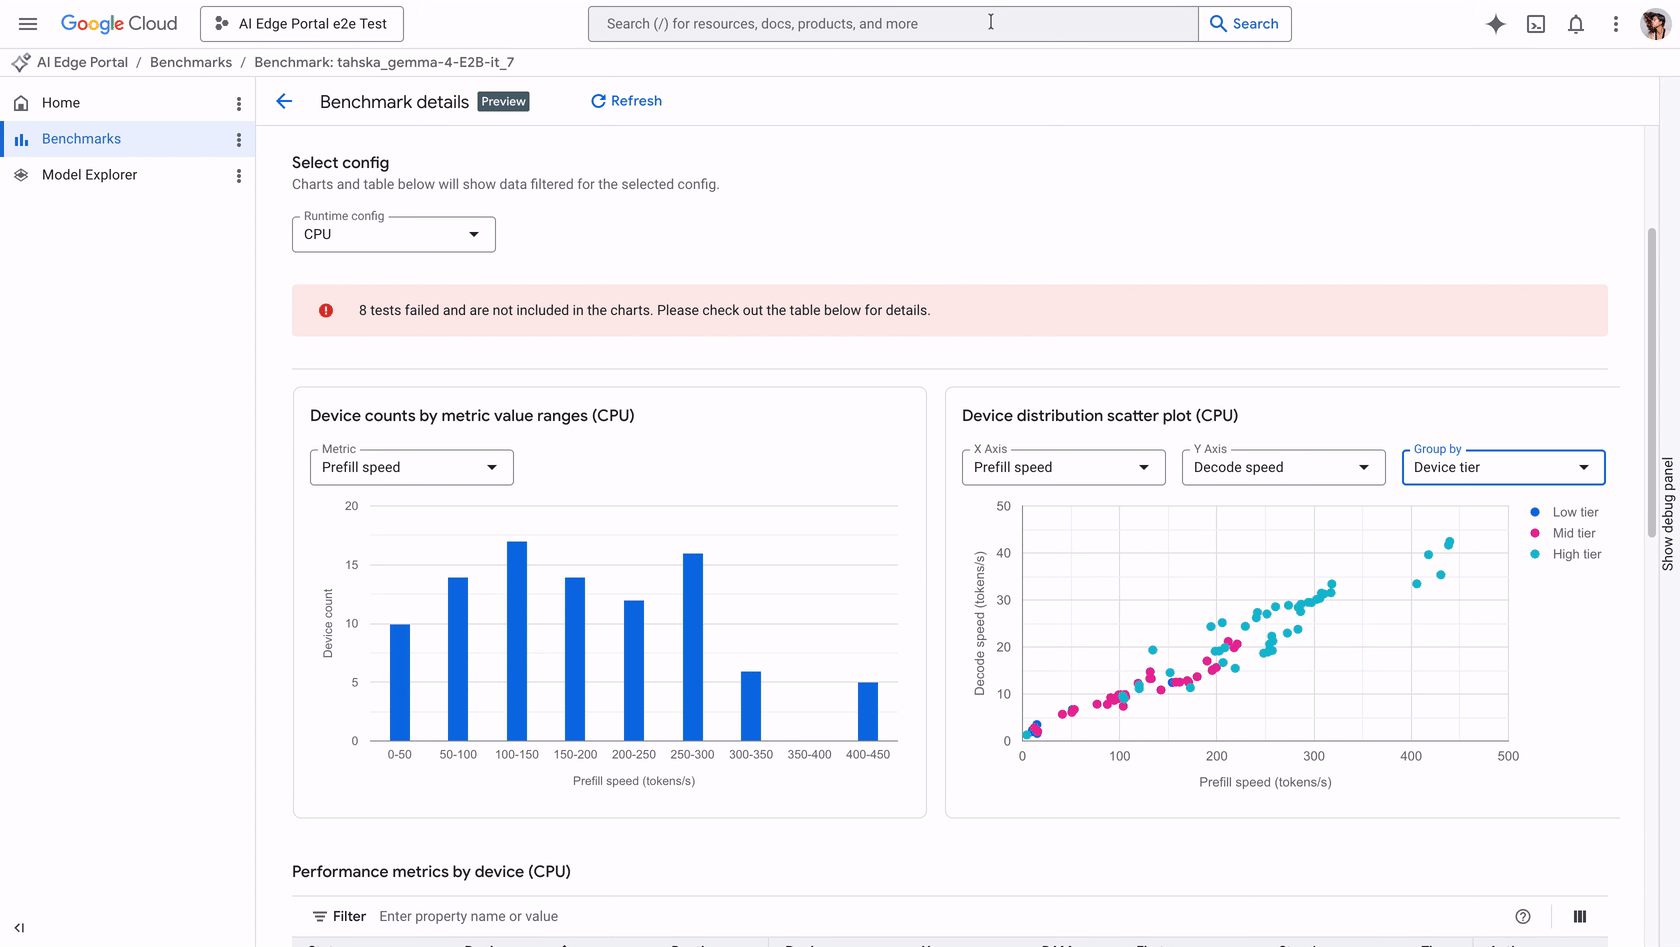
AI Edge Portal로 온디바이스 LLM 벤치마크 및 최적화
Google AI Edge Portal은 소형화된 LLM을 스마트폰과 같은 엣지 디바이스에 배포할 때 발생하는 다양한 가속기, OS, SoC 구성 간 최적화 문제를 해결합니다. 개발자들은 수동 테스트 대신 이 포털을 통해 LLM을 벤치마킹하고 최적화할 수 있습니다.
원문 보기 →3.3 Google의 분산형 Agent Runtime, Agent Executor 소개

Google의 분산형 Agent Runtime, Agent Executor 소개
Google이 분산형 Agent Runtime인 Agent Executor를 오픈소스로 공개했습니다. 이는 장시간 실행되는 에이전트 워크플로우의 취약성과 운영상의 어려움을 해결하기 위해 설계된 실행, 재개, 분산 배포를 위한 표준 런타임입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 웹에서 Copilot의 사용 가능한 모델 업데이트
웹에서 Copilot의 사용 가능한 모델 업데이트
웹 기반 Copilot Chat에서 사용 가능한 모델 선택이 업데이트되어 더 일관된 고품질 응답을 제공하며, 모델 선택의 가치를 유지하면서도 일부 제한이 적용되었습니다.
원문 보기 →4.2 VS Code에서 작업에 따라 자동 모델 선택이 라우팅됩니다
VS Code에서 작업에 따라 자동 모델 선택이 라우팅됩니다
GitHub Copilot의 auto model selection이 VS Code에서 작업에 따라 최적의 모델을 자동으로 라우팅하며, 사용률과 모델 상태 메트릭을 기반으로 고품질의 안정적이고 토큰 효율적인 경험을 제공합니다.
원문 보기 →4.3 Copilot Chat에서의 의미론적 이슈 검색
Copilot Chat에서의 의미론적 이슈 검색
GitHub Copilot Chat의 웹 버전에서 자연어로 이슈를 검색, 그룹화 및 분석할 수 있게 되었으며, 새로운 semantic issues index를 통해 문맥을 인식한 결과를 제공합니다.
원문 보기 →5. 블록체인 뉴스
5.1 OFAC, 시날로아 카르텔의 펜타닐 밀매 및 암호화폐 세탁 네트워크 제재

OFAC, 시날로아 카르텔의 펜타닐 밀매 및 암호화폐 세탁 네트워크 제재
미국 재무부 OFAC가 Sinaloa Cartel의 펜타닐 밀매와 암호화폐 세탁 네트워크에 연루된 10명 이상의 개인과 단체를 제재했습니다. 이 제재는 마약 밀매와 관련된 불법 암호화폐 거래를 차단하기 위한 조치입니다.
원문 보기 →5.2 Hunter Biden, 공식 웹사이트에서 작품 대금으로 Bitcoin 수용
Hunter Biden, 공식 웹사이트에서 작품 대금으로 Bitcoin 수용
Hunter Biden이 자신의 공식 웹사이트에서 예술 작품에 대한 결제 수단으로 Bitcoin을 받기 시작했습니다. 이 소식은 Bitcoin Magazine에 Micah Zimmerman이 기고한 기사를 통해 처음 보도되었습니다.
원문 보기 →5.3 VerifiedX, Fireblocks 통합으로 Base DeFi에 네이티브 Bitcoin 상환 및 FROST 프라이버시 도입
VerifiedX, Fireblocks 통합으로 Base DeFi에 네이티브 Bitcoin 상환 및 FROST 프라이버시 도입
VerifiedX가 Fireblocks 통합을 통해 Base DeFi에 네이티브 Bitcoin 상환과 FROST 프라이버시를 도입했습니다. FROST MPC 임계값 서명과 Halborn 감사를 기반으로 한 vBTC.b는 담보 대출, 수익 전략 및 AI 에이전트 상거래를 지원하면서 Bitcoin의 핵심 속성을 유지합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Google, 수백만 Chromium 사용자를 위협하는 익스플로잇 코드 공개 | Ars Technica | Google이 패치 이전에 익스플로잇 코드를 공개했으며, 해당 취약점은 29개월 전에 보고되었으나 이제서야 수정되었습니다. 이로 인해 수백만 Chromium 사용자가 위험에 노출되었습니다 |
| Gemini CLI는 2026년 6월 18일부터 작동을 중단할 예정 | GeekNews (긱뉴스) | Gemini CLI 는 터미널에서 Gemini를 쓰는 도구로 성장했지만, Google은 멀티 에이전트 흐름에 맞춰 Antigravity CLI로 역량을 통합함 Gemini CLI는 수백만 사용자, GitHub 스타 10만 개 이상, 병합된 풀리퀘스트 6,000개와 수백 명의 기여자 를 확보함 |
| jj로 더 나은 생성 브랜치 이름 만들기 | GeekNews (긱뉴스) | jj 는 Git 호환 버전 관리 시스템으로 익명 브랜치를 권장하지만, Git 저장소에 push하려면 bookmark, 즉 Git 브랜치 이름이 필요함 기본 jj git push --change xyz 는 push-xyz 브랜치를 만들며, change ID 중심이라 CLI에서는 자연스럽지 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, Cointelegraph 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 공급망 보안 | 1건 | Microsoft Security Blog 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | Microsoft Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, Cointelegraph 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Microsoft, AI 에이전트 개발 보안을 위해 RAMPART와 Clarity를 오픈소스로 공개 관련 긴급 패치 및 영향도 확인
- Microsoft, 랜섬웨어 공격 배후의 악성코드 서명 서비스를 제거하다 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Amazon Bedrock AgentCore가 에이전트 워크플로우 보안을 위해 Cedar를 선택한 이유 관련 보안 검토 및 모니터링
- Webworm, Discord와 MS Graph API를 이용해 EchoCreep 및 GraphWorm 백도어 배포 관련 보안 검토 및 모니터링
- Mini Shai Hulud: 손상된 @antv npm 패키지로 CI/CD 자격 증명 탈취 가능 관련 보안 검토 및 모니터링
- Missouri 지역사회를 위한 새로운 투자를 발표합니다. 관련 보안 검토 및 모니터링
- Google의 분산형 Agent Runtime, Agent Executor 소개 관련 보안 검토 및 모니터링
P2 (30일 내)
- Missouri 지역사회를 위한 새로운 투자를 발표합니다. 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 3건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
🔗 관련 포스트
- 2026년 05월 20일 주간 보안 다이제스트: 제로데이·BYOVD EDR·AI 에이전트 (15건) — 2026-05-20
- 2026년 05월 22일 주간 보안 다이제스트: 클라우드·악성코드·제로데이 (29건) — 2026-05-22
- 2026년 05월 18일 주간 보안 다이제스트: 제로데이·랜섬웨어·악성코드 (6건) — 2026-05-18
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요