
- AWS Security Blog: AWS KY3P 보고서, 서드파티 공급업체 실사에 활용 가능
- The Hacker News: Showboat Linux 악성코드, SOCKS5 프록시 백도어로 중동 통신사 공격
- The Hacker News: ThreatsDay 게시판: Linux Rootkits, Router 0-Day, AI 침입, 사기 키트
- Google Cloud Blog: Google I/O '26에서 발표된 스타트업을 위한 주요 소식
서론
안녕하세요, Twodragon입니다.
2026년 05월 22일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | AWS Security Blog | AWS KY3P 보고서, 서드파티 공급업체 실사에 활용 가능 | 🟡 Medium |
| 🔒 Security | The Hacker News | Showboat Linux 악성코드, SOCKS5 프록시 백도어로 중동 통신사 공격 | 🟠 High |
| 🔒 Security | The Hacker News | ThreatsDay 게시판: Linux Rootkits, Router 0-Day, AI 침입, 사기 키트 및 25개의 새로운 기사 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA GTC Taipei at COMPUTEX: AI의 다음 행보에 대한 실시간 업데이트 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 스트리밍 라이선스: ‘007 First Light’ 얼티밋 번들과 함께 GeForce NOW에 등장 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | AdventHealth, OpenAI와 함께 전인적 치료를 발전시키다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google I/O ‘26에서 발표된 스타트업을 위한 주요 소식 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AI Studio가 Cloud Run, Firebase, Cloud SQL로 풀스택 바이브 코딩을 지원하며 신용카드 불필요 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AppLifecycle Manager의 새로운 기능 플래그로 프로덕션 기능 출시가 더 쉬워졌습니다 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Copilot for Eclipse가 오픈 소스로 전환 | 🟠 High |
경영진 브리핑
- 긴급 대응 필요: ThreatsDay 게시판: Linux Rootkits, Router 0-Day, AI 침입, 사기 키트 및 25개의 새로운 기사 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Showboat Linux 악성코드, SOCKS5 프록시 백도어로 중동 통신사 공격, 스트리밍 라이선스: ‘007 First Light’ 얼티밋 번들과 함께 GeForce NOW에 등장, GitHub Copilot for Eclipse가 오픈 소스로 전환 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
분석가 시점
이번 주기를 한 줄로 정리하면, AWS KY3P 리포트 같은 공급망 실사 프레임워크가 클라우드 네이티브 환경의 기본 상식으로 자리 잡는 가운데, Showboat 악성코드가 SOCKS5 프록시 백도어로 통신사 인프라를 침투한 사례는 eBPF 기반 런타임 보안과 GitHub Actions 시크릿 스캐닝이 더 이상 선택이 아닌 필수임을 증명한다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 AWS IAM Role과 Terraform 모듈에 대한 서드파티 의존성 검증 체계의 부재다. KY3P와 같은 공급망 평가 지표가 없으면, 단 한 개의 손상된 서드파티 패키지가 전체 Kubernetes 클러스터를 SOCKS5 프록시 경유지로 전락시킬 수 있다.
1. 보안 뉴스
1.1 AWS KY3P 보고서, 서드파티 공급업체 실사에 활용 가능

AWS KY3P 보고서, 서드파티 공급업체 실사에 활용 가능
Amazon Web Services (AWS)가 S&P Global Know Your Third Party (KY3P) 평가를 완료하여 보안 태세를 입증했습니다. 고객은 이제 AWS KY3P 평가를 활용하여 서드파티 공급업체 실사 부담을 줄일 수 있습니다.
원문 보기 →AWS KY3P 보고서 발표: DevSecOps 실무자 관점 분석
1. 기술적 배경 및 위협 분석
AWS가 S&P Global의 KY3P(Know Your Third Party) 평가를 완료했다는 소식은 클라우드 공급망 보안의 중요한 전환점을 의미한다. KY3P는 금융권 등 규제 산업에서 제3자 공급업체의 보안 상태를 표준화된 방식으로 평가하는 프레임워크로, AWS가 이를 통과함으로써 고객은 별도의 실사(due diligence) 없이 AWS의 보안 수준을 신뢰할 수 있게 되었다.
위협 분석:
- 공급망 공급망 공격(SolarWinds 유형): 제3자 공급업체를 통해 악성 코드가 유입되는 위협. KY3P는 AWS의 보안 통제가 지속적으로 모니터링되고 있음을 증명하므로, 고객은 AWS를 통해 유입되는 공급망 위험을 줄일 수 있다.
- 규제 불일치 위험: 금융, 의료 등 규제 산업에서는 CSP(Cloud Service Provider)에 대한 별도 실사가 필요했으나, KY3P 보고서를 활용하면 규제 준수 부담이 감소한다.
- 보안 감사 중복: 기존에는 각 고객이 AWS에 대해 개별 감사를 요청해야 했으나, 이제 표준화된 KY3P 보고서로 대체 가능하여 감사 피로(audit fatigue)를 완화한다.
2. 실무 영향 분석
DevSecOps 실무자에게 이번 소식은 다음과 같은 실질적 영향을 미친다:
- CI/CD 파이프라인 보안 가속화: AWS KY3P 보고서를 활용하면, 파이프라인에 AWS 서비스를 통합할 때 별도의 공급업체 보안 평가 없이도 빠르게 승인 프로세스를 진행할 수 있다. 특히 금융권 고객을 대상으로 하는 SaaS/서비스에서 유리하다.
- 보안 통제 증명 간소화: SOC 2, ISO 27001 등 기존 인증 외에 KY3P라는 추가적인 제3자 평가를 보유하게 되어, 고객에게 “AWS는 검증된 CSP”라는 메시지를 전달하기 쉬워진다.
- DevSecOps 도구 체인 보안: Terraform, Kubernetes 등 AWS 위에서 동작하는 도구들의 보안 상태를 평가할 때, KY3P 보고서를 기반으로 “AWS 인프라는 안전하다”는 가정을 세울 수 있어 위험 평가 범위를 축소할 수 있다.
3. 대응 체크리스트
- AWS KY3P 보고서를 내부 보안 정책 및 공급업체 위험 관리 프레임워크에 반영하여, AWS 관련 실사 프로세스를 간소화한다.
- KY3P 평가 항목(예: 접근 통제, 암호화, 침해 대응)을 기반으로 AWS 환경에 대한 추가 보안 통제 필요성을 재평가한다.
- 규제 준수 담당자와 협의하여 KY3P 보고서가 기존 SOC 2, PCI DSS 등 인증과 어떻게 중복/보완되는지 문서화한다.
- DevSecOps 파이프라인에서 AWS 서비스 도입 시, KY3P 보고서를 “사전 승인된 공급업체” 기준으로 활용하여 승인 시간을 단축한다.
1.2 Showboat Linux 악성코드, SOCKS5 프록시 백도어로 중동 통신사 공격

Showboat Linux 악성코드, SOCKS5 프록시 백도어로 중동 통신사 공격
사이버 보안 연구진이 2022년 중반부터 중동의 통신사를 표적으로 삼아 사용된 새로운 Linux 악성코드 'Showboat'의 세부 정보를 공개했습니다. Showboat는 Linux 시스템을 대상으로 한 모듈식 사후 침투 프레임워크로, 원격 셸 생성, 파일 전송 및 SOCKS5 프록시 기능을 수행할 수 있습니다.
원문 보기 →DevSecOps 관점 분석: Showboat Linux Malware
1. 기술적 배경 및 위협 분석
Showboat는 Linux 기반 post-exploitation 프레임워크로, SOCKS5 프록시 백도어 기능을 탑재한 모듈형 악성코드입니다. 2022년 중반부터 중동 통신사를 대상으로 활동이 확인되었으며, 주요 특징은 다음과 같습니다:
- 모듈형 아키텍처: 원격 셸 실행, 파일 전송, SOCKS5 프록시 기능을 개별 모듈로 분리하여 필요에 따라 동적 로딩 가능
- SOCKS5 프록시 기능: 감염된 시스템을 프록시 서버로 전환하여 내부망 횡적 이동(Lateral Movement) 및 C2 통신 은닉에 활용
- Linux 타겟팅: 서버, 컨테이너, IoT 디바이스 등 Linux 기반 인프라 전반에 위협
DevSecOps 관점에서 지속적 침투(APT)와 내부망 정찰에 특화된 위협으로, CI/CD 파이프라인이나 컨테이너 레지스트리 등 개발 인프라가 타겟이 될 경우 공급망 공급망 공격(Supply Chain Attack)으로 확산될 가능성이 높습니다.
2. 실무 영향 분석
| 영향 영역 | 구체적 위협 |
|---|---|
| CI/CD 파이프라인 | 빌드 서버/에이전트 감염 시 악성 코드 삽입, 자격 증명 탈취 |
| 컨테이너 환경 | Docker 호스트 감염 시 모든 컨테이너로 확산, 이미지 변조 가능 |
| 네트워크 보안 | SOCKS5 프록시로 내부망 트래픽 우회, 블루팀 탐지 회피 |
| 운영 환경 | 원격 셸과 파일 전송으로 중요 데이터 유출, 랜섬웨어 연계 가능 |
특히 SOCKS5 프록시 기능은 기존의 EDR/네트워크 탐지 우회에 효과적이므로, DevSecOps 팀은 행위 기반 탐지(Behavioral Detection)와 네트워크 트래픽 분석을 강화해야 합니다.
3. 대응 체크리스트
- CI/CD 파이프라인 보안 강화: 빌드 에이전트에 최소 권한 원칙 적용, 비밀번호 없는 인증(SSH 키, OIDC) 사용, 빌드 아티팩트 서명 검증
- 컨테이너 이미지 스캐닝 자동화: Trivy, Clair 등 도구로 베이스 이미지 및 의존성 취약점 정기 스캔, 신뢰할 수 없는 레지스트리 차단
- 네트워크 세분화 및 모니터링: SOCKS5 프록시 탐지를 위해 비정상적인 아웃바운드 연결(특히 1080/tcp 등) 모니터링, 마이크로세그멘테이션 구현
- 런타임 보안 적용: Falco, Tracee 등 eBPF 기반 탐지 도구로 비정상 프로세스 실행(원격 셸, 파일 전송) 실시간 감지 및 차단
- 사고 대응 플레이북 업데이트: Linux post-exploitation 프레임워크 대응 절차 포함, 감염 시 신속한 격리 및 포렌식 수집 절차 정의
1.3 ThreatsDay 게시판: Linux Rootkits, Router 0-Day, AI 침입, 사기 키트 및 25개의 새로운 기사

ThreatsDay 게시판: Linux Rootkits, Router 0-Day, AI 침입, 사기 키트 및 25개의 새로운 기사
이번 주 보안 소식은 Linux Rootkits, Router 0-Day, AI Intrusions, Scam Kits 등 25개의 새로운 이야기를 다루고 있습니다. 공격자들은 더 이상 시스템을 직접 뚫기보다는 업데이트, 앱, 클라우드, 지원 채팅 등 우리가 이미 신뢰하는 정상적인 요소들을 악용하는 패턴을 보이고 있습니다.
원문 보기 →DevSecOps 관점에서 본 ThreatsDay Bulletin 분석
1. 기술적 배경 및 위협 분석
본 뉴스레터는 신뢰된 요소를 통한 공격(Trusted Component Abuse) 이 주요 트렌드임을 강조한다. 구체적으로:
- Linux Rootkits: 커널 수준에서 시스템 콜을 후킹하여 탐지를 회피하며, 기존 보안 도구(예: LSM, eBPF)가 신뢰하는 경로를 악용.
- Router 0-Day: 네트워크 장비의 펌웨어 업데이트 메커니즘을 통해 악성 코드가 유입. 이는 CI/CD 파이프라인의 취약한 서명 검증을 노린 사례.
- AI Intrusions: AI 모델의 학습 데이터나 추론 API를 대상으로 한 프롬프트 인젝션, 모델 탈취 등. 특히 신뢰된 AI 서비스 계정이 공격 경로로 활용됨.
- Scam Kits: 정상적인 SaaS 플랫폼(예: Slack, Teams)의 채팅봇이나 지원 채널을 가장한 피싱.
핵심 패턴: 공격자는 더 이상 취약점을 직접 찾지 않고, 신뢰 체인(Trust Chain) 을 따라 이동한다. 예: 정상 업데이트 서버 → 서명된 패키지 → CI/CD 파이프라인 → 프로덕션 환경.
2. 실무 영향 분석
DevSecOps 실무자에게 이는 기존 보안 관행의 근본적인 재검토를 요구한다:
- 파이프라인 신뢰 모델 붕괴: “서명된 패키지는 안전하다”는 가정이 깨짐. 공급망 공격(예: 악성 npm 패키지, 손상된 컨테이너 이미지)이 더 정교해짐.
- AI/ML 모델 보안 사각지대: 모델 학습 파이프라인, 추론 엔드포인트, 프롬프트 캐싱 등이 새로운 공격 표면으로 부상. 기존 SAST/DAST로는 탐지 불가.
- 운영 환경의 신뢰 경로 확장: 라우터, IoT 장비, 클라우드 관리 콘솔 등이 공격 경로로 사용되며, IaC(Infrastructure as Code) 정책 검증이 필수화됨.
- 사람 중심 공격 증가: “지원 채팅”을 가장한 사회공학 공격은 MFA 우회와 결합되어, DevSecOps 팀의 사용자 행동 분석(UBA) 필요성 대두.
3. 대응 체크리스트
- 소프트웨어 공급망 보안 강화: 모든 서드파티 패키지(컨테이너 이미지, 라이브러리)에 대해 SBOM(Software Bill of Materials) 생성 및 취약점 스캐닝을 CI/CD 파이프라인에 통합. 서명 검증 외에도 행위 기반 분석(eBPF 기반 런타임 탐지) 도입 검토.
- AI/ML 파이프라인 보안 점검: 모델 학습 데이터 무결성 검증, 추론 API에 대한 입력 검증(프롬프트 인젝션 방어), 모델 가중치 암호화 및 접근 제어 적용. AI 관련 로그를 SIEM에 통합.
- 네트워크 장비 및 엣지 디바이스 보안: 라우터, 스위치 등 네트워크 장비의 펌웨어 업데이트 서버에 대한 이중 서명(dual-signature) 및 무결성 검증 적용. Zero Trust 네트워크 접근(ZTNA) 정책 수립.
- 신뢰된 계정 및 API 키 모니터링: CI/CD 파이프라인, 클라우드 서비스 계정, AI 서비스 계정에 대해 최소 권한 원칙 재검토. 토큰/키 유출 탐지 시스템(예: GitGuardian)을 파이프라인에 통합하고, 비정상적인 API 호출 패
2. AI/ML 뉴스
2.1 NVIDIA GTC Taipei at COMPUTEX: AI의 다음 행보에 대한 실시간 업데이트
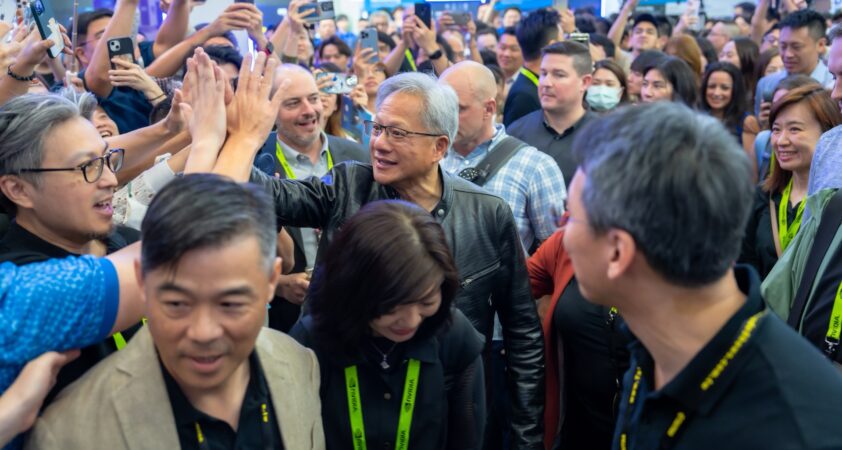
NVIDIA GTC Taipei at COMPUTEX: AI의 다음 행보에 대한 실시간 업데이트
NVIDIA GTC Taipei at COMPUTEX에서 전 세계 개발자, 연구자, 업계 리더들이 모여 AI 공장, 확장 인프라, 에이전틱 AI 및 물리적 AI 등 최신 혁신을 논의하고 있습니다.
원문 보기 →2.2 스트리밍 라이선스: ‘007 First Light’ 얼티밋 번들과 함께 GeForce NOW에 등장
스트리밍 라이선스: '007 First Light' 얼티밋 번들과 함께 GeForce NOW에 등장
GeForce NOW가 007 First Light Ultimate Membership Bundle을 포함한 8개의 신규 게임을 클라우드 스트리밍으로 제공합니다. 이번 주부터 즉시 플레이 가능한 이 게임들은 스파이 스릴러와 고속 레이싱 등 다양한 액션을 지원합니다.
원문 보기 →2.3 AdventHealth, OpenAI와 함께 전인적 치료를 발전시키다
AdventHealth, OpenAI와 함께 전인적 치료를 발전시키다
AdventHealth는 OpenAI의 ChatGPT for Healthcare를 도입하여 업무 흐름을 간소화하고 행정 부담을 줄여 환자 진료에 더 많은 시간을 할애하고 있다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google I/O ‘26에서 발표된 스타트업을 위한 주요 소식
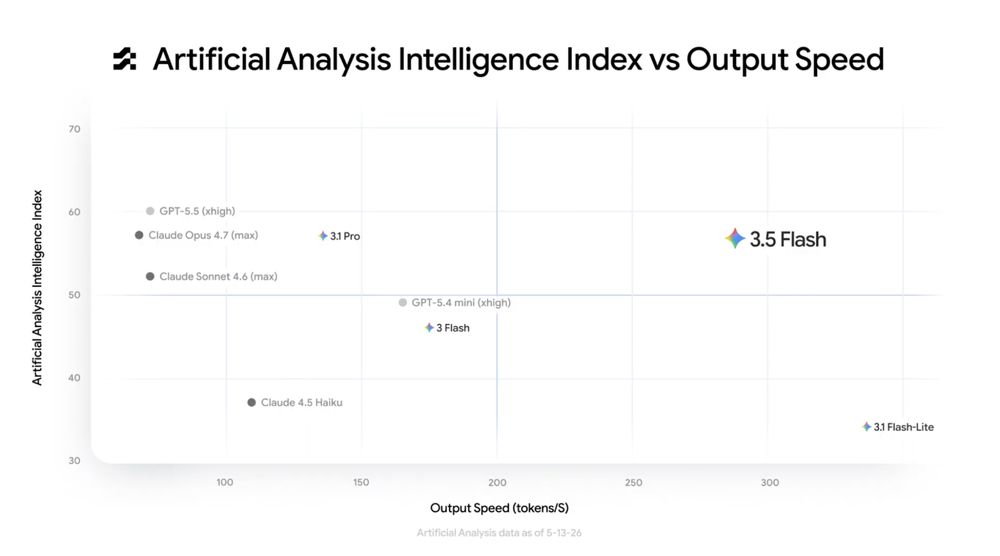
Google I/O '26에서 발표된 스타트업을 위한 주요 소식
Google I/O '26에서 Google Cloud는 완전하고 개방적인 AI 스택을 강조하며, 에이전틱 시대에 맞춰 각 계층에 AI를 내장하고 팀이 더 빠르고 효율적으로 운영할 수 있도록 업데이트를 제공했습니다.
원문 보기 →3.2 AI Studio가 Cloud Run, Firebase, Cloud SQL로 풀스택 바이브 코딩을 지원하며 신용카드 불필요

AI Studio가 Cloud Run, Firebase, Cloud SQL로 풀스택 바이브 코딩을 지원하며 신용카드 불필요
Google I/O 2026에서 Google AI Studio와 Google Cloud의 통합 업데이트가 발표되었으며, 신규 사용자는 결제 계정 없이 Google Cloud Starter Tier에 최대 2개의 풀스택 애플리케이션을 배포할 수 있습니다.
원문 보기 →요약
Google I/O 2026에서 Google AI Studio와 Google Cloud의 통합 업데이트가 발표되었으며, 신규 사용자는 결제 계정 없이 Google Cloud Starter Tier에 최대 2개의 풀스택 애플리케이션을 배포할 수 있습니다. 비관계형 데이터베이스로 Firestore, 새로운 관계형 데이터베이스 옵션으로 Cloud SQL이 추가되었고, Firebase Auth를 단일 사용자 로그인 흐름으로 사용하여 Sheets, Calendar, Gmail 같은 Google Workspace 도구와 긴밀하게 통합됩니다.
3.3 AppLifecycle Manager의 새로운 기능 플래그로 프로덕션 기능 출시가 더 쉬워졌습니다

AppLifecycle Manager의 새로운 기능 플래그로 프로덕션 기능 출시가 더 쉬워졌습니다
AppLifecycle Manager의 새로운 feature flags를 통해 코드 배포와 기능 출시를 분리하여 프로덕션 배포의 위험을 관리할 수 있게 되었습니다. AI로 인해 코드 생성 속도가 빨라지면서 안전한 배포의 중요성이 커진 가운데, 이 기능은 개발팀이 새로운 기능을 라이브로 전환할 때 느끼는 부담을 줄여줍니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Copilot for Eclipse가 오픈 소스로 전환
GitHub Copilot for Eclipse가 오픈 소스로 전환
GitHub Copilot for Eclipse가 오픈 소스로 전환되어 MIT 라이선스 하에 GitHub에서 코드를 확인할 수 있게 되었습니다. 이는 GitHub Copilot의 중요한 이정표가 됩니다.
원문 보기 →4.2 이슈 필드가 모든 조직에 공개 미리보기로 제공됩니다
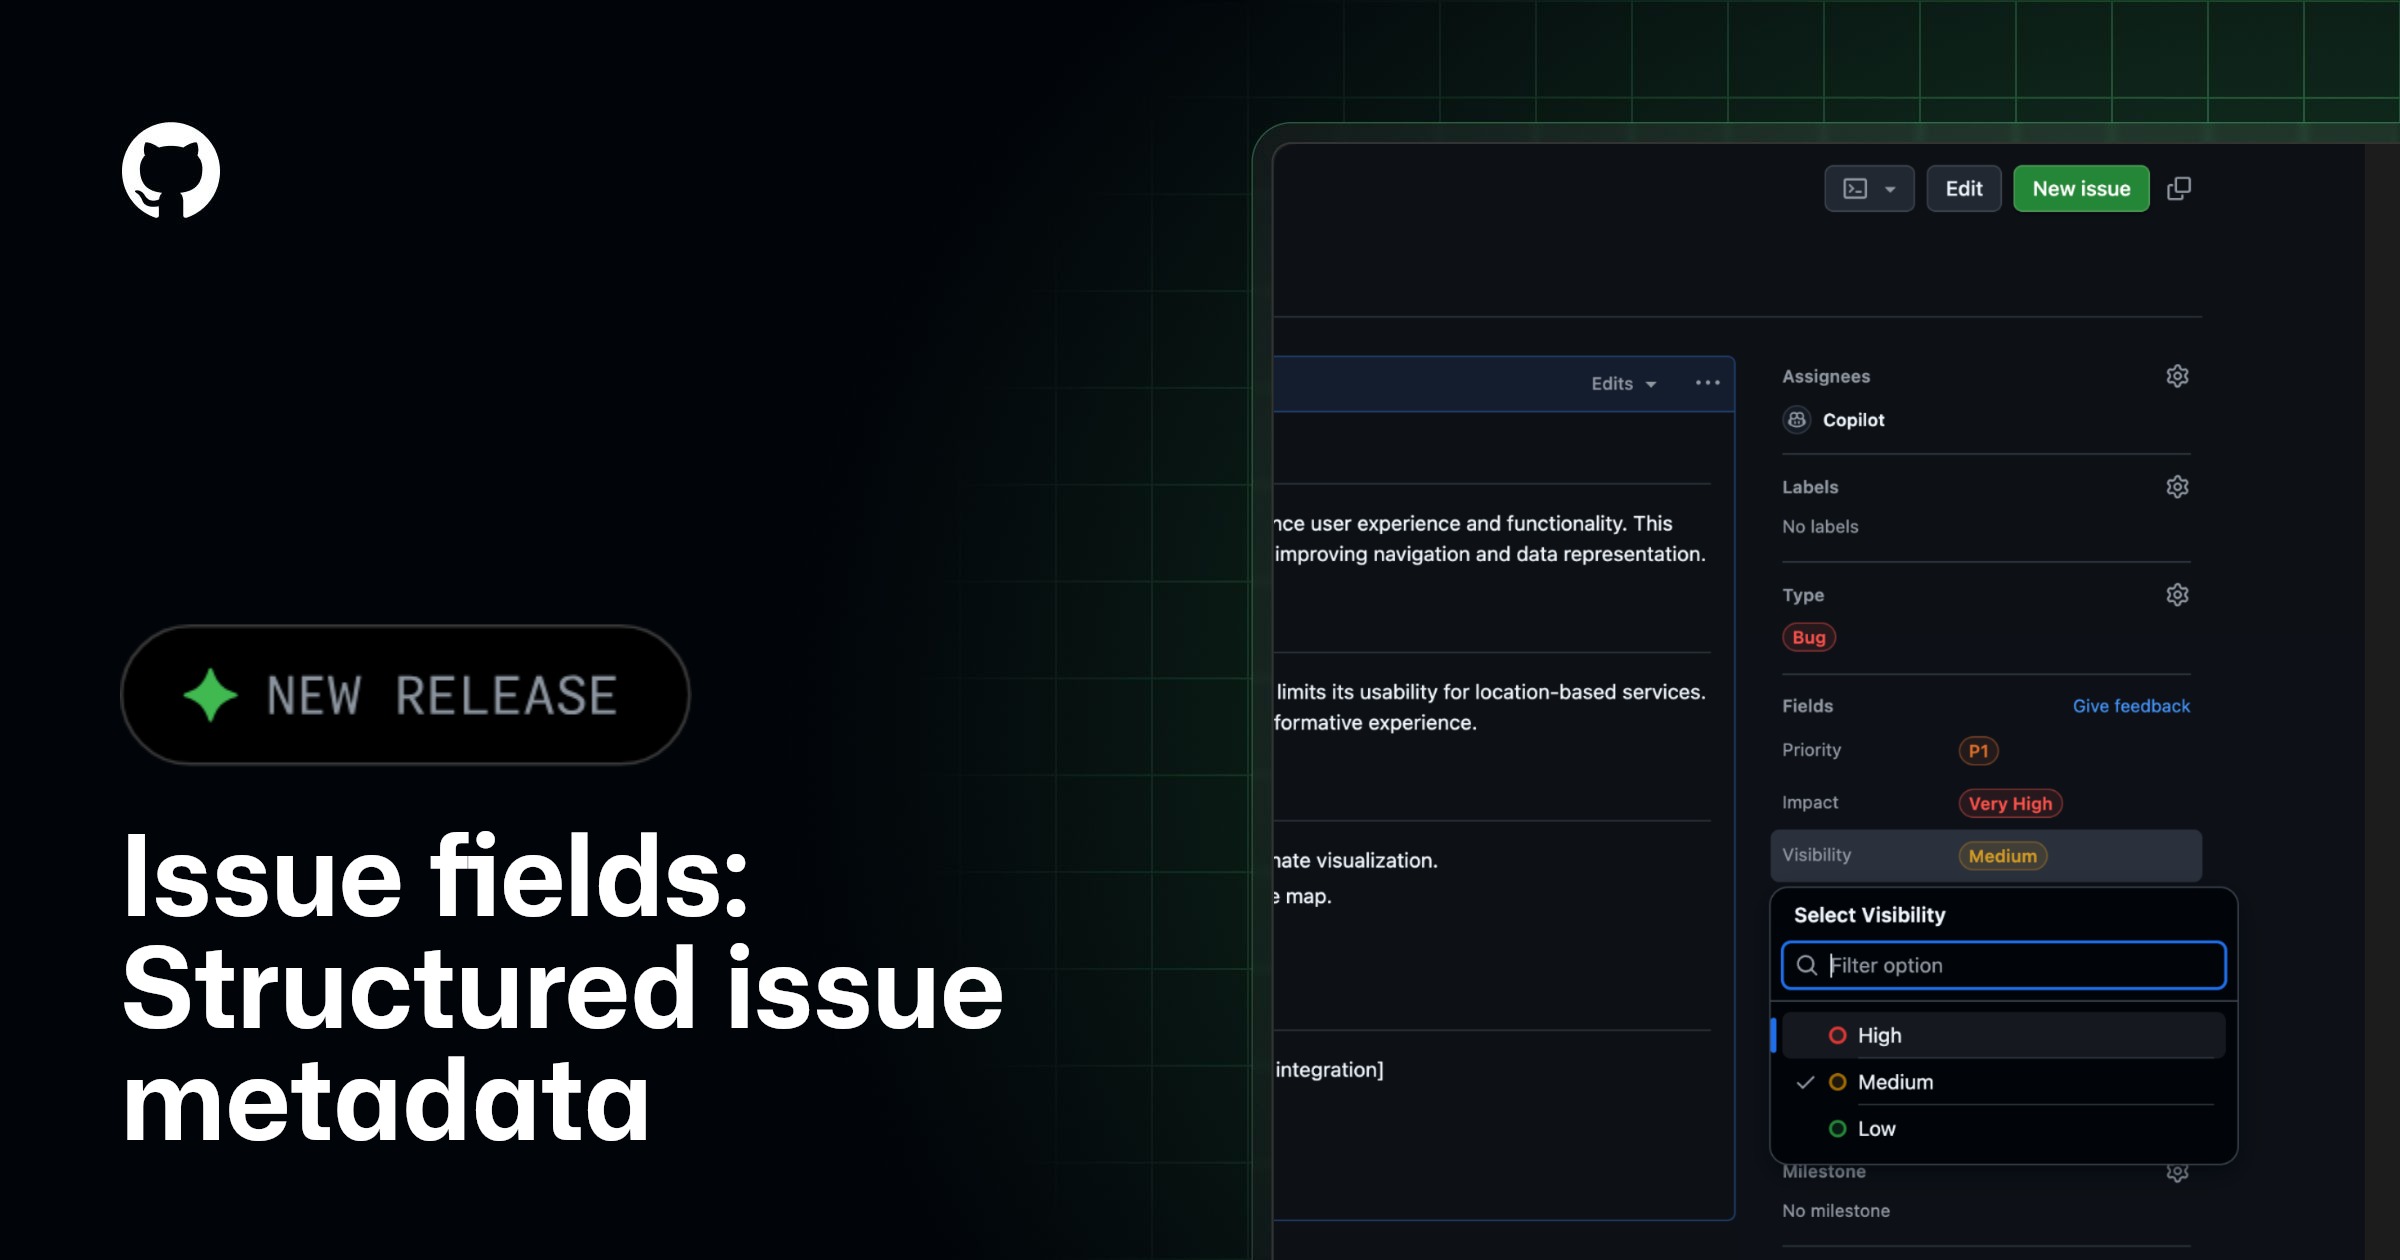
이슈 필드가 모든 조직에 공개 미리보기로 제공됩니다
GitHub에서 Issue fields 기능이 모든 조직을 대상으로 퍼블릭 프리뷰로 제공되며, github.com 및 GitHub Enterprise Cloud에서 Priority, Effort 등의 타입 메타데이터를 정의할 수 있습니다.
원문 보기 →4.3 Safari Technology Preview 244 릴리즈 노트
Safari Technology Preview 244 릴리즈 노트
Safari Technology Preview 244가 macOS Tahoe와 macOS Sequoia용으로 출시되었습니다. 이번 릴리스는 웹 개발자와 얼리어답터를 위한 최신 Safari 기능을 테스트할 수 있는 업데이트입니다.
원문 보기 →5. 블록체인 뉴스
5.1 Mark Cuban, 대부분의 Bitcoin 매도, 실패한 헤지 수단이라고 평가
Mark Cuban, 대부분의 Bitcoin 매도, 실패한 헤지 수단이라고 평가
억만장자 투자자 Mark Cuban이 자신의 Bitcoin 대부분을 매도했다고 밝히며, 법정화폐 약세와 지정학적 리스크에 대한 신뢰할 수 있는 헤지 수단으로서 실패했다고 주장했습니다. 이 소식은 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 처음 보도했습니다.
원문 보기 →5.2 미국 하원의원, 전략적 Bitcoin 비축 법제화 법안 발의…초당적 지지 확보
미국 하원의원, 전략적 Bitcoin 비축 법제화 법안 발의…초당적 지지 확보
미국 하원의원 Nick Begich가 전략적 Bitcoin 비축(Strategic Bitcoin Reserve)을 법제화하는 법안을 발의했으며, 초당적 지지를 받고 있습니다. 이 법안은 미국이 Bitcoin을 전략적 자산으로 공식 보유하도록 영구적으로 규정하는 내용을 담고 있습니다.
원문 보기 →5.3 Blockchain.com, 기밀 방식으로 미국 IPO 신청, 암호화폐 상장 물결 합류
Blockchain.com, 기밀 방식으로 미국 IPO 신청, 암호화폐 상장 물결 합류
Blockchain.com이 미국 증권거래위원회(SEC)에 기밀 방식으로 IPO를 위한 S-1 초안을 제출하며 상장 물결에 합류했습니다. 이는 업계에서 가장 오래된 기업 중 하나인 Blockchain.com의 기업공개 계획입니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 사용자 시퀀스 데이터를 더 비용 효율적이고 빠르며 사용하기 쉽게 만들기 | Pinterest Engineering | Pinterest의 Ads Feature Engineering, Core ML Infra, ML Data, User Understanding 팀이 협력하여 사용자 시퀀스 데이터를 더 비용 효율적이고 빠르게 처리하며 사용하기 쉽게 만드는 시스템을 구축했습니다. |
| 미국 정부, 9개 양자 컴퓨팅 기업에 20억 달러 지분 투자 | Ars Technica | 미국 정부가 9개 양자 컴퓨팅 기업에 20억 달러 규모의 지분 투자를 단행했습니다. 수혜 기업에는 트럼프 가문과 연계된 회사가 지원하는 스타트업이 포함되어 있습니다 |
| Nova 소개: 코딩 에이전트를 위한 내부 플랫폼 | Dropbox Tech Blog | Nova는 엔지니어가 여러 코딩 세션을 병렬로 실행할 수 있게 하며, 내부 시스템이 자동화된 워크플로우의 일부로 AI 에이전트를 사용할 수 있도록 지원하는 내부 플랫폼입니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 클라우드 보안 | 3건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | AWS Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- ThreatsDay 게시판: Linux Rootkits, Router 0-Day, AI 침입, 사기 키트 및 25개의 새로운 기사 관련 긴급 패치 및 영향도 확인
- Microsoft, 현재 악용 중인 두 가지 Defender 취약점에 대해 경고 (CVE-2026-41091) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Showboat Linux 악성코드, SOCKS5 프록시 백도어로 중동 통신사 공격 관련 보안 검토 및 모니터링
- 스트리밍 라이선스: ‘007 First Light’ 얼티밋 번들과 함께 GeForce NOW에 등장 관련 보안 검토 및 모니터링
- GitHub Copilot for Eclipse가 오픈 소스로 전환 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA GTC Taipei at COMPUTEX: AI의 다음 행보에 대한 실시간 업데이트 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| WebKit Blog | webkit.org | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 21일 주간 보안 다이제스트: 랜섬웨어·악성코드·BYOVD EDR (15건) — 2026-05-21
- 2026년 05월 23일 주간 보안 다이제스트: 랜섬웨어·악성코드·DNS 유출 (25건) — 2026-05-23
- 2026년 05월 19일 주간 보안 다이제스트: 제로데이·랜섬웨어·악성코드 (15건) — 2026-05-19
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요