
- The Hacker News: npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가
- The Hacker News: Packagist 공급망 공격, GitHub 호스팅 리눅스 악성코드로 8개 패키지 감염
- The Hacker News: Claude Mythos AI, 널리 사용되는 소프트웨어에서 10,000개의 높은 심각도 결함 발견
서론
안녕하세요, Twodragon입니다.
2026년 05월 24일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 15개
- 보안 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가 | 🟠 High |
| 🔒 Security | The Hacker News | Packagist 공급망 공격, GitHub 호스팅 Linux 악성코드로 8개 패키지 감염 | 🟠 High |
| 🔒 Security | The Hacker News | Claude Mythos AI, 널리 사용되는 소프트웨어에서 10,000개의 높은 심각도 결함 발견 | 🟡 Medium |
| ⛓️ Blockchain | Bitcoin Magazine | 피지컬 Bitcoin의 역사와 미래 | 🟠 High |
| ⛓️ Blockchain | Cointelegraph | 암호화폐 렌치 공격의 70%가 프랑스에서 발생한다는 보고서 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | Warsh, 금리 인상 전망에도 불구하고 금리 인하할 것: 분석가 | 🟡 Medium |
| 💻 Tech | GeekNews (긱뉴스) | 직접 만들지 말라 … | 🟡 Medium |
| 💻 Tech | GeekNews (긱뉴스) | 영주권 신청자는 미국을 떠나 신청해야 한다고 Trump 행정부가 밝힘 | 🟡 Medium |
| 💻 Tech | GeekNews (긱뉴스) | SpaceX, Starship v3 로켓 발사 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가, Packagist 공급망 공격, GitHub 호스팅 Linux 악성코드로 8개 패키지 감염, 피지컬 Bitcoin의 역사와 미래 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가

npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가
GitHub이 npm에 staged publishing 기능을 일반 공개하며, 패키지가 공개 설치되기 전에 관리자가 2FA 인증을 통과해 릴리스를 승인하도록 하는 공급망 공격 방어 조치를 도입했습니다.
원문 보기 →DevSecOps 관점 npm 보안 업데이트 분석
1. 기술적 배경 및 위협 분석
npm 생태계는 오픈소스 의존성 공급망 공격(예: typosquatting, dependency confusion, maintainer account 탈취)에 지속적으로 노출되어 왔다. 특히 악의적인 패키지 게시는 유지관리자 자격증명이 유출되거나 CI/CD 파이프라인이 무단 접근될 때 발생한다. 기존 npm은 게시 시 2FA를 권장했으나 강제하지 않아, 단일 패스워드 유출만으로도 악성 패키지 배포가 가능했다.
새로운 Staged Publishing 기능은 패키지 게시를 2단계로 분리한다:
- 스테이징 단계: CI/CD 또는 CLI를 통해 패키지 업로드 (자동화 가능)
- 승인 단계: 인간 유지관리자가 2FA 인증 후 명시적 승인
이로 인해 자격증명이 유출되더라도 악의적 게시자가 2FA를 통과하지 못하면 패키지가 공개되지 않는다. 또한 2FA 게이트는 게시 작업 자체에 2FA를 요구하여, 승인 단계뿐 아니라 초기 업로드도 보호한다.
2. 실무 영향 분석
DevOps 파이프라인 변경
- 기존 자동화된
npm publish워크플로우는 수동 승인 단계가 추가되어 지연 발생 가능 - CI/CD에서 2FA 세션 관리 필요 (예: OTP 토큰 주입 방식 재설계)
- 릴리스 프로세스에 Approval Gate 추가로 배포 주기 증가
보안 강화 효과
- 공급망 공격 방어: 유지관리자 계정 탈취 시에도 악성 패키지 게시 차단
- 감사 추적성: 승인 로그를 통해 누가, 언제 패키지를 공개했는지 추적 가능
- 규제 대응: SBOM(Software Bill of Materials) 신뢰성 향상
운영 고려사항
- 대규모 모노레포에서 수십 개 패키지 승인 작업이 병목될 수 있음
- 2FA 디바이스 분실 시 릴리스 중단 위험
- 기존 자동화된 카나리/점진적 배포 전략과 충돌 가능
3. 대응 체크리스트
- npm 계정 2FA 전환: 모든 패키지 유지관리자 계정에 TOTP 또는 하드웨어 보안키 기반 2FA 활성화 (npm 설정 > Security > Two-factor authentication)
- CI/CD 파이프라인 수정:
npm publish --otp플래그를 활용하여 OTP 토큰을 CI/CD 시크릿 또는 외부 OTP 관리 도구(예: HashiCorp Vault)에서 동적으로 주입하도록 스크립트 업데이트 - 릴리스 승인 프로세스 정의: Staged Publishing 활성화 후, 승인 담당자 지정 및 승인 자동화를 위한 GitHub Actions / GitLab CI Approval Rules 연동 테스트
- 비상 대응 계획 수립: 2FA 디바이스 분실 시 복구 절차 문서화 (npm 계정 복구 키 백업, 팀 내 대체 관리자 지정)
- 모니터링 및 알림 설정: npm 패키지 게시 이벤트를 SIEM/보안 모니터링 도구에 연동하여 비정상 승인 시도 탐지 (예: 예상치 못한 시간대의 게시 승인)
1.2 Packagist 공급망 공격, GitHub 호스팅 Linux 악성코드로 8개 패키지 감염

Packagist 공급망 공격, GitHub 호스팅 Linux 악성코드로 8개 패키지 감염
Packagist에서 발생한 공급망 공격 캠페인이 8개의 패키지에 영향을 미쳤으며, GitHub Releases URL에서 가져온 Linux 바이너리를 실행하는 악성 코드가 포함되었습니다.
원문 보기 →DevSecOps 실무자 관점 분석: Packagist 공급망 공격
1. 기술적 배경 및 위협 분석
해당 공격은 PHP 패키지 저장소인 Packagist에서 8개 패키지를 감염시킨 조율된 공급망 공격입니다. 핵심 특징은 다음과 같습니다:
- 악성코드 삽입 위치의 기만성:
composer.json이 아닌package.json에 코드를 삽입하여 PHP 개발자뿐 아니라 JavaScript(Node.js) 의존성을 가진 하이브리드 프로젝트까지 공격 대상이 됩니다. - GitHub Releases 악용: 공격자는 GitHub Releases URL에서 Linux 바이너리를 다운로드받아 실행하도록 설계했습니다. 이는 합법적인 CI/CD 파이프라인을 악용한 전형적인 Living-off-the-Land 기법입니다.
- 멀티 에코시스템 공격: PHP(Packagist)와 JavaScript(Node.js) 생태계를 동시에 타겟팅하여, 의존성 트리가 복잡한 현대 웹 애플리케이션의 취약점을 정확히 노렸습니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 공격은 다음과 같은 실무적 위협을 제기합니다:
- 파이프라인 신뢰성 붕괴: CI/CD 파이프라인이 합법적인 GitHub Releases URL을 신뢰하도록 설정되어 있다면, 악성 바이너리가 자동으로 다운로드되어 실행될 수 있습니다.
- 의존성 검증의 사각지대:
composer.json만 스캔하는 기존 보안 도구는package.json에 숨겨진 악성코드를 탐지하지 못합니다. 이는 다중 언어 프로젝트에서 특히 위험합니다. - 런타임 환경 차이: Linux 바이너리 전용 공격이므로, 컨테이너 기반 배포 환경(Docker)에서 실행될 경우 컨테이너 내부에서 직접적인 손상이 발생할 수 있습니다.
3. 대응 체크리스트
- 모든 의존성 파일 통합 스캔:
composer.lock,package-lock.json,yarn.lock등 모든 패키지 매니저의 잠금 파일을 정기적으로 스캔하고,package.json에 의심스러운scripts필드가 없는지 수동 검토 - GitHub Releases URL 화이트리스트 관리: CI/CD 파이프라인에서 외부 HTTP 요청(GitHub Releases 포함)을 허용할 경우, 신뢰할 수 있는 저장소와 릴리즈 ID만 허용하는 화이트리스트 정책 적용
- 런타임 행위 기반 탐지 도입: 정적 분석 외에도 컨테이너 런타임에서 비정상적인 바이너리 실행(예:
/tmp에서 다운로드된 바이너리 실행)을 탐지하는 Falco 또는 Sysdig 규칙 배포 - 의존성 트리 시각화 및 감사:
composer audit,npm audit외에도snyk또는socket.dev같은 도구를 사용해 의존성 트리 전체를 시각화하고, 의심스러운 패키지의 업스트림 저장소 활동 모니터링
1.3 Claude Mythos AI, 널리 사용되는 소프트웨어에서 10,000개의 높은 심각도 결함 발견

Claude Mythos AI, 널리 사용되는 소프트웨어에서 10,000개의 높은 심각도 결함 발견
Anthropic은 지난달 시작된 사이버 보안 이니셔티브 Project Glasswing을 통해 전 세계적으로 중요한 소프트웨어에서 10,000개 이상의 높은 심각도 또는 치명적 심각도 취약점을 발견했다고 금요일에 공개했습니다. 이 프로젝트는 AI 기업이 중요한 글로벌 소프트웨어를 보호하기 위해 시작한 방어적 노력입니다.
원문 보기 →DevSecOps 실무자 관점 분석: Claude Mythos AI의 10,000개 고위험 취약점 발견
1. 기술적 배경 및 위협 분석
Anthropic의 Project Glasswing은 Claude Mythos AI를 활용해 전 세계 주요 소프트웨어에서 10,000개 이상의 고위험/치명적 취약점을 한 달 만에 발견했다. 이는 기존 정적 분석(SAST)이나 퍼징 도구가 수개월 걸리던 대규모 코드베이스 분석을 AI가 자동화된 취약점 탐지 파이프라인으로 대체했음을 시사한다.
핵심 위협 요소:
- 탐지 속도와 규모의 격차: AI가 인간 분석가 대비 수백 배 빠른 속도로 취약점을 식별, 기존 수동 감사 프로세스의 근본적 한계 노출
- 고위험 취약점 집중: 단순한 버그가 아닌 실제 익스플로잇 가능성이 높은 취약점에 초점, 공격자에게도 동일한 AI 기술이 악용될 위험
- 시스템적 중요 소프트웨어 표적: 오픈소스 라이브러리, 클라우드 인프라, 운영체제 커널 등 공급망 전반에 걸친 취약점 확산 가능성
2. 실무 영향 분석
DevSecOps 실무자에게 이 뉴스는 “AI 기반 취약점 탐지가 더 이상 선택이 아닌 필수” 임을 시사한다.
- CI/CD 파이프라인 변화: 기존 SAST/DAST 도구에 AI 기반 취약점 분석 레이어를 통합해야 함. Mythos 수준의 AI를 사용할 수 없다면, 최소한 GPT-4o나 CodeQL 기반 AI 분석 파이프라인을 구축해야 경쟁력 유지 가능
- 취약점 관리 프로세스 재정의: 10,000개 건수의 취약점을 수동으로 트리아징할 수 없음. AI 기반 자동 우선순위 지정 및 패치 생성 워크플로우 도입 필요
- 공급망 보안 강화: 사용 중인 오픈소스 의존성에 대해 AI 기반 취약점 스캐닝을 정기적으로 수행하고, 발견 시 자동 PR 생성 및 배포 차단 정책 수립
- 인력 역할 변화: 보안 엔지니어는 AI 탐지 결과를 검증하고, 거짓 양성(False Positive)을 필터링하며, AI가 제안한 패치를 코드 리뷰하는 고부가가치 업무로 전환
3. 대응 체크리스트
- AI 기반 취약점 스캐닝 도구 평가 및 도입: Claude, GPT-4, CodeQL 등 AI 기반 SAST 도구를 PoC로 평가하고, 현재 CI/CD 파이프라인에 통합 계획 수립
- 취약점 트리아징 자동화 파이프라인 구축: AI가 발견한 취약점을 CVSS 점수, 익스플로잇 가능성, 영향 범위 기준으로 자동 분류하고, 임계치 이상 시 자동 이슈 생성 및 담당자 할당
- 공급망 보안 정책 업데이트: 모든 오픈소스 의존성에 대해 AI 기반 취약점 스캔을 주간 단위로 수행하고, 고위험 취약점 발견 시 자동 PR 생성 및 배포 차단 규칙 적용
- AI 보안 분석 결과 검증 프로세스 정의: AI가 제안한 취약점 및 패치에 대해 인간 리뷰어가 검증하는 명확한 워크플로우와 SLA 수립 (예: Critical 4시간, High 24시간 내 1차 검토)
- AI 보안 거버넌스 및 교육 수립: AI 도구 사용에 대한 보안 정책, 데이터 프라이버시 고려사항, 거짓 양성/음성 대응 프로세스를 문서화하고 팀 교육 실시
2. 블록체인 뉴스
2.1 피지컬 Bitcoin의 역사와 미래
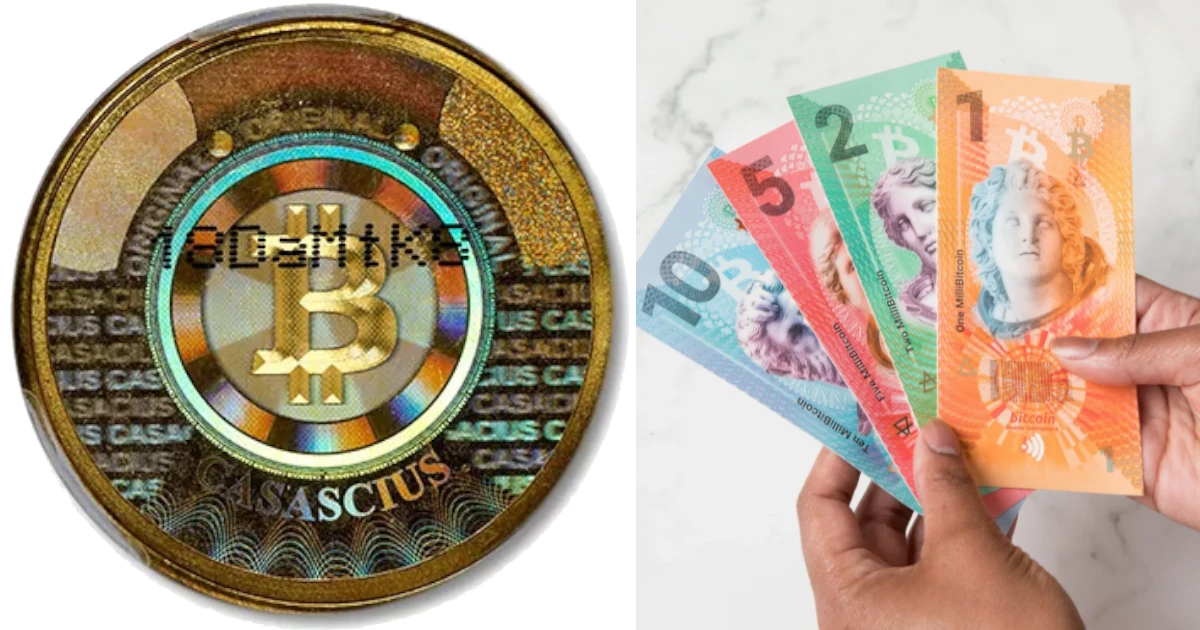
피지컬 Bitcoin의 역사와 미래
Bitcoin Magazine가 게재한 Juan Galt의 기사는 보이지 않는 코드인 Bitcoin이 지난 10년 이상 동안 동전, 카드, USB 형태의 실물로 제작되어 온 역사를 다루며, 현금과 같은 실제 BTC에 얼마나 근접했는지 설명합니다.
원문 보기 →2.2 암호화폐 렌치 공격의 70%가 프랑스에서 발생한다는 보고서

암호화폐 렌치 공격의 70%가 프랑스에서 발생한다는 보고서
Bitcoin 지지자들에 따르면, 암호화폐 소지자와 그 가족을 노리는 렌치 공격(wrench attack)의 70%가 프랑스에서 발생한다는 보고서가 나왔다. 이들은 중앙화된 데이터 수집이 해커와 조직 범죄자들에게 표적을 쉽게 찾게 만드는 꿀단지(honeypot) 역할을 한다고 지적했다.
원문 보기 →2.3 Warsh, 금리 인상 전망에도 불구하고 금리 인하할 것: 분석가

Warsh, 금리 인상 전망에도 불구하고 금리 인하할 것: 분석가
연방기금금리 목표가 현재 350~375bp이며, 트레이더들은 2026년 12월까지 최소 25bp 인상을 예상하지만, 한 애널리스트는 Warsh가 금리를 인하할 것이라고 전망했다.
원문 보기 →3. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 직접 만들지 말라 … | GeekNews (긱뉴스) | Don’t Roll Your Own 원칙은 암호화뿐 아니라 웹 UI에도 적용되며, 브라우저가 이미 안정적으로 제공하는 기능을 불필요하게 대체하지 않아야 함 자체 스크롤, 링크 처리, 텍스트 선택, 복사·붙여넣기 같은 기본 동작 대체 는 익숙한 입력 반응을 깨뜨려 사용자 |
| 영주권 신청자는 미국을 떠나 신청해야 한다고 Trump 행정부가 밝힘 | GeekNews (긱뉴스) | Trump 행정부는 대부분의 영주권 신청자 에게 미국 내 신청 대신 본국 귀국 후 해외 영사 절차를 요구하려 함 USCIS 메모는 미국 내 영주권 부여를 “ 특별한 사정 ”으로 제한하려 하지만, 예외 대상은 공개되지 않음 변화 대상은 임시 비자로 합법 입국한 |
| SpaceX, Starship v3 로켓 발사 | GeekNews (긱뉴스) | SpaceX 가 South Texas Starbase에서 완전 개편된 Starship V3 를 처음 발사해 12번째 준궤도 시험비행을 진행함 1단 Super Heavy 와 상단 Ship 39가 상승 중 Raptor 엔진을 각각 1개씩 잃었지만, Ship은 남은 엔진으로 우주에 도달함 Flig |
4. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| 공급망 보안 | 4건 | The Hacker News 관련 동향, BleepingComputer 관련 동향 |
| 인증 보안 | 2건 | BleepingComputer 관련 동향, The Hacker News 관련 동향 |
| AI/ML | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. 공급망 보안 분야에서는 The Hacker News 관련 동향, BleepingComputer 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- npm, 공급망 공격 방지를 위해 2FA 필수 게시 및 패키지 설치 제어 기능 추가 관련 보안 검토 및 모니터링
- Packagist 공급망 공격, GitHub 호스팅 Linux 악성코드로 8개 패키지 감염 관련 보안 검토 및 모니터링
- Laravel Lang 패키지가 하이재킹되어 자격 증명 탈취 멀웨어 유포에 악용됨 관련 보안 검토 및 모니터링
- Laravel-Lang PHP 패키지가 손상되어 크로스 플랫폼 자격 증명 탈취기 유포 관련 보안 검토 및 모니터링
P2 (30일 내)
- 암호화폐/블록체인 관련 컴플라이언스 점검
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 1건 인용 |
| Cointelegraph | cointelegraph.com | 본문 2건 인용 |
🔗 관련 포스트
- 2026년 05월 23일 주간 보안 다이제스트: 랜섬웨어·악성코드·DNS 유출 (25건) — 2026-05-23
- 2026년 05월 25일 주간 보안 다이제스트: 제로데이·클라우드·블록체인 (11건) — 2026-05-25
- 2026년 05월 21일 주간 보안 다이제스트: 랜섬웨어·악성코드·BYOVD EDR (15건) — 2026-05-21
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요