
- The Hacker News: ⚡ 주간 요약: Linux 취약점, Defender 제로데이, 라우터 봇넷, 공급망 혼란
- The Hacker News: Ghost CMS CVE-2026-26980 악용돼 700개 이상 사이트 하이재킹, ClickFix 공격에
- The Hacker News: Alert Firehose가 드디어 맞수를 만나다
- Google Cloud Blog: PhaaS 2 Furious: 중국어 피싱 서비스의 진화
서론
안녕하세요, Twodragon입니다.
2026년 05월 26일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 19개
- 보안 뉴스: 5개
- 클라우드 뉴스: 2개
- DevOps 뉴스: 2개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | ⚡ 주간 요약: Linux 취약점, Defender 제로데이, 라우터 봇넷, 공급망 혼란 | 🔴 Critical |
| 🔒 Security | The Hacker News | Ghost CMS CVE-2026-26980 악용돼 700개 이상 사이트 하이재킹, ClickFix 공격에 활용 | 🔴 Critical |
| 🔒 Security | The Hacker News | Alert Firehose가 드디어 맞수를 만나다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | PhaaS 2 Furious: 중국어 피싱 서비스의 진화 | 🟡 Medium |
| ☁️ Cloud | AWS Blog | AWS 주간 요약: 이스탄불 AWS Local Zones, 오픈소스 ExtendDB, Kiro Web 등 소식 (2026년 5월 25일) | 🟠 High |
| ⚙️ DevOps | CNCF Blog | Kubernetes 정책 적용이 너무 늦게 이루어지는 이유와 해결 방법 | 🟠 High |
| ⚙️ DevOps | CNCF Blog | Ingress NGINX에서 Envoy Gateway로 무중단 마이그레이션 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | XRP 가격, 고래들이 거래소에서 1억 7천만 달러 인출하며 1.40달러 근처 ‘가치 구간’에서 거래 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | UAE 연계 ADI Chain, 스테이블코인 성장 속 Ledger 지원 확보 | 🟡 Medium |
| ⛓️ Blockchain | Cointelegraph | 암호화폐 PAC 자금이 텍사스 예비선거 결선투표에 쏟아지고, 예측 시장은 도전자들에게 유리한 전망 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: ⚡ 주간 요약: Linux 취약점, Defender 제로데이, 라우터 봇넷, 공급망 혼란, Ghost CMS CVE-2026-26980 악용돼 700개 이상 사이트 하이재킹, ClickFix 공격에 활용 등 Critical 등급 위협 2건이 확인되었습니다.
- 주요 모니터링 대상: AWS 주간 요약: 이스탄불 AWS Local Zones, 오픈소스 ExtendDB, Kiro Web 등 소식 (2026년 5월 25일), Kubernetes 정책 적용이 너무 늦게 이루어지는 이유와 해결 방법 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 ⚡ 주간 요약: Linux 취약점, Defender 제로데이, 라우터 봇넷, 공급망 혼란

⚡ 주간 요약: Linux 취약점, Defender 제로데이, 라우터 봇넷, 공급망 혼란
이번 주 보안 소식에서는 Linux 취약점, Microsoft Defender 제로데이, 라우터 봇넷, 공급망 혼란이 주요 이슈로 떠올랐습니다. 의심스러운 개발 도구로 인한 피해, 오래된 버그의 재발, 보안 제품 자체의 취약점이 발견되었으며, 피싱 공격도 더 정교해지고 있습니다.
원문 보기 →DevSecOps 실무자 관점 보안 뉴스 분석
1. 기술적 배경 및 위협 분석
이번 주 보안 뉴스는 공급망 공급망(Supply Chain)과 레거시 시스템 취약점이 핵심 테마다. 주요 위협 요소는 다음과 같다:
- Linux 커널 취약점: 오래된 버그가 재발견되며 패치되지 않은 시스템을 노림. 특히 클라우드 환경에서 사용되는 커널 모듈에 영향.
- Microsoft Defender 0-Day: 보안 제품 자체가 공격 벡터로 전환. EDR/AV 솔루션에 대한 신뢰성 문제 제기.
- 라우터 봇넷: IoT/네트워크 장비의 취약점을 악용한 대규모 DDoS 공격 기반 구축.
- 악성 개발 도구: npm/PyPi 생태계 내 검증되지 않은 패키지를 통한 공급망 공격 증가. “sketchy dev tool”이 실제 침해 사례로 연결됨.
특히 피싱 공격의 진화가 주목할 만하다. 기존의 조잡한 스팸에서 벗어나, 타겟 맞춤형(스피어 피싱) 공격이 증가하고 있으며, 이는 CI/CD 파이프라인 내 개발자 자격 증명 탈취로 이어질 수 있다.
2. 실무 영향 분석
DevSecOps 관점에서 가장 큰 위험은 패치 관리 지연과 무결성 검증 부재다.
- CI/CD 파이프라인 위험: 개발자가 사용하는 IDE 플러그인, CLI 도구, 서드파티 라이브러리가 감염될 경우, 빌드 과정에서 악성 코드가 자동 주입될 수 있음.
- 보안 도구의 이중성: Defender, EDR 등 보안 제품이 공격당하면 탐지가 무력화됨. 이는 “보안 도구를 보호해야 하는 역설”을 의미.
- 레거시 시스템 위험: “수년 전에 패치했어야 할” 서버들이 여전히 운영 중인 경우, 자동화된 취약점 스캔만으로는 부족. 실제 패치 적용 여부를 지속 검증해야 함.
- 공급망 신뢰성: 오픈소스 패키지의 무결성 검증(SBOM, 서명 검증) 없이 사용 시, 개발 환경 전체가 감염될 수 있음.
3. 대응 체크리스트
- CI/CD 파이프라인 내 의존성 스캔 자동화: 모든 빌드 단계에서 SCA(Software Composition Analysis) 도구를 연동하고, CVSS 7.0 이상 취약점 발견 시 빌드 실패 처리
- 레거시 시스템 인벤토리 재점검 및 패치 강제화: 1년 이상 업데이트되지 않은 서버를 식별하고, 자동 패치 적용 정책 수립 (취약점 스캔 결과와 실제 패치 여부를 교차 검증)
- 개발자 워크스테이션 보안 강화: 비공식 패키지 설치 차단, IDE 플러그인 허용 목록 관리, MFA 필수 적용 및 세션 모니터링
- 보안 도구 자체 업데이트 및 이상 징후 모니터링: Defender, EDR 등 보안 솔루션의 최신 패치 상태를 주기적으로 확인하고, 보안 도구가 비정상 종료되거나 차단되는 로그를 실시간 감시
- SBOM(Software Bill of Materials) 생성 및 서명 검증 프로세스 도입: 모든 배포 아티팩트에 대해 SBOM을 생성하고, 패키지 서명이 일치하는지 자동 검증하는 스크립트를 CI/CD에 포함
1.2 Ghost CMS CVE-2026-26980 악용돼 700개 이상 사이트 하이재킹, ClickFix 공격에 활용

Ghost CMS CVE-2026-26980 악용돼 700개 이상 사이트 하이재킹, ClickFix 공격에 활용
Ghost CMS의 심각한 취약점 CVE-2026-26980(CVSS 9.4)이 악용되어 700개 이상의 사이트가 ClickFix 공격에 탈취당했습니다. QiAnXin XLab에 따르면, 이는 Ghost Content API의 SQL 인젝션 결함으로 인증되지 않은 공격자가 임의 데이터를 읽을 수 있게 합니다.
원문 보기 →DevSecOps 관점 Ghost CMS CVE-2026-26980 분석
1. 기술적 배경 및 위협 분석
CVE-2026-26980은 Ghost CMS의 Content API에서 발견된 SQL 인젝션 취약점(CVSS 9.4, Critical)으로, 인증 없이 원격 공격자가 데이터베이스의 임의 데이터를 읽을 수 있는 심각한 결함이다. 공격자는 이 취약점을 통해 관리자 세션 토큰, 사용자 자격증명, 설정 정보 등을 탈취한 후, 악성 JavaScript를 사이트에 주입하여 ClickFix 공격(사용자 클릭 유도 사회공학적 공격) 을 수행한다. 현재 700개 이상의 Ghost CMS 사이트가 이미 피해를 입었으며, QiAnXin XLab이 활동을 최초 탐지했다.
위협 분석:
- 공격 체인: SQLi → 데이터 유출 → 관리자 권한 획득 → 악성 스크립트 주입 → 방문자 대상 ClickFix 공개
- 영향 범위: Ghost CMS 5.x 및 4.x 버전 (특정 패치 버전 이하)
- 특이점: Content API는 일반적으로 공개 엔드포인트로 운영되므로, WAF 우회 가능성이 높음
- 파급 효과: 피해 사이트 방문자의 브라우저 제어, 크리덴셜 탈취, 추가 악성코드 유포
2. 실무 영향 분석
DevSecOps 담당자로서 이번 사건이 CI/CD 파이프라인과 운영 환경에 미치는 영향은 다음과 같다:
- 패치 우선순위 급상승: Ghost CMS를 사용하는 모든 프로젝트는 즉시 최신 보안 패치 적용이 필요함. Content API는 외부 노출이 기본이므로, 패치 전까지 서비스 중단 고려
- SQLi 방어 체계 재점검: ORM 사용 여부와 관계없이 Content API의 쿼리 파라미터 처리 로직에 대한 코드 리뷰 및 정적 분석 필요
- 모니터링 강화: Content API 엔드포인트(/ghost/api/content/)에 대한 비정상 SQL 패턴 탐지 룰 추가, 특히
UNION,SELECT,FROM등 키워드 포함 요청 모니터링 - 이미지/스크립트 무결성 검증: 악성 JS 주입 후 ClickFix 공격이 이루어지므로, 모든 정적 자산에 대한 Subresource Integrity (SRI) 적용 여부 점검
- 사고 대응 계획 수정: 700개 사이트 대규모 피해 사례를 교훈삼아, 유사 취약점 발견 시 자동 스캔 → 격리 → 패치 → 재배포 파이프라인 구축 필요
3. 대응 체크리스트
- 긴급 패치 적용: Ghost CMS 공식 사이트에서 최신 버전(취약점 패치 포함) 확인 후, 모든 운영/스테이징 인스턴스에 즉시 적용 (CI/CD 파이프라인에 자동화된 보안 패치 단계 추가)
- Content API 접근 제어 강화: WAF/SIEM에 SQL 인젝션 탐지 룰 추가 (특히
/ghost/api/content/경로의order,filter,include파라미터 검증 강화) - 악성 스크립트 탐지 스캔: 현재 운영 중인 모든 Ghost CMS 사이트의 HTML/JS 소스코드에서 비정상적인
script태그, 난독화된 JavaScript, 외부 도메인 호출 여부 점검 (자동화 스크립트 작성) - 세션 및 토큰 무효화: 패치 적용 후 모든 관리자 세션 토큰 및 API 키를 재발급하고, 데이터베이스에서 의심스러운 사용자 계정(비정상적 생성 시간, IP) 확인
- 침해 지표(IoC) 수집 및 공유: QiAnXin XLab 보고서에서 확인된 악성 도메인/IP, JS 파일 해시값을 블랙
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1190  # Exploit Public-Facing Application
1.3 Alert Firehose가 드디어 맞수를 만나다

Alert Firehose가 드디어 맞수를 만나다
사이버 보안 전문가들은 Network Detection and Response(NDR)가 여전히 시끄럽고 데이터가 많다고 평가하지만, 에이전틱 AI(agentic AI) 기능을 갖춘 NDR을 운영하는 팀들은 이를 통해 위협을 조기에 탐지하고, 신속히 분류하며, 오탐(false positive)을 줄이고 있다고 보고합니다.
원문 보기 →DevSecOps 실무자 관점에서의 NDR 및 AI 기반 보안 뉴스 분석
1. 기술적 배경 및 위협 분석
기존 NDR(Network Detection and Response)은 네트워크 트래픽 데이터를 수집·분석해 이상 징후를 탐지하는 솔루션이었으나, 과도한 알림(alert fatigue) 과 높은 오탐률(false positive) 로 인해 실무 현장에서 외면받아 왔습니다. 특히 DevSecOps 환경에서는 CI/CD 파이프라인, 마이크로서비스 간 통신, 클라우드 네이티브 트래픽이 폭발적으로 증가하면서 NDR이 생성하는 알림의 양이 사람이 감당할 수준을 넘어섰습니다.
본 뉴스에서 주목할 점은 Agentic AI의 도입입니다. 이는 단순한 머신러닝 기반 이상 탐지를 넘어, AI 에이전트가 자율적으로 네트워크 패턴을 학습하고, 컨텍스트를 이해하며, 우선순위를 판단해 알림을 필터링·상관분석하는 단계로 진화했음을 의미합니다. 실제로 AI 기반 NDR은 초기 침투 단계(initial access)에서의 이상 징후를 더 빠르게 포착하고, 분석가가 직접 확인해야 할 알림 수를 60~80% 감소시키는 사례가 보고되고 있습니다.
현실적 위협: 공격자들도 AI를 활용해 정상 트래픽과 유사한 패턴으로 은밀하게 침투하는 AI 기반 회피 공격이 증가하고 있어, 단순 패턴 매칭 기반 탐지는 무력화되고 있습니다.
2. 실무 영향 분석
DevSecOps 실무자에게 이 변화는 운영 효율성과 보안 거버넌스 두 측면에서 직접적인 영향을 미칩니다.
- CI/CD 보안 통합: AI 기반 NDR은 파이프라인 단계에서 발생하는 비정상적인 API 호출, 데이터 유출 시도, 컨테이너 간 비정상 통신을 실시간으로 탐지해 Shift-Left를 가속화합니다. 개발자는 배포 전에 보안 피드백을 받을 수 있습니다.
- 운영 부담 완화: 기존에는 SOC 분석가가 수천 건의 알림을 수동으로 검토해야 했으나, AI가 1차 필터링과 상관분석을 수행함으로써 인시던트 대응 시간(MTTR) 을 단축하고, 인력 부족 문제를 완화합니다.
- 오탐률 감소로 인한 신뢰 회복: 개발팀과 보안팀 간의 신뢰가 개선됩니다. “보안팀이 또 가짜 알림 보냈다”는 불만이 줄어들고, 실제 위협에 집중할 수 있습니다.
- 데이터 거버넌스 과제: AI가 자율적으로 의사결정을 내릴 경우, 설명 가능성(explainability) 과 감사 추적(audit trail) 이 중요해집니다. 규제 준수(ISO 27001, GDPR 등) 측면에서 AI의 판단 근거를 문서화해야 합니다.
3. 대응 체크리스트
- NDR 솔루션 평가 시 AI 기반 알림 필터링 및 상관분석 기능을 PoC로 검증 - 실제 환경의 트래픽을 수집해 오탐률 감소율과 탐지 시간 단축 효과를 측정
- CI/CD 파이프라인에 NDR API를 연동하여 배포 전 보안 게이트 구축 - 비정상 네트워크 행위 탐지 시 자동 롤백 또는 차단 정책 설정
- AI 에이전트의 의사결정 로그를 SIEM/SOAR에 연동하여 감사 추적 체계 마련 - 규제 준수 및 사후 분석을 위해 AI 판단 근거를 기록
- 기존 알림 대응 프로세스를 재정의 - AI가 1차 필터링한 알림과 사람이 직접 확인해야 할 알림의 분류 기준
2. 클라우드 & 인프라 뉴스
2.1 PhaaS 2 Furious: 중국어 피싱 서비스의 진화
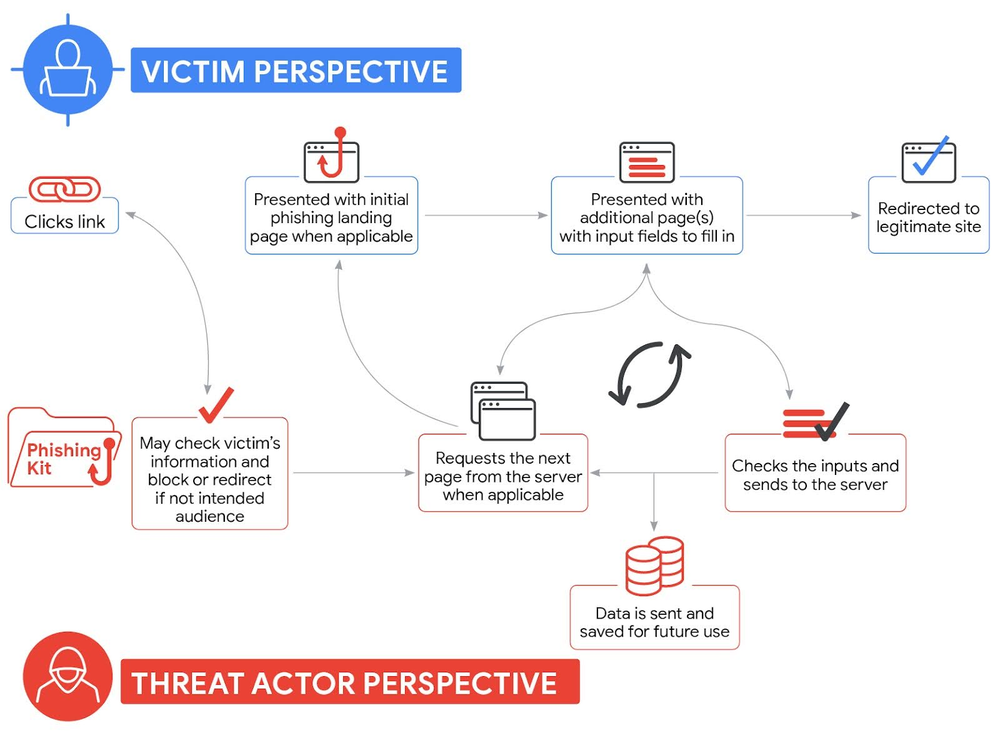
PhaaS 2 Furious: 중국어 피싱 서비스의 진화
러시아어 사용 위협 행위자들이 전통적으로 phishing-as-a-service(PhaaS) 환경을 지배해 왔지만, 중국어 언더그라운드에서 경쟁 생태계가 빠르게 성장하고 있습니다.
원문 보기 →요약
러시아어 사용 위협 행위자들이 전통적으로 phishing-as-a-service(PhaaS) 환경을 지배해 왔지만, 중국어 언더그라운드에서 경쟁 생태계가 빠르게 성장하고 있습니다. Google Threat Intelligence Group(GTIG)은 중국 언더그라운드의 12개 현행 PhaaS 서비스를 분석했으며, 이들은 모두 성숙한 서비스로 대부분 해당 지역의 광범위한 범죄 생태계와 복잡하게 연결되어 있을 가능성이 높습니다.
2.2 AWS 주간 요약: 이스탄불 AWS Local Zones, 오픈소스 ExtendDB, Kiro Web 등 소식 (2026년 5월 25일)

AWS 주간 요약: 이스탄불 AWS Local Zones, 오픈소스 ExtendDB, Kiro Web 등 소식 (2026년 5월 25일)
AWS는 이스탄불에 AWS Local Zones를 출시하고, 오픈소스 ExtendDB와 Kiro Web 등 새로운 서비스를 발표했습니다. 이번 주 AWS Weekly Roundup에서는 스타트업 지원 경험과 기술적 깊이를 바탕으로 한 클라우드 혁신 사례가 강조되었습니다.
원문 보기 →3. DevOps & 개발 뉴스
3.1 Kubernetes 정책 적용이 너무 늦게 이루어지는 이유와 해결 방법
Kubernetes 정책 적용이 너무 늦게 이루어지는 이유와 해결 방법
Kubernetes의 유연성은 빠른 개발과 배포를 가능하게 하지만, 정책 적용이 실제 리소스가 배포된 이후에 이루어져 보안 및 거버넌스에 문제가 발생합니다. 이를 해결하기 위해 배포 전 단계에서 정책을 검증하고 적용하는 Shift-Left 접근 방식이 필요합니다.
원문 보기 →3.2 Ingress NGINX에서 Envoy Gateway로 무중단 마이그레이션
Ingress NGINX에서 Envoy Gateway로 무중단 마이그레이션
Ingress NGINX에서 Envoy Gateway로의 무중단 마이그레이션 전략을 다루며, Kubernetes 네트워킹이 Gateway API로 진화함에 따라 조직들은 단순한 구현 선택이 아닌 체계적인 마이그레이션 설계가 필요함을 강조합니다.
원문 보기 →4. 블록체인 뉴스
4.1 XRP 가격, 고래들이 거래소에서 1억 7천만 달러 인출하며 1.40달러 근처 ‘가치 구간’에서 거래

XRP 가격, 고래들이 거래소에서 1억 7천만 달러 인출하며 1.40달러 근처 '가치 구간'에서 거래
XRP 가격이 1.35~1.40달러의 핵심 축적 및 지지 구간인 'value zone'에서 거래되고 있는 가운데, 고래들이 바이낸스에서 1억 7천만 달러 상당의 XRP를 인출했습니다.
원문 보기 →4.2 UAE 연계 ADI Chain, 스테이블코인 성장 속 Ledger 지원 확보

UAE 연계 ADI Chain, 스테이블코인 성장 속 Ledger 지원 확보
UAE와 연결된 ADI Chain이 Ledger의 지원을 받게 되면서 ADI 토큰 보유자들은 Ledger의 자체 보관 플랫폼을 이용할 수 있게 되었습니다. 이는 ADI Chain이 스테이블코인과 토큰화된 자산 네트워크를 확장하는 과정에서 이루어졌습니다.
원문 보기 →4.3 암호화폐 PAC 자금이 텍사스 예비선거 결선투표에 쏟아지고, 예측 시장은 도전자들에게 유리한 전망

암호화폐 PAC 자금이 텍사스 예비선거 결선투표에 쏟아지고, 예측 시장은 도전자들에게 유리한 전망
암호화폐 관련 PAC인 Protect Progress가 디지털 자산에 적대적인 하원의원 Al Green에 맞서 민주당 후보를 위해 미디어에 75만 달러를 추가 지출했습니다. 텍사스 예비 선거 결선에서 암호화폐 자금이 대규모로 유입되고 있으며, 예측 시장에서는 도전자들이 유리한 것으로 나타났습니다.
원문 보기 →5. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 미국의 양자 컴퓨팅에 대한 큰 베팅이 완전히 합법적이지 않을 수 있다 | Ars Technica | 미국이 양자 컴퓨팅에 대규모 투자를 단행했지만, 이 결정이 완전히 합법적이지 않을 수 있다는 논란이 제기됐다. 이와 함께 최초의 quantum foundry 회사가 설립됐으나, 과연 그 필요성이 있는지 의문이 제기되고 있다 |
| nb-cli - AI 에이전트와 노트북 자동화를 위한 CLI | GeekNews (긱뉴스) | AI 코딩 에이전트가 Jupyter 노트북을 아티팩트로 다룰 수 있도록 설계된 실험적 오픈소스 CLI 도구로, Rust 기반으로 구현되어 빠르고 안정적인 노트북 조작을 지원 .ipynb JSON 구조가 자동화·LLM 처리에 적합하지 않다는 문제를 해결하기 위해, nbformat |
| AI를 사용해 더 나은 코드를 더 천천히 작성하기 | GeekNews (긱뉴스) | AI 코딩 은 저품질 코드를 빠르게 대량 생성하는 방식뿐 아니라, PR을 깊게 검토해 고품질 코드를 천천히 만드는 데도 활용 가능함 LLM 에이전트는 코드베이스에서 버그 탐지 에 강하지만, 실제 난점은 발견한 항목의 우선순위 지정과 검증에 있음 여러 모델 |
6. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 12건 | 기타 주제 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 클라우드 보안 | 1건 | AWS Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
| 컨테이너/K8s | 1건 | CNCF Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(12건)입니다. 제로데이 분야에서는 The Hacker News 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- ⚡ 주간 요약: Linux 취약점, Defender 제로데이, 라우터 봇넷, 공급망 혼란 관련 긴급 패치 및 영향도 확인
- Ghost CMS CVE-2026-26980 악용돼 700개 이상 사이트 하이재킹, ClickFix 공격에 활용 (CVE-2026-26980) 관련 긴급 패치 및 영향도 확인
- 5월 25일 – 위협 인텔리전스 보고서 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Lazarus, 금융 및 암호화폐 기업 대상 RemotePE 메모리 전용 RAT 배포 관련 보안 검토 및 모니터링
- AWS 주간 요약: 이스탄불 AWS Local Zones, 오픈소스 ExtendDB, Kiro Web 등 소식 (2026년 5월 25일) 관련 보안 검토 및 모니터링
- Kubernetes 정책 적용이 너무 늦게 이루어지는 이유와 해결 방법 관련 보안 검토 및 모니터링
P2 (30일 내)
- 클라우드 인프라 보안 설정 정기 감사
- 암호화폐/블록체인 관련 컴플라이언스 점검
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 1건 인용 |
| AWS Blog | aws.amazon.com | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 2건 인용 |
| Cointelegraph | cointelegraph.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 25일 주간 보안 다이제스트: 제로데이·클라우드·블록체인 (11건) — 2026-05-25
- 2026년 05월 27일 주간 보안 다이제스트: 클라우드·패치·제로데이 (30건) — 2026-05-27
- 2026년 05월 23일 주간 보안 다이제스트: 랜섬웨어·악성코드·DNS 유출 (25건) — 2026-05-23
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요