
- Microsoft Security Blog: 유해 검색 결과에서 GPU 채굴까지: ScreenConnect와 Microsoft .NET 유틸리티를
- The Hacker News: MuddyWater, 9개국 표적 정찰 캠페인에서 DLL 사이드로딩 활용
- AWS Security Blog: AWS Customer Incident Response Team을 환영합니다
- Google Cloud Blog: Google의 글로벌 및 데이터 센터 네트워크를 AI 시대에 맞게 진화시킨 방법
서론
안녕하세요, Twodragon입니다.
2026년 05월 27일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | Microsoft Security B | 유해 검색 결과에서 GPU 채굴까지: ScreenConnect와 Microsoft .NET 유틸리티를 악용한 크립토재킹 캠페인 | 🟠 High |
| 🔒 Security | The Hacker News | MuddyWater, 9개국 표적 정찰 캠페인에서 DLL 사이드로딩 활용 | 🟡 Medium |
| 🔒 Security | AWS Security Blog | AWS Customer Incident Response Team을 환영합니다 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA Vera CPU, 경쟁 상대에 강력한 타격을 가하다 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | 기술 심층 분석: AgentCore 결제와 에이전틱 커머스의 혁신 | 🟠 High |
| 🤖 AI/ML | AWS Machine Learning | AWS에서 Amazon Bedrock AgentCore로 확장성이 뛰어난 서버리스 LangGraph 멀티 에이전트 시스템 구축하기 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google의 글로벌 및 데이터 센터 네트워크를 AI 시대에 맞게 진화시킨 방법 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 새 연구: 브라우저에서 AI 보안 확보는 IT 리더들의 최우선 과제 | 🟡 Medium |
| ☁️ Cloud | AWS Korea Blog | Part 3: Kiro로 RDS/Aurora 장애 분석 자동화하기 — 매일 자동으로 보고서 받기 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Copilot Memory에 삭제, 범위 및 Copilot CLI에 대한 더 많은 제어 기능 추가 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: AWS Customer Incident Response Team을 환영합니다 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 유해 검색 결과에서 GPU 채굴까지: ScreenConnect와 Microsoft .NET 유틸리티를 악용한 크립토재킹 캠페인, 기술 심층 분석: AgentCore 결제와 에이전틱 커머스의 혁신, Google의 글로벌 및 데이터 센터 네트워크를 AI 시대에 맞게 진화시킨 방법 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
오늘의 우선순위를 한 가지로 좁히면, 공급망 공격 경로의 일상화입니다. ScreenConnect을 악용한 암호화폐 채굴 캠페인, MuddyWater의 DLL 사이드로딩 정밀 타격, 그리고 AWS CIRT 팀의 사고 대응 체계 공개는 모두 하나의 흐름을 보여줍니다: 공격자는 더 이상 취약점 단독이 아닌, 신뢰받는 도구의 정상 작동 흐름을 감염시키고 있습니다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 CI/CD 파이프라인 내 서드파티 바이너리 서명 검증 자동화의 부재입니다. ScreenConnect나 .NET 유틸리티 같은 일상 도구의 무결성 검증이 빠지면, 실행 시점에 이미 공격자가 내부로 침투한 상태입니다. AWS의 사고 대응팀 구조도 결국은 이러한 사전 검증 실패를 전제로 한 후속 조치임을 기억해야 합니다.
1. 보안 뉴스
1.1 유해 검색 결과에서 GPU 채굴까지: ScreenConnect와 Microsoft .NET 유틸리티를 악용한 크립토재킹 캠페인

유해 검색 결과에서 GPU 채굴까지: ScreenConnect와 Microsoft .NET 유틸리티를 악용한 크립토재킹 캠페인
Microsoft가 SEO 중독과 ScreenConnect를 악용한 cryptojacking 캠페인을 공개했으며, 이는 고성능 PC를 대상으로 GPU 채굴을 수행합니다. 악성 사이트는 AI 챗봇을 통해서도 노출되며, ScreenConnect와 Microsoft .NET 유틸리티가 남용됩니다.
원문 보기 →DevSecOps 관점의 보안 위협 분석: ScreenConnect 악용 크립토재킹 캠페인
1. 기술적 배경 및 위협 분석
본 캠페인은 SEO 중독(Poisoning) 과 AI 챗봇을 통해 합법적인 소프트웨어(예: GPU 유틸리티, 게임) 검색 결과를 악성 사이트로 유도합니다. 사용자가 다운로드한 파일은 ScreenConnect(원격 접속 도구)를 통해 공격자가 시스템에 지속적인 접근 권한을 확보하고, 이후 Microsoft .NET 유틸리티(예: csc.exe, InstallUtil.exe) 를 남용하여 LOLBins(Living-off-the-Land Binaries) 기법으로 페이로드를 은닉 실행합니다. 최종 목적은 고성능 GPU 자원을 점유하여 암호화폐(주로 Monero) 채굴입니다.
핵심 공격 체인:
검색/챗봇 유입 → 가짜 다운로드 사이트 → ScreenConnect 설치 → .NET 유틸리티를 통한 인메모리 실행 → GPU 마이닝 악성코드 배포
위협 요소:
- AI 챗봇 추천 악용: 사용자 신뢰를 기반으로 한 새로운 감염 경로
- 서명된 도구 악용: ScreenConnect는 정상 원격 지원 도구로, 보안 솔루션 우회 가능
- GPU 자원 탈취: 고성능 PC(게이밍, 개발, AI 워크스테이션) 집중 타겟팅
2. 실무 영향 분석
DevSecOps 환경에서 다음 영역에 직접적인 위협이 됩니다:
- CI/CD 파이프라인 러너: GPU를 사용하는 머신러닝/딥러닝 빌드 환경이 감염 시 채굴로 인한 리소스 고갈 및 빌드 지연
- 개발자 워크스테이션: 로컬 GPU 사용 개발자(게임, AI, 데이터 사이언스)가 검색/챗봇을 통해 감염될 가능성
- 클라우드 인스턴스: GPU 인스턴스(예: AWS G4, Azure NC 시리즈)에 원격 접속 도구가 설치된 경우 채굴로 인한 과도한 비용 발생
- 보안 로그 우회: LOLBins 기법으로 기존 EDR/AV 탐지 회피 가능 (정상 프로세스로 위장)
특히 주의할 점: ScreenConnect는 합법적인 원격 지원 도구이므로, 사내 허용 목록에 포함되어 있을 경우 탐지가 어렵습니다. 공격자는 이를 정상적인 IT 지원 활동으로 위장할 수 있습니다.
3. 대응 체크리스트
- GPU 사용 프로세스 모니터링 강화: 비정상적인 GPU 사용률(예: 24시간 100%) 및 알려지지 않은 채굴 프로세스 탐지 규칙 추가 (예:
XMRig,minerd등 시그니처 기반 + 프로세스 동작 이상 탐지) - ScreenConnect 및 유사 원격 도구 사용 정책 재검토: 허용 목록에 등록된 원격 접속 도구에 대해 설치 출처 검증, 사용 시간 제한, 접속 로그 감사 강화
- LOLBins 실행 차단 규칙 적용: .NET 유틸리티(csc.exe, InstallUtil.exe, msbuild.exe)가 비정상적인 인자(예: 네트워크 다운로드, 암호화폐 관련 문자열)로 실행될 경우 차단하는 AppLocker/Windows Defender Application Control 정책 배포
- AI 챗봇/검색 엔진 사용 교육 실시: 개발자 및 엔지니어 대상으로 “검색 결과의 다운로드 링크 신뢰 금지” 및 “공식 사이트 직접 방문” 정책 재교육, 특히 GPU 유틸리티 다운로드 시 주의
- **GPU 인스턴스에 대한 네트워크 아
1.2 MuddyWater, 9개국 표적 정찰 캠페인에서 DLL 사이드로딩 활용

MuddyWater, 9개국 표적 정찰 캠페인에서 DLL 사이드로딩 활용
이란 해킹 그룹 MuddyWater가 2026년 1분기 동안 4개 대륙 9개국의 조직을 대상으로 DLL Side-Loading 기법을 활용한 정찰 캠페인을 펼쳤습니다. Symantec과 Carbon Black의 Threat Hunter Team에 따르면, 이 활동은 산업·전자제조, 교육, 공공, 금융 및 전문 서비스 분야를 표적으로 삼았습니다.
원문 보기 →MuddyWater DLL Side-Loading 공격 분석 (DevSecOps 관점)
1. 기술적 배경 및 위협 분석
MuddyWater(일명 Static Kitten, Seedworm)는 이란 연계 APT 그룹으로, 2026년 1분기 동안 9개국 9개 조직을 대상으로 DLL 사이드로딩(DLL Side-Loading) 기법을 활용한 정찰 캠페인을 전개했다. DLL 사이드로딩은 신뢰된 실행 파일(예: 정상 소프트웨어)이 특정 DLL을 로드할 때 공격자가 미리 위치시킨 악성 DLL이 대신 로드되는 기법이다. 이는 서명된 바이너리를 악용해 보안 솔루션 탐지를 우회한다.
주요 기술적 특징:
- 공급망 공격 연계 가능성: 산업·전자제조, 교육, 공공, 금융·전문 서비스 등 다양한 업종을 타겟으로 함
- 탐지 우회: 정상 애플리케이션(예: Adobe, Microsoft Office)의 DLL 로딩 순서를 악용
- 다단계 감염: 초기 침투 → DLL 사이드로딩 → 백도어 설치 → 데이터 유출 순으로 진행
- 지속성 확보: 레지스트리 Run 키, 스케줄러 작업 등록
2. 실무 영향 분석
DevSecOps 환경에서 이 공격은 다음과 같은 위험을 초래한다:
- CI/CD 파이프라인 보안 위협: 빌드 서버나 에이전트에 DLL 사이드로딩이 발생하면 악성 코드가 배포 파이프라인에 주입될 수 있음
- 컨테이너 이미지 오염: 베이스 이미지나 서드파티 라이브러리에 포함된 DLL이 악용될 경우 프로덕션 환경까지 전파
- 인프라 구성요소 공격: Jenkins, GitLab Runner, Docker 데몬 등 DevSecOps 도구의 DLL 로딩 메커니즘을 타겟팅
- 로깅/모니터링 회피: 정상 프로세스로 위장해 SIEM, EDR 탐지를 우회
- 공급망 리스크 증가: 서드파티 라이브러리나 외부 패키지에 대한 신뢰도 하락
특히 주목할 점: 2026년 1분기 타겟에 금융 서비스가 포함된 점은 DevSecOps 환경에서 민감한 API 키, 데이터베이스 자격증명, 인증서 등이 유출될 위험을 시사한다.
3. 대응 체크리스트
- DLL 로딩 순서 감사: Windows 환경에서 Known DLLs 레지스트리와 SafeDllSearchMode 설정을 검토하고, 애플리케이션별 DLL 로딩 경로를 주기적으로 감사
- CI/CD 파이프라인 무결성 검증: 빌드 서버에서 실행되는 모든 바이너리와 DLL의 서명 및 해시값을 검증하고, 변경 시 알림 설정
- 컨테이너 이미지 스캔 강화: Trivy, Grype 등으로 컨테이너 이미지 내 DLL/라이브러리 취약점 및 비정상 파일 탐지 정책 강화
- 엔드포인트 탐지 규칙 업데이트: DLL 사이드로딩 관련 Sigma 규칙(예: 비정상적인 LoadLibrary 호출, 서명 불일치 DLL 로딩)을 SIEM/EDR에 적용
- 최소 권한 원칙 재검토: DevSecOps 도구(빌드 에이전트, 배포 서버)가 SYSTEM 또는 높은 권한으로 실행되지 않도록 제한하고, 서비스 계정 권한 정기 감사
1.3 AWS Customer Incident Response Team을 환영합니다

AWS Customer Incident Response Team을 환영합니다
AWS Customer Incident Response Team(CIRT)에 대한 블로그 게시물이 2022년 7월 원본에서 2026년 5월 업데이트되었으며, Threat Technique Catalog for AWS(TTC)와 같은 새로운 위협 인텔리전스 리소스, 추가 오픈소스 도구, 그리고 AWS CIRT 지원과 AWS Security Incident R
원문 보기 →다음은 DevSecOps 실무자 관점에서 AWS Customer Incident Response Team (CIRT) 관련 뉴스를 분석한 내용입니다.
1. 기술적 배경 및 위협 분석
AWS CIRT는 고객이 AWS 환경 내에서 보안 사고(침해, 데이터 유출, 계정 탈취 등)에 대응할 수 있도록 지원하는 전문 팀입니다. 2026년 업데이트에서는 Threat Technique Catalog for AWS (TTC) 라는 새로운 위협 인텔리전스 리소스가 추가되었습니다. TTC는 MITRE ATT&CK 프레임워크를 AWS 서비스에 특화시켜, 공격자가 사용할 수 있는 구체적인 기법(예: S3 버킷 정책 악용, IAM 권한 상승, Lambda 함수 백도어 등)을 카탈로그화한 것입니다.
주요 위협 분석:
- 클라우드 네이티브 공격 증가: 공격자는 더 이상 전통적인 네트워크 경계를 넘지 않고, AWS API, 자격 증명, 잘못 구성된 리소스를 직접 공격합니다.
- 자동화된 공급망 공격: CI/CD 파이프라인, IaC 템플릿, 컨테이너 이미지에 대한 악성 코드 주입이 증가합니다.
- 사고 대응 지연의 위험: 사고 발생 시 로그 수집, 포렌식, 증거 보존 절차가 수동으로 진행되면 대응 시간이 길어지고 피해가 확산됩니다.
2. 실무 영향 분석
DevSecOps 실무자에게 이 업데이트는 사고 대응을 ‘코드화’하고 ‘자동화’할 수 있는 도구와 프로세스를 제공합니다.
- 사전 대비 강화: TTC를 활용해 위협 모델링을 구체화하고, IaC(예: Terraform, CloudFormation)에 보안 통제를 사전에 포함시킬 수 있습니다. 예를 들어, “S3 버킷 공개 접근 차단”을 기본 정책으로 코드화하는 식입니다.
- CIRT와의 협업 체계 표준화: AWS CIRT 지원과 관리형 서비스(예: AWS Security Incident Response)의 차이를 명확히 함으로써, 사고 발생 시 어떤 수준의 지원을 받을지 사전에 정의하고, playbook을 자동화할 수 있습니다.
- 오픈소스 도구 활용: AWS가 제공하는 추가 오픈소스 도구(예: 자동 포렌식 수집 스크립트, GuardDuty 연계 알림 봇)를 CI/CD 파이프라인에 통합하면, 사고 탐지부터 초기 대응까지의 시간을 단축할 수 있습니다.
3. 대응 체크리스트
- TTC 기반 위협 모델링 적용: AWS Threat Technique Catalog를 참고하여 현재 IaC 및 CI/CD 파이프라인에서 가장 취약한 3가지 공격 기법을 식별하고, 이를 차단하는 보안 정책을 코드화하세요.
- [ CIRT 연동 playbook 자동화: AWS CIRT 지원 요청 시 자동으로 CloudTrail, VPC Flow Logs, GuardDuty 결과를 수집하고, 사고 증거를 격리된 S3 버킷에 저장하는 Lambda 함수를 배포하세요.
- 사고 대응 훈련 시나리오 업데이트: 정기적인 게임데이나 침투 테스트 시나리오에 TTC 기반의 클라우드 특화 공격(예: IAM 키 탈취 후 리소스 생성)을 포함시켜, CIRT와의 협업 절차를 검증하세요.
- 오픈소스 도구 통합: AWS가 제공하는 오픈소스 포렌식 도구를 CI/CD 파이프라인에 추가하여, 배포 전 자동으로 취약점을 스캔하고, 사고 발생 시 자동 격리(예: 손상된 EC2 인스턴스 분리)가 실행되도록 구성하세요.
- 관리형 서비스와의 SLA 확인: AWS CIRT 지원과 관리형 서비스의 차이를 이해하고, 사고
2. AI/ML 뉴스
2.1 NVIDIA Vera CPU, 경쟁 상대에 강력한 타격을 가하다
NVIDIA Vera CPU, 경쟁 상대에 강력한 타격을 가하다
NVIDIA의 Vera CPU가 에이전틱 AI(agentic AI) 시대에 필요한 빠른 코어와 대역폭을 갖춘 강력한 성능을 제공하며, Phoronix의 초기 벤치마크 결과에서 경쟁 제품을 압도하는 모습을 보여주고 있습니다.
원문 보기 →2.2 기술 심층 분석: AgentCore 결제와 에이전틱 커머스의 혁신

기술 심층 분석: AgentCore 결제와 에이전틱 커머스의 혁신
Amazon Bedrock AgentCore payments가 프리뷰로 출시되어 유료 외부 서비스에 대한 즉시 결제와 수동 청구 설정 없이 사용 가능하며, 소액 결제를 경제적으로 처리하는 스테이블코인 지원 및 에이전트 예산과 거래 한도를 세밀하게 제어할 수 있는 지출 가드레일을 제공합니다.
원문 보기 →요약
Amazon Bedrock AgentCore payments가 프리뷰로 출시되어 유료 외부 서비스에 대한 즉시 결제와 수동 청구 설정 없이 사용 가능하며, 소액 결제를 경제적으로 처리하는 스테이블코인 지원 및 에이전트 예산과 거래 한도를 세밀하게 제어할 수 있는 지출 가드레일을 제공합니다. 이 게시물에서는 AgentCore payments의 기술적 심층 분석을 다룹니다.
2.3 AWS에서 Amazon Bedrock AgentCore로 확장성이 뛰어난 서버리스 LangGraph 멀티 에이전트 시스템 구축하기

AWS에서 Amazon Bedrock AgentCore로 확장성이 뛰어난 서버리스 LangGraph 멀티 에이전트 시스템 구축하기
이 게시물은 AWS에서 LangGraph Agents를 오케스트레이터로 사용하고 Amazon Bedrock AgentCore Memory와 Amazon Bedrock AgentCore Observability를 통합하여 확장성이 뛰어난 서버리스 멀티 에이전트 생성형 AI 시스템을 구축하는 솔루션을 제공합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google의 글로벌 및 데이터 센터 네트워크를 AI 시대에 맞게 진화시킨 방법

Google의 글로벌 및 데이터 센터 네트워크를 AI 시대에 맞게 진화시킨 방법
Google은 지난 25년간의 네트워크 구축 경험을 바탕으로 AI 시대에 진입했으며, AI 애플리케이션은 이전 시대와 달리 컴퓨팅 자원뿐만 아니라 네트워크에 대한 새롭고 까다로운 요구사항을 제기하고 있습니다.
원문 보기 →3.2 새 연구: 브라우저에서 AI 보안 확보는 IT 리더들의 최우선 과제

새 연구: 브라우저에서 AI 보안 확보는 IT 리더들의 최우선 과제
IT 리더들은 Generative AI(GenAI)의 급속한 채택으로 브라우저가 주요 업무 공간이자 AI 기반 워크플로우의 데이터 경로가 됨에 따라, 기업 정보 보호를 위한 브라우저 내 AI 보안을 최우선 과제로 삼고 있습니다.
원문 보기 →3.3 Part 3: Kiro로 RDS/Aurora 장애 분석 자동화하기 — 매일 자동으로 보고서 받기

Part 3: Kiro로 RDS/Aurora 장애 분석 자동화하기 — 매일 자동으로 보고서 받기
이 글은 ”Kiro로 RDS/Aurora 장애 분석 자동화하기” 시리즈의 세 번째 글입니다.
원문 보기 →요약
이 글은 “Kiro로 RDS/Aurora 장애 분석 자동화하기” 시리즈의 세 번째 글입니다. Part 1: “Kiro로 RDS/Aurora 장애 분석 자동화하기 — IDE에서 분석하기” Part 2: “Kiro로 RDS/Aurora 장애 분석 자동화하기 — 터미널에서 분석하기” Part 3 (해당글): “Kiro로 RDS/Aurora 장애 분석 자동화하기 — 매일 자동으로 보고서 받기” 등이 확인되었습니다.
4. DevOps & 개발 뉴스
4.1 Copilot Memory에 삭제, 범위 및 Copilot CLI에 대한 더 많은 제어 기능 추가

Copilot Memory에 삭제, 범위 및 Copilot CLI에 대한 더 많은 제어 기능 추가
GitHub의 Copilot Memory가 공개 미리보기 단계에서 메모리 삭제 기능 개선, 리포지토리 수준의 비활성화 옵션, 그리고 Copilot CLI에서의 추가 메모리 제어 기능을 제공한다.
원문 보기 →4.2 GitHub Code Quality: 저장소 활성화 API
GitHub Code Quality: 저장소 활성화 API
GitHub에서 새로운 Repository Enablement API를 공개 미리보기로 출시하여, 개별 리포지토리에서 GitHub Code Quality를 프로그래밍 방식으로 활성화하고 구성할 수 있게 되었습니다. 이 API는 두 개의 새로운 엔드포인트를 제공합니다.
원문 보기 →4.3 모델 규칙으로 조직에 맞춘 Target Copilot 모델
모델 규칙으로 조직에 맞춘 Target Copilot 모델
GitHub Enterprise 소유자는 이제 조직별로 사용 가능한 Copilot 모델을 세밀하게 제어할 수 있는 대상 모델 규칙을 사용할 수 있습니다. 이를 통해 특정 조직에 특정 모델만 허용하는 방식으로 접근을 관리할 수 있습니다.
원문 보기 →5. 블록체인 뉴스
5.1 TeraWulf, 켄터키주 1GW AI 데이터센터 부지 인수에 주가 11% 급등
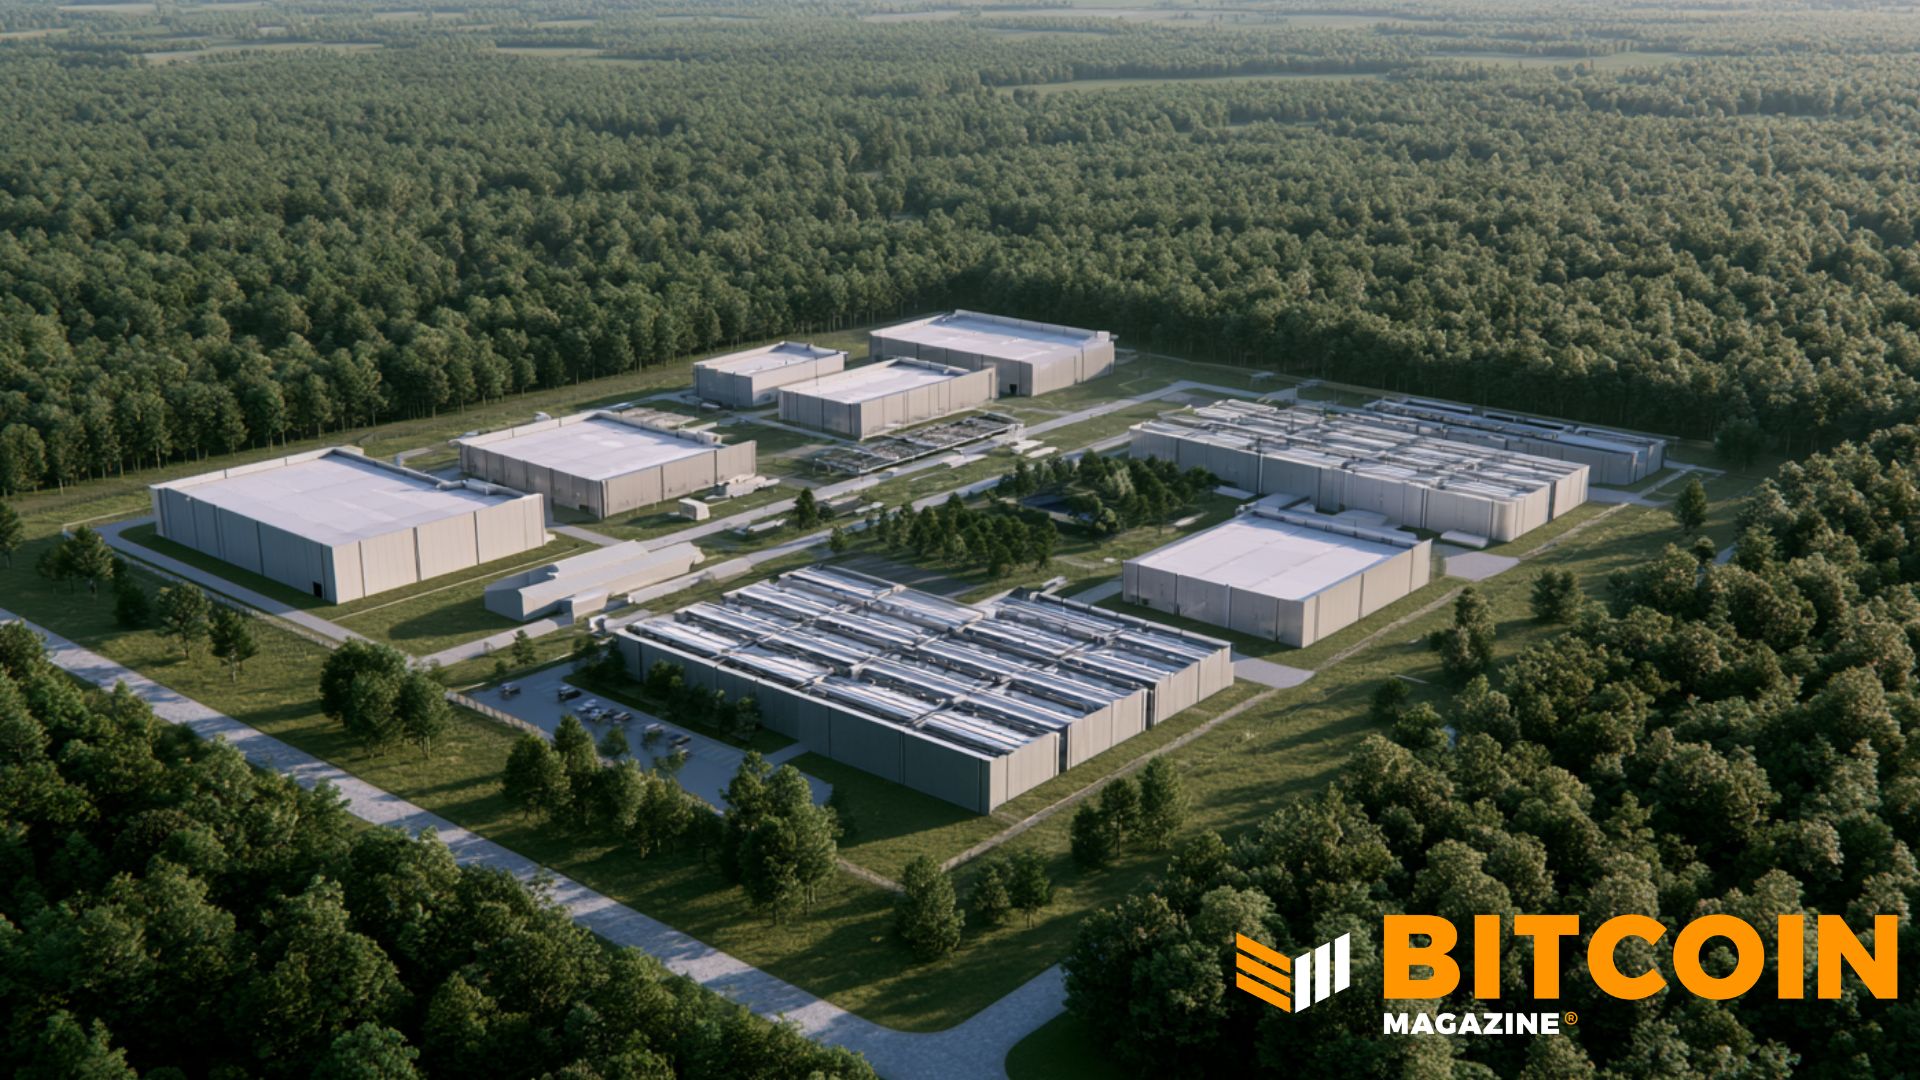
TeraWulf, 켄터키주 1GW AI 데이터센터 부지 인수에 주가 11% 급등
TeraWulf Inc.가 켄터키주에 1 GW 규모의 AI 데이터 센터 부지를 인수하며 고성능 컴퓨팅 인프라로 전환을 가속화했고, 이 소식에 주가가 11% 상승했습니다. 이 내용은 Bitcoin Magazine에 게재되었으며 Micah Zimmerman이 작성했습니다.
원문 보기 →5.2 스마터 웹 컴퍼니, 재무부 전략 강화 속 Bitcoin 10개 추가 매수…보유량 2,869 BTC로 증가
스마터 웹 컴퍼니, 재무부 전략 강화 속 Bitcoin 10개 추가 매수…보유량 2,869 BTC로 증가
런던 상장 기업 The Smarter Web Company가 부채 기반 전략을 통해 10 BTC를 추가 매수하여 총 보유량을 2,869 BTC로 늘렸으며, 이는 Bitcoin 중심의 재무 전략 확장의 일환입니다.
원문 보기 →5.3 Strive의 SATA, BTC 매수 증가 속 Bitcoin 채굴 일일 공급량 전체를 일시적으로 흡수
Strive의 SATA, BTC 매수 증가 속 Bitcoin 채굴 일일 공급량 전체를 일시적으로 흡수
Strive의 SATA 우선주가 Bitcoin 채굴 일일 공급량의 100% 이상을 일시적으로 흡수하며 주요 BTC 축적 수단으로 부상했다. 이는 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 보도한 내용이다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 오픈소스 패키지의 치명적 취약점으로 수백만 AI 에이전트 위협 | Ars Technica | 오픈소스 패키지 Starlette에서 발견된 ‘BadHost’ 취약점으로 인해 수백만 개의 AI 에이전트가 위험에 처했습니다. 이 패키지는 주간 다운로드 수가 3억 2,500만에 달합니다 |
| 압박 | GeekNews (긱뉴스) | curl 유지보수 는 공익성, 엔지니어링 도전, 품질 목표가 결합된 전업 작업이 되었고 주 50시간 안팎으로 이어져 왔음 curl은 약 300억 개 설치 기반 을 가진 전송 라이브러리와 도구로, 보안 실패가 사용자에게 번지지 않게 해야 한다는 부담이 큼 현재 |
| 유휴 Inference GPU Pool을 이용한 GPU Job 스케줄링 | GeekNews (긱뉴스) | 유휴 Inference GPU Pool을 이용한 GPU job 스케줄링: LG AI연구원의 인프라 효율화 사례 LG AI연구원 Platform&Infra Team이 공개한 이번 글은 대규모 언어 모델(LLM) 서비스 운영 과정에서 발생하는 유휴 GPU 자원을 어떻게 연구·실험 작업에 재활용했는지를 다룹니다. AI 서비스 운영 기업은 보통 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 3건 | AWS Security Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(8건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- AWS Customer Incident Response Team을 환영합니다 관련 긴급 패치 및 영향도 확인
- Microsoft, SharePoint RCE 취약점 CVE-2026-45659를 서버 버전 전반에 걸쳐 패치 (CVE-2026-45659) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 유해 검색 결과에서 GPU 채굴까지: ScreenConnect와 Microsoft .NET 유틸리티를 악용한 크립토재킹 캠페인 관련 보안 검토 및 모니터링
- [THN 웨비나] 새로운 AI DDoS 공격이 더욱 교묘해졌습니다. 대응 방법을 알아보세요 관련 보안 검토 및 모니터링
- 기술 심층 분석: AgentCore 결제와 에이전틱 커머스의 혁신 관련 보안 검토 및 모니터링
- AgentWatch: 앰비언트 에이전트를 활용한 사전 예방적 AWS 모니터링 관련 보안 검토 및 모니터링
- Google의 글로벌 및 데이터 센터 네트워크를 AI 시대에 맞게 진화시킨 방법 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA Vera CPU, 경쟁 상대에 강력한 타격을 가하다 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| Microsoft Security Blog | microsoft.com | 본문 1건 인용 |
| The Hacker News | thehackernews.com | 본문 1건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 2건 인용 |
| AWS Korea Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 05월 26일 주간 보안 다이제스트: 제로데이·클라우드·패치 (19건) — 2026-05-26
- 2026년 05월 28일 주간 보안 다이제스트: 악성코드·AI 에이전트·Cisco FMC (25건) — 2026-05-28
- 2026년 05월 24일 주간 보안 다이제스트: 악성코드·클라우드·보안 위협 (15건) — 2026-05-24
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요