
- The Hacker News: Miasma 공급망 공격, 자격증명 탈취 웜으로 Red Hat npm 패키지 손상
- The Hacker News: ⚡ 주간 요약: 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등
- BleepingComputer: 해커, 수천 개 사이트 하이재킹해 ClickFix 및 FakeUpdate 공격 수행
- Google Cloud Blog: Trustpilot이 Gemma를 사용해 데이터 강화를 위한 실시간 아키텍처를 구축한 방법
서론
안녕하세요, Twodragon입니다.
2026년 06월 02일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Miasma 공급망 공격, 자격증명 탈취 웜으로 Red Hat npm 패키지 손상 | 🟠 High |
| 🔒 Security | The Hacker News | ⚡ 주간 요약: 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등 | 🔴 Critical |
| 🔒 Security | BleepingComputer | 해커, 수천 개 사이트 하이재킹해 ClickFix 및 FakeUpdate 공격 수행 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | AI 정책과 정치적 옹호에 대한 우리의 견해 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Google I/O 2026 구축에 Gemini를 활용한 방법 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 미시간에서 인텔리전스 에이지를 위한 인프라 구축 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Trustpilot이 Gemma를 사용해 데이터 강화를 위한 실시간 아키텍처를 구축한 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AlloyDB용 완전 관리형 Remote MCP Server 정식 출시 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | BigQuery Graph를 활용한 식품 공급망 디지털 트윈 모델링 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 자동화된 개인 플랜의 평가 모델 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: ⚡ 주간 요약: 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Miasma 공급망 공격, 자격증명 탈취 웜으로 Red Hat npm 패키지 손상, 해커, 수천 개 사이트 하이재킹해 ClickFix 및 FakeUpdate 공격 수행, 샌드박스 보안이란 무엇인가? 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Miasma 공급망 공격, 자격증명 탈취 웜으로 Red Hat npm 패키지 손상

Miasma 공급망 공격, 자격증명 탈취 웜으로 Red Hat npm 패키지 손상
Miasma 공급망 공격 캠페인이 @redhat-cloud-services 패키지를 손상시켜 개발자 머신에서 자격 증명과 시크릿을 탈취하고 자가 증식 웜을 유포했습니다. 이는 install-time 실행, 자격 증명 수집, CI/CD 타겟팅, 암호화된 유출 등 Mini Shai-Hulud 캠페인의 핵심 전술을 사용합니다.
원문 보기 →DevSecOps 관점에서 Miasma 공급망 공격 분석
1. 기술적 배경 및 위협 분석
Miasma 공격은 Red Hat의 공식 npm 패키지(@redhat-cloud-services)를 손상시켜 개발자 환경을 표적으로 삼은 정교한 공급망 공격입니다. 이 공격은 install-time execution 기법을 사용하여 패키지 설치 시점에 악성 코드가 자동 실행되며, 개발자 머신에서 자격 증명(credential)과 시크릿(secrets)을 탈취합니다. 특히 자기 복제 웜(self-propagating worm) 기능을 포함하여 감염된 환경 내에서 수평적으로 확산되며, CI/CD 파이프라인을 직접 타겟팅하여 빌드 프로세스 중에도 자격 증명을 유출합니다. 데이터 유출은 암호화된 통신(encrypted exfiltration) 을 통해 이루어져 탐지가 어렵습니다.
2. 실무 영향 분석
DevSecOps 실무자에게 가장 심각한 영향은 신뢰할 수 있는 공식 패키지 저장소(Red Hat npm)의 손상입니다. 기존의 서드파티 패키지 검증 프로세스(예: SCA, 취약점 스캔)만으로는 탐지가 어려우며, 특히 다음과 같은 위험이 발생합니다:
- CI/CD 파이프라인 내 자격 증명 유출: GitHub Actions, Jenkins 등에서 사용되는 API 키, 토큰이 노출될 수 있음
- 개발자 환경 전체 감염: 단일 머신 감염이 조직 전체로 확산될 가능성
- 웜 형태의 확산으로 인한 대규모 사고 대응 필요
- Red Hat 생태계 내 신뢰 기반 공격으로 기존 보안 통제 우회
3. 대응 체크리스트
- npm 패키지 설치 시 install script 실행 차단:
npm config set ignore-scripts true적용 및 패키지 설치 전 스크립트 검증 프로세스 도입 - CI/CD 파이프라인에 동적 자격 증명(Dynamic Credentials) 도입: 장기 토큰 대신 단기 세션 토큰이나 OIDC 기반 인증으로 전환
- npm 패키지 서명 검증 강화: npm audit, Snyk, Sigstore 기반 패키지 서명 검증을 CI/CD 파이프라인에 통합
- 개발자 환경 격리 및 모니터링: 개발자 머신에 EDR/네트워크 트래픽 모니터링 도구 설치, 비정상적인 암호화된 외부 통신 탐지
- 사고 대응 플레이북 업데이트: 공급망 공격 특화 대응 절차(패키지 롤백, 자격 증명 즉시 로테이션, 감염 범위 분석) 문서화 및 훈련
1.2 ⚡ 주간 요약: 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등

⚡ 주간 요약: 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등
이번 주 보안 소식에는 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등이 포함되었습니다. 오래된 인증 경로 문제와 저장소 측면의 실수, 이미 실제 환경에서 악용되고 있는 불완전한 패치가 발견되었습니다.
원문 보기 →다음은 DevSecOps 실무자 관점에서 분석한 보고서입니다.
1. 기술적 배경 및 위협 분석
이번 주 보안 뉴스는 공급망 공격, 인증 우회, AI 기반 피싱이라는 세 가지 주요 축으로 요약됩니다.
- New Linux Flaw: 커널 레벨 권한 상승 취약점으로, 컨테이너 환경에서의 Breakout(탈출) 시나리오로 이어질 가능성이 큽니다. 특히
cron과 유사한 스케줄링 메커니즘을 악용한 정황이 언급되어, CI/CD 파이프라인 내에서의 악성 스크립트 실행이 우려됩니다. - PAN-OS Exploit: 이미 ‘patch-ish(패치된 듯한)’ 상태에서 실제 공격이 발생 중입니다. 이는 패치 적용의 지연(lag)이 곧 제로데이 수준의 위협이 될 수 있음을 시사합니다.
- AI-Powered Attacks: AI가 피싱 키트 제작과 악성 코드 난독화를 자동화하여, 과거에는 숙련된 공격자만 가능했던 정교한 공격이 누구나 시도할 수 있는 수준으로 하향 평준화되고 있습니다.
- OAuth Phishing: MFA(다중 인증)를 우회하는 OAuth 토큰 탈취 공격이 증가하고 있으며, 이는 개발자 계정이 탈취되면 전체 CI/CD 환경과 코드 저장소가 위험에 노출될 수 있음을 의미합니다.
2. 실무 영향 분석
DevSecOps 실무자에게 이번 주 뉴스가 시사하는 바는 명확합니다.
- CI/CD 파이프라인 취약점 증가:
curl | sh같은 관행이 여전히 만연한 상황에서, 패키지 레지스트리 오염(poisoned dev tools)이나 악성 GitHub Action이 파이프라인에 삽입될 위험이 매우 높습니다. 단 한 번의 커밋 검증 실패가 전체 프로덕션 환경을 위협할 수 있습니다. - 패치 관리의 한계: PAN-OS 사례에서 보듯, 패치가 발표된 후에도 익스플로잇이 즉시 등장합니다. DevSecOps는 패치 적용 SLA를 단축하고, 패치가 불가능한 환경에서는 가상 패치(예: WAF, IDS)를 즉시 적용해야 합니다.
- AI 위협 대응의 필요성: AI가 생성한 피싱 메일은 기존 SPF/DKIM/DMARC 필터를 우회할 가능성이 높습니다. 이에 대응하기 위해 이상 징후 탐지(Anomaly Detection) 및 행동 기반 분석을 파이프라인에 통합해야 합니다.
- OAuth 보안 강화: 개발자 계정의 OAuth 앱 권한을 최소화하고, 정기적인 액세스 토큰 감사(audit)가 필수입니다. 특히, GitHub App이나 Slack Bot의 권한이 과도하게 부여되지 않았는지 점검해야 합니다.
3. 대응 체크리스트
- 컨테이너 이미지 스캔 강화: 모든 베이스 이미지와 서드파티 라이브러리에 대해 취약점 스캔(Trivy, Grype)을 CI 파이프라인에 통합하고, High/CRITICAL 취약점 발견 시 빌드 차단 정책 적용
- OAuth 및 토큰 감사 자동화: GitHub, GitLab, Slack 등에서 부여된 OAuth 앱과 개인 액세스 토큰을 주간 단위로 감사하고, 미사용/과도한 권한 토큰 즉시 철회
- AI 기반 피싱 대비 교육 및 필터링: 개발자 대상 AI 피싱 시뮬레이션 교육을 분기별로 실시하고, 이메일 게이트웨이에 AI 기반 피싱 탐지 룰셋 업데이트
- 패치 적용 SLA 단축 및 가상 패치 도입: PAN-OS 등 네트워크 장비의 경우,
1.3 해커, 수천 개 사이트 하이재킹해 ClickFix 및 FakeUpdate 공격 수행
해커, 수천 개 사이트 하이재킹해 ClickFix 및 FakeUpdate 공격 수행
DriveSurge로 추적되는 위협 행위자가 손상된 사이트에서 ClickFix 및 FakeUpdates 기법을 사용하여 대규모 멀웨어 유포 캠페인을 운영하고 있으며, 수천 개의 사이트가 하이재킹되었습니다.
원문 보기 →DevSecOps 실무자 관점 분석: DriveSurge의 ClickFix 및 FakeUpdate 공격
1. 기술적 배경 및 위협 분석
DriveSurge 위협 행위자는 수천 개의 웹사이트를 탈취하여 ClickFix와 FakeUpdate 기법을 이용한 대규모 악성코드 유포 캠페인을 운영하고 있습니다.
- ClickFix: 사용자가 웹사이트에서 의심스러운 팝업이나 버튼을 클릭하도록 유도하여 악성 스크립트를 다운로드/실행하게 하는 사회공학적 기법입니다.
- FakeUpdate: 브라우저나 소프트웨어 업데이트 알림으로 위장해 사용자에게 악성 설치 파일을 실행하도록 속입니다.
- 공격자는 취약한 CMS(예: WordPress, Joomla) 플러그인, 오래된 서버 소프트웨어, 또는 탈취된 관리자 자격증명을 통해 사이트를 장악한 것으로 추정됩니다.
- 유포되는 악성코드는 정보 탈취형(예: RedLine, Vidar) 또는 랜섬웨어로 발전할 가능성이 높으며, 방문자 트래픽을 통해 빠르게 확산됩니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 공격은 CI/CD 파이프라인, 애플리케이션 배포 환경, 사용자 신뢰에 직접적인 위협을 줍니다.
- CI/CD 파이프라인: 만약 탈취된 사이트가 내부 개발/스테이징 서버라면, 빌드 프로세스에 악성 코드가 주입될 위험이 있습니다.
- 애플리케이션 보안: 사이트가 정적/동적 콘텐츠를 제공하는 경우, CDN이나 웹서버 설정에 악성 스크립트가 삽입될 수 있습니다.
- 사용자 데이터: ClickFix/FakeUpdate를 통해 유포된 악성코드는 사용자 자격증명, 세션 토큰, API 키를 탈취하여 추가 공격의 발판이 됩니다.
- 규정 준수: GDPR, CCPA 등 개인정보보호 규정 위반 가능성이 있으며, 침해 사고 발생 시 법적 책임이 따를 수 있습니다.
3. 대응 체크리스트
- 웹 애플리케이션 취약점 스캐닝 자동화: CI/CD 파이프라인에 OWASP ZAP, Burp Suite 등 통합하여 배포 전 취약점 탐지
- 서버 및 CMS 업데이트 정책 강화: 모든 웹 서버, CMS 코어, 플러그인/테마를 최신 상태로 유지하고 자동 업데이트 활성화
- 파일 무결성 모니터링 도입: AIDE, Tripwire 등으로 웹 루트 디렉토리 변경 사항을 실시간 감지하고 이상 징후 시 알림
- 최소 권한 원칙 적용: 웹 서버 프로세스, 데이터베이스 계정, 관리자 자격증명에 대해 필요 최소한의 권한만 부여하고 정기적 감사
- 사용자 행동 분석 기반 탐지: WAF(ModSecurity, Cloudflare)와 로그 분석 도구(ELK, Splunk)를 통해 비정상적인 ClickFix/FakeUpdate 패턴 탐지
2. AI/ML 뉴스
2.1 AI 정책과 정치적 옹호에 대한 우리의 견해
AI 정책과 정치적 옹호에 대한 우리의 견해
OpenAI는 AI 정책과 정치적 옹호에 대한 접근 방식으로 투명성, 신중한 규제 및 AI 안전에 대한 지지를 밝히며, 외부 정치 단체가 회사를 대신해 발언하지 않음을 명시했습니다.
원문 보기 →2.2 Google I/O 2026 구축에 Gemini를 활용한 방법
Google I/O 2026 구축에 Gemini를 활용한 방법
Google I/O 2026의 제작 과정에 Gemini가 어떻게 활용되었는지 소개하며, Antigravity Coffee Co. 팝업, 형형색색의 해파리, Timmy TPU 영상 등 다양한 I/O 관련 이미지와 AI라는 단어가 반복적으로 등장하는 콜라주가 포함되어 있습니다.
원문 보기 →2.3 미시간에서 인텔리전스 에이지를 위한 인프라 구축
미시간에서 인텔리전스 에이지를 위한 인프라 구축
OpenAI가 Stargate 프로젝트의 일환으로 미시간주에 1GW 규모의 데이터 센터 건설을 시작했습니다. 이는 AI 인프라를 확장하여 접근성을 높이고 일자리를 창출하며 지역사회를 지원하기 위한 목적입니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Trustpilot이 Gemma를 사용해 데이터 강화를 위한 실시간 아키텍처를 구축한 방법
Trustpilot이 Gemma를 사용해 데이터 강화를 위한 실시간 아키텍처를 구축한 방법
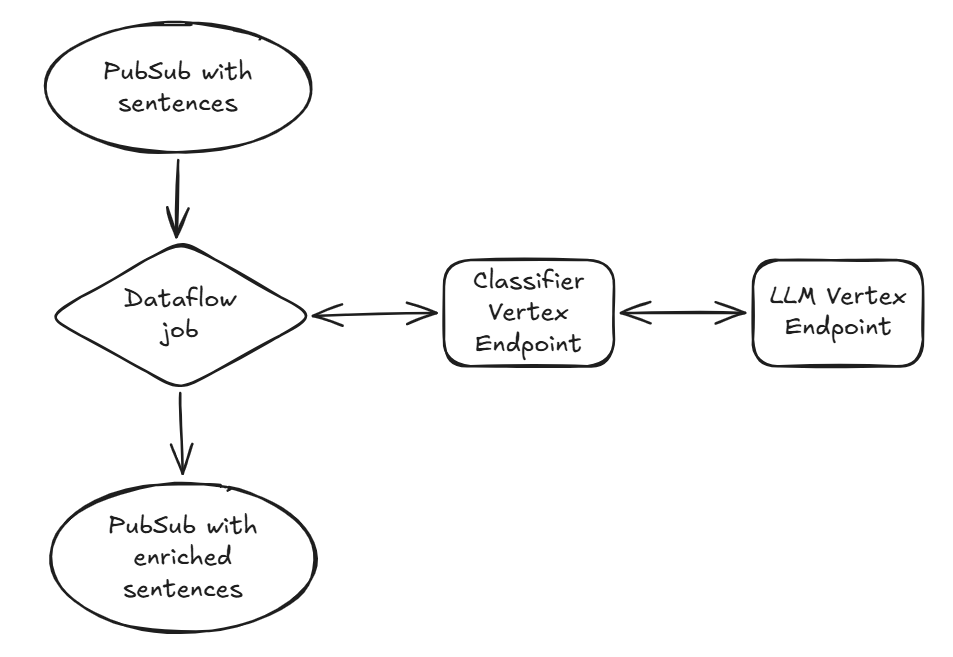
Trustpilot은 Gemma 모델을 활용하여 실시간으로 수백만 건의 사용자 리뷰를 처리하는 고성능 스트리밍 파이프라인을 구축했습니다. 이는 엄격한 지연 시간과 비용 제약 하에서 기존의 custom machine learning에서 generative AI로의 전환을 의미합니다.
원문 보기 →3.2 AlloyDB용 완전 관리형 Remote MCP Server 정식 출시
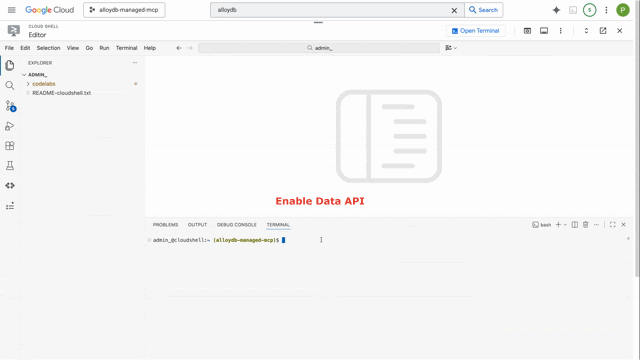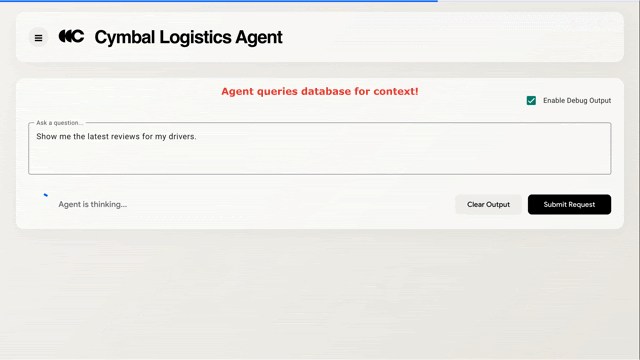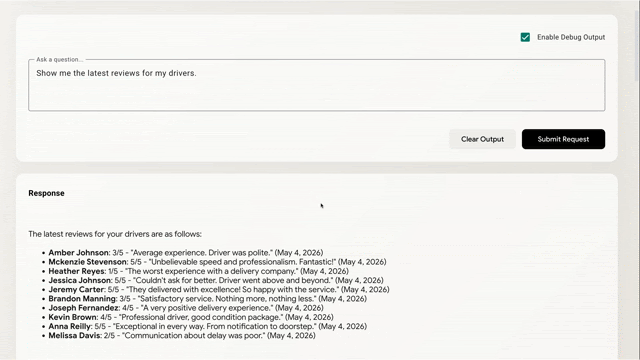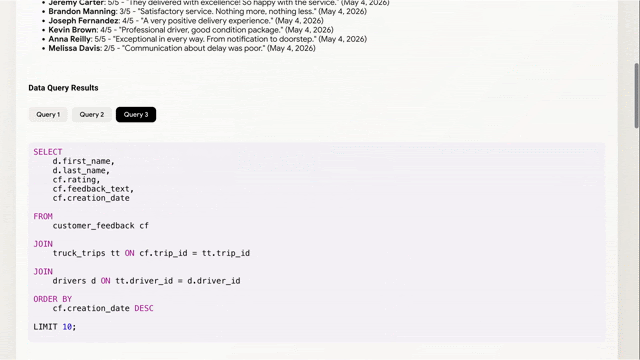
AlloyDB용 완전 관리형 Remote MCP Server 정식 출시
AlloyDB용 완전 관리형 Remote MCP Server가 정식 출시되었습니다. 이 서버는 AI 에이전트가 운영 데이터베이스에 접근하여 더 신뢰할 수 있는 맥락을 활용할 수 있도록 지원합니다.
원문 보기 →3.3 BigQuery Graph를 활용한 식품 공급망 디지털 트윈 모델링

BigQuery Graph를 활용한 식품 공급망 디지털 트윈 모델링
BigQuery Graph를 활용해 식품 공급망의 디지털 트윈을 모델링하는 방법을 소개하며, 레스토랑 체인 성장 과정에서 발생하는 채찍 효과(bullwhip effect) 같은 마찰을 해결하기 위해 비즈니스의 디지털 복제본이 필요함을 설명합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 자동화된 개인 플랜의 평가 모델
자동화된 개인 플랜의 평가 모델
GitHub Copilot이 개인 사용자에게 평가 모델(evaluation models)에 대한 접근을 제공하며, 이 모델들은 Copilot 자동 모드 선택(auto model selection)에서 제공될 수 있습니다. 사용자는 Copilot을 통해 평가 모델 사용을 비활성화할 수 있습니다.
원문 보기 →4.2 샌드박스 보안이란 무엇인가?
샌드박스 보안이란 무엇인가?
Sandbox Security는 격리 기술인 샌드박싱에 정책과 통제를 더해 실제 환경에서 경계가 유지되도록 하는 보안 계층입니다. State of Agentic AI 보고서에 따르면 응답자의 40%가 에이전틱 AI 확장의 최대 과제로 보안을 꼽았습니다.
원문 보기 →4.3 GitHub Copilot 청구 및 요금제 업데이트
GitHub Copilot 청구 및 요금제 업데이트
GitHub Copilot의 사용량 기반 요금제가 모든 사용자에게 적용되었으며, Copilot 코드 리뷰가 GitHub Actions 시간을 소비하게 되었습니다. 이 변경 사항은 최근 블로그 게시물을 통해 발표되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 CME Group, 24시간 암호화폐 선물 및 옵션 거래 개시, Bitcoin 변동성 계약 출시
CME Group, 24시간 암호화폐 선물 및 옵션 거래 개시, Bitcoin 변동성 계약 출시
CME Group이 CME Globex 플랫폼에서 연중무휴 24시간 암호화폐 선물 및 옵션 거래를 시작했으며, Bitcoin 변동성 계약도 함께 출시했습니다. 이 소식은 Bitcoin Magazine이 Micah Zimmerman의 기사를 통해 처음 보도했습니다.
원문 보기 →5.2 Coinbase 임원, CLARITY Act 상원 본회의 상정 앞두고 암호화폐의 ‘Dodd-Frank 모멘트’ 가능성 제기
Coinbase 임원, CLARITY Act 상원 본회의 상정 앞두고 암호화폐의 'Dodd-Frank 모멘트' 가능성 제기
Coinbase의 Faryar Shirzad는 CLARITY Act가 이번 달 상원 표결을 앞두고 암호화폐 업계의 'Dodd-Frank Act moment'가 될 수 있다고 말했습니다. 이 법안은 암호화폐 규제의 중요한 전환점이 될 것으로 기대됩니다.
원문 보기 →5.3 Strategy가 Bitcoin 32개를 매도했다… 그리고 그건 좋은 일이다
Strategy가 Bitcoin 32개를 매도했다… 그리고 그건 좋은 일이다
Strategy가 32 BTC를 매도했지만, 이는 Bitcoin treasury 모델을 강화할 수 있는 긍정적인 신호로 평가됩니다. Michael Saylor의 ”절대 비트코인을 팔지 말라”는 원칙과 달리 이번 매도는 전략적 결정으로 보입니다. 이 소식은 Bitcoin Magazine의 Nick Ward 기사에서 처음 보도되었습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| AI 에이전트가 코드를 실험하고 개선하는 법 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 Karpathy의 AutoResearch 방법론을 라이브 스트리밍에 적용하여, AI 에이전트가 코드를 자율적으로 수정·빌드·실험·판정하는 루프를 구축하고 스트리밍 품질(QoE)을 17% 개선한 사례를 소개합니다 |
| 수십 개의 Red Hat 패키지가 공식 NPM 채널을 통해 백도어 처리됨 | Ars Technica | Red Hat의 공식 NPM 채널을 통해 수십 개의 Red Hat 패키지가 백도어 처리되었습니다. 영향을 받은 패키지를 다운로드한 사용자는 즉시 조사해야 합니다 |
| GitHub와 소프트웨어에 대한 범죄 | GeekNews (긱뉴스) | GitHub 는 개발 인프라의 핵심처럼 쓰이지만, 잦은 인시던트·느린 페이지·브라우저 깨짐 때문에 기본 신뢰성이 흔들린다는 평가를 받음 Microsoft는 agentic workflows 로 부하가 급증했다고 밝혔지만, GitHub와 Copilot·agent 기능을 직접 밀어 넣어 사용을 유도했다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 7건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, OpenAI Blog 관련 동향, NVIDIA AI Blog 관련 동향 |
| 클라우드 보안 | 3건 | OpenAI Blog 관련 동향, NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 공급망 보안 | 3건 | The Hacker News 관련 동향, BleepingComputer 관련 동향, Google Cloud Blog 관련 동향 |
| 인증 보안 | 2건 | The Hacker News 관련 동향, BleepingComputer 관련 동향 |
이번 주기의 핵심 트렌드는 기타(7건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- ⚡ 주간 요약: 새로운 Linux 취약점, PAN-OS 익스플로잇, AI 기반 공격, OAuth 피싱 등 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Miasma 공급망 공격, 자격증명 탈취 웜으로 Red Hat npm 패키지 손상 관련 보안 검토 및 모니터링
- 해커, 수천 개 사이트 하이재킹해 ClickFix 및 FakeUpdate 공격 수행 관련 보안 검토 및 모니터링
- Red Hat npm 패키지가 개발자 자격 증명 탈취를 위해 손상됨 관련 보안 검토 및 모니터링
- 이번 달 Google Cloud가 AI 분야에서 발표한 내용 관련 보안 검토 및 모니터링
P2 (30일 내)
- AI 정책과 정치적 옹호에 대한 우리의 견해 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| BleepingComputer | bleepingcomputer.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 06월 01일 주간 보안 다이제스트: 블록체인·보안 위협·봇넷 (12건) — 2026-06-01
- 2026년 06월 03일 주간 보안 다이제스트: 제로데이·클라우드·패치 (30건) — 2026-06-03
- 2026년 05월 30일 주간 보안 다이제스트: 제로데이·AI 에이전트·클라우드 (27건) — 2026-05-30
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요