
- The Hacker News: Google 2026년 6월 Android 업데이트, 124개 취약점 패치 중 하나는 활발히 악용됨
- The Hacker News: Gamaredon, WinRAR 취약점 악용해 GammaWorm 및 GammaSteel로 우크라이나 공격
- The Hacker News: Oracle WebLogic CVE-2024-21182, 활발한 익스플로잇 이후 KEV 카탈로그에 추가됨
- Google Cloud Blog: Google Cloud Storage MCP 서버로 비정형 데이터와 AI 에이전트 연결하기
서론
안녕하세요, Twodragon입니다.
2026년 06월 03일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Google 2026년 6월 Android 업데이트, 124개 취약점 패치 중 하나는 활발히 악용됨 | 🔴 Critical |
| 🔒 Security | The Hacker News | Gamaredon, WinRAR 취약점 악용해 GammaWorm 및 GammaSteel로 우크라이나 공격 | 🟠 High |
| 🔒 Security | The Hacker News | Oracle WebLogic CVE-2024-21182, 활발한 익스플로잇 이후 KEV 카탈로그에 추가됨 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 산업용 소프트웨어 리더들, NVIDIA NemoClaw로 안전하고 자율적인 AI 엔지니어 구축 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA, Microsoft와 협력해 에이전틱 AI 배포를 위한 통합 스택 구축, Windows 디바이스부터 클라우드, 로컬까지 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | Travelers, OpenAI와 협력해 AI 기반 보험 청구 처리를 전국적으로 도입 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud Storage MCP 서버로 비정형 데이터와 AI 에이전트 연결하기 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Spanner Graph 알고리즘 발표: 연결된 데이터를 위한 Google급 인텔리전스 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 데이터 레이크 가속화: gcs-analytics-core로 Apache Iceberg와 Spark 최적화 | 🟠 High |
| ⚙️ DevOps | GitHub Changelog | GPT-4.1 지원 중단 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Google 2026년 6월 Android 업데이트, 124개 취약점 패치 중 하나는 활발히 악용됨 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Gamaredon, WinRAR 취약점 악용해 GammaWorm 및 GammaSteel로 우크라이나 공격, Oracle WebLogic CVE-2024-21182, 활발한 익스플로잇 이후 KEV 카탈로그에 추가됨, 데이터 레이크 가속화: gcs-analytics-core로 Apache Iceberg와 Spark 최적화 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Google 2026년 6월 Android 업데이트, 124개 취약점 패치 중 하나는 활발히 악용됨

Google 2026년 6월 Android 업데이트, 124개 취약점 패치 중 하나는 활발히 악용됨
Google이 2026년 6월 Android 업데이트에서 124개의 보안 취약점을 패치했으며, 그중 Framework 구성 요소의 고위험 결함(CVE-2025-48595, CVSS 8.4)이 활발히 악용되고 있습니다. 이 결함은 사용자 상호작용 없이 권한 상승이 가능한 취약점입니다.
원문 보기 →Google 2026년 6월 Android 보안 업데이트 분석 (DevSecOps 관점)
1. 기술적 배경 및 위협 분석
2026년 6월 Android 보안 업데이트는 총 124개의 취약점을 패치했으며, 그중 CVE-2025-48595 (CVSS 8.4, High)는 Framework 컴포넌트에서 사용자 상호작용 없이 권한 상승(Privilege Escalation)이 가능한 취약점으로, 이미 실제 공격(actively exploited)이 확인되었다. 이 취약점은 공격자가 별도의 사용자 동의나 조작 없이도 시스템 권한을 획득할 수 있어, 기기 내 민감 데이터 접근, 악성 앱 설치, 추가 백도어 설치 등으로 이어질 수 있다. CVSS 8.4는 “High” 심각도지만, 실제 공격이 발생한 점과 비인가 권한 상승 특성을 고려하면 실질적 위험도는 Critical에 준한다고 볼 수 있다.
2. 실무 영향 분석
DevSecOps 파이프라인 관점:
- 테스트 환경: CI/CD 파이프라인에서 Android 에뮬레이터 또는 실제 기반 테스트 시, 패치되지 않은 기기에서는 권한 상승 공격에 노출될 수 있음
- 모바일 앱 보안: 앱이 Framework 레벨의 권한을 요구하거나, WebView/Content Provider 등 공격 표면이 넓은 컴포넌트 사용 시 위험 증가
- 배포 전략: 사용자 기기 업데이트가 즉시 이루어지지 않으므로, 보안 패치 적용률 모니터링과 fallback 보안 조치가 필요
- CI/CD 보안: 빌드 서버, 테스트 기기 등이 최신 보안 패치를 적용하지 않으면, 공격자가 파이프라인 내부로 침투할 경로가 될 수 있음
3. 대응 체크리스트
- Android SDK 및 빌드 환경 업데이트: CI/CD 파이프라인에서 사용 중인 Android SDK, NDK, 에뮬레이터 이미지를 2026년 6월 보안 패치가 포함된 버전으로 즉시 업데이트
- 취약점 스캐닝 강화: CVE-2025-48595에 특화된 정적/동적 분석 규칙을 SAST/DAST 도구에 추가하고, 기존 앱 코드에서 Framework 권한 상승 패턴을 검토
- 앱 권한 최소화 및 보안 강화: 앱이 불필요하게 높은 권한(특히 시스템 권한)을 요청하지 않도록 권한 모델 재검토, Content Provider 및 Intent 필터에 대한 접근 제어 강화
- 사용자 업데이트 독려 및 모니터링: 배포된 앱 내에서 사용자 기기의 보안 패치 레벨을 확인하고, 패치되지 않은 기기에서는 민감 기능 제한 또는 업데이트 알림 표시
- 침해 사고 대응 계획 업데이트: 이 취약점을 통한 침해 시나리오를 포함한 IR(Incident Response) 플레이북 업데이트 및 모의 훈련 실시
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
    - T1068  # Exploitation for Privilege Escalation
1.2 Gamaredon, WinRAR 취약점 악용해 GammaWorm 및 GammaSteel로 우크라이나 공격

Gamaredon, WinRAR 취약점 악용해 GammaWorm 및 GammaSteel로 우크라이나 공격
러시아 해킹 그룹 Gamaredon이 WinRAR의 경로 탐색 취약점 CVE-2025-8088을 악용하여 GammaWorm과 GammaSteel 같은 여러 악성코드 패밀리를 유포하고 있습니다. Sekoia에 따르면, 이 공격은 HTML Application 페이로드 GammaPhish를 통해 데이터 탈취 및 확산을 목표로 합니다.
원문 보기 →DevSecOps 관점에서 Gamaredon의 WinRAR 취약점 악용 분석
1. 기술적 배경 및 위협 분석
Gamaredon(일명 Armageddon, Shuckworm)은 우크라이나를 주요 표적으로 삼는 러시아 해킹 그룹으로, 이번 공격에서는 CVE-2025-8088이라는 WinRAR의 경로 탐색(Path Traversal) 취약점을 악용했습니다. 해당 취약점은 WinRAR이 압축 해제 시 파일 경로를 적절히 검증하지 않아, 공격자가 악의적인 HTML Application(.hta) 페이로드(GammaPhish)를 시스템 임의 위치에 배포할 수 있게 합니다. 이후 GammaPhish는 추가 페이로드로 GammaWorm(자가 전파 웜)과 GammaSteel(데이터 탈취 악성코드)를 다운로드합니다. 이는 전형적인 다단계 감염 체인으로, 초기 침투부터 측면 이동, 데이터 유출까지 자동화된 공격 흐름을 보여줍니다.
2. 실무 영향 분석
DevSecOps 실무자 입장에서 이 위협은 CI/CD 파이프라인, 엔드포인트 보안, 아티팩트 관리 세 영역에 직접적인 영향을 미칩니다:
- CI/CD 파이프라인에서 WinRAR을 사용한 압축/해제 작업이 있다면, 취약한 버전(6.23 이전)이 포함된 빌드 에이전트가 감염 경로가 될 수 있습니다.
- 아티팩트 저장소에 업로드된 압축 파일이 악성 경로를 포함할 경우, 다운로드 시 자동 해제 과정에서 페이로드가 실행될 위험이 있습니다.
- 엔드포인트에서는 사용자가 이메일 첨부파일 등을 통해 감염된 RAR 파일을 열면 GammaWorm이 네트워크 내 측면 이동을 시작합니다.
3. 대응 체크리스트
- WinRAR 최신 버전(6.24 이상)으로 업데이트: 모든 개발자, CI/CD 에이전트, 운영 서버에서 CVE-2025-8088 패치 적용 여부 확인
- CI/CD 파이프라인에서 압축 해제 시 경로 검증 로직 추가: Python의
zipfile.extractall()등 사용 시sanitize_path함수 구현 또는 안전한 라이브러리(예:patool)로 대체 - 아티팩트 스캔 정책 강화: 모든 업로드된 압축 파일에 대해 경로 탐지 시그니처 기반 스캔(예: YARA 룰) 적용
- 엔드포인트에서 .hta 파일 실행 제한: Windows Defender Application Control 또는 AppLocker로
mshta.exe실행 차단 정책 배포 - 네트워크 세그먼트 분리 및 이상 트래픽 모니터링: GammaWorm의 SMB 기반 전파 행위 탐지를 위해 EDR 솔루션에 비정상 파일 공유 접근 탐지 룰 추가
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.3 Oracle WebLogic CVE-2024-21182, 활발한 익스플로잇 이후 KEV 카탈로그에 추가됨

Oracle WebLogic CVE-2024-21182, 활발한 익스플로잇 이후 KEV 카탈로그에 추가됨
미국 CISA가 Oracle WebLogic Server의 고위험 취약점 CVE-2024-21182(CVSS 7.5)를 실제 공격 사례를 근거로 KEV Catalog에 추가했습니다. 이 취약점은 인증되지 않은 공격자가 네트워크 접근을 통해 취약한 서버를 장악할 수 있게 합니다.
원문 보기 →Oracle WebLogic CVE-2024-21182 DevSecOps 실무자 분석
1. 기술적 배경 및 위협 분석
CVE-2024-21182는 Oracle WebLogic Server의 T3 프로토콜 처리 과정에서 발생하는 원격 코드 실행(RCE) 취약점으로, CVSS 7.5(High) 등급을 받았다. 주요 특징은 다음과 같다:
- 인증 불필요: 공격자는 네트워크 접근만으로 별도 인증 없이 취약점을 악용 가능
- T3 프로토콜 취약점: WebLogic의 Java RMI 통신에 사용되는 T3 프로토콜의 역직렬화 처리 결함
- CISA KEV 등재: 실제 공격 사례가 확인되어 CISA의 Known Exploited Vulnerabilities(KEV) 카탈로그에 추가됨
- 영향 범위: Oracle WebLogic Server 12.2.1.4.0 및 14.1.1.0.0 버전이 주요 대상으로 확인됨
이 취약점은 2024년 Oracle Critical Patch Update(CPU)에서 패치되었으나, 패치 적용이 지연된 환경에서 활발히 악용되고 있다. 공격자는 T3 프로토콜을 통해 악성 직렬화 객체를 전송하여 서버를 완전히 장악할 수 있다.
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 다음과 같은 실무적 영향을 미친다:
- CI/CD 파이프라인 위험: WebLogic Server를 사용하는 애플리케이션 배포 파이프라인에서 취약한 버전이 사용될 경우, 빌드/배포 과정에서 공격에 노출될 수 있음
- 운영 환경 위험: 레거시 시스템이나 패치 주기가 긴 엔터프라이즈 환경에서 특히 취약
- 컨테이너 환경: Docker/Kubernetes에서 WebLogic 이미지를 사용하는 경우, 기본 이미지의 취약점이 그대로 전파될 위험
- 규정 준수 위험: KEV 등재로 인해 FedRAMP, PCI DSS 등 규제 환경에서 패치 미적용 시 컴플라이언스 위반 가능성
3. 대응 체크리스트
- Oracle Critical Patch Update(CPU) 2024년 4분기 이상 버전으로 WebLogic Server 업데이트 및 패치 적용 여부 즉시 확인
- T3 프로토콜이 필요하지 않은 환경에서는 WebLogic 콘솔 또는
setDomainEnv.sh에서-Dweblogic.security.disableT3=true플래그를 통해 T3 프로토콜 비활성화 - CI/CD 파이프라인에 취약점 스캐닝 도구(예: Trivy, Snyk)를 통합하여 WebLogic 이미지 빌드 시 CVE-2024-21182 탐지 및 차단 정책 적용
- 네트워크 접근 제어(NAC) 강화: WebLogic T3 포트(기본 7001)에 대한 외부 접근을 VPN 또는 화이트리스트 IP로 제한하고, 침입 탐지 시스템(IDS)에서 T3 트래픽 모니터링 활성화
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
2. AI/ML 뉴스
2.1 산업용 소프트웨어 리더들, NVIDIA NemoClaw로 안전하고 자율적인 AI 엔지니어 구축

산업용 소프트웨어 리더들, NVIDIA NemoClaw로 안전하고 자율적인 AI 엔지니어 구축
NVIDIA와 12개 이상의 엔지니어링 소프트웨어 기업들이 GTC Taipei at COMPUTEX에서 NVIDIA NemoClaw를 활용해 안전하고 자율적인 AI 엔지니어를 구축하고 있다.
원문 보기 →요약
NVIDIA와 12개 이상의 엔지니어링 소프트웨어 기업들이 GTC Taipei at COMPUTEX에서 NVIDIA NemoClaw를 활용해 안전하고 자율적인 AI 엔지니어를 구축하고 있다. 이는 시뮬레이션 시간을 획기적으로 단축시킨 가속 컴퓨팅의 성과를 바탕으로, CAD, 메싱, 시뮬레이션 설정 및 디버깅, 후처리 등 엔드투엔드 워크플로우의 남은 과제를 해결하는 데 초점을 맞춘다.
2.2 NVIDIA, Microsoft와 협력해 에이전틱 AI 배포를 위한 통합 스택 구축, Windows 디바이스부터 클라우드, 로컬까지
NVIDIA, Microsoft와 협력해 에이전틱 AI 배포를 위한 통합 스택 구축, Windows 디바이스부터 클라우드, 로컬까지
NVIDIA와 Microsoft가 Windows 디바이스, Azure 클라우드, 로컬 배포를 아우르는 통합 스택을 통해 Agentic AI 배포를 지원한다고 발표했다. 이는 빠른 하드웨어, 보안 런타임, 반응형 데이터 레이어, 장기 추론에 최적화된 모델을 포함한 전체 스택을 개발자에게 제공하는 것을 목표로 한다.
원문 보기 →2.3 Travelers, OpenAI와 협력해 AI 기반 보험 청구 처리를 전국적으로 도입
Travelers, OpenAI와 협력해 AI 기반 보험 청구 처리를 전국적으로 도입
Travelers가 OpenAI와 협력하여 AI 기반 Claim Assistant를 구축, 전국적으로 고객의 보험 청구 접수를 안내하고 24/7 지원을 제공하며 수요 급증 시 운영을 확장하고 있다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Cloud Storage MCP 서버로 비정형 데이터와 AI 에이전트 연결하기
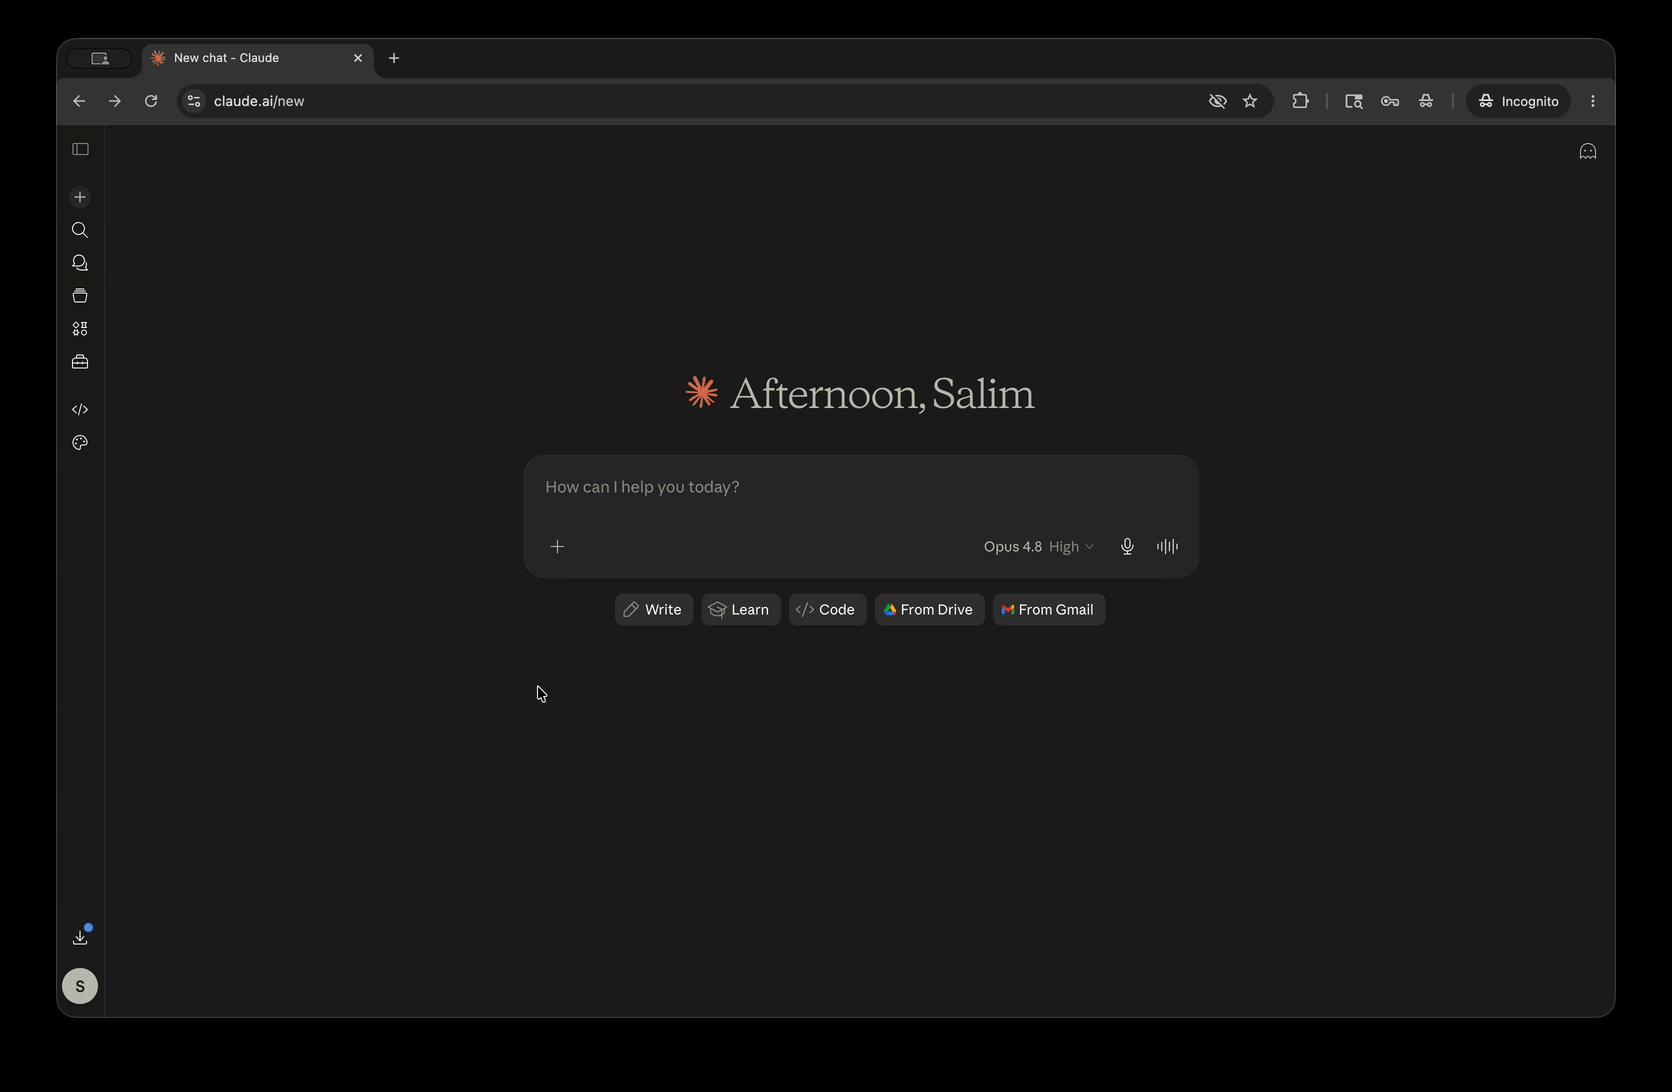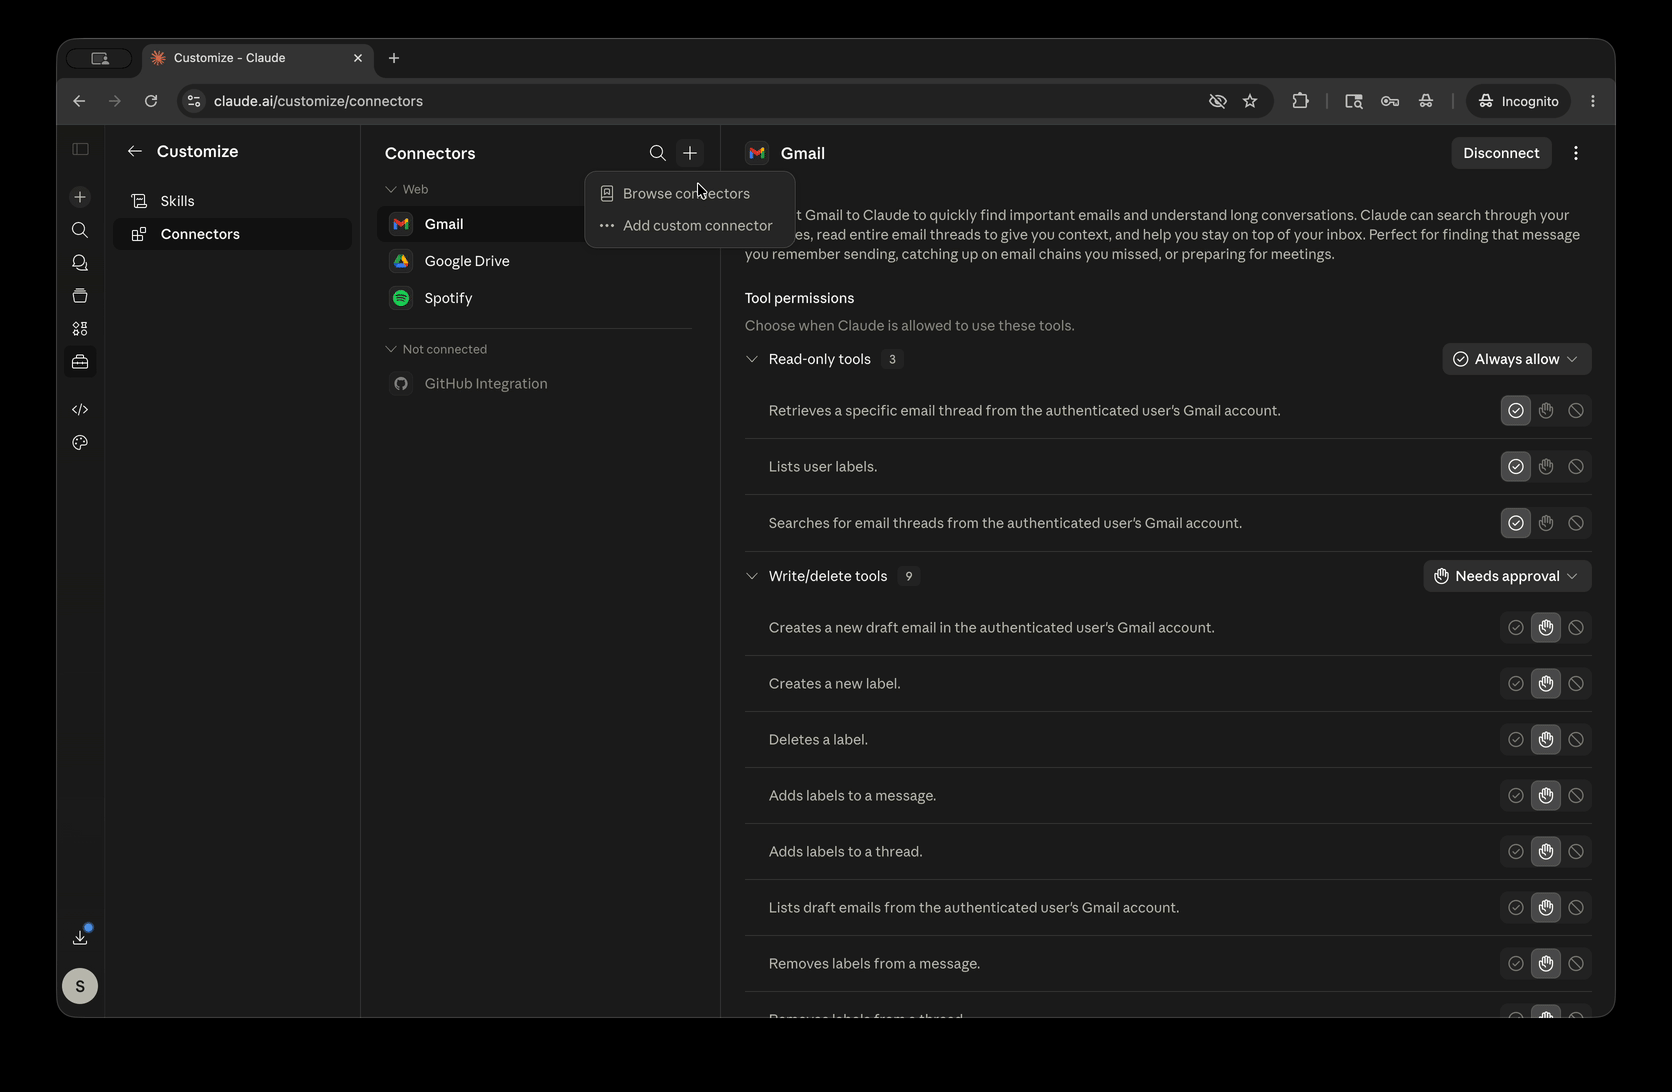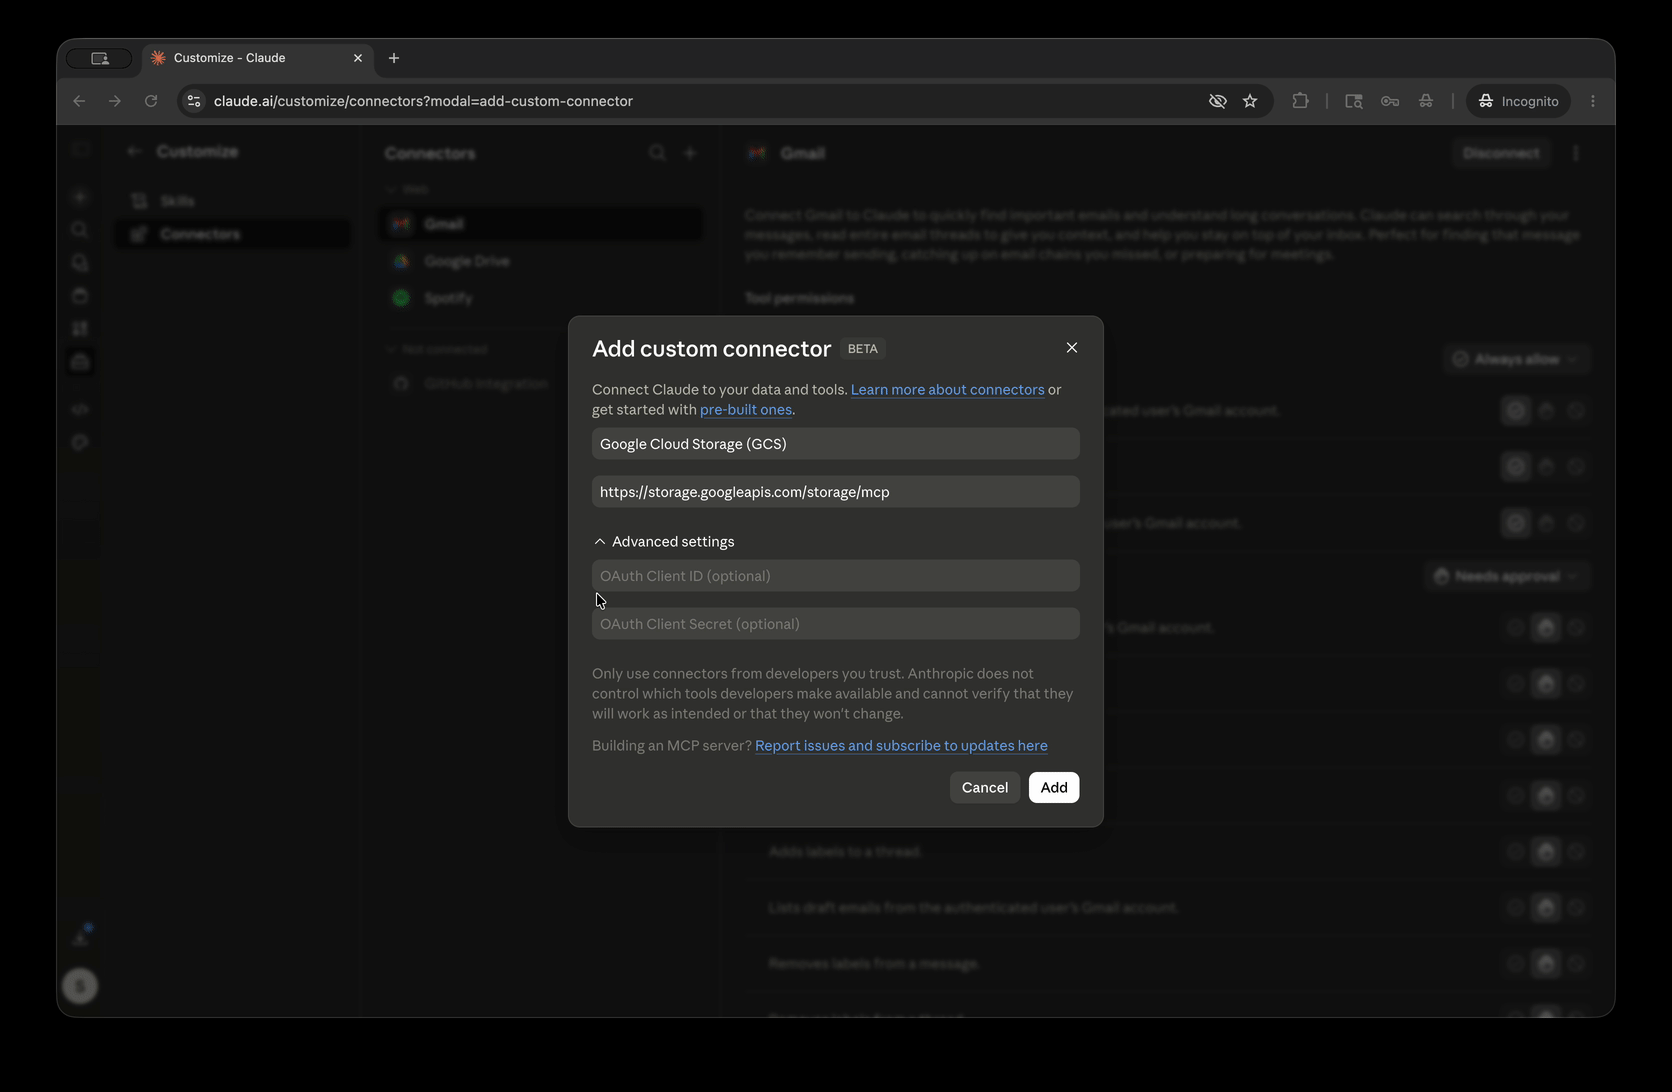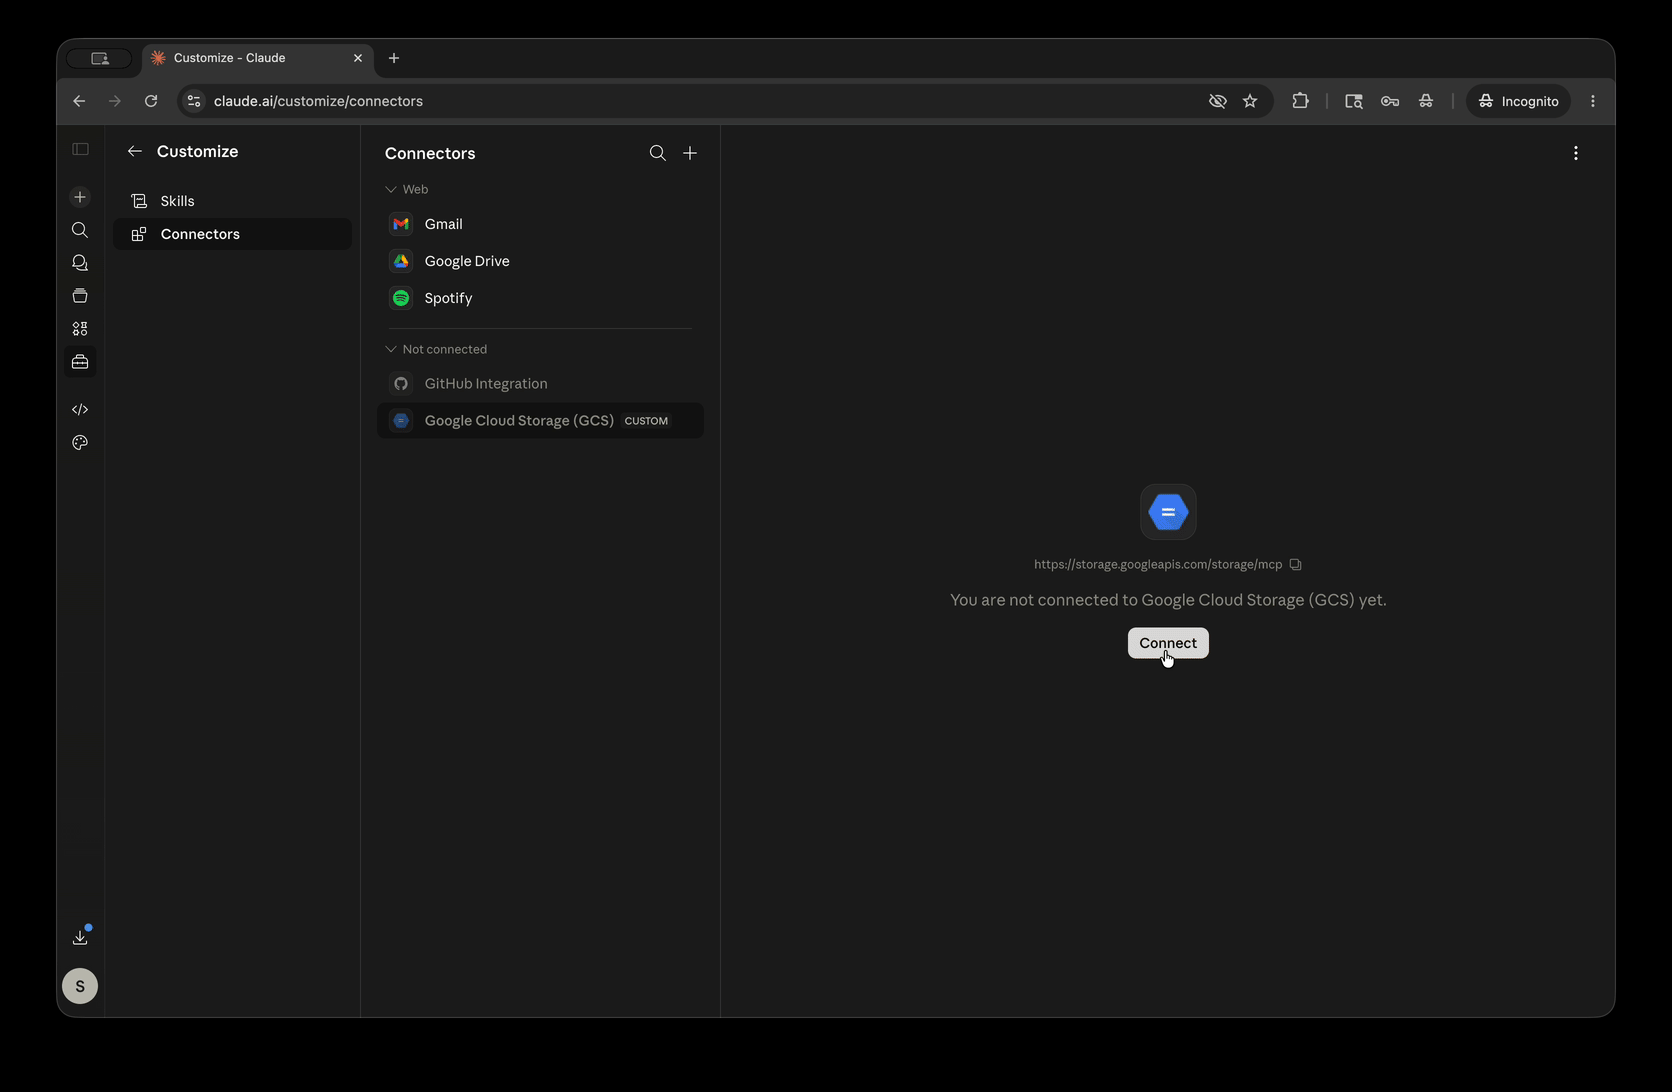
Google Cloud Storage MCP 서버로 비정형 데이터와 AI 에이전트 연결하기
Google Cloud Storage (GCS)는 현대 에이전트 기술 스택의 핵심이며 대규모 비정형 데이터의 저장소입니다. 기업이 에이전트를 프로덕션에 배포함에 따라 데이터를 컨텍스트로 전환하고 안전한 표준화된 통합을 구축하는 것이 중요해졌습니다.
원문 보기 →요약
Google Cloud Storage (GCS)는 현대 에이전트 기술 스택의 핵심이며 대규모 비정형 데이터의 저장소입니다. 기업이 에이전트를 프로덕션에 배포함에 따라 데이터를 컨텍스트로 전환하고 안전한 표준화된 통합을 구축하는 것이 중요해졌습니다. 이는 수동적인 객체를 추론을 위한 풍부한 컨텍스트로 전환하여 비정형 데이터를 에이전트에 바로 사용할 수 있게 만드는 스마트 스토리지의 핵심입니다.
3.2 Spanner Graph 알고리즘 발표: 연결된 데이터를 위한 Google급 인텔리전스

Spanner Graph 알고리즘 발표: 연결된 데이터를 위한 Google급 인텔리전스
Google Cloud Next에서 Spanner Graph의 그래프 알고리즘 미리보기가 발표되었으며, Google Research의 최첨단 그래프 마이닝 기능을 데이터베이스에 기본적으로 제공합니다. 이를 통해 그래프 데이터에서 더 빠르고 저렴하게 대규모 인사이트를 얻을 수 있습니다.
원문 보기 →3.3 데이터 레이크 가속화: gcs-analytics-core로 Apache Iceberg와 Spark 최적화
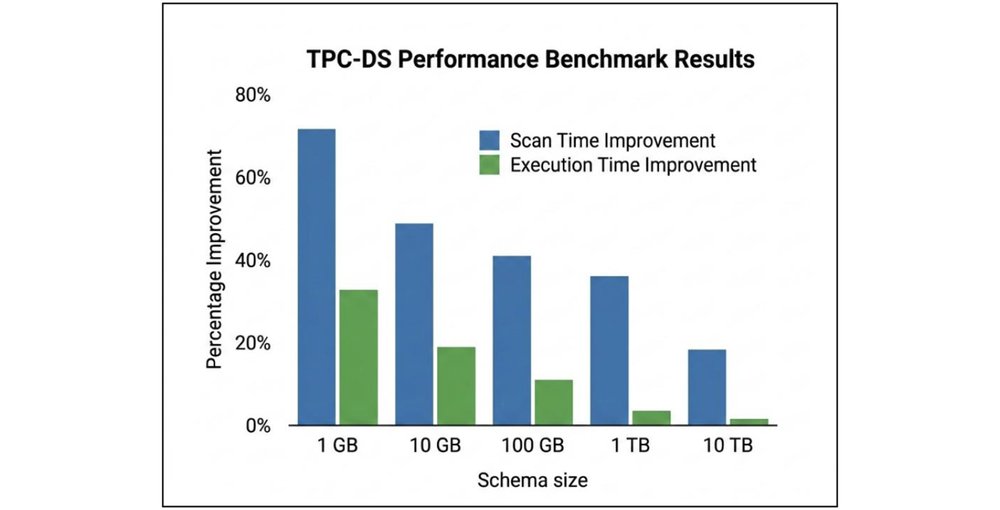
데이터 레이크 가속화: gcs-analytics-core로 Apache Iceberg와 Spark 최적화
Google Cloud Storage(GCS) 최적화를 위한 오픈소스 Java 라이브러리 gcs-analytics-core가 출시되어 Apache Iceberg와 Spark의 성능을 향상시킵니다. 이 라이브러리는 여러 분석 엔진 간 호환성 문제를 해결하고 GCS에서 고성능을 제공합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GPT-4.1 지원 중단
GPT-4.1 지원 중단
GitHub이 2026년 6월 1일부로 모든 GitHub Copilot 환경에서 GPT-4.1을 공식적으로 deprecated 처리했으며, 대체 모델 사용을 권장하고 있습니다.
원문 보기 →4.2 GitHub Copilot 앱의 확장된 기술 프리뷰 제공
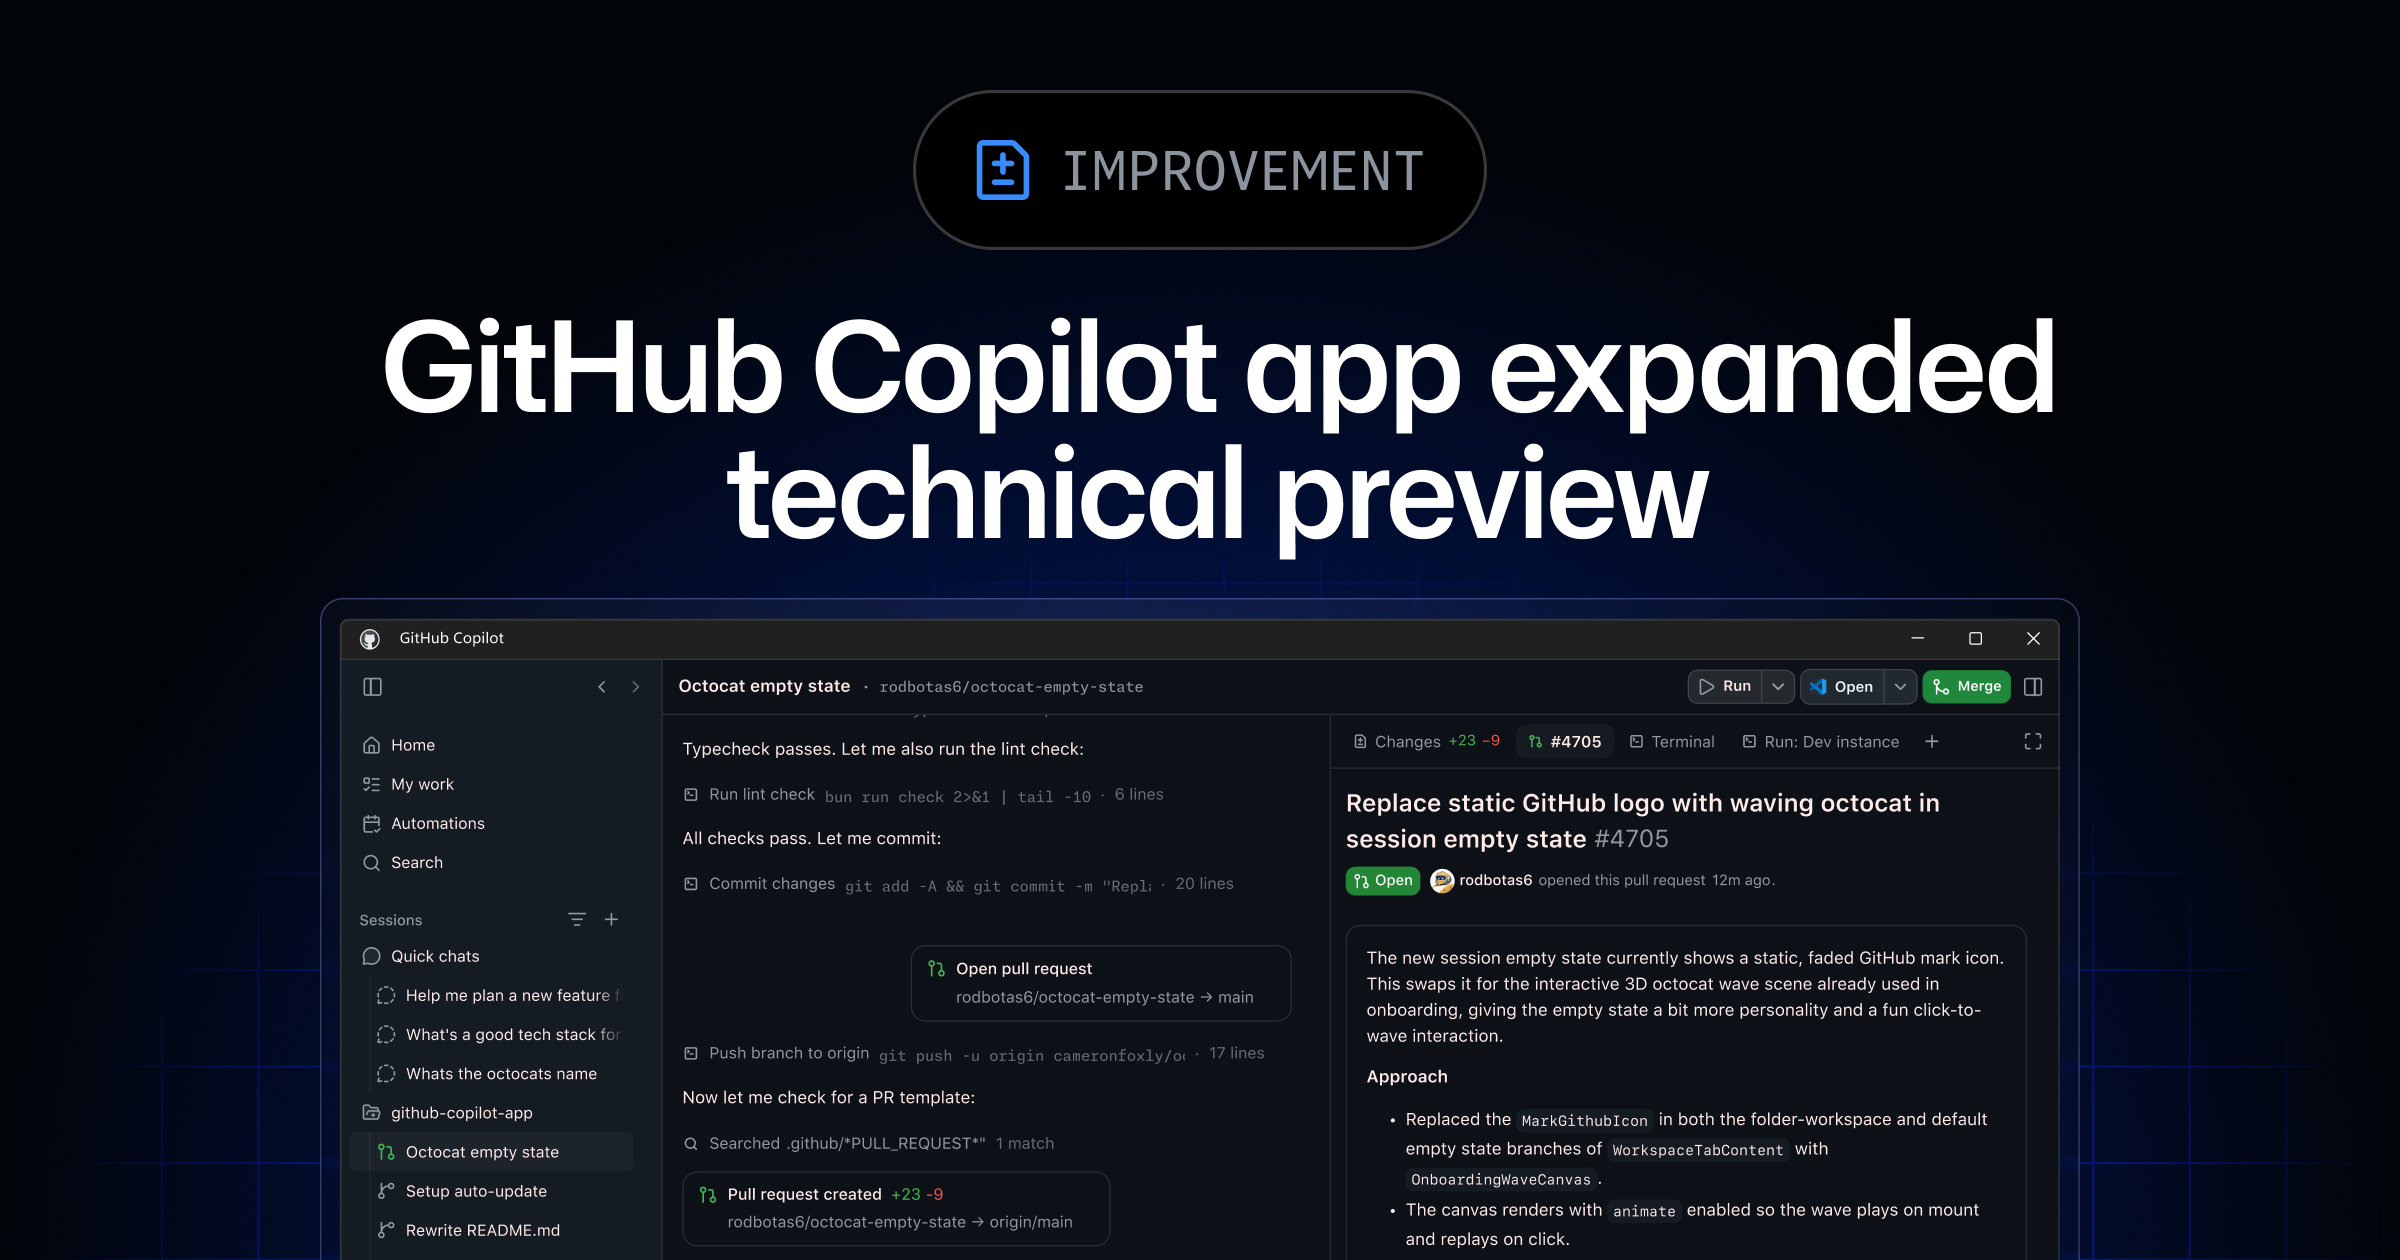
GitHub Copilot 앱의 확장된 기술 프리뷰 제공
GitHub Copilot 앱의 기술 프리뷰가 기존 Copilot Pro, Pro+, Business 및 Enterprise 고객 모두에게 확대 제공됩니다. Windows, macOS, Linux용 Copilot 앱을 다운로드하여 사용할 수 있습니다.
원문 보기 →4.3 Copilot SDK가 이제 일반 공급됩니다
Copilot SDK가 이제 일반 공급됩니다
GitHub Copilot SDK가 정식 출시되어 안정적인 API와 프로덕션 지원을 통해 자체 애플리케이션, 서비스, 개발자 도구에 Copilot의 에이전틱 엔진을 임베드할 수 있게 되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 OFAC, 제재 회피 단속 차원에서 Nobitex 및 주요 이란 암호화폐 거래소 제재
OFAC, 제재 회피 단속 차원에서 Nobitex 및 주요 이란 암호화폐 거래소 제재
미국 재무부 OFAC가 이란의 주요 암호화폐 거래소 Nobitex, Bitpin 등을 제재 대상으로 지정하며 대규모 제재 회피 단속에 나섰습니다. 이번 조치는 이란 거래소들이 미국 제재를 우회하는 경로로 악용된 데 따른 것입니다. 해당 내용은 Chainalysis를 통해 처음 보도되었습니다.
원문 보기 →5.2 민주당 샌더스와 워런, 노동부에 Bitcoin 401(k) 규정 철회 촉구
민주당 샌더스와 워런, 노동부에 Bitcoin 401(k) 규정 철회 촉구
미국 상원의원 Bernie Sanders와 Elizabeth Warren이 Donald Trump 행정부의 노동부에 대해 Bitcoin 및 기타 암호화폐를 퇴직 계좌에 포함시키는 제안된 규칙을 철회할 것을 촉구하고 있습니다. 이들은 해당 규칙이 근로자들의 은퇴 저축을 위험에 빠뜨릴 수 있다고 주장하며 반대 입장을 표명했습니다.
원문 보기 →5.3 미국 재무부, 포괄적 경제 전쟁 압박 속 이란 최대 암호화폐 거래소 제재
미국 재무부, 포괄적 경제 전쟁 압박 속 이란 최대 암호화폐 거래소 제재
미국 재무부가 이란 최대 거래소 Nobitex를 포함한 총 4개 플랫폼(Nobitex, Wallex, Bitpin, Ramzinex)과 주요 임원들을 제재 명단에 올리며 이란의 디지털 자산 네트워크와 제재 회피 활동을 차단하려는 경제 전쟁을 강화했습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 역사가 당신을 실패할 때, 지리에서 빌려와라 | Airbnb Engineering | 에어비앤비(Airbnb)는 지역 데이터가 부족할 때 신뢰할 수 있는 구역 수준 예측을 생성하기 위해 순차적 지리적 복구 신호와 사전 전파(prior propagation)를 활용했습니다. 대부분의 예측 시스템은 과거 데이터를 기반으로 미래가 과거와 유사할 것이라는 가정에 의존하지만, 전례 없는 충격이 발생하면 이 가정이 무너집니다 |
| VictoriaMetrics 내부 살펴보기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER ENGINEERING DAY 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 VictoriaMetrics의 수집(vmagent) → 라우팅(vminsert) → 저장(vmstorage) → 쿼리(vmselect) 순서로 내부 구조를 들여다기보고, 원리에 따라 수집의 좋은 구조를 살펴봅니다 |
| AI 에이전트가 코드를 실험하고 개선하는 법 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER Engineering Day 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 Karpathy의 AutoResearch 방법론을 라이브 스트리밍에 적용하여, AI 에이전트가 코드를 자율적으로 수정·빌드·실험·판정하는 루프를 구축하고 스트리밍 품질(QoE)을 17% 개선한 사례를 소개합니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 4건 | NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 3건 | AWS Security Blog 관련 동향, NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. AI/ML 분야에서는 NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Google 2026년 6월 Android 업데이트, 124개 취약점 패치 중 하나는 활발히 악용됨 (CVE-2025-48595) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Gamaredon, WinRAR 취약점 악용해 GammaWorm 및 GammaSteel로 우크라이나 공격 (CVE-2025-8088) 관련 보안 검토 및 모니터링
- Oracle WebLogic CVE-2024-21182, 활발한 익스플로잇 이후 KEV 카탈로그에 추가됨 (CVE-2024-21182) 관련 보안 검토 및 모니터링
- 데이터 레이크 가속화: gcs-analytics-core로 Apache Iceberg와 Spark 최적화 관련 보안 검토 및 모니터링
- TPU, GKE Managed DRANET 및 멀티 클러스터 추론 게이트웨이 실험 관련 보안 검토 및 모니터링
P2 (30일 내)
- 산업용 소프트웨어 리더들, NVIDIA NemoClaw로 안전하고 자율적인 AI 엔지니어 구축 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
🔗 관련 포스트
- 2026년 06월 02일 주간 보안 다이제스트: DNS 유출·클라우드·패치 (30건) — 2026-06-02
- 2026년 06월 04일 주간 보안 다이제스트: 제로데이·패치·AI 에이전트 (24건) — 2026-06-04
- 2026년 05월 31일 주간 보안 다이제스트: 제로데이·블록체인·보안 위협 (15건) — 2026-05-31
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요