
- The Hacker News: IronWorm과 새로운 Miasma Worm 변종이 공급망 공격으로 npm을 타격
- The Hacker News: Android 스파이웨어 Asin, 가짜 뉴스·PDF·전쟁 지도 앱으로 아랍어 사용자 노려
- The Hacker News: 새로운 위협 클러스터 OP-512, 맞춤형 Web Shell 프레임워크로 Microsoft IIS 서버 표적
- Google Cloud Blog: Google Cloud의 새로운 기능
서론
안녕하세요, Twodragon입니다.
2026년 06월 06일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 25개
- 보안 뉴스: 5개
- AI/ML 뉴스: 3개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 3개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | IronWorm과 새로운 Miasma Worm 변종이 공급망 공격으로 npm을 타격 | 🟠 High |
| 🔒 Security | The Hacker News | Android 스파이웨어 Asin, 가짜 뉴스·PDF·전쟁 지도 앱으로 아랍어 사용자 노려 | 🔴 Critical |
| 🔒 Security | The Hacker News | 새로운 위협 클러스터 OP-512, 맞춤형 Web Shell 프레임워크로 Microsoft IIS 서버 표적 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | 2026년 5월에 발표한 최신 AI 뉴스 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 서울의 목적: NVIDIA와 한국이 AI의 미래를 구축하는 방법 | 🟡 Medium |
| 🤖 AI/ML | Hugging Face Blog | Thousand Token Wood: 3B 모델에서 멀티 에이전트 경제를 출시하다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud의 새로운 기능 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 법률 자문 구하기: 미국 로펌 대상 지속적 표적 캠페인 | 🟡 Medium |
| ☁️ Cloud | AWS Blog | Amazon Bedrock에서 Anthropic 및 OpenAI 호환 API에 최적화된 새로운 콘솔 환경을 사용해 보세요 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | CodeQL 2.25.6, Swift 6.3.2 지원 추가 및 C# 커버리지 개선 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Android 스파이웨어 Asin, 가짜 뉴스·PDF·전쟁 지도 앱으로 아랍어 사용자 노려 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: IronWorm과 새로운 Miasma Worm 변종이 공급망 공격으로 npm을 타격, Google Cloud의 새로운 기능 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 IronWorm과 새로운 Miasma Worm 변종이 공급망 공격으로 npm을 타격

IronWorm과 새로운 Miasma Worm 변종이 공급망 공격으로 npm을 타격
IronWorm과 새로운 Miasma Worm 변종이 공급망 공격에서 npm 생태계를 타격했으며, 위협 행위자는 50개 이상의 합법적인 패키지에 악성 및 변조된 버전을 사용해 Rust 기반 정보 탈취 악성코드와 자가 확산 웜을 유포했습니다.
원문 보기 →DevSecOps 관점에서의 IronWorm 및 Miasma Worm 변종 npm 공급망 공격 분석
1. 기술적 배경 및 위협 분석
이번 공격은 npm 생태계를 표적으로 한 다중 공급망 공격으로, 50개 이상의 정상 패키지를 악성 버전 또는 오염된 버전으로 대체하여 유포되었습니다. 주요 특징은 다음과 같습니다:
- IronWorm: Rust 기반 정보 탈취 도구로, 개발자 머신에서 모든 비밀(토큰, API 키, SSH 키 등)을 스크래핑합니다. 특히 eBPF(Extended Berkeley Packet Filter) 커널 루트킷을 활용하여 탐지를 회피하며, 커널 레벨에서 동작하므로 일반적인 보안 솔루션으로 탐지가 어렵습니다.
- Miasma Worm 변종: 자가 복제(self-spreading) 웜으로, 감염된 환경 내에서 다른 패키지나 의존성 체인을 통해 자동 확산됩니다. 이는 전통적인 공급망 공격보다 전파 속도와 범위가 훨씬 빠릅니다.
두 위협 모두 npm 패키지의 신뢰성을 근본적으로 훼손하며, 특히 CI/CD 파이프라인과 개발 환경에서의 의존성 검증 부재를 악용합니다.
2. 실무 영향 분석
DevSecOps 실무자에게 이번 공격은 다음과 같은 직접적 영향을 미칩니다:
- 개발자 워크스테이션 전체 노출: eBPF 루트킷은 커널 레벨에서 동작하므로, 기존 EDR/AV 우회가 가능합니다. 개발자의 로컬 환경에 저장된 모든 자격 증명(클라우드 액세스 키, 데이터베이스 비밀번호, CI/CD 토큰)이 유출될 수 있습니다.
- CI/CD 파이프라인 오염: npm 패키지가 빌드 과정에서 자동 다운로드되므로, 한 번 감염된 환경에서 빌드된 모든 아티팩트가 추가 감염 벡터가 됩니다.
- 공급망 신뢰 체인 붕괴: 정상 패키지의 오염 버전은 기존의 패키지 서명이나 해시 검증만으로는 탐지가 어렵습니다. 특히 Miasma 웜은 의존성 트리를 따라 자동 확산되므로, 한 조직의 감염이 협력사나 고객사로 전이될 위험이 큽니다.
- 사후 대응 복잡성: eBPF 루트킷은 시스템 재부팅 후에도 지속되며, 일반적인 포렌식 도구로 제거가 어렵습니다.
3. 대응 체크리스트
- 의존성 고정 및 검증 강화:
npm shrinkwrap또는package-lock.json을 통해 모든 의존성 버전을 고정하고, 패키지 설치 전 SHA-256 해시 검증을 CI/CD 파이프라인에 추가하세요. - 개발자 워크스테이션 eBPF 모니터링 도입: 커널 레벨 활동을 감시할 수 있는 Falco나 Tracee와 같은 eBPF 기반 보안 도구를 개발 환경에 배포하고, 비정상적인 커널 호출에 대한 알림을 설정하세요.
- 비밀 관리 솔루션 전환: 개발자 로컬 머신에 평문으로 자격 증명을 저장하지 말고, HashiCorp Vault, AWS Secrets Manager 등 중앙 집중식 비밀 관리 도구를 사용하며, CI/CD에서는 OIDC(OpenID Connect) 기반 임시 토큰을 발급하세요.
- npm 패키지 스캐닝 자동화: CI/CD 파이프라인에서
npm audit외에도 Socket.dev, Snyk, 또는 JFrog Xray와 같은 공급망 보안 도구를 사용하여 악성 패키지 탐지 규칙을 최신화하세요. - 사고 대응 시나리오 수립: eBPF 루트킷 감염 시나리오
1.2 Android 스파이웨어 Asin, 가짜 뉴스·PDF·전쟁 지도 앱으로 아랍어 사용자 노려

Android 스파이웨어 Asin, 가짜 뉴스·PDF·전쟁 지도 앱으로 아랍어 사용자 노려
ESET가 발견한 Android 스파이웨어 Asin이 2025년 초부터 아랍어 사용자를 대상으로 가짜 뉴스, PDF 및 전쟁 지도 앱을 통해 유포되고 있습니다. 이 멀웨어는 정부 뉴스 사이트(govlens[.]net)를 사칭한 여러 캠페인을 통해 확산되었습니다.
원문 보기 →Android Spyware Asin: DevSecOps 실무자 관점 분석
1. 기술적 배경 및 위협 분석
ESET가 발견한 Android 스파이웨어 Asin은 2025년 초부터 아랍어 사용자를 대상으로 가짜 뉴스, PDF, 전쟁 지도 앱으로 위장하여 유포되고 있습니다. 주요 유포 경로는 정부 뉴스 사이트(govlens[.]net)를 사칭한 피싱 사이트와 전쟁 관련 유틸리티 앱입니다.
- 기술적 특징: Asin은 사용자 기기 내 연락처, SMS, 위치 정보, 마이크/카메라 접근 권한을 탈취하며, C2 서버와 통신해 지속적으로 업데이트된 명령을 수신합니다.
- 위협 수준: 정교한 소셜 엔지니어링(전쟁 상황 악용)과 정부 사이트 사칭으로 신뢰도를 높여, 일반 사용자뿐 아니라 공공기관·언론 종사자까지 표적이 될 가능성이 큽니다.
2. 실무 영향 분석
DevSecOps 환경에서 Asin은 다음과 같은 위험을 초래합니다:
- 모바일 디바이스 기반 CI/CD 파이프라인 위협: 모바일 앱 개발·테스트에 사용되는 Android 기기나 에뮬레이터가 감염되면, 내부 API 키, 인증서, 소스 코드가 유출될 수 있습니다.
- 공급망 보안 취약점: 가짜 앱이 정식 스토어(예: Google Play)가 아닌 서드파티 사이트를 통해 유포되므로, 조직 내 BYOD 정책 하에서 감염 디바이스가 내부 네트워크에 접근할 위험이 있습니다.
- 데이터 유출 및 규정 위반: 개인정보(연락처, 위치) 유출 시 GDPR, K-ISMS 등 규제 위반으로 이어질 수 있습니다.
3. 대응 체크리스트
- 모바일 디바이스 관리(MDM) 정책 강화: BYOD 기기에서 비공식 앱 설치 차단 및 정기적인 보안 스캔(예: ESET, Lookout) 자동화 파이프라인 구축
- CI/CD 환경 격리: 모바일 앱 빌드·테스트 시 실제 사용자 기기 대신 격리된 에뮬레이터 사용, 민감 데이터(API 키)는 Vault 등에서 동적 주입
- 위협 인텔리전스 연동: C2 도메인(govlens[.]net) 및 관련 해시를 SIEM/EDR에 즉시 블랙리스트 등록하고, 네트워크 트래픽 모니터링 알림 설정
- 사용자 교육 및 시뮬레이션: 아랍어 사용자 대상 피싱 시나리오(가짜 전쟁 지도 앱) 기반 정기적 보안 인식 훈련 실시
1.3 새로운 위협 클러스터 OP-512, 맞춤형 Web Shell 프레임워크로 Microsoft IIS 서버 표적

새로운 위협 클러스터 OP-512, 맞춤형 Web Shell 프레임워크로 Microsoft IIS 서버 표적
보안 연구진이 Microsoft IIS 서버를 표적으로 삼아 맞춤형 웹 셸 프레임워크를 배포하는 새로운 위협 클러스터 OP-512를 발견했습니다. ReliaQuest는 이 정찰 활동이 중국과 연관되어 있을 가능성이 중간에서 높은 수준이라고 평가했습니다.
원문 보기 →DevSecOps 실무자 관점에서의 OP-512 위협 분석
1. 기술적 배경 및 위협 분석
OP-512는 Microsoft IIS 서버를 대상으로 커스텀 웹쉘 프레임워크를 배포하는 고도화된 APT 그룹입니다. ReliaQuest의 분석에 따르면 중국과 연계된 정찰 중심 활동으로 평가되며, 주요 기술적 특징은 다음과 같습니다.
- 웹쉘 프레임워크: 기존 단순 웹쉘과 달리 모듈형 구조로, 파일 업로드/다운로드, 명령 실행, 데이터 탈취 등 다양한 기능을 동적으로 확장 가능
- 탐지 회피 기법: IIS 로그 정리, 메모리 기반 실행, 합법적인 관리자 도구(예: PowerShell, wmic)를 활용한 Living-off-the-Land 전략 사용
- 지속성 유지: IIS 애플리케이션 풀 재시작 후에도 유지되는 방식으로, 웹 애플리케이션 레벨에서의 백도어 설치
이 그룹은 IIS의 취약점(예: 오래된 버전의 .NET deserialization 취약점, 인증 우회)을 악용하거나, 유출된 관리자 자격증명을 통해 초기 침투를 시도합니다. 특히 커스텀 웹쉘은 정적 시그니처 기반 탐지를 우회하도록 설계되어 있어, 전통적인 WAF나 AV로는 탐지가 어렵습니다.
2. 실무 영향 분석
DevSecOps 파이프라인 관점에서 이 위협은 다음과 같은 실무적 영향을 미칩니다.
- CI/CD 파이프라인 위험: 웹 애플리케이션 배포 과정에서 악성 웹쉘이 포함될 경우, 코드 리뷰와 SAST만으로는 탐지가 어려움 (웹쉘이 합법적인 기능으로 위장할 가능성)
- IIS 구성 관리 부담: IIS의 애플리케이션 풀, 핸들러 매핑, 모듈 등 세부 설정이 공격 표면이 될 수 있어, 인프라스트럭처 as Code(IaC) 관리가 필수적
- 모니터링 사각지대: 웹쉘이 IIS의 정상 트래픽 속에 숨어들어, 로그 분석만으로는 식별이 어려움 (예: 정상 API 호출과 유사한 패턴)
특히, 이 그룹은 IIS 서버가 인터넷에 직접 노출된 환경(예: DMZ)을 주로 노리므로, 내부망과의 분리 및 최소 권한 원칙 적용이 중요합니다.
3. 대응 체크리스트
- IIS 서버 취약점 스캔 자동화: 모든 IIS 서버에 대해 주간 단위로 취약점 스캔을 수행하고, CVSS 7.0 이상 취약점은 48시간 내 패치 적용
- 웹쉘 탐지 규칙 배포: IIS 로그에서 의심스러운 POST 요청, 비정상적인 URL 파라미터, Base64 인코딩 패턴을 탐지하는 SIEM 규칙 생성 및 테스트
- IIS 애플리케이션 풀 격리: 각 웹 애플리케이션을 별도의 애플리케이션 풀에서 실행하고, 최소 권한의 서비스 계정 사용 (NetworkService → ApplicationPoolIdentity)
- 배포 파이프라인에 웹쉘 스캔 단계 추가: CI/CD 파이프라인에서 배포 전 정적 분석 도구(예: YARA 규칙, 커스텀 시그니처)를 통해 웹쉘 탐지 자동화
- IIS 로그 중앙 집중화 및 이상 탐지: 모든 IIS 로그를 중앙 로그 시스템(예: Elastic Stack)으로 수집하고, 비정상적인 파일 업로드/실행 패턴에 대한 실시간 알림 설정
2. AI/ML 뉴스
2.1 2026년 5월에 발표한 최신 AI 뉴스
2026년 5월에 발표한 최신 AI 뉴스
2026년 5월 Google은 Gemini 3.5, Gemini Omni(영상 생성), Project Genie 등 새로운 AI 기능과 검색·클라우드·과학용 도구 업데이트를 발표했습니다.
원문 보기 →2.2 서울의 목적: NVIDIA와 한국이 AI의 미래를 구축하는 방법
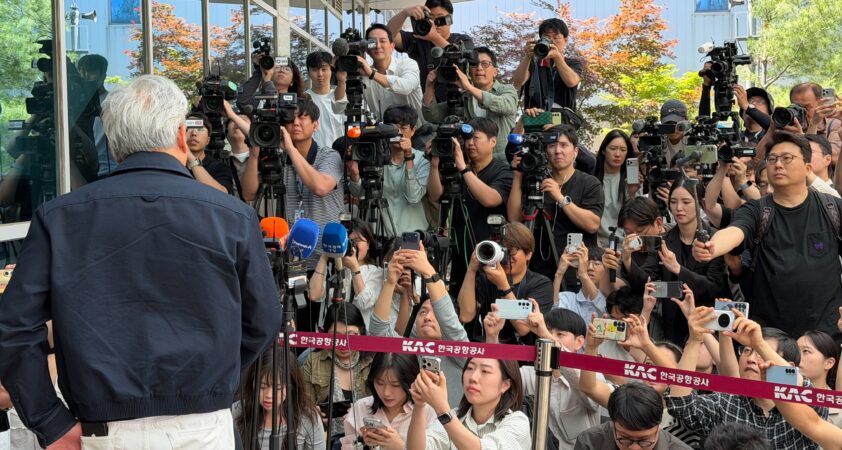
서울의 목적: NVIDIA와 한국이 AI의 미래를 구축하는 방법
NVIDIA의 CEO Jensen Huang이 서울에서 AI 인프라 및 로봇 혁신을 주도하는 한국 파트너들을 만나고 있습니다. 한국은 첨단 자체 AI 인프라와 열정적인 게임 커뮤니티를 갖춘 세계적인 AI 중심지 중 하나입니다.
원문 보기 →2.3 Thousand Token Wood: 3B 모델에서 멀티 에이전트 경제를 출시하다

Thousand Token Wood: 3B 모델에서 멀티 에이전트 경제를 출시하다
Hugging Face 해커톤에서 3B 소형 모델로 멀티 에이전트 경제 시뮬레이션 'Thousand Token Wood'를 구축한 사례를 소개합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Cloud의 새로운 기능
Google Cloud의 새로운 기능
Google Cloud의 최신 업데이트, 공지사항, 리소스, 이벤트 및 학습 기회를 한곳에서 확인할 수 있습니다. Google Cloud 블로그에서 원하는 정보를 찾는 방법에 대한 팁도 제공됩니다.
원문 보기 →3.2 법률 자문 구하기: 미국 로펌 대상 지속적 표적 캠페인

법률 자문 구하기: 미국 로펌 대상 지속적 표적 캠페인
2026년 1월부터 5월까지 Mandiant는 UNC3753(일명 Luna Moth, Chatty Spider, Silent Ransom Group)이 미국의 법률, 금융, 전문 서비스 분야 수십 개 조직을 대상으로 한 금전적 데이터 절도 협박 캠페인을 확인했습니다.
원문 보기 →3.3 Amazon Bedrock에서 Anthropic 및 OpenAI 호환 API에 최적화된 새로운 콘솔 환경을 사용해 보세요

Amazon Bedrock에서 Anthropic 및 OpenAI 호환 API에 최적화된 새로운 콘솔 환경을 사용해 보세요
Amazon Bedrock의 새로운 콘솔 환경을 통해 Anthropic 및 OpenAI 호환 API에 최적화된 최신 AI 모델을 나란히 비교하고, 프로젝트 단위로 작업을 구성하며, 자동 입력된 코드 스니펫이 포함된 실시간 문서에 접근할 수 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 CodeQL 2.25.6, Swift 6.3.2 지원 추가 및 C# 커버리지 개선
CodeQL 2.25.6, Swift 6.3.2 지원 추가 및 C# 커버리지 개선
CodeQL 2.25.6이 Swift 6.3.2를 지원하고 C# 분석 범위를 개선했습니다. 이번 업데이트는 GitHub 코드 스캐닝의 정적 분석 엔진인 CodeQL의 최신 릴리스입니다.
원문 보기 →4.2 VS Code의 엔터프라이즈 관리형 플러그인이 공개 미리보기로 제공됩니다

VS Code의 엔터프라이즈 관리형 플러그인이 공개 미리보기로 제공됩니다
지난달 GitHub는 Copilot CLI의 퍼블릭 프리뷰를 통해 엔터프라이즈 관리자가 조직 전체의 GitHub Copilot CLI 사용자에게 플러그인을 구성하고 배포할 수 있는 기능을 발표했습니다. 이제 VS Code에서도 엔터프라이즈 관리형 플러그인이 퍼블릭 프리뷰로 제공됩니다.
원문 보기 →4.3 AI 거버넌스란 무엇인가? 프레임워크, 원칙 및 모범 사례
AI 거버넌스란 무엇인가? 프레임워크, 원칙 및 모범 사례
AI 에이전트의 빠른 도입에도 불구하고 40%의 조직이 보안 및 규정 준수를 확장의 주요 장벽으로 꼽고 있으며, 이러한 채택과 감독 간의 격차를 해소하는 것이 AI Governance의 핵심 역할입니다.
원문 보기 →5. 블록체인 뉴스
5.1 1971년 유치원의 초인플레이션
1971년 유치원의 초인플레이션
Bitcoin 매거진의 칼럼 ”The Hyperinflation of 1971 at the Kindergarten”은 유치원생 수준에서 초인플레이션을 설명하며, Bitcoin이 법정화폐처럼 가치가 훼손될 수 없는 이유를 다루고 있습니다. 이 글은 Bitcoin: The Honest Money에서 발췌되었으며, Alex v. Frankenberg가 작성했습니다.
원문 보기 →5.2 역대 5번째로 나쁜 Bitcoin 가격 움직임 — 99.8% 확률로 매수 중
역대 5번째로 나쁜 Bitcoin 가격 움직임 — 99.8% 확률로 매수 중
Bitcoin 가격이 압박을 받고 있지만, 다섯 가지 데이터 포인트는 공포가 수년 만에 최고의 축적 기회를 만들고 있음을 시사합니다. Bitcoin Magazine의 Matt Crosby는 현재의 가격 움직임이 역대 다섯 번째로 나쁜 수준이라며 99.8% 확률로 매수한다고 밝혔습니다.
원문 보기 →5.3 Travala, AI 에이전트가 Base에서 USDC로 호텔 예약 가능하도록 지원

Travala, AI 에이전트가 Base에서 USDC로 호텔 예약 가능하도록 지원
Travala는 AI 에이전트가 Base 네트워크에서 USDC로 호텔을 검색하고 예약할 수 있는 새로운 프로토콜을 도입했지만, 최종 결제 승인은 여행자가 직접 해야 한다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 토스팀이 AI 파도를 마주하는 방법: AI Surf Day | 토스 기술 블로그 | 파도를 멈출 수는 없지만, 서핑하는 방법은 배울 수 있다 |
| USB로 연결된 스피커가 접촉 없이도 PC를 감염시킬 수 있는 방법 | Ars Technica | USB로 연결된 스피커가 물리적 접촉 없이 PC를 감염시킬 수 있는 방법이 발견되었습니다. Sound Blaster Katana V2X의 판매자는 이를 취약점으로 간주하지 않습니다 |
| Claude가 rsync의 버그를 늘렸는가? | GeekNews (긱뉴스) | Claude 보조 릴리스 는 rsync v3.4.2와 v3.4.3 두 건뿐이며, 심각도 가중 버그/10커밋 기준으로 과거 릴리스보다 유난히 버그가 많다는 증거가 없음 sev/10c 는 버그 심각도 점수를 0~1로 정규화해 릴리스별로 합산하고 커밋 수로 나눈 뒤 10커밋당 값으로 환산하는 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 9건 | 기타 주제 |
| AI/ML | 4건 | Google AI Blog 관련 동향, NVIDIA AI Blog 관련 동향, Amazon EKS에서 NVIDIA OSMO 기반 Physical AI |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(9건)입니다. AI/ML 분야에서는 Google AI Blog 관련 동향, NVIDIA AI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Android 스파이웨어 Asin, 가짜 뉴스·PDF·전쟁 지도 앱으로 아랍어 사용자 노려 관련 긴급 패치 및 영향도 확인
- Amazon Cognito와 Amazon Verified Permissions을 사용한 세분화된 접근 제어로 안전한 B2C 애플리케이션 구축 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- IronWorm과 새로운 Miasma Worm 변종이 공급망 공격으로 npm을 타격 관련 보안 검토 및 모니터링
- Google Cloud의 새로운 기능 관련 보안 검토 및 모니터링
P2 (30일 내)
- 2026년 5월에 발표한 최신 AI 뉴스 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Hugging Face Blog | huggingface.co | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 2건 인용 |
| AWS Blog | aws.amazon.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
| Cointelegraph | cointelegraph.com | 본문 1건 인용 |
🔗 관련 포스트
- 2026년 06월 05일 주간 보안 다이제스트: 제로데이·Cisco FMC·패치 (29건) — 2026-06-05
- 2026년 06월 07일 주간 보안 다이제스트: DNS 유출·제로데이·AI 에이전트 (16건) — 2026-06-07
- 2026년 06월 03일 주간 보안 다이제스트: 제로데이·클라우드·패치 (30건) — 2026-06-03
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요