
- The Hacker News: 중국 해커들이 Google Workspace 규칙을 악용해 연구 및 국방 이메일을 탈취
- The Hacker News: 북한 해커들이 개발자 도구를 악성코드 유포 채널로 전환하고 있다
- The Hacker News: LiteLLM 취약점 체인으로 낮은 권한 사용자가 AI 게이트웨이 서버를 장악할 수 있어
- Google Cloud Blog: 데이터 에이전트의 새로운 기능: AI 워크플로우 강화
서론
안녕하세요, Twodragon입니다.
2026년 06월 16일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 3개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 중국 해커들이 Google Workspace 규칙을 악용해 연구 및 국방 이메일을 탈취 | 🟠 High |
| 🔒 Security | The Hacker News | 북한 해커들이 개발자 도구를 악성코드 유포 채널로 전환하고 있다 | 🟠 High |
| 🔒 Security | The Hacker News | LiteLLM 취약점 체인으로 낮은 권한 사용자가 AI 게이트웨이 서버를 장악할 수 있어 | 🔴 Critical |
| 🤖 AI/ML | Google AI Blog | Alabama 내 새로운 투자와 지역사회 지원을 통해 입지를 강화하고 있습니다 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | Amazon Bedrock에서 Gemma 4 모델 출시 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | Strands Evals을 활용한 AI 에이전트 장애 탐지 및 근본 원인 분석 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 데이터 에이전트의 새로운 기능: AI 워크플로우 강화 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: AI 위협 방어를 이끈 4가지 교훈 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 그래프 기술로 신뢰할 수 있는 에이전틱 플랫폼 구축하기: Yahoo 사례 연구 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Copilot 사용량 메트릭에 이제 더 많은 활성 사용자가 포함됩니다 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: LiteLLM 취약점 체인으로 낮은 권한 사용자가 AI 게이트웨이 서버를 장악할 수 있어 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 중국 해커들이 Google Workspace 규칙을 악용해 연구 및 국방 이메일을 탈취, 북한 해커들이 개발자 도구를 악성코드 유포 채널로 전환하고 있다, Strands Evals을 활용한 AI 에이전트 장애 탐지 및 근본 원인 분석 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 중국 해커들이 Google Workspace 규칙을 악용해 연구 및 국방 이메일을 탈취

중국 해커들이 Google Workspace 규칙을 악용해 연구 및 국방 이메일을 탈취
중국과 연계된 해킹 그룹이 북미 의료, 학계, 군사 연구 네트워크에 1년 이상 침투하여 민감한 연구 및 국방 이메일을 탈취했습니다. 이들은 REDCap 연구 서버의 백도어를 통해 로그인 자격 증명을 훔쳤으며, 약 150개 키워드를 감시하는 Google Workspace 콘텐츠 규칙을 생성해 일치하는 메일만 공격자 계정으로 몰래 복사(BCC)하는 방식으로 데이터를 유출했습니다.
원문 보기 →DevSecOps 실무자 관점 분석: Google Workspace 규칙 악용 해킹 사례
1. 기술적 배경 및 위협 분석
이번 공격은 REDCap 연구 서버를 진입점으로 삼아, 이후 Google Workspace의 자동화 규칙을 악용한 데이터 유출 사례입니다. 공격자는 REDCap 서버의 취약점(예: 인증 우회, SQL 인젝션, 또는 세션 하이재킹)을 통해 로그인 자격 증명을 탈취한 후, 해당 계정으로 Google Workspace 관리자 권한을 획득했습니다. 이후 Google Workspace의 ‘필터 및 차단 주소’ 규칙을 재구성하여, 수신/발신 이메일을 자동으로 공격자 계정으로 전달(포워딩)하도록 설정했습니다. 이는 기존의 악성코드 기반 유출 방식과 달리, 합법적인 Workspace 기능을 사용하여 탐지를 회피한 점이 특징입니다. 특히, 공격자는 이메일 자동 분류 규칙을 생성하여 특정 키워드(예: “classified”, “research data”)가 포함된 메일만 선별적으로 유출함으로써, 대량 데이터 전송으로 인한 이상 징후를 최소화했습니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 공격은 CI/CD 파이프라인과 클라우드 서비스의 보안 연계에 대한 근본적인 취약점을 드러냅니다.
- 자격 증명 관리 실패: REDCap 서버에 저장된 평문(또는 약한 암호화) 자격 증명이 탈취되어, Workspace 관리자 계정으로 이어지는 신뢰 체인이 붕괴되었습니다. 이는 MFA(다중 인증)가 적용되지 않았거나, 서비스 계정에 대한 접근 제어가 미흡했음을 시사합니다.
- 내부 기능 악용: Google Workspace의 자동화 규칙(필터, 포워딩) 은 일반적으로 보안 위협으로 간주되지 않지만, 공격자는 이를 통해 탐지 회피에 성공했습니다. 이는 “합법적인 기능을 악용하는 Living off the Land(LotL)” 공격의 전형적인 사례입니다.
- 모니터링 사각지대: 대부분의 SIEM/SOAR 시스템은 이메일 트래픽의 이상 패턴(예: 대량 첨부파일 전송)을 모니터링하지만, 규칙 변경 자체에 대한 감사 로그 분석이 부재했을 가능성이 큽니다.
3. 대응 체크리스트
- 자격 증명 및 접근 권한 강화: 모든 서비스 계정(특히 REDCap, Google Workspace 관리자)에 MFA 필수 적용하고, 서버 내 자격 증명은 비밀번호 관리 도구(HashiCorp Vault 등) 로 이관하여 평문 저장을 금지합니다.
- Google Workspace 규칙 변경 감사 로그 활성화: Workspace Admin Console에서 규칙 생성/수정/삭제 이벤트에 대한 감사 로그를 SIEM에 연동하고, 비정상적인 규칙(예: 외부 도메인으로의 포워딩) 발생 시 즉시 알림을 설정합니다.
- 이메일 전달 규칙 주기적 검사: 매주 자동화 스크립트를 통해 모든 Workspace 사용자의 필터/포워딩 규칙을 점검하고, 승인되지 않은 외부 주소로의 전달 규칙을 자동으로 차단합니다.
- REDCap 서버 취약점 스캐닝 및 패치: CI/CD 파이프라인에 취약점 스캐너(예: Trivy, Snyk) 를 통합하여 REDCap 및 관련 종속성의 취약점을 실시간으로 탐지하고, 24시간 내 패치를 적용하는 SLA를 수립합니다.
- 사용자 행동 분석(UBA) 도입: 이메일 트래픽 패턴(예: 동
1.2 북한 해커들이 개발자 도구를 악성코드 유포 채널로 전환하고 있다

북한 해커들이 개발자 도구를 악성코드 유포 채널로 전환하고 있다
북한 해커 그룹 Contagious Interview가 개발자 채용 및 코드 리뷰를 주제로 한 피싱 캠페인을 통해 개발자 도구를 악성코드 전달 채널로 활용하고 있다고 Proofpoint가 보고했습니다.
원문 보기 →DevSecOps 관점에서 본 북한 해커의 개발자 도구 악용 위협 분석
1. 기술적 배경 및 위협 분석
해당 캠페인(Contagious Interview)은 개발자 채용 및 코드 리뷰를 위장한 사회공학적 공격으로, 다음과 같은 기술적 특징을 가진다:
- 공급망 공급망 공격 전략: 합법적인 개발자 도구(IDE 플러그인, 패키지 매니저, CI/CD 스크립트)를 악성코드 전달 채널로 변환
- 다단계 감염 체인: 초기 피싱 → 악성 저장소 클론 → 빌드 스크립트 내 페이로드 실행 → C2 통신
- 탐지 회피 기술: 정상적인 오픈소스 의존성을 악용하거나, 빌드 시점에만 활성화되는 조건부 악성코드 삽입
- 지속적 위협: npm, PyPI, GitHub Actions 등 개발자 생태계를 지속적으로 모니터링하며 신규 취약점을 악용
이는 기존의 단순 악성코드 유포와 달리, 개발자의 신뢰 관계(코드 리뷰, 채용 프로세스)를 정밀하게 타겟팅한다는 점에서 위협 수준이 높다.
2. 실무 영향 분석
DevSecOps 실무자에게 이 위협은 다음과 같은 직접적 영향을 미친다:
- CI/CD 파이프라인 오염: 악성 PR(Pull Request)이 병합되면 자동 빌드/배포 과정에서 전체 인프라로 전파 가능
- 의존성 혼동(Dependency Confusion): 내부 패키지와 유사한 이름의 악성 패키지가 공개 저장소에 업로드되면 자동 설치 위험
- 개발자 워크스테이션 침해: 로컬 개발 환경에서 실행되는 스크립트(예:
pre-commit,postinstall)를 통한 자격증명 탈취 - 코드 리뷰 프로세스 약화: 악성 코드가 정상적인 기능으로 위장되어 리뷰어의 눈을 피할 가능성
특히 오픈소스 의존성이 많은 조직이나 채용 과정에서 외부 지원자의 코드를 실행하는 환경에서 위험도가 급증한다.
3. 대응 체크리스트
- CI/CD 파이프라인 입력 검증 강화: 외부 PR(Pull Request) 병합 전 자동 정적 분석(SAST) 및 의존성 스캔(SCA) 수행, 빌드 스크립트 변경 내역 자동 알림
- 개발자 워크스테이션 엔드포인트 보안: 로컬에서 실행되는
pre-commit,postinstall스크립트에 대한 실행 권한 최소화 및 모니터링 규칙 추가 - 패키지 저장소 접근 통제: 내부 패키지 레지스트리(Nexus, Artifactory)와 공개 저장소 간 우선순위 정책 설정, 의존성 혼동 방지 룰 적용
- 코드 리뷰 프로세스 개선: 모든 외부 코드 기여에 대해 2인 이상 리뷰 의무화, 바이너리/암호화된 파일이 포함된 PR 자동 차단
- 이상 행동 탐지 체계 구축: 빌드 시점에 외부 네트워크 연결 시도, 예상치 못한 프로세스 실행 등 이상 징후를 실시간 탐지하는 런타임 보안 솔루션 도입
1.3 LiteLLM 취약점 체인으로 낮은 권한 사용자가 AI 게이트웨이 서버를 장악할 수 있어

LiteLLM 취약점 체인으로 낮은 권한 사용자가 AI 게이트웨이 서버를 장악할 수 있어
Obsidian Security 연구진은 LiteLLM 프록시의 기본 저권한 계정이 세 가지 취약점을 연쇄적으로 악용해 전체 관리자 권한을 획득하고 서버에서 코드를 실행할 수 있다고 공개했습니다. LiteLLM은 100개 이상의 모델 제공업체에 대한 호출을 중개하는 오픈소스 AI 게이트웨이로, 서버 장악 시 보유한 모든 제공업체 키와 비밀정보가 노출됩니다.
원문 보기 →1. 기술적 배경 및 위협 분석
LiteLLM은 100개 이상의 AI 모델 제공업체(OpenAI, Anthropic, Google 등)를 단일 OpenAI 호환 API로 추상화하는 오픈소스 AI 게이트웨이입니다. 이번에 공개된 취약점 체인은 기본 저권한 계정에서 시작하여 전체 관리자 권한 상승 및 원격 코드 실행(RCE) 까지 이어지는 3단계 연쇄 공격입니다.
- 취약점 체인 구조:
- 저권한 계정의 기본 설정(예: 기본 비밀번호 또는 과도한 권한 부여)을 악용하여 초기 접근
- 인증 우회 또는 권한 상승 취약점을 통해 관리자 권한 획득
- 서버 측 코드 실행 취약점을 통해 시스템 명령어 실행 및 전체 서버 장악
- 위협 심각도: 공격 성공 시 게이트웨이가 보유한 모든 모델 제공업체의 API 키와 비밀 정보(예: Azure, AWS 자격 증명)가 노출됩니다. 이는 단일 서버 침해가 전사적 AI 인프라 전체로 확산될 수 있음을 의미합니다.
- 공격 표면: 기본 계정이 비활성화되지 않은 상태로 배포된 프록시 서버, 로깅/감사 기능이 부재한 환경이 주요 타깃이 됩니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 AI 인프라의 공급망 보안과 권한 최소화 원칙의 중요성을 극명하게 보여줍니다.
- CI/CD 파이프라인 위험: LiteLLM이 배포된 환경(예: Kubernetes 클러스터, CI/CD 파이프라인 내부)이 장악되면 공격자는 파이프라인을 통해 다른 서비스로 측면 이동(Lateral Movement)하거나, 모델 호출 로그를 탈취해 민감한 프롬프트 데이터를 유출할 수 있습니다.
- 비용 및 규정 준수 위험: API 키가 노출되면 공격자가 타인의 비용으로 대규모 AI 모델을 호출하거나(비용 폭탄), GDPR/HIPAA 같은 규정을 위반하는 데이터 처리 요청을 위장할 수 있습니다.
- 운영 복잡성: AI 게이트웨이는 일반적으로 높은 트래픽을 처리하므로, 패치 적용 시 무중단 배포(Blue-Green 또는 Canary) 전략 없이는 서비스 중단이 발생할 수 있습니다. 또한, 기본 계정 설정을 변경하면 기존 자동화 스크립트가 깨질 위험이 있습니다.
3. 대응 체크리스트
- 기본 계정 및 자격 증명 감사: 모든 LiteLLM 인스턴스에서
admin,user등 기본 계정이 비활성화되었는지 확인하고, 불필요한 저권한 계정은 즉시 제거 또는 권한을 최소화한다. - 네트워크 분리 및 접근 제어 강화: LiteLLM 프록시 서버를 DMZ 또는 프라이빗 서브넷에 배치하고, API 게이트웨이 앞단에 WAF(Web Application Firewall)를 추가하여 악성 요청을 차단한다.
- 취약점 패치 및 롤백 계획 수립: 공식 패치가 출시되면 즉시 스테이징 환경에서 테스트 후, Blue-Green 배포 방식으로 무중단 패치를 적용한다. 패치 실패 시 롤백 절차도 함께 정의한다.
- API 키 순환 및 모니터링: 노출 가능성이 있는 모든 모델 제공업체의 API 키를 즉시 재발급하고, 비정상적인 호출 패턴(예: 갑작스러운 대규모 요청)을 탐지하는 이상 징후 모니터링을 활성화한다.
2. AI/ML 뉴스
2.1 Alabama 내 새로운 투자와 지역사회 지원을 통해 입지를 강화하고 있습니다
Alabama 내 새로운 투자와 지역사회 지원을 통해 입지를 강화하고 있습니다
Google은 앨라배마주 Jackson County에 위치한 데이터 센터 캠퍼스 확장을 위해 2026년과 2027년에 걸쳐 15억 달러를 투자한다고 발표했습니다. 이 시설은 2019년부터 운영되어 왔습니다.
원문 보기 →2.2 Amazon Bedrock에서 Gemma 4 모델 출시

Amazon Bedrock에서 Gemma 4 모델 출시
Google DeepMind가 개발한 Gemma 4 모델 제품군이 Apache 2.0 라이선스로 Amazon Bedrock에서 제공됩니다. 이 제품군은 다양한 배포 시나리오를 위해 설계된 오픈 웨이트 모델로, Gemma 4 31B, Gemma 4 26B-A4B, Gemma 4 E2B의 세 가지 명령어 튜닝 변형을 포함합니다.
원문 보기 →2.3 Strands Evals을 활용한 AI 에이전트 장애 탐지 및 근본 원인 분석

Strands Evals을 활용한 AI 에이전트 장애 탐지 및 근본 원인 분석
이 게시물에서는 Strands Evals를 활용해 AI Agent의 실패를 감지하고 근본 원인을 분석하는 방법을 다룹니다. 구조화된 출력을 통해 신뢰도 점수, 인과 관계 체인, 그리고 시스템 프롬프트나 도구 정의 중 어디를 수정해야 하는지에 대한 권장 사항을 확인할 수 있습니다.
원문 보기 →요약
이 게시물에서는 Strands Evals를 활용해 AI Agent의 실패를 감지하고 근본 원인을 분석하는 방법을 다룹니다. 구조화된 출력을 통해 신뢰도 점수, 인과 관계 체인, 그리고 시스템 프롬프트나 도구 정의 중 어디를 수정해야 하는지에 대한 권장 사항을 확인할 수 있습니다. 또한 모든 테스트 실행에서 자동 진단이 가능하도록 평가 파이프라인에 감지 기능을 통합하는 방법도 설명합니다.
3. 클라우드 & 인프라 뉴스
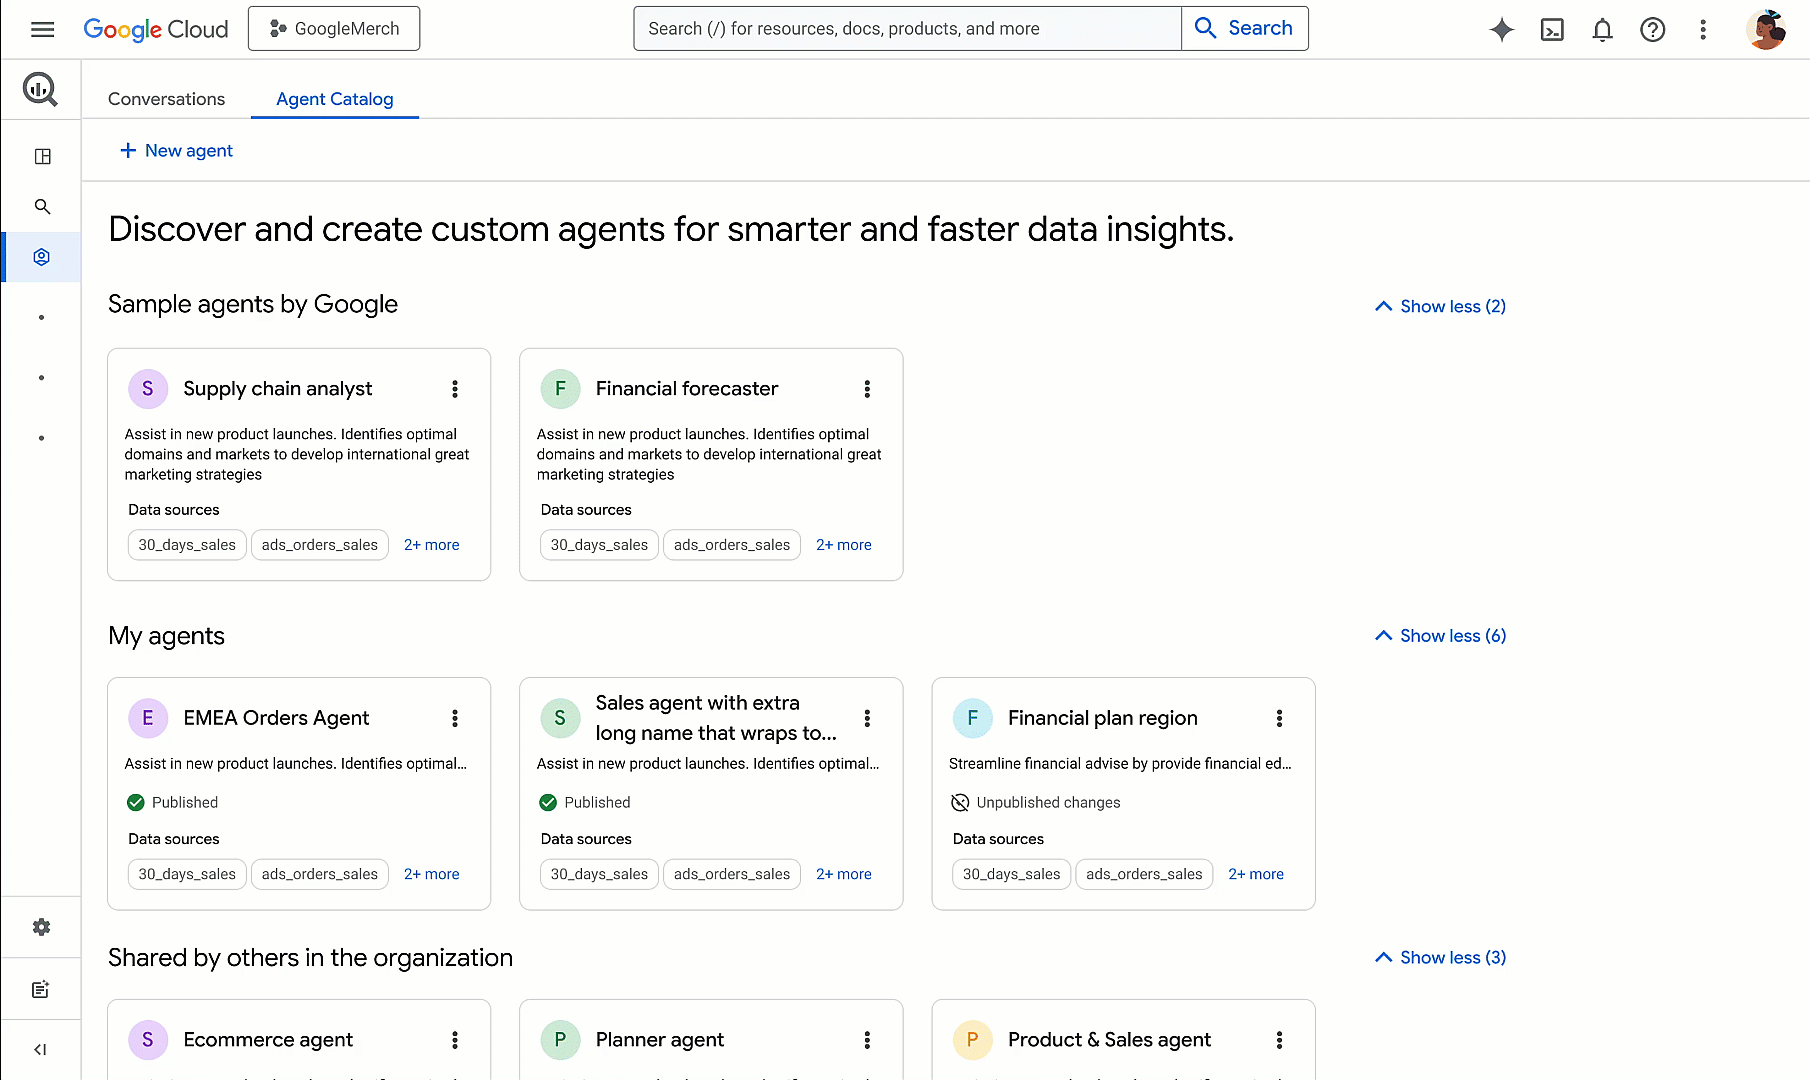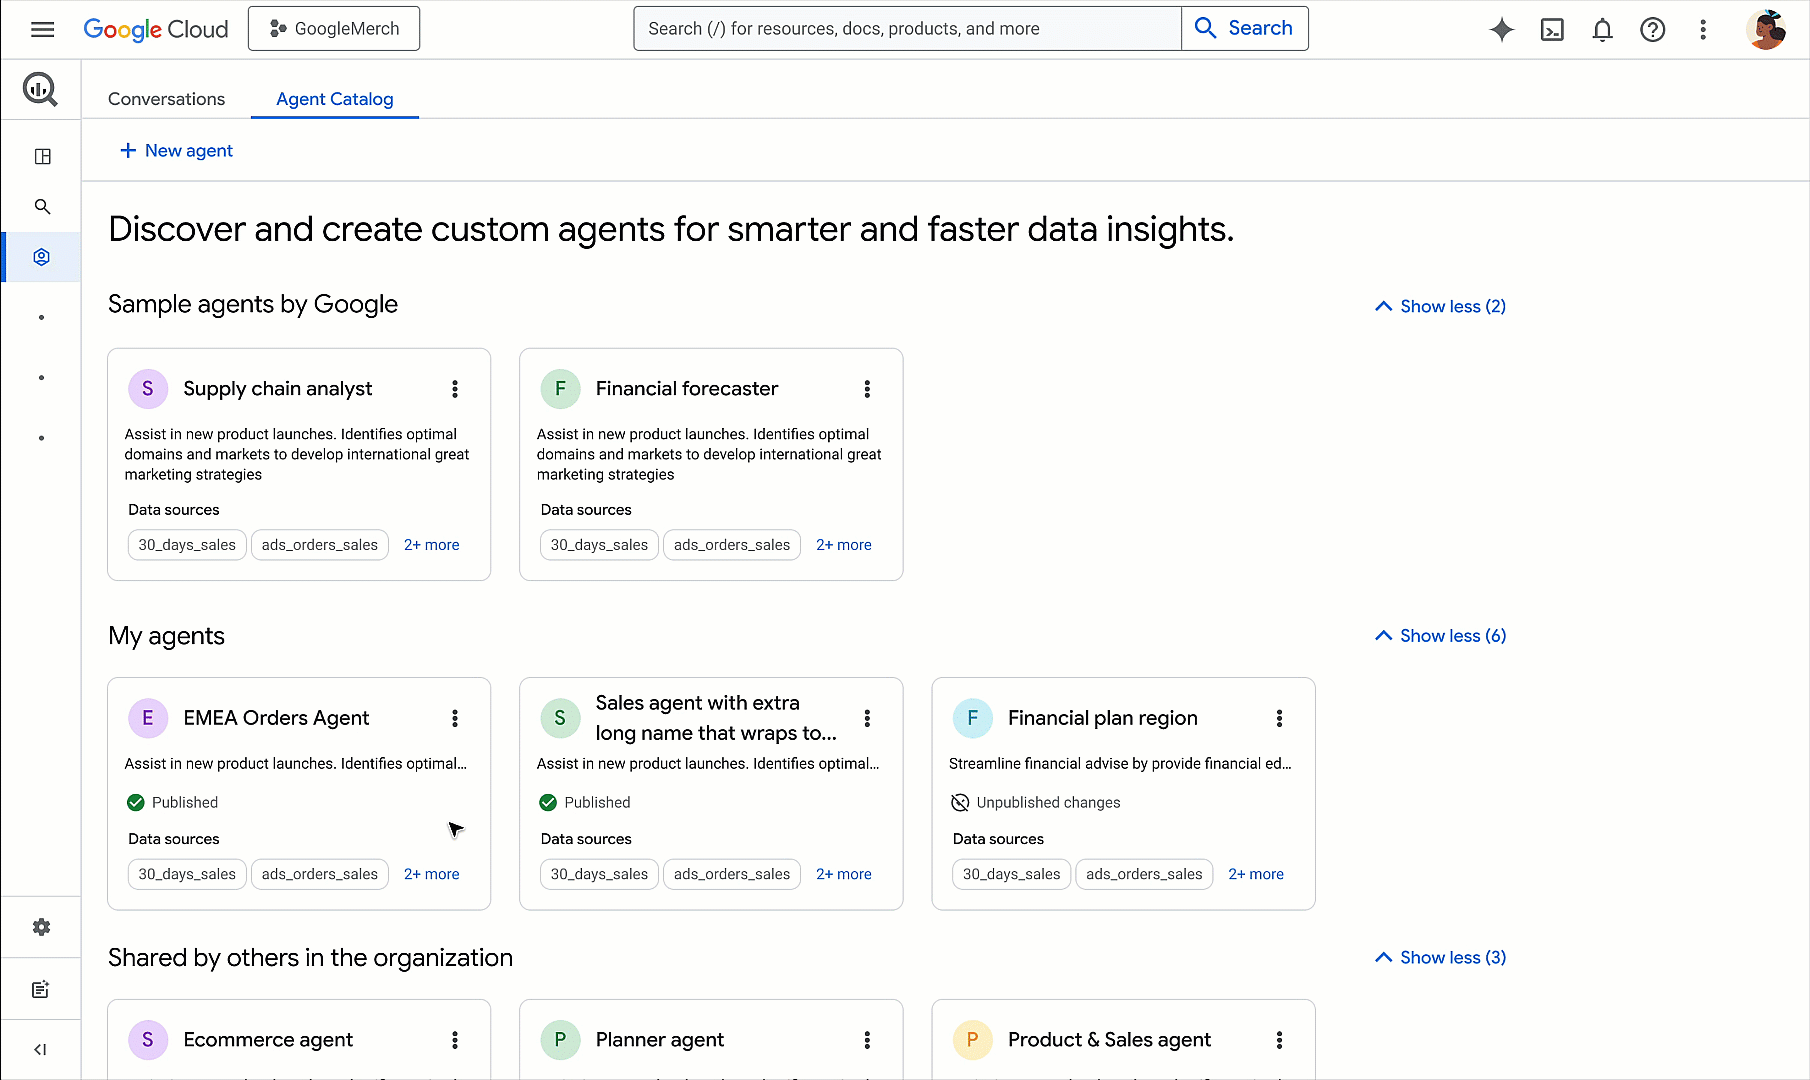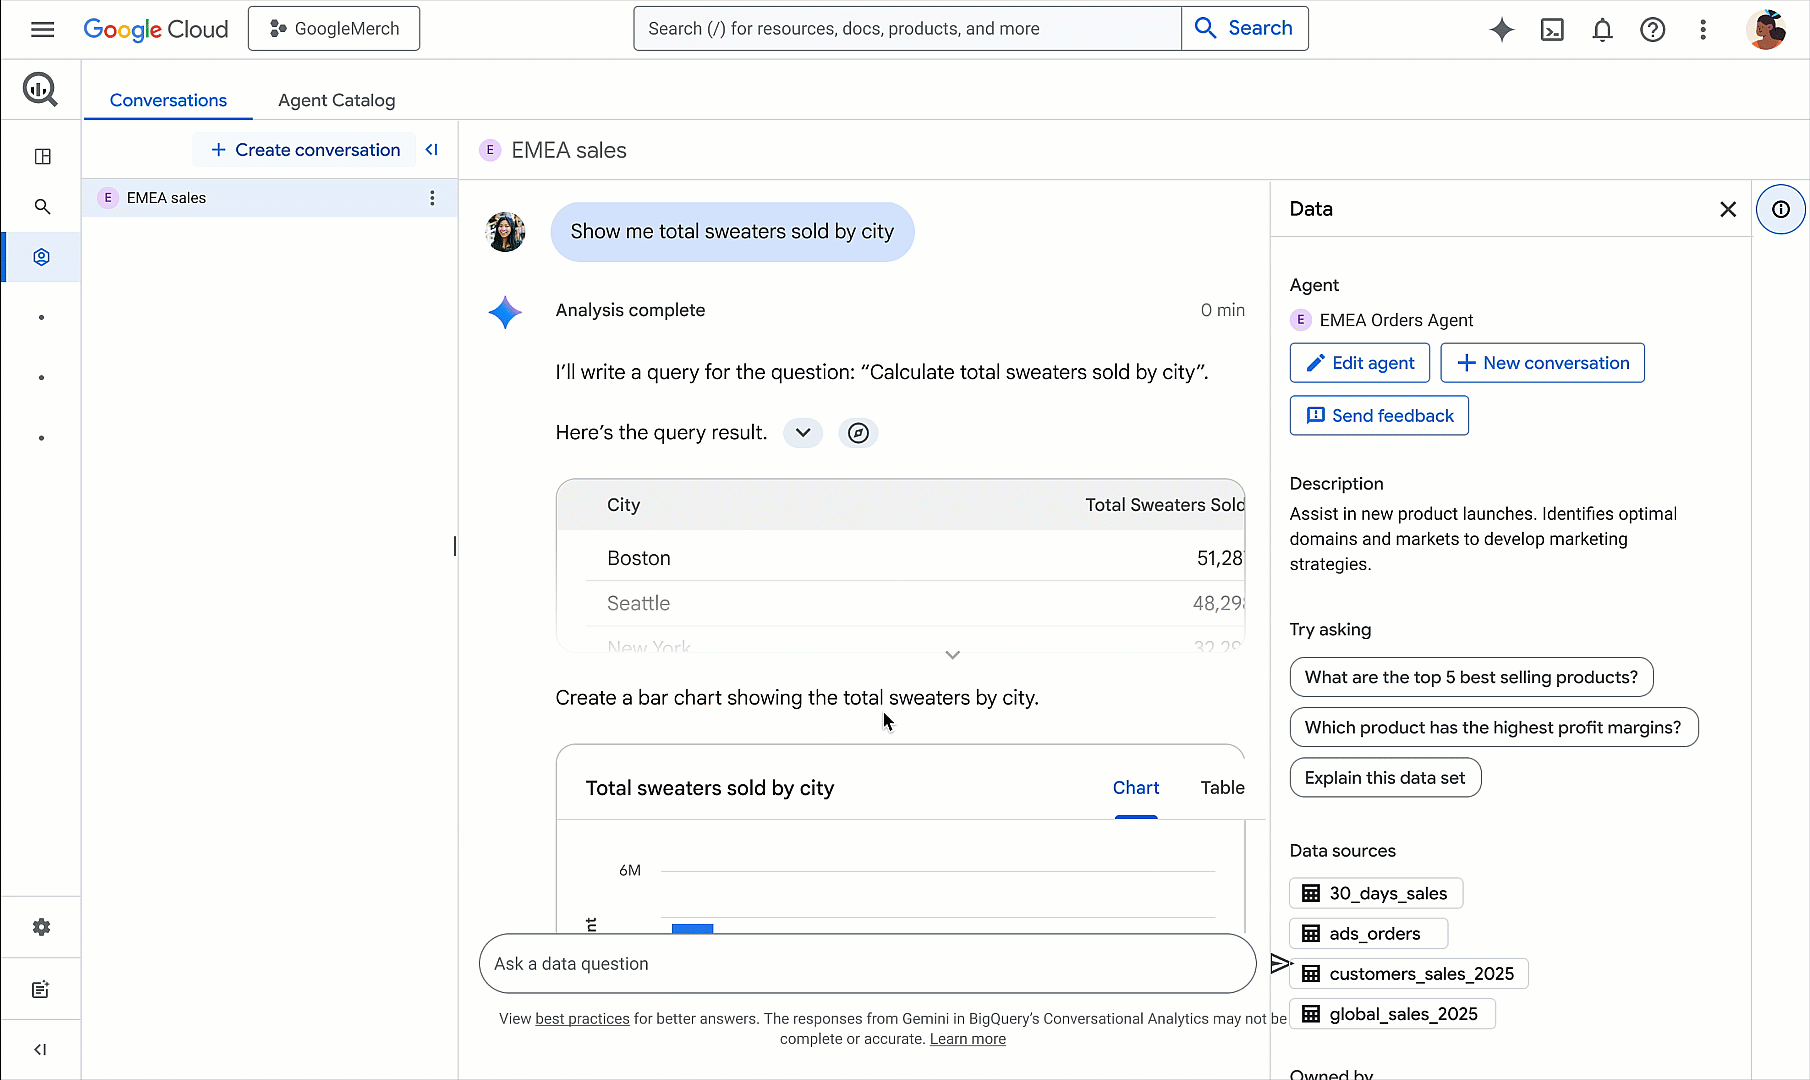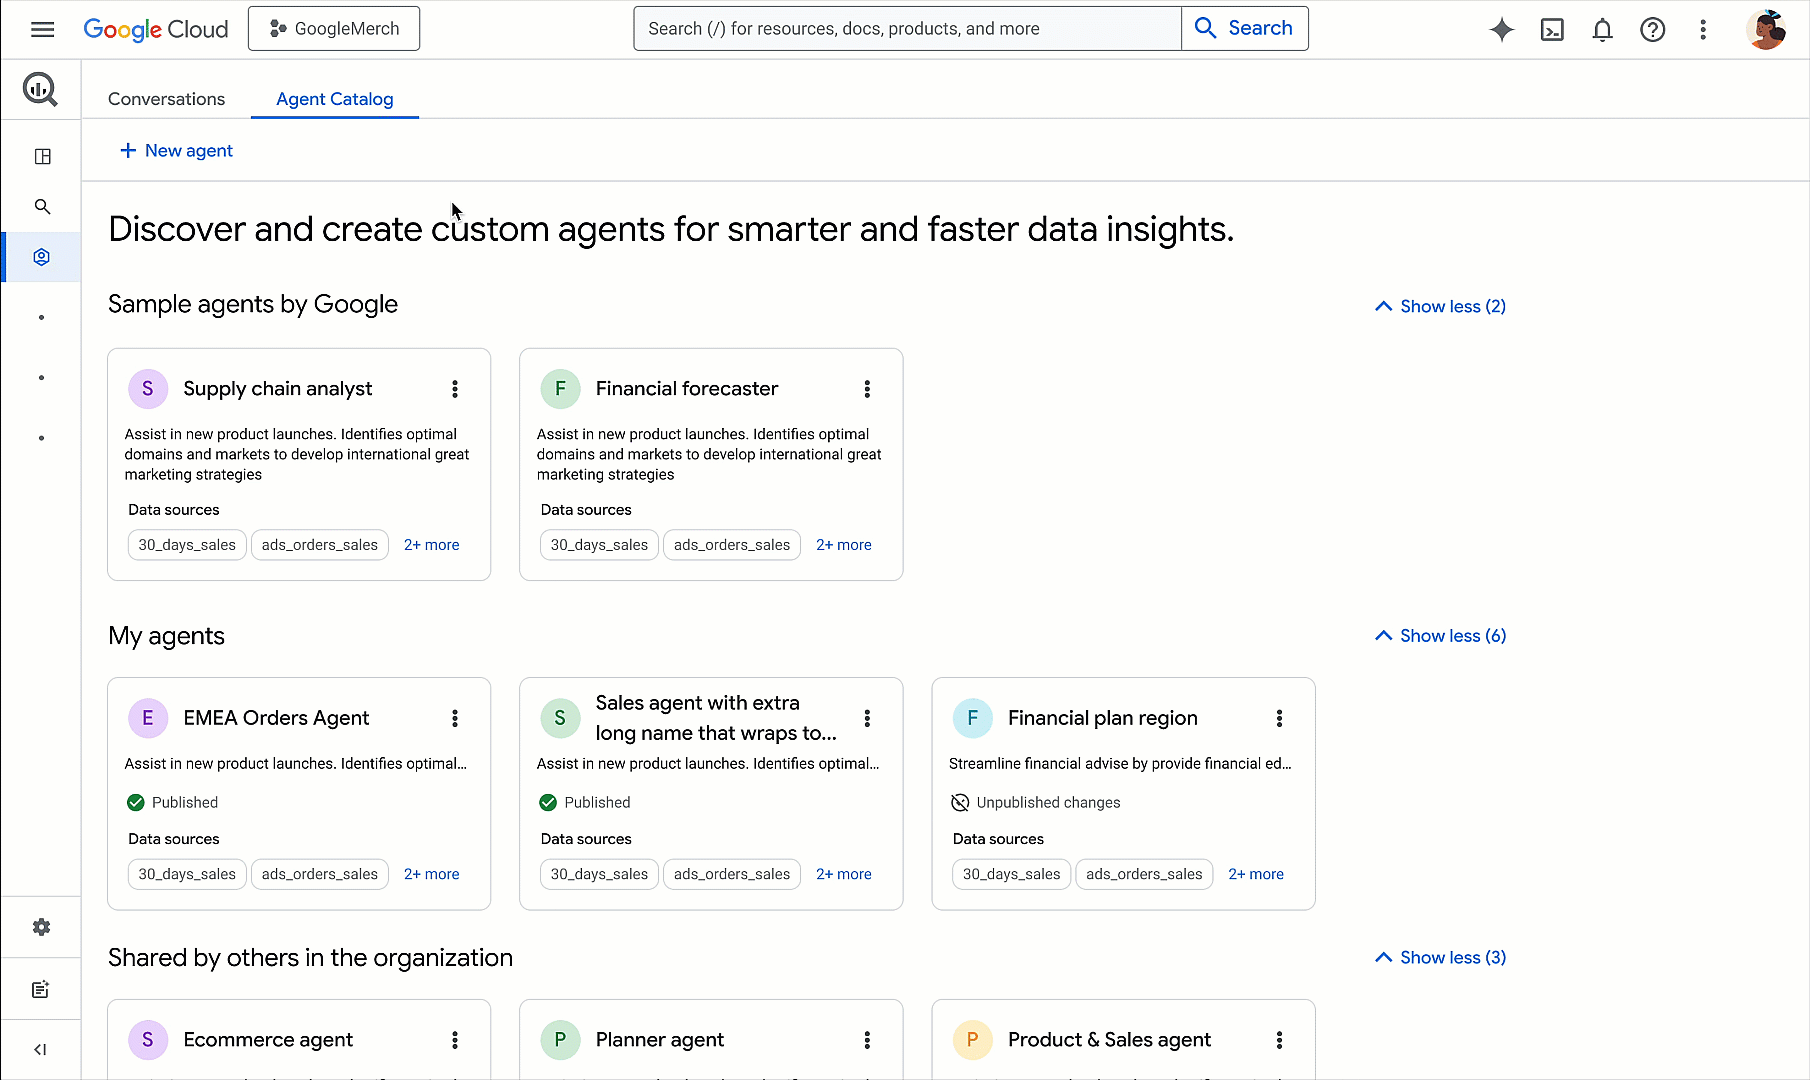
3.1 데이터 에이전트의 새로운 기능: AI 워크플로우 강화
데이터 에이전트의 새로운 기능: AI 워크플로우 강화
AI 에이전트의 부상이 애플리케이션과 분석 시스템을 근본적으로 변화시키고 있지만, 기존 데이터 아키텍처는 에이전트가 엔터프라이즈 데이터베이스의 컨텍스트에 접근하지 못해 부정확성과 보안 취약점을 초래합니다.
원문 보기 →3.2 Cloud CISO Perspectives: AI 위협 방어를 이끈 4가지 교훈

Cloud CISO Perspectives: AI 위협 방어를 이끈 4가지 교훈
Google Cloud의 새로운 CISO Chris Betz가 AI Threat Defense 구축 과정에서 얻은 네 가지 교훈을 공유합니다. 이 내용은 Google Cloud 블로그에 게시되었으며, 이메일 버전 구독도 가능합니다.
원문 보기 →3.3 그래프 기술로 신뢰할 수 있는 에이전틱 플랫폼 구축하기: Yahoo 사례 연구

그래프 기술로 신뢰할 수 있는 에이전틱 플랫폼 구축하기: Yahoo 사례 연구
기업이 agentic AI를 도입하면서 반응형 시스템에서 능동형 시스템으로 전환해야 하며, Google Cloud Next '26에서 소개된 Agentic Data Cloud는 이를 가능하게 합니다. Yahoo의 디지털 미디어 구매 플랫폼은 모든 결정이 설명 가능하고 감사 가능한 규제 수준의 책임성을 갖춘 이 비전의 실제 사례입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Copilot 사용량 메트릭에 이제 더 많은 활성 사용자가 포함됩니다
Copilot 사용량 메트릭에 이제 더 많은 활성 사용자가 포함됩니다
GitHub이 Copilot 사용량 메트릭 보고서에 서버 측 텔레메트리를 추가하여 클라이언트 신호만으로는 포착되지 않던 더 많은 활성 사용자가 보고서에 포함되도록 개선했습니다.
원문 보기 →4.2 Customizable Select의 황금률
Customizable Select의 황금률
Safari 27에서 Customizable Select 기능이 도입됩니다. 이는 사용자가 select 요소의 스타일과 동작을 자유롭게 커스터마이즈할 수 있게 해주는 중요한 변화입니다.
원문 보기 →4.3 OCI 크레딧으로 CNCF 프로젝트의 Arm64 지원 개선

OCI 크레딧으로 CNCF 프로젝트의 Arm64 지원 개선
CNCF 프로젝트에서 Arm64 지원을 개선하기 위해 OCI 크레딧이 제공된다. 최근 보고서에 따르면 2025년 말 기준 AWS 신규 인스턴스의 50% 이상, Azure의 33% 이상이 Arm64를 사용할 정도로 클라우드 시장에서 Arm64의 점유율이 급증하고 있다.
원문 보기 →5. 블록체인 뉴스
5.1 Kraken, 미국 거래자 대상 CFTC 규제 Bitcoin 및 암호화폐 무기한 선물 출시
Kraken, 미국 거래자 대상 CFTC 규제 Bitcoin 및 암호화폐 무기한 선물 출시
Kraken이 인수한 Bitnomial 플랫폼을 통해 미국 거래자들을 대상으로 CFTC 규제를 받는 Bitcoin 및 암호화폐 무기한 선물(Perpetual Futures)을 출시했습니다. 이는 세계에서 가장 많이 거래되는 암호화폐 파생상품을 미국 규제 감독 하에 도입한 것입니다.
원문 보기 →5.2 Strive (ASST), 470만 달러에 Bitcoin 73개 매입, 재고 19,105 BTC로 증가
Strive (ASST), 470만 달러에 Bitcoin 73개 매입, 재고 19,105 BTC로 증가
Strive (ASST)가 지난주 470만 달러를 투입해 73 Bitcoin을 추가 매수하며 보유량을 19,105 BTC로 늘렸습니다. 이는 Bitcoin 시장 반등 속에서 회사의 꾸준한 축적 전략의 일환입니다.
원문 보기 →5.3 Strategy (MSTR), 1,587 Bitcoin에 1억 달러 투입, 총 보유량 846,842 BTC로 증가
Strategy (MSTR), 1,587 Bitcoin에 1억 달러 투입, 총 보유량 846,842 BTC로 증가
Strategy (MSTR)가 지난주 1억 달러를 투입해 1,587 BTC를 추가 매수하며 총 보유량을 846,842 BTC로 늘렸습니다. 이에 따라 현금 보유액은 11억 달러로 재구축되었습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| AMD, 소비자용 CPU에서 메모리 암호화 제거하자 사용자들 반발 | Ars Technica | AMD가 소비자용 CPU에서 TSME(메모리 암호화) 기능을 제거한 것은 의도적이고 은밀한 움직임으로 보이며, 이에 대해 사용자들이 반발하고 있습니다 |
| Coreutils for Windows | GeekNews (긱뉴스) | 윈도우에서 UNIX 스타일 코어 유틸리티 를 네이티브로 실행해, Linux/맥/WSL에서 쓰던 동일한 명령과 파이프라인을 그대로 사용 Microsoft가 관리하는 빌드로 uutils/coreutils, findutils, grep 을 단일 멀티콜 바이너리 로 묶음 동일한 |
| Show GN: 단 23자로 애니메이션되는 시계, 40자로 어린이 한글폰트 만들기 | GeekNews (긱뉴스) | “더 적게 그리고, 더 많이 표현한다.” 아이들의 상상력을 닮은 극단적인 미니멀리즘과 기술의 결합. 단 23자만으로 무한히 움직이는 시계를 만들고, 단 40자의 조합으로 11,172자의 모든 한글을 완벽하게 구현하는 어린이 맞춤형 폰트 프로젝트입니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 4건 | The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 제로데이 | 1건 | The Hacker News 관련 동향 |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, AWS Machine Learning Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- LiteLLM 취약점 체인으로 낮은 권한 사용자가 AI 게이트웨이 서버를 장악할 수 있어 관련 긴급 패치 및 영향도 확인
- 주간 요약: Chrome 0-Day, UniFi 취약점, macOS 스틸러, VPN 결함 등 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 중국 해커들이 Google Workspace 규칙을 악용해 연구 및 국방 이메일을 탈취 관련 보안 검토 및 모니터링
- 북한 해커들이 개발자 도구를 악성코드 유포 채널로 전환하고 있다 관련 보안 검토 및 모니터링
- 원클릭 Microsoft 365 Copilot 결함으로 공격자가 이메일, 파일, MFA 코드를 탈취할 수 있었던 문제 관련 보안 검토 및 모니터링
- Strands Evals을 활용한 AI 에이전트 장애 탐지 및 근본 원인 분석 관련 보안 검토 및 모니터링
- Antigravity 2.0으로 하루 만에 Go를 배운 방법과 여러분도 똑같이 할 수 있는 방법 관련 보안 검토 및 모니터링
P2 (30일 내)
- Alabama 내 새로운 투자와 지역사회 지원을 통해 입지를 강화하고 있습니다 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| WebKit Blog | webkit.org | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 06월 15일 주간 보안 다이제스트: 악성코드·AI 에이전트·북한 위협 (15건) — 2026-06-15
- 2026년 06월 17일 주간 보안 다이제스트: AI 에이전트·클라우드·악성코드 (30건) — 2026-06-17
- 2026년 06월 13일 주간 보안 다이제스트: 악성코드·AI 에이전트·BYOVD EDR (24건) — 2026-06-13
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요