
- The Hacker News: Google Vertex AI SDK 결함으로 공격자가 Bucket Squatting을 통해 모델 업로드를
- The Hacker News: ClickFix 캠페인, 새로운 로더와 가짜 업데이트 미끼로 악성코드 전송 확대
- The Hacker News: 새로운 Rokarolla Android 악성코드, PIN, SMS 코드 및 암호화폐 지갑 자금 탈취
- Google Cloud Blog: Google, IDC MarketScape SIEM 2026 벤더 평가에서 리더로 선정
서론
안녕하세요, Twodragon입니다.
2026년 06월 17일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Google Vertex AI SDK 결함으로 공격자가 Bucket Squatting을 통해 모델 업로드를 가로챌 수 있어 | 🔴 Critical |
| 🔒 Security | The Hacker News | ClickFix 캠페인, 새로운 로더와 가짜 업데이트 미끼로 악성코드 전송 확대 | 🟠 High |
| 🔒 Security | The Hacker News | 새로운 Rokarolla Android 악성코드, PIN, SMS 코드 및 암호화폐 지갑 자금 탈취 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 손 자유, AI 전진: NVIDIA XR AI, AR 글래스에 에이전트 탑재 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | Coherent, 텍사스 시설 확장 착공…AI 광 백본 규모 확대 | 🟡 Medium |
| 🤖 AI/ML | Google DeepMind Blog | AI 가속 계획으로 영국 주택 건설의 잠재력을 열다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google, IDC MarketScape SIEM 2026 벤더 평가에서 리더로 선정 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Brazos 출시: 공랭식 데이터센터에 액체 냉각 도입 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Atlas가 Cloud SQL Enterprise Plus 에디션으로 수백 개의 판매자 데이터베이스를 확장하는 방법 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Models를 더 이상 신규 고객이 이용할 수 없습니다 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Google Vertex AI SDK 결함으로 공격자가 Bucket Squatting을 통해 모델 업로드를 가로챌 수 있어 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: ClickFix 캠페인, 새로운 로더와 가짜 업데이트 미끼로 악성코드 전송 확대, 새로운 Rokarolla Android 악성코드, PIN, SMS 코드 및 암호화폐 지갑 자금 탈취, GitHub Code Quality 2026년 7월 20일 일반 공급 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 Google Vertex AI SDK 결함으로 공격자가 Bucket Squatting을 통해 모델 업로드를 가로챌 수 있어

Google Vertex AI SDK 결함으로 공격자가 Bucket Squatting을 통해 모델 업로드를 가로챌 수 있어
Google Cloud Vertex AI SDK for Python의 취약점으로 인해 공격자가 피해자의 프로젝트에 접근 권한 없이 머신러닝 모델 업로드를 가로채 Google 서빙 인프라 내에서 코드를 실행할 수 있었습니다.
원문 보기 →Google Vertex AI SDK 취약점 분석 (DevSecOps 관점)
1. 기술적 배경 및 위협 분석
해당 취약점은 Google Cloud Vertex AI SDK for Python에서 발견된 Bucket Squatting 공격으로, 공격자가 피해자의 GCS(Google Cloud Storage) 버킷 이름을 선점하여 ML 모델 업로드 과정을 가로채는 기법입니다. Palo Alto Networks Unit 42가 “Pickle in the Middle”이라 명명한 이 공격은 다음과 같은 기술적 특성을 가집니다:
- 공격 메커니즘: Vertex AI SDK가 모델 업로드 시 특정 GCS 버킷 경로를 예측 가능한 방식으로 생성하는 점을 악용합니다. 공격자는 피해자 프로젝트에 접근 권한이 없어도, 미리 해당 버킷을 생성(스쿼팅)하여 악성 Pickle 파일을 업로드합니다.
- Pickle 직렬화 위험: ML 모델은 Python의
pickle모듈로 직렬화되는데, 이는 역직렬화 시 임의 코드 실행이 가능한 취약한 포맷입니다. 공격자는 악성 Pickle 객체를 모델 파일로 위장하여 업로드합니다. - 공격 체인: 버킷 스쿼팅 → 악성 모델 업로드 → 피해자 Vertex AI 파이프라인이 해당 모델을 로드 → 역직렬화 과정에서 공격자 코드 실행 → Google의 서빙 인프라 내에서 권한 상승 가능
위협 심각도: CVSS 기준 8.7 (High)로 평가되며, 공격자는 인증 없이도 원격 코드 실행(RCE)이 가능합니다. 다만 Unit 42는 현재까지 실제 악용 사례는 발견되지 않았다고 보고했습니다.
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이 취약점은 ML 파이프라인의 공급망 보안에 심각한 영향을 미칩니다:
- ML 모델 배포 파이프라인 위험: CI/CD 파이프라인에서 Vertex AI SDK를 사용하여 모델을 업로드하는 모든 워크플로우가 영향을 받습니다. 특히 자동화된 모델 배포 프로세스가 있는 조직은 즉시 대응해야 합니다.
- 권한 상승 및 데이터 유출 가능성: 공격자가 Google의 서빙 인프라 내에서 코드 실행에 성공하면, 동일한 Vertex AI 환경 내 다른 모델, 학습 데이터, 또는 연결된 GCP 리소스에 접근할 수 있습니다.
- 규제 준수 영향: ML 모델이 의료(FDA), 금융(SOX), 또는 개인정보(GDPR) 규제 대상인 경우, 이 취약점을 통한 데이터 유출은 심각한 법적/재정적 위험을 초래합니다.
- 탐지 어려움: Pickle 파일의 악성 코드는 정적 분석으로 탐지하기 어렵고, Vertex AI SDK 내부 동작을 모니터링하지 않으면 공격 징후를 발견하기 힘듭니다.
3. 대응 체크리스트
- Vertex AI SDK 버전 업데이트: Google이 배포한 패치 버전(>= 1.38.0)으로 즉시 업데이트하고, CI/CD 파이프라인에서 SDK 버전 고정(pinning) 정책 적용
- GCS 버킷 네이밍 정책 강화: Vertex AI 모델 업로드 시 사용되는 모든 GCS 버킷에 대해 예측 불가능한 UUID 기반 네이밍 적용 및 버킷 생성 권한을 특정 서비스 계정으로 제한
- ML 모델 업로드 검증 프로세스 도입: 모델 업로드 전 Pickle 파일의 해시 검증, 서명 확인, 또는 안전한 직렬화 포맷(예: ONNX, TensorFlow SavedModel) 사용 강제화
- SDK 동작 로깅 및 모니터링 강화: Vertex AI SDK의
upload_model(),deploy_model()호출 시점의 GCS 버킷 경로와 권한을 Cloud Audit Logs에 기록하고, 이상 징후(예: 예상치 못한 버킷 생성)
1.2 ClickFix 캠페인, 새로운 로더와 가짜 업데이트 미끼로 악성코드 전송 확대

ClickFix 캠페인, 새로운 로더와 가짜 업데이트 미끼로 악성코드 전송 확대
보안 연구진이 Morphisec, BlueVoyant, Huntress의 독립적인 보고서를 통해 BabaDeda Loader, Lorem Ipsum Loader, Potemkin이라는 세 가지 멀웨어 로더를 유포하는 여러 ClickFix 캠페인을 발견했습니다.
원문 보기 →ClickFix 캠페인 분석: DevSecOps 실무자 관점
1. 기술적 배경 및 위협 분석
ClickFix 캠페인은 사용자에게 가짜 업데이트 알림(예: 브라우저 업데이트, Flash 업데이트)을 표시해 악성 코드를 실행하도록 유도하는 사회공학적 기법이다. 최신 캠페인에서는 BabaDeda Loader, Lorem Ipsum Loader, Potemkin이라는 세 가지 신규 로더가 확인되었다. 각 로더는 다음과 같은 특징을 가진다:
- BabaDeda Loader: 2026년 4월부터 교육 및 금융 기관을 대상으로 유포. 기존 활동 대비 로더 구조가 개선되어 탐지 회피 능력이 강화됨.
- Lorem Ipsum Loader: BlueVoyant가 발견. 임시 텍스트(lorem ipsum)를 활용한 난독화 기법으로 정적 분석을 우회.
- Potemkin: Huntress가 보고. 러시아어권 배경을 가진 것으로 추정되며, 다단계 페이로드 전달 방식 사용.
이들 로더는 가짜 업데이트 유인을 통해 사용자 상호작용을 유도하며, 이후 C2 통신, 추가 페이로드 다운로드, 정보 탈취 등의 악성 행위를 수행한다. 특히 교육/금융 기관은 VPN 및 원격 접속 환경이 많아 공급망 공격으로 이어질 위험이 크다.
2. 실무 영향 분석
DevSecOps 환경에서 이 위협이 미치는 영향은 다음과 같다:
- CI/CD 파이프라인 오염 위험: 로더가 개발자 워크스테이션을 감염시키면, 코드 서명 인증서, API 키, 레포지토리 접근 권한이 탈취될 수 있음.
- 소프트웨어 공급망 위협: 악성 업데이트 유인은 정상적인 소프트웨어 업데이트 프로세스를 모방하므로, 개발 환경의 패키지 관리자, 컨테이너 레지스트리가 공격 벡터가 될 수 있음.
- 탐지 회피: 기존 EDR/AV 시그니처 기반 탐지가 어려우며, 특히 메모리 기반 로더는 실행 후 디스크에 흔적을 남기지 않아 포렌식이 까다로움.
- 규제 준수 위험: 금융/교육 기관 대상 공격은 GDPR, PCI-DSS, FERPA 등 규제 위반으로 이어질 수 있음.
3. 대응 체크리스트
- CI/CD 파이프라인에 행위 기반 탐지(Behavioral Detection) 통합: 파일 해시 기반 탐지만으로는 부족하므로, 프로세스 실행 패턴, 비정상 네트워크 연결(특히 443/8443 포트로의 이상 트래픽)을 실시간 모니터링
- 소프트웨어 업데이트 채널에 코드 서명 및 무결성 검증 강화: 모든 내부 업데이트 서버에 대해 인증서 핀닝(Certificate Pinning) 및 서명 검증 실패 시 자동 차단 정책 적용
- 개발자 워크스테이션에 최소 권한 원칙(MoP) 및 애플리케이션 허용 목록(Allowlist) 적용: 브라우저 업데이트 프로세스 외의 실행 파일에 대한 권한 상승 차단, 특히
mshta.exe,powershell.exe등 스크립트 호스트 제한 - 교육 및 금융 부문 대상 피싱 시뮬레이션 강화: ClickFix 유형의 가짜 업데이트 알림에 대한 정기적인 보안 인식 훈련 실시, 특히 원격 근무 환경에서의 대응 절차 포함
- C2 통신 탐지 규칙 업데이트: Morphisec, BlueVoyant, Huntress가 공개한 IoC(IP, 도메인, TLS 핑거프린트)를 **SIEM/ED
1.3 새로운 Rokarolla Android 악성코드, PIN, SMS 코드 및 암호화폐 지갑 자금 탈취

새로운 Rokarolla Android 악성코드, PIN, SMS 코드 및 암호화폐 지갑 자금 탈취
Zimperium의 zLabs 연구진이 217개의 은행 및 암호화폐 앱을 노리는 새로운 Android banking trojan Rokarolla를 발견했습니다. 이 악성코드는 137개의 원격 명령을 통해 잠금 화면 PIN, SMS 코드를 탈취하고 클립보드를 조작해 암호화폐 결제를 가로채며 Google Play Protect를 비활성화합니다.
원문 보기 →DevSecOps 관점에서 Rokarolla Android Malware 분석
1. 기술적 배경 및 위협 분석
Rokarolla는 Zimperium zLabs가 발견한 신종 Android banking trojan으로, 217개의 금융 및 암호화폐 앱을 대상으로 하며 137개의 원격 명령을 탑재하고 있다. 이는 기존 Android 악성코드와 차별화되는 다기능성과 제어 범위의 광범위함이 핵심 특징이다.
주요 기술적 위협 요소:
- Lock-screen PIN 탈취: 화면 잠금 해제 패턴/PIN을 가로채 물리적 접근 권한 확보
- SMS 읽기/전송: 2FA 코드, OTP, 은행 알림 등을 실시간 탈취
- 클립보드 하이재킹: 암호화폐 지갑 주소를 변조하여 송금을 공격자 계정으로 리다이렉트
- Google Play 비활성화: 보안 업데이트 차단 및 정상 앱 마켓 접근을 막아 지속적 감염 유지
이러한 기능들은 단순한 정보 탈취를 넘어 실시간 계정 탈취(RAT)와 금융 자산 직접 이동이 가능한 수준으로, Android 생태계의 근본적인 보안 취약점(앱 권한 남용, 사이드로딩, 업데이트 지연)을 악용한다.
2. 실무 영향 분석
DevSecOps 관점에서 Rokarolla는 다음 영역에 직접적인 영향을 미친다:
- 모바일 앱 보안 파이프라인: 기존 정적 분석(SAST)만으로는 클립보드 접근, SMS 권한 남용, 동적 명령 실행을 탐지하기 어려움. 런타임 보호(RASP)와 행위 기반 탐지가 필수적.
- CI/CD 보안 통합: 앱 빌드 시 ProGuard/R8 난독화만으로는 부족. 앱 서명 검증, 무결성 체크, 루트/에뮬레이터 탐지 로직을 파이프라인에 포함해야 함.
- 암호화폐 관련 서비스: 클립보드 하이재킹은 사용자 경험과 보안의 균형 문제를 제기. 거래 시 주소 재확인 UI, QR 코드 검증, 화이트리스트 기반 주소 검증이 필요.
- 모니터링 및 대응: 137개 명령은 C&C 서버와의 지속적 통신을 전제로 함. 네트워크 트래픽 이상(비정상적 도메인 접속, 암호화 통신) 탐지가 중요.
3. 대응 체크리스트
- 모바일 앱 보안 강화: Android 앱 빌드 시 RASP(런타임 자체보호) 라이브러리 통합 및 클립보드 접근 차단 로직 구현 (ClipboardManager.OnPrimaryClipChangedListener 제한)
- CI/CD 파이프라인에 동적 분석 추가: SAST 외에 에뮬레이터/루트 탐지 테스트, 권한 남용 시나리오 시뮬레이션을 CI 단계에 포함
- 암호화폐 거래 보안 강화: 앱 내 주소 입력 시 이중 확인 UI (클립보드 붙여넣기 후 사용자 재확인) 및 화이트리스트 기반 주소 검증 구현
- 네트워크 모니터링 체계 구축: 모바일 앱의 비정상적 DNS 쿼리 및 C&C 통신 탐지를 위한 네트워크 보안 솔루션 도입 (예: Zimperium, Lookout)
- 사용자 인증 다중화: SMS OTP 의존도를 낮추고 하드웨어 기반 2FA(FIDO2, 보안 키) 또는 생체인증을 필수 인증 수단으로 전환
2. AI/ML 뉴스
2.1 손 자유, AI 전진: NVIDIA XR AI, AR 글래스에 에이전트 탑재
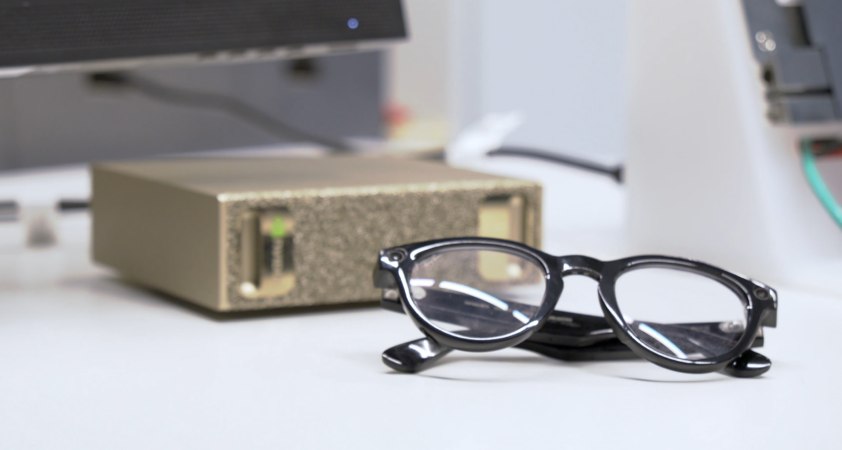
손 자유, AI 전진: NVIDIA XR AI, AR 글래스에 에이전트 탑재
NVIDIA XR AI가 퍼블릭 베타로 출시되어, 개발자들이 AR 글래스 및 XR 기기용 멀티모달 AI 에이전트를 구축할 수 있는 프레임워크를 제공한다.
원문 보기 →2.2 Coherent, 텍사스 시설 확장 착공…AI 광 백본 규모 확대
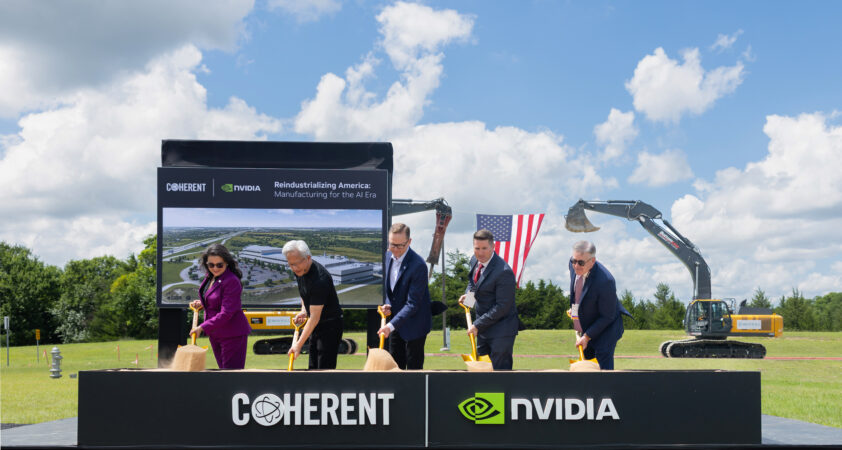
Coherent, 텍사스 시설 확장 착공…AI 광 백본 규모 확대
Coherent가 텍사스 셔먼에 AI 시스템의 광학 백본을 확장하기 위한 제조 시설 증축에 착공했습니다. 이 회사는 AI를 연결하는 레이저, 광학 부품 및 화합물 반도체를 생산하며, 세계 최초의 6인치 인듐 포스파이드 라인을 운영하고 있습니다.
원문 보기 →2.3 AI 가속 계획으로 영국 주택 건설의 잠재력을 열다

AI 가속 계획으로 영국 주택 건설의 잠재력을 열다
영국 정부가 Google DeepMind와 협력하여 주택 건설 결정을 가속화하는 AI 기반 프로토타입을 개발 중입니다. 이 시스템은 AI를 활용해 주택 계획 승인 과정을 효율화하는 것을 목표로 합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google, IDC MarketScape SIEM 2026 벤더 평가에서 리더로 선정

Google, IDC MarketScape SIEM 2026 벤더 평가에서 리더로 선정
Google은 IDC MarketScape SIEM 2026 Vendor Assessment에서 Leader로 선정되었습니다. 보안 운영팀은 AI를 활용하는 적들에 맞서기 위해 현대적인 SIEM 시스템을 보안 운영의 핵심으로 의존하고 있습니다.
원문 보기 →3.2 Brazos 출시: 공랭식 데이터센터에 액체 냉각 도입

Brazos 출시: 공랭식 데이터센터에 액체 냉각 도입
Brazos는 1000W TDP를 초과하는 차세대 AI 및 HPC 칩의 발열 문제를 해결하기 위해 도입되었습니다. 표준 공랭식으로는 이러한 극한의 열 부하를 감당할 수 없으며, 기존 데이터 센터에 냉각수 루프를 개조하는 대안은 막대한 자본과 시간이 필요합니다.
원문 보기 →3.3 Atlas가 Cloud SQL Enterprise Plus 에디션으로 수백 개의 판매자 데이터베이스를 확장하는 방법
Atlas가 Cloud SQL Enterprise Plus 에디션으로 수백 개의 판매자 데이터베이스를 확장하는 방법
Atlas는 Cloud SQL Enterprise Plus edition을 사용하여 수백 개의 가맹점 데이터베이스를 확장하며, SaladStop, Haidilao 등과 협력해 매장의 바구니 규모 증가, 매출 성장, 운영 비용 절감을 지원합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Models를 더 이상 신규 고객이 이용할 수 없습니다

GitHub Models를 더 이상 신규 고객이 이용할 수 없습니다
GitHub Models가 신규 고객에게 더 이상 제공되지 않으며, 기존에 사용하지 않던 조직이나 엔터프라이즈에서도 접근할 수 없게 되었다. 이는 GitHub Models 서비스의 단계적 종료의 일환이다.
원문 보기 →4.2 Docker Content Trust: 사용 중단 및 마이그레이션 가이드
Docker Content Trust: 사용 중단 및 마이그레이션 가이드
Docker Content Trust(DCT)와 notary.docker.io의 Notary v1 서비스가 2025년 7월에 발표된 대로 완전히 종료됩니다. 이 블로그는 변경 사항과 영향을 받는 사용자, 그리고 현대적인 대안으로 마이그레이션하는 방법을 설명합니다.
원문 보기 →4.3 GitHub Code Quality 2026년 7월 20일 일반 공급
GitHub Code Quality 2026년 7월 20일 일반 공급
GitHub Code Quality가 2026년 7월 20일에 정식 출시되며, 현재 10,000개 이상의 기업이 퍼블릭 프리뷰를 통해 유지보수성 및 신뢰성 문제 탐지, 품질 게이트 적용, 코드 커버리지 추적을 사용해 왔습니다.
원문 보기 →5. 블록체인 뉴스
5.1 VanEck: Bitcoin 채굴업체, AI 전환이 승자와 패자를 가르며 500억 달러 자금 격차 직면
VanEck: Bitcoin 채굴업체, AI 전환이 승자와 패자를 가르며 500억 달러 자금 격차 직면
VanEck에 따르면 Bitcoin 채굴 기업들이 AI 데이터 센터 사업으로 전환하는 과정에서 약 500억 달러의 자금 부족에 직면했으며, 투자자들은 이미 AI 인프라 용량을 확보하고 가동한 기업에 보상을 주고 검증되지 않은 파이프라인 예측에 의존하는 기업을 처벌하면서 승자와 패자가 갈리고 있습니다.
원문 보기 →5.2 Mita TechTalks 2026 초청제, 푼타 미타에서 Bitcoin·AI·에너지 리더들 집결

Mita TechTalks 2026 초청제, 푼타 미타에서 Bitcoin·AI·에너지 리더들 집결
Mita TechTalks 2026이 멕시코 Punta Mita에서 Bitcoin, AI 및 에너지 분야 리더들을 초청하여 개최됩니다. 이 행사는 기업의 Bitcoin 도입, AI 기반 전력 수요 증가, 그리고 에너지 인프라 경쟁 심화에 초점을 맞춘 비공개 서밋입니다.
원문 보기 →5.3 Cardone Capital의 Bitcoin-REIT 하이브리드: 현금 창출 부동산과 BTC 보유를 결합해 22-32% 수익률 목표
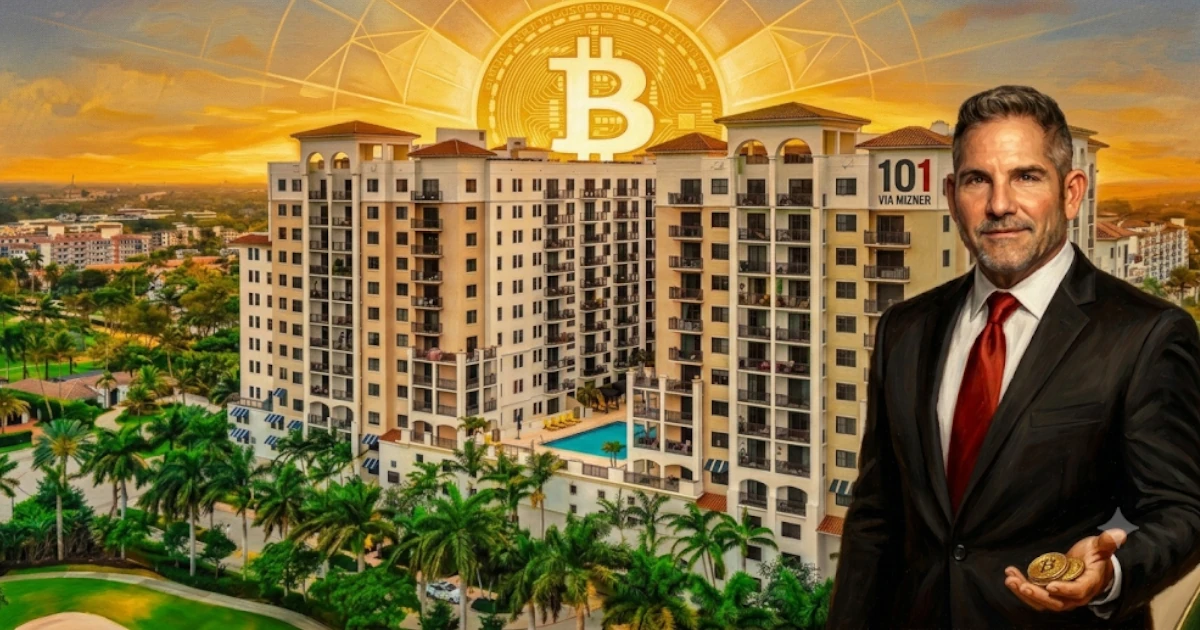
Cardone Capital의 Bitcoin-REIT 하이브리드: 현금 창출 부동산과 BTC 보유를 결합해 22-32% 수익률 목표
Cardone Capital이 Consensus 2026에서 발표한 Bitcoin-REIT 하이브리드 전략은 2억 3,500만 달러(366세대) 규모의 부동산과 약 1억 달러 규모의 Bitcoin을 결합해 약 3억 3,500만 달러 규모의 투자 비히클을 구성하며, 세금 혜택을 창출하고 수십 년에 걸쳐 22-32%의 수익률을 목표로 합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| SaaS 대체하기: AI와 함께한 광고SDK 에러 모니터링 시스템 구축기 | 네이버 D2 | 네이버 사내 기술 교류 행사인 NAVER ENGINEERING DAY 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 서드파티 SDK 환경에서 범용 에러 모니터링 도구 연동 시 발생하는 구조적 한계를 극복하기 위해, AI Agent를 활용해 전용 Javascript 에러 모니터링 시스템을 직접 구축한 경험과 그 가능성을 공유합니다 |
| 디자이너가 시안 대신 앱을 만든 이유 | 토스 기술 블로그 | 툴의 제약을 넘어, 머릿속에 있던 디자인을 AI로 그대로 구현해본 이야기를 들려드립니다 |
| 2,800만 MAU를 이해하는 유저 Segmentation, TUES | 토스 기술 블로그 | 토스가 자체 개발한 이용서비스 기반 유저 세그먼트 TUES(Toss User Engagement Segment)를 활용해 2,800만 MAU를 어떻게 분석하고 의사결정에 녹이는지 소개합니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 6건 | The Hacker News 관련 동향, BleepingComputer 관련 동향, NVIDIA AI Blog 관련 동향 |
| 클라우드 보안 | 1건 | Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(8건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, BleepingComputer 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Google Vertex AI SDK 결함으로 공격자가 Bucket Squatting을 통해 모델 업로드를 가로챌 수 있어 관련 긴급 패치 및 영향도 확인
- 위협 전술 집중 조명: 서브도메인 탈취 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- ClickFix 캠페인, 새로운 로더와 가짜 업데이트 미끼로 악성코드 전송 확대 관련 보안 검토 및 모니터링
- 새로운 Rokarolla Android 악성코드, PIN, SMS 코드 및 암호화폐 지갑 자금 탈취 관련 보안 검토 및 모니터링
P2 (30일 내)
- 손 자유, AI 전진: NVIDIA XR AI, AR 글래스에 에이전트 탑재 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 06월 16일 주간 보안 다이제스트: DNS 유출·악성코드·북한 위협 (28건) — 2026-06-16
- 2026년 06월 18일 주간 보안 다이제스트: 악성코드·제로데이·클라우드 (26건) — 2026-06-18
- 2026년 06월 14일 주간 보안 다이제스트: 제로데이·패치·AI 에이전트 (18건) — 2026-06-14
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요