
- The Hacker News: 이란 연계 해커들, 새로운 Cavern C2 프레임워크로 이스라엘 조직 표적 공격
- The Hacker News: 16년 된 Linux KVM 취약점으로 Intel 및 AMD x86 시스템에서 게스트 VM이 호스트로 탈출
- The Hacker News: 위협 행위자, Gitea Docker 취약점 CVE-2026-20896 공개 13일 후 탐색
- Google Cloud Blog: 에이전트와 함께 고속 기어로 전환: 소프트웨어 정의 차량 보안
서론
안녕하세요, Twodragon입니다.
2026년 07월 07일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 24개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 2개
- DevOps 뉴스: 2개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 이란 연계 해커들, 새로운 Cavern C2 프레임워크로 이스라엘 조직 표적 공격 | 🟡 Medium |
| 🔒 Security | The Hacker News | 16년 된 Linux KVM 취약점으로 Intel 및 AMD x86 시스템에서 게스트 VM이 호스트로 탈출 가능 | 🟠 High |
| 🔒 Security | The Hacker News | 위협 행위자, Gitea Docker 취약점 CVE-2026-20896 공개 13일 후 탐색 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | 오픈 모델이 AI 연구를 주도하는 방법 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 국가들이 전략적 우선순위를 위해 AI를 배치하는 방법 | 🟠 High |
| 🤖 AI/ML | Cointelegraph | TeraWulf 주가, 190억 달러 규모 Anthropic AI 임대 및 합작 투자 매각 후 상승 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 에이전트와 함께 고속 기어로 전환: 소프트웨어 정의 차량 보안 | 🟡 Medium |
| ☁️ Cloud | AWS Blog | AWS 주간 요약: AWS의 Claude Sonnet 5, AI 에이전트용 Amazon WorkSpaces, AWS 서비스 가용성 업데이트 등 (2026년 7월 6일) | 🟡 Medium |
| ⚙️ DevOps | CNCF Blog | SRE의 4체 문제: 자율 운영이 맥락에 의존하는 이유 | 🟡 Medium |
| ⚙️ DevOps | CNCF Blog | AI 네이티브 워크로드를 위한 플랫폼 엔지니어링의 진화 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 위협 행위자, Gitea Docker 취약점 CVE-2026-20896 공개 13일 후 탐색 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 16년 된 Linux KVM 취약점으로 Intel 및 AMD x86 시스템에서 게스트 VM이 호스트로 탈출 가능, 국가들이 전략적 우선순위를 위해 AI를 배치하는 방법 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
현장 운영 관점에서 보면, 이번 주기는 KVM 하이퍼바이저 취약점이 16년 만에 공개됐다는 점이 가장 위협적이다. 게스트 VM이 Intel과 AMD x86 호스트로 탈출할 수 있는 이 결함은 클라우드 네이티브 환경에서 멀티테넌트 워크로드 격리의 근본을 흔든다. 동시에 Iran 연계 해커들이 Cavern C2라는 신규 프레임워크로 이스라엘 조직을 노리고 있고, Gitea Docker 결함이 공개 13일 만에 익스플로잇 되고 있다는 점은 공격자들의 대응 속도가 갈수록 빨라지고 있음을 보여준다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 게스트 VM에서 호스트 커널로 접근 가능한 모든 eBPF 기반 보안 훅과 KSM(커널 동일 페이지 병합) 설정이다. 이 신호를 무시하면, CVSS 점수보다 훨씬 빠르게 실제 공급망 공격으로 이어질 수 있다.
1. 보안 뉴스
1.1 이란 연계 해커들, 새로운 Cavern C2 프레임워크로 이스라엘 조직 표적 공격

이란 연계 해커들, 새로운 Cavern C2 프레임워크로 이스라엘 조직 표적 공격
이란 정보보안부(MOIS)와 연계된 해커 그룹이 Cavern(Cav3rn)이라는 새로운 모듈식 C2 프레임워크를 사용해 이스라엘 조직을 표적으로 삼고 있습니다. Check Point Research에 따르면 이 활동은 주로 IT 제공업체와 정부 부문을 겨냥하고 있습니다.
원문 보기 →DevSecOps 관점에서의 Iran-Linked Cavern C2 프레임워크 분석
1. 기술적 배경 및 위협 분석
Cavern(Cav3rn) C2 프레임워크는 이란 정보보안부(MOIS)와 연계된 해킹 그룹이 개발한 모듈형 C2 인프라로, IT 공급망 공급자와 정부 기관을 주요 표적으로 삼고 있습니다. 이 프레임워크는 다음과 같은 기술적 특징을 가집니다:
- 모듈형 아키텍처: 플러그인 기반으로 확장 가능하여 공격 단계별로 다양한 페이로드 전달 가능
- 저탐지성: 기존 C2 프레임워크(Cobalt Strike, Empire 등)와 달리 시그니처 기반 탐지를 회피
- 공급망 타겟팅: IT 서비스 제공업체를 통해 최종 목표인 이스라엘 조직으로 침투 확산
Check Point Research에 따르면, 이 그룹은 지속적인 정찰과 단계적 권한 상승을 통해 내부 시스템에 장기간 잠복하며 데이터를 탈취하는 전략을 사용합니다.
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이 위협은 다음과 같은 영향을 미칩니다:
- CI/CD 파이프라인 위험: 공급망 공격 특성상, 외부 의존성(package registry, container registry)이 감염 경로가 될 수 있음
- 비정상 트래픽 탐지 어려움: Cavern의 모듈형 C2는 정상 API 호출로 위장할 가능성이 높아 기존 네트워크 모니터링 우회
- IaC(Infrastructure as Code) 취약점: Terraform, Ansible 등으로 배포된 인프라에 악성 모듈이 삽입될 경우 대규모 감염 발생 가능
- Zero Trust 필요성: IT 공급업체를 통한 간접 침투는 기존 경계 기반 보안을 무력화
3. 대응 체크리스트
- CI/CD 파이프라인 내 외부 의존성 검증 강화: 모든 서드파티 패키지, 컨테이너 이미지에 대해 SBOM(Software Bill of Materials) 생성 및 취약점 스캐닝 자동화
- 네트워크 트래픽 이상 탐지 규칙 업데이트: Cavern C2의 알려진 IOCs(IP, 도메인, TLS 핑거프린트) 기반 탐지 규칙을 SIEM/SOAR에 적용하고, 비정상적 API 호출 패턴 모니터링
- 공급망 보안 평가 프로세스 도입: IT 서비스 제공업체 대상 보안 설문조사 및 정기적 침투 테스트 실시, 최소 권한 원칙 기반의 접근 통제 적용
- 런타임 보안 강화: 컨테이너/서버리스 환경에서 Falco, Tracee 등 eBPF 기반 런타임 보안 도구를 통해 비정상 프로세스 실행 및 파일 시스템 변경 탐지
- 사고 대응 자동화 플레이북 개발: Cavern C2 탐지 시 자동으로 영향을 받은 인스턴스 격리, 포렌식 데이터 수집, C2 통신 차단을 수행하는 SOAR 플레이북 구축
1.2 16년 된 Linux KVM 취약점으로 Intel 및 AMD x86 시스템에서 게스트 VM이 호스트로 탈출 가능

16년 된 Linux KVM 취약점으로 Intel 및 AMD x86 시스템에서 게스트 VM이 호스트로 탈출 가능
16년 된 Linux KVM 하이퍼바이저의 use-after-free 취약점(CVE-2026-53359, 'Januscape')이 게스트 VM에서 호스트 커널의 shadow-page 상태를 손상시킬 수 있습니다.
원문 보기 →DevSecOps 실무자 관점의 CVE-2026-53359 (Januscape) 분석
1. 기술적 배경 및 위협 분석
해당 취약점은 Linux KVM 하이퍼바이저의 Shadow MMU(메모리 관리 유닛) 코드에서 발생한 use-after-free 버그로, 16년간 존재해왔습니다. 게스트 VM이 호스트 커널의 섀도우 페이지 테이블 상태를 손상시켜 VM Escape를 유발할 수 있습니다.
- 영향 범위: Intel 및 AMD x86 시스템 전반 (KVM이 Shadow MMU를 사용하는 모든 환경)
- 공격 벡터: 게스트 VM 내에서 특수하게 조작된 메모리 접근 패턴을 통해 트리거
- 현재 상태: 공개 PoC는 호스트 패닉 유발, 비공개 익스플로잇은 임의 코드 실행 가능성 있음
- 위험도: 클라우드 환경에서 테넌트 간 격리 붕괴, 멀티테넌시 서비스의 근본적 신뢰 모델 위협
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 인프라 계층의 신뢰 경계(Trust Boundary) 붕괴를 의미합니다.
- CI/CD 파이프라인: 게스트 VM에서 호스트로 이스케이프 시, 동일 호스트의 다른 VM, 컨테이너, 심지어 호스트 파일 시스템까지 침범 가능
- 클라우드 네이티브 환경: Kubernetes 노드의 KVM 기반 VM(예: Kata Containers, Firecracker) 사용 시 즉각적 위험
- 보안 컴플라이언스: PCI-DSS, HIPAA 등 격리 요구사항 위반 가능성
- 패치 우선순위: 커널 패치가 출시되면 Critical 수준으로 즉시 적용 필요
3. 대응 체크리스트
- 커널 패치 적용: 배포판(Kernel.org, Ubuntu, RHEL 등)의 보안 업데이트를 즉시 확인하고, 스테이징 환경에서 검증 후 프로덕션에 롤링 업데이트
- KVM 사용 환경 감사: 현재 운영 중인 모든 KVM 기반 VM 목록을 식별하고, 특히 멀티테넌트 환경에서 호스트 공유 여부 점검
- Shadow MMU 비활성화 평가: 가능한 경우 EPT(Intel) / NPT(AMD) 하드웨어 가상화 기능을 강제로 활성화하여 Shadow MMU 우회 (단, 구형 CPU에서는 제한적)
- 게스트 VM 접근 통제 강화: 신뢰할 수 없는 게스트 VM을 동일 호스트에 배치하지 않도록 anti-affinity 정책 적용
- 침입 탐지 모니터링: 호스트 커널 로그에서
KVM: unexpected exit또는 섀도우 페이지 관련 비정상 패턴 모니터링 알림 설정
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
1.3 위협 행위자, Gitea Docker 취약점 CVE-2026-20896 공개 13일 후 탐색

위협 행위자, Gitea Docker 취약점 CVE-2026-20896 공개 13일 후 탐색
Sysdig에 따르면, 위협 행위자들이 공개 13일 만에 Gitea Docker 이미지의 패치된 중요 보안 결함 CVE-2026-20896(CVSS 9.8)을 악용하려는 시도가 관찰되었습니다. 이 취약점은 DevOps 플랫폼이 모든 소스 IP의 ”X-WEBAUTH-USER” 헤더를 신뢰하여 인증되지 않은 인터넷 클라이언트가 권한을 상승시킬 수 있게 합니다.
원문 보기 →DevSecOps 실무자 관점의 Gitea Docker 취약점 분석 (CVE-2026-20896)
1. 기술적 배경 및 위협 분석
CVE-2026-20896 (CVSS 9.8)은 Gitea가 X-WEBAUTH-USER HTTP 헤더를 신뢰하는 데서 발생하는 인증 우회 취약점입니다. 이 헤더는 원래 리버스 프록시 환경에서 사용자 식별을 위해 설계되었으나, Gitea Docker 이미지가 외부 IP로부터의 헤더를 검증 없이 수용하면서 원격의 인증되지 않은 공격자가 임의 사용자로 가장할 수 있습니다. Sysdig의 보고에 따르면, 패치 공개 13일 만에 실제 공격자가 이 결함을 적극적으로 스캔하고 있음이 확인되었습니다. 이는 패치 적용 지연이 곧바로 실질적인 위협으로 이어질 수 있음을 시사합니다.
2. 실무 영향 분석
DevSecOps 파이프라인의 핵심 도구인 Gitea가 공격당할 경우, 소스 코드 유출, CI/CD 파이프라인 변조, 악성 코드 주입 등 연쇄적인 공급망 공격으로 이어질 수 있습니다. 특히 Docker 환경에서 운영되는 Gitea 인스턴스는 기본 설정에서 리버스 프록시 없이 직접 노출된 경우 취약합니다. 팀의 소스 코드 저장소, 이슈 트래킹, 웹훅 설정 등이 모두 위험에 노출됩니다. 또한 이 취약점은 인증 없이 관리자 권한 획득이 가능하므로, 이미 침해된 인스턴스는 완전한 재구축이 필요할 수 있습니다.
3. 대응 체크리스트
- Gitea Docker 이미지를 최신 패치 버전(>=1.22.7)으로 즉시 업데이트하고,
docker-compose.yml에서image태그를 고정 버전으로 변경 - 리버스 프록시(Nginx, Traefik 등)를 사용 중인 경우, 외부에서
X-WEBAUTH-USER헤더를 차단하도록 설정하고 Gitea의REVERSE_PROXY_TRUSTED_PROXIES환경 변수에 신뢰할 프록시 IP만 명시 - 취약점 노출 여부 확인:
curl -H "X-WEBAUTH-USER: admin" http://<gitea-url>/api/v1/user명령으로 admin 권한 획득 가능 여부 테스트 후, 접근 로그에서 비정상 헤더 사용 흔적 감사
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1203  # Exploitation for Client Execution
2. AI/ML 뉴스
2.1 오픈 모델이 AI 연구를 주도하는 방법
오픈 모델이 AI 연구를 주도하는 방법
올해 ICML에서 채택된 논문들은 오픈 프론티어 모델과 오픈 AI 인프라가 현대 AI 연구의 기반이 되었음을 보여주며, NVIDIA는 74편의 논문을 채택받았다.
원문 보기 →2.2 국가들이 전략적 우선순위를 위해 AI를 배치하는 방법
국가들이 전략적 우선순위를 위해 AI를 배치하는 방법
각국은 경제 발전과 데이터 활용, 기술 기회 선점을 위해 AI에 투자하고 있으며, AI는 현대 사회의 모든 분야에서 혁신을 가속화하고 있습니다. 국가들은 AI 역량 강화를 통해 전략적 우선순위를 달성하고자 합니다.
원문 보기 →2.3 TeraWulf 주가, 190억 달러 규모 Anthropic AI 임대 및 합작 투자 매각 후 상승
TeraWulf 주가, 190억 달러 규모 Anthropic AI 임대 및 합작 투자 매각 후 상승
TeraWulf 주가가 상승한 이유는 Anthropic과 20년 AI 인프라 임대 계약을 체결하고, 별도 AI 데이터 센터 합작법인의 지분을 매각했기 때문입니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 에이전트와 함께 고속 기어로 전환: 소프트웨어 정의 차량 보안
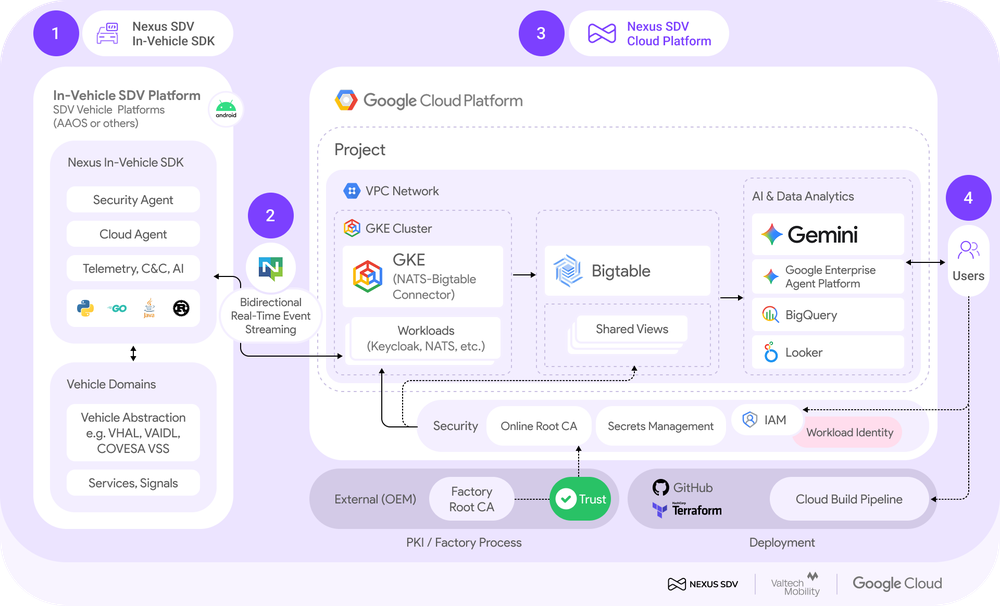
에이전트와 함께 고속 기어로 전환: 소프트웨어 정의 차량 보안
자동차 산업은 소프트웨어 정의 차량(SDV) 시대로 전환하며 급속한 혁신을 겪고 있습니다. SDV는 OTA(Over-the-Air) 업데이트를 통해 새로운 기능을 지속적으로 제공하는 것이 특징입니다.
원문 보기 →3.2 AWS 주간 요약: AWS의 Claude Sonnet 5, AI 에이전트용 Amazon WorkSpaces, AWS 서비스 가용성 업데이트 등 (2026년 7월 6일)

AWS 주간 요약: AWS의 Claude Sonnet 5, AI 에이전트용 Amazon WorkSpaces, AWS 서비스 가용성 업데이트 등 (2026년 7월 6일)
AWS Weekly Roundup에서 Claude Sonnet 5가 AWS에서 제공되며, Amazon WorkSpaces가 AI 에이전트를 지원하고, AWS 서비스 가용성 업데이트 등이 발표되었습니다. 저자는 AWS Startups 팀과 함께 창업자들의 실제 문제 해결 사례를 청취하며 에너지를 얻었다고 전했습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 SRE의 4체 문제: 자율 운영이 맥락에 의존하는 이유

SRE의 4체 문제: 자율 운영이 맥락에 의존하는 이유
SRE의 4-body 문제는 자율 운영이 성공하려면 단순한 자동화가 아닌 맥락(context)에 대한 깊은 이해가 필요함을 강조합니다. 방갈로르 행사에서 만난 시니어 SRE들은 신뢰 격차(trust gap)가 실제 작업의 시작점임을 확인해 주었습니다.
원문 보기 →4.2 AI 네이티브 워크로드를 위한 플랫폼 엔지니어링의 진화

AI 네이티브 워크로드를 위한 플랫폼 엔지니어링의 진화
Platform Engineering 1.0은 Golden paths를 통한 배포 가속화와 Internal Developer Platforms(IDPs)를 통한 개발자 인지 부하 감소 등 실질적인 가치를 제공했습니다. 셀프서비스 인프라는 개발자들이 티켓 제출에 소모하던 시간을 절약해 주었고, 파이프라인은 표준화된 배포 방식을 제공했습니다.
원문 보기 →요약
Platform Engineering 1.0은 Golden paths를 통한 배포 가속화와 Internal Developer Platforms(IDPs)를 통한 개발자 인지 부하 감소 등 실질적인 가치를 제공했습니다. 셀프서비스 인프라는 개발자들이 티켓 제출에 소모하던 시간을 절약해 주었고, 파이프라인은 표준화된 배포 방식을 제공했습니다. 이제 이러한 접근법을 AI-native 워크로드에 맞게 진화시켜야 합니다.
5. 블록체인 뉴스
5.1 폭, 깊이, 그리고 품질: 블록체인 분석 벤더를 클러스터 수로 비교하는 것은 계산의 일부일 뿐인 이유
폭, 깊이, 그리고 품질: 블록체인 분석 벤더를 클러스터 수로 비교하는 것은 계산의 일부일 뿐인 이유
블록체인 애널리틱스 벤더를 평가할 때 클러스터 수만으로 비교하는 것은 충분하지 않으며, 서비스의 폭(Breadth), 깊이(Depth), 품질(Quality)까지 고려해야 한다는 내용이 Chainalysis를 통해 보도되었다.
원문 보기 →5.2 트럼프 지지 American Bitcoin(ABTC), 재무부 보유량 8,000 BTC 돌파
트럼프 지지 American Bitcoin(ABTC), 재무부 보유량 8,000 BTC 돌파
트럼프가 지원하는 American Bitcoin (ABTC)의 재무부가 8,000 BTC를 돌파했다고 발표했습니다. 이 소식은 Bitcoin Magazine을 통해 Micah Zimmerman이 보도했습니다.
원문 보기 →5.3 USDT, Bitcoin으로 복귀: RGB와 UTEXO가 프라이빗 라이트닝 결제를 가능하게 하다
USDT, Bitcoin으로 복귀: RGB와 UTEXO가 프라이빗 라이트닝 결제를 가능하게 하다
Tether가 지원하는 UTEXO가 Bitcoin 네이티브 USDT를 곧 출시할 예정(7월 중 예상)이며, 클라이언트 측 검증을 통해 Tron이나 Ethereum 대비 수수료와 중개자를 대폭 줄일 것으로 기대됩니다. RGB와 UTEXO는 Lightning Network에서 비공개 결제를 가능하게 합니다. 이는 USDT가 Bitcoin 생태계로 복귀했음을 의미합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| [AI 해커톤 후기] 코드와 문서만 읽은 LLM은 어떻게 사람과 같은 팀을 1위로 골랐을까 | 네이버 D2 | 2026년 봄, 네이버는 개발 직군 중심으로 열리던 Engineering Day를 모든 직군이 함께하는 ‘모두의 Engineering Day’로 넓혔습니다. 행사의 마지막 순서는 AI 해커톤이었습니다 |
| Amazon, Mechanical Turk 신규 고객 접수 중단 예정 | GeekNews (긱뉴스) | Amazon의 크라우드소싱 서비스 Mechanical Turk 는 2026년 7월 30일부터 신규 고객을 받지 않고, 기존 고객만 계속 사용할 수 있음 AWS는 “신중한 검토” 뒤 내린 결정이라며 보안과 가용성 개선 은 이어가지만 새 기능은 추가하지 않겠다고 밝힘 2005년 |
| 저커버그, "AI 에이전트 기술이 기대보다 느리게 발전하고 있다" | GeekNews (긱뉴스) | AI 에이전트 개발 속도가 기대에 미치지 못했으며, 최근 최소 4개월간의 개발 궤적이 예상만큼 가속화되지 못함 올해 초 도입된 대규모 조직 개편이 충분히 “깔끔하지” 못했고, 경영진이 변화 시점 판단에서 오판 함 5월에 전체 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 7건 | The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향, Cointelegraph 관련 동향 |
| 기타 | 7건 | 기타 주제 |
| 클라우드 보안 | 1건 | AWS Blog 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
| 컨테이너/K8s | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(7건)입니다. The Hacker News 관련 동향, NVIDIA AI Blog 관련 동향 등이 주요 이슈입니다. 기타(7건)도 주목할 트렌드입니다.
실무 체크리스트
P0 (즉시)
- 위협 행위자, Gitea Docker 취약점 CVE-2026-20896 공개 13일 후 탐색 (CVE-2026-20896) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 16년 된 Linux KVM 취약점으로 Intel 및 AMD x86 시스템에서 게스트 VM이 호스트로 탈출 가능 (CVE-2026-53359) 관련 보안 검토 및 모니터링
- 주간 요약: Proxy Botnet, 브라우저 랜섬웨어, AI 에이전트 속임수, 가짜 PoC 악성코드 등 관련 보안 검토 및 모니터링
- 국가들이 전략적 우선순위를 위해 AI를 배치하는 방법 관련 보안 검토 및 모니터링
P2 (30일 내)
- 오픈 모델이 AI 연구를 주도하는 방법 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
- 암호화폐/블록체인 관련 컴플라이언스 점검
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| Cointelegraph | cointelegraph.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 1건 인용 |
| AWS Blog | aws.amazon.com | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 2건 인용 |
| Chainalysis Blog | chainalysis.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 2건 인용 |
🔗 관련 포스트
- 2026년 07월 06일 주간 보안 다이제스트: AI 에이전트·클라우드·블록체인 (14건) — 2026-07-06
- 2026년 07월 08일 주간 보안 다이제스트: 악성코드·클라우드·AI 에이전트 (30건) — 2026-07-08
- 2026년 07월 04일 주간 보안 다이제스트: 클라우드·패치·제로데이 (17건) — 2026-07-04
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요