
- The Hacker News: RedWing MaaS가 Android 은행 사기를 Telegram 임대 서비스로 포장
- The Hacker News: Rogue Agent 결함으로 공격자가 Google Dialogflow CX 챗봇을 탈취할 수 있었던 문제
- The Hacker News: DEBULL Tooling, Microsoft Device-Code Flow를 악용해 M365 계정 표적
- Google Cloud Blog: 에이전틱 엔터프라이즈를 위한 20가지 질문(그리고 Agent Platform이 어떻게 도움을 줄 수 있는지)
서론
안녕하세요, Twodragon입니다.
2026년 07월 08일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | RedWing MaaS가 Android 은행 사기를 Telegram 임대 서비스로 포장 | 🟠 High |
| 🔒 Security | The Hacker News | Rogue Agent 결함으로 공격자가 Google Dialogflow CX 챗봇을 탈취할 수 있었던 문제 | 🔴 Critical |
| 🔒 Security | The Hacker News | DEBULL Tooling, Microsoft Device-Code Flow를 악용해 M365 계정 표적 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | AI 혁신가들이 NVIDIA Vera를 채택하다 — 대규모 환경에서 최대 단일 스레드 CPU 성능이 중요한 이유 | 🟡 Medium |
| 🤖 AI/ML | Google AI Blog | Gemini API의 Managed Agents 확장: 백그라운드 작업, 원격 MCP 등 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA와 Hugging Face, 오픈 로보틱스 커뮤니티를 위한 LeRobot에 새로운 모델과 프레임워크 제공 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 에이전틱 엔터프라이즈를 위한 20가지 질문(그리고 Agent Platform이 어떻게 도움을 줄 수 있는지) | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 개발자를 위한 Gemini Enterprise 및 Google Cloud Marketplace 에이전트 게시 가이드 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | BGP 라우트 정책: 고객 수요 기반 상위 3가지 사용 사례 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Kimi K2.7, 이제 Copilot Business 및 Enterprise에서 사용 가능 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Rogue Agent 결함으로 공격자가 Google Dialogflow CX 챗봇을 탈취할 수 있었던 문제 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: RedWing MaaS가 Android 은행 사기를 Telegram 임대 서비스로 포장, DEBULL Tooling, Microsoft Device-Code Flow를 악용해 M365 계정 표적, NVIDIA와 Hugging Face, 오픈 로보틱스 커뮤니티를 위한 LeRobot에 새로운 모델과 프레임워크 제공 등 High 등급 위협 3건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 RedWing MaaS가 Android 은행 사기를 Telegram 임대 서비스로 포장

RedWing MaaS가 Android 은행 사기를 Telegram 임대 서비스로 포장
RedWing이라는 새로운 Android 악성코드가 Telegram에서 임대 서비스 형태로 제공되며, 저숙련 범죄자도 피해자의 기기를 장악해 은행 로그인과 일회용 코드를 탈취할 수 있습니다. Zimperium의 zLabs는 이를 월 300달러에 임대되는 Oblivion 악성코드의 변종으로 보고 있습니다.
원문 보기 →RedWing MaaS Android Bank Fraud 분석 (DevSecOps 관점)
1. 기술적 배경 및 위협 분석
RedWing은 Telegram 기반의 MaaS(Malware-as-a-Service) 모델로, 기존 Oblivion 악성코드의 변종으로 추정됩니다. 주요 기술적 특징은 다음과 같습니다:
- 원격 접근 트로이목마(RAT) 기능: SMS 가로채기, 키로깅, 화면 캡처를 통해 OTP(일회용 비밀번호) 및 금융 인증 정보 탈취
- 저숙련 공격자 지원: 사전 구축된 Telegram 봇 인터페이스로 공격 명령 자동화, 별도 인프라 없이 즉시 사용 가능
- Android 취약점 악용: 접근성 서비스(AccessibilityService) 권한 탈취를 통해 화면 제어 및 입력 가로채기 수행
- 월 300달러 구독제: 공급망 공격보다는 개인 타겟팅에 최적화된 저비용-고효율 모델
이러한 위협은 기존의 단순 피싱을 넘어, 실시간 2FA(이중 인증) 우회가 가능하다는 점에서 심각합니다.
2. 실무 영향 분석
DevSecOps 환경에서 RedWing의 영향은 다음과 같습니다:
- 모바일 금융 앱 CI/CD 파이프라인 위협: 악성코드가 금융 앱의 인증 흐름을 우회하므로, 앱 자체의 보안 테스트(예: SSL 핀닝, 루트 탐지)만으로는 대응 불충분
- 운영 환경 모니터링 사각지대: 기존 EDR(엔드포인트 탐지 대응) 솔루션이 모바일 디바이스까지 커버하지 못할 경우, 공격 탐지가 지연됨
- 규제 준수 리스크 증가: GDPR, PSD2 등 금융 규제에서 요구하는 강력한 인증 체계가 무력화될 가능성
- 사용자 신뢰 손실: 앱 스토어 평점 하락 및 법적 소송 위험
3. 대응 체크리스트
- 모바일 앱 보안 강화: 금융 앱에 런타임 무결성 검사(루트/에뮬레이터 탐지) 및 접근성 서비스 악용 탐지 로직 추가
- CI/CD 파이프라인 내 모바일 보안 테스트 자동화: OWASP MASVS 기반 정적/동적 분석 도구(예: MobSF, Drozer)를 통합하여 악성코드 변종 탐지
- 운영 환경 모니터링 확장: 모바일 디바이스 이상 행동(비정상 SMS 전송, 접근성 서비스 활성화)을 SIEM에 수집하고 알림 규칙 설정
- 2FA 우회 대비: SMS OTP 대신 FIDO2 기반 하드웨어 키 또는 생체 인증 도입 검토 (앱 내부 인증 흐름 변경)
- 사용자 보안 교육 강화: 앱 내에서 “접근성 서비스 권한 요청 시 의심” 등 구체적인 피싱 시나리오를 포함한 시뮬레이션 교육 실시
1.2 Rogue Agent 결함으로 공격자가 Google Dialogflow CX 챗봇을 탈취할 수 있었던 문제

Rogue Agent 결함으로 공격자가 Google Dialogflow CX 챗봇을 탈취할 수 있었던 문제
Google Dialogflow CX의 치명적인 취약점으로, 동일한 Google Cloud 프로젝트 내에서 Code Block이 활성화된 다른 에이전트를 공격자가 장악할 수 있었습니다. 이를 통해 실시간 대화를 읽고 사용자 데이터를 탈취하며 비밀번호 재입력을 요청하는 메시지를 보낼 수 있었으며, 보안 업체 Varonis가 발견했습니다.
원문 보기 →DevSecOps 관점 분석: Google Dialogflow CX Rogue Agent Flaw
1. 기술적 배경 및 위협 분석
해당 취약점은 Google Dialogflow CX의 Code Block 기능에서 발생한 권한 분리 실패로, 동일한 GCP 프로젝트 내에서 하나의 에이전트에 편집 권한을 가진 공격자가 다른 Code Block 기반 에이전트를 가로챌 수 있는 문제입니다. 이는 Agent-to-Agent 권한 경계가 부재했기 때문이며, 공격자는 다음을 수행할 수 있었습니다:
- 실시간 대화 내용 탈취 (Conversation Hijacking)
- 사용자 입력 데이터(비밀번호, 개인정보 등) 도청
- 악성 메시지 주입을 통한 피싱 공격 (예: 비밀번호 재입력 요청)
핵심은 동일 프로젝트 내 리소스 간 격리 실패로, 이는 마이크로서비스 아키텍처에서 흔히 발생하는 수평적 권한 상승(Horizontal Privilege Escalation) 패턴입니다. Code Block이 서로 다른 에이전트 간에 공유되는 실행 컨텍스트를 가졌을 가능성이 높습니다.
2. 실무 영향 분석
DevSecOps 관점에서 이 취약점은 CI/CD 파이프라인 전반에 걸친 보안 통제의 허점을 드러냅니다:
- IaC 템플릿의 취약점: Terraform/Deployment Manager로 관리되는 Dialogflow CX 리소스가 기본적으로 프로젝트 내 모든 에이전트 간 격리를 보장하지 않음
- Secret Management 부재: 대화 데이터가 Code Block 내에서 평문으로 처리되었을 가능성
- 런타임 모니터링 사각지대: Agent 간 비정상 통신 탐지 체계 부재
- 공급망 위험 증가: 타사 챗봇 플러그인 또는 Code Block 라이브러리 사용 시 동일한 취약점에 노출
특히 CI/CD 파이프라인에서 자동화된 보안 스캔이 Agent 레벨까지 확장되지 않았다면 이 취약점은 프로덕션 환경까지 무사히 통과했을 것입니다.
3. 대응 체크리스트
- Agent별 IAM 역할 최소화: Dialogflow CX 에이전트 간
dialogflow.agents.update권한을 분리하고, 프로젝트 단위가 아닌 에이전트 단위로 서비스 계정을 할당 - Code Block 실행 컨텍스트 격리 확인: GCP 감사 로그(audit logs)를 통해 Code Block이 서로 다른 샌드박스에서 실행되는지 주기적으로 검증
- 대화 데이터 암호화 및 접근 통제: Dialogflow CX의
sessionInfo.parameters와 같은 민감 데이터가 Code Block 내에서 암호화되어 저장/전송되도록 CMEK(고객 관리 암호화 키) 적용 - CI/CD 파이프라인에 Agent 보안 스캔 추가:
gcloud alpha dialogflow cx agents list명령어를 활용해 모든 에이전트의 Code Block 설정을 정기적으로 스캔하고, 정책 위반 시 빌드 실패 처리 - 비정상 Agent 행동 탐지 규칙 수립: Agent 간 예상치 못한 대화 전송 또는 대량의 session 조회가 발생할 경우 Cloud Monitoring 알림 설정
1.3 DEBULL Tooling, Microsoft Device-Code Flow를 악용해 M365 계정 표적

DEBULL Tooling, Microsoft Device-Code Flow를 악용해 M365 계정 표적
DEBULL 툴이 Microsoft Device-Code Flow를 악용하여 M365 계정을 표적으로 삼는 캠페인이 발견되었습니다. ZeroBEC에 따르면, 2026년 6월 말부터 7월 초까지 협업 관련 미끼를 사용해 피해자 계정을 탈취했으며, 가짜 비밀번호 페이지 대신 합법적인 Microsoft 디바이스 로그인 환경을 이용했습니다.
원문 보기 →DEBULL Tooling의 Microsoft Device-Code Flow 악용 사례 분석
1. 기술적 배경 및 위협 분석
해당 공격은 Microsoft Device-Code Flow의 설계 특성을 악용한 피싱 캠페인이다. Device-Code Flow는 일반적으로 브라우저가 제한된 디바이스(예: IoT, CLI)에서 인증을 위해 사용되며, 사용자가 별도의 디바이스에서 코드를 입력해 로그인하는 방식이다. 공격자는 다음과 같은 기술적 허점을 활용했다:
- 합법적인 Microsoft 로그인 페이지 사용: 가짜 비밀번호 페이지를 만들지 않고, 실제 Microsoft 인증 페이지로 유도해 보안 솔루션 탐지를 우회
- 협업 관련 유인물(Collaboration Lure): M365 환경에서 흔한 “문서 공유”, “팀 초대” 등의 주제로 사용자의 행동을 유도
- 세션 하이재킹: 사용자가 Device-Code Flow를 통해 로그인하면 공격자가 획득한 device code를 이용해 접근 토큰을 탈취, 계정 제어권 확보
이 공격은 MFA(다중 인증)가 적용된 계정도 우회 가능하다는 점에서 심각하다. 사용자는 정상적인 Microsoft 로그인 과정을 거치므로, 기존의 피싱 탐지 로직(URL 평판, 가짜 페이지 감지)이 무력화된다.
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이 위협은 CI/CD 파이프라인, 자동화 스크립트, 서비스 계정에 직접적인 영향을 미친다:
- 서비스 계정 노출 위험: M365에 연결된 CI/CD 도구(예: Azure DevOps, GitHub Actions)가 Device-Code Flow를 사용하는 경우, 공격자가 해당 흐름을 악용해 파이프라인 접근 권한 탈취 가능
- 인증 흐름 모니터링 사각지대: 기존 SIEM/SOAR 솔루션이 Device-Code Flow 이벤트를 정상 트래픽으로 간주해 탐지하지 못할 가능성
- 사용자 교육의 한계: 합법적인 Microsoft 페이지를 사용하므로, 전통적인 피싱 인식 교육만으로는 대응 불가
- 제로 트러스트 원칙 위반: Device-Code Flow는 디바이스 검증 없이 코드만으로 인증되므로, 네트워크 위치 기반 보안 정책이 무력화됨
3. 대응 체크리스트
- Device-Code Flow 사용 제한: Azure AD 조건부 액세스 정책에서 Device-Code Flow를 차단하거나, 특정 신뢰 디바이스/앱에만 허용
- 로그 모니터링 강화: Azure AD 로그에서
deviceCode인증 유형의 비정상적인 빈도나 지리적 불일치를 탐지하는 커스텀 알림 규칙 생성 - 세션 토큰 수명 단축: M365 서비스의 접근 토큰 만료 시간을 최소화하고, 리프레시 토큰 재사용을 방지하는 정책 적용
- CI/CD 파이프라인 인증 방식 전환: Device-Code Flow를 사용하는 자동화 스크립트를 OAuth 2.0 클라이언트 자격 증명(Client Credentials) 방식으로 마이그레이션
- 사용자 인식 개선: “합법적인 로그인 화면이라도 의심스러운 코드 입력 요청”에 대한 시나리오 기반 보안 교육 실시
2. AI/ML 뉴스
2.1 AI 혁신가들이 NVIDIA Vera를 채택하다 — 대규모 환경에서 최대 단일 스레드 CPU 성능이 중요한 이유
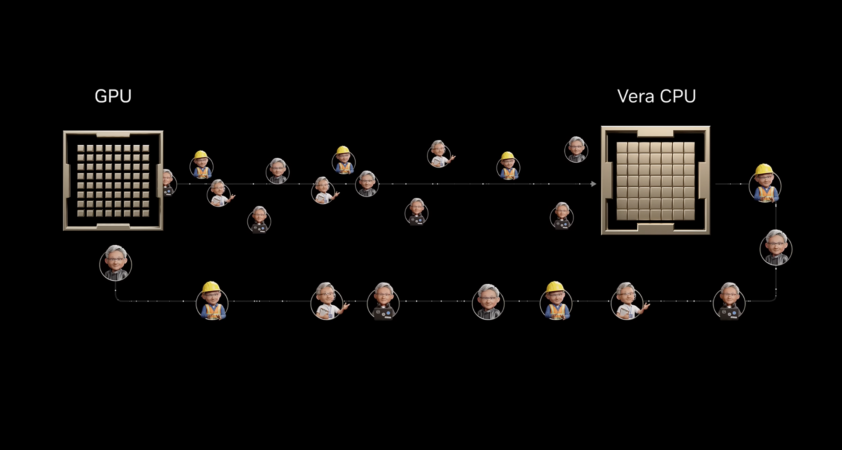
AI 혁신가들이 NVIDIA Vera를 채택하다 — 대규모 환경에서 최대 단일 스레드 CPU 성능이 중요한 이유
NVIDIA의 새로운 Vera CPU는 에이전틱 AI 시대를 위해 설계된 Max Single-Threaded CPU 카테고리에 속하며, 추론, 응답 시간 및 학습 과정에서 CPU가 핵심 경로를 담당합니다. 이 CPU는 AI 모델이 명령하는 도구 호출 및 코드 실행과 같은 작업을 처리합니다.
원문 보기 →2.2 Gemini API의 Managed Agents 확장: 백그라운드 작업, 원격 MCP 등
Gemini API의 Managed Agents 확장: 백그라운드 작업, 원격 MCP 등
Google Gemini API의 Managed Agents 기능이 확장되어 백그라운드 작업과 원격 MCP(Model Context Protocol) 지원 등이 추가되었습니다. 이번 업데이트는 Managed Agents 기능 번들 출시의 일환입니다.
원문 보기 →2.3 NVIDIA와 Hugging Face, 오픈 로보틱스 커뮤니티를 위한 LeRobot에 새로운 모델과 프레임워크 제공
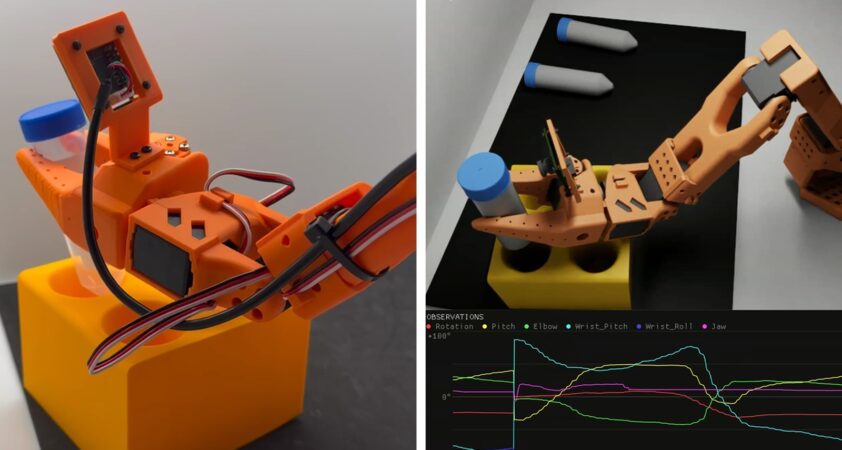
NVIDIA와 Hugging Face, 오픈 로보틱스 커뮤니티를 위한 LeRobot에 새로운 모델과 프레임워크 제공
NVIDIA와 Hugging Face가 오픈 로보틱스 커뮤니티를 위해 LeRobot에 새로운 모델과 프레임워크를 도입했습니다. 이는 물리적 AI 개발의 비용 및 단편화 문제를 해결하고, 로봇공학 분야의 혁신을 가속화하기 위한 협력입니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 에이전틱 엔터프라이즈를 위한 20가지 질문(그리고 Agent Platform이 어떻게 도움을 줄 수 있는지)
에이전틱 엔터프라이즈를 위한 20가지 질문(그리고 Agent Platform이 어떻게 도움을 줄 수 있는지)
IT 리더들은 에이전트 구축과 배포에 대한 많은 질문에 직면하고 있으며, 빠른 실행 압박 속에서도 복잡한 엔지니어링 현실을 해결해야 합니다. Agent Platform은 단절된 도구들을 정리하고, 민감한 데이터 유출이나 과도한 토큰 소모 같은 위험을 방지하는 데 도움을 줄 수 있습니다.
원문 보기 →3.2 개발자를 위한 Gemini Enterprise 및 Google Cloud Marketplace 에이전트 게시 가이드
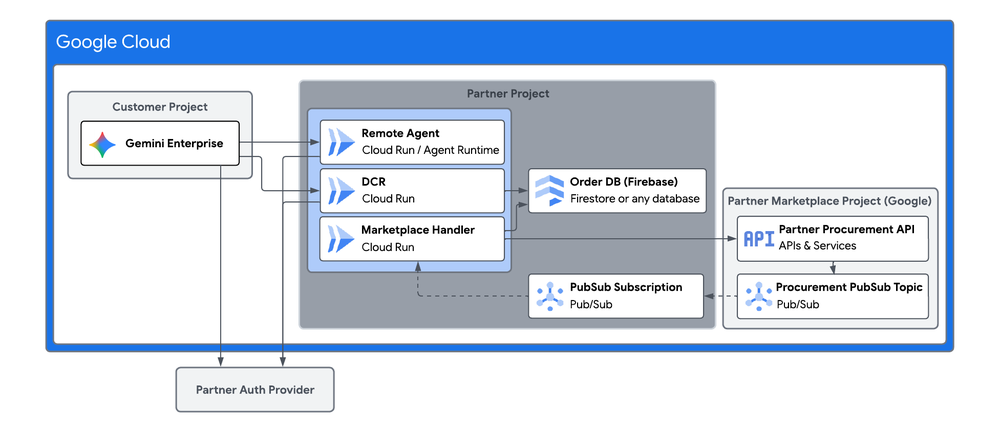
개발자를 위한 Gemini Enterprise 및 Google Cloud Marketplace 에이전트 게시 가이드
SaaS가 AaaS로 진화하면서 개발자들은 Agent2Agent (A2A) 프로토콜 같은 표준화된 개방형 프로토콜을 사용하는 AI 에이전트를 만들고 있습니다. 이러한 에이전트는 Gemini Enterprise Agent Platform과 같은 중앙 집중식 에이전트 플랫폼을 통해 오케스트레이션될 수 있습니다.
원문 보기 →3.3 BGP 라우트 정책: 고객 수요 기반 상위 3가지 사용 사례
BGP 라우트 정책: 고객 수요 기반 상위 3가지 사용 사례
Cloud Router의 BGP route policies 기능이 일반 공급된 이후, 고객들은 타사 가상 어플라이언스 없이도 정교하고 복원력 있는 라우팅 아키텍처를 구축하고 있습니다. 네트워크 관리자는 이 기능을 통해 네트워크 경로 평가 및 전파 방식을 프로그래밍 가능하게 제어할 수 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Kimi K2.7, 이제 Copilot Business 및 Enterprise에서 사용 가능
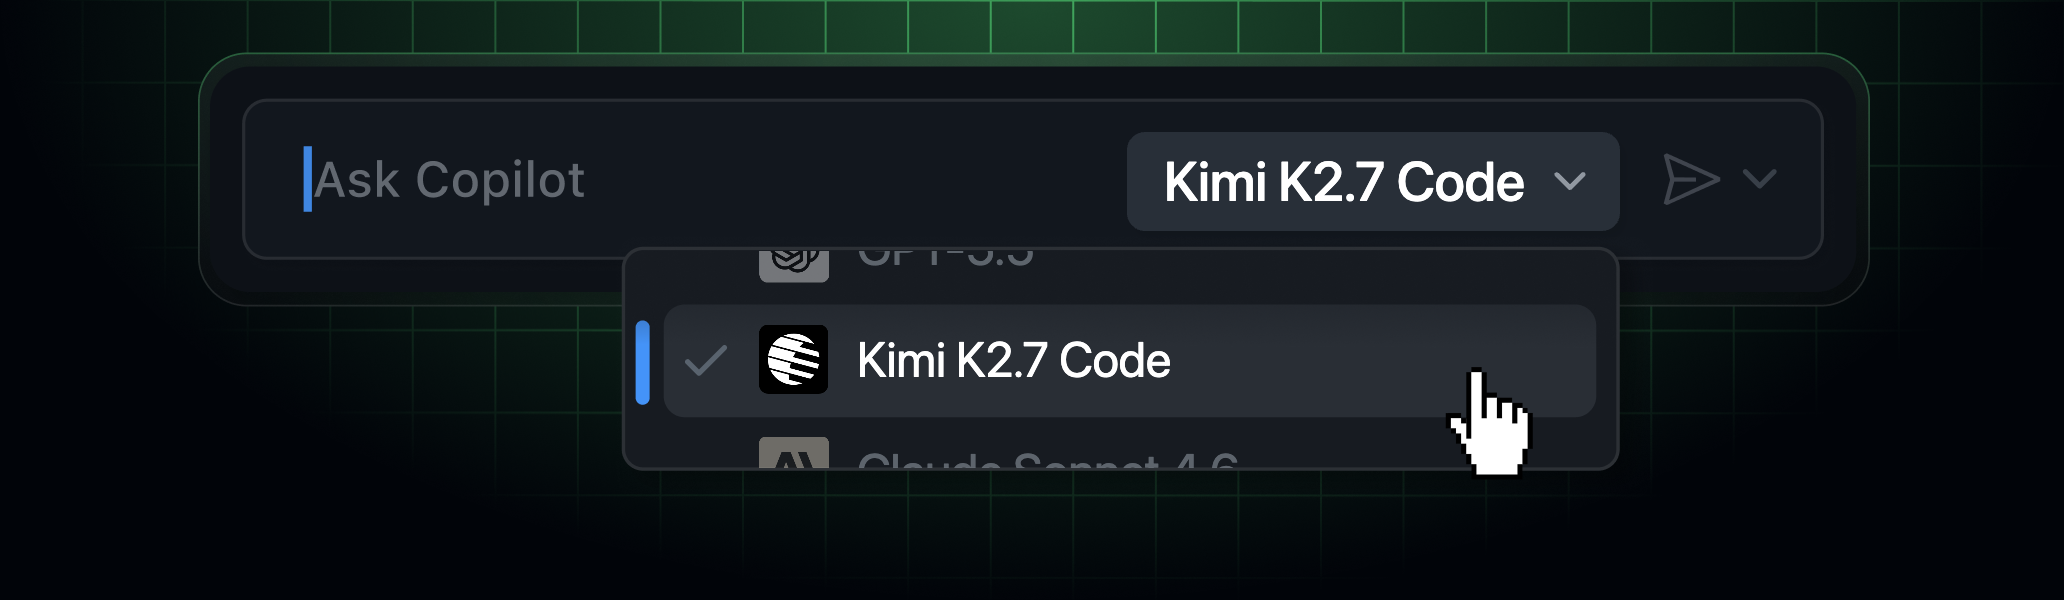
Kimi K2.7, 이제 Copilot Business 및 Enterprise에서 사용 가능
2026년 7월 1일 발표된 Kimi K2.7이 Copilot Pro, Pro+, Max 플랜에 이어 Copilot Business와 Copilot Enterprise에서도 추가로 사용 가능해졌습니다.
원문 보기 →4.2 청구 UI에서 비용 센터별 사용자 예산
청구 UI에서 비용 센터별 사용자 예산
GitHub Enterprise Cloud에서 청구 UI 내 비용 센터별로 사용자 수준의 예산을 직접 생성할 수 있게 되었습니다. 이 기능은 엔터프라이즈 관리자가 비용 센터와 예산을 관리하는 화면에서 바로 설정 가능합니다.
원문 보기 →4.3 비밀 스캐닝 확장 메타데이터 및 멀티파트 검증

비밀 스캐닝 확장 메타데이터 및 멀티파트 검증
GitHub Secret Scanning이 이제 지원되는 비밀 유형에 대해 확장된 메타데이터를 제공하여 유출된 비밀의 소유권과 영향을 파악할 수 있도록 도우며, 멀티파트 검증을 포함한 확장 메타데이터 검사가 일반 공급되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 Polymarket, Spark 기반 Lightning Network 통해 Bitcoin 즉시 입금 지원
Polymarket, Spark 기반 Lightning Network 통해 Bitcoin 즉시 입금 지원
Polymarket이 Spark를 활용해 Lightning Network를 통한 즉시 Bitcoin 입금 기능을 활성화했습니다. 이 기능은 사용자가 자체 보관 방식으로 Bitcoin을 즉시 입금할 수 있도록 지원합니다.
원문 보기 →5.2 Kraken, 전 감사인 상대 2200만 달러 배상 판결 후 최종 판결 요청
Kraken, 전 감사인 상대 2200만 달러 배상 판결 후 최종 판결 요청
Kraken은 미국 규제 압력이 고조되는 시기에 전 감사법인 Mazars가 갑작스럽게 사임하여 재정적, 운영적 손해를 입혔다며 2,200만 달러의 중재 판정을 받은 후 델라웨어 법원에 최종 판결을 요청하고 있습니다.
원문 보기 →5.3 Vanguard, 디지털 자산 책임자 물색하며 암호화폐에 온기
Vanguard, 디지털 자산 책임자 물색하며 암호화폐에 온기
Vanguard가 최초의 디지털 자산 책임자를 채용하며 암호화폐에 대한 입장을 전환하고 있습니다. 이 새로운 임원은 장기적인 crypto 및 blockchain 전략을 수립할 예정입니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Dua Lipa, 포르투갈에 금서·검열 도서 도서관 개관 | GeekNews (긱뉴스) | Dua Lipa가 포르투갈 Porto의 Livraria Lello 안에 금서와 검열 도서를 다루는 Manifesto Library 를 열었으며, 이 공간은 BABELL – City of Books 국제 도서 축제의 일부로 상설 운영됨 도서관은 “권력, 검열, 배제, 지배적 서사에 도전하는” 책을 모으며, 약 1 |
| EU, 판매되는 모든 차량에 운전자 모니터링 카메라 의무화 | GeekNews (긱뉴스) | 운전자 주의 산만을 줄이려는 EU 안전 규정에 따라 2026년 7월 7일부터 EU에서 판매되는 모든 신차는 얼굴을 향한 ADDW 카메라 를 탑재해야 함 Advanced Driver Distraction Warning은 스티어링 휠이나 대시보드 근처의 적외선 카메라 로 시선 방향을 추적하고, 고속 |
| Chat Control 1.0과 2.0 설명 | GeekNews (긱뉴스) | EU의 “Chat Control”은 하나의 법안이 아니라 임시 예외 규정 과 영구 CSA 규제 가 병행되는 구조라, 한쪽은 만료 뒤 부활 절차에 들어갔고 다른 한쪽은 계속 협상 중임 Chat Control 1.0 은 Regulation (EU) 2021/1232에 따른 ePrivacy Directive |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 3건 | NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 2건 | Google Cloud Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. AI/ML 분야에서는 NVIDIA AI Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Rogue Agent 결함으로 공격자가 Google Dialogflow CX 챗봇을 탈취할 수 있었던 문제 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- RedWing MaaS가 Android 은행 사기를 Telegram 임대 서비스로 포장 관련 보안 검토 및 모니터링
- DEBULL Tooling, Microsoft Device-Code Flow를 악용해 M365 계정 표적 관련 보안 검토 및 모니터링
- 공개 GitHub 이슈가 GitHub Agentic Workflows를 속여 비공개 레포지토리 데이터를 유출하게 할 수 있어 관련 보안 검토 및 모니터링
- 법원 문서에 따르면 Windows 기기 ID가 FBI의 Scattered Spider 해커 추적에 도움을 준 것으로 드러나 관련 보안 검토 및 모니터링
- NVIDIA와 Hugging Face, 오픈 로보틱스 커뮤니티를 위한 LeRobot에 새로운 모델과 프레임워크 제공 관련 보안 검토 및 모니터링
P2 (30일 내)
- AI 혁신가들이 NVIDIA Vera를 채택하다 — 대규모 환경에서 최대 단일 스레드 CPU 성능이 중요한 이유 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 07월 07일 주간 보안 다이제스트: Kubernetes·제로데이·패치 (24건) — 2026-07-07
- 2026년 07월 09일 주간 보안 다이제스트: 악성코드·제로데이·클라우드 (30건) — 2026-07-09
- 2026년 07월 05일 주간 보안 다이제스트: 랜섬웨어·북한 위협·AI 에이전트 (14건) — 2026-07-05
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요