
- 안랩 ASEC 블로그: 2026년 6월 다크웹 위협 행위자 동향 보고서
- 안랩 ASEC 블로그: 2026년 6월 다크웹 이슈 동향 보고서
- 안랩 ASEC 블로그: 2026년 6월 다크웹 침해사고 동향 보고서
- Google Cloud Blog: Cloud Run 샌드박스에서 AI 생성 코드를 안전하게 실행하기
서론
안녕하세요, Twodragon입니다.
2026년 07월 10일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | 안랩 ASEC 블로그 | 2026년 6월 다크웹 위협 행위자 동향 보고서 | 🟠 High |
| 🔒 Security | 안랩 ASEC 블로그 | 2026년 6월 다크웹 이슈 동향 보고서 | 🟡 Medium |
| 🔒 Security | 안랩 ASEC 블로그 | 2026년 6월 다크웹 침해사고 동향 보고서 | 🔴 Critical |
| 🤖 AI/ML | NVIDIA AI Blog | GeForce NOW, 새로운 GeForce RTX 5080 기반 토론토 서버로 열기를 더하다 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | GPT-5.6이 Microsoft 365 Copilot의 선호 모델이 되었습니다 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | ChatGPT가 이제 가장 야심찬 작업을 위한 파트너가 되었습니다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cloud Run 샌드박스에서 AI 생성 코드를 안전하게 실행하기 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AlphaEvolve로 더 어려운 문제를 해결하세요, 이제 Google Cloud에서 누구나 사용 가능 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Autopilot Clusters with GKE managed DRANET: GPUs and TPUs | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | OpenAI의 GPT-5.6 Sol, Terra, Luna가 GitHub Copilot에서 제공됩니다 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 2026년 6월 다크웹 침해사고 동향 보고서 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 2026년 6월 다크웹 위협 행위자 동향 보고서, GeForce NOW, 새로운 GeForce RTX 5080 기반 토론토 서버로 열기를 더하다 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
분석가 시점
오늘의 우선순위를 한 가지로 좁히면 안랩 ASEC의 6월 다크웹 위협·이슈·침해사고 동향 보고서 3종입니다. 이 보고서들은 단순한 위협 목록이 아닌, 실제 침해사고가 발생한 경로와 행위자 패턴을 정량적으로 보여주므로, DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 CI/CD 파이프라인에 삽입된 악성코드 유포 지점입니다. 다크웹에서 유통되는 공급망 공격 도구들이 GitHub Actions나 npm 패키지 레지스트리를 직접 노리는 사례가 급증하고 있기 때문입니다. 따라서 우리는 정적 분석(SonarQube, Semgrep)과 런타임 행위 탐지(eBPF 기반 트레이싱)를 병행해, 빌드 과정에서 발생하는 비정상 네트워크 호출이나 의존성 변조를 실시간 차단해야 합니다. 이 보고서들의 구체적인 침해사고 사례는 바로 그 탐지 우선순위를 결정하는 실제 데이터입니다.
1. 보안 뉴스
1.1 2026년 6월 다크웹 위협 행위자 동향 보고서
2026년 6월 다크웹 위협 행위자 동향 보고서
알림 2026년 6월 다크웹 위협 행위자 동향 보고서는 핵티비스트를 포함해 딥웹 및 다크웹에서 활동하는 위협 행위자의 동향을 중심으로 작성되었다. 일부 내용은 사실 관계를 확인할 수 없다고 명시되었다.
원문 보기 →DevSecOps 관점 다크웹 위협 행위자 동향 보고서 분석
1. 기술적 배경 및 위협 분석
2026년 6월 다크웹 위협 행위자 동향 보고서는 말레이시아 지역의 공공 웹사이트 연쇄 변조·침해 사례를 중점적으로 다루고 있다. 특히 지역 개발기관과 보건 분야 공공 웹사이트가 표적이 되었으며, 중국 연계 APT 그룹의 정부기관 대상 공격 가능성이 제기되었다. 이는 공급망 공격과 웹 애플리케이션 취약점을 악용한 전형적인 패턴으로, DevSecOps 환경에서 CI/CD 파이프라인 취약점, 오픈소스 종속성 위험, 구성 관리 오류 등이 공격 경로로 활용될 수 있다. 보고서는 일부 내용의 사실 관계 확인이 어렵다고 명시했으나, 핵티비스트 그룹의 활동 증가와 APT 그룹의 정교한 침투는 명확한 위협으로 식별된다.
2. 실무 영향 분석
DevSecOps 실무자 관점에서 이번 동향은 다음과 같은 영향을 미친다:
- CI/CD 파이프라인 보안 강화 필요: 공공 웹사이트 변조 사례는 배포 파이프라인에 대한 무단 접근이나 취약한 인증 체계가 원인일 가능성이 높다. 코드 서명, 이미지 검증, 배포 승인 프로세스의 자동화된 보안 검사가 필수적이다.
- 오픈소스 취약점 관리 가속화: APT 그룹은 널리 사용되는 라이브러리의 제로데이 취약점을 활용할 수 있다. SBOM(Software Bill of Materials) 관리와 취약점 스캐닝 도구의 CI/CD 통합이 시급하다.
- 인프라 구성 관리 감사: IaC(Infrastructure as Code) 템플릿의 보안 설정 오류, 시크릿 관리 미흡, 네트워크 정책 위반 등이 공격 경로가 될 수 있다. 정기적인 구성 감사와 정책 위반 탐지가 필요하다.
3. 대응 체크리스트
- CI/CD 파이프라인 보안 강화: 모든 코드 변경에 대해 SAST/DAST 스캔을 자동 실행하고, 배포 전 보안 게이트를 통과하도록 설정
- 오픈소스 종속성 취약점 점검: SBOM 생성 및 주기적 취약점 스캐닝 도구(Dependency-Check, Snyk 등)를 CI/CD에 통합
- IaC 템플릿 보안 감사: Terraform, CloudFormation 등 IaC 코드에 대해 정적 분석 도구(Checkov, tfsec)를 적용하고, 시크릿 관리 정책 강화
- 웹 애플리케이션 방화벽(WAF) 및 런타임 보안: 배포된 서비스에 WAF를 적용하고, 런타임 이상 탐지(예: Falco)를 활성화하여 변조 시도 탐지
- 공급망 보안 평가: 외부 라이브러리 및 컨테이너 이미지의 출처 검증, 서명 확인, 정기적 취약점 패치 프로세스 수립
1.2 2026년 6월 다크웹 이슈 동향 보고서
2026년 6월 다크웹 이슈 동향 보고서
알림 2026년 6월 다크웹 이슈 동향 보고서는 딥웹 및 다크웹에서 발생한 주요 이슈를 정리한 내용이다. 출처 특성상 일부 정보는 사실 여부를 완전히 확인하기 어려운 경우가 있어 이를 명시한다.
원문 보기 →DevSecOps 관점 다크웹 이슈 동향 분석 (2026년 6월)
1. 기술적 배경 및 위협 분석
BreachForums는 사이버 범죄 생태계에서 취약점 거래, 유출 데이터 유통, 공격 도구 공유의 핵심 허브 역할을 해왔다. 이번 보고서에서 확인된 운영자 교체 및 내부 갈등은 포럼의 일시적 혼란을 의미하지만, 위협이 감소했다고 보기는 어렵다. 오히려 다음과 같은 위협이 지속되거나 심화될 수 있다:
- 운영자 교체기 악용: 새로운 운영자(L)가 기존 정책을 변경하거나, 보안 취약점이 노출될 경우 공격자들이 탈중앙화된 채널(Telegram, 매트릭스) 로 이동하거나 새로운 포럼을 생성할 가능성이 높다.
- 내부 갈등 정보 유출: HasanBroker와 diencracked 간의 갈등이 공개되면서, 포럼 내부 운영 방식, 사용자 IP, 거래 내역 등이 추가로 유출될 위험이 있다. 이는 기업의 과거 침해 사고 재조사 필요성을 높인다.
- 지배 구조 불안정: 운영자 교체는 포럼 신뢰도 하락으로 이어질 수 있으나, 반대로 기존 데이터베이스의 완전한 유출이나 포럼 폐쇄 전 대규모 데이터 덤프가 발생할 가능성도 배제할 수 없다.
DevSecOps 실무자는 공급망 위협 인텔리전스 관점에서 이 포럼의 동향을 지속 모니터링해야 한다. 특히 CI/CD 파이프라인에 사용되는 오픈소스 라이브러리, API 키, 클라우드 자격 증명이 이 포럼에서 거래되는 사례가 빈번하므로, 자산 노출 탐지를 강화해야 한다.
2. 실무 영향 분석
| 영향 영역 | 구체적 영향 | DevSecOps 대응 방향 |
|---|---|---|
| 취약점 관리 | BreachForums에서 제로데이 취약점 거래가 재개될 가능성 | 취약점 스캐닝 주기 단축, CVSS 점수 외 실제 악용 여부 모니터링 |
| 자격 증명 보안 | 운영자 교체 시 기존 사용자 DB 유출 가능성 | 비밀번호 정책 강화, MFA 도입, 크리덴셜 스터핑 탐지 룰 업데이트 |
| 공급망 보안 | 포럼에서 악성 패키지(오픈소스 위장) 유포 증가 | SBOM(소프트웨어 자재 명세서) 관리, 취약점 데이터베이스 연동, 서명 검증 자동화 |
| 사고 대응 | 포럼 폐쇄 시 기존 데이터가 딥웹/클리어웹으로 확산 | 침해 지표(IoC) 자동 수집, 위협 인텔리전스 플랫폼 연동 강화 |
핵심: 단순히 포럼 동향을 관찰하는 것을 넘어, CI/CD 파이프라인 내 비밀 정보 관리와 외부 위협 인텔리전스 피드를 통합하여 자동화된 대응 체계를 구축해야 한다.
3. 대응 체크리스트
- 위협 인텔리전스 피드 연동: BreachForums 및 관련 다크웹 포럼의 운영자 변동, 데이터 유출 이벤트를 실시간 수집할 수 있는 Threat Intelligence Platform(예: MISP, OpenCTI)을 CI/CD 파이프라인에 통합
- 자격 증명 순환 자동화: 포럼 내 API 키, 데이터베이스 패스워드, 클라우드 액세스 키 노출 탐지 시 자동 순환(rotation)
1.3 2026년 6월 다크웹 침해사고 동향 보고서
2026년 6월 다크웹 침해사고 동향 보고서
알림 2026년 6월 다크웹 침해사고 동향 보고서는 딥웹 및 다크웹 포럼에 게시된 주요 Data Breach(데이터 유출) 사례를 중심으로 구성되었다. 일부 정보는 출처 특성상 사실 여부를 완전히 확인하기 어려운 경우가 있어 검증이 필요한 내용이 포함되었다.
원문 보기 →1. 기술적 배경 및 위협 분석
해당 보고서는 2026년 6월 다크웹에서 활동 중인 위협 그룹 ShinyHunters가 의료, 보안, 유통 등 다양한 산업을 대상으로 연쇄적인 데이터 유출을 감행했음을 시사합니다. 이는 단순 해킹이 아닌, 공급망 공격(Supply Chain Attack) 또는 자격 증명 기반 공격(Credential Stuffing)이 의심됩니다. 특히 의료·보안 분야는 규제 준수(PCI-DSS, HIPAA 등)가 엄격하지만, 레거시 시스템과 API 보안 취약점이 공격 표면으로 작용할 가능성이 높습니다. ShinyHunters는 과거에도 대규모 데이터베이스 덤프를 유포한 전력이 있어, CI/CD 파이프라인 내 시크릿 관리 미흡 또는 취약한 서드파티 라이브러리가 진입점이 되었을 수 있습니다. 또한 다크웹 특성상 유출 데이터의 위변조 가능성을 배제할 수 없으나, 정황 증거만으로도 내부 통제 체계의 실효성을 의심케 합니다.
2. 실무 영향 분석
DevSecOps 실무자로서 가장 우려되는 점은 운영 환경의 비밀키(Secret)와 개인정보(PII)가 포함된 데이터베이스 덤프가 유출되었을 경우, 즉각적인 계정 탈취와 규제 벌금(예: GDPR, CCPA)이 발생할 수 있다는 것입니다. 또한 CI/CD 파이프라인 로그나 IaC(Infrastructure as Code) 템플릿이 포함되었다면, 인프라 전체가 재구축될 위험이 있습니다. 특히 의료·보안 분야는 제로트러스트 아키텍처가 미흡한 경우가 많아, 단일 침해가 전체 네트워크로 확산될 수 있습니다. 실무적으로는 취약점 스캐닝 주기와 이상 징후 탐지(UEBA)의 실시간성을 재점검해야 하며, 다크웹 모니터링 서비스(예: Digital Shadows, Flashpoint)를 통한 사전 탐지 체계의 필요성이 대두됩니다.
3. 대응 체크리스트
- 시크릿 로테이션 및 접근 권한 감사: 모든 CI/CD 파이프라인에 저장된 API 키, 데이터베이스 비밀번호를 즉시 교체하고, 최소 권한 원칙에 따라 접근 제어를 재설정합니다.
- 데이터베이스 및 로그 무결성 검증: 유출 의심 DB 덤프의 해시값을 사내 백업과 비교하여 변조 여부를 확인하고, 변경된 레코드를 격리합니다.
- 다크웹 모니터링 도구 도입 검토: 조직의 도메인, 이메일, IP 범위가 다크웹 포럼에 노출되었는지 자동 탐지하는 서비스를 30일 이내에 도입합니다.
- 의료·보안 분야 규제 준수 현황 재점검: HIPAA, PCI-DSS 요구사항 중 침해 대응 계획(Incident Response Plan)과 데이터 암호화(전송/저장) 상태를 감사합니다.
- Zero Trust 네트워크 접근(ZTNA) 적용: 내부 시스템 간 통신에도 mTLS 및 세션 기반 인증을 적용하여, 단일 계정 탈취 시 lateral movement를 차단합니다.
2. AI/ML 뉴스
2.1 GeForce NOW, 새로운 GeForce RTX 5080 기반 토론토 서버로 열기를 더하다

GeForce NOW, 새로운 GeForce RTX 5080 기반 토론토 서버로 열기를 더하다
GeForce NOW가 토론토에 새로운 GeForce RTX 5080 기반 서버를 도입하며 클라우드 게이밍 성능을 확장합니다. 이번 GFN Thursday 업데이트로 더 많은 게임과 향상된 플레이 방식을 제공하며, NTE: Neverness to Everness도 클라우드에서 업데이트됩니다.
원문 보기 →2.2 GPT-5.6이 Microsoft 365 Copilot의 선호 모델이 되었습니다
GPT-5.6이 Microsoft 365 Copilot의 선호 모델이 되었습니다
GPT-5.6이 Microsoft 365 Copilot의 기본 모델로 채택되어 Word, Excel, PowerPoint, Chat, Cowork 전반에서 더 강력한 AI 성능을 제공하며 더 빠르고 고품질의 작업을 지원합니다.
원문 보기 →2.3 ChatGPT가 이제 가장 야심찬 작업을 위한 파트너가 되었습니다
ChatGPT가 이제 가장 야심찬 작업을 위한 파트너가 되었습니다
ChatGPT Work는 사용자의 앱과 파일을 넘나들며 장시간 프로젝트를 수행하고 목표를 완성된 작업으로 전환하는 에이전트입니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Cloud Run 샌드박스에서 AI 생성 코드를 안전하게 실행하기
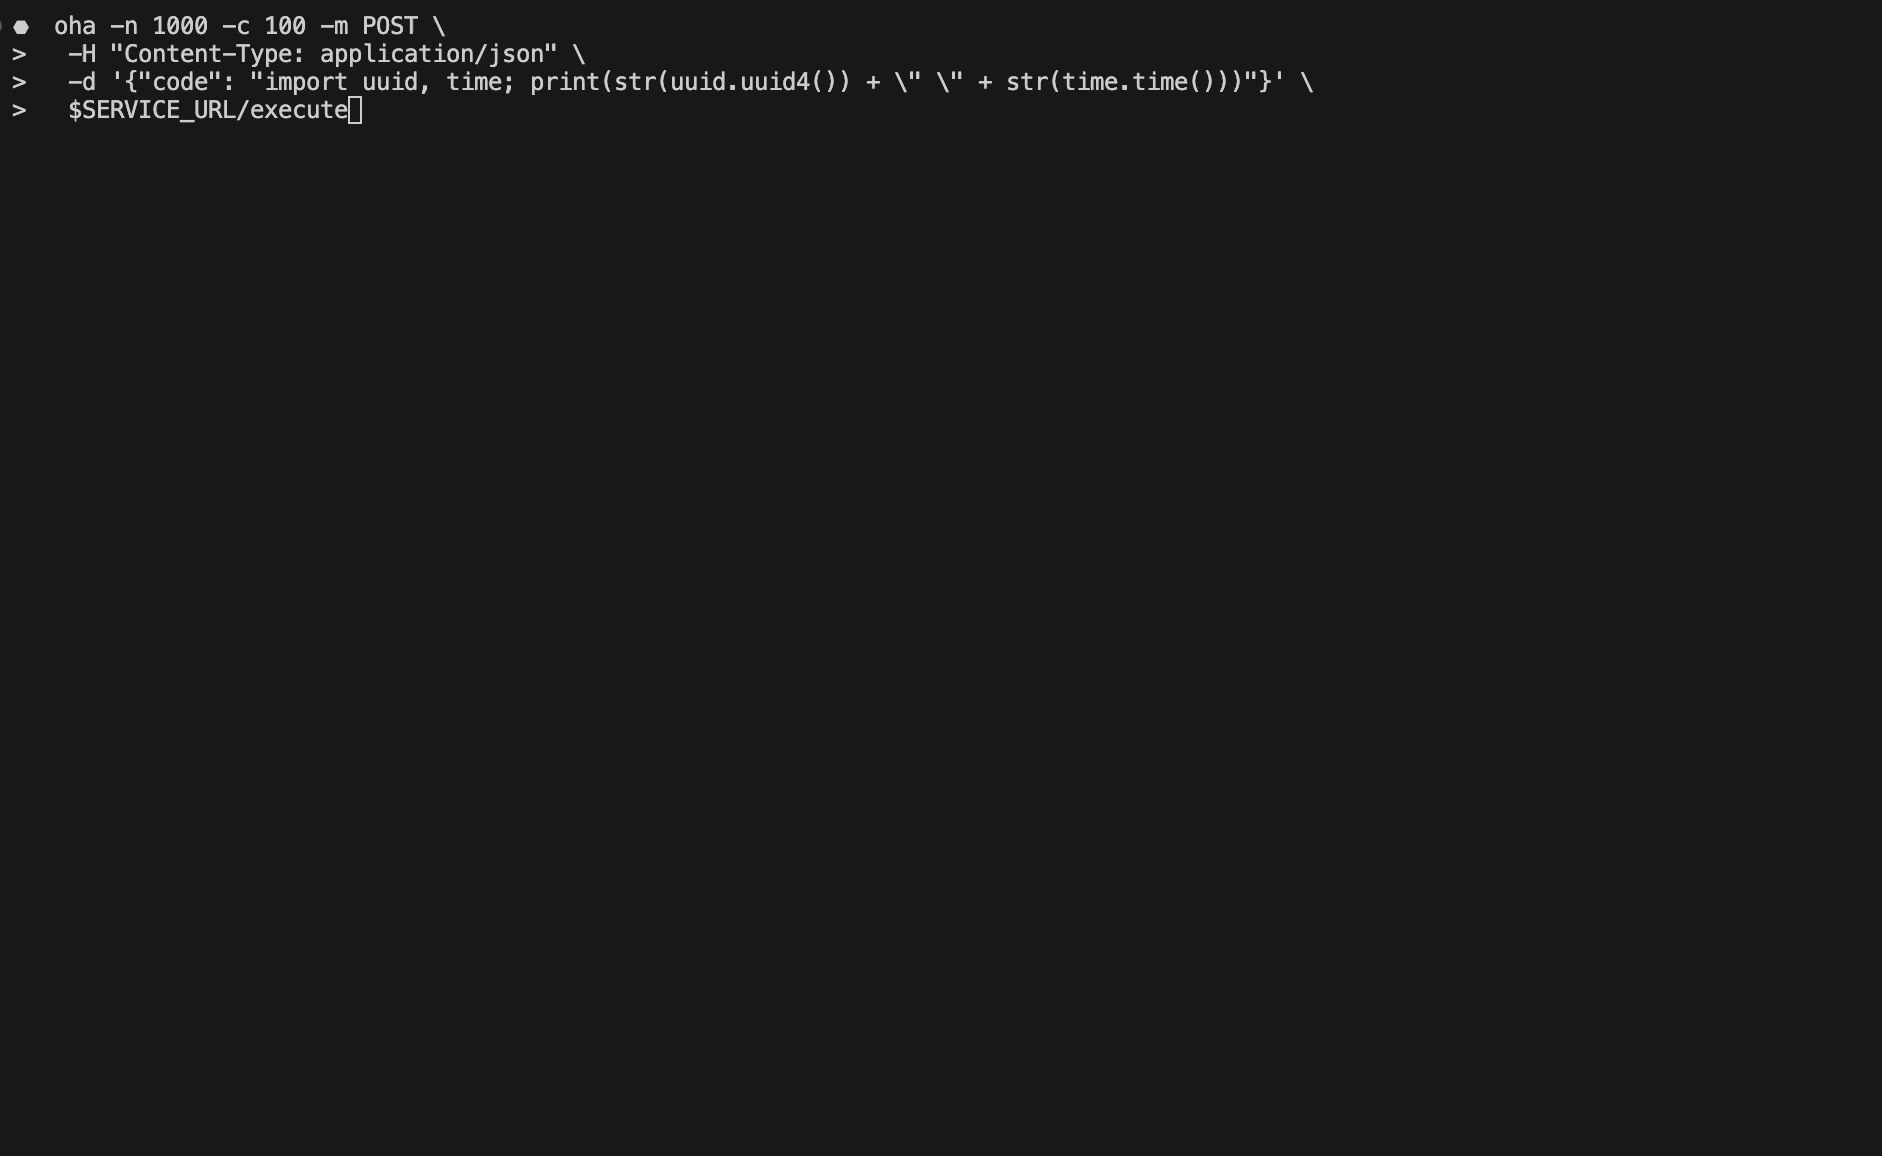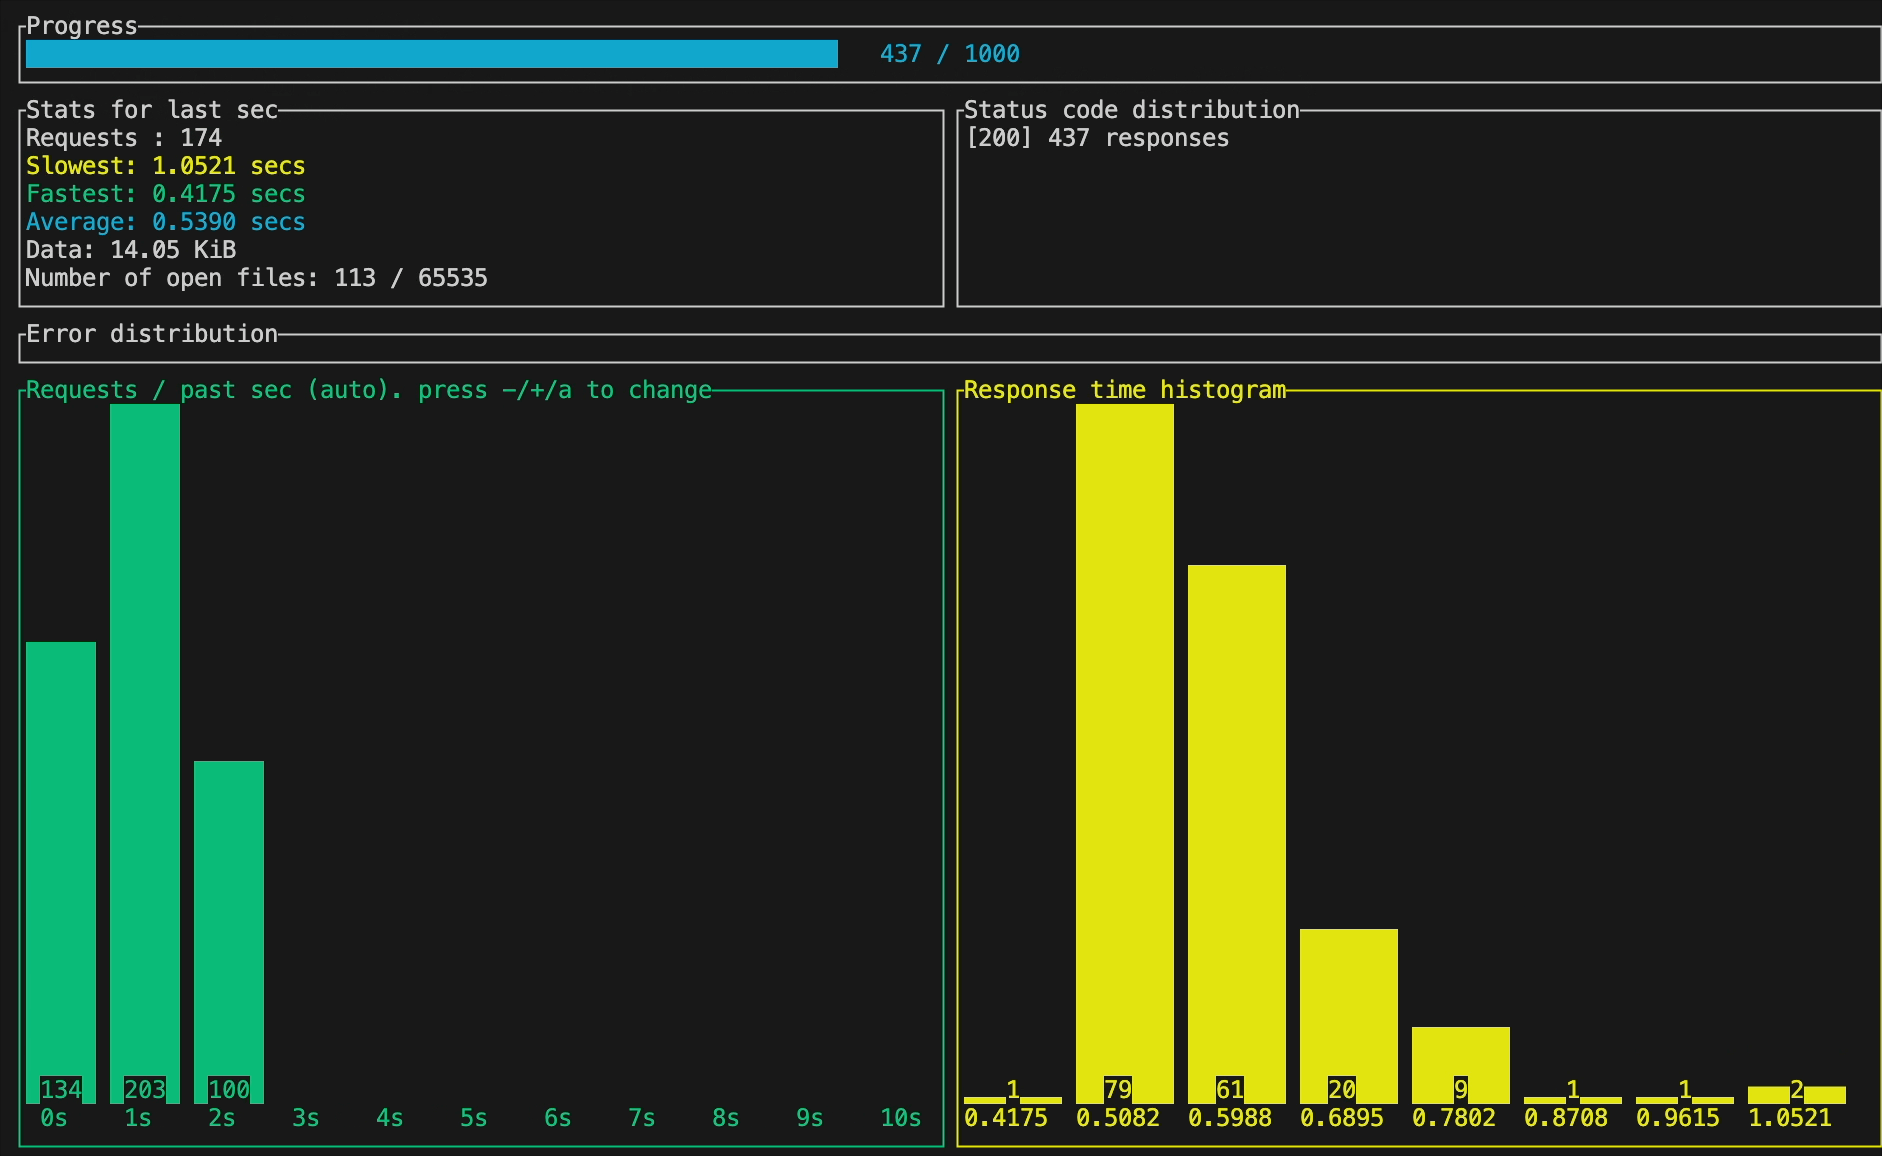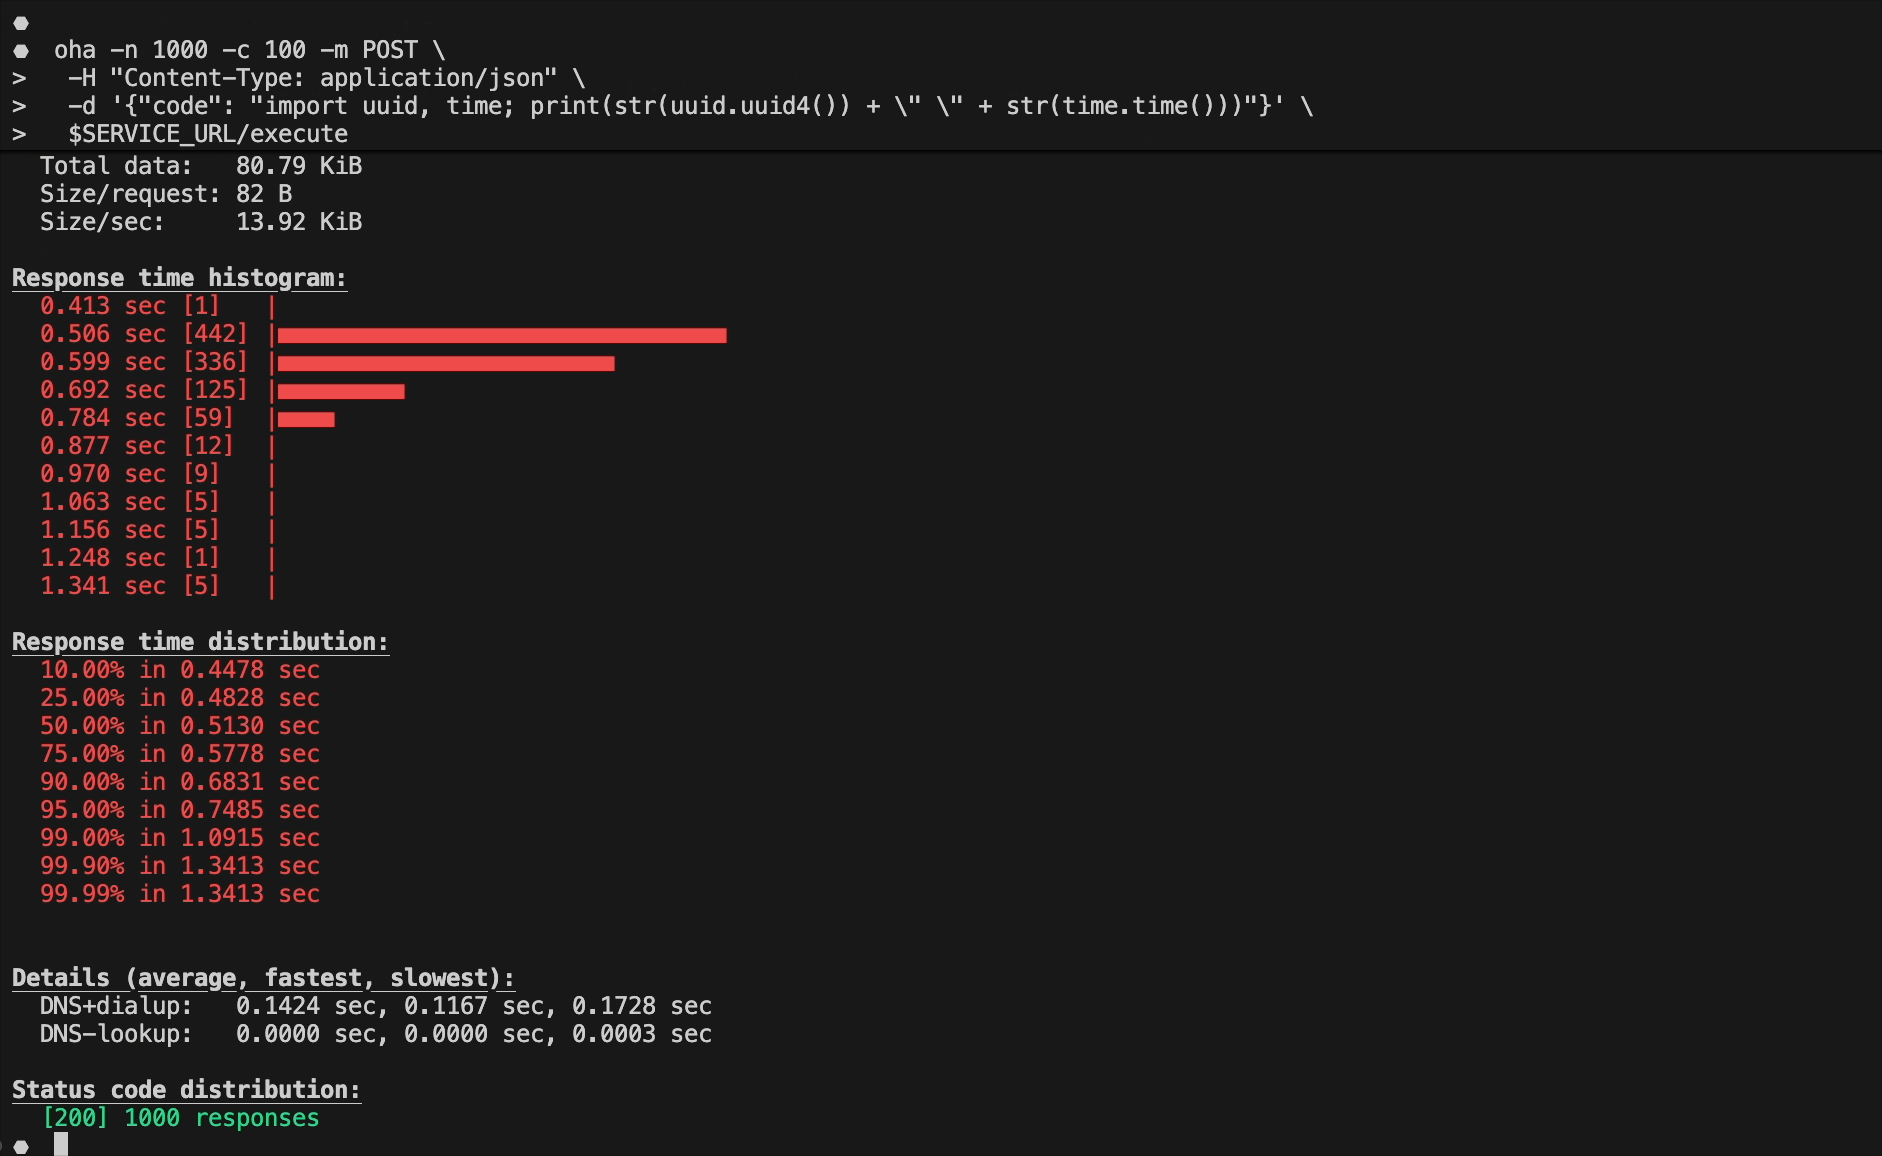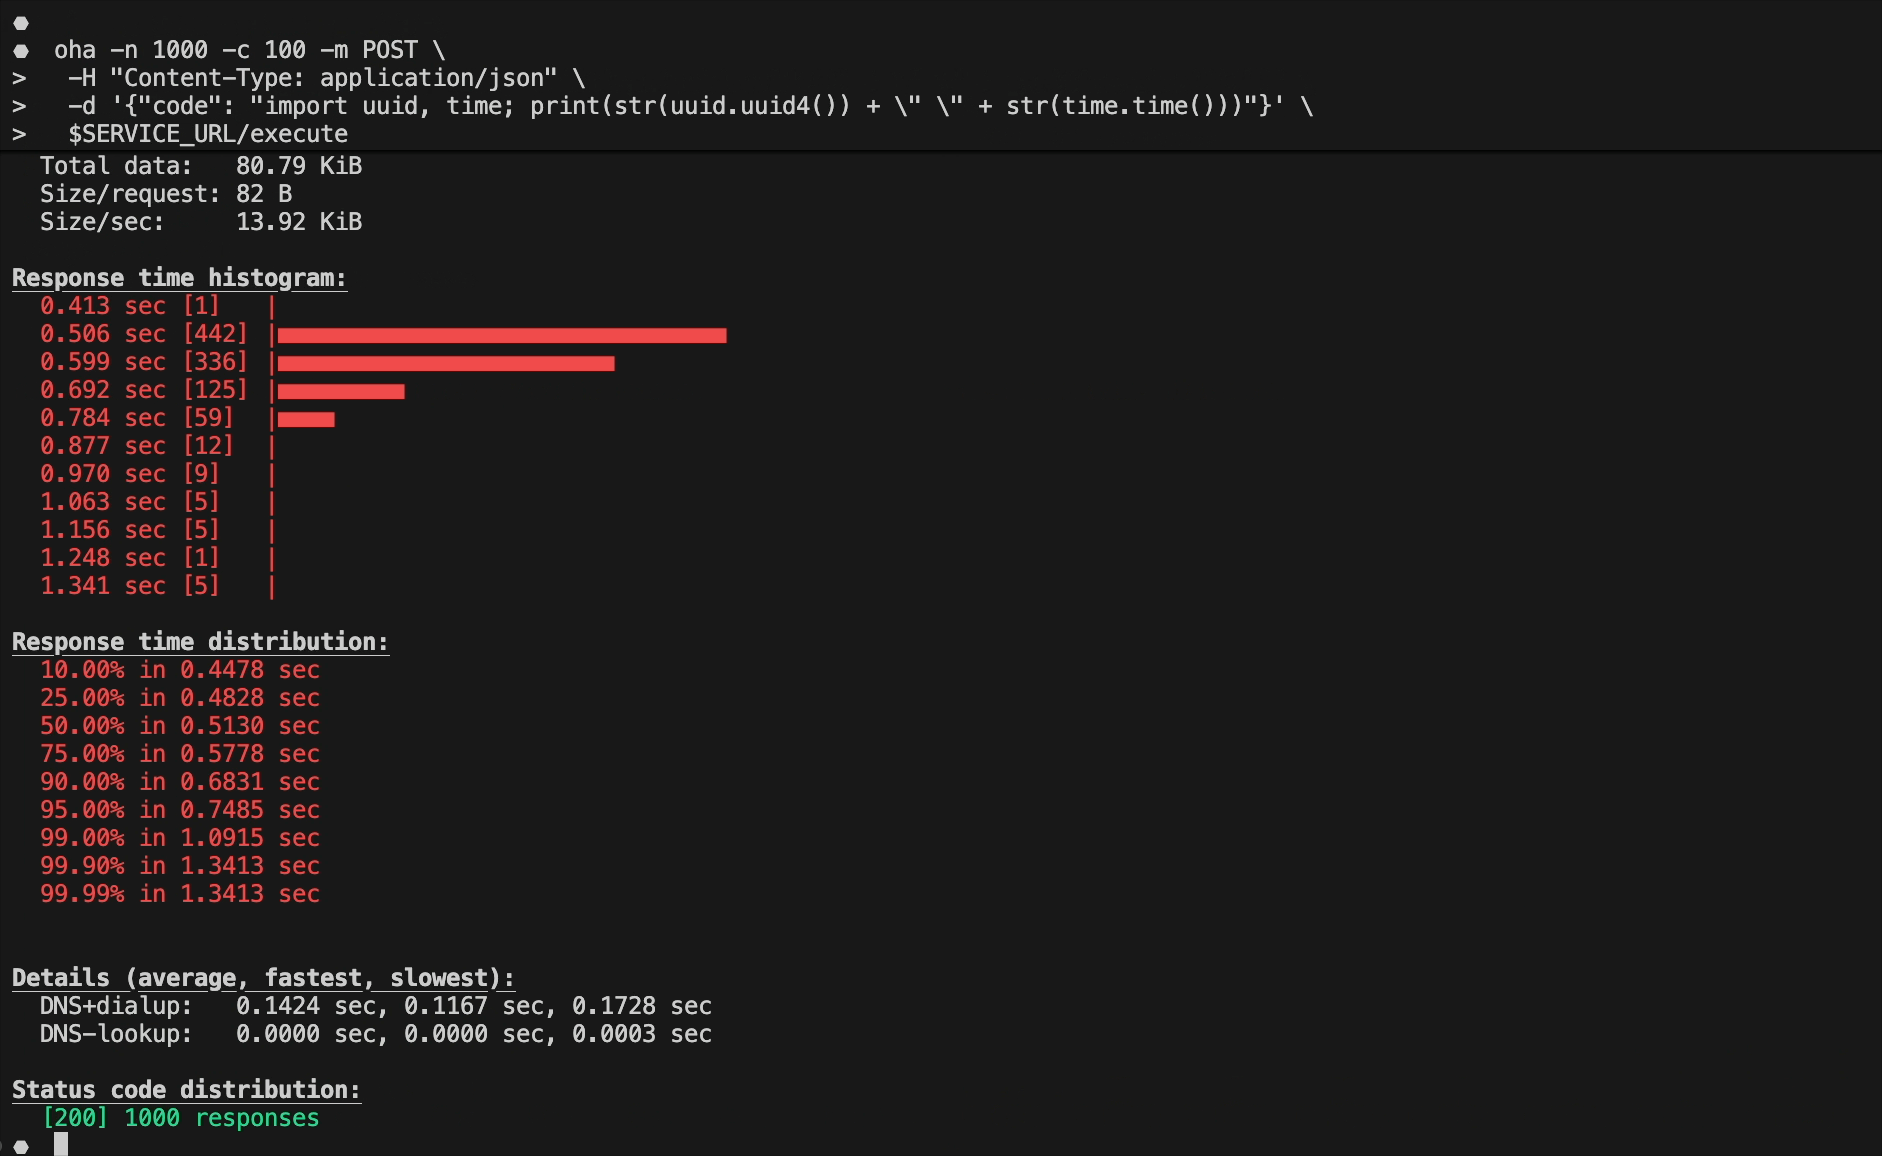
Cloud Run 샌드박스에서 AI 생성 코드를 안전하게 실행하기
Google Cloud에서 AI가 생성한 코드나 신뢰할 수 없는 바이너리를 안전하게 실행하기 위해 Cloud Run 샌드박스를 사용하는 방법이 제시되었습니다. 이는 호스트 애플리케이션, 데이터, 클라우드 자격 증명을 위험에 빠뜨리지 않으면서 AI 프로그램을 신뢰할 수 있는 프로그램과 완전히 분리된 환경에서 실행할 수 있도록 합니다.
원문 보기 →요약
Google Cloud에서 AI가 생성한 코드나 신뢰할 수 없는 바이너리를 안전하게 실행하기 위해 Cloud Run 샌드박스를 사용하는 방법이 제시되었습니다. 이는 호스트 애플리케이션, 데이터, 클라우드 자격 증명을 위험에 빠뜨리지 않으면서 AI 프로그램을 신뢰할 수 있는 프로그램과 완전히 분리된 환경에서 실행할 수 있도록 합니다. 기존에는 복잡한 샌드박스 인프라를 직접 구축하거나 전문 third-party microVM 런타임을 사용해야 했습니다.
3.2 AlphaEvolve로 더 어려운 문제를 해결하세요, 이제 Google Cloud에서 누구나 사용 가능
AlphaEvolve로 더 어려운 문제를 해결하세요, 이제 Google Cloud에서 누구나 사용 가능
Google Cloud에서 AlphaEvolve를 모든 사용자에게 공개했습니다. AlphaEvolve는 AI를 활용하여 마이크로칩 설계, 배송 네트워크 계획, 대규모 AI 모델 학습 구조 최적화 등 기존 방식으로는 탐색이 어려웠던 복잡한 최적화 문제를 해결합니다.
원문 보기 →3.3 Autopilot Clusters with GKE managed DRANET: GPUs and TPUs
GKE 관리형 DRANET을 사용하는 Autopilot 클러스터: GPU와 TPU
Google Kubernetes Engine (GKE) managed DRANET이 Autopilot 클러스터에서 GPU와 TPU를 모두 지원합니다. 표준 클러스터와 달리 Autopilot은 Google이 구성을 대신 처리해 주는 방식입니다. 이 블로그에서는 Autopilot 클러스터 설정 방법을 다룹니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 OpenAI의 GPT-5.6 Sol, Terra, Luna가 GitHub Copilot에서 제공됩니다
OpenAI의 GPT-5.6 Sol, Terra, Luna가 GitHub Copilot에서 제공됩니다
OpenAI의 GPT-5.6 제품군(Sol, Terra, Luna)이 GitHub Copilot에서 사용 가능해졌으며, 세 가지 변형 모델을 작업에 맞춰 선택할 수 있습니다.
원문 보기 →4.2 GitHub Code Quality의 조직 수준 타겟팅
GitHub Code Quality의 조직 수준 타겟팅
GitHub Code Quality에서 조직 소유자가 모든 리포지토리가 아닌 일부 리포지토리만 선택하여 기능을 활성화 또는 비활성화할 수 있게 되었습니다. 이를 통해 더 세분화된 제어가 가능해졌습니다.
원문 보기 →4.3 Copilot에 리포지토리 개요 요청하기
Copilot에 리포지토리 개요 요청하기
GitHub Copilot이 처음 방문하는 리포지토리의 홈페이지에서 해당 리포지토리에 대한 개괄적인 설명을 제공하는 기능이 추가되었습니다. 이 기능은 사용자가 익숙하지 않은 코드베이스를 빠르게 이해할 수 있도록 돕습니다.
원문 보기 →5. 블록체인 뉴스
5.1 JPMorgan, Bitcoin의 진정한 위협은 Strategy(MSTR)가 아닌 프라이빗 블록체인이라고 밝혀
JPMorgan, Bitcoin의 진정한 위협은 Strategy(MSTR)가 아닌 프라이빗 블록체인이라고 밝혀
JPMorgan은 Strategy(MSTR)의 Bitcoin 매도가 단기적 우려에 불과하지만, 장기적으로는 은행과 기관들이 퍼블릭 네트워크 대신 프라이빗 블록체인을 채택함으로써 암호화폐 생태계 전반의 활동과 자본 흐름이 감소하는 것이 더 큰 위협이라고 분석했습니다.
원문 보기 →5.2 Bitcoin의 새로운 부채 시스템이 첫 번째 중대한 시험에 직면하다
Bitcoin의 새로운 부채 시스템이 첫 번째 중대한 시험에 직면하다
Bitcoin 담보 우선주가 6월 첫 주요 스트레스 테스트를 겪었으며, Strategy의 STRC와 Strive의 SATA는 급격한 매도 이후 반등하며 기업 Bitcoin 금융 모델에 대한 신뢰를 강화했습니다.
원문 보기 →5.3 뉴햄프셔 의회, 1억 달러 Bitcoin 담보 채권 거부
뉴햄프셔 의회, 1억 달러 Bitcoin 담보 채권 거부
뉴햄프셔 주 행정위원회가 3대 2 표결로 1억 달러 규모의 Bitcoin-backed municipal bond 발행 제안을 거부했습니다. 지지자들은 이 채권이 납세자에게 위험을 초래하지 않으며 세계 최초의 사례가 될 것이라고 주장했지만, 위원회는 이를 받아들이지 않았습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Windows Defender 제로데이 패치, 공격자가 하드 디스크를 가득 채울 수 있는 취약점 수정 | Ars Technica | Windows Defender의 0-day 취약점 패치가 공격자로 하여금 하드 디스크를 가득 채울 수 있게 할 가능성이 있습니다. NightmareEclipse와 Microsoft 간의 갈등은 빠른 해결 기미를 보이지 않고 있습니다 |
| Allstate, Broadcom이 VMware와 CA를 그만뒀다는 이유로 감사를 강요했다고 비난 | Ars Technica | Allstate가 VMware와 CA 제품 사용을 중단한 후 Broadcom이 감사를 실시하자, Allstate는 이를 두고 Broadcom을 고소했습니다. Broadcom은 Allstate가 VMware 감사를 회피하고 있다고 주장하고 있습니다 |
| 모델 3/Y를 위한 테슬라 FSD v14 Lite, 한국에 배포 시작 | GeekNews (긱뉴스) | 풀 셀프 드라이빙(감독형) v14 Lite 는 현재 미국 생산 Model 3/Y(풀 셀프 드라이빙 컴퓨터 3) 차량 중 FSD(감독형)이 활성화된 차량에 한해 제공 오늘부터 순차 배포 시작 되며, 차량별로 적용시점은 다를 수 있음 풀 셀프 드라이빙(감독 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 7건 | 기타 주제 |
| 클라우드 보안 | 5건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향, AWS Site |
| AI/ML | 4건 | OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(7건)입니다. 클라우드 보안 분야에서는 AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 2026년 6월 다크웹 침해사고 동향 보고서 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 2026년 6월 다크웹 위협 행위자 동향 보고서 관련 보안 검토 및 모니터링
- 유휴 GitHub 계정이 기업 조직 매핑 중 공격자에 은폐를 돕다 관련 보안 검토 및 모니터링
- GeForce NOW, 새로운 GeForce RTX 5080 기반 토론토 서버로 열기를 더하다 관련 보안 검토 및 모니터링
P2 (30일 내)
- GeForce NOW, 새로운 GeForce RTX 5080 기반 토론토 서버로 열기를 더하다 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| 안랩 ASEC 블로그 | asec.ahnlab.com | 본문 3건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 07월 09일 주간 보안 다이제스트: 악성코드·제로데이·클라우드 (30건) — 2026-07-09
- 2026년 07월 11일 주간 보안 다이제스트: DNS 유출·클라우드·패치 (29건) — 2026-07-11
- 2026년 07월 07일 주간 보안 다이제스트: Kubernetes·제로데이·패치 (24건) — 2026-07-07
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요